

- Wichtige Erkenntnisse
- Offizieller Zeitplan für die Richtlinien zu 47-Tage-TLS-Zertifikaten
- Was sich ändert und warum es wichtig ist
- Auswirkungen nach Team und Datum
- Automatisierung: Der einzig gangbare Weg nach vorn
- Migrationsfahrplan für die 47-tägige Zertifikatsbereitschaft
- Wie der CertSecure Manager von Encryption Consulting helfen kann
- Fazit
- Häufig gestellte Fragen
Kurz gesagt: Der CA/Browser Forum-Abstimmungsantrag SC-081v3 verkürzt die maximale Gültigkeitsdauer öffentlicher TLS-Zertifikate von 398 Tagen auf 47 Tage bis März 2029, schrittweise auf 200 Tage im Jahr 2026 und 100 Tage im Jahr 2027. Die Wiederverwendung der Domainvalidierung wird auf 10 Tage reduziert. Manuelle Erneuerungen können mit diesem Tempo nicht Schritt halten, weshalb ein automatisiertes Zertifikatslebenszyklusmanagement für PKI-, Sicherheits-, Plattform- und Compliance-Teams unerlässlich ist.
TLS-Zertifikate (Transport Layer Security), die aufgrund ihres Vorgängerprotokolls immer noch häufig als SSL-Zertifikate bezeichnet werden, sind die digitalen Nachweise, die die Verbindung zwischen einem Browser und einer Website sichern. Sie verschlüsseln den Datenverkehr, bestätigen die Echtheit einer Website und aktivieren das Schloss-Symbol, das Browser für eine sichere Verbindung anzeigen. Wird die Zertifikatsverwaltung fehlerhaft durchgeführt, verschwindet dieses Schloss und damit auch das Vertrauen der Kunden.
Diese Grundlage wird nun unter deutlich kürzeren Zeitvorgaben auf die Probe gestellt. Das CA/Browser Forum, der Branchenverband der Zertifizierungsstellen und Browserhersteller, der die Regeln für das öffentliche Vertrauen im Web festlegt, hat eine schrittweise Reduzierung der maximalen Zertifikatsgültigkeitsdauer auf 47 Tage bis März 2029 beschlossen. Die von Apple, Google, Mozilla und Microsoft einstimmig unterstützte Änderung verkürzt zudem die Wiederverwendbarkeit abgeschlossener Domainvalidierungen und beschleunigt so den gesamten Zertifikatsausstellungs- und -erneuerungszyklus. Für Organisationen, die noch immer auf Tabellenkalkulationen und manuelle Erneuerungskalender angewiesen sind, ist dies der Stichtag, der die Zertifikatsverwaltung von einer gelegentlichen Aufgabe zu einer kontinuierlichen betrieblichen Disziplin macht.
Wichtige Erkenntnisse
- Der vom CA/Browser Forum am 11. April 2025 verabschiedete Antrag SC-081v3 verkürzt die maximale Gültigkeitsdauer öffentlicher TLS-Zertifikate von 398 Tagen auf 47 Tage bis zum 15. März 2029 in drei Phasen: 200 Tage (März 2026), 100 Tage (März 2027) und 47 Tage (März 2029).
- Die Wiederverwendung der Domain Control Validation (DCV) verringert sich parallel, von 398 Tagen bis 2029 auf 10 Tage, sodass die Domaininhaberschaft viel häufiger neu überprüft werden muss.
- Eine DigiCert Trust Pulse-Umfrage (2. Juli 2025) ergab, dass 45 % der Unternehmen im vergangenen Jahr Ausfallzeiten im Zusammenhang mit Zertifikaten erlebten, und dass 37.5 % dieser Ausfälle auf abgelaufene Zertifikate zurückzuführen waren.
- Die manuelle Zertifikatsverfolgung ist bei einem Unternehmensmaßstab nicht mit 47-tägigen Erneuerungszyklen vereinbar; die Automatisierung durch ACME und eine Certificate Lifecycle Management (CLM)-Plattform wird zur Notwendigkeit, nicht zur Option.
- Die Teams für PKI, Sicherheit, Plattform und DevOps sowie Compliance haben jeweils spezifische Aufgaben im Vorfeld der Fristen im März 2026 und 2027 zu bewältigen, die in der Wirkungsmatrix weiter unten in diesem Artikel detailliert aufgeführt werden.
- Frühere Vorschläge, darunter Googles Vorschlag von 90-Tage-Zertifikaten aus dem Jahr 2023, wurden nicht als Standard übernommen. Die derzeit verbindliche Vorgabe ist der 47-Tage-Zeitraum gemäß Abstimmung SC-081v3.
Offizieller Zeitplan für die Richtlinien zu 47-Tage-TLS-Zertifikaten
Alle unten aufgeführten Fristen stammen aus einer einzigen, verbindlichen Quelle: der CA/Browser Forum-Abstimmung SC-081v3, die am 11. April 2025 mit 29 Ja-Stimmen und keiner Nein-Stimme angenommen wurde. Die Tabelle enthält das Datum des Inkrafttretens, die geltende Regelung, die betroffenen Personen, die zu ergreifenden Maßnahmen und die offizielle Quelle zur Überprüfung.
| Datum des Inkrafttretens | Anforderung | Wer ist betroffen? | Erforderliche Maßnahmen | Quelle |
|---|---|---|---|---|
| 15. März 2026 | Maximale Gültigkeit: 200 Tage Wiederverwendung von DCV: 200 Tage | Alle öffentlich vertrauenswürdigen TLS-Zertifikate (DV, OV, EV) | Zertifikatsverfolgung nicht mehr in Tabellenkalkulationen erfassen; ACME-basierte Ausstellung pilotieren | CA/Browser Forum Abstimmung SC-081v3 |
| 15. März 2027 | Maximale Gültigkeit: 100 Tage Wiederverwendung von DCV: 100 Tage | Alle öffentlich vertrauenswürdigen TLS-Zertifikate | Automatisierte Erneuerung aller internetseitigen Zertifikate; Erweiterung der Erkennung auf interne und in der Cloud ausgestellte Zertifikate | CA/Browser Forum Abstimmung SC-081v3 |
| 15. März 2029 | Maximale Gültigkeit: 47 Tage Wiederverwendung von DCV: 10 Tage | Alle öffentlich vertrauenswürdigen TLS-Zertifikate | Vollständige CLM-Automatisierung mit persistentem oder skriptbasiertem DCV; manuelle Verlängerung ist nicht mehr praktikabel. | CA/Browser Forum Abstimmung SC-081v3 |
Quellen zu den Richtlinien: Laut der DigiCert Trust Pulse Survey (2. Juli 2025) berichteten 45 % der Unternehmen von Ausfallzeiten im Zusammenhang mit Zertifikaten, und 37.5 % führten diese auf abgelaufene Zertifikate zurück. Vollständiger Bericht: digicert.com/news/digicert-survey-finds-manual-processes-expose-organizations . Die CA/Browser Forum-Abstimmung SC-081v3, die über Sectigo (14. April 2025) veröffentlicht wurde, bestätigt den gestaffelten Zeitplan für die Verlängerung der Zertifikatslaufzeit auf 200 Tage (März 2026), 100 Tage (März 2027) und 47 Tage (März 2029). Vollständige Ankündigung: sectigo.com/resource-library/sectigo-cab-reduce-ssl-tls-certificates-lifespan-47-days.
Wie sich die Gültigkeitsdauer von Zertifikaten verkürzt hat
Der Anstieg auf 47 Tage ist kein plötzlicher Sprung. Die maximale Gültigkeitsdauer von Zertifikaten sinkt seit weit über einem Jahrzehnt.
- 2011: Die Zertifikate waren bis zu 8 bis 10 Jahre gültig, wobei der Komfort Vorrang vor kryptografischer Flexibilität hatte.
- 2015: Die Gültigkeitsdauer wurde auf 3 Jahre reduziert, da die Branche die Sicherheitskosten langlebiger Schlüssel erkannte.
- 2018: Verkürzt auf 2 Jahre, bedingt durch schnellere Fortschritte in der Kryptoanalyse und den Druck des CA/Browser Forums.
- 2020: Im September wurde die Frist auf 398 Tage (etwa 13 Monate) reduziert; diese Obergrenze galt bis zur Phase 2026 von SC-081v3.
- 2025 zu 2029: Der Wahlzettel SC-081v3 sieht eine schrittweise Reduzierung der Gültigkeit auf 200 Tage, dann 100 Tage und schließlich 47 Tage vor; dieser Artikel beschreibt den genauen Ablauf.
Was sich ändert und warum es wichtig ist
Die Umstellung von 398-Tage- auf 47-Tage-Zertifikate erfolgte nicht abrupt und verlief nicht wie ursprünglich von der Branche erwartet. 2023 schlug Google vor, die Gültigkeitsdauer von TLS-Zertifikaten von 398 auf 90 Tage zu verkürzen, und Apple ging mit einem 47-Tage-Vorschlag noch einen Schritt weiter. Nach rund zwei Jahren Diskussionen im CA/Browser Forum und einer formellen Abstimmung einigte sich die Branche auf Apples 47-Tage-Vorgabe, die im Rahmen des stufenweisen SC-081v3-Zeitplans umgesetzt wurde. Sollte eine Quelle weiterhin 90 Tage als zukünftigen Standard angeben, ist diese Angabe überholt: Die verbindliche Vorgabe beträgt 47 Tage bis März 2029, erreicht durch die oben beschriebenen Zwischenschritte von 200 und 100 Tagen.
Organisationen, die noch veraltete Protokolle wie TLS 1.0 oder TLS 1.1 verwenden oder auf schwache Verschlüsselungssuiten wie RC4 oder SHA-1 setzen, stehen vor einer schwierigeren Umstellung. Diese Protokolle und Algorithmen sind anfällig für Angriffe wie POODLE und BEAST, und die meisten aktuellen Browser und Zertifizierungsstellen unterstützen sie nicht mehr. Kürzere Zertifikatsgültigkeitsdauern und strengere Validierungsrichtlinien machen TLS 1.2 (vorzugsweise TLS 1.3) und moderne Verschlüsselungssuiten wie AES-GCM und Elliptische-Kurven-Kryptographie (ECC) zu einer praktischen Notwendigkeit und nicht nur zu einer Best Practice: AES-GCM bietet authentifizierte Verschlüsselung, die Datenmanipulationen verhindert, und ECC bietet hohe Sicherheit mit kürzeren, schnelleren Schlüsseln.
Das Plädoyer für kürzere Lebensspannen
Kürzere Gültigkeitsdauern sind eine direkte und unkomplizierte Möglichkeit, das Sicherheitsniveau einer Organisation zu erhöhen. Die Vorteile zeigen sich in vier Bereichen.
- Reduzierte Angriffsfläche: Ein kompromittiertes Zertifikat ist für Angreifer nur kurzzeitig nützlich. Im April 2025 entdeckte SSL.com eine Schwachstelle in seinem Domain-Validierungsprozess, die zur fehlerhaften Ausstellung von elf TLS-Zertifikaten führte. Diese hätten gefälschte Websites oder Man-in-the-Middle-Angriffe ermöglicht. Die Zertifikate wurden zwar innerhalb von 24 Stunden widerrufen, doch der Vorfall verdeutlichte, wie schnell eine Validierungslücke zu einem Sicherheitsrisiko werden kann, wenn Zertifikate monatelang statt nur wochenlang gültig sind.
- Schnellere kryptografische Aktualisierung: Häufige Erneuerungen schaffen natürliche Kontrollpunkte, um veraltete Algorithmen auszumustern und Schlüssel zu rotieren, was umso wichtiger ist, seit Mozilla und Google im Jahr 2024 beschlossen haben, den von Entrust ausgestellten Zertifikaten nicht mehr zu vertrauen. Kürzere Lebensdauern erleichtern den Wechsel von Zertifizierungsstellen und verringern die Abhängigkeit von einem einzelnen langfristigen Vertrauensanker.
- Inventar der Reinigungszertifikate: Häufige Zertifikatserneuerungen bringen vergessene oder verwaiste Zertifikate ans Licht, die sonst jahrelang unbeachtet blieben. Cisco berichtet, dass häufigere Erneuerungszyklen seinen Teams geholfen haben, verwaiste Zertifikate zu identifizieren und zu entfernen, die ein unnötiges Risiko darstellten.
- Bessere Kompatibilität mit Cloud und DevOps: Ephemere, Cloud-native Infrastrukturen behandeln Anmeldeinformationen bereits als kurzlebig. Zertifikatslebenszyklen, die diesem Muster entsprechen, lassen sich besser in CI/CD-Pipelines integrieren und reduzieren die Anzahl veralteter Anmeldeinformationen in einer Umgebung.
Die operationellen Risiken
Nichts davon ist kostenlos. Die Verkürzung der Erneuerungszyklen um bis zu acht Mal pro Jahr vervielfacht den operativen Aufwand für Teams, die Zertifikate immer noch manuell verwalten.
- Exponentielles Erneuerungsvolumen: Die Umstellung von 398-Tage- auf 47-Tage-Zertifikate bedeutet bis zu acht Verlängerungen pro Jahr statt nur einer. Eine Organisation, die 500 Zertifikate manuell verwaltet, müsste jährlich etwa 4,000 Verlängerungsvorgänge bearbeiten – ein Arbeitsaufwand, der mit manuellen Prozessen realistisch nicht zu bewältigen ist.
- Manuelle Prozesse versagen unter Last: Microsoft Teams war 2019 drei Stunden lang nicht erreichbar, weil ein abgelaufenes Authentifizierungszertifikat rund 20 Millionen Nutzer aussperrte. Ein kürzerer, engmaschig überwachter Erneuerungszyklus in Verbindung mit Automatisierung hätte das Ablaufdatum wahrscheinlich frühzeitig erkannt; ohne Automatisierung wird diese Lücke mit zunehmender Erneuerungshäufigkeit nur noch gefährlicher.
- Ohne Automatisierung werden Ausfälle wahrscheinlicher: Laut dem Bericht „State of Machine Identity Management 2022“ erlebten rund 81 % der Unternehmen in diesem Jahr mindestens einen Ausfall im Zusammenhang mit Zertifikaten. Google Voice war 2021 weltweit aufgrund eines abgelaufenen TLS-Zertifikats nicht erreichbar, und Cisco SD-WAN-Geräte fielen im Feld aus, als ein Hardware-Zertifikat abgelaufen war.
- Das Compliance-Risiko wächst: Beim Equifax-Datendiebstahl blieb das abgelaufene Zertifikat eines Überwachungsgeräts 19 Monate lang unbemerkt. In diesem Zeitraum nutzte das Unternehmen 324 abgelaufene SSL-Zertifikate, 79 davon auf kritischen Überwachungssystemen. Kürzere Gültigkeitsdauern ohne entsprechende Transparenz erhöhen die Anzahl der Zertifikate, die auf genau diese Weise ablaufen können, erheblich.
Auswirkungen nach Team und Datum
Der Zeitplan für SC-081v3 betrifft nicht nur das Zertifizierungsteam. Im Folgenden werden die Änderungen für die vier Gruppen erläutert, die üblicherweise die Verantwortung für TLS-Zertifikate teilen, und die jeweils erste Maßnahme, die sie ergreifen sollten.
| Team | Was ändert sich | Erste Aktion | Zieltermin |
|---|---|---|---|
| PKI- und Zertifikatsteam | Die Erneuerungshäufigkeit verdoppelt sich in etwa im Jahr 2026 und erneut im Jahr 2027, um dann im Jahr 2029 sprunghaft anzusteigen. | Führen Sie eine vollständige Zertifikatsermittlung und -inventarisierung in lokalen, Cloud- und Hybridumgebungen durch. | Vor dem 2026. März |
| Sicherheitsteam | Eine kürzere Gültigkeitsdauer verringert das Zeitfenster für die Ausnutzung eines kompromittierten Schlüssels, aber nur, wenn Widerruf und Überwachung Schritt halten. | Stellen Sie sicher, dass OCSP-Stapling und CRL-Verteilung korrekt konfiguriert und aktiv überwacht werden. | Vor dem 2026. März |
| Plattform- und DevOps-Team | CI/CD-Pipelines, Load Balancer und Anwendungskonfigurationen, die auf langlebigen Zertifikaten basieren, müssen die ACME-basierte Erneuerung unterstützen. | Integrieren Sie ACME-Clients und die DNS- oder HTTP-Validierungsautomatisierung in Bereitstellungspipelines. | Vor dem 2027. März |
| Compliance-Team | Die Prüfungsnachweise müssen Zertifikate widerspiegeln, die sich mittlerweile weitaus häufiger als einmal pro Jahr ändern. | Die Zertifikatsbestandsberichterstattung sollte von einer Momentaufnahme auf ein kontinuierliches, automatisiertes Modell umgestellt werden. | Laufend, vor März 2027 |
Checkliste zur Vorbereitung auf die Zertifizierung in 47 Tagen
- Inventarisieren Sie sämtliche Zertifikate in On-Premises-, Cloud- und Hybridumgebungen, einschließlich kurzlebiger und intern ausgestellter Zertifikate.
- Identifizieren Sie alle Systeme, die noch von einem Zertifikatslebenszyklus von 90 Tagen, einem Jahr oder länger ausgehen.
- Setzen Sie ACME oder ein gleichwertiges Protokoll für die automatisierte Ausstellung und Verlängerung ein.
- Konfigurieren Sie eine persistente oder automatisierte Domänenkontrollvalidierung, damit die Erneuerung nicht von einem manuellen Schritt abhängt.
- Die Benachrichtigung über den Ablauf sollte deutlich vor dem Stichtag erfolgen, nicht erst im Moment des Fehlers.
- Weisen Sie jedem Zertifikat und jedem Automatisierungs-Workflow einen benannten Eigentümer zu.
- Dieselbe Disziplin sollte auch für interne PKI und private Zertifikate gelten. Diese unterliegen zwar nicht den Regeln des CA/Browser-Forums, bergen aber dasselbe Betriebsrisiko.
Automatisierung: Der einzig gangbare Weg nach vorn
Da Zertifikatserneuerungen nun alle paar Wochen statt jährlich anstehen, ist die manuelle Verwaltung nicht mehr nur lästig, sondern wird zu einem Risiko. Die Begründung des CA/Browser Forums für die Abstimmung SC-081v3 sieht die Automatisierung als Grundvoraussetzung und nicht als optionale Erweiterung. Regulatorische Rahmenwerke wie HIPAA, DORA und PCI DSS legen zunehmend Wert auf die Zertifikatsverwaltung als Teil umfassenderer Anforderungen an digitales Vertrauen.
Organisationen, die große Zertifikatsbestände verwalten, müssen noch einige Probleme lösen, bevor die Automatisierung reibungslos von Anfang bis Ende funktioniert.
- Automatischer Widerruf: Die Aufhebung eines Zertifikats in Echtzeit und die Sicherstellung, dass jedes abhängige System die Änderung widerspiegelt, ist in großem Umfang schwieriger als es sich anhört.
- Rechtzeitige Vermehrung: Der Widerrufsstatus muss die OCSP-Responder und CRLs schnell erreichen, sonst bleiben veraltete, anfällige Zertifikate länger als nötig als vertrauenswürdig.
- OCSP-Heftung und CRL-Verwaltung: Beide erfordern eine sorgfältige Konfiguration, damit Browser und Systeme aktuelle Widerrufsinformationen ohne zusätzliche Verzögerung erhalten.
- Abhängigkeitsmanagement: Zertifikate weisen üblicherweise Anwendungs- oder Dienstabhängigkeiten auf, die bei einer Verlängerung oder einem Widerruf koordiniert werden müssen.
- Prüfung und Transparenz: Automatisierte Aktionen müssen protokolliert und nachvollziehbar sein, um die Einhaltung von Vorschriften und die Fehlerbehebung zu gewährleisten.
- Ausfallrisiko: Falsch konfigurierte Automatisierungslösungen können genau die Ausfälle verursachen, die sie eigentlich verhindern sollten.
Bei erfolgreicher Umsetzung reduziert Automatisierung das Fehler- und Ausfallrisiko und verbessert gleichzeitig die Kosteneffizienz und die Auditbereitschaft. Angesichts der steigenden Erneuerungshäufigkeit bis zum Stichtag 2029 wandelt sich Automatisierung von einem Wettbewerbsvorteil zur Grundvoraussetzung für Sicherheit und Compliance.
Empfohlene Schritte zur Implementierung der Automatisierung
Diese Schritte spiegeln die Abfolge wider, die sich für Organisationen beim Übergang von der manuellen Zertifikatsverwaltung als am zuverlässigsten erwiesen hat.
- Führen Sie eine vollständige Prüfung des aktuellen Zertifikatsbestands durch.
- Identifizieren Sie alle Plattformen und Systeme, die eine Automatisierung erfordern.
- Wählen Sie eine Lösung für das Zertifikatslebenszyklusmanagement, die den gesamten Ablauf von Erneuerung und Widerruf abdeckt.
- Integrieren Sie die CLM-Plattform in die bestehende Infrastruktur und die DevOps-Pipelines.
- Definieren Sie klare Richtlinien für Verlängerung, Ausstellung und Widerruf.
- Planen Sie regelmäßige Compliance-Prüfungen und Berichterstattung ein.
Migrationsfahrplan für die 47-tägige Zertifikatsbereitschaft
Die Vorbereitung auf 47-Tage-Zertifikate ist kein einzelnes Projekt. Sie erfolgt in Etappen, und jede Etappe fügt sich nahtlos in die umfassenderen Arbeiten zur Krypto-Agilität ein, die die meisten PKI- und Sicherheitsteams bereits auf ihrer Roadmap haben.
- Entdecken und inventarisieren: Führen Sie die Zertifikatserkennung in lokalen, Cloud- und Hybridinfrastrukturen durch, bevor Sie ein Automatisierungstool evaluieren. Entdeckung und Inventar Plattformen wie CBOM Secure machen Zertifikate und kryptografische Assets sichtbar, die bei der manuellen Nachverfolgung typischerweise übersehen werden.
- Automatisierte Ausstellung und Verlängerung: Zuerst sollten internetbasierte Zertifikate auf die ACME-basierte Ausstellung und Verlängerung umgestellt werden, da diese im Falle ihres Ablaufs das unmittelbarste Geschäftsrisiko darstellen.
- Kryptoagilität über TLS hinaus erweitern: Die Automatisierung von Zertifikaten ist ein Baustein einer umfassenderen Strategie zur Steigerung der Krypto-Agilität. Ergänzend dazu wird sie mit einem dynamischen Inventarsystem behandelt, das in [Referenz einfügen] ausführlicher beschrieben wird. Wie eine kryptografische Stückliste Inventar in Informationen umwandeltSo können Algorithmus- und Tastenänderungen ohne große Aufregung eingeführt werden.
- Aufbau hin zur Post-Quanten-Bereitschaft: Kürzere Lebensdauern von TLS-Verschlüsselungen und der bevorstehende Übergang zur Post-Quanten-Technologie haben dieselbe grundlegende Anforderung: die Fähigkeit, kryptografisches Material schnell und sicher zu ändern. Teams, die diese Kompetenz jetzt aufbauen, können überprüfen PQC-Bereitschaft Anleitung und die PQC Kompetenzzentrum um die Automatisierung der Zertifikatserstellung in einen umfassenderen Plan für eine quantensichere Migration auszuweiten.
Wie der CertSecure Manager von Encryption Consulting helfen kann
CertSecure Manager von Encryption Consulting wurde speziell für die Anforderungen immer kürzerer Zertifikatslebensdauern entwickelt. Da sich die Erneuerungszyklen auf etwa 47 Tage verkürzen, wird die Automatisierung von einer wünschenswerten Funktion zum entscheidenden Mechanismus, um zu verhindern, dass Zertifikate zu Ausfallursachen werden.
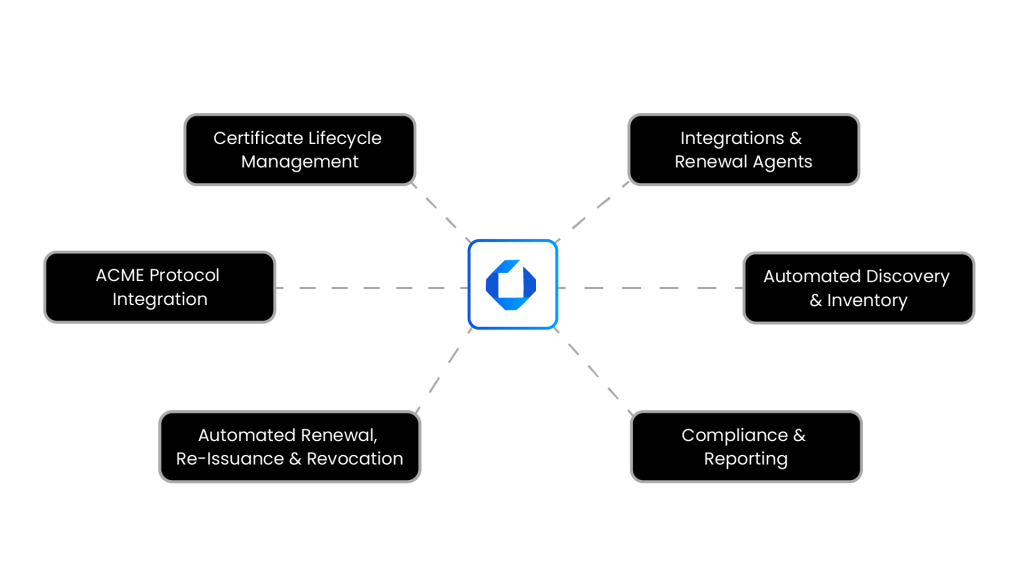
Automatisierte Zertifikatserkennung und -inventarisierung
CertSecure Manager erkennt Zertifikate in lokalen, Cloud- und Hybridumgebungen, einschließlich selbstsignierter Zertifikate, die oft unbeaufsichtigt bleiben. Dank eines zentralen Inventars sind alle zur Erneuerung anstehenden Zertifikate rechtzeitig vor Ablauf der 47-Tage-Frist einsehbar, wodurch Zeitdruck vermieden wird.
Erweiterte ACME-Protokollintegration
Durch die Unterstützung des ACME-Protokolls automatisiert CertSecure Manager die Ausstellung und Verlängerung von Zertifikaten auf standardisierte und sichere Weise und beseitigt so die manuellen Schritte, die bei einer Verlängerung alle paar Wochen anstatt einmal im Jahr nicht mehr funktionieren.
Automatisierte Verlängerung, Neuausstellung und Widerruf
CertSecure Manager hält Zertifikate automatisch aktuell und widerruft kompromittierte oder unnötige Zertifikate ohne manuelle Bearbeitung. Dadurch werden sowohl das Sicherheitsrisiko durch verspätete Zertifikate als auch der administrative Aufwand für die manuelle Nachverfolgung von Erneuerungsdaten reduziert.
Compliance und Berichterstattung
CertSecure Manager führt automatisierte Compliance-Prüfungen anhand von Standards wie PCI DSS, DSGVO und ISO durch und erstellt auf Anfrage auditfertige Berichte. Dadurch wird die Zertifizierungs-Compliance von einer manuellen, punktuellen Prüfung zu einer Ressource, die ein Compliance-Team jederzeit auf Anfrage eines Auditors abrufen kann.
Integrations- und Erneuerungsagenten
CertSecure Manager integriert sich in Tools wie Terraform, Ansible und Azure Key Vault und automatisiert die Zertifikatsbereitstellung und -verteilung in CI/CD-Pipelines für Datenbanken und Webserver wie Apache, IIS und NGINX. Speziell auf die jeweiligen Dienste zugeschnittene Erneuerungsagenten halten die Zertifikate mit minimalem manuellem Eingriff aktuell – genau die Funktionalität, die der 47-Tage-Zyklus im großen Maßstab erfordert.
Fazit
Die Umstellung auf 47-Tage-TLS-Zertifikate ist ein gutes Beispiel dafür, wie sich digitale Vertrauensstandards weiterentwickeln, um modernen Bedrohungen zu begegnen. Kürzere Gültigkeitsdauern verringern zwar das Zeitfenster, in dem Angreifer ein kompromittiertes Zertifikat ausnutzen können, erfordern aber auch ein Maß an Automatisierung und Transparenz, das manuelle Prozesse nicht bieten können. Organisationen, die mit der Erkennung beginnen, schnell zur automatisierten Ausstellung und Erneuerung übergehen und diese Vorgehensweise auf ihre gesamte kryptografische Infrastruktur ausweiten, werden die Fristen für 2026, 2027 und 2029 ohne die Ausfälle einhalten, die manuelle Ansätze häufig verursachen.
Encryption Consulting bietet ein umfassendes Spektrum an Zertifikats- und Kryptografiedienstleistungen, darunter PKI-Audits, PKI-Design und -Optimierung für Unternehmen, Verschlüsselungs-Audits und Codesignierung über die CodeSign Secure- Plattform. Wir unterstützen Zero-Trust-Initiativen und bieten fortlaufende Compliance -Beratung sowie bewährte Verfahren für Identitätsmanagement und Verschlüsselung , damit Ihr Unternehmen geschützt, konform und für die Zeit nach der 47-Tage-Zertifikatsgültigkeit bestens gerüstet ist.
Häufig gestellte Fragen
Was ist die wichtigste Erkenntnis aus 47-Tage-TLS-Zertifikaten?
Die wichtigste Erkenntnis ist, dass die Gültigkeit öffentlicher TLS-Zertifikate gemäß CA/Browser Forum Ballot SC-081v3 bis März 2029 auf 47 Tage sinkt, mit Zwischenschritten von 200 Tagen im Jahr 2026 und 100 Tagen im Jahr 2027. Die Wiederverwendung der Domainvalidierung reduziert sich im gleichen Zeitraum auf 10 Tage. Eine manuelle Zertifikatsverwaltung ist bei dieser Erneuerungsfrequenz nicht zu bewältigen, weshalb die automatisierte Verwaltung des Zertifikatslebenszyklus kurzfristig erforderlich ist und nicht erst in Zukunft in Betracht gezogen werden sollte.
Warum ist das für das Zertifikatslebenszyklusmanagement in Unternehmen von Bedeutung?
Unternehmen mit Hunderten oder Tausenden von Zertifikaten werden künftig deutlich häufiger Zertifikatserneuerungen vornehmen müssen – von einmal jährlich auf bis zu alle 47 Tage, was einer Verachtfachung entspricht. Plattformen für das Zertifikatslebenszyklusmanagement, die bisher optional waren, werden betrieblich unerlässlich, da die manuelle Nachverfolgung und tabellenkalkulationsbasierte Erneuerungskalender mit dieser Frequenz nicht mehr mithalten können, ohne ein erhebliches Risiko zu bergen, Fristen zu verpassen.
Welche Teams sind für die Umsetzung dieser Vorgaben verantwortlich?
PKI- und Zertifikatsteams, Sicherheitsteams, Plattform- und DevOps-Teams sowie Compliance-Teams tragen gemeinsam die Verantwortung. PKI-Teams sind für die Ermittlung und Inventarisierung zuständig, Sicherheitsteams für den Widerruf und die Überwachung, Plattformteams für die Pipeline-Automatisierung und Compliance-Teams für die Prüfungsnachweise. Die oben in diesem Artikel dargestellte Wirkungs- und Maßnahmenmatrix zeigt auf, welche Prioritäten die einzelnen Gruppen vor den Fristen im März 2026 und 2027 setzen sollten.
Welche Risiken erhöhen sich, wenn dies manuell erfolgt?
Die manuelle Bearbeitung erhöht das Risiko verpasster Verlängerungen, ungeplanter Ausfälle und Compliance-Lücken. Laut dem Bericht „State of Machine Identity Management 2022“ erlebten rund 81 % der Unternehmen innerhalb eines Jahres einen zertifikatsbedingten Ausfall. Vorfälle wie die Ausfälle von Microsoft Teams und Google Voice ließen sich beide auf abgelaufene Zertifikate zurückführen, die durch manuelle Prozesse nicht rechtzeitig erkannt wurden.
Wie kann Automatisierung das Risiko von Zertifikatsausfällen verringern?
Die Automatisierung beseitigt die Abhängigkeit davon, dass sich jemand an ein Verlängerungsdatum erinnern muss. Die ACME-basierte Ausstellung, die persistente Domänenvalidierung und die Integration in CI/CD-Pipelines ermöglichen die planmäßige Zertifikatserneuerung ohne manuelle Eingriffe. Gleichzeitig kann die automatisierte Überwachung Fehler erkennen, bevor es zu Ausfallzeiten kommt. Dies ist umso wichtiger, da sich die Verlängerungszyklen von 398 auf 47 Tage verkürzen und der Spielraum für menschliche Fehler mit der kürzeren Gültigkeitsdauer der Zertifikate abnimmt.
Welche Kennzahlen sollten die Teams nach der Implementierung verfolgen?
Teams sollten die Erfolgsquote der Zertifikatserneuerung, die Anzahl der außerhalb des verwalteten Bestands gefundenen Zertifikate, die durchschnittliche Erneuerungszeit, die Anzahl abgelaufener oder bald ablaufender Zertifikate sowie den Anteil der über automatisierte Workflows ausgestellten Zertifikate im Vergleich zu manuellen Anträgen erfassen. Die kontinuierliche Überwachung dieser Kennzahlen zeigt, ob die Automatisierung das Ausfallrisiko tatsächlich verringert oder lediglich die gleiche manuelle Arbeit auf ein anderes Tool verlagert.
Wie hängt das mit der 47-tägigen TLS-Zertifikatsbereitschaft zusammen?
Dieser Artikel erläutert die Richtlinien und Auswirkungen der 47-tägigen Zertifikatsbereitschaft: Er beschreibt den Zeitplan des CA/Browser-Forums, dessen Zweck und die betroffenen Personen. Die Bereitschaft ist die operative Reaktion, die den Aufbau der im Migrationsfahrplan beschriebenen Erkennungs-, Automatisierungs- und Überwachungsfunktionen umfasst, sodass die Fristen 2026, 2027 und 2029 als planmäßige Wartungsarbeiten und nicht als Notfallmaßnahmen wahrgenommen werden.
Wie sollte dies in Multi-Cloud- oder Hybrid-PKI-Umgebungen gehandhabt werden?
Multi-Cloud- und Hybridumgebungen benötigen eine zentrale Übersicht über alle Zertifikate, die von verschiedenen Cloud-Anbietern, lokalen Zertifizierungsstellen und SaaS-Plattformen ausgestellt werden. Denn fragmentierte Transparenz führt dazu, dass Zertifikate unbemerkt ablaufen. Eine Plattform für das Zertifikatslebenszyklusmanagement, die ACME, SCEP und EST in diesen Umgebungen unterstützt und mit kryptografischer Erkennung über Cloud- und lokale Infrastrukturen hinweg kombiniert ist, gewährleistet einen einheitlichen Erneuerungsrhythmus, unabhängig vom Ausstellungsort des Zertifikats.
- Wichtige Erkenntnisse
- Offizieller Zeitplan für die Richtlinien zu 47-Tage-TLS-Zertifikaten
- Was sich ändert und warum es wichtig ist
- Auswirkungen nach Team und Datum
- Automatisierung: Der einzig gangbare Weg nach vorn
- Migrationsfahrplan für die 47-tägige Zertifikatsbereitschaft
- Wie der CertSecure Manager von Encryption Consulting helfen kann
- Fazit
- Häufig gestellte Fragen


