
- Warum die Überwachung des Intune-Connectors automatisieren?
- Wie unterstützt der Intune Connector für die NDES-Protokollüberwachung Sicherheitsexperten und -organisationen?
- Schritt-für-Schritt-Anleitung zum Einrichten der Intune Connector-Protokollüberwachung
- Erweiterte Überwachung und Analyse
- Bewährte Methoden und Überlegungen zur NDES-Protokollüberwachung mit Intune Connector
- Wie kann Encryption Consulting helfen?
- Fazit
Sind Sie Administrator und haben Schwierigkeiten, alle Protokolle und Ereignisse Ihrer Intune-Infrastruktur manuell zu überwachen? Damit sind Sie nicht allein. Da Unternehmen zunehmend auf Mobile-Device-Management-Lösungen (MDM) setzen, kann die Verantwortung für eine sichere und stabile Umgebung schnell überfordernd wirken. Dieser Blog bietet Ihnen Unterstützung.
Stellen Sie sich vor: Ein optimiertes System, das Ihre Intune Connector-Protokolle automatisch überwacht, Sie proaktiv auf potenzielle Probleme aufmerksam macht und Ihnen so wertvolle Zeit spart. Klingt zu gut, um wahr zu sein. Ist es aber nicht! In diesem Leitfaden erfahren Sie mehr über die Bedeutung der automatisierten Überwachung für Intune, insbesondere des Intune Certificate Connectors auf Ihrem NDES- Server in einer Windows Server 2019-Umgebung.
Warum die Überwachung des Intune-Connectors automatisieren?
Stellen Sie sich vor, wichtige Updates verzögern sich, Geräte können nicht registriert werden oder Compliance-Richtlinien werden aufgrund eines unbemerkten Intune-Problems übersehen. In solchen Situationen können die Auswirkungen erheblich sein und sowohl die Sicherheit als auch die Effizienz Ihrer Geräteverwaltungsinfrastruktur beeinträchtigen.
-
Probleme proaktiv erkennen und beheben
Durch die Automatisierung der Protokollüberwachung können Sie Probleme proaktiv erkennen, bevor sie eskalieren. Durch die frühzeitige Erkennung können Administratoren Probleme schnell beheben und so negative Auswirkungen auf Benutzer und Produktivität verhindern.
-
Reduzieren Sie die Zeit für die Fehlerbehebung
Das manuelle Durchsuchen von Protokollen kann zeitaufwändig sein und die Problemlösung verzögern. Automatisiertes Monitoring vereinfacht diesen Prozess, reduziert den Zeitaufwand für die Fehlerbehebung und sorgt für eine schnellere Reaktion auf potenzielle Probleme.
-
Verbessern Sie Sicherheit und Compliance
Die automatisierte Überwachung stellt sicher, dass kritische Updates umgehend implementiert werden und Sicherheitslücken vermieden werden. Geräte, deren Registrierung fehlschlägt, können schnell behoben werden. So bleibt die Integrität Ihres Geräteverwaltungssystems gewahrt und die Einhaltung der Unternehmensrichtlinien sichergestellt.
-
Optimieren Sie die Ressourcennutzung
Durch die Protokollanalyse erhalten Administratoren Einblicke in Nutzungsmuster und können die Konfiguration von Intune optimieren. Dies führt zu einer effizienteren Ressourcennutzung und verbessert die Gesamtleistung der Geräteverwaltungsinfrastruktur.
-
Minimieren Sie Benutzerunterbrechungen
Verzögerungen bei wichtigen Updates oder Registrierungsprobleme können die Benutzererfahrung beeinträchtigen. Automatisierte Überwachung hilft, solche Störungen zu minimieren, indem Probleme frühzeitig erkannt werden. So wird eine reibungslosere und zuverlässigere Geräteverwaltung gewährleistet.
-
Stellen Sie die Datenintegrität sicher
Werden Compliance-Richtlinien nicht durchgesetzt, kann dies zu Problemen mit der Datenintegrität führen. Automatisiertes Monitoring dient als Schutz und stellt sicher, dass Compliance-Richtlinien konsequent angewendet werden und die Daten sicher und intakt bleiben.
-
Ermöglichen Sie kontinuierliche Verbesserungen
Durch die kontinuierliche Analyse der Protokolldaten erhalten Administratoren wertvolle Einblicke in die Funktionsweise der Intune-Infrastruktur. Diese Informationen können genutzt werden, um Verbesserungen zu implementieren, Konfigurationen zu verfeinern und Strategien für ein noch besseres Gerätemanagement anzupassen.
Wie unterstützt der Intune Connector für die NDES-Protokollüberwachung Sicherheitsexperten und -organisationen?
Der Intune Connector für die NDES-Protokollüberwachung geht über die allgemeinen Vorteile der Sicherheitsprotokollanalyse hinaus und bietet gezielte Vorteile sowohl für Sicherheitsexperten als auch für Organisationen. So geht's:
Für Sicherheitsexperten
-
NDES-spezifische Bedrohungserkennung
Überwachen Sie verdächtige Aktivitäten im Zusammenhang mit der Ausstellung, Registrierung und Sperrung von NDES-Zertifikaten. Dazu gehört die Erkennung nicht autorisierter Registrierungsanfragen, fehlgeschlagener Versuche mit Brute-Force-Mustern oder ungewöhnlicher Zertifikatsanfragen außerhalb der festgelegten Richtlinien.
-
Schnellere Fehlerbehebung bei NDES-Problemen
Identifizieren und diagnostizieren Sie schnell Probleme wie Fehlkonfigurationen, Verbindungsprobleme oder Fehler im Zertifikatsausstellungsprozess, minimieren Sie Ausfallzeiten und gewährleisten Sie eine reibungslose Geräteregistrierung.
-
Einhaltung von Zertifikatsrichtlinien
Überwachen Sie die Einhaltung interner Zertifizierungsrichtlinien und Branchenstandards wie PKCS#7 und SCEP , um einen sicheren Zertifikatslebenszyklus zu gewährleisten und Compliance-Risiken zu reduzieren.
-
Erkennung von Insider-Bedrohungen
Achten Sie auf Anomalien im Benutzerverhalten im Zusammenhang mit der NDES -Zertifikatsverwaltung , die möglicherweise auf unautorisierten Zugriff oder böswillige Absicht hinweisen.
Für Organisationen
-
Verstärkte Gerätesicherheit
Durch die proaktive Überwachung der NDES-Aktivitäten wird das Risiko der Ausstellung kompromittierter Zertifikate oder des Zugriffs nicht autorisierter Geräte minimiert und die allgemeine Gerätesicherheit verbessert.
-
Weniger Verstöße im Zusammenhang mit Zertifikaten
Durch die frühzeitige Erkennung verdächtiger Aktivitäten oder Fehlkonfigurationen wird verhindert, dass Angreifer Schwachstellen im Zertifikatsausstellungsprozess ausnutzen, wodurch das Risiko von Datenschutzverletzungen verringert wird.
-
Verbesserte Effizienz bei der Geräteregistrierung
Durch die zeitnahe Identifizierung und Behebung von NDES-Problemen können Unternehmen eine reibungslose und nahtlose Geräteregistrierung sicherstellen und so Störungen und Verzögerungen minimieren.
-
Optimierte Betriebskosten
Durch rechtzeitige Fehlerbehebung und proaktive Risikominderung wird die Notwendigkeit einer reaktiven Reaktion auf Vorfälle minimiert und die Betriebskosten im Zusammenhang mit Sicherheitsverletzungen und -unterbrechungen gesenkt.
-
Datengesteuertes NDES-Management
Die aus der Protokollanalyse gewonnenen Erkenntnisse dienen als Grundlage für Entscheidungen zur NDES-Konfiguration, zu Sicherheitsrichtlinien und zur Ressourcenzuweisung und führen so zu einer effizienteren und sichereren NDES-Verwaltung.
Schritt-für-Schritt-Anleitung zum Einrichten der Intune Connector-Protokollüberwachung
Stellen Sie sich vor, wichtige Updates verzögern sich, Geräte können nicht registriert werden oder Compliance-Richtlinien werden übersehen – und das alles aufgrund eines unbemerkten Intune-Problems. In solchen Situationen können die Auswirkungen erheblich sein und sowohl die Sicherheit als auch die Effizienz Ihrer Geräteverwaltungsinfrastruktur beeinträchtigen.
Voraussetzungen:
-
Intune Connector: Auf Ihrem NDES -Server installiert und konfiguriert.
-
Protokollerfassungsskript: Ausgestattet mit den von Ihnen gewünschten Filter- und Analysefunktionen.
-
Überwachungsaktion: Definiert, z. B. Speichern von Protokollen an einem bestimmten Ort oder Auslösen von Warnmeldungen.
-
Administrative Berechtigungen: Auf dem NDES-Server zur Konfiguration.
Aufgabe 1: Erstellen Sie eine neue Aufgabe im Taskplaner
- Öffnen Sie Ausführen (oder drücken Sie STRG + R), geben Sie taskschd.msc und drücken Sie OK.
- Navigieren Sie zu „Aufgabenplanungsbibliothek > Ereignismonitor“ (erstellen Sie einen neuen Ordner, falls dieser nicht verfügbar ist).
- Klicken Sie mit der rechten Maustaste auf „Ereignismonitor“ und wählen Sie „Aufgabe erstellen ..."
Aufgabe 2: Allgemeine Aufgabeneinstellungen konfigurieren
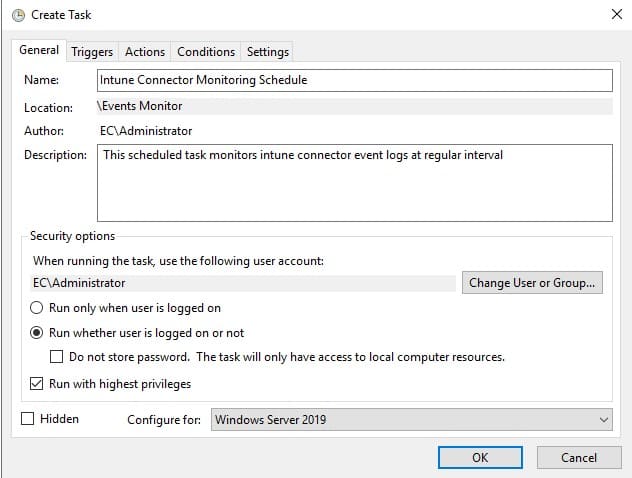
- Geben Sie auf der Registerkarte „Allgemein“ Name und Beschreibung für die Aufgabe ein.
- Wählen Sie das Domänenadministratorkonto für das Benutzerkonto aus.
- Wählen Sie „Ausführen, unabhängig davon, ob der Benutzer angemeldet ist oder nicht.“
- Wählen Sie „Mit höchsten Berechtigungen ausführen“.
- Konfigurieren Sie für „Windows Server 2019“.
- Schließen Sie alle erforderlichen Felder und beenden Sie das Programm.
Aufgabe 3: Trigger-Einstellungen konfigurieren
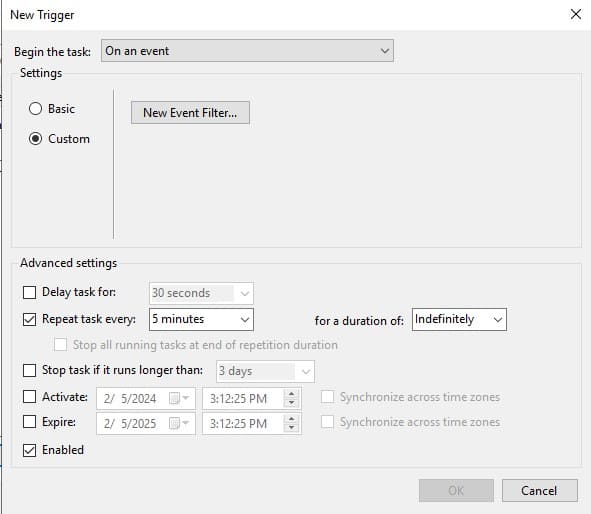
- Gehen Sie zur Auslöser Registerkarte und klicken Sie auf „Neu…".
- Auswählen Auf einer Veranstaltung aus dem Dropdown-Menü, um das Aufgabenfeld zu beginnen.
- Auswählen Wiederholen Sie die Aufgabe alle und weisen Sie einen Wert von 5 Мinuten für eine Dauer von Unbegrenzt.
- Deaktivieren Sie alle anderen Optionen.
- Mark I Nutzer der Smart‑Spaces‑App mit Google Wallet erhalten berührungslosen Mobile‑Zutritt an jedem NFC‑fähigen HID® Signo™‑Leser.
Aufgabe 4: Konfigurieren der Ereignisfilterung
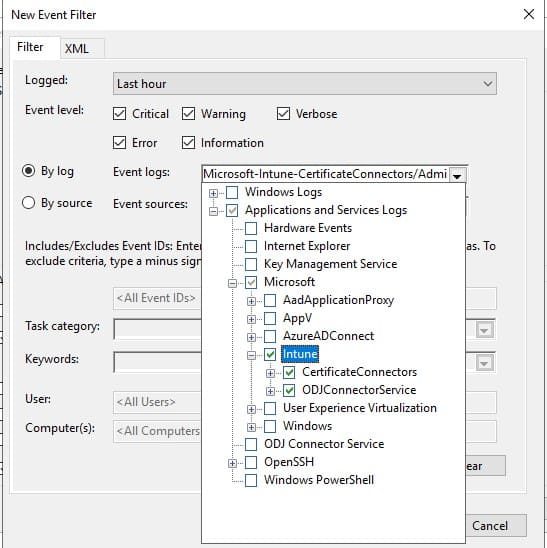
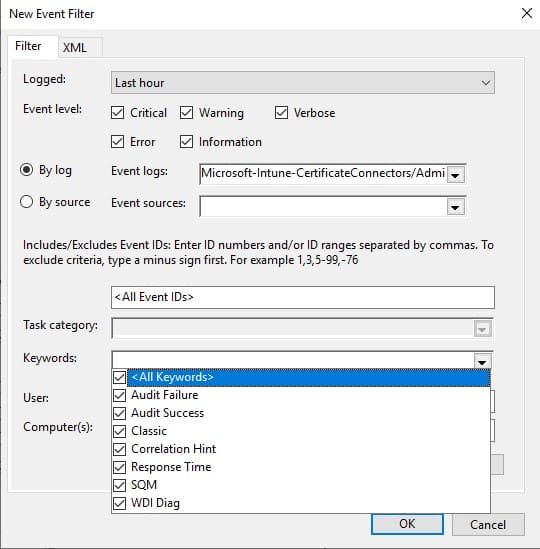
- Wählen Sie unter „Neue Triggereinstellungen“ die Option „Benutzerdefinierter Ereignisfilter“ aus.
- Klicke auf "Neuer Ereignisfilter…".
- Wählen Sie auf der Registerkarte „Filter“ Letzte Stunde für angemeldet.
- Wählen Sie die erforderlichen Ereignisebenen zur Überwachung aus.
- Auswählen Nach Protokollen Option, erweitern Sie das Dropdown-Menü und navigieren Sie zu:
Anwendungs- und Dienstprotokolle > Microsoft > Intune. - Markieren Sie „Für Intune geprüft“.
- Wählen Sie im Feld „Schlüsselwörter“ die gewünschten Schlüsselwörter zum Protokollieren aus.
- Presse OK .
- Presse OK Schaltfläche im Fenster „Neuer Trigger“.
Aufgabe 5: Aktionen für Überwachung und Diagnose definieren
- Gehen Sie zur Aktion und klicken Sie auf „Neu…".
- Wählen Sie unter Aktion den Typ der Aktion aus, die ausgelöst werden soll. (In diesem Beispiel wird ein benutzerdefiniertes Programm mit PowerShell ausgeführt.)
- Geben Sie in den Einstellungen die erforderlichen Aktionsdetails ein, die ausgeführt werden sollen.
- Für das Programm/Skript mit PowerShell geben Sie „powershell.exe“ ein. (Ersetzen Sie es durch Ihr benutzerdefiniertes Programm.)
- Suchen Sie nach Argumenten und wählen Sie das erforderliche PowerShell-Skript aus, das ausgeführt werden soll. Schreiben Sie „-Datei .ps1". (Ersetzen mit dem ursprünglichen Pfad der Programmdatei, wenn Sie PowerShell-Skript verwenden)
Hinweis: In diesem Beispiel verwenden wir ein Skript, das die Protokolle in einer ' .json' -Datei auf dem Desktop des Servers speichert.
versuche {
# Geben Sie das Desktop-Verzeichnis des Benutzers an
$desktopPath = [System.IO.Path]::Combine([System.Environment]::GetFolderPath('Desktop'))
# Definieren Sie den lokalen Dateipfad zum Speichern und Aktualisieren der Protokolle
$filePath = [System.IO.Path]::Combine($desktopPath, 'intune_monitor_logs.json')
# Prüfen, ob die Datei bereits existiert
if (Test-Pfad $filePath) {
# Vorhandene Protokolle aus der Datei lesen
$existingLogs = Get-Content -Path $filePath | ConvertFrom-Json
} Else {
# Initialisieren Sie mit einem leeren Array, wenn die Datei nicht existiert
$existingLogs = @()
} # Definieren Sie den Befehl zum Abrufen neuer Protokolle aus der Ereignisanzeige für den Microsoft Intune Certificate Connector Service
$command = 'Get-WinEvent -LogName „Microsoft-Intune-CertificateConnectors/Operational“ | ConvertTo-Json'
# Führen Sie den PowerShell-Befehl aus und erfassen Sie die Ausgabe
$output = Aufruf-Ausdruck -Befehl $command
# Analysieren Sie die JSON-Ausgabe für neue Protokolle
$newLogs = $output | ConvertFrom-Json
# Auf Duplikate prüfen und neue Protokolle anhängen
foreach ($logEntry in $newLogs) {
if ($logEntry -notin $existingLogs) {
$existingLogs += $logEntry
}
}
# Speichern Sie die aktualisierten Protokolle in der lokalen Datei
$existingLogs | ConvertTo-Json | Set-Content -Path $filePath -Force
# Zeigt eine Meldung an, dass die Protokolle aktualisiert wurden
Write-Host „Protokolle erfolgreich mit neuen Datensätzen aktualisiert.“
Write-Host „Ein Fehler ist aufgetreten: $_“
}
Aufgabe 6: Zusätzliche Aufgabeneinstellungen festlegen
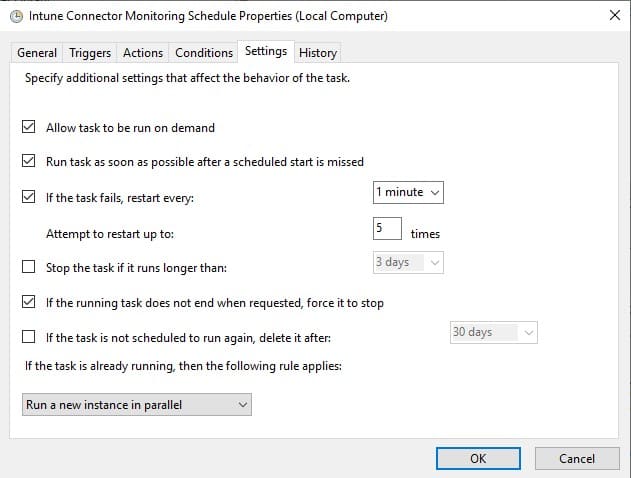
- Gehen Sie zur Erkrankungen und deaktivieren Sie alle Optionen.
- Im Einstellungen Wählen Sie auf der Registerkarte „Aufgabe darf bei Bedarf ausgeführt werden“ aus.
- Aktivieren Sie „Führen Sie die Aufgabe so schnell wie möglich aus, nachdem ein geplanter Start verpasst wurde“.
- Wenn die Aufgabe fehlschlägt, starten Sie alles neu 1 Minuten, versuchen Sie einen Neustart bis zu 5 mal.
- Wählen Sie „Wenn die laufende Aufgabe nicht wie angefordert beendet wird, erzwingen Sie deren Beendigung“.
- Wenn die Aufgabe bereits ausgeführt wird, wählen Sie Führen Sie eine neue Instanz parallel aus.
- Presse OK .
Aufgabe 7: Anmeldeinformationen und Bestätigung
Nach Aktivierung der Aufgabe werden Sie in einem Dialogfeld zur Eingabe der Anmeldeinformationen aufgefordert. Geben Sie die Anmeldeinformationen für den Domänenadministrator ein.
Aufgabe 8: Neue Aufgabe ausführen
- Beim Speichern der Aufgabe wird „Bereit”Status.
- Klicken Sie im Aktionsbereich rechts auf „Ausführen“.
- Die geplante Aufgabe wird nun Intune Connector-Protokolle ausführen und überwachen.
Aufgabe 9: Überprüfen und Überwachen
- Prüfen Sie die Geschichte der Aufgabe, um Ausführungsereignisse anzuzeigen und eine erfolgreiche Protokollerfassung sicherzustellen.
- Greifen Sie auf den Speicherort zu, an dem Ihr Skript die Protokolle speichert (z. B. Server-Desktop), um zu bestätigen, dass Daten geschrieben werden.
- Überwachen und analysieren Sie die gesammelten Protokolle kontinuierlich, um potenzielle Sicherheitsbedrohungen, Compliance-Probleme oder betriebliche Erkenntnisse zu erkennen.
Mit diesen Schritten richten Sie ein automatisiertes System ein, das die Intune Connector-Protokolle Ihres Unternehmens im Auge behält. Dieses System, das auf dem Taskplaner basiert, fungiert als wachsamer Wächter, erkennt Probleme frühzeitig, spart Ihnen Zeit bei der Fehlerbehebung und liefert Ihnen Einblicke zur Feinabstimmung Ihres Intune-Setups. So stellen Sie unkompliziert sicher, dass Ihre Geräteverwaltung reibungslos funktioniert.
Erweiterte Überwachung und Analyse
Die grundlegenden Schritte zum Einrichten der Intune Connector-Protokollüberwachung bilden zwar die Grundlage, der wahre Wert liegt jedoch in erweiterten Analysen zur Aufdeckung von Sicherheitsbedrohungen, Compliance-Problemen und wertvollen Erkenntnissen. In diesem Abschnitt werden Techniken zur Verbesserung Ihrer NDES-Überwachungspraktiken erläutert.
Den Filter beherrschen
Filtern ist Ihre Superkraft, um durch den riesigen Ozean der NDES-Protokolle zu navigieren. So setzen Sie es effektiv ein:
-
Vordefinierte Filter: Nutzen Sie integrierte Filter basierend auf Ereignisschweregrad, Protokollquelle oder Stichwortkategorien, um bestimmte Interessensbereiche einzugrenzen.
-
Benutzerdefinierte Filter: Erstellen Sie Filter, die auf bestimmte Ereignisse abzielen, wie z. B. Zertifikatsanforderungen von nicht autorisierten Geräten, fehlgeschlagene Versuche, die einen Schwellenwert überschreiten, oder widerrufene Zertifikate, die nicht in den Protokollen erscheinen.
-
Filter kombinieren: Nutzen Sie die Vorteile der Kombination von Filtern, beispielsweise um fehlgeschlagene Anfragen aus einem bestimmten IP-Bereich während eines bestimmten Zeitraums zu finden.
Suchen Sie wie ein Profi
Filter sorgen für Fokus, die Suche erweitert Ihre Reichweite. Beherrschen Sie diese Suchtechniken:
-
Stichwortsuche: Finden Sie Erwähnungen bestimmter Geräte, Benutzer, Zertifikate oder Fehlercodes.
-
Reguläre Ausdrücke: Nutzen Sie die Leistungsfähigkeit regulärer Ausdrücke für komplexe Mustererkennung in Ereignisdetails.
-
Zeitbasierte Suche: Ereignisse innerhalb eines bestimmten Zeitraums isolieren, um Vorfälle genau zu lokalisieren oder Änderungen zu verfolgen.
Skripting für mehr Effizienz
Nutzen Sie für wiederkehrende Aufgaben oder komplexe Analysen die Leistungsfähigkeit benutzerdefinierter Skripte:
-
PowerShell-Skripte: Verwenden Sie PowerShell, um Aufgaben wie das Exportieren bestimmter Protokolle, das Zusammenfassen von Ereignissen oder das Auslösen von Warnmeldungen auf der Grundlage benutzerdefinierter Kriterien zu automatisieren.
-
Python-Skripte: Nutzen Sie die fortschrittlichen Datenanalysefunktionen von Python für eine detaillierte Protokollanalyse und Bedrohungserkennung.
-
Integration mit SIEM: Verbinden Sie Ihre Protokolldaten mit einer Security Information and Event Management (SIEM)-Plattform, um eine umfassendere Bedrohungskorrelation und Reaktion auf Sicherheitsvorfälle zu ermöglichen.
Beispiele: Theorie in die Praxis umsetzen:
Sehen wir uns an, wie diese Techniken Folgendes identifizieren können:
-
Mögliche Sicherheitslücke: Filter für fehlgeschlagene Zertifikatsanfragen, die einen Schwellenwert überschreiten und von ungewöhnlichen IP-Adressen stammen, gefolgt von erfolgreichen Anfragen für denselben Benutzer – ein möglicher Brute-Force-Angriff.
-
Compliance-Problem: Suche nach Ereignissen, die auf die Ausstellung von Zertifikaten außerhalb der genehmigten Öffnungszeiten oder über die Gültigkeitsdauer hinaus hinweisen und Richtlinienverstöße aufzeigen.
-
Insider-Bedrohung: Kombinieren Sie Filter und analysieren Sie Benutzeraktivitätsprotokolle zusammen mit NDES-Ereignissen, um anomale Zertifikatsanforderungen oder unbefugte Zugriffsversuche zu identifizieren.
Tools und Integrationen für erweiterte Analysen:
Mehrere Tools und Integrationen können Ihre NDES-Protokollanalyse weiter verbessern:
-
Tools zur Protokollanalyse: Spezielle Protokollanalyseplattformen wie Splunk oder Sumo Logic bieten erweiterte Filter-, Visualisierungs- und Bedrohungserkennungsfunktionen.
-
Sicherheitsautomatisierungstools: Integrieren Sie Sicherheitsautomatisierungstools wie Azure Sentinel oder Palo Alto Networks Cortex XSOAR für eine automatisierte Reaktion auf Sicherheitsvorfälle und die Suche nach Bedrohungen.
-
Integration von maschinellem Lernen: Nutzen Sie auf historischen Daten basierende Modelle des maschinellen Lernens, um anomales Verhalten und potenzielle Sicherheitsbedrohungen proaktiv zu erkennen.
Bewährte Methoden und Überlegungen zur NDES-Protokollüberwachung mit Intune Connector
Ein robustes Überwachungssystem ist nur der erste Schritt. Hier sind einige Best Practices und Überlegungen, um sicherzustellen, dass Ihre NDES-Protokollüberwachung reibungslos und erfolgreich verläuft:
-
Protokollspeicherung und -aufbewahrung
-
Definieren Sie eine Aufbewahrungsrichtlinie: Legen Sie anhand regulatorischer Vorgaben, Compliance-Anforderungen und Sicherheitsrisikobewertungen fest, wie lange Protokolle gespeichert werden sollen. Vermeiden Sie eine unbegrenzte Speicherung aufgrund von Speicherplatz- und Leistungseinbußen.
-
Archivierung älterer Protokolle: Implementieren Sie Mechanismen zur Archivierung inaktiver Protokolle in einem separaten Speicher für längerfristige Compliance- oder forensische Analysezwecke.
-
Speicher optimieren: Nutzen Sie Komprimierungstechniken oder Cloud-Speicherlösungen, um die Speichereffizienz für aktive Protokolle zu optimieren.
-
-
Zugangskontrolle und Sicherheit
-
Gewähren Sie Zugriff nach dem Prinzip der minimalen Berechtigungen: Beschränken Sie den Zugriff auf NDES-Protokolle basierend auf Stellenrollen und Verantwortlichkeiten. Implementieren Sie Multi-Faktor-Authentifizierung und strenge Passwortrichtlinien.
-
Zugriffsversuche überwachen: Benutzerzugriffe auf Protokolle werden verfolgt und analysiert, um potenzielle Anomalien oder unberechtigte Zugriffsversuche aufzudecken.
-
Sichern Sie das Skript: Bewahren Sie Ihr Protokollerfassungsskript sicher auf und beschränken Sie den Zugriff, um unbefugte Änderungen oder böswillige Nutzung zu verhindern.
-
-
Verfahren zur Reaktion auf Vorfälle
-
Entwickeln Sie einen klaren Plan: Definieren Sie Schritte zur Identifizierung, Untersuchung und Reaktion auf Sicherheitsvorfälle, die durch Protokollanalysen erkannt werden.
-
Schulen Sie Ihr Team: Stellen Sie sicher, dass Ihr IT-Sicherheitsteam das NDES-Protokollüberwachungssystem und seine Rolle bei den Verfahren zur Reaktion auf Sicherheitsvorfälle versteht.
-
Testen und optimieren: Testen Sie Ihren Notfallplan regelmäßig, um etwaige Lücken oder Ineffizienzen zu erkennen und zu beheben.
-
-
Mögliche Herausforderungen und Lösungen
-
Überlastung des Protokollvolumens: Überwachen Sie das Protokollvolumen und implementieren Sie Strategien wie Filterung, Aggregation und Archivierung, um große Datensätze effektiv zu verwalten.
-
Falsch-positive Ergebnisse: Optimieren Sie Ihre Filter und Analysetechniken, um falsch-positive Ergebnisse zu minimieren, die unnötige Warnmeldungen auslösen und Ressourcen verbrauchen.
-
Alarmmüdigkeit: Priorisieren und kategorisieren Sie Warnmeldungen nach Schweregrad und potenziellen Auswirkungen, um Ihr Sicherheitsteam nicht zu überlasten.
-
Bleiben Sie auf dem Laufenden: Informieren Sie sich regelmäßig über Aktualisierungen von NDES, Intune Connector und Ihren Log-Analyse-Tools, um Kompatibilität zu gewährleisten und potenzielle Sicherheitslücken zu beheben.
-
-
Schnelle Implementierung
-
Überprüfen und optimieren: Überprüfen Sie regelmäßig Ihre Überwachungskonfiguration, Filter und Analysemethoden auf der Grundlage neuer Bedrohungen, Schwachstellen und sich entwickelnder Sicherheitsanforderungen.
-
Nutzen Sie die Vorteile der Automatisierung: Entdecken Sie Automatisierungstools für wiederkehrende Aufgaben wie Protokollanalyse, Berichterstellung und Alarmgenerierung, um die Effizienz zu steigern.
-
Erkenntnisse teilen: Die Kommunikation und Zusammenarbeit zwischen IT-Sicherheits- und Geräteverwaltungsteams fördern, um Protokolldaten für umfassendere Verbesserungen der Sicherheitslage zu nutzen.
-
Wie kann Encryption Consulting helfen?
Nutzen Sie die Expertenberatung von Encryption Consulting zur Automatisierung der Intune Connector-Überwachung. Wir bieten Ihnen auf verschiedene Weise relevantes Fachwissen zur Automatisierung der Intune Connector-Überwachung:
-
Skriptentwicklung und -anpassung
Wir können Skripte für Aufgaben wie Protokollerfassung, Analyse und Warnmeldungsgenerierung entwerfen oder anpassen und so die Einhaltung bewährter Sicherheitspraktiken gewährleisten.
-
SIEM-Integration
Wir können Ihnen bei der Integration von Intune Connector-Protokollen in eine SIEM- Plattform für die zentrale Verwaltung und die Erkennung erweiterter Bedrohungen helfen.
-
Automatisierung der Reaktion auf Vorfälle
Wir können Sie bei der Automatisierung von Aktionen auf der Grundlage von Warnmeldungen unterstützen, beispielsweise bei Benachrichtigungen, Eskalationen oder Abhilfemaßnahmen.
-
Sicherheitsbewertungen und -optimierung
Wir können Ihre aktuelle Konfiguration bewerten und Verbesserungen hinsichtlich der Automatisierungseffektivität und Sicherheitseinhaltung empfehlen.
-
Laufende Unterstützung und Schulung
Wir können Ihrem Team fortlaufende Unterstützung und Schulungen zur Wartung und Optimierung Ihrer automatisierten Überwachung bieten.
Fazit
Kurz gesagt: Die automatisierte Protokollüberwachung des Intune Connectors ist entscheidend für die Stärkung Ihres Geräteverwaltungssystems. Dieser gezielte Schritt gibt Administratoren die Möglichkeit, potenzielle Probleme proaktiv zu erkennen und umgehend zu beheben. So wird die strikte Einhaltung von Sicherheitsprotokollen gewährleistet und die Gesamteffizienz der Geräteverwaltung im Unternehmen optimiert.
Durch automatisiertes Monitoring optimieren Administratoren die Problemerkennung, beschleunigen Problemlösungen und minimieren die Auswirkungen auf Endbenutzer. Dies steigert die Gesamtproduktivität. Die kontinuierliche Überprüfung der Protokolldaten dient als Leitfaden für zukünftige Verbesserungen und fördert ein dynamisches und reaktionsschnelles Gerätemanagement.
Diese strategische Investition in die Automatisierung geht über ein technologisches Upgrade hinaus. Sie wird zu einem praktischen Wegbereiter, der ein nahtlos verwaltetes und zukunftssicheres Geräte-Ökosystem für das Unternehmen vorantreibt und das Engagement für operative Exzellenz und eine proaktive Haltung bei der Gewährleistung einer sicheren, effizienten und sich ständig weiterentwickelnden Geräteverwaltungslandschaft unterstreicht.
- Warum die Überwachung des Intune-Connectors automatisieren?
- Wie unterstützt der Intune Connector für die NDES-Protokollüberwachung Sicherheitsexperten und -organisationen?
- Schritt-für-Schritt-Anleitung zum Einrichten der Intune Connector-Protokollüberwachung
- Voraussetzungen:
- Aufgabe 1: Erstellen Sie eine neue Aufgabe im Taskplaner
- Aufgabe 2: Allgemeine Aufgabeneinstellungen konfigurieren
- Aufgabe 3: Trigger-Einstellungen konfigurieren
- Aufgabe 4: Konfigurieren der Ereignisfilterung
- Aufgabe 5: Aktionen für Überwachung und Diagnose definieren
- Aufgabe 6: Zusätzliche Aufgabeneinstellungen festlegen
- Aufgabe 7: Anmeldeinformationen und Bestätigung
- Aufgabe 8: Neue Aufgabe ausführen
- Aufgabe 9: Überprüfen und Überwachen
- Erweiterte Überwachung und Analyse
- Bewährte Methoden und Überlegungen zur NDES-Protokollüberwachung mit Intune Connector
- Wie kann Encryption Consulting helfen?
- Fazit


