
- Kurzantwort: Warum ist DNS-Sicherheit für Unternehmen so wichtig?
- Die Rolle des DNS in der Cybersicherheit
- DNS-Bedrohungsmodell für Unternehmen
- DNS-Schwachstellen
- Protokoll- und Algorithmenauswahl für die DNS-Sicherheit
- Minderungsstrategien
- Einsatzbeispiel: DNS-Sicherheitsprogramm für Unternehmen
- Wie Verschlüsselungsberatung helfen kann
- Fazit
- Häufig gestellte Fragen
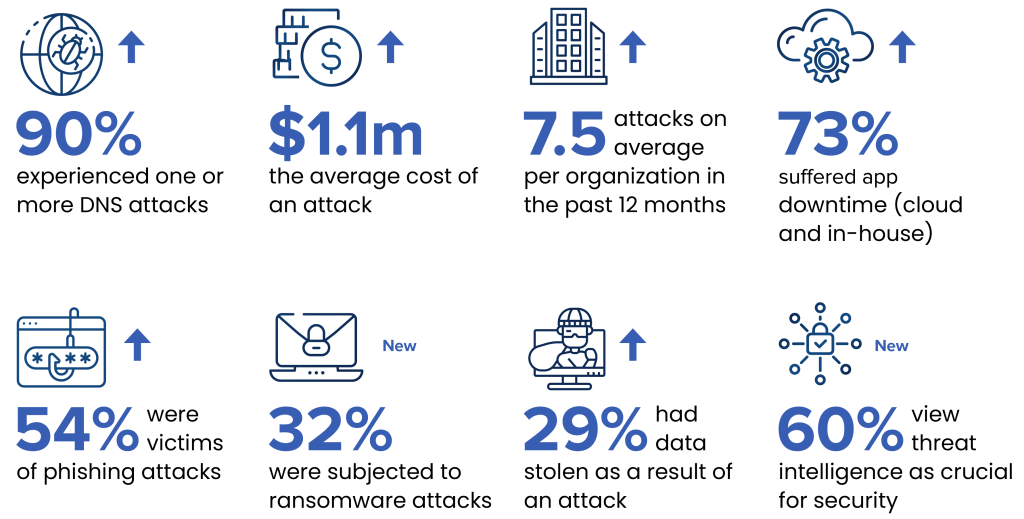
Das Domain Name System (DNS) ist der Verzeichnisdienst des Internets: Es übersetzt Domainnamen wie IhreWebsite.de in IP-Adressen, die den Netzwerkverkehr steuern. Jede Internetverbindung beginnt mit einer DNS-Anfrage, wodurch DNS zu den am häufigsten ausgenutzten Angriffsflächen für Unternehmen zählt. Laut dem „Global DNS Threat Report 2023“ von IDC waren 90 % der Unternehmen mindestens einmal von einem DNS-Angriff betroffen, mit durchschnittlichen Kosten von 1.1 Millionen US-Dollar pro Vorfall. Empfohlene Maßnahmen: Implementieren Sie DNSSEC zur Zonenauthentifizierung, verschlüsselte DNS-Protokolle (DoH oder DoT) für den Schutz der Abfragedaten, Verhaltensüberwachung zur Erkennung von Tunneling und Datenexfiltration sowie strenge Zugriffskontrollen für Resolver.
Kurzantwort: Warum ist DNS-Sicherheit für Unternehmen so wichtig?
DNS ist eine kritische Infrastruktur, die von den meisten Unternehmen unzureichend geschützt wird. Angreifer nutzen DNS aus, um Nutzer auf schädliche Websites umzuleiten (Spoofing), Dienste zu stören (DDoS-Amplification), Daten unbemerkt abzugreifen (Tunneling) und Domains zu übernehmen (Hijacking). Da DNS-Anfragen häufig unüberwachte Firewalls umgehen, kann eine einzige DNS-Schwachstelle den gesamten Datenverkehr eines Unternehmens gefährden. Die vier wichtigsten Maßnahmen zur Minderung der DNS-Risiken in Unternehmen sind: DNSSEC (Authentifizierung von Antworten), DoT oder DoH (Verschlüsselung von Anfragen während der Übertragung), DNS-Verkehrsüberwachung (Erkennung von Tunneling und Anomalien) und eingeschränkter Resolver-Zugriff (Verhinderung von Amplification).
Die Rolle des DNS in der Cybersicherheit
Das DNS spielt eine zentrale Rolle in der Cybersicherheit, da es den Zugangspunkt nahezu jeder Internetinteraktion bildet. Angreifer zielen auf die DNS-Infrastruktur ab, um Nutzer auf schädliche Websites umzuleiten, den Netzwerkverkehr zu stören, Systeme zu infiltrieren und Daten zu exfiltrieren. DNS-Spoofing oder Cache-Poisoning führen Nutzer unbemerkt auf betrügerische Websites und ermöglichen so Phishing und die Verbreitung von Schadsoftware. DNS-Tunneling verschlüsselt Daten in DNS-Anfragen, um Sicherheitsmaßnahmen zu umgehen. Domain-Hijacking leitet den gesamten Datenverkehr einer legitimen Domain auf vom Angreifer kontrollierte Server um.
Unternehmen müssen DNS-Anfragen kontinuierlich überwachen, da DNS selbst nicht überprüfen kann, ob eine Domain auf legitime oder schädliche Inhalte verweist. Die IDC-Daten von 2023 sind bemerkenswert: Die durchschnittlichen Kosten eines DNS-Angriffs stiegen von 942,000 US-Dollar im Jahr 2022 auf 1.1 Millionen US-Dollar im Jahr 2023 – ein Anstieg von 17 % im Vergleich zum Vorjahr. Phishing und Ransomware sind weiterhin die häufigsten Angriffsvektoren für DNS und führen typischerweise zu Anwendungsausfällen oder Datendiebstahl.
DNS-Bedrohungsmodell für Unternehmen
| Angriffstyp | So funktioniert’s | Auswirkungen | Primäre Kontrolle |
|---|---|---|---|
| DNS-Spoofing (Cache-Vergiftung) | Angreifer schleust gefälschte Datensätze in den Cache eines Resolvers ein und leitet Benutzer so auf bösartige Server um. | Zugangsdatendiebstahl, Malware-Verbreitung, Phishing | DNSSEC in autoritativen Zonen; Resolver-Validierung |
| DNS-Amplifikation (DDoS) | Kleine Anfragen an offene Resolver liefern große, an ein Opfer gerichtete Antworten, die die Bandbreite überlasten. | Netzwerküberlastung, Dienstausfall | Resolver auf vertrauenswürdige Quellen beschränken; Ratenbegrenzung; Antwortratenbegrenzung (RRL) |
| DNS-Tunneling | Daten werden in DNS-Abfrage- und Antwortzeichenfolgen kodiert, um Daten zu exfiltrieren oder C2-Server zu erreichen. | Datenexfiltration, Befehls- und Kontrollkommunikation | DNS-Traffic-Analyse; Anomalieerkennung hinsichtlich Abfragelänge und -häufigkeit |
| Domain-Hijacking | Angreifer kompromittiert DNS-Registrar-Konto oder nutzt Registrar-Schwachstelle aus, um den gesamten Domain-Verkehr umzuleiten | Vollständige Umleitung des Datenverkehrs, Diebstahl von Zugangsdaten, Rufschädigung | Registrar-MFA; Registry-Sperre für kritische Domains; Überwachung auf unautorisierte NS-Änderungen |
| DNS falsch konfiguriert | Offene Zonentransfers, offene Resolver oder permissives DDNS ermöglichen Informationslecks oder unautorisierte Änderungen | Informationsleck, unbefugte Änderung von DNS-Einträgen | Zonentransfers auf autorisierte sekundäre Server beschränken; offene Resolver schließen; DDNS-Berechtigungen prüfen |
| DDNS-Missbrauch | Dynamische DNS-Dienste werden missbraucht, um IP-Adressen für Botnetz-Infrastruktur oder Malware-Hosting schnell zu ändern. | Verbreitung von Schadsoftware und Ransomware | Ausgehende DNS-Filterung; Blockierung bekannter, nicht genutzter DDNS-Anbieter; Verhaltensüberwachung |
DNS-Schwachstellen
1. DNS-Spoofing (Cache-Poisoning)
Angreifer manipulieren DNS-Cache-Einträge , indem sie falsche Daten in den Cache eines Resolvers einschleusen. Die Opfer glauben, eine legitime Website zu besuchen, werden aber auf einen bösartigen Server umgeleitet. Bekannte Beispiele: weitverbreitetes DNS-Spoofing gegen indische Nutzer (2023), Störungen von Banken im Nahen Osten (2018) und ein Wahlbetrugsversuch in Frankreich (2015).
2. DNS-Amplification-Angriffe
Angreifer nutzen offene DNS-Resolver aus, um kleine Anfragen zu großen Antworten zu verstärken und diese an ein Opfer zu richten, wodurch dessen Bandbreite in einem DDoS-Angriff überlastet wird. Bekannte Beispiele: ein neuartiger DDoS-Angriff im Jahr 2023, größere Angriffe auf Cloud-Anbieter im Jahr 2020 und der GitHub-Angriff von 2018.
3. DNS-Tunneling
DNS wird verdeckt genutzt, um Daten zu übertragen oder mit Command-and-Control-Servern zu kommunizieren. Angreifer verschlüsseln Daten in DNS-Anfragen und -Antworten, um herkömmliche Sicherheitsmaßnahmen zu umgehen, die sich auf HTTP oder direkte ausgehende Verbindungen konzentrieren. Bekannte Beispiele sind der APT34-Angriff auf US-Regierungsnetzwerke (2021) und die Shamoon-Malware-Kampagne gegen iranische Industriesysteme (2020).
4. Falsch konfigurierte DNS-Einstellungen
Falsch konfigurierte DNS-Server legen sensible Informationen offen, ermöglichen unberechtigten Zugriff oder machen Organisationen anfällig für Angriffe. Häufige Fehlkonfigurationen sind offene Zonentransfers, offene rekursive Resolver und ein zu permissiver Schreibzugriff auf DDNS.
5. Domain-Hijacking
Angreifer erlangen unbefugte Kontrolle über eine Domain, indem sie Registrar-Konten kompromittieren oder Sicherheitslücken bei Registraren ausnutzen und anschließend den gesamten Datenverkehr umleiten. Bekannte Beispiele hierfür sind die Übernahme der Sony-Domain (2021), die Übernahme von Tencents qq.com (2019) und der Angriff auf die Twitter-Domain (2015).
6. Missbrauch von Dynamic DNS (DDNS)
DDNS-Dienste, die häufige IP-Aktualisierungen ermöglichen, werden von Angreifern missbraucht, um Schadsoftware zu verbreiten oder Botnetzaktivitäten zu unterstützen. Die Ausnutzung von DDNS durch das Mirai-Botnetz im Jahr 2014 verdeutlichte das Ausmaß des Schadens, der über diesen Angriffsvektor angerichtet werden kann.
Protokoll- und Algorithmenauswahl für die DNS-Sicherheit
| Protokoll/Kontrolle | Was sie tut, | Am besten geeignet, | Einschränkungen |
|---|---|---|---|
| DNSSEC | Kryptografische Signaturen auf DNS-Einträgen authentifizieren Antworten und verhindern Cache-Poisoning. | Alle maßgeblichen Bereiche; besonders wichtig für öffentlich zugängliche Bereiche. | Verschlüsselt keine Anfragen (Antworten sind einsehbar); erfordert Schlüsselverwaltung für Zone Signing Keys (ZSK) und Key Signing Keys (KSK); die Signierung erhöht die Antwortgröße. |
| DNS über TLS (DoT) | Verschlüsselt DNS-Anfragen zwischen Client und Resolver mittels TLS auf Port 853 | Interne Unternehmensnetzwerke, in denen eine DNS-Verkehrsüberwachung erforderlich ist | Der dedizierte Port 853 ist identifizierbar und kann von vorgelagerten Firewalls gefiltert werden; Resolver-Unterstützung erforderlich. |
| DNS über HTTPS (DoH) | Verschlüsselt DNS-Anfragen innerhalb von HTTPS-Verbindungen auf Port 443 | Datenschutz für Endnutzer; Umgebungen, in denen DoT blockiert wird | Schwerer auf Netzwerkebene zu überwachen; kann die DNS-Filterung von Unternehmen umgehen, wenn Clients externe DoH-Resolver verwenden. |
| Begrenzung der Antwortrate (RRL) | Begrenzt die Geschwindigkeit, mit der Resolver auf Anfragen einer einzelnen Quelle antworten, und mindert so die Amplifikation. | Alle rekursiven Resolver, die über das Internet erreichbar sind | Kann legitime Anfragen mit hohem Volumen beeinträchtigen; erfordert Anpassung |
| DNS RPZ (Response Policy Zone) | Ermöglicht es dem Resolver, DNS-Antworten für bekanntermaßen schädliche Domains zu überschreiben. | Rekursive Unternehmensresolver für die Integration von Bedrohungsdaten | Abhängig von der Qualität des Bedrohungsfeeds; nur bekannte schädliche Domains; Zero-Day-Domains umgehen die Filterung. |
Minderungsstrategien
1. DNSSEC implementieren
DNSSEC fügt DNS-Einträgen kryptografische Signaturen hinzu, wodurch Resolver überprüfen können, ob die Antworten manipuliert wurden. Zoneninhaber signieren DNS-Einträge mit einem privaten Zone Signing Key (ZSK); der öffentliche Schlüssel wird im DNS veröffentlicht, und Resolver überprüfen die Vertrauenskette bis zum DNS-Root. DNSSEC verhindert Cache-Poisoning und Spoofing, erfordert jedoch eine kontinuierliche Schlüsselverwaltung: ZSKs werden typischerweise alle 30 bis 90 Tage und Key Signing Keys (KSKs) jährlich erneuert. Automatisieren Sie diese Rotation, um Lücken in der DNSSEC-Abdeckung zu vermeiden.
2. Verwenden Sie verschlüsselte DNS-Protokolle (DoH oder DoT).
Die Verschlüsselung des DNS-Verkehrs verhindert das Abhören und Manipulieren von Anfragen während der Übertragung. DoT (DNS über TLS) auf Port 853 ist die von Unternehmen empfohlene Option, da sie auf Netzwerkebene überwacht und gefiltert werden kann, ohne die HTTPS-Sichtbarkeit zu beeinträchtigen. DoH (DNS über HTTPS ) bietet einen besseren Schutz der Privatsphäre der Endnutzer, erschwert jedoch die Überprüfung des DNS-Verkehrs durch die Sicherheitsabteilungen von Unternehmen. Beide Verfahren nutzen TLS für die Transportsicherheit; die Wahl hängt davon ab, ob eine Überwachung des DNS-Verkehrs auf Netzwerkebene erforderlich ist.
3. Den DNS-Verkehr auf Anomalien überwachen
DNS-Tunneling, Datenexfiltration und Command-and-Control-Kommunikation erzeugen erkennbare Muster im DNS-Verkehr: ungewöhnlich lange Domainnamen, hohe Anfrageraten an unbekannte Domains, große TXT-Record-Antworten und Anfragen an Domains ohne Webpräsenz. Ermitteln Sie grundlegende DNS-Verkehrsmuster und lassen Sie sich bei statistischen Abweichungen alarmieren. Dies ist besonders wichtig, da Tunneling innerhalb des legitimen DNS-Protokolls stattfindet und somit für Tools, die nur den Anwendungsschichtverkehr analysieren, unsichtbar bleibt.
4. Beschränken Sie den öffentlichen Zugriff auf DNS-Resolver
Offene DNS-Resolver werden für Amplifikationsangriffe ausgenutzt, bei denen kleine Anfragen große, an die Opfer gerichtete Antworten erzeugen. Konfigurieren Sie rekursive Resolver so, dass sie Anfragen nur von vertrauenswürdigen IP-Bereichen (interne Netzwerksegmente und autorisierte Clients) akzeptieren. Geben Sie einen internen rekursiven Resolver niemals ohne strenge Zugriffskontrollen und Ratenbegrenzung im öffentlichen Internet frei. Überprüfen Sie die Resolver-Konfigurationen vierteljährlich, um sicherzustellen, dass die Zugriffskontrolllisten korrekt definiert sind.
Einsatzbeispiel: DNS-Sicherheitsprogramm für Unternehmen
Ein Finanzdienstleistungsunternehmen mit 5,000 Mitarbeitern und 120 öffentlich zugänglichen Domains implementiert ein strukturiertes DNS-Sicherheitsprogramm:
- DNSSEC-Einführung für alle öffentlichen Domains: Zone Signing Keys (ZSK) werden alle 60 Tage, Key Signing Keys (KSK) jährlich rotiert. Die automatische ZSK-Rotation über die DNS-Management-Plattform verhindert Signaturlücken.
- Interne rekursive Resolver: Alle internen Resolver sind so konfiguriert, dass sie nur Anfragen aus internen RFC-1918-Adressbereichen akzeptieren. Die Antwortratenbegrenzung ist eingerichtet. Die Resolver sind so konfiguriert, dass sie DNSSEC für alle Anfragen validieren.
- Dot für internes Client-DNS: Alle Workstations und Server senden DNS-Anfragen über DoT an interne Resolver. Der dedizierte Port 853 ermöglicht es dem Sicherheitsteam, das gesamte DNS-Verkehrsvolumen zu überwachen und Anomalien zu erkennen, ohne die HTTPS-Sichtbarkeit zu beeinträchtigen.
- DNS-Traffic-Analyse: Eine Plattform für Verhaltensanalysen erfasst DNS-Protokolle. Basis-Abfrageraten pro Host werden festgelegt. Warnmeldungen werden ausgelöst bei Abfrageraten über 300 pro Minute, bei Domainnamen mit mehr als 50 Zeichen und bei Anfragen an neu registrierte Domains ohne Webpräsenz.
- Codesignierung für DNS-Softwareupdates: Aktualisierungen der DNS-Resolver-Software und der BIND-Konfigurationen werden signiert mit CodeSign SecureDadurch wird verhindert, dass Angreifer über die Software-Lieferkette bösartigen Code in DNS-Systemaktualisierungen einschleusen.
- Registrierungssperre für kritische Domänen: Die primären Domainnamen der Organisation sind bei ihrem Registrar registriert und daher nur über einen separaten Prozess an die NS-Einträge gebunden. Dies verhindert Domain-Hijacking, selbst wenn die Zugangsdaten des Registrars kompromittiert wurden.
Wie Verschlüsselungsberatung helfen kann
Encryption Consulting bietet spezialisierte Dienstleistungen an, die sich direkt mit den kryptografischen Dimensionen der DNS-Sicherheit befassen:
- Verschlüsselungsberatungsdienste: UNSERE Verschlüsselungsberatung Bewertung der DNS-Verschlüsselungskonfigurationen, der Qualität der DNSSEC-Implementierung und der Übereinstimmung mit FIPS 140-2/3 Standards für Regierungs- und Verteidigungssektoren, in denen kryptografische Konformität obligatorisch ist.
- CodeSign Secure: Die Sicherstellung von Updates für DNS-Server und Resolver-Software ist von entscheidender Bedeutung. CodeSign Secure stellt sicher, dass DNS-Software-Updates kryptografisch signiert werden, wodurch verhindert wird, dass Angreifer über die Software-Lieferkette bösartigen Code in die DNS-Infrastruktur einschleusen.
- CertSecure Manager: DNSSEC-Zonensignaturschlüssel und DoT/DoH-Zertifikate sind Maschinenidentitäten mit Anforderungen an das Lebenszyklusmanagement. CertSecure Manager Verfolgt und automatisiert die Erneuerung, um Lücken in der Unterzeichnung zu vermeiden, die dazu führen, dass Zonen ungeschützt bleiben.
- Compliance-Hinweis: Für Organisationen, die den Bestimmungen von NIST, DORA oder NIS2 unterliegen, gilt Folgendes: Compliance-Beratungsdienste DNS-Sicherheitskontrollen den Framework-Anforderungen zuordnen und Lücken identifizieren.
Fazit
DNS ist eine grundlegende Infrastruktur, die von den meisten Unternehmen im Verhältnis zum damit verbundenen Risiko unzureichend geschützt wird. Es ist einer der am häufigsten ausgenutzten Vektoren für Phishing, Ransomware, Datenexfiltration und Serviceausfälle, und die Kosten von DNS-Angriffen steigen jährlich. Die vier wichtigsten Maßnahmen zur Minderung der DNS-Risiken in Unternehmen sind DNSSEC zur Zonenauthentifizierung, verschlüsselte DNS-Protokolle (DoT für Unternehmensnetzwerke, DoH für Endbenutzer) zum Schutz der Abfragedaten, Verhaltensanalyse des Datenverkehrs zur Anomalieerkennung und eingeschränkter Resolverzugriff zur Verhinderung von Amplifikation. Keine dieser Maßnahmen ist einzeln komplex zu implementieren; die Herausforderung besteht in der konsistenten Implementierung über alle Zonen und Resolver hinweg. Als Teil einer umfassenderen Verschlüsselungsrichtlinie für Unternehmen sind robuste DNS-Sicherheitspraktiken unerlässlich, um sich gegen eine Vielzahl von Cyberbedrohungen zu verteidigen.
Häufig gestellte Fragen
Was ist DNS und warum stellt es ein Sicherheitsziel dar?
Das DNS übersetzt Domainnamen in IP-Adressen und steuert so jede Internetverbindung. Jede Verbindung beginnt mit einer DNS-Anfrage, wodurch das DNS zu einem zentralen Sicherheitsrisiko wird. Angreifer nutzen dies aus, um Nutzer umzuleiten, Daten zu exfiltrieren oder Dienste zu stören, da das DNS weithin als vertrauenswürdig gilt und oft unzureichend überwacht wird.
Was ist DNSSEC und wie funktioniert es?
DNSSEC fügt DNS-Einträgen kryptografische Signaturen hinzu. Zoneninhaber signieren Einträge mit einem privaten Schlüssel; Resolver verifizieren sie mit dem öffentlichen Schlüssel. Dies verhindert Spoofing und Cache-Poisoning. DNSSEC verschlüsselt keine Anfragen, sondern authentifiziert lediglich die Antworten. Für die Verschlüsselung ist DoH oder DoT erforderlich.
Worin besteht der Unterschied zwischen DoH und DoT?
Beide Verfahren verschlüsseln DNS-Anfragen, um das Abhören zu verhindern. DoT nutzt eine dedizierte TLS-Verbindung auf Port 853, was die Überwachung auf Netzwerkebene vereinfacht. DoH sendet Anfragen über Standard-HTTPS auf Port 443, wodurch der DNS-Verkehr nicht vom Webverkehr zu unterscheiden ist. Unternehmen bevorzugen in der Regel DoT aufgrund der besseren Überwachungsmöglichkeiten; Endnutzer bevorzugen oft DoH aus Gründen des Datenschutzes.
Was ist DNS-Tunneling und wie wird es erkannt?
DNS-Tunneling verschlüsselt Daten in DNS-Anfragen und -Antworten, um Firewalls zu umgehen. Die Erkennung basiert auf Verhaltensanalysen: Ungewöhnlich lange Domainnamen, hohe Anfrageraten, große TXT-Record-Antworten und Anfragen an Domains ohne Webpräsenz sind Indikatoren. Normaler DNS-Verkehr wird überwacht, statistische Abweichungen werden gemeldet.
Welche DNS-Sicherheitsprotokolle sollten Unternehmen implementieren?
DNSSEC für die Zonensignierung; DoT für verschlüsselte interne DNS-Anfragen; Begrenzung der Antwortrate öffentlich zugänglicher Resolver zur Vermeidung von Amplifikation; und DNS-Verkehrsüberwachung mit Verhaltensanalyse zur Tunnelerkennung. Rekursive Resolver sind ausschließlich auf vertrauenswürdige Quell-IP-Bereiche zu beschränken.
Wie hoch sind die Kosten von DNS-Angriffen für Unternehmen?
Laut dem IDC Global DNS Threat Report 2023 waren 90 % der Unternehmen mindestens einmal von einem DNS-Angriff betroffen, mit durchschnittlichen Kosten von 1.1 Millionen US-Dollar pro Vorfall. Phishing und Ransomware, die über DNS-Vektoren verbreitet wurden, waren am häufigsten und führten zu Anwendungsausfällen und Datendiebstahl.
- Kurzantwort: Warum ist DNS-Sicherheit für Unternehmen so wichtig?
- Die Rolle des DNS in der Cybersicherheit
- DNS-Bedrohungsmodell für Unternehmen
- DNS-Schwachstellen
- Protokoll- und Algorithmenauswahl für die DNS-Sicherheit
- Minderungsstrategien
- Einsatzbeispiel: DNS-Sicherheitsprogramm für Unternehmen
- Wie Verschlüsselungsberatung helfen kann
- Fazit
- Häufig gestellte Fragen

