
- Wichtige Erkenntnisse
- Warum SSL-Zertifikate ablaufen
- Was passiert, wenn ein SSL-Zertifikat abläuft?
- So erneuern Sie Ihr SSL-Zertifikat
- Wie man das Ablaufdatum von Zertifikaten verfolgt
- Wie kann man die Gültigkeit eines SSL-Zertifikats überprüfen?
- Warum läuft ein SSL-Zertifikat ab?
- Was passiert, wenn ein SSL-Zertifikat abläuft?
- Wie erneuere ich mein SSL-Zertifikat?
- Wie behalten Sie den Überblick über das Ablaufdatum Ihres SSL-Zertifikats?
- Wie kann Encryption Consulting helfen?
- Häufig gestellte Fragen
- Automatisieren Sie die Zertifikatserneuerung vor deren Ablauf.
Die Erneuerung eines abgelaufenen SSL-Zertifikats bedeutet, eine neue Zertifikatsignierungsanforderung zu generieren, die Domainvalidierung erneut durchzuführen und das neu ausgestellte Zertifikat anstelle des abgelaufenen zu installieren.
Um ein abgelaufenes SSL-Zertifikat zu erneuern, generieren Sie eine neue Zertifikatsanforderung (CSR) auf Ihrem Server oder im Portal der Zertifizierungsstelle (CA). Wählen Sie einen Zertifikatstyp aus, führen Sie die Domain-Kontrollvalidierung per E-Mail, HTTP oder DNS durch und laden Sie anschließend das neu ausgestellte Zertifikat herunter und installieren Sie es. Ein abgelaufenes Zertifikat muss vollständig neu ausgestellt werden und kann nicht einfach verlängert werden, da die CA die Domain-Kontrolle jedes Mal erneut überprüft.
Wichtige Erkenntnisse
- Ein abgelaufenes Zertifikat unterbricht sofort die Verschlüsselung und die gegenseitige Authentifizierung. Browser blockieren oder warnen vor der Verbindung, sobald das Zertifikat abläuft; es gibt keine Kulanzfrist.
- Eine Erneuerung ist eine Neuausstellung, keine Verlängerung. Die Zertifizierungsstelle überprüft die Domänenkontrolle jedes Mal neu, daher ist der Vorgang derselbe, egal ob das alte Zertifikat abgelaufen oder noch gültig ist.
- Die Validierung von Domänenkontrollen erfolgt über drei Methoden. E-Mail, HTTP-Datei-Upload und DNS-Eintragsvalidierung bestätigen alle den Domainbesitz; E-Mail ist für die meisten Verlängerungen die schnellste Methode.
- Kürzere Gültigkeitsdauern bedeuten häufigere Verlängerungen. Da die Gültigkeitsdauer von Zertifikaten gemäß CA/Browser Forum Ballot SC-081v3 auf maximal 47 Tage begrenzt wird, wandelt sich die Erneuerung von einer jährlichen Aufgabe zu einer nahezu ständigen.
- Die Überwachung von Ablaufdaten verhindert das Problem vollständig. Durch Überprüfung des Schlosssymbols oder des "nächsten Fälligkeitsdatums" eines Kontos kann ein bevorstehendes Ablaufdatum erkannt werden, bevor es zu einem Ausfall kommt.
Warum SSL-Zertifikate ablaufen
Zertifikate laufen nach einem festgelegten Zeitplan ab, damit Verschlüsselungsschlüssel und Validierungsprüfungen aktuell bleiben und nicht unbegrenzt veralten.
Eine kürzere Zertifikatsgültigkeitsdauer begrenzt die Nutzungsdauer eines kompromittierten Schlüssels, da die Erneuerung ein neues Schlüsselpaar generiert. Sie erfordert zudem die regelmäßige erneute Überprüfung sowohl der Domain als auch des verwendeten Verschlüsselungsstandards. Die Gültigkeitsdauer von Zertifikaten hat sich stetig verkürzt: Fünfjährige Zertifikate waren einst üblich, aktuell sind öffentlich vertrauenswürdige Zertifikate auf 398 Tage begrenzt, und die Abstimmung des CA/Browser Forums (SC-081v3) verschiebt diese Obergrenze auf 200 Tage im März 2026, 100 Tage im März 2027 und 47 Tage im März 2029.
Was passiert, wenn ein SSL-Zertifikat abläuft?
Ein abgelaufenes Zertifikat unterbricht sofort die verschlüsselte Verbindung und das Vertrauenssignal, auf das ein Browser angewiesen ist.
Besucher sehen eine Browserwarnung, üblicherweise ein Ausrufezeichen oder ein zerbrochenes Vorhängeschloss mit dem Hinweis, dass die Verbindung nicht privat ist. Sowohl die Website als auch ihre Besucher sind in diesem Zeitraum gefährdet, da ein abgelaufenes Zertifikat die vom Browser erwartete Identität und Verschlüsselung nicht mehr gewährleistet.
So erneuern Sie Ihr SSL-Zertifikat
Die Erneuerung erfolgt in vier Schritten, unabhängig davon, welche Zertifizierungsstelle oder welcher Hosting-Anbieter das ursprüngliche Zertifikat ausgestellt hat.
- Generieren Sie einen neuen CSR. Erstellen Sie eine neue Zertifikatsignierungsanforderung von Ihrem Webhost oder Server, die die Identität des Servers für das erneuerte Zertifikat bestätigt.
- Wählen Sie den richtigen Zertifikatstyp. Prüfen Sie vor der erneuten Einreichung, ob die Domainvalidierung, die Organisationsvalidierung oder die erweiterte Validierung noch den Anforderungen Ihrer Website entspricht.
- Vollständige Domänenkontrollvalidierung (DCV). Bestätigen Sie die Eigentumsrechte per E-Mail, HTTP-Datei-Upload oder DNS-Eintrag – je nachdem, was Ihre Zertifizierungsstelle unterstützt und Ihr Workflow zulässt.
- Installieren Sie das neue Zertifikat. Laden Sie das neu ausgestellte Zertifikat von der Zertifizierungsstelle herunter und installieren Sie es auf Ihrem Server, um das abgelaufene Zertifikat vollständig zu ersetzen.
Wie man das Ablaufdatum von Zertifikaten verfolgt
Zwei einfache Prüfungen erkennen ein bevorstehendes Ablaufdatum, bevor es zu einem Ausfall kommt.
- Prüfen Sie direkt im Browser. Klicken Sie auf das Schloss neben der URL, öffnen Sie die Zertifikatsdetails und überprüfen Sie die Gültigkeitsdaten unter der Registerkarte „Allgemein“.
- Prüfen Sie das Fälligkeitsdatum Ihres Girokontos. Die meisten CA-Portale zeigen für jedes mit diesem Konto verknüpfte Zertifikat ein "nächstes Fälligkeitsdatum" an.
- Nutzen Sie eine Zertifikatsverwaltungsplattform. Ein zentrales Dashboard überwacht das Ablaufdatum aller Zertifikate, die eine Organisation verwendet – etwas, das manuelle Browserprüfungen in diesem Umfang nicht leisten können.
Wie kann man die Gültigkeit eines SSL-Zertifikats überprüfen?
Die Gültigkeitsdauer eines SSL-Zertifikats beträgt in der Regel ein bis drei Jahre. Die Gültigkeitsdauer des Zertifikats hängt vollständig von Kriterien wie der Unternehmenspolitik und Kostenüberlegungen ab.
Es gibt mehrere Tools zum Überprüfen der Gültigkeit des SSL-Zertifikats. In diesem Artikel erfahren Sie, wie Sie die Gültigkeit des Zertifikats selbst überprüfen können.
-
Option 1: Dieser Prozess ist zeitaufwändig
Ausführen > certlm.msc > Zertifikate des lokalen Computers öffnen
Gehen Sie die Liste der im Store aufgeführten Zertifikate durch, um sicherzustellen, dass nur die legitimen installiert sind. -
Option 2: Laden Sie das Windows-Dienstprogramm „Sysinternals“ herunter
Verwenden Sie das Windows Sysinternals-Dienstprogramm namens Sigcheck > Herunterladen
Sobald es heruntergeladen und installiert ist, führen Sie den Befehl aus sigcheck -tv
Sigcheck lädt die Liste der vertrauenswürdigen Microsoft-Stammzertifikate herunter und stellt nur Ausgaben für gültige Zertifikate bereit.
Warum läuft ein SSL-Zertifikat ab?
Es gibt seit langem Debatten und Diskussionen zu der Frage: Warum laufen SSL-Zertifikate ab?
Darauf gibt es verschiedene Antworten, die wichtigste und wahrscheinlichste ist jedoch „Sicherheit“. Ein Zertifikat mit kürzerer Lebensdauer trägt dazu bei, die Kompromittierung von Schlüsseln zu minimieren, da bei jeder Erneuerung des Zertifikats neue Schlüssel generiert werden. Außerdem wird dadurch sichergestellt, dass alle Zertifikate den neuesten Sicherheitsstandards entsprechen.
Manche Zertifikate sind ein oder zwei Jahre gültig, andere hingegen erst nach 90 Tagen. Für viele sind diese Ablaufdaten ein Ärgernis. Es gibt jedoch zwei Gründe, warum Zertifikate mit begrenzter Laufzeit notwendig sind:
- Durch die Erneuerung Ihres Zertifikats wird die Identität Ihrer Website bestätigt.
- Es stellt sicher, dass die von Ihnen verwendete Verschlüsselung auf dem neuesten Stand ist, sodass die Daten des Benutzers während der Übertragung geschützt bleiben.
Google argumentiert seit Langem, dass die Standardgültigkeitsdauer von SSL-Zertifikaten auf ein Jahr begrenzt sein sollte . Früher war es üblich, dass SSL-Zertifikate bis zu fünf Jahre gültig waren. Das war zwar praktisch, aber aus Sicherheitsgründen nicht optimal.
Was passiert, wenn ein SSL-Zertifikat abläuft?
Nachdem Sie nun wissen, warum SSL-Zertifikate ablaufen, sollten Sie auch verstehen, was passiert, wenn das SSL-Zertifikat abläuft. Wenn Sie ein abgelaufenes SSL-Zertifikat verwenden, gefährden Sie Ihre Verschlüsselung und gegenseitige Authentifizierung. Sowohl Benutzer als auch Website werden angreifbar; Hacker können Ihre Website leicht missbrauchen.
Wenn ein Benutzer beispielsweise Ihre Website mit einem abgelaufenen SSL-Zertifikat besucht, wird ein Warnhinweis angezeigt. In der Regel wird in Google Chrome ein Ausrufezeichen oder ein Schloss-Logo mit der Meldung „Ihre Verbindung ist nicht privat“ angezeigt.
Wie erneuere ich mein SSL-Zertifikat?
Der Prozess zur Erneuerung eines SSL-Zertifikats hängt vom verwendeten Webhoster oder der Zertifizierungsstelle (CA) ab. Das Grundprinzip bleibt jedoch gleich: Sie generieren eine Zertifikatsignierungsanforderung (CSR) , aktivieren das Zertifikat und installieren es. Im Folgenden erläutern wir die einzelnen Schritte:
-
Schritt 1: Erstellen einer neuen CSR (Certificate Signing Request)
Dies ist der erste Schritt zur Erneuerung eines Zertifikats. Generieren Sie eine CSR von Ihrem Webhoster, die die Identität des Servers bestätigt. Wenn Sie cPanel verwenden, navigieren Sie zum Reiter „Sicherheit“ und suchen Sie nach der Option „SSL/TLS“. Gehen Sie zu „Certificate Signing Request“ (CSR) und generieren Sie eine neue CSR. Nachfolgend finden Sie die detaillierten Schritte:
- Melden Sie sich bei Ihrem cPanel-Administrator an.
- Gehen Sie auf der cPanel-Startseite zum Abschnitt „Sicherheit“ und klicken Sie dann auf „SSL/TLS“.
Klicken Sie unter „Zertifikatsignieranforderungen (CSR)“ auf „SSL-Zertifikatsignieranforderungen generieren, anzeigen oder löschen“. - Füllen Sie die Felder im Abschnitt „Neue Zertifikatsignieranforderung (CSR) generieren“ aus.
- Klicken Sie unten im Formular auf die Schaltfläche „Generieren“.
Auf der neuen Seite wird Ihr CSR im Abschnitt „Anforderung zur codierten Zertifikatsignierung“ angezeigt. - Sie müssen eine Kopie des CSR erstellen, um ein SSL-Zertifikat anzufordern.
-
Schritt 2: Wählen Sie das richtige SSL-Zertifikat für Ihre Website
In diesem Schritt wählen Sie ein Zertifikat aus, das Ihrer Meinung nach für Ihre Site geeignet ist. Wie wir wissen, haben verschiedene Zertifikate unterschiedliche Validierungsstufen.
-
Schritt 3: Validieren Sie Ihr SSL-Zertifikat
In diesem Schritt müssen Sie die Eigentumsrechte Ihrer Domain bestätigen. Es gibt drei Methoden zur Domain Control Validation (DCV).
-
E-Mail-Validierung
Mit dieser Methode erneuern Sie Ihr SSL-Zertifikat mit einer E-Mail, die mit der betreffenden Domäne verknüpft ist.
-
HTTP-Validierung
Bei diesem Validierungsprozess wird eine Datei auf den Server hochgeladen, auf dem Sie das Zertifikat installieren möchten.
-
DNS-Validierung
Mithilfe von CNAME-Einträgen können Sie Ihr SSL-Zertifikat validieren.
Der einfachste Weg ist die E-Mail-Validierung. Verknüpfen Sie Ihre E-Mail-Adresse mit Ihrer Domain und geben Sie dieselbe E-Mail-Adresse in das Feld „Genehmiger-E-Mail“ ein, um die DCV abzuschließen. Sobald dies erledigt ist, erhalten Sie innerhalb weniger Minuten eine Validierungs-E-Mail.
-
-
Schritt 4: Installieren Sie Ihr neues SSL-Zertifikat
Für diesen Schritt können Sie Ihre Installationsanleitung zu Rate ziehen oder sich an Ihren Hosting-Anbieter wenden. Nachfolgend finden Sie ein Beispiel für die Installation eines SSL-Zertifikats:
- Starten Sie den cPanel-Administrator.
- Klicken Sie im Abschnitt „Sicherheit“ auf SSL/TLS.
- Klicken Sie unter „Zertifikate (CRT)“ auf „SSL-Zertifikate generieren, anzeigen, hochladen oder löschen“.
- Verwenden Sie den Abschnitt „Zertifikat hochladen“, um das primäre Zertifikat (.crt-Datei mit zufällig ausgewähltem Namen) von Ihrem lokalen Computer hochzuladen, und klicken Sie auf „Zertifikat hochladen“.
- Klicken Sie auf der neuen Seite auf „Zurück“.
- Scrollen Sie zum Ende der Seite „SSL-Zertifikate“ und klicken Sie auf „Zurück zum SSL-Manager“.
- Klicken Sie unter „SSL für Ihre Site installieren und verwalten (HTTPS)“ auf „SSL-Sites verwalten“.
- Scrollen Sie nach unten zu „SSL-Website installieren“ und klicken Sie auf „Zertifikate durchsuchen“.
- Wählen Sie das zu aktivierende Zertifikat aus und klicken Sie auf „Zertifikat verwenden“. Dadurch werden die Felder für das Zertifikat automatisch ausgefüllt.
- Scrollen Sie zum Ende der Seite und klicken Sie auf „Zertifikat installieren“.
- Klicken Sie im Popup „Installation erfolgreich“ auf „OK“.
Weitere Informationen zu SSL/TLS-Zertifikaten finden Sie hier:
- https://www.encryptionconsulting.com/education-center/ssl-tls-certificates/#validity-check
- https://www.encryptionconsulting.com/why-to-fix-expired-ssl-certificates/
Wie behalten Sie den Überblick über das Ablaufdatum Ihres SSL-Zertifikats?
Sie möchten sicher vermeiden, dass Sie morgens aufwachen und auf Ihrer Website eine SSL-Sicherheitswarnung sehen.
- Am schnellsten können Sie Ihr SSL-Zertifikat direkt von Ihrem Browser aus überprüfen, indem Sie die folgenden Schritte ausführen:
Gehen Sie zu Ihrem Browser > Klicken Sie auf das Vorhängeschloss neben der URL > Gehen Sie zu Zertifikat > Klicken Sie auf die Registerkarte „Allgemein“ > überprüfen Sie die Gültigkeit oder das Ablaufdatum des Zertifikats.
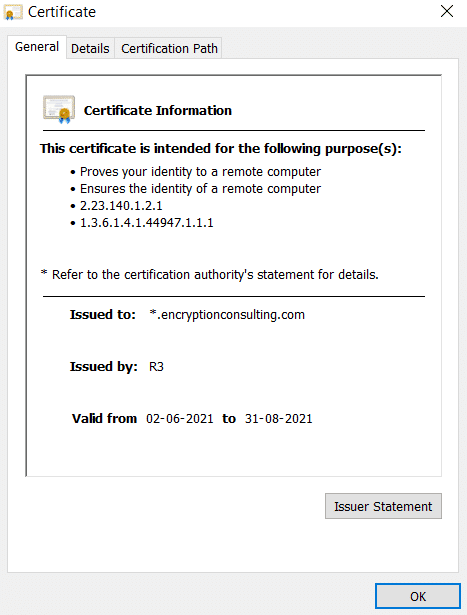
- Eine weitere Möglichkeit, das Ablaufdatum des SSL-Zertifikats zu verfolgen, besteht darin, sich bei Ihrem SSL-Konto anzumelden und das „nächster Fälligkeitstermin.“
Wie kann Encryption Consulting helfen?
CertSecure Manager automatisiert den gesamten Erneuerungsprozess: Er generiert eine neue CSR, führt die Domainvalidierung durch und installiert das neu ausgestellte Zertifikat, bevor das Ablaufdatum für die Benutzer sichtbar wird. Warnmeldungen werden weit vor dem Erneuerungszeitraum versendet und sind auf die tatsächliche Gültigkeitsdauer des Zertifikats abgestimmt, anstatt auf einen allgemeinen Schwellenwert. Die Software basiert auf ISO/IEC 27001:2022- und SOC 2-zertifizierten Verfahren.
Häufig gestellte Fragen
Kann ich ein abgelaufenes SSL-Zertifikat einfach verlängern, anstatt es zu erneuern?
Nein. Es gibt keinen Verlängerungsmechanismus für SSL/TLS-Zertifikate. Eine Erneuerung bedeutet immer, dass die Zertifizierungsstelle die Domainkontrolle erneut überprüft und ein neues Zertifikat ausstellt, unabhängig davon, ob das alte gestern oder vor einem Jahr abgelaufen ist.
Wie lange dauert die Erneuerung eines SSL-Zertifikats?
Die Domainvalidierung kann innerhalb weniger Minuten abgeschlossen sein, sobald die Domainkontrolle verifiziert ist. Die Verlängerungen mit Organisationsvalidierung und erweiterter Validierung dauern länger, da die Zertifizierungsstelle die Geschäftsdokumentation erneut prüft, was mehrere Tage in Anspruch nehmen kann.
Was passiert mit Besuchern, solange mein Zertifikat abgelaufen ist?
Browser blockieren oder warnen vor der Verbindung und zeigen üblicherweise eine Meldung an, dass die Verbindung nicht privat ist. Besucher, die die Warnung ignorieren, sind für diese Sitzung weder durch Verschlüsselung noch durch Identitätsprüfung geschützt.
Worin unterscheiden sich die drei Domänenvalidierungsmethoden?
Die E-Mail-Validierung sendet eine Bestätigung an eine mit der Domain verknüpfte Adresse und ist die schnellste Methode. Die HTTP-Validierung erfordert das Hochladen einer bestimmten Datei auf den Server. Die DNS-Validierung verwendet einen CNAME- oder TXT-Eintrag. Alle drei bestätigen dasselbe: dass der Anfragende die Domain kontrolliert.
Müssen Zertifikate künftig häufiger erneuert werden?
Ja. Die Abstimmung des CA/Browser Forums (SC-081v3) reduziert die maximale Gültigkeitsdauer von Zertifikaten auf 200 Tage bis März 2026, 100 Tage bis März 2027 und 47 Tage bis März 2029. Eine manuelle Erneuerung, die einmal jährlich machbar ist, wird bei diesem Rhythmus unpraktisch, weshalb die automatische Erneuerung zunehmend zum Standard wird.
Automatisieren Sie die Zertifikatserneuerung vor deren Ablauf.
Automatisieren Sie den Lebenszyklus von Zertifikaten mit CertSecure Manager , sodass die Erneuerung vor dem Ablauf und nicht erst nach einem Ausfall erfolgt.
- Wichtige Erkenntnisse
- Warum SSL-Zertifikate ablaufen
- Was passiert, wenn ein SSL-Zertifikat abläuft?
- So erneuern Sie Ihr SSL-Zertifikat
- Wie man das Ablaufdatum von Zertifikaten verfolgt
- Wie kann man die Gültigkeit eines SSL-Zertifikats überprüfen?
- Warum läuft ein SSL-Zertifikat ab?
- Was passiert, wenn ein SSL-Zertifikat abläuft?
- Wie erneuere ich mein SSL-Zertifikat?
- Wie behalten Sie den Überblick über das Ablaufdatum Ihres SSL-Zertifikats?
- Wie kann Encryption Consulting helfen?
- Häufig gestellte Fragen
- Automatisieren Sie die Zertifikatserneuerung vor deren Ablauf.