

- Wichtige Erkenntnisse
- Wie funktioniert die Multi-Faktor-Authentifizierung?
- Arten der Multi-Faktor-Authentifizierung
- Warum ist die Multi-Faktor-Authentifizierung unerlässlich?
- Phishing-resistente MFA: Die neue Basis
- Sind MFA und 2FA dasselbe?
- Worin unterscheidet sich MFA von Single Sign-On (SSO)?
- Was ist adaptive Authentifizierung (adaptive MFA)?
- Wichtige Informationen zur MFA
- Bewährte Verfahren für die Implementierung von MFA und SSO
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Stärken Sie Ihre Authentifizierungsstrategie
Die Multi-Faktor-Authentifizierung (MFA) ist ein Sicherheitsverfahren, das von einem Benutzer verlangt, seine Identität mit zwei oder mehr unabhängigen Faktoren, wie einem Passwort, einem Hardware-Sicherheitsschlüssel oder einem Fingerabdruck, zu bestätigen, bevor ihm der Zugriff auf ein Konto oder eine Anwendung gewährt wird.
Die Multi-Faktor-Authentifizierung schützt Konten durch die Kombination von mindestens zwei Verifizierungsfaktoren: etwas, das Sie wissen (ein Passwort oder eine PIN), etwas, das Sie besitzen (ein Smartphone, eine Authentifizierungs-App oder ein Sicherheitsschlüssel) und etwas, das Sie sind (ein Fingerabdruck oder ein Gesichtsscan). Selbst wenn ein Angreifer das Passwort stiehlt, bleibt das Konto geschützt, da die übrigen Faktoren weiterhin erforderlich sind.
Wichtige Erkenntnisse
- Die Multi-Faktor-Authentifizierung (MFA) erfordert zwei oder mehr unabhängige Verifizierungsfaktoren aus drei Kategorien: etwas, das Sie wissen, etwas, das Sie besitzen, und etwas, das Sie sind.
- Eine Studie von Microsoft Research aus dem Jahr 2023 ergab, dass die Multi-Faktor-Authentifizierung (MFA) das Risiko einer Kontokompromittierung um 99.22 Prozent reduziert, und zwar sogar um 98.56 Prozent, wenn die Anmeldeinformationen bereits durchgesickert sind.
- NIST SP 800-63B-4Die im Juli 2025 veröffentlichte Richtlinie verlangt, dass Dienste, die auf Authentication Assurance Level 2 (AAL2) bewertet wurden, eine phishingresistente Option wie FIDO2/WebAuthn anbieten.
- Die PCI DSS 4.0.1 Anforderung 8.4.2 schreibt die Multi-Faktor-Authentifizierung (MFA) für jeden Benutzer vor, der auf die Karteninhaberdatenumgebung zugreift, sei es administrativ oder anderweitig, und zwar ab dem 31. März 2025.
- CISA stuft FIDO2/WebAuthn und PKI-basierte Authentifizierung als die einzigen phishingresistenten MFA-Methoden ein; SMS-Einmalpasswörter sind die schwächste gängige Form.
Wie funktioniert die Multi-Faktor-Authentifizierung?
Die Multi-Faktor-Authentifizierung (MFA) kombiniert Verifizierungsfaktoren aus mindestens zwei von drei unabhängigen Kategorien, sodass ein einzelnes gestohlenes Benutzerkonto niemals ausreicht, um Zugriff zu gewähren. MFA ist ein zentraler Bestandteil des Identitäts- und Zugriffsmanagements (IAM): Während eine reine Passwortanmeldung eine einzige Schwachstelle aufweist, zwingt MFA einen Angreifer, jeden zusätzlichen Faktor einzeln zu überwinden.
Etwas, das du weißt
Dies ist ein Passwort, eine PIN oder die Antwort auf eine Sicherheitsfrage und dient als erste Verteidigungslinie. Wissensfaktoren sind jedoch auch am leichtesten zu stehlen: Sie können durch Phishing, Erraten, Datenlecks oder Social Engineering erlangt werden. Starke, einzigartige Passwörter helfen, und Sicherheitsfragen allein bieten wenig zusätzlichen Schutz. Genau deshalb kombiniert die Multi-Faktor-Authentifizierung (MFA) Wissensfaktoren mit etwas, das schwerer zu kopieren ist.
Etwas, das du hast
Es handelt sich dabei um ein physisches Objekt in Ihrem Besitz: ein Smartphone, das ein Einmalpasswort (OTP) empfängt, eine Authentifizierungs-App wie Google Authenticator oder Microsoft Authenticator, die zeitlich begrenzte Codes generiert, oder ein Hardware-Sicherheitsschlüssel wie ein YubiKey. Selbst wenn ein Angreifer Ihr Passwort kennt, kann er sich ohne dieses Gerät nicht anmelden.
Etwas, das du bist
Dies umfasst biometrische Verfahren wie Fingerabdrücke, Gesichtserkennung und Stimmmuster. Biometrische Merkmale sind schwer zu fälschen und gehören heute zum Standard in Banking-Apps, Gesundheitssystemen, Behördendiensten sowie modernen Smartphones und Laptops. Plattformbasierte Authentifizierungsverfahren wie Windows Hello und Apple Touch ID kombinieren eine biometrische Prüfung mit gerätegebundenen kryptografischen Schlüsseln und bieten so eine wirklich starke Authentifizierung.
Ein praktisches Beispiel für MFA
Wenn Sie sich in Ihr Bankkonto einloggen, geben Sie zunächst Ihre Benutzer-ID und Ihr Passwort ein (etwas, das Sie wissen). Die Bank fragt dann nach einem Einmalpasswort, das Ihnen per SMS zugesendet oder in der App generiert wird (etwas, das Sie besitzen). Einige Banking-Apps fügen einen dritten Faktor hinzu, beispielsweise einen Fingerabdruck oder einen Gesichtsscan (etwas, das Sie sind). Selbst wenn ein Angreifer das Passwort knackt, kann er ohne Ihr Smartphone oder Ihre biometrischen Daten keinen Zugriff erhalten.
Arten der Multi-Faktor-Authentifizierung
Die Methoden der Multi-Faktor-Authentifizierung (MFA) reichen von SMS-Codes bis hin zu Hardware-Sicherheitsschlüsseln und unterscheiden sich erheblich in ihrer Wirksamkeit gegen Phishing-Angriffe. Die folgende Tabelle zeigt die gängigen Methoden und ihre jeweiligen Schwachstellen auf.
| Methodik | So funktioniert’s | Sicherheitshinweise |
| Passwörter | Der Wissensfaktor, mit dem die meisten Logins beginnen | Am schwächsten, wenn man sie alleine verwendet; anfällig für Phishing, leicht zu erraten und häufig wiederverwendet. |
| E-Mail-Codes | Ein einmaliger Code wird an Ihren Posteingang gesendet. | Scheitert vollständig, wenn das E-Mail-Konto selbst kompromittiert ist. |
| SMS-/Anruf-OTPs | Ein einmaliges Passwort, das per SMS oder Sprachanruf gesendet wird. | Anfällig für SIM-Swapping und Echtzeit-Phishing-Angriffe; laut CISA die schwächste gängige Form der Multi-Faktor-Authentifizierung. |
| Authentifizierungs-Apps | Zeitbasierte OTPs (TOTP), die auf dem Gerät generiert werden | Sicherer als SMS; nicht an eine Telefonnummer gebunden, aber dennoch über gefälschte Anmeldeseiten angreifbar. |
| Push-Benachrichtigungen | Zustimmungs- oder Ablehnungsaufforderung in einer mobilen App | Anfällig für Push-Bombing; Nummernabgleich mindert das Phishing-Risiko, beseitigt es aber nicht. |
| Biometrie | Fingerabdruck-, Gesichts- oder Stimmverifizierung | Schwer nachzubilden; am sichersten bei Bindung an einen Geräteschlüssel, wie z. B. bei Passkeys. |
| Hardware-Schlüssel / Passkeys (FIDO2) | Kryptografische Herausforderung, signiert mit einem Sicherheitsschlüssel oder Plattformauthentifikator | Phishing-resistent; die Zugangsdaten funktionieren nur auf der legitimen Website. |
| Magische Verbindungen | Dem Benutzer wurde ein Anmeldelink per E-Mail zugesandt. | Praktisch; erbt jedoch alle Schwächen des E-Mail-Kontos. |
| Soziale Anmeldung | Die Authentifizierung wird an Google, Facebook oder Apple delegiert. | Praktisch; die Sicherheit hängt vollständig vom verknüpften Plattformkonto ab. |
| Sicherheitsfragen | Voreingestellte Antworten, die nur der Benutzer kennen sollte | Schwach; die Antworten sind oft erraten oder öffentlich auffindbar. |
| Adaptive Authentifizierung | Risikobasierte Eskalation unter Verwendung von Kontextsignalen | Erzeugt nur dann Reibung, wenn das Risiko hoch ist; die Festigkeit hängt von den Faktoren ab, denen sie standhält. |
Warum ist die Multi-Faktor-Authentifizierung unerlässlich?
Die Multi-Faktor-Authentifizierung (MFA) ist unerlässlich, weil sie die einzige Schwachstelle beseitigt, die Passwörter darstellen, und die messbaren Auswirkungen auf die Kompromittierung von Konten sind dramatisch.
- Verbesserte Sicherheit: Eine Studie von Microsoft Research aus dem Jahr 2023 zu Azure Active Directory-Konten ergab, dass die Multi-Faktor-Authentifizierung (MFA) das Risiko einer Kompromittierung bei der gesamten Nutzergruppe um 99.22 Prozent reduziert, und sogar bei Konten, deren Anmeldeinformationen bereits durchgesickert waren, um 98.56 Prozent.
- Reduziertes Risiko von Cyberangriffen: Die Zwei-Faktor-Authentifizierung (2FA) schwächt Phishing, Credential Stuffing und Password Spraying ab, da ein gestohlenes Passwort allein nicht mehr zum Öffnen des Kontos ausreicht. Nachdem Google über 150 Millionen Nutzer automatisch für die 2-Schritt-Verifizierung angemeldet hatte, verzeichnete das Unternehmen einen Rückgang kompromittierter Konten um 50 Prozent.
- Compliance-Anforderungen: Die Multi-Faktor-Authentifizierung (MFA) ist mittlerweile fester Bestandteil wichtiger Rahmenwerke und wird nicht mehr nur empfohlen. PCI DSS 4.0.1 Anforderung 8.4.2 schreibt die Multi-Faktor-Authentifizierung (MFA) für alle Zugriffe auf die Karteninhaberdatenumgebung ab dem 31. März 2025 vor, und NIST SP 800-63B-4 definiert die Authentifizierungssicherheitsstufen, auf die sich Aufsichtsbehörden und Prüfer beziehen.
- Schutz sensibler Informationen: Für Organisationen, die Finanzdaten, personenbezogene Daten oder geistiges Eigentum verarbeiten, verringert die Multi-Faktor-Authentifizierung (MFA) die Wahrscheinlichkeit, dass aus einem Datenleck ein Datenleck entsteht, erheblich.
- Sicherung von Cloud- und Hybridumgebungen: Da Cloud-Konsolen von überall aus erreichbar sind, ist eine starke Authentifizierung die primäre Zugriffskontrolle. AWS hat die Multi-Faktor-Authentifizierung (MFA) für Root-Benutzer seit Mai 2024 schrittweise eingeführt und die Anforderung im Juni 2025 auf Root-Benutzer aller Kontotypen ausgeweitet.
Phishing-resistente MFA: Die neue Basis
Phishing-resistente MFA nutzt kryptografische Authentifizierung, die an die offizielle Website gebunden ist. Dadurch können Anmeldedaten nicht abgefangen, weitergeleitet oder auf einer gefälschten Anmeldeseite eingegeben werden. Die stärkste MFA erfordert von Nutzern keine Eingabe und von Angreifern nichts, was sie stehlen könnten.
Nicht alle MFA-Verfahren sind gegen moderne Angriffe wirksam. Phishing-Kits, die sich als Angreifer in die Kommunikation einschalten, senden Einmalcodes in Echtzeit, Push-Bombing zermürbt Nutzer, bis sie einer betrügerischen Aufforderung zustimmen, und SIM-Swapping leitet SMS-Codes an ein vom Angreifer kontrolliertes Gerät um. Das CISA-Factsheet „Implementing Phishing-Resistant MFA“ (Oktober 2022) ordnet MFA-Formen nach ihrer Sicherheit und nennt lediglich zwei phishingresistente Implementierungen: FIDO2/WebAuthn-Authentifizierung und PKI-basierte Authentifizierung wie PIV-Smartcards.
FIDO2 kombiniert den W3C-WebAuthn-Standard mit dem CTAP-Protokoll der FIDO Alliance. Die Authentifizierung erfolgt über ein öffentliches und privates Schlüsselpaar, das auf die reale Domäne beschränkt ist. Daher ist eine Signatur, die für eine gefälschte Phishing-Website erstellt wurde, ungültig. Passkeys, die von Apple, Google und Microsoft propagiert werden, übertragen dieselbe Kryptografie mittels Plattformbiometrie auf Benutzerkonten.
NIST SP 800-63B-4, veröffentlicht im Juli 2025, legt die Vorgaben eindeutig fest: Dienste, die nach AAL2 bewertet werden, müssen eine phishingresistente Authentifizierungsoption anbieten; Einmalpasswörter sind nicht zulässig. Wo eine phishingresistente Multi-Faktor-Authentifizierung (MFA) noch nicht implementiert werden kann, empfiehlt CISA als Übergangslösung den Abgleich von Benachrichtigungsnummern.
Sind MFA und 2FA dasselbe?
Nein. Die Zwei-Faktor-Authentifizierung (2FA) ist eine Untermenge der Multi-Faktor-Authentifizierung (MFA), die genau zwei Verifizierungsfaktoren verwendet, während MFA alle Methoden umfasst, die zwei oder mehr Faktoren verwenden.
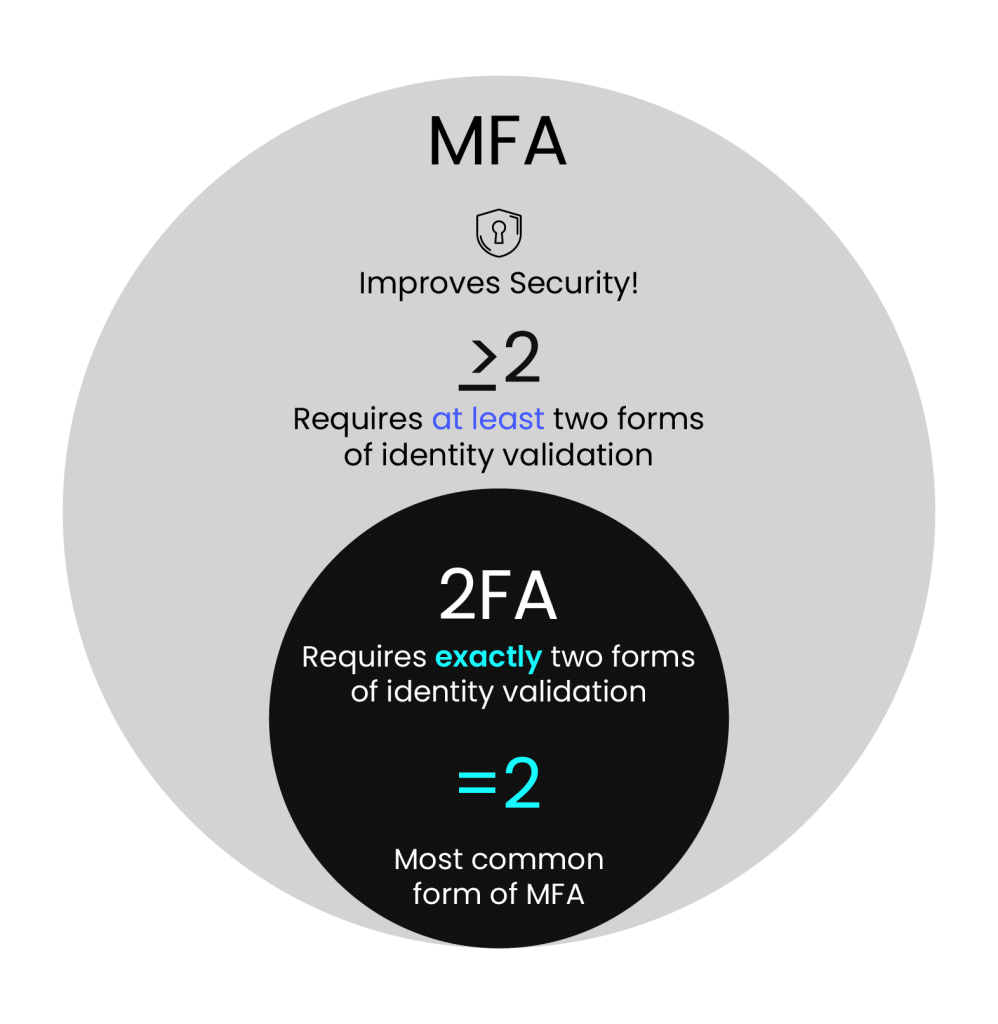
| Attribut | Zwei-Faktor-Authentifizierung (2FA) | Multi-Faktor-Authentifizierung (MFA) |
| Anzahl der Faktoren | Genau zwei | Zwei oder mehr |
| Typische Kombination | Passwort plus OTP oder App-Code | Passwort plus Gerät plus Biometrie, in beliebiger Kombination der Kategorien |
| Beziehung | Jede 2FA-Konfiguration ist eine Form der MFA. | MFA ist der Oberbegriff |
| Sicherheitsdecke | Eingeschränkt, wenn beide Faktoren phishfähig sind. | Höher; kann einen Phishing-resistenten Faktor erfordern |
Nehmen wir Online-Banking als Beispiel. Bei der Zwei-Faktor-Authentifizierung (2FA) geben Sie Ihr Passwort und einen Einmalcode ein. Selbst mit einem dritten Faktor wird ein Angreifer, der sowohl Ihr Passwort als auch Ihre Telefonnummer kennt, durch die Fingerabdruckprüfung blockiert. Die Kombination verschiedener Faktoren erhöht die Sicherheit.
Worin unterscheidet sich MFA von Single Sign-On (SSO)?
Die Multi-Faktor-Authentifizierung (MFA) verstärkt die Art und Weise, wie ein Nutzer seine Identität nachweisen muss, während Single Sign-On (SSO) die Häufigkeit der Authentifizierung reduziert. Mit SSO kann sich ein Nutzer einmal authentifizieren und anschließend auf mehrere verbundene Anwendungen zugreifen, ohne sich erneut anmelden zu müssen. Google-Konten sind ein typisches Beispiel: Nach der Anmeldung bei Gmail kann man ohne erneute Eingabe der Anmeldedaten auch auf Drive, Kalender, Docs und YouTube zugreifen.
Beide Ansätze lösen unterschiedliche Probleme und ergänzen sich optimal. SSO konzentriert die Authentifizierung auf ein einzelnes Ereignis, wodurch dieses Ereignis zu einem wertvollen Ziel wird; der Schutz durch MFA schließt diese Lücke. Die meisten Organisationen verwenden daher für ihr SSO-Portal eine zentralisierte MFA , um Nutzern einen einzigen sicheren Login anstelle vieler schwacher zu ermöglichen.
Was ist adaptive Authentifizierung (adaptive MFA)?
Adaptive Authentifizierung, auch risikobasierte Multi-Faktor-Authentifizierung (MFA) genannt, passt die Authentifizierungsstufe an das Risiko jedes Anmeldeversuchs an. Das System bewertet Kontext- und Verhaltenssignale wie Standort, Rolle, Gerät, Netzwerk und Anmeldezeitpunkt des Nutzers und verstärkt die Authentifizierung nur dann, wenn die Bewertung dies erfordert. Ein Mitarbeiter, der eine Firmenanwendung in einem Café auf seinem privaten Smartphone öffnet, wird möglicherweise nach der Eingabe seiner Anmeldedaten nach einem zusätzlichen Code gefragt, da das unbekannte Netzwerk die Risikobewertung erhöht. Derselbe Mitarbeiter, der sich über das Büronetzwerk auf einem verwalteten Laptop anmeldet, besteht die Authentifizierung hingegen problemlos mit nur einem Schritt. Herkömmliche MFA fordert jeden Benutzer bei jeder Anmeldung die gleichen Sicherheitsabfragen an; adaptive MFA hingegen beschränkt die zusätzliche Sicherheitsstufe auf Anmeldungen, die riskant erscheinen. Dadurch wird die Sicherheit hoch gehalten, ohne legitime Benutzer zu überfordern.
Wichtige Informationen zur MFA
Einige praktische Punkte sind vor und nach der Aktivierung der Multi-Faktor-Authentifizierung zu beachten.
- Sie können Ihren zweiten Faktor selbst wählen: Zu den Optionen gehören Authentifizierungs-Apps, Hardware-Sicherheitsschlüssel, Passwörter, Biometrie und Einmalpasswörter (OTP) per SMS oder E-Mail. Wählen Sie die sicherste vom Dienst unterstützte Option.
- Es wird zur gängigen Praxis: Google, Microsoft, Apple und AWS schreiben die Multi-Faktor-Authentifizierung (MFA) für sensible Aktionen und privilegierte Konten mittlerweile vor oder setzen sie standardmäßig fest, anstatt sie lediglich anzubieten.
- Die Multi-Faktor-Authentifizierung schützt Sie auch nach einem Passwortleck: Wiederverwendete Passwörter begünstigen Credential Stuffing. Bei aktivierter Multi-Faktor-Authentifizierung (MFA) kann ein durchgesickertes Passwort allein das Konto nicht öffnen.
- Einige Dienste nutzen adaptive MFA: Der zusätzliche Schritt erscheint nur unter verdächtigen Umständen, wie z. B. bei einem neuen Gerät oder Standort, wodurch alltägliche Anmeldevorgänge schnell bleiben.
- Die Multi-Faktor-Authentifizierung (MFA) ist einfach zu bedienen: Die Einrichtung erfordert in der Regel nur wenige Klicks in den Kontoeinstellungen, und der zusätzliche Schritt beim Anmelden dauert nur Sekunden.
- Die Multi-Faktor-Authentifizierung (MFA) ist für Gemeinschaftskonten unerlässlich: Bei einem gemeinsam genutzten geschäftlichen Postfach oder Kollaborationstool sorgt die Multi-Faktor-Authentifizierung (MFA) dafür, dass der Zugriff auf autorisierte Teammitglieder beschränkt bleibt, selbst wenn das gemeinsam genutzte Passwort durchgesickert ist.
Bewährte Verfahren für die Implementierung von MFA und SSO
Zehn Praktiken unterscheiden eine erfolgreiche MFA-Einführung von einer, die von den Nutzern umgangen wird.
- Ermitteln Sie zunächst Ihren Sicherheitsbedarf: Ermitteln Sie, welche Benutzer, Systeme und Anwendungen sensible Daten verarbeiten, und implementieren Sie die Multi-Faktor-Authentifizierung (MFA) zunächst in den Bereichen mit dem höchsten Risiko, bevor Sie sie flächendeckend einführen.
- Bevorzugen Sie phishingresistente Methoden: Wählen Sie FIDO2-Sicherheitsschlüssel, Passkeys oder Plattformbiometrie anstelle von SMS-OTPs, da diese weiterhin anfällig für SIM-Swapping und Relay-Phishing sind.
- Setzen Sie adaptive MFA ein, wo sie angebracht ist: Die kontextsensitive Step-up-Funktion hält die Hürden bei routinemäßigen Anmeldungen niedrig und erhöht die Anforderungen, wenn das Gerät, das Netzwerk oder der Standort ungewöhnlich erscheinen.
- MFA mit SSO integrieren: Ein sicherer, durch Multi-Faktor-Authentifizierung geschützter Login im SSO-Portal ist vielen schwachen Logins, die über verschiedene Anwendungen verteilt sind, überlegen.
- Multi-Faktor-Authentifizierung auf allen kritischen Systemen erzwingen: Dies umfasst administrative Konten, VPNs, Cloud-Konsolen und alle Systeme, die regulierte Daten enthalten; PCI-DSS 4.0.1 Es ist bereits erforderlich, dass jeder Benutzer, der mit Karteninhaberdaten arbeitet, darauf zugreift.
- Schulen Sie Ihre Benutzer: Erklären Sie, warum es MFA gibt, wie man sich dafür anmeldet und wie man Push-Bombing- und OTP-Relay-Versuche erkennt, damit die Genehmigungsmüdigkeit nicht zum schwächsten Glied wird.
- Überwachung und Protokollierung der Authentifizierungsaktivitäten: Überprüfen Sie die Protokolle auf fehlgeschlagene Versuche, ungewöhnliche Standorte und anomale Genehmigungsmuster und geben Sie entsprechende Warnungen aus.
- Stellen Sie Backup-Methoden bereit: Geben Sie Wiederherstellungscodes oder einen zweiten verifizierten Faktor aus, damit ein verlorenes Telefon nicht zu einer Aussperrung oder einem Einfallstor für Social Engineering beim Helpdesk wird.
- Überprüfen Sie die Richtlinien regelmäßig: Überprüfen Sie die MFA-Einstellungen anhand aktueller Richtlinien wie NIST SP 800-63B-4 und ersetzen Sie schwache Faktoren, sobald stärkere verfügbar sind.
- Kombinieren Sie Multi-Faktor-Authentifizierung mit rollenbasierter Zugriffskontrolle: RBAC beschränkt die Reichweite eines Kontos, sodass selbst ein kompromittiertes Konto, bei dem die MFA umgangen wurde, nur einen geringen Wirkungsradius hat.
Wie Verschlüsselungsberatung hilft
Die Verschlüsselungsberatungsdienste von Encryption Consulting unterstützen Unternehmen bei der Entwicklung von Authentifizierungsstrategien, die ihrem Risikoprofil und ihren Compliance-Anforderungen entsprechen. Eine umfassende Verschlüsselungsanalyse überprüft Ihre aktuellen Authentifizierungsmechanismen, ermittelt Lücken im Vergleich zu Standards wie NIST SP 800-63B-4 und PCI DSS 4.0.1 und liefert einen Fahrplan für phishingresistente Multi-Faktor-Authentifizierung (MFA) in On-Premise-, Cloud- und Hybridumgebungen. Die Dienstleistungen basieren auf ISO/IEC 27001:2022- und SOC 2-zertifizierten Verfahren.
Häufig gestellte Fragen
Was ist Multi-Faktor-Authentifizierung in einfachen Worten?
Die Multi-Faktor-Authentifizierung bedeutet, dass Sie Ihre Identität auf zwei oder mehr verschiedene Arten nachweisen müssen, bevor Sie sich in ein Konto einloggen können. In der Regel geben Sie ein Passwort ein und bestätigen anschließend einen zweiten Faktor, beispielsweise einen Code einer Authentifizierungs-App, einen Sicherheitsschlüssel oder Ihren Fingerabdruck. Selbst wenn ein Angreifer Ihr Passwort stiehlt, kann er sich ohne diesen zweiten Faktor nicht anmelden.
Ist Multi-Faktor-Authentifizierung dasselbe wie Zwei-Faktor-Authentifizierung (2FA)?
Nein. Die Zwei-Faktor-Authentifizierung (2FA) ist eine Unterkategorie der Multi-Faktor-Authentifizierung (MFA) und verwendet genau zwei Verifizierungsfaktoren, beispielsweise ein Passwort und einen Einmalcode. MFA ist die umfassendere Kategorie und beinhaltet alle Methoden, die zwei oder mehr Faktoren nutzen, einschließlich Drei-Faktor-Lösungen mit biometrischen Daten. Jede 2FA-Implementierung gilt als MFA, und MFA selbst kann auf drei oder mehr Faktoren erweitert werden.
Was ist phishingresistente MFA?
Phishing-resistente Multi-Faktor-Authentifizierung (MFA) nutzt Public-Key-Kryptografie, die an die legitime Website gebunden ist. Dadurch kann ein Angreifer keinen Code abfangen oder den Benutzer zur Eingabe verleiten. CISA erkennt zwei Implementierungen an: FIDO2/WebAuthn-Authentifizierung mit Passkeys und Hardware-Sicherheitsschlüsseln sowie PKI-basierte Authentifizierung, beispielsweise mit PIV-Smartcards. NIST SP 800-63B-4 fordert von Diensten der Sicherheitsstufe AAL2 eine Phishing-resistente Option.
Ist die SMS-basierte Multi-Faktor-Authentifizierung noch sicher?
SMS-Einmalpasswörter sind zwar sicherer als ein Passwort allein, stellen aber nach wie vor die schwächste gängige Methode der Multi-Faktor-Authentifizierung (MFA) dar. Sie sind anfällig für SIM-Swapping, SS7-Abfangen und Phishing-Seiten, die Codes in Echtzeit übertragen. CISA empfiehlt, nach Möglichkeit auf FIDO2/WebAuthn umzusteigen und SMS nur als Ausweichlösung zu verwenden. NIST SP 800-63B-4 stuft keine Einmalpasswortmethode als phishingresistent ein.
Wie effektiv ist die Multi-Faktor-Authentifizierung (MFA) bei der Verhinderung von Kontokompromittierungen?
Eine Studie von Microsoft Research aus dem Jahr 2023 zu Azure Active Directory-Konten ergab, dass die Multi-Faktor-Authentifizierung (MFA) das Risiko eines Datenlecks um 99.22 Prozent für alle Konten und um 98.56 Prozent für Konten reduziert, deren Anmeldedaten bereits kompromittiert wurden. Google verzeichnete einen Rückgang kompromittierter Konten um 50 Prozent, nachdem mehr als 150 Millionen Nutzer automatisch für die Zwei-Faktor-Authentifizierung registriert wurden. Die höchste Wirksamkeit wird bei Phishing-resistenten Methoden erzielt.
Was ist adaptive MFA?
Adaptive Multi-Faktor-Authentifizierung (MFA), auch risikobasierte Authentifizierung genannt, wertet Signale wie Standort, Gerät, Benutzerrolle und Anmeldezeitpunkt aus, um den erforderlichen Verifizierungsaufwand festzulegen. Ein vertrauter Benutzer kann sich auf einem bekannten Firmengerät mit einem einzigen Schritt anmelden, während eine Anmeldung von einem neuen Gerät oder einem ungewöhnlichen Standort eine zusätzliche Abfrage auslöst. So wird ein ausgewogenes Verhältnis zwischen Sicherheit und Benutzerfreundlichkeit geschaffen.
Stärken Sie Ihre Authentifizierungsstrategie
Sind Sie bereit, die Sicherheitslücken in der Benutzerauthentifizierung Ihres Unternehmens zu schließen? Analysieren Sie Ihre Verschlüsselungs- und Authentifizierungsstrategie mit einer Verschlüsselungsanalyse oder sprechen Sie mit einem Berater für Verschlüsselungsberatung.
- Wichtige Erkenntnisse
- Wie funktioniert die Multi-Faktor-Authentifizierung?
- Arten der Multi-Faktor-Authentifizierung
- Warum ist die Multi-Faktor-Authentifizierung unerlässlich?
- Phishing-resistente MFA: Die neue Basis
- Sind MFA und 2FA dasselbe?
- Worin unterscheidet sich MFA von Single Sign-On (SSO)?
- Was ist adaptive Authentifizierung (adaptive MFA)?
- Wichtige Informationen zur MFA
- Bewährte Verfahren für die Implementierung von MFA und SSO
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Stärken Sie Ihre Authentifizierungsstrategie