
- Wichtige Erkenntnisse
- Was ist besser? Die kurze Antwort
- Was ist symmetrische Verschlüsselung?
- Was ist asymmetrische Verschlüsselung?
- Symmetrische vs. asymmetrische Verschlüsselung: Vergleichstabelle
- Wann jeweils zu verwenden ist
- Wie sie zusammenarbeiten: Das Hybridmodell
- Eine Anmerkung zum Übergang nach der Quantenphysik
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Die richtige Verschlüsselungsstrategie finden
Symmetrische Verschlüsselung verwendet einen einzigen gemeinsamen Schlüssel zum Ver- und Entschlüsseln von Daten und ist daher schnell. Asymmetrische Verschlüsselung verwendet ein öffentliches und ein privates Schlüsselpaar, was sie langsamer macht, aber einen sicheren Schlüsselaustausch ermöglicht und digitale Signaturen unterstützt. Keine der beiden Verschlüsselungsmethoden ist grundsätzlich besser; die meisten Systeme verwenden beide.
Der Unterschied zwischen symmetrischer und asymmetrischer Verschlüsselung liegt in den verwendeten Schlüsseln. Symmetrische Verschlüsselung nutzt einen gemeinsamen Schlüssel für Ver- und Entschlüsselung und ist daher schnell und für große Datenmengen geeignet. Asymmetrische Verschlüsselung verwendet ein mathematisch verknüpftes öffentliches und privates Schlüsselpaar. Sie ist zwar langsamer, gewährleistet aber einen sicheren Schlüsselaustausch und ermöglicht digitale Signaturen. Keine der beiden Methoden ist generell besser; in realen Systemen werden sie in einem Hybridmodell kombiniert.
Wichtige Erkenntnisse
- Bei der symmetrischen Verschlüsselung wird ein gemeinsamer Schlüssel verwendet; bei der asymmetrischen Verschlüsselung wird ein öffentliches und ein privates Schlüsselpaar verwendet.
- Symmetrische Verschlüsselung ist schnell und effizient und ideal für die Verschlüsselung großer Datenmengen und ruhender Daten. Asymmetrische Verschlüsselung ist langsamer, ermöglicht aber den sicheren Schlüsselaustausch und digitale Signaturen.
- Keine der beiden Methoden ist eindeutig „besser“. Sie lösen unterschiedliche Probleme, und die meisten realen Systeme nutzen beide gemeinsam in einem hybriden Ansatz.
- In einem Hybridsystem (wie TLS) tauscht eine asymmetrische Verschlüsselung sicher einen symmetrischen Sitzungsschlüssel aus, anschließend schützt eine schnelle symmetrische Verschlüsselung die eigentlichen Daten.
- Gängige symmetrische Algorithmen sind beispielsweise AES; gängige asymmetrische Algorithmen sind RSA und ECC. Ältere Algorithmen wie DES und RC4 gelten als veraltet.
Was ist besser? Die kurze Antwort
Weder symmetrische noch asymmetrische Verschlüsselung ist generell besser, da sie für unterschiedliche Aufgaben entwickelt wurden. Symmetrische Verschlüsselung punktet mit Geschwindigkeit, asymmetrische hingegen mit sicherem Schlüsselaustausch und Identitätsschutz. Die Frage nach der besseren Methode ist vergleichbar mit der Frage nach einem Schloss oder einem Schlüsselkurier: Man braucht beides. In der Praxis kombinieren die sichersten Systeme beide Verfahren: Sie nutzen asymmetrische Verschlüsselung für den sicheren Austausch eines symmetrischen Schlüssels und anschließend schnelle symmetrische Verschlüsselung für die eigentlichen Daten. Die entscheidende Frage ist nicht, welches Verfahren man wählt, sondern wie man jedes Verfahren optimal für seine jeweiligen Zwecke einsetzt.
Was ist symmetrische Verschlüsselung?
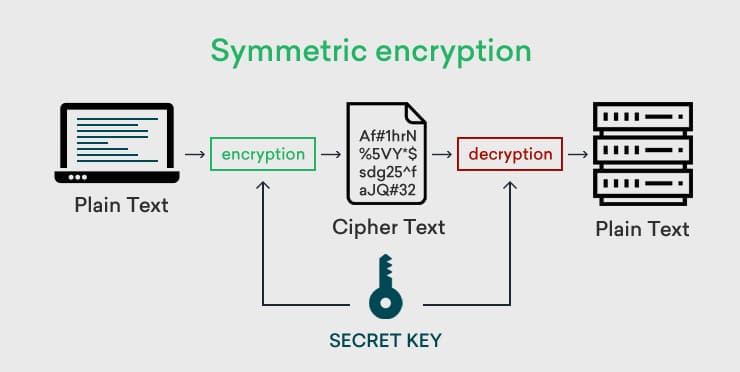
Die symmetrische Verschlüsselung verwendet einen einzigen Schlüssel für Ver- und Entschlüsselung. Derselbe Schlüssel, der Klartext in Geheimtext umwandelt , kann ihn auch wieder zurückverwandeln. Daher müssen Sender und Empfänger denselben Schlüssel besitzen. Dies macht die symmetrische Verschlüsselung einfach und sehr schnell, weshalb sie sich ideal zum Verschlüsseln großer Datenmengen und ruhender Daten, wie beispielsweise Datensätze in einer Datenbank, eignet. Ihre Schwäche liegt in der Schlüsselverteilung: Der gemeinsame Schlüssel muss sicher übermittelt werden, da jeder, der ihn erhält, die Daten entschlüsseln kann. Weitere Informationen zur symmetrischen Verschlüsselung finden Sie in der ausführlichen Erklärung von EC.
Was ist asymmetrische Verschlüsselung?
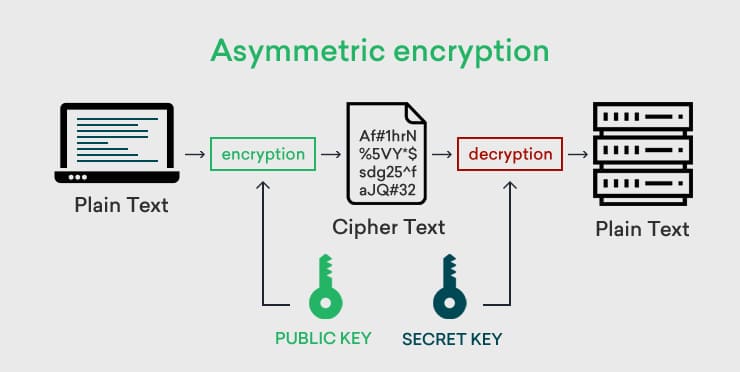
Asymmetrische Verschlüsselung verwendet ein Paar mathematisch verknüpfter Schlüssel: einen öffentlichen Schlüssel, der mit jedem geteilt werden kann, und einen privaten Schlüssel, der vom Besitzer geheim gehalten wird. Um die Vertraulichkeit zu gewährleisten, werden Daten mit dem öffentlichen Schlüssel des Empfängers verschlüsselt und können nur mit dessen privatem Schlüssel entschlüsselt werden. So kann nur der beabsichtigte Empfänger die Daten lesen, selbst wenn sie abgefangen werden. Dasselbe Schlüsselpaar ermöglicht auch digitale Signaturen . Da die Weitergabe eines geheimen Schlüssels im Voraus entfällt, eignet sich asymmetrische Verschlüsselung ideal für offene Systeme und Daten, die übertragen werden. Sie ist jedoch deutlich langsamer als symmetrische Verschlüsselung. RSA ist der am weitesten verbreitete asymmetrische Algorithmus.
Symmetrische vs. asymmetrische Verschlüsselung: Vergleichstabelle
| Attribut | Symmetrische Verschlüsselung | Asymmetrische Verschlüsselung |
| Tasten | Ein gemeinsamer geheimer Schlüssel | öffentliches und privates Schlüsselpaar |
| Schnelligkeit | Schnell und effizient | Langsamer, rechenintensiver |
| Schlüsselaustausch | Schwierig: Der gemeinsame Schlüssel muss sicher übermittelt werden. | Gelöst: Der öffentliche Schlüssel kann offen geteilt werden. |
| Am besten geeignet, | Massendaten, ruhende Daten, Hochgeschwindigkeitsverschlüsselung | Schlüsselaustausch, digitale Signaturen, Datenübertragung |
| digitale Signaturen | Nicht unterstützt | Unterstützt (Signatur mit privatem Schlüssel, Verifizierung mit öffentlichem Schlüssel) |
| Hauptschwäche | Verteilung und Schutz des gemeinsamen Schlüssels | Langsamere Leistung; größere Tasten |
| Gängige Algorithmen | AES, Twofish (DES, RC4 veraltet) | RSA, ECC, Diffie-Hellman |
| Typische Verwendung | Datenbank- und Festplattenverschlüsselung, TLS-Sitzungsdaten | TLS-Handshake, PKI, Codesignierung, sichere E-Mail |
Wann jeweils zu verwenden ist
Verwenden Sie symmetrische Verschlüsselung für
- Ruhende Daten: Verschlüsselung von Datenbanken, Dateien und Backups, wo Geschwindigkeit wichtig ist und dieselbe Partei die Verschlüsselung und spätere Entschlüsselung durchführt.
- Große Datenmengen und Hochgeschwindigkeitsdaten: Bei großen Datenmengen oder Echtzeit-Datenströmen, bei denen eine asymmetrische Verschlüsselung zu langsam wäre.
- Bank- und Speichersysteme: Wenn sensible Daten schnell und wiederholt verschlüsselt und entschlüsselt werden müssen.
Verwenden Sie asymmetrische Verschlüsselung für
- Sicherer Schlüsselaustausch: Sicheres Teilen eines symmetrischen Schlüssels über ein nicht vertrauenswürdiges Netzwerk, wie beim TLS-Handshake.
- Digitale Signaturen: Der Nachweis der Identität des Unterzeichners und der Integrität der Daten erfolgt, da nur der Inhaber des privaten Schlüssels unterschreiben kann.
- Public-Key-Infrastruktur (PKI): Bei Zertifikaten werden Identitäten an öffentliche Schlüssel gebunden, und bei der Codesignierung muss die Authentizität von jedermann überprüfbar sein.
Wie sie zusammenarbeiten: Das Hybridmodell
Da sich die Schwächen der beiden Verschlüsselungsarten gegenseitig ausgleichen, kombinieren die meisten Systeme in der Praxis beide. Ein klassisches Beispiel ist TLS, das HTTPS-Websites sichert. Wenn Ihr Browser eine Verbindung zu einer sicheren Website herstellt, wird während des Handshakes asymmetrische Verschlüsselung verwendet, um den Server zu authentifizieren und ein gemeinsames Geheimnis sicher zu etablieren. Aus diesem Geheimnis leiten beide Seiten einen symmetrischen Sitzungsschlüssel ab, und die restlichen Daten werden mit schneller symmetrischer Verschlüsselung geschützt. Dieser hybride Ansatz vereint den sicheren Schlüsselaustausch und die Identitätssicherung der asymmetrischen Verschlüsselung mit der Geschwindigkeit der symmetrischen Verschlüsselung. Deshalb ist die Frage „Welche Methode ist besser?“ irrelevant: Die besten Systeme nutzen beide.
Eine Anmerkung zum Übergang nach der Quantenphysik
Die beiden Verschlüsselungstypen stehen vor sehr unterschiedlichen Zukunftsaussichten im Quantenbereich. Asymmetrische Algorithmen wie RSA und ECC sind anfällig für zukünftige Quantencomputer, die Shors Algorithmus ausführen. Daher werden sie durch Post-Quanten-Standards wie ML-KEM (FIPS 203) und ML-DSA (FIPS 204) ersetzt. Symmetrische Verschlüsselung ist deutlich robuster: Der relevante Quantenangriff (Grover-Algorithmus) halbiert lediglich die effektive Schlüsselstärke, sodass AES-256 weiterhin sicher bleibt. In Hybridsystemen wird der asymmetrische Schlüsselaustausch auf Post-Quanten-Algorithmen umgestellt, während die symmetrische Verschlüsselung weitgehend unverändert bleibt.
Wie Verschlüsselungsberatung hilft
Die Wahl des richtigen Mixes aus symmetrischer und asymmetrischer Verschlüsselung für jeden Anwendungsfall sowie die Verwaltung der zugehörigen Schlüssel entscheiden über Erfolg oder Misserfolg einer Verschlüsselungsstrategie. Die Verschlüsselungsberatungsdienste von Encryption Consulting unterstützen Unternehmen bei der Bewertung ihrer aktuellen Verschlüsselung, der Entwicklung einer Architektur, die die jeweiligen Verschlüsselungstypen bedarfsgerecht einsetzt, und der Implementierung eines soliden Schlüsselmanagements gemäß den Richtlinien von NIST und FIPS , einschließlich der Vorbereitung auf den Übergang zur Post-Quanten-Verschlüsselung. Die Dienstleistungen basieren auf ISO/IEC 27001:2022- und SOC 2-zertifizierten Verfahren.
Häufig gestellte Fragen
Worin besteht der Hauptunterschied zwischen symmetrischer und asymmetrischer Verschlüsselung?
Der Hauptunterschied liegt in der Anzahl der Schlüssel. Symmetrische Verschlüsselung verwendet einen einzigen gemeinsamen Schlüssel für Ver- und Entschlüsselung, während asymmetrische Verschlüsselung ein Schlüsselpaar nutzt: einen öffentlichen und einen privaten Schlüssel. Dieser Unterschied ist ausschlaggebend für alle weiteren Aspekte: Symmetrische Verschlüsselung ist schnell, erfordert aber die sichere Weitergabe des einen Schlüssels, während asymmetrische Verschlüsselung langsamer ist, dafür aber die offene Weitergabe des öffentlichen Schlüssels ermöglicht und digitale Signaturen unterstützt.
Welche Verschlüsselung ist besser, symmetrische oder asymmetrische?
Keine der beiden Methoden ist generell besser, da sie unterschiedliche Probleme lösen. Symmetrische Verschlüsselung ist schneller und besser geeignet, um große Datenmengen zu verschlüsseln, während asymmetrische Verschlüsselung besser für den sicheren Schlüsselaustausch, die Identitätsprüfung und die Erstellung digitaler Signaturen geeignet ist. Die meisten realen Systeme verwenden beide Methoden gemeinsam: asymmetrische Verschlüsselung für den sicheren Austausch eines symmetrischen Schlüssels und anschließend schnelle symmetrische Verschlüsselung für die eigentlichen Daten. Die richtige Wahl hängt von der jeweiligen Aufgabe ab, es gibt keinen allgemeingültigen Gewinner.
Ist AES symmetrisch oder asymmetrisch?
AES (Advanced Encryption Standard) ist ein symmetrisches Verschlüsselungsverfahren. Es verwendet einen einzigen gemeinsamen Schlüssel sowohl für die Ver- als auch für die Entschlüsselung und ist der am weitesten verbreitete symmetrische Algorithmus, der für seine Geschwindigkeit und hohe Sicherheit geschätzt wird. AES wird häufig zur Verschlüsselung ruhender Daten, wie Datenbanken und Festplatten, sowie zum Schutz des Datenteils einer TLS-Sitzung nach dem initialen Handshake eingesetzt.
Ist RSA symmetrisch oder asymmetrisch?
RSA (Rivest-Shamir-Adleman) ist ein asymmetrisches Verschlüsselungsverfahren. Es verwendet ein öffentliches und ein privates Schlüsselpaar, wobei der öffentliche Schlüssel verschlüsselt und der private Schlüssel entschlüsselt (für Vertraulichkeit) oder der private Schlüssel signiert und der öffentliche Schlüssel verifiziert (für digitale Signaturen). RSA ist der am weitesten verbreitete asymmetrische Algorithmus und zentral für sicheren Schlüsselaustausch, PKI und Zertifikate, obwohl er im Laufe der Zeit durch Post-Quanten-Algorithmen ersetzt wird.
Warum nicht einfach nur eine Art von Verschlüsselung verwenden?
Da jede Verschlüsselungsart eine Schwäche aufweist, die die andere ausgleicht, ist symmetrische Verschlüsselung zwar schnell, kann aber ihren Schlüssel nicht sicher über ein nicht vertrauenswürdiges Netzwerk austauschen. Asymmetrische Verschlüsselung ermöglicht zwar einen sicheren Schlüsselaustausch, ist aber für große Datenmengen zu langsam. Die alleinige Verwendung symmetrischer Verschlüsselung löst das Problem des Schlüsselaustauschs nicht; die alleinige Verwendung asymmetrischer Verschlüsselung ist praktisch zu langsam. Die Kombination beider Verfahren in einem Hybridmodell, wie es TLS praktiziert, ermöglicht sowohl einen sicheren Schlüsselaustausch als auch hohe Geschwindigkeit.
Welcher Datentyp ist von Quantencomputern betroffen?
Asymmetrische Verschlüsselung ist diejenige Verschlüsselungsart, die am stärksten durch Quantencomputer bedroht wird. Algorithmen wie RSA und ECC könnten von einem zukünftigen Quantencomputer mithilfe von Shors Algorithmus geknackt werden. Daher werden sie durch Post-Quanten-Standards wie ML-KEM und ML-DSA ersetzt. Symmetrische Verschlüsselung ist deutlich widerstandsfähiger: Der relevante Quantenangriff halbiert lediglich die effektive Schlüsselstärke, sodass AES-256 weiterhin sicher bleibt. In Hybridsystemen muss nur der asymmetrische Teil migriert werden.
Die richtige Verschlüsselungsstrategie finden
Die gezielte Anwendung symmetrischer und asymmetrischer Verschlüsselung, jeweils dort, wo sie angebracht ist, in Verbindung mit einem soliden Schlüsselmanagement, macht Verschlüsselung zu echtem Schutz. Nutzen Sie die Beratungsleistungen von Encryption Consulting , um Ihre Verschlüsselungsstrategie zu entwickeln und zu optimieren.
- Wichtige Erkenntnisse
- Was ist besser? Die kurze Antwort
- Was ist symmetrische Verschlüsselung?
- Was ist asymmetrische Verschlüsselung?
- Symmetrische vs. asymmetrische Verschlüsselung: Vergleichstabelle
- Wann jeweils zu verwenden ist
- Wie sie zusammenarbeiten: Das Hybridmodell
- Eine Anmerkung zum Übergang nach der Quantenphysik
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Die richtige Verschlüsselungsstrategie finden