

- Wichtige Erkenntnisse
- Was ist kryptografische Agilität?
- Warum Krypto-Agilität jetzt wichtig ist
- Was macht ein System kryptoagil?
- Krypto-Agilität und Post-Quanten-Migration
- Wie man mit dem Aufbau von Krypto-Agilität beginnt
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Entwickeln Sie Krypto-Agilität vor dem Quanten-Deadline
Kryptografische Agilität (Krypto-Agilität) ist die Fähigkeit einer Organisation, die kryptografischen Algorithmen, Schlüssel und Protokolle, die ihre Systeme verwenden, schnell und mit minimalen Störungen zu ändern, wenn sich ein Standard ändert oder ein Algorithmus nicht mehr funktioniert.
Kryptografische Agilität bezeichnet die Fähigkeit, kryptografische Algorithmen und Schlüssel systemweit auszutauschen, ohne jede Anwendung neu entwickeln zu müssen. Dies ist wichtig, da Algorithmen mit der Zeit an Sicherheit verlieren oder veraltet sind. Angesichts der nun veröffentlichten Post-Quanten-Standards benötigen Unternehmen kryptografische Agilität, um innerhalb einer bestimmten Frist von RSA und ECC auf quantenresistente Algorithmen wie ML-KEM und ML-DSA umzusteigen.
Wichtige Erkenntnisse
- Krypto-Agilität ist die Fähigkeit, Algorithmen, Schlüssel und Protokolle mit minimalen Unterbrechungen auszutauschen.
- Es hängt davon ab, zu wissen, wo sich Ihre gesamte Kryptografie befindet, was ein kryptografisches Inventar (CBOM) erfordert.
- Der unmittelbare Treiber ist die Migration zur Post-Quanten-Kryptographie (FIPS 203, 204, 205, veröffentlicht im August 2024).
- Fest codierte Algorithmen und unkontrollierte Schlüssel stellen die größten Hindernisse für die Agilität von Kryptowährungen dar.
- Dies zu erreichen erfordert eine Architektur- und Governance-Maßnahme, kein einzelnes Produkt.
Was ist kryptografische Agilität?
Kryptografische Agilität ist eine Design- und Governance-Eigenschaft: Ihre Systeme können ohne Neuentwicklung von einem kryptografischen Algorithmus auf einen anderen umgestellt werden. In einer agilen Umgebung kodieren Anwendungen keinen bestimmten Algorithmus oder Schlüssel fest. Sie greifen auf einen verwalteten Dienst oder eine Abstraktionsschicht zu, sodass die Änderung der zugrunde liegenden Kryptografie eine Konfigurations- und Bereitstellungsaufgabe und keine Code-Neuentwicklung auf Hunderten von Systemen darstellt.
Das Gegenteil, was häufig vorkommt, ist eine über den gesamten Anwendungscode verteilte Kryptografie, die in Geräte eingebettet und an bestimmte Zertifizierungsstellen und Schlüsselspeicher gebunden ist. In diesem Fall bedeutet die Änderung eines Algorithmus, jede einzelne Stelle, an der er vorkommt, zu finden und zu bearbeiten, was Jahre dauern kann.
Warum Krypto-Agilität jetzt wichtig ist
Der unmittelbare Treiber ist die Post-Quanten-Kryptographie. Ein ausreichend leistungsstarker Quantencomputer könnte Shors Algorithmus nutzen, um RSA und Elliptische-Kurven-Kryptographie zu knacken – jene Algorithmen, die den Großteil des heutigen Internets schützen. Zur Vorbereitung veröffentlichte das NIST im August 2024 seine ersten Post-Quanten-Standards: FIPS 203 ( ML-KEM ), FIPS 204 (ML-DSA) und FIPS 205 (SLH-DSA).
Die Bedrohung beschränkt sich nicht nur auf die Zukunft. Bei einem Angriff, bei dem Daten erst gesammelt und dann entschlüsselt werden, zeichnet ein Angreifer verschlüsselten Datenverkehr auf und entschlüsselt ihn, sobald Quantencomputer ausgereift sind. Daten, die jahrelang vertraulich bleiben müssen, sind bereits jetzt gefährdet. Deshalb hat die Migrationsplanung bereits begonnen, und Krypto-Agilität ist die Fähigkeit, die eine Migration erst ermöglicht.
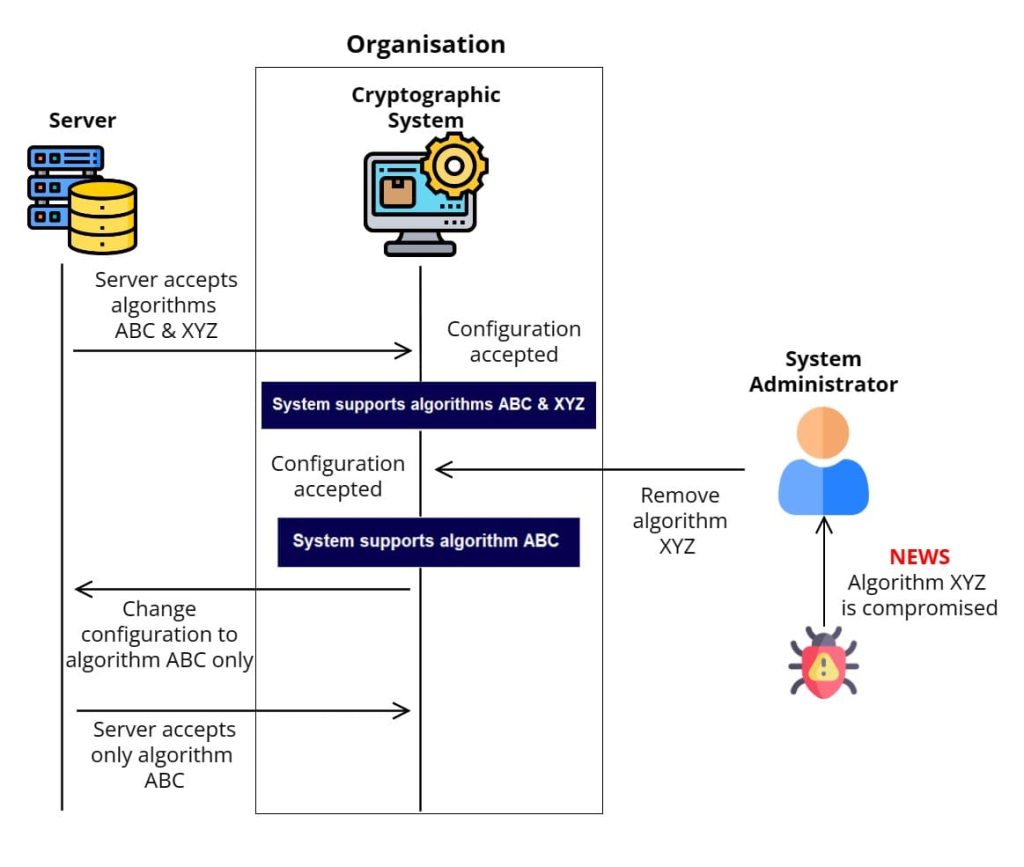
Was macht ein System kryptoagil?
Krypto-agile Systeme weisen einige gemeinsame Merkmale auf:
- Kryptografische Sichtbarkeit: Eine vollständige Übersicht der Algorithmen, Schlüssel, Zertifikate, Bibliotheken und Protokolle, die in einer kryptographischen Stückliste (CBOM) erfasst werden.
- Abstraktion: Anwendungen rufen eine Schnittstelle zu einem kryptografischen Dienst oder einer Bibliothek auf, anstatt einen bestimmten Algorithmus fest zu kodieren.
- Zentralisierte Schlüssel- und Zertifikatsverwaltung: Schlüssel und Zertifikate werden von einem verwalteten System ausgestellt und rotiert, sie sind nicht im Code eingebettet.
- Automation: Die Ausstellung, Verlängerung und der Schlüsselwechsel von Zertifikaten erfolgen automatisiert, sodass Änderungen in großem Umfang umgesetzt werden können.
- Governance: Klare Zuständigkeiten und Richtlinien, welche Algorithmen genehmigt werden und wie Änderungen vorgenommen werden.
Krypto-Agilität und Post-Quanten-Migration
Die Migration zu Post-Quanten-Kryptographie ist die erste groß angelegte Bewährungsprobe für die Krypto-Agilität eines Unternehmens. Encryption Consulting verwendet einen strukturierten, neunphasigen Ansatz, der von der Bedarfsanalyse bis zu einer vollständig migrierten, quantenfähigen IT-Umgebung führt:
- Erstellen Sie ein kryptografisches Inventar (CBOM) aller verwendeten Algorithmen, Schlüssel und Zertifikate.
- Bewerten Sie die Risiken und priorisieren Sie Systeme, die langlebige, sensible Daten schützen.
- Zielalgorithmen für die Post-Quanten-Technologie definieren und eine hybride Migrationsstrategie entwickeln.
- Die fest codierte Kryptografie muss behoben und die Schlüssel- und Zertifikatsverwaltung zentralisiert werden.
- Testen Sie Post-Quanten- und Hybridalgorithmen in Nicht-Produktionsumgebungen.
- Die neue Vorgehensweise sollte schrittweise eingeführt, überwacht und langfristig beibehalten werden.
Wie man mit dem Aufbau von Krypto-Agilität beginnt
Beginnen Sie mit Transparenz. Kryptografie, die man nicht einsehen kann, lässt sich nicht ändern. Daher ist der erste Schritt eine kryptografische Bestandsaufnahme. Konzentrieren Sie sich anschließend auf die am wenigsten flexiblen Systeme, in der Regel solche mit fest codierten Algorithmen oder nicht verwalteten Schlüsseln. Die zugrundeliegenden Konzepte werden im Abschnitt über CBOM erläutert.
Wie Verschlüsselungsberatung hilft
Encryption Consultings PQC Advisory nutzt einen neunstufigen Fahrplan, um Unternehmen von der kryptografischen Analyse hin zu einer quantensicheren und kryptoagilen IT-Landschaft zu führen. CBOM Secure erstellt das kryptografische Inventar, das für diese Agilität unerlässlich ist, und unsere Lösungen für Cloud-Datenschutz und Schlüsselmanagement zentralisieren die Kryptografie, sodass sie sicher geändert werden kann. Alle Prozesse basieren auf ISO/IEC 27001:2022- und SOC 2-zertifizierten Verfahren.
Häufig gestellte Fragen
Was versteht man unter Krypto-Agilität in einfachen Worten?
Kryptoagilität bezeichnet die Fähigkeit, die Verschlüsselung Ihrer Systeme schnell und sicher zu ändern. Sollte sich ein Algorithmus als schwach erweisen oder ein neuer Standard eingeführt werden, kann eine kryptoagil agierende Organisation ihn in all ihren Anwendungen austauschen, ohne jede einzelne Anwendung neu entwickeln zu müssen. Es ist das kryptografische Äquivalent dazu, einen Reifen wechseln zu können, ohne das Auto neu konstruieren zu müssen.
Warum ist Krypto-Agilität für die Post-Quanten-Kryptographie wichtig?
Quantencomputer werden RSA und elliptische Kurvenkryptographie letztendlich knacken, daher müssen Unternehmen auf Post-Quanten-Algorithmen wie ML-KEM und ML-DSA umsteigen. Das NIST veröffentlichte diese Standards ( FIPS 203, 204, 205) im August 2024. Krypto-Agilität macht diesen Übergang erst möglich, da sie es erlaubt, Algorithmen systemübergreifend und termingerecht auszutauschen, anstatt jedes Projekt einzeln und mühsam durchzuführen.
Wie erreicht man Krypto-Agilität?
Beginnen Sie mit dem Aufbau eines kryptografischen Inventars (CBOM), damit Sie wissen, wo sich jeder Algorithmus, Schlüssel und jedes Zertifikat befindet. Entfernen Sie anschließend fest codierte Kryptografie, zentralisieren Sie die Schlüssel- und Zertifikatsverwaltung, verwenden Sie Abstraktionsschichten, sodass Anwendungen einen Dienst anstatt eines festen Algorithmus aufrufen, und automatisieren Sie die Zertifikatslebenszyklen. Kryptoagilität ist ein Architektur- und Governance-Ansatz, kein einzelnes Werkzeug.
Worin besteht der Unterschied zwischen Krypto-Agilität und einem CBOM?
Eine CBOM (Cryptography Bill of Materials) ist die Bestandsaufnahme Ihrer kryptografischen Assets. Krypto-Agilität bezeichnet die Fähigkeit, diese Assets schnell anzupassen. Die CBOM bietet Ihnen Transparenz – die Grundvoraussetzung – und Krypto-Agilität baut auf dieser Transparenz auf. Ohne Einblick in die vorhandenen Ressourcen ist Agilität in der Kryptografie nicht möglich.
Ist Krypto-Agilität ein Produkt, das man kaufen kann?
Nein. Krypto-Agilität ist eine Eigenschaft Ihrer Architektur und Prozesse, nicht eines einzelnen Produkts. Tools sind hilfreich: Ein kryptografisches Inventar, ein Zertifikatslebenszyklusmanager und ein zentrales Schlüsselverwaltungssystem tragen dazu bei. Um jedoch Agilität zu erreichen, sind Designentscheidungen erforderlich, wie beispielsweise das Entfernen fest codierter Algorithmen und die Zentralisierung kryptografischer Entscheidungen, unterstützt durch Governance-Strukturen.
Entwickeln Sie Krypto-Agilität vor dem Quanten-Deadline
Sind Sie bereit, jeden Algorithmus zu finden und kryptoagil zu werden? Sprechen Sie mit einem PQC-Berater von Encryption Consulting oder beginnen Sie mit CBOM Secure.
- Wichtige Erkenntnisse
- Was ist kryptografische Agilität?
- Warum Krypto-Agilität jetzt wichtig ist
- Was macht ein System kryptoagil?
- Krypto-Agilität und Post-Quanten-Migration
- Wie man mit dem Aufbau von Krypto-Agilität beginnt
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Entwickeln Sie Krypto-Agilität vor dem Quanten-Deadline