
- Wichtige Erkenntnisse
- Was ist Kryptographie?
- Die vier Ziele der Kryptographie
- Eine kurze Geschichte der Kryptographie
- Arten von Chiffren
- Die drei Hauptarten der Kryptographie
- Kryptographie und der Übergang nach der Quantenphysik
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Wählen Sie die passende Kryptografie für Ihre Bedürfnisse.
Kryptographie ist die Wissenschaft der Informationssicherung, sodass nur autorisierte Parteien diese lesen oder verwenden können. Sie nutzt mathematische Verfahren, um Daten vor unbefugtem Zugriff zu schützen, und tritt in drei Hauptformen auf: symmetrische (geheime Schlüssel-)Kryptographie, asymmetrische (öffentliche Schlüssel-)Kryptographie und Hash-Funktionen.
Kryptographie ist die Praxis, Informationen mithilfe mathematischer Verfahren so zu schützen, dass nur autorisierte Personen darauf zugreifen können. Sie sichert Kommunikation und Daten vor unbefugtem Zugriff und bildet die Grundlage für Verschlüsselung, digitale Signaturen und sichere Authentifizierung. Es gibt drei Hauptarten der Kryptographie: symmetrische (geheime Schlüssel-)Kryptographie, asymmetrische (öffentliche Schlüssel-)Kryptographie und Hash-Funktionen. Zusammen gewährleisten sie Vertraulichkeit, Integrität, Authentifizierung und Nichtabstreitbarkeit.
Wichtige Erkenntnisse
- Kryptographie ist die Wissenschaft der Sicherung von Informationen mithilfe mathematischer Verfahren, sodass nur autorisierte Parteien diese lesen oder verwenden können.
- Es gibt drei Haupttypen: symmetrische Algorithmen (ein gemeinsamer geheimer Schlüssel), asymmetrische Algorithmen (ein öffentliches und ein privates Schlüsselpaar) und Hash-Funktionen (Einweg, irreversibel).
- Die Kryptographie verfolgt vier Ziele: Vertraulichkeit, Integrität, Authentifizierung und Nichtabstreitbarkeit.
- Verschlüsselung ist eine Anwendung der Kryptographie. Kryptographie ist das umfassendere Gebiet, zu dem auch Hashing, digitale Signaturen und Schlüsselaustausch gehören.
- Ältere Algorithmen wie DES, MD5 und SHA-1 gelten als unsicher oder veraltet. Moderne Kryptographie verwendet AES, SHA-2 oder SHA-3 und setzt zunehmend auf Post-Quanten-Algorithmen.
Was ist Kryptographie?
Kryptographie ist die Wissenschaft und Praxis der Sicherung von Kommunikation und Daten vor unbefugtem Zugriff. Sie funktioniert, indem lesbare Informationen (Klartext) mithilfe eines Algorithmus und eines Schlüssels in eine unlesbare Form ( Chiffretext ) umgewandelt werden. Nur wer den korrekten Schlüssel besitzt, kann die Transformation rückgängig machen und die ursprünglichen Informationen wiederherstellen.
Die Stärke eines kryptografischen Systems hängt von der Qualität seiner Algorithmen sowie der Zufälligkeit und Geheimhaltung seiner Schlüssel ab. Dadurch wird es schwierig, den Schlüssel zu erraten und das System zu knacken.
Es ist wichtig, Kryptographie von Verschlüsselung zu unterscheiden. Verschlüsselung , also die reversible Verschlüsselung von Daten, ist eine Anwendung der Kryptographie. Kryptographie ist das umfassendere Fachgebiet, das auch Hashing (Einwegtransformationen), digitale Signaturen und sicheren Schlüsselaustausch umfasst. Verschlüsselung ist ein Werkzeug; Kryptographie ist das Fachgebiet.
Die vier Ziele der Kryptographie
Kryptographie ist darauf ausgelegt, vier Sicherheitsziele zu erreichen. Verschiedene Techniken liefern unterschiedliche Kombinationen dieser Ziele.
- Vertraulichkeit: Nur der vorgesehene Empfänger kann die Informationen lesen. Alle anderen sehen nur den verschlüsselten Text.
- Integrität: Die Informationen können während der Speicherung oder des Transports nicht unbemerkt verändert werden.
- Authentifizierung: Absender und Empfänger können gegenseitig ihre Identität und die Herkunft der Daten überprüfen.
- Nicht-Zurückweisung: Ein Absender kann später nicht leugnen, eine Nachricht gesendet zu haben; dies ist jedoch für Verträge und Finanztransaktionen unerlässlich.
Eine kurze Geschichte der Kryptographie
Die Kryptographie begann mit einfachen Verschlüsselungsverfahren. Das bekannteste Beispiel ist die Caesar-Verschlüsselung, bei der jeder Buchstabe einer Nachricht um eine feste Anzahl von Stellen verschoben wurde. Frühe Verschlüsselungsverfahren verwendeten Schlüssel und Klartext, genau wie moderne Systeme, waren aber deutlich leichter zu knacken. Mit der Zeit, als der Bedarf an Datensicherheit wuchs und alte Verschlüsselungsverfahren geknackt wurden, entwickelte sich die Kryptographie zu den komplexen mathematischen Algorithmen, die heute verwendet werden. Einige dieser Algorithmen würden heutige Computer viele Jahre kosten, und manche (Hashfunktionen) sind bewusst irreversibel.
Arten von Chiffren
Ein Chiffrierverfahren ist ein Algorithmus zur Ver- und Entschlüsselung. Chiffrierverfahren lassen sich danach kategorisieren, wie sie Daten transformieren:
- Substitutionschiffre: Wie bei der Caesar-Verschlüsselung wird jede Einheit des Klartextes durch eine andere ersetzt.
- Transpositionschiffre: Die Positionen der Einheiten werden nach einem System neu angeordnet.
- Stream Chiffre: Die Daten werden Bit oder Byte für Byte mithilfe eines Schlüsselstroms verschlüsselt.
- Blockchiffre: Die Daten werden in Blöcken fester Größe verschlüsselt, AES tut.
- Verschlüsselung mit öffentlichem Schlüssel: Es wird ein Paar mathematisch zusammenhängender Schlüssel verwendet, einer zum Verschlüsseln und einer zum Entschlüsseln.
Die drei Hauptarten der Kryptographie
Die moderne Kryptographie wird im Allgemeinen in drei Kategorien unterteilt, die jeweils unterschiedlichen Zwecken dienen.
| Typ | So funktioniert’s | Gängige Algorithmen |
|---|---|---|
| Symmetrisch (geheimer Schlüssel) | Ein gemeinsamer Schlüssel zum Ver- und Entschlüsseln. Schnell; ideal für große Datenmengen. | AES; DES (veraltet); 3DES (veraltet) |
| Asymmetrisch (öffentlicher Schlüssel) | Ein öffentliches und ein privates Schlüsselpaar; der eine verschlüsselt, der andere entschlüsselt. | RSA, ECC, Diffie-Hellman |
| Hash-Funktionen | Einwegtransformation ohne Umkehrung auf einen Wert fester Länge. | SHA-2, SHA-3; MD5 und SHA-1 (geknackt) |
1. Symmetrische (geheime Schlüssel-)Kryptographie
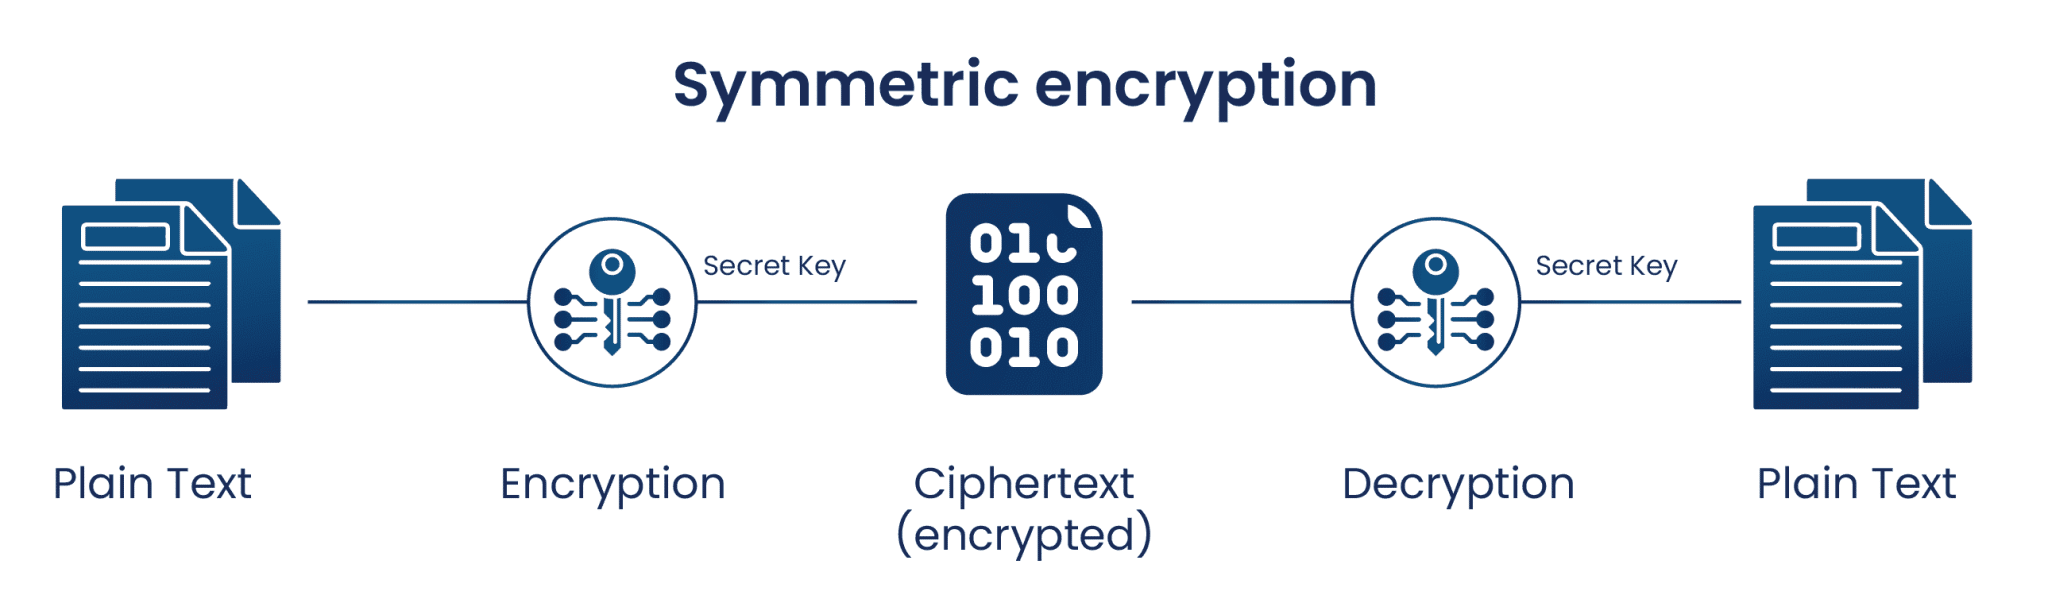
Symmetrische Kryptografie verwendet einen einzigen gemeinsamen Schlüssel sowohl für die Ver- als auch für die Entschlüsselung. Sie ist die schnellste Form der Kryptografie und daher ideal für die Verschlüsselung großer Datenmengen. Die Herausforderung besteht darin, dass der gemeinsame Schlüssel sicher an beide Parteien übermittelt werden muss. Daher wird sie häufig für ruhende Daten verwendet oder mit asymmetrischer Kryptografie für Daten während der Übertragung kombiniert. Der führende Algorithmus ist AES; DES ist veraltet. Weitere Informationen finden Sie in der Erklärung der Europäischen Kommission zur symmetrischen Verschlüsselung.
2. Asymmetrische (Public-Key-)Kryptographie
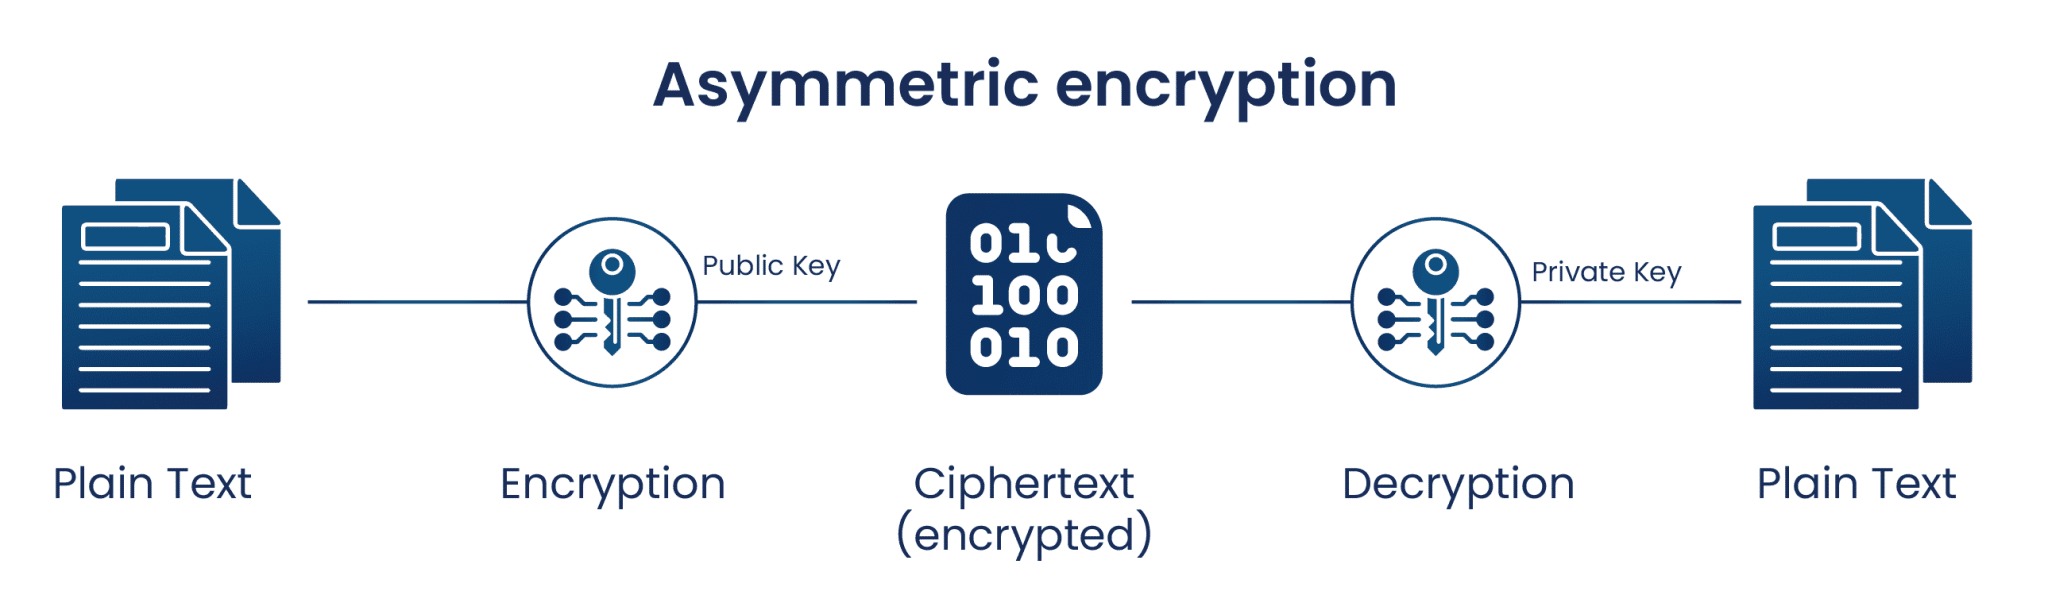
Asymmetrische Kryptographie verwendet zwei mathematisch verknüpfte Schlüssel: einen öffentlichen Schlüssel, der frei weitergegeben werden kann, und einen privaten Schlüssel, der geheim gehalten wird. Daten, die mit dem einen Schlüssel verschlüsselt wurden, können nur mit dem anderen entschlüsselt werden. Entscheidend ist, dass der private Schlüssel nicht praktisch aus dem öffentlichen Schlüssel abgeleitet werden kann. Dies ermöglicht die sichere Veröffentlichung des öffentlichen Schlüssels. Dadurch wird das Schlüsselverteilungsproblem gelöst, das die symmetrische Kryptographie einschränkt, und digitale Signaturen werden ermöglicht. Gängige Algorithmen sind RSA , Elliptische-Kurven-Kryptographie ( ECC ) und Diffie-Hellman.
3. Hash-Funktionen
Eine Hashfunktion ist eine irreversible Einwegtransformation, die eine Eingabe beliebiger Größe in eine Ausgabe fester Länge, den sogenannten Hashwert, umwandelt. Eine gute Hashfunktion erzeugt für jede Eingabe einen eindeutigen Ausgabewert. Die einzige Möglichkeit, den Hashwert umzukehren, besteht darin, alle möglichen Eingaben auszuprobieren. Aufgrund ihrer Irreversibilität werden Hashwerte zum Schutz von Passwörtern und zur Überprüfung der Datenintegrität verwendet und sind ein wichtiger Bestandteil digitaler Signaturen und Zertifikate. Sichere Optionen sind heutzutage die SHA-2-Familie (SHA-256, SHA-384, SHA-512) und SHA-3. Ältere Funktionen wie MD5 und SHA-1 gelten als unsicher und sollten nicht für Sicherheitszwecke verwendet werden .
Kryptographie und der Übergang nach der Quantenphysik
Die Kryptographie erlebt derzeit ihren größten Umbruch seit Jahrzehnten. Ein ausreichend leistungsstarker Quantencomputer, der Shors Algorithmus ausführt, könnte die heutigen asymmetrischen Verschlüsselungsverfahren (RSA, ECC, Diffie-Hellman), die den Schlüsselaustausch und digitale Signaturen schützen, knacken. Als Reaktion darauf standardisierte das NIST im August 2024 Post-Quanten-Algorithmen, darunter ML-KEM (FIPS 203) für die Schlüsselerzeugung und ML-DSA (FIPS 204) für Signaturen. Symmetrische Kryptographie und Hash-Funktionen sind deutlich weniger betroffen: AES-256 und SHA-384 oder höher bleiben sicher. Weitere Informationen zur Migration finden Sie in den Ressourcen der Europäischen Kommission zur Post-Quanten-Kryptographie.
Wie Verschlüsselungsberatung hilft
Das Verständnis der verschiedenen Kryptografiearten ist der erste Schritt; die korrekte Anwendung im gesamten Unternehmen stellt die eigentliche Herausforderung dar. Die Verschlüsselungsberatungsdienste von Encryption Consulting unterstützen Unternehmen bei der Auswahl der passenden kryptografischen Verfahren für jeden Anwendungsfall, der Entwicklung einer Architektur gemäß den NIST- und FIPS- Richtlinien sowie der Implementierung eines soliden Schlüsselmanagements, einschließlich HSM-gestützter Schlüsselspeicherung. Da sich Algorithmen hin zu Post-Quanten-Standards weiterentwickeln, helfen wir Ihnen außerdem, die nötige Krypto-Agilität aufzubauen, um sich ohne grundlegende Neuentwicklungen anzupassen. Unsere Dienstleistungen basieren auf ISO/IEC 27001:2022- und SOC 2-zertifizierten Verfahren.
Häufig gestellte Fragen
Was ist Kryptographie in einfachen Worten?
Kryptografie ist die Wissenschaft des Informationsschutzes mithilfe mathematischer Verfahren, sodass nur autorisierte Personen die Informationen lesen oder verwenden können. Sie verschlüsselt lesbare Daten in eine unlesbare Form, die nur mit dem richtigen Schlüssel wiederhergestellt werden kann. Kryptografie sichert beispielsweise private Nachrichten, Online-Zahlungen und gespeicherte Dateien. Sie ermöglicht es uns außerdem, den Absender zu überprüfen und sicherzustellen, dass die Daten nicht manipuliert wurden.
Was sind die drei Hauptarten der Kryptographie?
Die drei Haupttypen sind symmetrische Kryptographie, asymmetrische Kryptographie und Hashfunktionen. Symmetrische Kryptographie (mit geheimem Schlüssel) verwendet einen gemeinsamen Schlüssel zum Ver- und Entschlüsseln und ist schnell. Asymmetrische Kryptographie (mit öffentlichem Schlüssel) verwendet ein Schlüsselpaar aus öffentlichem und privatem Schlüssel und löst das Problem der sicheren Schlüsselverteilung. Hashfunktionen sind irreversible Einwegtransformationen, die zum Schutz von Passwörtern und zur Überprüfung der Datenintegrität eingesetzt werden. Die meisten Systeme verwenden eine Kombination aller drei.
Worin besteht der Unterschied zwischen Kryptographie und Verschlüsselung?
Kryptographie ist das weite Feld der Informationssicherung mithilfe mathematischer Verfahren. Verschlüsselung ist eine Anwendung dieses Feldes: der reversible Prozess der Datenverschlüsselung, sodass die Daten später mit einem Schlüssel wieder entschlüsselt werden können. Zur Kryptographie gehören auch Hashing (Einwegtransformationen), digitale Signaturen und der sichere Schlüsselaustausch. Kurz gesagt: Verschlüsselung ist ein spezielles Werkzeug, und Kryptographie ist die umfassendere Disziplin, die dieses Werkzeug beinhaltet.
Was sind die vier Ziele der Kryptographie?
Die vier Ziele sind Vertraulichkeit, Integrität, Authentifizierung und Nichtabstreitbarkeit. Vertraulichkeit schützt Daten vor unbefugtem Zugriff. Integrität gewährleistet die Unveränderlichkeit der Daten. Authentifizierung verifiziert die Identität von Sender und Empfänger. Nichtabstreitbarkeit verhindert, dass ein Sender später die Übermittlung einer Nachricht leugnet. Verschiedene kryptografische Verfahren bieten unterschiedliche Kombinationen dieser vier Ziele.
Wozu dient eine Hash-Funktion?
Eine Hash-Funktion wandelt eine Eingabe beliebiger Größe in eine Ausgabe fester Länge um und ist irreversibel; das heißt, die ursprüngliche Eingabe lässt sich nicht aus dem Hashwert wiederherstellen. Daher eignen sich Hashwerte ideal zum Speichern von Passwörtern (das System speichert den Hashwert, nicht das Passwort), zum Überprüfen der Datenintegrität (jede Änderung erzeugt einen anderen Hashwert) und zum Erstellen digitaler Signaturen und Zertifikate. Zu den sicheren Hash-Funktionen gehören heute die SHA-2-Familie und SHA-3.
Welche kryptografischen Algorithmen gelten noch als sicher?
Für symmetrische Verschlüsselung ist AES (insbesondere AES-256) der Standard. Für Hashing gelten die SHA-2-Familie (SHA-256, SHA-384, SHA-512) und SHA-3 als sicher. Bei asymmetrischer Kryptographie sind RSA und ECC gegenüber klassischen Computern weiterhin sicher, werden aber durch zukünftige Quantencomputer bedroht. Aus diesem Grund hat das NIST Post-Quanten-Algorithmen wie ML-KEM und ML-DSA standardisiert. Vermeiden Sie DES, 3DES, MD5 und SHA-1, da diese als unsicher oder veraltet gelten.
Wählen Sie die passende Kryptografie für Ihre Bedürfnisse.
Die verschiedenen Kryptografiearten zu kennen ist das eine; sie sicher mit einem soliden Schlüsselmanagement einzusetzen, das andere. Nutzen Sie die Beratungsleistungen von Encryption Consulting , um eine Kryptografiestrategie zu entwickeln und zu optimieren, die den Richtlinien von NIST und FIPS entspricht.
- Wichtige Erkenntnisse
- Was ist Kryptographie?
- Die vier Ziele der Kryptographie
- Eine kurze Geschichte der Kryptographie
- Arten von Chiffren
- Die drei Hauptarten der Kryptographie
- Kryptographie und der Übergang nach der Quantenphysik
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Wählen Sie die passende Kryptografie für Ihre Bedürfnisse.