
RSA (Rivest-Shamir-Adleman) ist ein weit verbreiteter asymmetrischer Verschlüsselungsalgorithmus, der ein mathematisch verknüpftes öffentliches und privates Schlüsselpaar verwendet. Seine Sicherheit beruht auf der Schwierigkeit, das Produkt zweier großer Primzahlen zu faktorisieren. RSA wird für sicheren Schlüsselaustausch, digitale Signaturen und Zertifikate eingesetzt.
RSA ist ein asymmetrischer (Public-Key-)Verschlüsselungsalgorithmus, benannt nach seinen Erfindern Rivest, Shamir und Adleman. Er verwendet einen öffentlichen Schlüssel zum Verschlüsseln und einen privaten Schlüssel zum Entschlüsseln. Seine Sicherheit beruht darauf, dass die Multiplikation zweier großer Primzahlen zwar einfach, die Rückfaktorisierung des Ergebnisses jedoch extrem schwierig ist. RSA bildet die Grundlage für sicheren Schlüsselaustausch, digitale Signaturen und TLS-Zertifikate im Internet.
Wichtige Erkenntnisse
- RSA ist ein asymmetrischer Verschlüsselungsalgorithmus, der ein öffentliches und ein privates Schlüsselpaar verwendet und nach Rivest, Shamir und Adleman benannt ist.
- Seine Sicherheit beruht auf der praktischen Schwierigkeit, das Produkt zweier sehr großer Primzahlen zu faktorisieren.
- Zur Gewährleistung der Vertraulichkeit verschlüsselt der öffentliche Schlüssel und entschlüsselt der private Schlüssel. Bei digitalen Signaturen signiert der private Schlüssel und der öffentliche Schlüssel überprüft die Echtheit.
- Das NIST empfiehlt eine minimale RSA-Schlüssellänge von 2048 Bit; RSA-2048 ist auch heute noch gegen klassische Computer sicher.
- RSA ist quantenanfällig: Ein zukünftiger Quantencomputer, der Shors Algorithmus ausführt, könnte ihn knacken. Der Entwurf des NIST-Zeitplans sieht vor, RSA nach 2030 als veraltet zu kennzeichnen und nach 2035 zu verbieten. ML-KEM und ML-DSA sollen die postquantenfähigen Alternativen sein.
Was ist RSA?
RSA, benannt nach Ron Rivest, Adi Shamir und Leonard Adleman, die es 1977 beschrieben, ist der am weitesten verbreitete asymmetrische Verschlüsselungsalgorithmus. Asymmetrische Verschlüsselung verwendet zwei mathematisch verknüpfte Schlüssel: einen öffentlichen Schlüssel, der mit jedem geteilt werden kann, und einen privaten Schlüssel, der vom Besitzer geheim gehalten wird. Was der eine Schlüssel bewirkt, kann nur der andere rückgängig machen. Dieses Zwei-Schlüssel-Design macht RSA so vielseitig, da es das Problem des sicheren Schlüsselaustauschs über ein nicht vertrauenswürdiges Netzwerk löst, was die symmetrische Verschlüsselung mit nur einem Schlüssel allein nicht leisten kann.
Wie funktioniert RSA?
RSA unterstützt zwei unterschiedliche Operationen, je nachdem, welcher Schlüssel zuerst verwendet wird. Das Verständnis dieses Unterschieds ist der Schlüssel zum Verständnis von RSA.
Verschlüsselung zur Gewährleistung der Vertraulichkeit (Verschlüsselung mit öffentlichem Schlüssel)
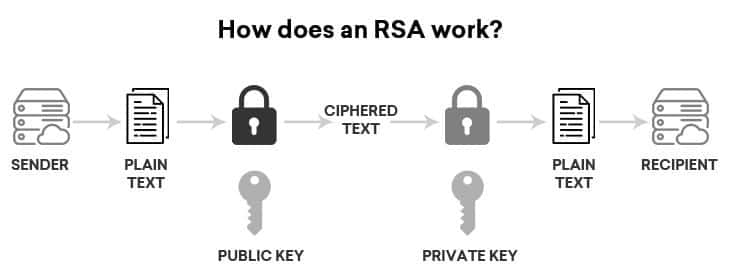
Um jemandem vertrauliche Daten zu senden, verschlüsselt man sie mit dessen öffentlichem Schlüssel. Da nur der zugehörige private Schlüssel die Entschlüsselung rückgängig machen kann, kann nur diese Person die Daten entschlüsseln und lesen, selbst wenn die Übertragung abgefangen wird. So schützt RSA ein Geheimnis: Jeder kann Ihnen mit Ihrem veröffentlichten öffentlichen Schlüssel eine Nachricht verschlüsseln, aber nur Sie, der Sie den privaten Schlüssel besitzen, können sie öffnen.
Digitale Signaturen zur Authentifizierung (Signaturen mit privatem Schlüssel)
Der umgekehrte Vorgang dient dem Identitätsnachweis. Der Absender signiert Daten mit seinem privaten Schlüssel, und jeder kann die Signatur mit dem öffentlichen Schlüssel des Absenders überprüfen. Wenn die Signatur mit dem öffentlichen Schlüssel erfolgreich verifiziert wird, stammen die Daten tatsächlich vom Inhaber des privaten Schlüssels und wurden nicht verändert, da jede Modifikation die Verifizierung ungültig machen würde. Dies schützt die Daten nicht vor Geheimhaltung, sondern beweist lediglich, wer sie gesendet hat und dass sie intakt sind. Dies ist die Grundlage digitaler Signaturen und Zertifikate.
Die dahinterstehende Mathematik
RSA basiert auf einer einfachen Asymmetrie im Schwierigkeitsgrad: Es ist leicht, zwei große Primzahlen miteinander zu multiplizieren, aber extrem schwierig, das Ergebnis wieder in diese Primfaktoren zu zerlegen. Das Schlüsselpaar wird aus zwei großen Primzahlen generiert, und daraus werden der öffentliche und der private Schlüssel abgeleitet. Ein Angreifer, der den Modulus des öffentlichen Schlüssels in seine Primfaktoren zerlegen könnte, könnte den privaten Schlüssel rekonstruieren. Bei ausreichend großen Schlüsseln ist die Faktorisierung jedoch auf klassischen Computern rechnerisch nicht durchführbar. Daher skaliert die Sicherheit von RSA mit der Schlüssellänge.
RSA-Schlüssellängen
Die Sicherheit von RSA hängt stark von der Schlüssellänge ab, da ein längerer Schlüssel eine größere zu faktorisierende Zahl bedeutet. Früher waren 1024-Bit-Schlüssel üblich, gelten aber heute als zu schwach und werden nicht mehr verwendet. Das NIST empfiehlt eine minimale RSA-Schlüssellänge von 2048 Bit, und viele Organisationen nutzen 3072-Bit- oder 4096-Bit-Schlüssel für einen längerfristigen Schutz. Gegenüber klassischen Computern ist RSA-2048 sicher: Die Faktorisierung eines 2048-Bit-Schlüssels würde mit der aktuellen Technologie und den bekannten Methoden weit länger dauern als das Alter des Universums. Wie weiter unten erläutert, verändert Quantencomputing diese Berechnung, sodass eine Erhöhung der Schlüssellänge keine Lösung bietet.
Wer nutzt RSA?
RSA ist in der modernen digitalen Sicherheit fest verankert. Zu seinen Hauptanwendungen gehören:
- Digitale Zertifikate und Signaturen: Zertifizierungsstellen verwenden RSA schon seit langem zum Signieren von Zertifikaten, und RSA-Signaturen bestätigen die Echtheit von Dokumenten und Identitäten.
- Code-Signierung: Die Software wird mit dem privaten RSA-Schlüssel des Entwicklers signiert, damit die Empfänger überprüfen können, ob sie echt und unverändert ist.
- TLS/SSL: RSA wird seit langem im TLS-Handshake zur Sicherung von HTTPS-Websites verwendet, historisch gesehen für den Schlüsselaustausch und auch heute noch für die Authentifizierung.
- Sichere E-Mails und VPNs: Protokolle wie PGP, VPNs und sichere E-Mails basieren auf RSA für den Schlüsselaustausch und die Identitätsprüfung.
RSA-Schwachstellen und -Verletzungen
RSA ist bei korrekter Implementierung sehr robust, jedoch können verschiedene Schwächen seine Wirksamkeit beeinträchtigen, wobei die meisten davon eher auf die Implementierung als auf die mathematischen Grundlagen zurückzuführen sind.
- Unzureichende Tastenlänge: Kurze Schlüssel (wie beispielsweise veraltete 1024-Bit-Schlüssel) lassen sich mit ausreichend Ressourcen faktorisieren. Die Schlüssellänge muss mit der Rechenleistung Schritt halten.
- Schwache Zufallszahlengenerierung: Werden die Primzahlen mit einer schwachen Zufallsquelle erzeugt, lassen sie sich leichter vorhersagen und faktorisieren, was den Schlüssel untergräbt.
- Schwache Schlüsselerzeugung: Wenn die beiden Primzahlen zu nahe beieinander liegen oder ein Schlüsselparameter zu klein ist, wird die Lösung des Schlüssels viel einfacher.
- Seitenkanalangriffe: Diese Angriffe zielen auf das System ab, das RSA ausführt, anstatt auf die mathematischen Operationen. Sie nutzen Timing-Analyse, Leistungsanalyse oder Sprungvorhersage, um den Schlüssel zu extrahieren. Eine korrekte Implementierung und Hardware-Schutzmaßnahmen (wie z. B. ein …) sind erforderlich. HSM) sie zu mildern.
RSA im Jahr 2026: Noch sicher, aber quantenanfällig
Ist RSA noch sicher? Gegenüber heutigen klassischen Computern ja: RSA-2048 und höher sind weiterhin sicher, und es existiert noch kein Quantencomputer, der RSA knacken kann. RSA ist jedoch grundsätzlich anfällig für Quantenangriffe. Shors Algorithmus kann, ausgeführt auf einem ausreichend leistungsfähigen, fehlertoleranten Quantencomputer, den Modulus von RSA effizient faktorisieren und den Algorithmus somit brechen.
Ein entscheidender und oft missverstandener Punkt: Eine Erhöhung der Schlüssellänge schützt nicht vor Quantenangriffen. Shors Algorithmus knackt RSA bei jeder Schlüssellänge; der Wechsel von RSA-2048 zu RSA-4096 erhöht den Bedarf an Quantenressourcen nur geringfügig und ändert weder das Ergebnis noch den Zeitablauf. Die einzige wirkliche Lösung ist die Migration zu Post-Quanten-Algorithmen.
Der Entwurf der Übergangsrichtlinie des NIST (IR 8547) schlägt vor, quantenanfällige Public-Key-Algorithmen wie RSA nach 2030 als veraltet zu betrachten und sie nach 2035 zu verbieten. Als Ersatz sind ML-KEM (FIPS 203) für die Schlüsselerzeugung und ML-DSA (FIPS 204) für Signaturen vorgesehen. Da heute verschlüsselte Daten nach der Marktreife von Quantencomputern abgefangen und entschlüsselt werden könnten (eine sogenannte „ Harvest-Now-Decrypt-Later“ -Attacke), ist die Planung der RSA-Migration eine Aufgabe der Gegenwart und nicht der Zukunft.
RSA vs. die Post-Quanten-Ersatztechnologien
| Eigenschaft | RSA | ML-KEM / ML-DSA (post-quantenmechanisch) |
|---|---|---|
| Typ | Asymmetrisch, faktorisierungsbasiert | Gitterbasiert (ML-KEM-Schlüsselaustausch, ML-DSA-Signaturen) |
| Klassische Sicherheit | Sicher ab 2048 Bit. | und geschützt |
| Quantensicherheit | Durch Shors Algorithmus defekt | Entwickelt, um Quantenangriffen zu widerstehen |
| Standard | Langjährig, weit verbreitet eingesetzt | FIPS 203 und FIPS 204 (finalisiert 2024) |
| NIST-Status | Nach 2030 als veraltet markiert (Entwurf IR 8547) | Empfohlener Ersatz |
Für ein umfassendes Bild des Übergangs verweisen wir auf die Ressourcen der Europäischen Kommission zu Post-Quanten-Kryptographie, ML-KEM (FIPS 203) und ML-DSA (FIPS 204).
Wie Verschlüsselungsberatung hilft
RSA ist nahezu überall im Einsatz, was die Identifizierung und Migration zu diesem Algorithmus zur zentralen Herausforderung des Übergangs zur Post-Quanten-Verschlüsselung macht. Die Verschlüsselungsberatungsdienste von Encryption Consulting unterstützen Unternehmen dabei, den Einsatz von RSA zu analysieren, die Einhaltung strenger Schlüssellängen- und Implementierungsstandards sicherzustellen und einen Migrationsplan zu Post-Quanten-Algorithmen zu entwickeln, der sich an den NIST-Zeitplan anlehnt. In Kombination mit einer kryptografischen Bestandsaufnahme wird so aus einer abstrakten Frist ein konkreter, priorisierter Fahrplan. Die Beratung basiert auf ISO/IEC 27001:2022- und SOC 2-zertifizierten Verfahren.
Häufig gestellte Fragen
Was ist RSA in einfachen Worten?
RSA ist ein weit verbreitetes Verschlüsselungsverfahren, das auf einem Schlüsselpaar basiert: einem öffentlichen Schlüssel, mit dem jeder eine Nachricht an Sie verschlüsseln kann, und einem privaten Schlüssel, den nur Sie besitzen und mit dem Sie sie entschlüsseln können. Es ist nach seinen Erfindern Rivest, Shamir und Adleman benannt. Die Sicherheit von RSA beruht darauf, dass die Multiplikation zweier großer Primzahlen zwar einfach ist, die Berechnung der entsprechenden Primzahlen für ausreichend große Zahlen jedoch praktisch unmöglich.
Wie funktioniert die RSA-Verschlüsselung?
RSA arbeitet mit einem mathematisch verknüpften öffentlichen und privaten Schlüsselpaar. Um Vertraulichkeit zu gewährleisten, verschlüsselt der Absender Daten mit dem öffentlichen Schlüssel des Empfängers, und nur dessen privater Schlüssel kann sie entschlüsseln. Bei digitalen Signaturen signiert der Absender mit seinem privaten Schlüssel, und jeder kann die Signatur mit dem öffentlichen Schlüssel des Absenders überprüfen. Die Sicherheit beruht auf der Schwierigkeit, das Produkt zweier großer Primzahlen wieder in diese Primzahlen zu zerlegen.
Ist RSA symmetrisch oder asymmetrisch?
RSA ist asymmetrisch, d. h., es verwendet zwei unterschiedliche, aber mathematisch miteinander verbundene Schlüssel: einen öffentlichen und einen privaten Schlüssel. Dies unterscheidet es von symmetrischen Verschlüsselungsverfahren wie AES, die einen einzigen gemeinsamen Schlüssel für Ver- und Entschlüsselung verwenden. Die Asymmetrie von RSA ermöglicht es, das Problem der Schlüsselverteilung zu lösen und digitale Signaturen zu unterstützen. Da RSA jedoch deutlich langsamer als symmetrische Verschlüsselung ist, wird es typischerweise eher zum Austausch eines symmetrischen Schlüssels als zur Verschlüsselung großer Datenmengen eingesetzt.
Welche Schlüssellänge sollte RSA verwenden?
Das NIST empfiehlt eine minimale RSA-Schlüssellänge von 2048 Bit, und viele Organisationen verwenden 3072-Bit- oder 4096-Bit-Schlüssel für längerfristigen Schutz. Ältere 1024-Bit-Schlüssel gelten als zu schwach und werden nicht mehr verwendet. Gegenüber klassischen Computern ist RSA-2048 weiterhin sicher. Gegen einen ausreichend leistungsstarken Quantencomputer ist jedoch keine RSA-Schlüssellänge sicher. Daher ist eine Erhöhung der Schlüssellänge kein Ersatz für die Umstellung auf Post-Quanten-Algorithmen.
Ist RSA im Jahr 2026 noch sicher?
Gegenüber klassischen Computern ja. RSA-2048 und größere Schlüssel gelten auch heute noch als sicher, und es existiert derzeit kein Quantencomputer, der RSA knacken kann. RSA ist jedoch grundsätzlich anfällig für Quantenangriffe durch Shors Algorithmus. Der Entwurf der NIST-Richtlinien sieht vor, RSA nach 2030 als veraltet zu betrachten und es nach 2035 zu verbieten. Da verschlüsselte Daten bereits jetzt abgefangen und später entschlüsselt werden können, sollten Unternehmen ihre Migration zu Post-Quanten-Algorithmen bereits heute planen, anstatt abzuwarten.
Was wird RSA ersetzen?
Das NIST hat Post-Quanten-Algorithmen standardisiert, um RSA zu ersetzen. ML-KEM (FIPS 203) ersetzt RSA für die Schlüsselerzeugung und den Schlüsselaustausch, und ML-DSA (FIPS 204) ersetzt RSA für digitale Signaturen. Diese basieren auf Gitterkryptographie, die so konzipiert ist, dass sie Angriffen sowohl klassischer als auch Quantencomputer widersteht. Während der Übergangsphase verwenden viele Systeme Hybridmodi, die RSA mit einem Post-Quanten-Algorithmus kombinieren, sodass die Verbindung auch dann geschützt bleibt, wenn einer der Algorithmen später geknackt wird.
Planen Sie Ihren Umzug jenseits von RSA
RSA ist zwar aktuell sicher, aber seine Lebensdauer ist begrenzt, und es ist weiter verbreitet, als den meisten Unternehmen bewusst ist. Nutzen Sie die Beratungsleistungen von Encryption Consulting , um herauszufinden, wo RSA in Ihrer Umgebung noch zum Einsatz kommt, und entwickeln Sie einen Migrationsplan für die Zeit nach der Quantenabschaltung, der sich am NIST-Zeitplan orientiert.