
- Wichtige Erkenntnisse
- Warum Schlüsselmanagement wichtig ist
- Arten von kryptografischen Schlüsseln
- Wie Schlüsselmanagement funktioniert: Der Schlüssellebenszyklus
- Was ist ein Schlüsselverwaltungsdienst (KMS)?
- Best Practices für das Schlüsselmanagement
- Schlüsselmanagement und der Übergang nach der Quantenphysik
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Entwickeln Sie ein Schlüsselmanagementsystem, das Ihre Daten tatsächlich schützt.
Schlüsselmanagement bezeichnet die sichere Handhabung kryptografischer Schlüssel über ihren gesamten Lebenszyklus hinweg – von der Erzeugung und Verteilung über die Speicherung und Rotation bis hin zur Vernichtung. Da die Stärke einer Verschlüsselung allein von der Geheimhaltung ihrer Schlüssel abhängt, gewährleistet das Schlüsselmanagement den tatsächlichen Schutz verschlüsselter Daten.
Schlüsselmanagement umfasst die Prozesse und Standards zum Schutz kryptografischer Schlüssel während ihres gesamten Lebenszyklus: von der sicheren Generierung, Verteilung, Speicherung, Verwendung und Rotation bis hin zur Löschung sowie der Kontrolle des Zugriffs. Selbst die stärksten Verschlüsselungsalgorithmen versagen, wenn ihre Schlüssel unzureichend verwaltet werden. Daher ist Schlüsselmanagement die Grundlage der Datensicherheit. Es ist üblicherweise in Hardware-Sicherheitsmodulen ( HSMs ) und Schlüsselverwaltungssystemen verankert.
Wichtige Erkenntnisse
- Schlüsselmanagement ist die sichere Handhabung kryptografischer Schlüssel über ihren gesamten Lebenszyklus hinweg, von der Erzeugung bis zur Vernichtung.
- Das ist grundlegend: Ein starker Algorithmus bietet keinen Schutz, wenn sein Schlüssel schwach, ungeschützt oder falsch verwaltet ist. Schlechtes Schlüsselmanagement, nicht schwache Algorithmen, ist üblicherweise die Schwachstelle.
- Der Schlüssellebenszyklus umfasst typischerweise acht Phasen: Erzeugung, Verteilung, Nutzung, Speicherung, Rotation, Sicherung und Wiederherstellung, Widerruf und Vernichtung.
- Die Schlüssel sollten in einem Hardware-Sicherheitsmodul (HSM) oder einem Schlüsselverwaltungssystem gespeichert werden, geschützt durch das Prinzip der minimalen Berechtigungen, die Trennung von Aufgaben und die Automatisierung, und niemals fest codiert werden.
- Standards wie die NIST-Richtlinien, FIPS, PCI DSS und HIPAA legen Anforderungen an das Schlüsselmanagement fest, und die Schlüssel migrieren nun auch in Richtung Post-Quanten-Algorithmen.
Warum Schlüsselmanagement wichtig ist
Kryptografische Schlüssel bilden die Grundlage jedes Sicherheitssystems. Sie verschlüsseln und entschlüsseln Daten, authentifizieren Benutzer und sichern Daten während der Übertragung. Aufgrund dieser zentralen Rolle kann ein einziger kompromittierter Schlüssel die gesamte Sicherheitsarchitektur einer Organisation gefährden: Ein Angreifer, der einen Schlüssel stiehlt, kann sensible Daten entschlüsseln, sich als vertrauenswürdiger Dienst ausgeben oder Zugriff auf andere geschützte Systeme erlangen.
Dies ist die entscheidende Erkenntnis zur Verschlüsselung: Ihre Stärke hängt allein vom Schutz ihrer Schlüssel ab. Selbst ein perfekt implementierter AES-256-Algorithmus bietet keine Sicherheit, wenn sein Schlüssel fest im Quellcode verankert oder unverschlüsselt neben den zu schützenden Daten gespeichert ist. Ein gestohlener Codesignaturschlüssel könnte es einem Angreifer beispielsweise ermöglichen, Schadsoftware zu signieren, der Systeme vertrauen, als käme sie von einem legitimen Anbieter. Ein gutes Schlüsselmanagement macht aus einem starken Algorithmus echten Schutz.
Arten von kryptografischen Schlüsseln
Das Schlüsselmanagement befasst sich mit zwei Arten von Schlüsseln, die in den meisten realen Systemen zusammen verwendet werden.
Symmetrische Schlüssel
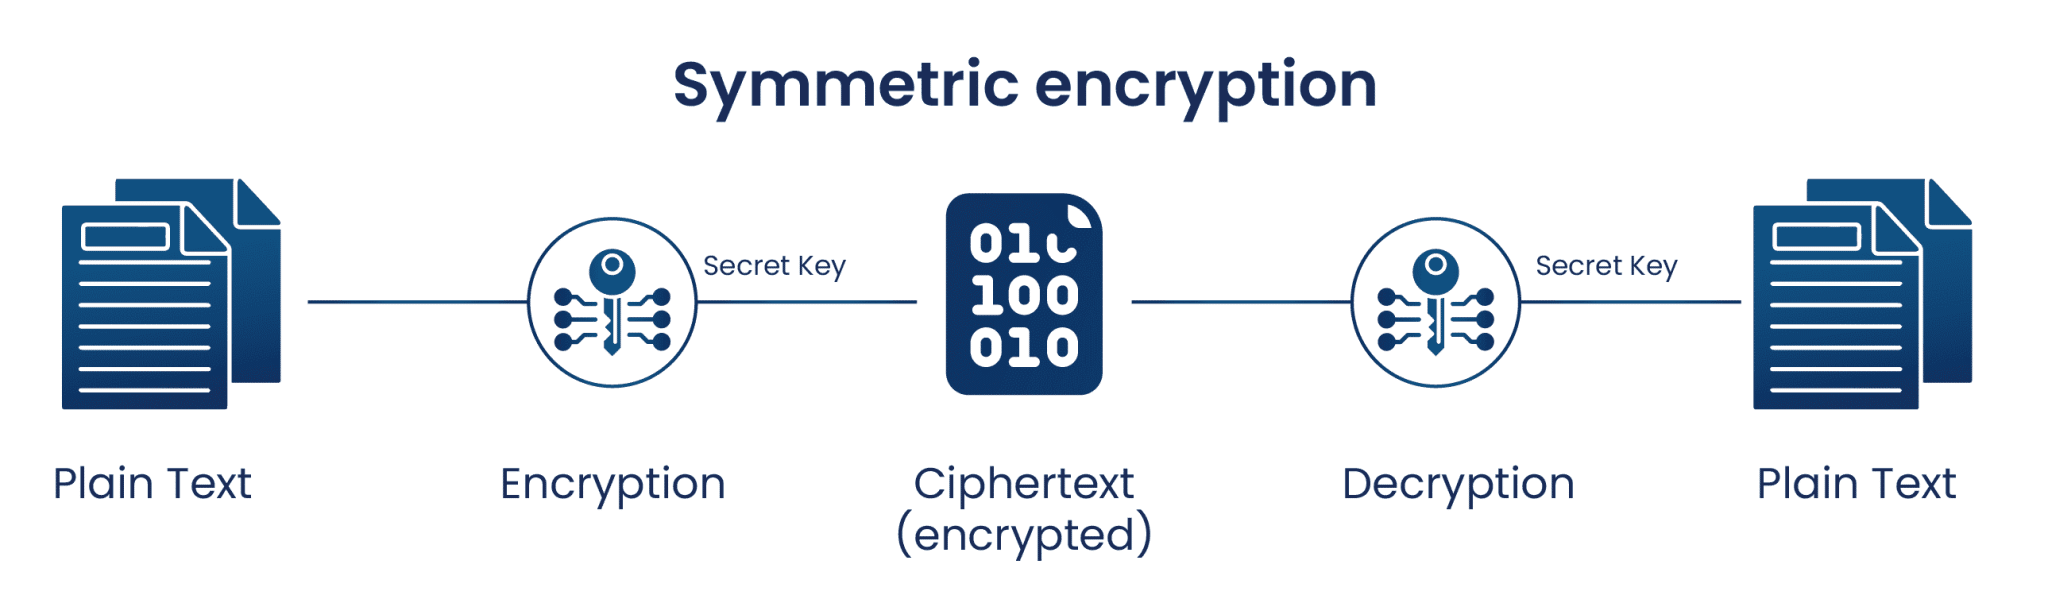
Ein symmetrischer Schlüssel verwendet denselben Wert zum Ver- und Entschlüsseln von Daten. Er ist schnell und wird typischerweise für ruhende Daten, wie beispielsweise Datensätze in einer Datenbank, verwendet: Die Daten werden während der Speicherung mit dem symmetrischen Schlüssel verschlüsselt und bei Bedarf von einem autorisierten Benutzer mit demselben Schlüssel entschlüsselt. Die Herausforderung besteht darin, diesen einzelnen Schlüssel zu schützen und weiterzugeben.
Asymmetrische Schlüssel
Asymmetrische Kryptographie verwendet ein zusammengehöriges Schlüsselpaar: einen öffentlichen Schlüssel, der frei weitergegeben werden kann und zum Verschlüsseln dient, und einen privaten Schlüssel, der geheim bleiben muss und zum Entschlüsseln verwendet wird. Da der öffentliche Schlüssel offen verteilt werden kann, eignen sich asymmetrische Schlüssel gut zum Schutz von Daten, die über ein Netzwerk übertragen werden.
Die meisten Systeme kombinieren beide Verfahren. Beim Senden sensibler Daten werden diese mit einem schnellen symmetrischen Schlüssel verschlüsselt. Dieser symmetrische Schlüssel wird anschließend mit dem öffentlichen Schlüssel des Empfängers verschlüsselt und zusammen mit dem Chiffretext gesendet . Der Empfänger verwendet seinen privaten Schlüssel, um den symmetrischen Schlüssel wiederherzustellen und die Daten zu entschlüsseln. Dieser hybride Ansatz vereint die Geschwindigkeit der symmetrischen Verschlüsselung mit dem sicheren Schlüsselaustausch der asymmetrischen Verschlüsselung.
Wie Schlüsselmanagement funktioniert: Der Schlüssellebenszyklus
Das Schlüsselmanagement folgt einem Lebenszyklus, der die sichere Erstellung, Verwendung und Löschung jedes Schlüssels gewährleistet. Die meisten Schlüssel durchlaufen acht Phasen.
| Praktikum | Was ist loss |
|---|---|
| Generation | Der Schlüssel wird mithilfe eines starken Algorithmus und einer sicheren Zufallsquelle erzeugt. Ein schwacher Generator oder ein unsicherer Speicherort gefährdet den Schlüssel von vornherein. |
| Vertrieb | Der Schlüssel wird autorisierten Benutzern oder Systemen über einen sicheren Kanal (wie z. B. TLS) übermittelt, um ein Abfangen bei einem Man-in-the-Middle-Angriff zu verhindern. |
| Arbeiten jederzeit weiterbearbeiten können. Jede Präsentation und jeder KI-Avatar, den Sie von Grund auf neu erstellen oder hochladen, | Der Schlüssel führt kryptografische Operationen durch, die nur autorisierten Benutzern zugänglich sind, damit er nicht missbraucht oder kopiert werden kann. |
| Lagerung | Der Schlüssel wird sicher für die spätere Verwendung gespeichert, idealerweise in einem HSM oder Cloud-HSM und nicht im Anwendungscode oder in Konfigurationsdateien. |
| Rotation | Wenn die Gültigkeitsdauer des Schlüssels (seine Nutzungsdauer) abläuft oder der Verdacht auf Kompromittierung besteht, werden die Daten mit einem neuen Schlüssel neu verschlüsselt und der alte Schlüssel außer Betrieb genommen. |
| Datensicherung / Wiederherstellung | Die Schlüssel werden sicher gesichert, sodass verschlüsselte Daten nicht verloren gehen, wenn ein Schlüssel nicht verfügbar ist. |
| Widerruf | Ein Schlüssel wird als unbrauchbar für die Verschlüsselung oder Entschlüsselung markiert, auch wenn seine Kryptoperiode noch nicht abgelaufen ist, typischerweise nach dem Verdacht auf Kompromittierung. |
| Zerstörung | Der Schlüssel wird aus allen Speichern dauerhaft gelöscht und kann daher nicht wiederhergestellt werden, außer aus einem bewusst aufbewahrten Archiv. |
Die Rotation ist wichtig, da mit zunehmender Nutzungsdauer eines Schlüssels dessen Schwachstelle ansteigt und er mehr Daten schützt, wodurch ein Missbrauch umso schwerwiegendere Folgen hätte. Die Vernichtung muss gründlich erfolgen, doch die NIST- Richtlinien schreiben vor, deaktivierte Schlüssel in einem sicheren Archiv aufzubewahren, damit in der Vergangenheit verschlüsselte Daten bei Bedarf später entschlüsselt werden können. Die Balance zwischen endgültiger Vernichtung und der Notwendigkeit der Wiederherstellung archivierter Daten ist eine zentrale Disziplin des Schlüsselmanagements.
Was ist ein Schlüsselverwaltungsdienst (KMS)?
Ein Key-Management-Service (KMS) ist eine als Dienstleistung angebotene Schlüsselverwaltung, mit der Unternehmen Schlüssel erstellen und verwalten können, ohne die zugrundeliegende Hardware selbst betreiben zu müssen. Cloud-Anbieter bieten KMS-Optionen an, die im Prinzip ein cloudbasiertes HSM darstellen: Der Anbieter verwaltet die Hardware, während der Kunde die Kontrolle und den Zugriff auf seine Schlüssel behält. Dadurch erhalten Teams einen starken Schlüsselschutz ohne die Kosten und den Betriebsaufwand eines eigenen lokalen HSM . Allerdings entsteht dadurch eine Abhängigkeit von der Sicherheit des Anbieters und eine sorgfältige Konfiguration der Zugriffskontrollen.
Best Practices für das Schlüsselmanagement
Compliance-Standards und -Vorschriften, darunter NIST-Richtlinien, FIPS , PCI DSS und HIPAA , erwarten von Organisationen die Einhaltung etablierter Managementpraktiken. Die wichtigsten sind:
- Niemals Tasten fest codieren: Ein im Quellcode hinterlegter Schlüssel, insbesondere solcher, der in ein Repository gelangen könnte, ist sofort kompromittiert. Jeder, der den Code lesen kann, kann auch den Schlüssel lesen.
- Wenden Sie die geringsten Berechtigungen an: Gewähren Sie jedem Benutzer oder System nur Zugriff auf die Schlüssel, die für seine Rolle unbedingt erforderlich sind. Dies begrenzt das Risiko und schränkt den Kreis der Verdächtigen ein, falls ein Schlüssel missbraucht wird.
- Schlüssel in einem HSM speichern: Bewahren Sie die Schlüssel in einem Hardware-Sicherheitsmodul (lokal oder in der Cloud) auf, damit sie in manipulationssicherer Hardware und nicht in Software geschützt sind.
- Automatisieren Sie den Lebenszyklus: Automatisieren Sie Generierung, Rotation, Sicherung, Widerruf und Vernichtung, damit Schlüssel ihre Gültigkeitsdauer nicht unbemerkt überschreiten oder inkonsistent behandelt werden.
- Richtlinien erstellen und durchsetzen: Schriftliche Richtlinien zur Schlüsselverwaltung geben allen ein einheitliches Verfahren vor und schaffen einen Prüfpfad darüber, wer auf welche Schlüssel zugreifen kann.
- Getrennte Aufgaben: Die Verantwortlichkeiten für das Schlüsselmanagement sollten auf mehrere Personen aufgeteilt werden, sodass keine einzelne Person den gesamten Lebenszyklus eines Schlüssels kontrolliert (z. B. indem getrennt wird, wer den Zugriff autorisiert, wer die Schlüssel verteilt und wer sie generiert).
- Split-Keys: Bei besonders sensiblen Schlüsseln wird der Schlüssel in Teile aufgeteilt, die von verschiedenen Personen gehalten werden, sodass niemand den vollständigen Schlüssel kennt und mehrere Parteien zur Nutzung zusammenarbeiten müssen.
Schlüsselmanagement und der Übergang nach der Quantenphysik
Das Schlüsselmanagement ist zentral für den Übergang zur Post-Quanten-Kryptographie. Wenn Unternehmen quantenanfällige Algorithmen wie RSA und Elliptische-Kurven-Kryptographie durch die Post-Quanten-Standards des NIST wie ML-KEM (FIPS 203) und ML-DSA (FIPS 204) ersetzen, müssen sie neue Schlüsseltypen generieren, speichern und verwalten – oft parallel zu klassischen Schlüsseln in hybriden Umgebungen während der Übergangsphase. Daher ist Krypto-Agilität , also die Fähigkeit, Algorithmen und Schlüssel ohne Systemneuentwicklung zu ändern, eine Priorität im Schlüsselmanagement. Eine solide Grundlage für das Schlüsselmanagement ermöglicht eine reibungslose Migration zur Post-Quanten-Kryptographie. Weitere Informationen finden Sie in den Ressourcen zur Post-Quanten-Kryptographie der EC.
Wie Verschlüsselungsberatung hilft
Das Schlüsselmanagement ist der entscheidende Faktor für den Erfolg oder Misserfolg von Verschlüsselungsstrategien und stellt insbesondere in großen Organisationen eine große Herausforderung dar. Die Verschlüsselungsberatungsdienste von Encryption Consulting unterstützen Sie bei der Analyse Ihres aktuellen Schlüsselmanagements, der Entwicklung einer Strategie und Architektur, die den Anforderungen von NIST, FIPS, PCI DSS und HIPAA entspricht, sowie der Implementierung bewährter Verfahren wie HSM-gestützter Speicherung, automatisiertem Schlüssellebenszyklusmanagement und Funktionstrennung. Wir helfen Ihnen außerdem, Ihr Schlüsselmanagement auf kürzere Zertifikatslebensdauern und den Übergang zur Post-Quanten-Verschlüsselung vorzubereiten. Unsere Leistungen basieren auf ISO/IEC 27001:2022- und SOC 2-zertifizierten Verfahren.
Häufig gestellte Fragen
Was ist Schlüsselmanagement in einfachen Worten?
Schlüsselmanagement beschreibt, wie eine Organisation ihre kryptografischen Schlüssel – die geheimen Werte, die verschlüsselte Daten sperren und entsperren – während ihres gesamten Lebenszyklus sicher handhabt: von der Erstellung über die sichere Weitergabe und Speicherung bis hin zur regelmäßigen Schlüsselrotation und schließlich deren Löschung. Da verschlüsselte Daten nur dann geschützt werden können, wenn auch ihre Schlüssel geschützt sind, ist das Schlüsselmanagement die Grundlage für die praktische Wirksamkeit der Verschlüsselung. Es wird oft mit der Verwaltung der Schlüssel eines Gebäudes verglichen.
Warum ist Schlüsselverwaltung wichtig?
Schlüsselmanagement ist wichtig, da die Sicherheit einer Verschlüsselung von der Sicherheit ihrer Schlüssel abhängt. Selbst ein als unknackbar geltender Algorithmus bietet keine Sicherheit, wenn der Schlüssel gestohlen, offengelegt oder unsachgemäß gespeichert wird. Ein einziger kompromittierter Schlüssel kann es einem Angreifer ermöglichen, sensible Daten zu entschlüsseln, sich als vertrauenswürdiges System auszugeben oder Schadsoftware zu signieren. In der Praxis beruhen die meisten Verschlüsselungsfehler auf einem unzureichenden Schlüsselmanagement und nicht auf schwachen Algorithmen. Daher gilt es als grundlegend für die Datensicherheit.
Welche Phasen umfasst der Lebenszyklus eines Schlüssels?
Der Schlüssellebenszyklus umfasst typischerweise acht Phasen: Generierung (sichere Erstellung des Schlüssels), Verteilung (Übertragung über einen sicheren Kanal), Verwendung (Durchführung kryptografischer Operationen), Speicherung (sichere Aufbewahrung, idealerweise in einem HSM), Rotation (Ersetzung des Schlüssels nach Ablauf seiner Gültigkeitsdauer), Datensicherung und -wiederherstellung (zum Schutz vor Datenverlust), Widerruf (Markierung des Schlüssels als unbrauchbar bei Kompromittierung) und Vernichtung (endgültige Löschung). Die sichere Verwaltung jeder einzelnen Phase ist das Kernstück des Schlüsselmanagements.
Worin besteht der Unterschied zwischen Schlüsselverwaltung und einem KMS?
Schlüsselmanagement bezeichnet die sichere Handhabung kryptografischer Schlüssel über ihren gesamten Lebenszyklus hinweg. Ein Key-Management-Service (KMS) ist ein spezielles Tool oder ein Dienst, der das Schlüsselmanagement für Sie übernimmt, häufig cloudbasiert. So können Sie Schlüssel erstellen und verwalten, ohne die zugrundeliegende Hardware betreiben zu müssen. Cloud-KMS-Angebote funktionieren ähnlich wie ein verwaltetes Cloud-HSM: Der Anbieter betreibt die Hardware, während Sie die Kontrolle über Ihre Schlüssel behalten. Ein KMS ist eine Möglichkeit, effektives Schlüsselmanagement zu implementieren.
Wo sollten kryptografische Schlüssel gespeichert werden?
Kryptografische Schlüssel sollten in einem Hardware-Sicherheitsmodul (HSM) oder einem Cloud-HSM gespeichert werden, wo sie durch manipulationssichere Hardware geschützt und niemals im Klartext offengelegt werden. Schlüssel dürfen niemals fest im Quellcode codiert, in Konfigurationsdateien gespeichert oder zusammen mit den zu schützenden Daten aufbewahrt werden. Für Cloud-Workloads kann der Schlüsselverwaltungsdienst eines Cloud-Anbieters die Schlüssel sicher speichern. Ziel ist es, die Schlüssel isoliert, zugriffskontrolliert und revisionssicher zu halten.
Was sind die besten Vorgehensweisen für das Schlüsselmanagement?
Zu den wichtigsten Best Practices gehören: Schlüssel niemals fest codieren; das Prinzip der minimalen Berechtigungen anwenden, sodass Benutzer nur auf die benötigten Schlüssel zugreifen können; Schlüssel in einem HSM speichern; den Schlüssellebenszyklus automatisieren, sodass Schlüssel planmäßig rotiert und außer Betrieb genommen werden; schriftliche Richtlinien für das Schlüsselmanagement erstellen und durchsetzen; Verantwortlichkeiten trennen, sodass keine einzelne Person den gesamten Lebenszyklus eines Schlüssels kontrolliert; und hochsensible Schlüssel auf mehrere Personen verteilen. Diese Maßnahmen entsprechen den Anforderungen von NIST, FIPS, PCI DSS und HIPAA.
Entwickeln Sie ein Schlüsselmanagementsystem, das Ihre Daten tatsächlich schützt.
Starke Verschlüsselung basiert vollständig auf einem soliden Schlüsselmanagement. Um dies unternehmensweit erfolgreich umzusetzen, bedarf es einer Strategie, der richtigen Werkzeuge und bewährter Prozesse. Nutzen Sie die Beratungsleistungen von Encryption Consulting , um Ihr Schlüsselmanagement gemäß NIST- und Branchenstandards zu bewerten und zu optimieren.
- Wichtige Erkenntnisse
- Warum Schlüsselmanagement wichtig ist
- Arten von kryptografischen Schlüsseln
- Wie Schlüsselmanagement funktioniert: Der Schlüssellebenszyklus
- Was ist ein Schlüsselverwaltungsdienst (KMS)?
- Best Practices für das Schlüsselmanagement
- Schlüsselmanagement und der Übergang nach der Quantenphysik
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Entwickeln Sie ein Schlüsselmanagementsystem, das Ihre Daten tatsächlich schützt.