
- Wichtige Erkenntnisse
- TLS und SSL: Was ist der Unterschied?
- Was TLS tatsächlich leistet
- So funktioniert der TLS-Handshake
- TLS-Zertifikate und die Zertifizierungsstelle
- Warum TLS notwendig ist
- TLS und der Übergang nach der Quantenphysik
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Seien Sie der Einführung kürzerer Zertifikate und Post-Quantum-TLS einen Schritt voraus.
TLS (Transport Layer Security) ist ein kryptografisches Protokoll, das Daten verschlüsselt, die über ein Netzwerk gesendet werden, sodass die zwischen Client und Server ausgetauschten Informationen vertraulich und unverändert bleiben. SSL (Secure Sockets Layer) ist sein Vorgänger. TLS ist der Grund für das „S“ in HTTPS.
TLS (Transport Layer Security) ist das Protokoll, das Daten während der Übertragung über das Internet sichert. Es verschlüsselt die Verbindung zwischen einem Client (z. B. einem Browser) und einem Server, sodass niemand dazwischen die Daten lesen oder manipulieren kann. Außerdem authentifiziert es den Server mithilfe eines digitalen Zertifikats . SSL ist der ältere, mittlerweile veraltete Vorgänger, dessen Begriff aber immer noch häufig verwendet wird. TLS ist die Grundlage für die Sicherheit von HTTPS.
Wichtige Erkenntnisse
- TLS (Transport Layer Security) verschlüsselt Daten während der Übertragung und authentifiziert den Server, wodurch die zwischen Client und Server ausgetauschten Informationen vertraulich und manipulationssicher bleiben.
- SSL (Secure Sockets Layer) ist der veraltete Vorgänger von TLS. Beide werden oft zusammen als „SSL/TLS“ bezeichnet, und Zertifikate werden immer noch häufig als „SSL-Zertifikate“ bezeichnet, aber moderne Systeme verwenden TLS.
- Die aktuelle Version ist TLS 1.3 (2018), die schneller und sicherer als frühere Versionen ist. TLS 1.0 und 1.1 sind veraltet und sollten deaktiviert werden.
- Eine TLS-Sitzung beginnt mit einem Handshake, der den Server über sein Zertifikat authentifiziert und einen gemeinsamen Sitzungsschlüssel etabliert. Modernes TLS verwendet den temporären Diffie-Hellman-Schlüsselaustausch zur Gewährleistung der Vorwärtsgeheimhaltung.
- Die Gültigkeitsdauer öffentlich vertrauenswürdiger TLS-Zertifikate verkürzt sich: Die maximale Gültigkeitsdauer sinkt auf 200 Tage im Jahr 2026, 100 Tage im Jahr 2027 und 47 Tage im Jahr 2029, was die Automatisierung der Zertifikatserstellung unerlässlich macht.
TLS und SSL: Was ist der Unterschied?
SSL (Secure Sockets Layer) war das ursprüngliche Protokoll zur Verschlüsselung des Webverkehrs und wurde in den 1990er-Jahren von Netscape entwickelt. Es durchlief mehrere Versionen bis hin zu SSL 3.0, das jedoch gravierende Sicherheitslücken aufwies. Im Zuge der Überarbeitung von SSL wurde die nächste Version umbenannt: Statt SSL 4.0 hieß sie nun TLS 1.0. TLS ist somit der direkte Nachfolger von SSL, und alle SSL-Versionen gelten heute als veraltet und unsicher.
Im allgemeinen Sprachgebrauch wird oft fälschlicherweise „SSL“ statt „TLS“ verwendet, und digitale Zertifikate werden häufig als „SSL-Zertifikate“ bezeichnet, obwohl sie für TLS eingesetzt werden. Die korrekte Bezeichnung für das heute verwendete Protokoll ist TLS. Die Versionen sind wichtig: TLS 1.2 (2008) ist weiterhin weit verbreitet, und TLS 1.3 (2018) ist die aktuelle und sicherste Version, da veraltete Algorithmen entfernt und der Handshake optimiert wurden. TLS 1.0 und 1.1 wurden 2021 offiziell als veraltet eingestuft und sollten deaktiviert werden.
Was TLS tatsächlich leistet
Eine TLS-Verbindung bietet drei Sicherheitsgarantien gleichzeitig:
- Verschlüsselung: Die ausgetauschten Daten werden verschlüsselt, sodass jeder, der den Datenverkehr abfängt, nur den Geheimtext sieht.
- Authentifizierung: Der Server weist seine Identität mit einem digitalen Zertifikat nach, das von einer vertrauenswürdigen Stelle ausgestellt wurde. Zertifizierungsstelle, damit der Client weiß, dass er mit der echten Website und nicht mit einem Betrüger kommuniziert.
- Integrität: Jede Nachricht enthält eine kryptografische Prüfung, sodass jegliche Manipulation während der Übertragung erkannt wird.
Wenn Sie in der Adressleiste Ihres Browsers HTTPS und ein Vorhängeschloss sehen, ist diese Verbindung durch TLS geschützt. Neben dem Surfen im Web sichert TLS auch E-Mails, Messenger, Sprach- und Videoanrufe, APIs und unzählige weitere Dienste, die eine private und authentifizierte Kommunikation erfordern.
So funktioniert der TLS-Handshake
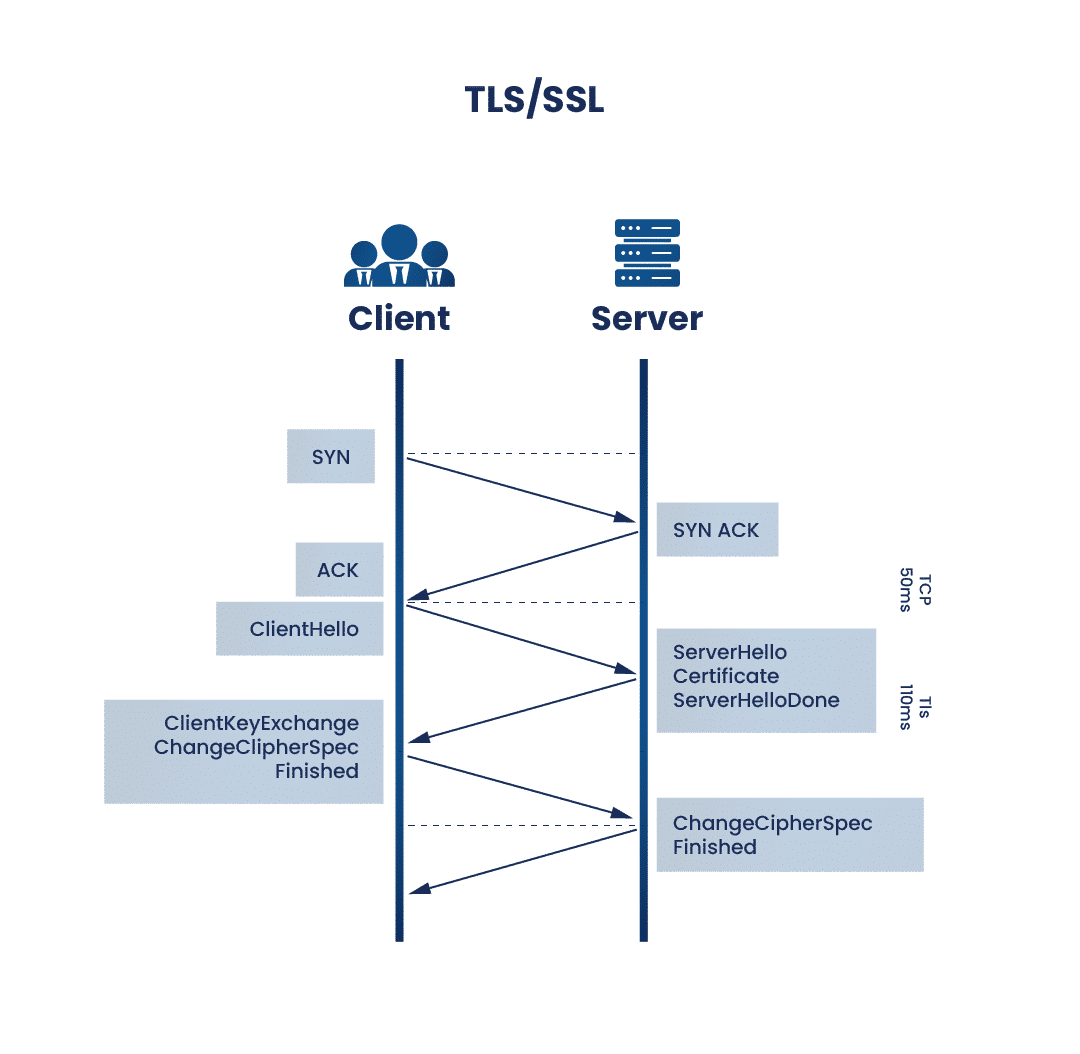
Jede TLS-Verbindung beginnt mit einem Handshake: einer kurzen Aushandlung, in der Client und Server sich auf die Sicherung der Sitzung einigen und einen gemeinsamen Schlüssel festlegen. Modernes TLS funktioniert im Wesentlichen wie folgt, am Beispiel eines Browsers, der eine Verbindung zu einer Website herstellt.
- Hallo Kunde: Der Client kontaktiert den Server und sendet die TLS-Versionen und Chiffresuiten Es unterstützt dies, zusammen mit einigen zufälligen Daten.
- Server-Hello und Zertifikat: Der Server wählt eine von beiden Seiten unterstützte TLS-Version und Verschlüsselungssuite aus und sendet sein digitales Zertifikat, das seinen öffentlichen Schlüssel enthält und von einer vertrauenswürdigen Zertifizierungsstelle signiert ist.
- Zertifikatsprüfung: Der Client überprüft das Zertifikat anhand seiner Liste vertrauenswürdiger Zertifizierungsstellen und bestätigt so die Identität des Servers sowie die Gültigkeit des Zertifikats, das weder abgelaufen noch widerrufen ist.
- Schlüsselaustausch: Client und Server verwenden den temporären Diffie-Hellman-Schlüsselaustausch, um unabhängig voneinander dasselbe gemeinsame Geheimnis abzuleiten, ohne es jemals zu übertragen. Dies gewährleistet Vorwärtsgeheimhaltung, d. h. selbst wenn der private Schlüssel des Servers später kompromittiert wird, können vergangene Sitzungen nicht entschlüsselt werden.
- Sitzung eröffnet: Beide Seiten leiten einen symmetrischen Sitzungsschlüssel aus dem gemeinsamen Geheimnis ab und schalten auf schnelles Verschlüsselungsverfahren um. symmetrische Verschlüsselung (Wie z. B. AES) für den Rest der Sitzung. Der Sitzungsschlüssel wird verworfen, sobald die Verbindung geschlossen wird.
Dies ist dasselbe Hybridmuster, das auch in anderen Bereichen der Kryptographie Anwendung findet: Asymmetrische Verfahren authentifizieren den Server und etablieren den Schlüssel, anschließend schützt eine schnelle symmetrische Verschlüsselung den Großteil der Daten. TLS 1.3 hat diesen Handshake optimiert, sodass er in einem einzigen Roundtrip abgeschlossen ist, wodurch Verbindungen sowohl schneller als auch sicherer werden. (Ältere TLS-Versionen unterstützten den RSA-Schlüsseltransport, bei dem der Client ein Geheimnis mit dem öffentlichen Schlüssel des Servers verschlüsselte; TLS 1.3 hat dies zugunsten des Diffie-Hellman-Verfahrens für Forward Secrecy ersetzt.)
TLS-Zertifikate und die Zertifizierungsstelle
Die TLS-Authentifizierung basiert auf digitalen Zertifikaten, die von einer Zertifizierungsstelle (CA) ausgestellt werden. Diese vertrauenswürdige Drittpartei überprüft, ob eine Organisation eine Domain kontrolliert, bevor sie ein Zertifikat dafür ausstellt. Das Zertifikat verknüpft die Identität des Servers mit seinem öffentlichen Schlüssel, und Browser vertrauen ihm, weil sie der ausstellenden CA vertrauen. Diese Vertrauenskette ist Teil der Public-Key-Infrastruktur ( PKI ). Läuft ein Zertifikat ab oder ist es falsch konfiguriert, zeigen Browser eine Sicherheitswarnung an und können den Zugriff vollständig blockieren. Daher ist die Zertifikatsverwaltung nicht nur kryptografisch, sondern auch betrieblich relevant.
Die Gültigkeitsdauer von Zertifikaten schrumpft rapide.
Im April 2025 genehmigte das CA/Browser Forum eine schrittweise Reduzierung der maximalen Gültigkeitsdauer öffentlich vertrauenswürdiger TLS-Zertifikate von derzeit 398 Tagen auf 47 Tage. Der Zeitplan:
– Ab dem 15. März 2026: maximal 200 Tage
– Ab dem 15. März 2027: maximal 100 Tage
– Ab dem 15. März 2029: maximal 47 Tage
Dies gilt für öffentlich vertrauenswürdige Zertifikate, nicht für interne PKI. Ziel ist es, den Schaden durch kompromittierte Schlüssel zu begrenzen und die Branche in Richtung Automatisierung zu drängen. Krypto-AgilitätNach 47 Tagen ist eine manuelle Zertifikatserneuerung nicht mehr praktikabel, daher wird ein automatisiertes Zertifikatslebenszyklusmanagement immer wichtiger.
Warum TLS notwendig ist
Ohne TLS werden Daten unverschlüsselt über das Netzwerk übertragen, sodass jeder zwischen Client und Server sie lesen oder verändern kann. Ein über eine unverschlüsselte Verbindung gesendetes Anmeldeformular gibt die Zugangsdaten des Benutzers jedem Angreifer auf dem Übertragungsweg preis. TLS schließt diese Sicherheitslücke, indem es die Verbindung durchgängig verschlüsselt, sodass nur die vorgesehenen Parteien die Daten lesen können.
Heute ist TLS praktisch unerlässlich. Gängige Browser kennzeichnen unverschlüsselte HTTP-Seiten als „Nicht sicher“ und verweigern zunehmend deren Laden, Suchmaschinen bevorzugen HTTPS, und praktisch jeder Online-Dienst, von Online-Banking über E-Mail bis hin zu APIs , ist auf TLS angewiesen. Es hat sich von einer bewährten Vorgehensweise zu einer Grundvoraussetzung für die Internetnutzung entwickelt.
TLS und der Übergang nach der Quantenphysik
TLS nutzt asymmetrische Kryptographie für den Schlüsselaustausch, und genau diese könnte ein zukünftiger Quantencomputer mithilfe von Shors Algorithmus knacken. Da heute abgefangener verschlüsselter Datenverkehr später entschlüsselt werden könnte (eine sogenannte „ Harvest-Now-Decrypt-Later“ -Attacke), setzt das TLS-Ökosystem bereits auf Post-Quanten-Schlüsselaustauschverfahren.
Gängige Browser und Server unterstützen nun den hybriden Schlüsselaustausch, der einen klassischen Algorithmus mit dem Post-Quanten -ML-KEM (FIPS 203) kombiniert und so Sitzungen schützt, ohne dass eine vollständige Migration erforderlich ist. Die symmetrische Verschlüsselung der Sitzungsdaten, wie beispielsweise AES-256, bleibt weiterhin sicher. Kürzere Zertifikatsgültigkeitsdauern sollen unter anderem den späteren Algorithmuswechsel erleichtern.
Wie Verschlüsselungsberatung hilft
Die Zuverlässigkeit von TLS hängt maßgeblich von den zugrundeliegenden Zertifikaten und der Kryptografie ab. Angesichts immer kürzerer Zertifikatslebensdauern und dem Aufkommen von Post-Quanten-Verschlüsselungsalgorithmen wird die manuelle Verwaltung zunehmend schwieriger. Die Verschlüsselungsberatungsdienste von Encryption Consulting unterstützen Unternehmen bei der Bewertung ihrer TLS- und Zertifikatssicherheit, der Durchsetzung sicherer Protokollversionen und Verschlüsselungssammlungen, der Planung des Übergangs zu kürzeren Zertifikatslebensdauern und automatisiertem Zertifikatslebenszyklusmanagement sowie der Vorbereitung ihrer Verschlüsselung auf den Post-Quanten-Übergang – alles in Übereinstimmung mit den Richtlinien von NIST und der Branche. Die Beratung basiert auf ISO/IEC 27001:2022- und SOC 2-zertifizierten Verfahren.
Häufig gestellte Fragen
Was ist TLS/SSL in einfachen Worten?
TLS (Transport Layer Security) ist ein Protokoll, das die zwischen Ihrem Gerät und einer Website oder einem Dienst übertragenen Daten verschlüsselt, sodass niemand dazwischen diese lesen oder verändern kann. SSL (Secure Sockets Layer) ist sein älterer Vorgänger und mittlerweile veraltet, obwohl viele aus Gewohnheit immer noch „SSL“ sagen. TLS sorgt für die sichere Verbindung einer Website, erkennbar an HTTPS und dem Schloss-Symbol in Ihrem Browser. Es schützt Anmeldungen, Zahlungen, E-Mails und vieles mehr.
Was ist der Unterschied zwischen TLS und SSL?
SSL ist das ursprüngliche Protokoll zur Verschlüsselung des Webverkehrs, TLS ist sein Nachfolger. Nach der Überarbeitung von SSL 3.0 wurde die nächste Version in TLS 1.0 umbenannt, anstatt SSL 4.0 zu heißen. Alle SSL-Versionen gelten heute als veraltet und unsicher, während TLS aktiv genutzt wird, wobei TLS 1.3 die aktuelle Version ist. Die Begriffe werden oft synonym verwendet, und Zertifikate werden weiterhin als „SSL-Zertifikate“ bezeichnet, das heute verwendete Protokoll ist jedoch TLS.
Was ist die aktuellste Version von TLS?
Die neueste Version ist TLS 1.3, veröffentlicht 2018. Sie ist schneller und sicherer als frühere Versionen: Veraltete und schwache kryptografische Optionen wurden entfernt, und der Handshake wurde optimiert, sodass eine sichere Verbindung in einem einzigen Roundtrip hergestellt werden kann. TLS 1.2 aus dem Jahr 2008 ist weiterhin weit verbreitet und gilt bei korrekter Konfiguration als sicher. TLS 1.0 und 1.1 wurden 2021 als veraltet eingestuft und sollten deaktiviert werden.
Wie funktioniert der TLS-Handshake?
Der TLS-Handshake ist eine kurze Aushandlung zu Beginn einer Verbindung. Der Client sendet seine unterstützten TLS-Versionen und Verschlüsselungssammlungen. Der Server antwortet mit seiner Auswahl und seinem digitalen Zertifikat. Der Client überprüft das Zertifikat bei vertrauenswürdigen Zertifizierungsstellen, um die Identität des Servers zu bestätigen. Anschließend verwenden beide den Diffie-Hellman-Schlüsselaustausch, um ein gemeinsames Geheimnis zu erzeugen, ohne es zu übertragen, und wechseln für die Sitzung zu einer schnellen symmetrischen Verschlüsselung.
Warum wird die Gültigkeitsdauer von TLS-Zertifikaten auf 47 Tage verkürzt?
Im April 2025 genehmigte das CA/Browser Forum eine schrittweise Reduzierung der maximalen Gültigkeitsdauer öffentlich vertrauenswürdiger TLS-Zertifikate auf 47 Tage bis März 2029, mit Zwischengrenzen von 200 Tagen im Jahr 2026 und 100 Tagen im Jahr 2027. Ziel ist es, die Gültigkeitsdauer kompromittierter oder veralteter Zertifikate zu begrenzen und die Branche in Richtung Automatisierung und Krypto-Agilität zu lenken. Dies macht ein automatisiertes Zertifikatslebenszyklusmanagement unerlässlich, da eine manuelle Erneuerung in dieser Frequenz unpraktisch ist.
Ist TLS sicher gegen Quantencomputer?
Die symmetrische Verschlüsselung, die TLS zum Schutz von Sitzungsdaten verwendet, wie beispielsweise AES-256, gilt als quantensicher. Der asymmetrische Schlüsselaustausch, der eine TLS-Sitzung einrichtet, basiert jedoch auf Algorithmen, die ein Quantencomputer knacken könnte. Um dem entgegenzuwirken, setzen gängige Browser und Server zunehmend auf hybride Post-Quanten-Schlüsselaustauschverfahren. Diese kombinieren einen klassischen Algorithmus mit dem Post-Quanten-Standard ML-KEM (FIPS 203), der Schutz vor Harvest-Now-Decrypt-Later-Angriffen bietet, bei denen abgefangener Datenverkehr erst später entschlüsselt wird.
Seien Sie der Einführung kürzerer Zertifikate und Post-Quantum-TLS einen Schritt voraus.
Zwischen 47-Tage-Zertifikaten und dem Übergang zur Post-Quanten-Verschlüsselung wird das TLS-Management immer komplexer. Nutzen Sie die Beratungsleistungen von Encryption Consulting , um Ihre TLS- und Zertifikatssituation zu analysieren und sich auf die kommenden Entwicklungen vorzubereiten.
- Wichtige Erkenntnisse
- TLS und SSL: Was ist der Unterschied?
- Was TLS tatsächlich leistet
- So funktioniert der TLS-Handshake
- TLS-Zertifikate und die Zertifizierungsstelle
- Warum TLS notwendig ist
- TLS und der Übergang nach der Quantenphysik
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Seien Sie der Einführung kürzerer Zertifikate und Post-Quantum-TLS einen Schritt voraus.