
- Wichtige Erkenntnisse
- Der Lebenszyklus der Zertifikatsanmeldung
- Manuelle vs. automatische Anmeldung
- Anmeldeverfahren für Zertifikate: SCEP, EST und ACME
- Der umfassende Lebenszyklus der Zertifikatsregistrierung
- Methoden zur Zertifikatsregistrierung
- Zertifikatsregistrierungsprotokolle
- Vergleich des Certificate Enrollment Protocol
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Automatisierte Zertifikatsregistrierung im großen Stil
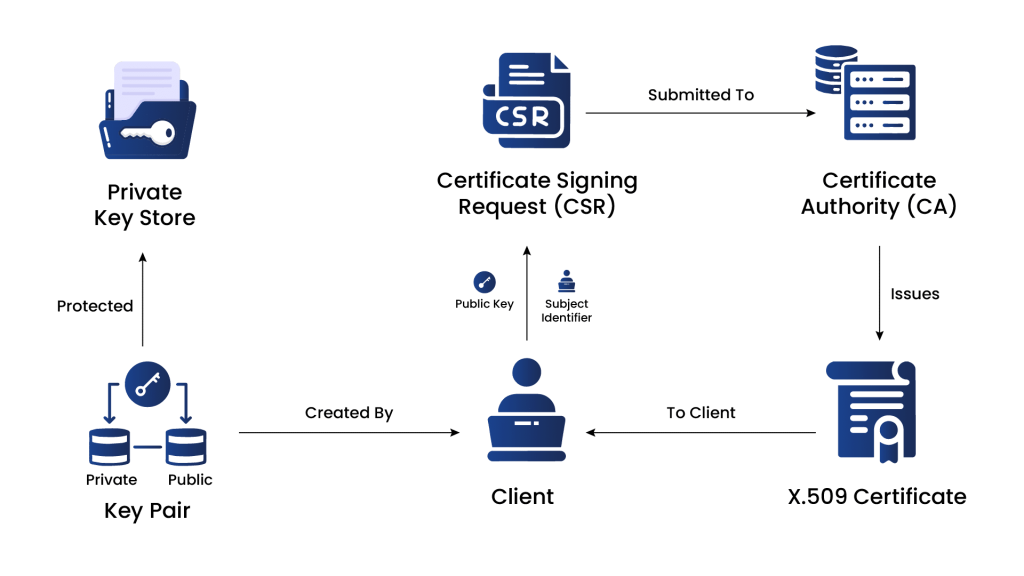
Die Zertifikatsregistrierung ist der Prozess, bei dem eine Organisation ein digitales Zertifikat von einer Zertifizierungsstelle anfordert und erhält, eine Zertifikatsignierungsanforderung generiert, diese überprüfen lässt und im Gegenzug ein signiertes Zertifikat erhält.
Die Zertifikatsregistrierung beginnt mit der Generierung eines CSR (Certificate Signing Request), der einen öffentlichen Schlüssel und Identitätsdetails enthält. Dieser wird zur Überprüfung an eine Zertifizierungsstelle (CA) übermittelt. Anschließend wird das ausgestellte Zertifikat empfangen und installiert. Die Registrierung kann manuell für einen einzelnen Server oder automatisiert über Protokolle wie SCEP, EST oder ACME erfolgen. Letztere sind unerlässlich, um Zertifikate für eine große Anzahl von Geräten ohne manuellen Aufwand auszustellen.
Wichtige Erkenntnisse
- Alle Anmeldeverfahren folgen dem gleichen Kernlebenszyklus. Generieren Sie einen CSR, reichen Sie ihn bei einer Zertifizierungsstelle ein, überprüfen Sie die Identität, stellen Sie das Zertifikat aus, installieren Sie es und erneuern Sie es gegebenenfalls.
- Die manuelle Registrierung ist auf wenige Zertifikate beschränkt. Für einen einzelnen Webserver ist das machbar, aber bei großen Geräteflotten oder kurzen Erneuerungszyklen unpraktisch.
- SCEP, EST und ACME automatisieren die Registrierung für verschiedene Umgebungen. SCEP eignet sich für Netzwerkgeräte, EST eignet sich für allgemeine PKI-Clients mit gegenseitiger Authentifizierung, und ACME automatisiert die Ausstellung von DV-Zertifikaten in großem Umfang.
- ACME ist nicht auf 90-Tage-Zertifikate beschränkt. ACME automatisiert die Ausstellung und Verlängerung von Zertifikaten für jeden von einer Zertifizierungsstelle unterstützten Gültigkeitszeitraum; die ursprüngliche Standardgültigkeitsdauer von 90 Tagen bei Let's Encrypt war eine Entscheidung der Zertifizierungsstelle und keine Protokollbeschränkung.
- Automatisierte Anmeldeverfahren werden immer mehr zur Pflicht. Da sich die Gültigkeitsdauer der Zertifikate gemäß CA/Browser Forum Ballot SC-081v3 auf 47 Tage verkürzt, kann die manuelle Registrierung unabhängig von der Flottengröße nicht mithalten.
Der Lebenszyklus der Zertifikatsanmeldung
Die Anmeldung durchläuft sieben Schritte von der ersten Anfrage bis zur eventuellen Verlängerung.
- Erstellen Sie eine CSR. Die Entität erstellt eine Zertifikatsignierungsanforderung, die ihren öffentlichen Schlüssel und ihre Identitätsinformationen enthält.
- Reichen Sie den CSR beim CA ein. Die Zertifizierungsstelle überprüft die Identität der Entität mit Methoden, die für den angeforderten Zertifikatstyp geeignet sind.
- Ausstellung des Zertifikats. Nach erfolgreicher Verifizierung stellt die Zertifizierungsstelle ein Zertifikat aus, das den öffentlichen Schlüssel, Identitätsinformationen, die Gültigkeitsdauer und ihre eigene digitale Signatur enthält.
- Zertifikatszustellung. Die Zertifizierungsstelle übermittelt das Zertifikat an die Entität zurück, üblicherweise per E-Mail, über ein sicheres Portal oder mittels einer automatisierten Protokollantwort.
- Zertifikatsinstallation. Die Entität installiert das Zertifikat auf dem entsprechenden Server oder Gerät.
- Zertifikatsnutzung. Andere Parteien überprüfen die Echtheit des Zertifikats anhand der Signatur der Zertifizierungsstelle während der sicheren Kommunikation.
- Zertifikatserneuerung. Vor Ablauf der Gültigkeitsdauer wiederholt die Einrichtung einen ähnlichen Registrierungsprozess, um ein Ersatzzertifikat zu erhalten.
Manuelle vs. automatische Anmeldung
Die Wahl zwischen manueller und automatischer Registrierung hängt ausschließlich davon ab, wie viele Zertifikate eine Organisation verwalten muss.
Bei der manuellen Registrierung generiert die Organisation eine CSR und sendet diese direkt an die Zertifizierungsstelle. Dies funktioniert zwar für einen einzelnen Webserver, ist aber bei vielen Geräten oder Benutzern unpraktisch. Die automatische Registrierung vereinfacht diesen Vorgang durch Mechanismen wie die automatische Registrierung von Active Directory-Zertifikatdiensten für Windows-Domänen, Mobile-Device-Management-Plattformen für Smartphones und Tablets sowie spezielle Protokolle für die maschinelle Registrierung.
Anmeldeverfahren für Zertifikate: SCEP, EST und ACME
Drei Protokolle decken die meisten automatisierten Registrierungsszenarien ab, wobei jedes für eine andere Umgebung geeignet ist.
| Protokoll | Beste Passform | Hauptmerkmal |
|---|---|---|
| SCEP | Netzwerkgeräte (Router, Switches, Firewalls) | Anfrage/Antwort über HTTP mit einem gemeinsamen Challenge-Passwort |
| EST | Allgemeine PKI-Clients (RFC 7030) | Gegenseitige TLS-Authentifizierung; unterstützt ECC und ECDSA |
| ACME | Webserver, RFC 8555 | Vollautomatisierte Ausstellung und Verlängerung durch Domaininhaberschaftsprüfungen |
ACME ist vor allem durch Let's Encrypt bekannt, das standardmäßig 90-tägige Domain-validierte Zertifikate ausstellt. Das Protokoll selbst ist jedoch nicht auf eine bestimmte Gültigkeitsdauer beschränkt. Jede Zertifizierungsstelle kann ACME-basierte Zertifikate für jede von ihr unterstützte Gültigkeitsdauer ausstellen, einschließlich der kürzeren Zeiträume, die die Branche im Rahmen der Abstimmung SC-081v3 des CA/Browser Forums anstrebt.
Der umfassende Lebenszyklus der Zertifikatsregistrierung
-
Zertifikatsignierungsanfrage (CSR)
Um den Zertifikatsregistrierungsprozess zu starten, generiert die Entität eine Zertifikatsignieranforderung (Certificate Signing Request, CSR). Die CSR enthält den öffentlichen Schlüssel und Informationen über die Entität, die im Zertifikat enthalten sein müssen, z. B. den Domänennamen für SSL/TLS-Zertifikate oder die E-Mail-Adresse für S/MIME-Zertifikate.
-
Senden des CSR an die CA
Die CSR wird während des Registrierungsprozesses an die Zertifizierungsstelle übermittelt. Die Zertifizierungsstelle überprüft die Identität der Entität und die Informationen in der CSR. Die Zertifizierungsstelle kann verschiedene Methoden zur Überprüfung der Entitätsidentität verwenden, z. B. E-Mail-Verifizierung, Domänenvalidierung oder manuelle Überprüfung von Rechtsdokumenten.
-
Zertifikatsausstellung
Sobald die Zertifizierungsstelle den Überprüfungsprozess abgeschlossen hat und von der Legitimität der Entität überzeugt ist, stellt sie ein digitales Zertifikat aus. Das Zertifikat enthält den öffentlichen Schlüssel der Entität, Identitätsinformationen, die Gültigkeitsdauer und die digitale Signatur der Zertifizierungsstelle.
-
Zertifikatszustellung
Das ausgestellte Zertifikat wird an die Entität zurückgesendet. Je nach Zertifizierungsstelle und Zertifikatstyp kann die Übermittlung per E-Mail, über ein sicheres Portal oder auf andere Weise erfolgen.
-
Installation des Zertifikats
Das ausgestellte Zertifikat muss auf dem entsprechenden Server oder Gerät installiert werden, auf dem es verwendet werden soll. Beispielsweise wird bei SSL/TLS das Zertifikat auf dem Webserver installiert, um die Verbindungen der Website zu sichern.
-
Zertifikatsverwendung
Nach der Installation ist das Zertifikat für sichere Kommunikationsprotokolle bereit. Clients, Benutzer oder andere Entitäten, die mit dem Zertifikatsinhaber interagieren, können die Authentizität des Zertifikats anhand der digitalen Signatur der Zertifizierungsstelle überprüfen und so eine sichere und vertrauenswürdige Verbindung gewährleisten.
-
Zertifikatserneuerung
Zertifikate haben eine begrenzte Gültigkeitsdauer (normalerweise 1–2 Jahre). Vor Ablauf muss das Unternehmen das Zertifikat durch einen ähnlichen Registrierungsprozess erneuern, um es weiterhin ohne Unterbrechung nutzen zu können.
Methoden zur Zertifikatsregistrierung
Es gibt verschiedene Methoden zur Zertifikatsregistrierung, die jeweils auf unterschiedliche Anwendungsfälle und Umgebungen zugeschnitten sind. Diese Methoden erleichtern den Erhalt digitaler Zertifikate von Zertifizierungsstellen zur Sicherung der Kommunikation und zur Überprüfung der Identität von Entitäten. Hier sind einige gängige Methoden zur Zertifikatsregistrierung:
-
Manuelle Registrierung
Die manuelle Registrierung ist eine traditionelle Methode, bei der die Entität mithilfe von Software oder Tools des Servers oder Geräts, auf dem das Zertifikat installiert wird, eine Zertifikatsignieranforderung (CSR) generiert. Anschließend übermittelt die Entität die CSR manuell zur Validierung und Ausstellung an die Zertifizierungsstelle. Diese Methode wird häufig zum Erhalt von SSL/TLS-Zertifikaten für Webserver verwendet.
-
Automatische Registrierung
Die automatische Registrierung, auch Auto-Enrollment oder Zertifikats-Auto-Enrollment genannt, vereinfacht den Zertifikatsausstellungsprozess durch die Automatisierung verschiedener Schritte. Sie ist besonders in großen Umgebungen mit mehreren Geräten oder Benutzern von Vorteil. Es gibt verschiedene Methoden zur automatischen Registrierung.
-
Active Directory-Zertifikatdienste (ADCS)
In Microsoft Windows-Umgebungen bietet AD CS eine automatische Registrierungsfunktion namens „Certificate Services Client – Auto-Enrollment“. Sie ermöglicht Geräten und Benutzern innerhalb der Active Directory-Domäne, Zertifikate basierend auf vordefinierten Zertifikatvorlagen und Gruppenrichtlinieneinstellungen automatisch anzufordern und zu empfangen.
-
Einfaches Zertifikatsregistrierungsprotokoll (SCEP)
SCEP ist ein Protokoll, das häufig in Netzwerkumgebungen wie Routern, Switches und Firewalls verwendet wird. Es ermöglicht diesen Geräten, automatisch digitale Zertifikate von einer Zertifizierungsstelle anzufordern und zu erhalten. SCEP vereinfacht die Zertifikatsregistrierung für Geräte ohne herkömmliche Benutzeroberfläche.
-
Mobile Device Management (MDM)-Registrierung
Im Zusammenhang mit Mobilgeräten enthalten MDM-Lösungen häufig integrierte Funktionen zur Zertifikatsregistrierung. MDM-Plattformen können den Registrierungsprozess zur Sicherung mobiler Kommunikation, E-Mail und VPN-Verbindungen erleichtern.
-
Online Certificate Enrollment Protocol (OCEP)
OCEP ist ein Internetentwurf, der ein Standardprotokoll für die Zertifikatsregistrierung mithilfe von HTTP-basierter Kommunikation beschreibt. OCEP vereinfacht die Zertifikatsregistrierung und fördert die Interoperabilität zwischen Zertifizierungsstellen und Registrierungsclients.
-
Public Key Infrastructure mit X.509 (PKIX)
PKIX ist ein weit verbreiteter Standard, der den Rahmen für die Verwaltung digitaler Zertifikate und der zugehörigen Komponenten definiert. Er umfasst Standards für die Registrierung, Sperrung und Validierung von Zertifikaten. X.509 ist das für die Verschlüsselung der Zertifikate verwendete Format.
Zertifikatsregistrierungsprotokolle
Bei der Zertifikatsregistrierung werden verschiedene Protokolle verwendet, um den sicheren Austausch zertifikatsbezogener Informationen zwischen der anfordernden Stelle und der ausstellenden Zertifizierungsstelle (CA) zu ermöglichen. Diese Protokolle gewährleisten die Vertraulichkeit, Integrität und Authentizität des Registrierungsprozesses. Hier sind einige gängige Protokolle für die Zertifikatsregistrierung:
-
SCEP
SCEP steht für Simple Certificate Enrollment Protocol und ist ein Open-Source-Zertifikatsverwaltungsprotokoll, das eine einfachere, skalierbare und sichere Zertifikatsausstellung ermöglicht.
- Es arbeitet mit einem Anforderungs-/Antwortmodell unter Verwendung von HTTP und unterstützt RSA-basierte Kryptografie.
- Die Zertifikatsignieranforderung (CSR) muss ein „Challenge-Passwort“ enthalten, das zwischen dem Server und dem Anforderer ausgetauscht wird, um die Authentifizierung zu verbessern.
- SCEP unterstützt keine Online-Zertifikatsperrung und bietet nur eingeschränkte Unterstützung beim Abrufen von Zertifikatsperrlisten (Certificate Revocation Lists, CRLs).
1.1 Workflow des SCEP-Protokolls
- Besorgen Sie sich eine Kopie des CA-Zertifikats und validieren Sie diese.
- CSR generieren und an CA senden.
- Fragen Sie den SCEP-Server ab, um zu überprüfen, ob das Zertifikat signiert ist.
- Melden Sie sich erneut an, um neue Zertifikate zu erhalten, bevor das vorhandene Zertifikat abläuft.
- Die bevorzugte Methode ist eine CRL-Verteilungspunktabfrage (CDP).
- Rufen Sie die CRL nach Bedarf ab.
Die SCEP-Registrierung und -Nutzung folgen im Allgemeinen diesem Workflow:
1.2 Die Vorteile des SCEP-Protokolls verstehen
- Zertifikate erhalten für Public-Key-Infrastruktur beinhaltet den Austausch von Informationen und Genehmigungen mit einem vertrauenswürdigen Zertifizierungsstellendienst.
- SCEP automatisiert diesen Prozess und ermöglicht es IT-Sicherheitsteams, Gerätezertifikate einfacher und schneller zu erhalten und zu installieren, ohne manuell arbeiten zu müssen.
- Geräte können sich mithilfe einer URL und eines gemeinsamen Geheimnisses problemlos für Zertifikate registrieren, um mit dem Zertifizierungsstellendienst zu kommunizieren.
- Mobile Device Management-Systeme wie Microsoft Intune und Apple verwenden SCEP, um schnell Zertifikate für Smartphones und andere mobile Geräte zu erhalten.
-
Registrierung über Secure Transport (EST)
Enrollment over Secure Transport (EST) ist ein Zertifikatsverwaltungsprotokoll, das die Ausstellung und Bereitstellung von X.509-Zertifikaten automatisiert.
- EST ist in RFC 7030 definiert und für Clients konzipiert, die Public Key Infrastructure (PKI) verwenden, wie z. B. Webserver, Anwendungen und Endpunktgeräte.
- Das Protokoll ermöglicht es PKI-Clients, Zertifikate von vertrauenswürdigen Zertifizierungsstellen (CAs) anzufordern und diese ohne menschliches Eingreifen sicher über HTTPS zu empfangen.
- Das Hauptziel von EST besteht darin, den Zertifikatsregistrierungsprozess zu vereinfachen und zu sichern und so das Risiko von Fehlkonfigurationen, Ausfällen und Sicherheitsverletzungen durch menschliche Fehler zu verringern.
- Durch die automatisierte Registrierung über EST wird dem PKI-Personal außerdem Zeit frei, sodass es sich auf andere wichtige Aufgaben konzentrieren kann.
2.1 Arbeitsablauf des EST-Protokolls
- Der EST-Client initiiert über eine sichere HTTPS-Verbindung eine Zertifikatsregistrierungsanforderung an die Zertifizierungsstelle (CA).
- Der EST-Client kann zusätzliche Informationen wie Zertifikatsattribute und Authentifizierungsdaten in die Anfrage aufnehmen.
- Die CA überprüft die Identität und Berechtigung des Clients zum Erhalt des angeforderten Zertifikats.
- Bei Genehmigung stellt die Zertifizierungsstelle das Zertifikat sicher über die hergestellte HTTPS-Verbindung an den EST-Client aus.
- Der EST-Client erhält das ausgestellte Zertifikat und kann es für sichere Kommunikations- und Authentifizierungszwecke verwenden.
2.2 Die Vorteile des EST-Protokolls verstehen
- EST verwendet TLS zum Transport von Nachrichten und Zertifikaten.
- Die sichere CSR-Authentifizierung in EST verknüpft die CSR mit einem vertrauenswürdigen Anforderer und authentifiziert sie mit TLS, wodurch die unbefugte Ausstellung von Zertifikaten verhindert wird.
- EST unterstützt erweiterte kryptografische Algorithmen wie ECC und ECDSA und verbessert so die kryptografische Agilität und Effizienz.
- Die automatische Zertifikatserneuerung wird in EST unterstützt, wodurch der Prozess nahtlos und effizient wird.
- EST ermöglicht die serverseitige Schlüsselgenerierung, was ressourcenbeschränkten Umgebungen und Geräten zugutekommt.
- EST verfügt nicht über einen integrierten Mechanismus zum Abrufen des Zertifikatssperrstatus, kann aber Optionen wie OCSP und OCSP-Stapling nutzen.
-
Automatisierte Zertifikatverwaltungsumgebung (ACME)
ACME (Automated Certificate Management Environment) ist ein Kommunikationsprotokoll.
- Es automatisiert die CSR-Generierung und die Zertifikats-/Schlüsselrotation.
- Wird hauptsächlich von Let's Encrypt zum Ausstellen von 90-tägigen domänenvalidierten Zertifikaten und zum Automatisieren von Verlängerungen verwendet.
- Von der Internet Security Research Group (ISRG) für Let’s Encrypt entwickelt und als Open-Source-Tool angeboten.
- Wird von anderen CAs, PKI-Anbietern und Browsern übernommen, um verschiedene Zertifikatstypen wie S/MIME und Code-Signierung zu unterstützen.
- Erfordert CA, um für die Implementierung auf das DNS/HTTPS-Token zuzugreifen.
- Geeignet für die interne PKI-Ausgabemethode.
3.1 Arbeitsablauf des ACME-Protokolls
- Der ACME-Client registriert sich bei der Zertifizierungsstelle (CA).
- Der Client weist den Domänenbesitz durch Challenges (HTTP-basiert oder DNS-basiert) nach.
- Der Kunde erstellt eine Bestellung für das gewünschte Zertifikat.
- Die Zertifizierungsstelle stellt Herausforderungen bei der Bestätigung des Domänenbesitzes dar.
- Nach Abschluss der Challenges stellt die CA dem Client das Zertifikat aus.
- Der Client installiert das ausgestellte Zertifikat auf dem Server oder Gerät.
- Der Kunde kann eine Erneuerung veranlassen, wenn die Gültigkeit des Zertifikats dem Ende zugeht.
- Der Client kann bei Bedarf eine Zertifikatssperrung einleiten.
3.2 Die Vorteile des ACME-Protokolls verstehen
- Beseitigt potenzielle Konfigurationsfehler, was zu einer fehlerfreien Zertifikatsverwaltung und geringeren Ausfallzeiten führt.
- Erhöht die Sicherheit durch die Unterstützung von DV-Zertifikaten mit geringer Gültigkeit, wodurch die Zertifikatsrotation und die allgemeine Sicherheitslage verbessert werden.
- Ermöglicht eine schnelle CA- und Schlüsselmigration, sodass Benutzer im Falle einer Kompromittierung schnell zu einer anderen CA wechseln können.
- Verbessert die Qualität des Ökosystems, indem es Entwicklern ein einheitliches Protokoll bereitstellt, die Integration vereinfacht und die Konsistenz fördert.
- Spart Zeit, Aufwand und Kosten durch automatisierte Zertifikatsprozesse.
- ACME ist ein Open-Source-Protokoll, das kostenlos zur Verfügung steht.
Vergleich des Certificate Enrollment Protocol
| Kategorie | EST | SCEP | ACME |
|---|---|---|---|
| Zweck | EST wird für die sichere Zertifikatsregistrierung und -verwaltung verwendet. | SCEP dient demselben Zweck, konzentriert sich jedoch auf Client-Zertifikate. | ACME automatisiert die Bereitstellung und Erneuerung von Zertifikaten für Webserver. |
| Art des Zertifikats | Unterstützt X.509-Zertifikate. | Unterstützt X.509-Zertifikate. | Unterstützt X.509-Zertifikate. |
| Authentifizierung | EST verwendet eine gegenseitige Authentifizierung zwischen dem Client und dem CA-Server. | SCEP basiert auf einer zertifikatsbasierten Client-Authentifizierung mit dem CA-Server. | ACME verwendet mit seinem Server eine domänenbasierte Authentifizierung. |
| Standardisierung | EST ist in IETF RFC 7030 standardisiert. | SCEP verfügt zwar nicht über einen spezifischen Standard, ist aber eine Branchenpraxis. | ACME folgt IETF RFC 8555. |
| Zertifikatsrotation | EST unterstützt die automatische Erneuerung und Rotation von Zertifikaten. | SCEP erfordert normalerweise eine manuelle Erneuerung mit begrenzter Rotation. | ACME automatisiert sowohl die Erneuerung als auch die Rotation von Zertifikaten. |
| Sicherheit | EST bietet starke Sicherheit mit gegenseitiger Authentifizierung und Verschlüsselung. | SCEP ist im Allgemeinen sicher, es fehlen jedoch möglicherweise einige moderne Sicherheitsfunktionen. | ACME bietet starke Sicherheit mit domänenbasierter Authentifizierung und automatischer Zertifikatserneuerung. |
Wie Verschlüsselungsberatung hilft
CertSecure Manager automatisiert die Zertifikatsregistrierung vollständig und übernimmt die Generierung, Übermittlung und Installation von CSRs in ACME-, SCEP- und EST-Umgebungen. Dadurch skaliert die Registrierung mit der Anzahl der Geräte und nicht mit dem Verwaltungsaufwand. Die Software basiert auf ISO/IEC 27001:2022- und SOC 2-zertifizierten Verfahren.
Häufig gestellte Fragen
Worin besteht der Unterschied zwischen der Anmeldung zum Zertifikatsprogramm und der Zertifikatsausstellung?
Die Registrierung umfasst den gesamten Prozess, den ein Unternehmen durchläuft, um ein Zertifikat zu erhalten. Dazu gehören die Generierung eines CSR und die Verifizierung durch die Zertifizierungsstelle (CA). Die Ausstellung ist der konkrete Schritt, in dem die CA das Zertifikat nach erfolgreicher Verifizierung erstellt und signiert; sie ist eine Phase innerhalb des umfassenderen Registrierungsprozesses.
Welches Zertifikatsregistrierungsprotokoll sollte ich verwenden?
SCEP eignet sich für Netzwerkgeräte wie Router und Firewalls, die ein schlankes, anfragebasiertes Registrierungsverfahren benötigen. EST ist für allgemeine PKI-Clients geeignet, die gegenseitige TLS-Authentifizierung und moderne kryptografische Algorithmen unterstützen. ACME ist die Standardwahl für die automatisierte Ausstellung und Erneuerung von Webserverzertifikaten in großem Umfang.
Bietet ACME nur kostenlose 90-Tage-Zertifikate an?
Nein. ACME ist ein in RFC 8555 definiertes Protokoll, das den Registrierungsprozess automatisiert. Let's Encrypt hat ACME mit einer standardmäßigen Gültigkeitsdauer von 90 Tagen für domänenvalidierte Zertifikate bekannt gemacht. Jede Zertifizierungsstelle kann ACME jedoch für jeden unterstützten Zertifikatstyp und jede Gültigkeitsdauer implementieren, einschließlich organisationsvalidierter Zertifikate oder der kürzeren Gültigkeitsdauern gemäß CA/Browser Forum Ballot SC-081v3.
Warum gewinnt die automatisierte Registrierung an Bedeutung, je kürzer die Zertifikate werden?
Die manuelle Registrierung erfordert, dass jedes Mal, wenn ein Zertifikat ausgestellt oder verlängert werden muss, eine CSR generiert und manuell eingereicht wird. Da die Gültigkeitsdauer bis März 2029 auf etwa 47 Tage sinkt, müsste dieser manuelle Aufwand deutlich häufiger wiederholt werden, was bei weniger Zertifikaten unpraktisch ist. Automatisierte Verfahren lösen dieses Skalierungsproblem vollständig.
Automatisierte Zertifikatsregistrierung im großen Stil
Automatisieren Sie Zertifikatslebenszyklen mit CertSecure Manager in ACME-, SCEP- und EST- Umgebungen oder sprechen Sie mit einem Berater von Encryption Consulting über Ihre Registrierungsstrategie.
- Wichtige Erkenntnisse
- Der Lebenszyklus der Zertifikatsanmeldung
- Manuelle vs. automatische Anmeldung
- Anmeldeverfahren für Zertifikate: SCEP, EST und ACME
- Der umfassende Lebenszyklus der Zertifikatsregistrierung
- Methoden zur Zertifikatsregistrierung
- Zertifikatsregistrierungsprotokolle
- Vergleich des Certificate Enrollment Protocol
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Automatisierte Zertifikatsregistrierung im großen Stil