
- Wichtige Erkenntnisse
- Warum benötigen Netzwerkgeräte NDES anstelle der Standard-Domänenauthentifizierung?
- Wie funktioniert der NDES-Anmeldeprozess?
- Welche Sicherheits-Best Practices gibt es für den Betrieb von NDES?
- Welche Vorteile bietet die Zentralisierung der Geräteregistrierung über NDES?
- NDES-Anmeldeprozess
- Bewährte Methoden für die NDES-Sicherheit
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Automatisierte Registrierung von Netzwerkgerätezertifikaten
Der Network Device Enrollment Service (NDES) ist eine Active Directory Certificate Services-Rolle, die es Routern, Switches und anderen Netzwerkgeräten ohne Domänenanmeldeinformationen ermöglicht, digitale Zertifikate über das Simple Certificate Enrollment Protocol (SCEP) anzufordern und zu empfangen.
NDES ist eine Windows Server-Rolle, die seit Windows Server 2008 R2 verfügbar ist und als Registrierungsstelle zwischen Netzwerkgeräten und einer Zertifizierungsstelle fungiert . Sie verwendet SCEP, sodass Geräte ohne Domänenanmeldeinformationen, wie Router und Firewalls, Zertifikate anfordern, empfangen und erneuern können, ohne dass eine manuelle Konfiguration auf jedem Gerät erforderlich ist.
Wichtige Erkenntnisse
- NDES wird seit Windows Server 2008 R2 als Active Directory Certificate Services (AD CS)-Rolle ausgeliefert.
- Es verwendet das Simple Certificate Enrollment Protocol (SCEP), um Geräte, die keine Domänenanmeldeinformationen speichern können, mit einer Zertifizierungsstelle zu verbinden.
- Der Registrierungsprozess verwendet ein Einmalpasswort: Ein Administrator fordert es von NDES an und konfiguriert dann das Gerät so, dass es dieses zusammen mit der Zertifikatsanforderung übermittelt.
- Als bewährte Methode gilt eine Gültigkeitsdauer von zwei Jahren für Gerätezertifikatvorlagen, um den Aufwand für die Erneuerung zu reduzieren, im Vergleich zu der standardmäßigen Gültigkeitsdauer von einem Jahr bei der IPsec-Offline-Anforderungsvorlage.
- Durch die Deaktivierung des NDES-Dienstes, wenn dieser keine Geräte aktiv registriert, werden zwischengespeicherte Einmalpasswörter gelöscht und ein ansonsten offenes Ausstellungsfenster geschlossen.
Warum benötigen Netzwerkgeräte NDES anstelle der Standard-Domänenauthentifizierung?
Router, Firewalls, Switches und andere Netzwerkgeräte können Domänenanmeldeinformationen in der Regel nicht so speichern oder bereitstellen wie eine Benutzer-Workstation. NDES löst dieses Problem, indem es als Registrierungsstelle in einem SCEP- Austausch fungiert und zwischen dem Gerät und der Zertifizierungsstelle steht, sodass das Gerät überhaupt keine Domänenanmeldeinformationen benötigt.
Wie funktioniert der NDES-Anmeldeprozess?
Die NDES-Registrierung erfolgt in neun aufeinander abgestimmten Schritten zwischen dem Gerät, einem Administrator, NDES und der Zertifizierungsstelle.
- Das Netzwerkgerät generiert ein öffentliches/privates Schlüsselpaar.
- Ein Administrator fordert von NDES ein Einmalpasswort an.
- NDES überprüft die Administratorberechtigungen anhand von Active Directory.
- NDES gibt nach erfolgreicher Verifizierung das Einmalpasswort aus.
- Der Administrator konfiguriert das Gerät mit dem Passwort und verbindet es mit der PKI der Organisation.
- Das Gerät sendet eine Registrierungsanfrage an NDES.
- NDES leitet die validierte Anfrage an den CA-Server weiter.
- Die Zertifizierungsstelle stellt ein Zertifikat für das Gerät aus.
- NDES ruft das Zertifikat von der Zertifizierungsstelle ab und übermittelt es an das Gerät.
Welche Sicherheits-Best Practices gibt es für den Betrieb von NDES?
- Sichern Sie den Server ab: Führen Sie den Sicherheitskonfigurationsassistenten aus, um IIS und alle anderen auf dem NDES-Host installierten Dienste abzusichern.
- Lokale Administratormitgliedschaft einschränken: Die lokale Administratorgruppe soll auf PKI-Administratoren beschränkt werden, und interaktive, Remote-interaktive, Batch- und Dienstanmelderechte sollen ausschließlich dieser Gruppe gewährt werden.
- Verlängern Sie die Gültigkeit des Gerätezertifikats: Erstellen Sie eine Version-2-Zertifikatvorlage mit einer Gültigkeit von zwei Jahren für Signier-, Verschlüsselungs- oder allgemeine Gerätezertifikate, da die Standardvorlage für IPsec-Offline-Anforderungen auf ein Jahr beschränkt ist.
- NDES im Leerlauf deaktivieren: Durch das Anhalten des Dienstes wird die unbefugte Ausstellung verhindert und nicht verwendete Einmalpasswörter aus dem Dienstcache gelöscht.
Welche Vorteile bietet die Zentralisierung der Geräteregistrierung über NDES?
- Netzwerksicherheit: Zertifikate verifizieren die Geräteidentität und verringern so das Risiko, dass unbefugte Geräte dem Netzwerk beitreten.
- Zentralisierte Geräteverwaltung: Administratoren verwalten die zertifikatsbasierte Authentifizierung für viele Geräte von einer einzigen Konsole aus, anstatt jedes Gerät manuell zu konfigurieren.
- Skalierbarkeit: NDES ist darauf ausgelegt, die Zertifikatsregistrierung für große Flotten von Netzwerkgeräten in einer Unternehmensumgebung zu bewältigen.
NDES-Anmeldeprozess
Der NDES-Registrierungsprozess umfasst mehrere Schlüsselkomponenten:
- Gerät/Client: Clients sind die Netzwerkgeräte (Router, Switch usw.), die Zertifikate benötigen.
- NDES-Server (RA): Die Registrierungsstelle (RA) fungiert als Zwischenserver, der die Kommunikation zwischen dem Clientgerät und der Zertifizierungsstelle überbrückt.
- Zertifizierungsstellenserver (CA): Der CA-Server stellt Zertifikate basierend auf vordefinierten Richtlinien aus und validiert von NDES weitergeleitete Geräteanforderungen.
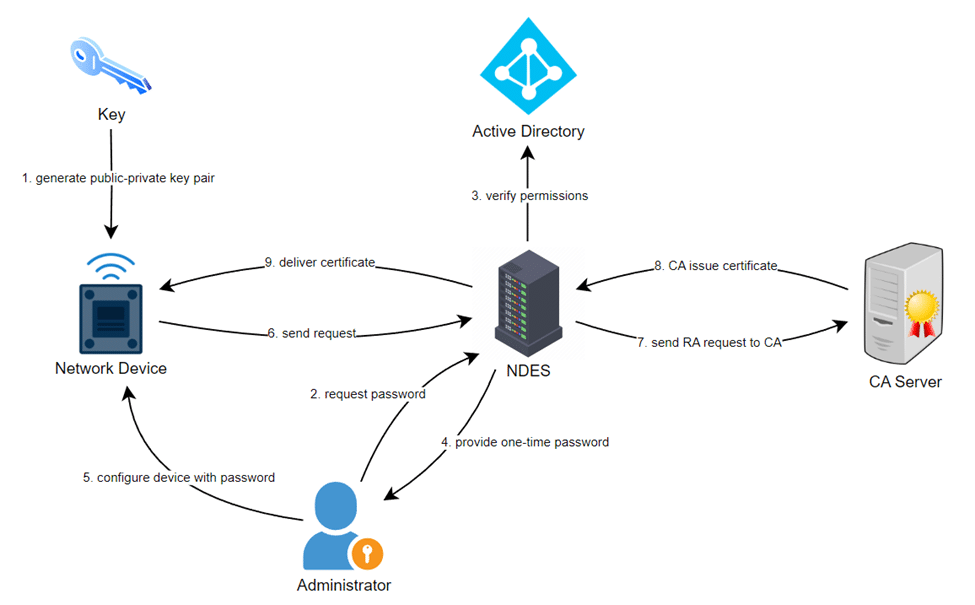
Der gesamte Einschreibungsprozess umfasst:
- Schlüsselgenerierung: Zunächst wird auf dem Netzwerkgerät ein öffentlich-privates Schlüsselpaar generiert.
- Passwortanforderung: Der Administrator fordert ein Einmalkennwort von NDES an.
- Berechtigungen prüfen: NDES überprüft die Anfrage und prüft, ob Administratorberechtigungen für Active Directory vorliegen.
- Passwortübermittlung: Wenn die Überprüfung erfolgreich ist, stellt der NDES-Server dem Administrator ein Einmalkennwort zur Verfügung.
- Gerätekonfiguration: Der Administrator konfiguriert das Gerät mit dem Kennwort und stellt es so ein, dass es der PKI der Organisation vertraut.
- Anmeldeantrag: Sobald das Gerät eingerichtet ist, sendet es eine Registrierungsanforderung an den NDES-Server.
- Anfrageweiterleitung: NDES bestätigt die Registrierungsanforderung und leitet sie an den CA-Server weiter.
- Zertifikatsausstellung: Die CA validiert die Anfrage und stellt ein Zertifikat für das Gerät aus.
- Zertifikatsabruf: NDES empfängt das Zertifikat von der Zertifizierungsstelle und übermittelt es an das Gerät.
Bewährte Methoden für die NDES-Sicherheit
-
Sperren Sie den Server mit dem Sicherheitskonfigurationsassistenten
Der Sicherheitskonfigurationsassistent empfiehlt, IIS und andere auf dem NDES-Server installierte Dienste zu sperren.
-
Sicherstellung der Systemhärtung
Reduzieren Sie die Anzahl der lokalen Administratorgruppen, sodass nur noch PKI-Administratoren enthalten sind. Nur Mitglieder der Gruppe „PKI-Administratoren“ erhalten Anmelderechte (interaktiv, remote interaktiv, Anmeldung als Batchauftrag, Anmeldung als Dienst).
-
Erstellen Sie Gerätezertifikate mit verlängerter Gültigkeitsdauer
Die standardmäßige IPsec-Zertifikatvorlage (Offlineanforderung) hat nur eine Gültigkeitsdauer von einem Jahr. Wenn Sie benutzerdefinierte Signatur-, Verschlüsselungs- oder allgemeine Zertifikatvorlagen definieren, sollten Sie eine Zertifikatvorlage der Version 2 mit einer Gültigkeitsdauer von zwei Jahren erstellen. Eine längere Gültigkeitsdauer reduziert den Verwaltungsaufwand für die Anforderung von Gerätezertifikaten.
-
Deaktivieren Sie den NDES-Dienst, wenn er nicht verwendet wird
Durch das Beenden des NDES-Dienstes wird sichergestellt, dass keine nicht autorisierten Zertifikate ausgestellt werden. Durch das Beenden des Dienstes wird außerdem sichergestellt, dass alle Daten, z. B. alle Kennwörter, die nicht von Netzwerkgeräten verwendet wurden, aus dem Dienstcache gelöscht werden.
Wie Verschlüsselungsberatung hilft
Das PKI-as-a-Service- und PKI-Services-Team von Encryption Consulting konzipiert und optimiert NDES-Implementierungen. Dies umfasst die Platzierung von Registrierungsstellen, die Gültigkeitsdauer von Zertifikatvorlagen und den rollenbasierten Zugriff auf den NDES-Host, um die automatisierte und nachvollziehbare Registrierung von Netzwerkgeräten zu gewährleisten. Die Vorgehensweise basiert auf ISO/IEC 27001:2022- und SOC 2-zertifizierten Verfahren.
Häufig gestellte Fragen
Welches Protokoll verwendet NDES zur Ausstellung von Zertifikaten?
NDES verwendet das Simple Certificate Enrollment Protocol (SCEP). SCEP ermöglicht es einem Netzwerkgerät, das keine Domänenanmeldeinformationen speichern kann, eine Zertifikatsanforderung, die durch ein Einmalpasswort abgesichert ist, über NDES als Registrierungsstelle an die Zertifizierungsstelle zu senden.
Welche Windows Server-Versionen unterstützen NDES?
NDES ist seit Windows Server 2008 R2 als Active Directory Certificate Services-Rolle verfügbar und wird auch in den aktuellen Windows Server-Versionen weiterhin als AD CS-Rolle unterstützt.
Warum sollte NDES deaktiviert werden, wenn keine Geräte aktiv registriert werden?
Durch das Stoppen des NDES-Dienstes wird die unautorisierte Ausstellung von Zertifikaten verhindert und alle ungenutzten Einmalpasswörter im Dienstcache gelöscht. Dadurch wird ein Zeitfenster geschlossen, das ein Angreifer andernfalls nutzen könnte, um ein gefälschtes Gerätezertifikat anzufordern.
Wie lange sollte die Gültigkeitsdauer eines Gerätezertifikats sein?
Die standardmäßige IPsec-Offline-Anforderungsvorlage ist ein Jahr gültig. Für benutzerdefinierte Signierungs-, Verschlüsselungs- oder allgemeine Vorlagen ist eine Gültigkeitsdauer von zwei Jahren üblich, da dies den Aufwand für Erneuerung und Verwaltung reduziert, ohne die Laufzeit über das hinaus zu verlängern, was die meisten Gerätelebenszyklen rechtfertigen.
Automatisierte Registrierung von Netzwerkgerätezertifikaten
Die PKI-as-a-Service-Lösung von Encryption Consulting kann Ihre Infrastruktur hosten und absichern. Nahtoderfahrungen Sie übernehmen die Rolle, verwalten die SCEP-basierte Registrierung für Tausende von Geräten und sorgen dafür, dass die Zertifikatvorlagen den Best-Practice-Gültigkeitszeiträumen entsprechen. Mehr erfahren PKI-as-a-Service um zu sehen, wie es in Ihr Netzwerk passt.
- Wichtige Erkenntnisse
- Warum benötigen Netzwerkgeräte NDES anstelle der Standard-Domänenauthentifizierung?
- Wie funktioniert der NDES-Anmeldeprozess?
- Welche Sicherheits-Best Practices gibt es für den Betrieb von NDES?
- Welche Vorteile bietet die Zentralisierung der Geräteregistrierung über NDES?
- NDES-Anmeldeprozess
- Bewährte Methoden für die NDES-Sicherheit
- Wie Verschlüsselungsberatung hilft
- Häufig gestellte Fragen
- Automatisierte Registrierung von Netzwerkgerätezertifikaten