
- Lassen Sie uns das ACME-Protokoll verstehen.
- Wie CertSecure Manager die ACME-Integration neu definiert
- ACME-Einschränkungen in Stärken umwandeln
- Best Practices für das Zertifikatsmanagement
- Realer Anwendungsfall von CertSecure Manager mit ACME
- Innovationsförderung mit CertSecure Manager
- Warum CertSecure Manager heraussticht
- Fazit
Skalierbarkeit und Automatisierung sind für moderne Unternehmen, insbesondere im Zertifikatsmanagement, unerlässlich. Angesichts der sich ständig weiterentwickelnden Cyberbedrohungen und der rasanten Fortschritte in der Computertechnologie, die die Notwendigkeit der Sicherung digitaler Assets unterstreichen, hat sich das Zertifikatsmanagement zu einem Eckpfeiler der Cybersicherheitsstrategie entwickelt. Der Trend zu kürzeren Gültigkeitsdauern von Zertifikaten, wie beispielsweise Googles Vorschlag für 90-Tage-Zertifikate , verdeutlicht die Ineffizienz manueller Prozesse. Laut dem „State of Machine Identity Report 2023 “ waren 77 % der Unternehmen in den letzten zwei Jahren aufgrund abgelaufener Zertifikate mit mindestens zwei Ausfällen konfrontiert. Nicht erfasste oder „Schatten“-Zertifikate können durch ungeplante Abläufe jährlich Kosten in Millionenhöhe verursachen ( GlobalSign ) und unterstreichen damit den Bedarf an einer robusten Automatisierung.
Das ACME-Protokoll (Automated Certificate Management Environment) löst dieses Problem durch die Automatisierung der Zertifikatsausstellung und -erneuerung und reduziert so menschliche Fehler und den Verwaltungsaufwand. CertSecure Manager von Encryption Consulting erweitert die Funktionen von ACME und bietet eine auf moderne Unternehmen zugeschnittene Lösung der Enterprise-Klasse. Mit Funktionen wie Compliance-Durchsetzung, Echtzeitüberwachung und nahtloser Integration gewährleistet CertSecure Manager ein automatisiertes, sicheres und zuverlässiges Zertifikatsmanagement.
In diesem Blog untersuchen wir, wie die ACME-Integration von CertSecure Manager Ihrem Unternehmen dabei hilft, ein nahtloses Zertifikatslebenszyklusmanagement (CLM) zu erreichen.
Lassen Sie uns das ACME-Protokoll verstehen.
Das ACME- Protokoll, entwickelt von der Internet Security Research Group (ISRG) und bekannt geworden durch Let's Encrypt, ist ein offener Standard, definiert in RFC 8555. Es wurde eingeführt, um die Interaktion zwischen Zertifizierungsstellen (CAs) und Clients zu automatisieren und die Prozesse der Zertifikatsausstellung, -validierung, -erneuerung und -widerrufung zu vereinfachen. Hauptziel war es, manuelle Eingriffe zu eliminieren und die Komplexität der Verwaltung sicherer digitaler Zertifikate für Public-Key-Infrastrukturen (PKI) zu reduzieren , beispielsweise die Verwaltung von Domänenvalidierungen und die Abwicklung mehrstufiger Zertifikatserneuerungen.
Schlüsselkonzepte von ACME
-
Zertifikatsanforderungsinitiierung
Der Zertifikatsausstellungsprozess beginnt damit, dass der ACME-Client eine CSR an den ACME-Server sendet. Dieser Schritt bildet die Grundlage des ACME-Protokollablaufs und stellt sicher, dass die Absicht und die Anforderungen des Antragstellers der ausstellenden Zertifizierungsstelle klar übermittelt werden.
So funktioniert es
-
Generieren des Schlüsselpaars
- Der ACME-Client generiert ein öffentliches/privates Schlüsselpaar, falls dieses noch nicht vorhanden ist.
- Der private Schlüssel wird vom Client sicher gespeichert, während der öffentliche Schlüssel Teil des CSR ist.
-
Erstellen des CSR: Der CSR enthält wichtige Details zur Zertifikatsanforderung, beispielsweise:
- Öffentlicher Schlüssel: Wird zum Verschlüsseln von Daten und Überprüfen der Identität des Zertifikatsinhabers verwendet.
- Betreff Informationen: Enthält die vollqualifizierten Domänennamen (FQDNs), für die das Zertifikat angefordert wird (z. B. example.com).
- Optionale Attribute: Dies kann Organisationsdetails enthalten, wenn der Zertifikatstyp dies unterstützt.
-
Senden der Anfrage
- Die CSR wird über eine sichere HTTPS-Verbindung an den ACME-Server übertragen.
- Der ACME-Client signiert die CSR mit seinem Kontoschlüssel, um Authentizität und Integrität sicherzustellen.
Überlegungen
- Validierungsbereiter CSR: Der CSR ist so strukturiert, dass eine nahtlose Validierung durch ACME-unterstützte Herausforderungen (z. B. HTTP-01, DNS-01) ermöglicht wird.
- Sichere Kommunikation: Das ACME-Protokoll schreibt sichere Verbindungen für die CSR-Übermittlung vor, um die Daten vor Abfangen oder Manipulation zu schützen.
Hauptfunktionen
- Domain-Abdeckung: Stellen Sie sicher, dass alle vorgesehenen Domänennamen in der CSR enthalten sind, insbesondere wenn das Zertifikat für mehrere Domänen bestimmt ist (SAN-Zertifikat).
- Schlüssel-Stärke: Verwenden Sie starke kryptografische Algorithmen (z. B. RSA 2048-Bit oder ECC), um das Schlüsselpaar zu generieren, und halten Sie sich dabei an bewährte Sicherheitspraktiken.
- Kontoschlüsselverwaltung: Der zum Signieren der CSR verwendete Kontoschlüssel muss sicher gespeichert werden, um nicht autorisierte Zertifikatsanforderungen zu verhindern.
-
Generieren des Schlüsselpaars
-
Herausforderungen bei der Domänenvalidierung
Der ACME-Server stellt Validierungsanforderungen, um die Inhaberschaft oder Kontrolle einer Domain zu überprüfen. Diese Anforderungen sind unerlässlich, um sicherzustellen, dass die antragstellende Stelle die rechtmäßige Kontrolle über die Domain besitzt. Laut öffentlich zugänglichen Informationen aus dem ACME-Protokoll (RFC 8555, Abschnitt 9.7.8) und der Dokumentation von Let's Encrypt unterstützt das ACME-Protokoll verschiedene Arten von Validierungsanforderungen:
HTTP-01 Herausforderung
- Überblick: Der ACME-Client platziert ein Token in einer bestimmten Datei auf dem Webserver, um den Besitz der Domain nachzuweisen.
-
Wie es funktioniert:
- Der ACME-Client erhält ein Token und einen URL-Pfad vom ACME-Server.
- Der Client erstellt eine Datei mit dem Token und platziert sie unter dem angegebenen URL-Pfad auf dem Webserver.
- Der ACME-Server sendet eine HTTP-Anfrage an die URL, um das Vorhandensein des Tokens zu überprüfen.
- Wenn das Token gefunden wird und mit dem erwarteten Wert übereinstimmt, wird die Domäne validiert.
-
Anwendungsfall: Geeignet für Webserver, die problemlos statische Dateien bereitstellen können.
Vorteile Nachteile 1. Einfache Automatisierung ohne umfassende Kenntnisse der DNS- oder Serverkonfiguration einer Domäne.
2. Funktioniert gut mit handelsüblichen Webservern.
3. Ermöglicht Hosting-Anbietern, Zertifikate für Domänen auszustellen, die ihnen per CNAME zugewiesen wurden.1. Nicht geeignet, wenn der ISP Port 80 blockiert, was für private ISPs ein Problem darstellen kann (wenn auch selten).
2. Kann nicht zum Ausstellen von Wildcard-Zertifikaten verwendet werden.
3. Bei einer verteilten Einrichtung ist eine manuelle Konfiguration auf mehreren Webservern erforderlich. Stellen Sie dabei sicher, dass die Datei auf allen Servern verfügbar ist. - Wichtige Aspekte: Die HTTP-01-Challenge kann nur über Port 80 (HTTP) abgeschlossen werden. Diese Einschränkung sorgt für mehr Sicherheit und vereinfacht den Prozess, kann jedoch ein Hindernis darstellen, wenn Ihre Netzwerk- oder Serverumgebung bestimmte Einschränkungen aufweist.
DNS-01-Herausforderung
- Überblick: Der ACME-Client weist den Domänenbesitz nach, indem er einen TXT-Eintrag im DNS für die Domäne hinzufügt.
-
Wie es funktioniert:
- Der ACME-Server generiert ein Token und sendet es an den ACME-Client.
- Der Client erstellt einen DNS-TXT-Eintrag für die Domäne mit dem Token als Wert.
- Der ACME-Server fragt den DNS-Eintrag ab, um das Vorhandensein des Tokens zu überprüfen.
- Wenn der TXT-Eintrag gefunden wird und das Token mit dem erwarteten Wert übereinstimmt, wird die Domäne validiert.
-
Anwendungsfall: Ideal für Szenarien, in denen DNS-Einträge einfach aktualisiert werden können, z. B. bei der Verwendung von DNS-Anbietern mit API-Unterstützung. Es eignet sich außerdem am besten für Szenarien, die Platzhalterzertifikate erfordern oder wenn kein Webserver zur Validierung verwendet wird.
Vorteile Nachteile 1. Kann im Gegensatz zur HTTP-01-Challenge zum Ausstellen von Wildcard-Zertifikaten verwendet werden.
2. Funktioniert gut in Umgebungen mit mehreren Webservern.
3. Ideal, wenn Sie Port 80 nicht öffnen können, da dieser auf DNS und nicht auf HTTP basiert.1. Zur Automatisierung der Erstellung von DNS-Einträgen ist ein API-Zugriff des DNS-Anbieters erforderlich, der möglicherweise nicht bei allen DNS-Anbietern verfügbar ist.
2. Das Speichern von DNS-API-Anmeldeinformationen auf Ihrem Server kann ein Sicherheitsrisiko darstellen. Daher wird empfohlen, API-Schlüssel mit engem Umfang zu verwenden oder sie von einem separaten, sicheren Server aus zu verwalten. - Wichtige Aspekte: Die DNS-Verbreitungszeiten können je nach DNS-Anbieter variieren, was zu Verzögerungen bei der Validierung führen kann. Einige Anbieter bieten APIs zur Überprüfung des DNS-Verbreitungsstatus an, was diesen Prozess vereinfachen kann.
TLS-SNI-01 (veraltet)
- Überblick: Bei dieser Herausforderung wurde ein TLS-Handshake zur Validierung der Domänenkontrolle verwendet, dieser wurde jedoch aufgrund von Sicherheitsproblemen verworfen.
-
Wie es funktioniert:
- Der ACME-Server hat einen TLS-Handshake auf Port 443 mit einem speziellen Server Name Indication (SNI)-Header initiiert.
- Das Token wurde in das mit dieser SNI verknüpfte Serverzertifikat eingefügt.
- Wenn beim Handshake das richtige Zertifikat vorgelegt wurde, war die Domänenvalidierung erfolgreich.
- Wichtige Aspekte: Die TLS-SNI-01-Challenge war Teil des ursprünglichen ACME-Standards, wurde aber aufgrund von Sicherheitsbedenken verworfen. Sie funktionierte, indem ein TLS-Handshake auf Port 443 (HTTPS) durchgeführt und nach einem bestimmten Server Name Indication (SNI)-Header gesucht wurde, der das Validierungstoken enthielt. Die TLS-SNI-01-Challenge wurde im März 2019 deaktiviert, da sie als nicht ausreichend sicher eingestuft wurde.
TLS-ALPN-01 Herausforderung
- Überblick: Der ACME-Server stellt ein Token bereit, das der Client während eines TLS-Handshakes mithilfe der ALPN-Erweiterung (Application-Layer Protocol Negotiation) vorlegen muss.
-
Wie es funktioniert:
- Der ACME-Client erhält ein Token vom ACME-Server.
- Der Client konfiguriert den Webserver so, dass er auf eine bestimmte TLS-Anfrage mit dem Token unter Verwendung der ALPN-Erweiterung antwortet.
- Der ACME-Server initiiert einen TLS-Handshake mit dem Webserver und prüft, ob das Token vorhanden ist.
- Bei korrekter Vorlage des Tokens ist die Domäne validiert.
-
Anwendungsfall: Geeignet für Umgebungen, in denen HTTP- und DNS-Herausforderungen nicht durchführbar sind, wie z. B. Reverse-Proxys oder TLS-Endpunkte, und der Webserver ALPN unterstützt.
Vorteile Nachteile 1. Funktioniert auch, wenn Port 80 nicht verfügbar ist.
2. Die Validierung erfolgt vollständig auf der TLS-Ebene, was für Umgebungen nützlich ist, in denen die Verwaltung von HTTP schwierig ist.
3. Vermeidet die Notwendigkeit einer HTTP-basierten Validierung und gewährleistet gleichzeitig eine sichere Zertifikatsausstellung1. Wird derzeit von gängigen Webservern wie Apache oder Nginx nicht umfassend unterstützt. Nur wenige Tools und Server, wie z. B. Caddy, unterstützen es derzeit.
2. Wie bei der HTTP-01-Challenge muss jeder Server, wenn Sie mehrere Server haben, mit demselben Inhalt antworten, damit die Validierung erfolgreich ist.
3. Kann nicht für Wildcard-Domänen verwendet werden. - Wichtige Aspekte: Ideal für große Hosting-Anbieter oder Reverse-Proxys, die eine hostbasierte Validierung ausschließlich über TLS durchführen müssen.
-
Autorisierung und Zertifikatsausstellung
Sobald die Validierungsanforderungen erfolgreich abgeschlossen sind, fährt das ACME-Protokoll mit der Domänenautorisierung und Zertifikatsausstellung fort. Dadurch wird sichergestellt, dass Zertifikate nur an Entitäten ausgestellt werden, die die legitime Kontrolle über die Domäne haben.
So funktioniert es
-
Domänenautorisierung:
- Nachdem der ACME-Client die Validierungsaufforderung erfolgreich abgeschlossen hat, überprüft der ACME-Server, ob die Entität, die das Zertifikat anfordert, die erforderlichen Kriterien für die Domänenkontrolle erfüllt.
- Der Server aktualisiert seine Datensätze, um die Domäne für die Zertifikatsausstellung zu autorisieren.
-
Zertifikatsausstellung:
- Der ACME-Client sendet eine Zertifikatsignieranforderung (CSR) an den ACME-Server, die den öffentlichen Schlüssel und die gewünschten Domänennamen enthält.
- Der ACME-Server wertet die CSR anhand der validierten Domänen aus und bestätigt die Einhaltung seiner Richtlinien.
- Bei Genehmigung stellt der ACME-Server das angeforderte Zertifikat im gewünschten Format (z. B. PEM oder CER) aus.
Wichtige Sicherheitsfunktionen
- Vertrauensvalidierung: Der Prozess stellt sicher, dass nur Entitäten, die die Domänenkontrolle nachgewiesen haben, Zertifikate erhalten können, wodurch das Risiko einer falschen Zertifikatsausstellung verringert wird.
Überlegungen
- Vom ACME-Server ausgestellte Zertifikate haben oft eine kurze Gültigkeitsdauer (z. B. 90 Tage für Let’s Encrypt), was die Notwendigkeit effizienter Erneuerungsprozesse unterstreicht.
- Organisationen müssen für eine sichere Speicherung der im CSR verwendeten privaten Schlüssel sorgen, um potenzielle Kompromittierungen zu vermeiden.
Vorteile
- Die im ACME-Workflow enthaltenen Sicherheitsautorisierungen minimieren das Risiko von Domänenidentitätsmissbrauch oder Betrug drastisch.
- Insgesamt rationalisiert und vereinfacht ACME den Prozess der Zertifikatsausstellung durch die Automatisierung des Arbeitsablaufs von der Validierung bis zur Ausstellung.
-
Domänenautorisierung:
-
Automatisierte Zertifikatserneuerungen
Das ACME-Protokoll schreibt die automatische Erneuerung von Zertifikaten vor deren Ablauf vor, um Ausfälle und Sicherheitslücken zu vermeiden. Manuelle Erneuerungen können bis zu zwei Stunden pro Server dauern ( CPO Magazine ), während die Automatisierung die Kontinuität gewährleistet. Daher ist die Automatisierung entscheidend für die Aufrechterhaltung der Sicherheit ohne manuelle Eingriffe. Obwohl die Automatisierung den manuellen Aufwand reduziert, müssen Unternehmen Protokolle und Warnmeldungen überwachen, um sicherzustellen, dass die Erneuerungen wie erwartet erfolgen. Darüber hinaus kann jede Erneuerung die Generierung eines neuen privaten Schlüssels erfordern, was die Notwendigkeit sicherer Schlüsselverwaltungspraktiken unterstreicht.
ACME bietet zwar eine solide Grundlage für die automatisierte Zertifikatsverwaltung, stößt jedoch bei isolierter Nutzung an seine Grenzen. ACME bietet standardmäßig keine erweiterten Funktionen wie zentrale Verwaltung, detailliertes Reporting, Compliance-Tracking und die nahtlose Integration in die bestehende IT-Infrastruktur. Diese Einschränkungen können für Unternehmen, die eine umfassendere und skalierbarere Lösung benötigen, eine Herausforderung darstellen. Um die Möglichkeiten von ACME zu nutzen und zu erweitern, ist daher eine geeignete CLM-Lösung erforderlich, die sich in den ACME-Workflow integriert. Hier kommt CertSecure Manager ins Spiel.
Wie CertSecure Manager die ACME-Integration neu definiert
Bei Encryption Consulting haben wir die Leistungsfähigkeit von ACME mit den robusten Funktionen von CertSecure Manager erweitert. Als CLM-Lösung geht es über eine Standardimplementierung hinaus und bietet ein nahtloses und umfassendes Zertifikatsmanagement.
Stärken des ACME-Workflows von CertSecure Manager
- Skalierbarkeit und Flexibilität: Von einzelnen Domänen bis hin zu komplexen Infrastrukturen mit mehreren Anwendungen lässt sich CertSecure Manager mühelos skalieren und stellt sicher, dass Unternehmen jeder Größe eine effiziente Zertifikatsverwaltung erreichen können.
- Umfassende CA-Unterstützung: CertSecure Manager lässt sich nahtlos sowohl mit öffentlichen Zertifizierungsstellen wie DigiCert und Entrust als auch mit privaten Zertifizierungsstellen wie Microsoft integrieren PKI und EJBCA, wodurch Organisationen vielfältige Optionen geboten werden.
- Anpassbare Zertifikatvorlagen: Unsere Plattform ermöglicht es Organisationen, spezifische Anforderungen zu definieren und durchzusetzen und so die Einhaltung von Branchenstandards und internen Richtlinien sicherzustellen.
- Verbesserte Sicherheit: Durch die Nutzung der kryptografischen Validierungsmethoden des ACME-Protokolls gewährleistet CertSecure Manager eine sichere Kommunikation zwischen dem Client und der CA.
- Zentrales Management: CertSecure Manager bietet ein intuitives Dashboard zum Überwachen, Erneuern und Widerrufen von Zertifikaten in allen Umgebungen, von IoT-Geräten bis hin zu Cloud-Anwendungen.
- Automatisierung über die Ausgabe hinaus: CertSecure Manager automatisiert nicht nur die Zertifikatsausstellung, sondern auch die Bereitstellung über Plattformen wie Apache, IIS und Load Balancer wie F5 und reduziert so Ausfallzeiten und menschliche Fehler.
ACME-Einschränkungen in Stärken umwandeln
Obwohl ACME die Zertifikatsautomatisierung revolutioniert hat, lassen sofort einsatzbereite Clients wie Certbot Lücken, wenn es um Unternehmensanforderungen geht. CertSecure Manager schließt diese Lücken mit zweckgebundenen Verbesserungen und verwandelt potenzielle Herausforderungen in Wettbewerbsvorteile:
Benutzerdefinierte Attribute für Compliance und Reporting
Müssen Sie Zertifikate für Abrechnungen, Audits oder behördliche Berichte manuell kennzeichnen? Mit CertSecure Manager definieren Sie Ihre benutzerdefinierten Felder – Abrechnungscodes, Prüfkennzeichen, was immer Sie benötigen – einmalig, und sie werden automatisch in jede Zertifikatsausstellung übernommen. Schluss mit Tabellenkalkulationen und nächtlichen Abstimmungen.
Kompatibilität mit Legacy-Infrastrukturen
Ihre kritischen Anwendungen laufen möglicherweise noch auf älteren Plattformen, die kein ACME unterstützen. Anstatt einen kostspieligen Komplettaustausch durchzuführen, übersetzt CertSecure Manager ACME-Aufrufe automatisch in Ihre bestehenden CA-Protokolle. Sie erhalten vollständige Automatisierung, ohne auf bestehende Systeme zugreifen zu müssen.
Erweiterte Zertifikatsunterstützung
Moderne Sicherheitsteams müssen S/MIME für sichere E-Mails, Code-Signaturen für Software-Releases und Gerätezertifikate für das IoT jonglieren – und das alles erfordert in der Regel einen separaten Prozess. CertSecure Manager erweitert ACME, um all dies unter einem Dach abzudecken und Ihren Ingenieuren eine einheitliche, skriptfreundliche Benutzeroberfläche zu bieten.
Verbessertes Workflow-Management
Die Verbreitung von Zertifikaten ist nicht nur lästig, sondern auch riskant. Unsere interaktiven Dashboards zeigen Ihnen ausstehende Genehmigungen, Erneuerungsfehler und Nutzungstrends in Echtzeit. Sie können rollenbasierte Genehmigungen erzwingen oder automatisierte Eskalationen einrichten – damit nichts übersehen wird.
Flexible CA-Integration
Vendor Lock-in macht vielleicht keine Schlagzeilen – bis Sie den Anbieter wechseln müssen. Mit CertSecure Manager können Sie jede CA – öffentliche, private oder hybride – parallel einbinden. Balancieren Sie Ihre Ausgabelast neu, fügen Sie eine neue Stammzertifizierungsstelle hinzu oder wechseln Sie den Anbieter vollständig – alles ohne Neuprogrammierung Ihrer Automatisierung.
Best Practices für das Zertifikatsmanagement
Um die Funktionen von CertSecure Manager optimal zu nutzen und die Best Practices der Branche für CLM zu erfüllen, kann Ihr Unternehmen auf die leistungsstarke Automatisierung und die zentrale Steuerung setzen, um Sicherheit und Compliance zu verbessern ( GlobalSign ). Die folgenden Best Practices werden von CertSecure Manager nahtlos unterstützt und tragen dazu bei, Risiken zu minimieren, Ausfälle zu verhindern und ein hohes Sicherheitsniveau zu gewährleisten.
| Beste Übung | Beschreibung |
|---|---|
| CLM-Richtlinie erstellen | Definieren Sie Verwendung, Rollen und CAs für Konsistenz. |
| Zentralisierte Plattform nutzen | CertSecure Manager bietet Transparenz und Kontrolle über alle Umgebungen hinweg. |
| Führen Sie wöchentliche Scans durch | Erkennen Sie Schattenzertifikate, um Ausfälle zu verhindern. |
| Prozesse automatisieren | Verwenden Sie ACME und CertSecure Manager für die Ausstellung, Erneuerung und Bereitstellung. |
| Warnungen aktivieren | Erhalten Sie Echtzeitbenachrichtigungen zu Ablaufdaten und Compliance-Problemen. |
Realer Anwendungsfall von CertSecure Manager mit ACME
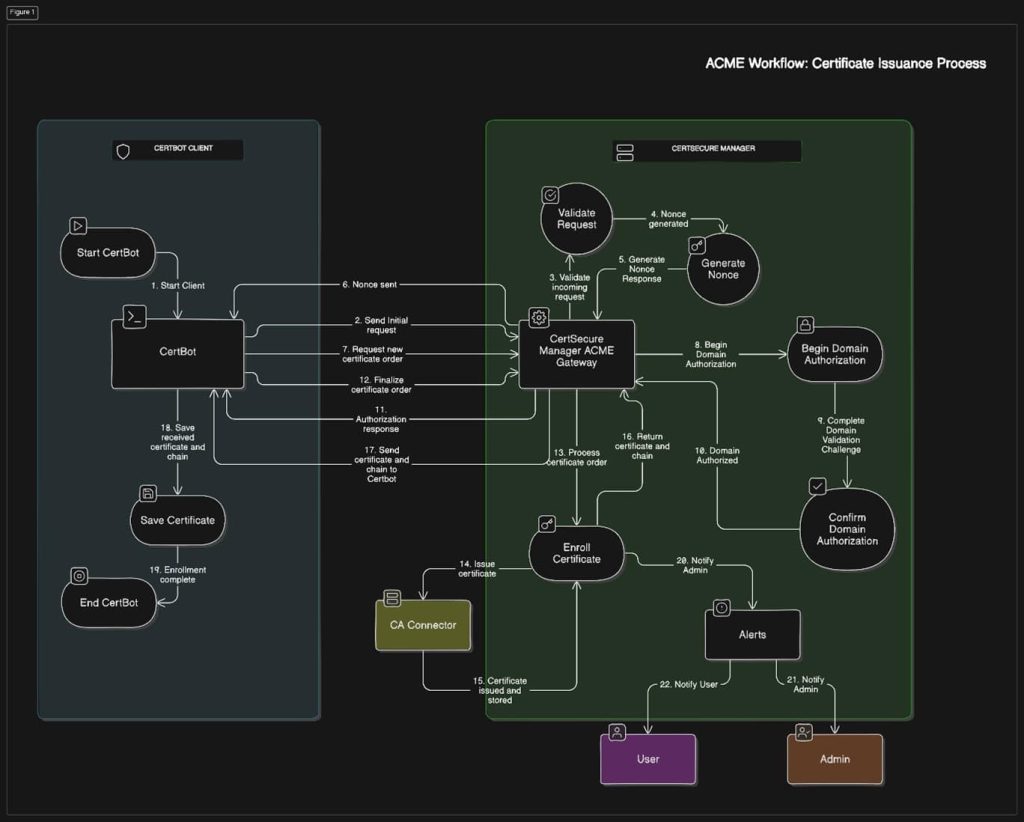
Lassen Sie uns den ACME-Workflow mit CertSecure Manager aufschlüsseln:
- Zertifikatsanfrage: Ein ACME-Client, beispielsweise Certbot, initiiert eine Anfrage. CertSecure Manager fungiert als ACME-Gateway, validiert die Anfrage und generiert einen Nonce (eindeutiges Token) zur Sicherung der Sitzung.
- Domänenautorisierung: CertSecure Manager erleichtert die Domänenvalidierung mithilfe von DNS- oder HTTP-Herausforderungen und stellt sicher, dass nur autorisierte Domänenbesitzer fortfahren.
- Zertifikatsausstellung: Nach der Validierung koordiniert CertSecure Manager die Ausstellung des Zertifikats mit der Zertifizierungsstelle, das sicher verarbeitet und für die Bereitstellung bereitgestellt wird.
Dieser reibungslose Prozess wird durch Echtzeitbenachrichtigungen und detaillierte Berichtsfunktionen unterstützt und gewährleistet so Transparenz und Kontrolle in jedem Schritt. Eine umfassende Demonstration finden Sie in unserer YouTube-Demo , die den ACME-Workflow von CertSecure Manager anhand realer Szenarien veranschaulicht.
Innovationsförderung mit CertSecure Manager
Da Branchenführer kürzere Gültigkeitsdauern für Zertifikate fordern, werden manuelle Prozesse unpraktikabel. Die automatisierten Lösungen von CertSecure Manager reduzieren das Risiko abgelaufener Zertifikate erheblich und gewährleisten Compliance und Betriebskontinuität. Indem CertSecure Manager das Potenzial von ACME in praktische Effizienz umsetzt, ermöglicht er Unternehmen, den sich wandelnden Anforderungen gerecht zu werden. Nachfolgend sind die wichtigsten Vorteile von CertSecure Manager aufgeführt, die sich an den Best Practices der Branche orientieren:
Fehlerfreie Automatisierung für konsistentes Lebenszyklusmanagement
CertSecure Manager automatisiert den Zertifikatserneuerungsprozess, wodurch menschliche Fehler vermieden und der Aufwand für manuelle Eingriffe reduziert wird. Branchenübliche Best Practices, wie sie beispielsweise in den NIST SP 800-57-Richtlinien für Schlüsselmanagement beschrieben sind, betonen die Bedeutung der Automatisierung für konsistente und sichere kryptografische Operationen. Durch die Optimierung der Erneuerungen spart CertSecure Manager erheblich Zeit – potenziell Stunden pro Server – und gewährleistet gleichzeitig die Genauigkeit über alle Bereitstellungen hinweg.
- Ausrichtung an Best Practices: Die Automatisierung unterstützt das Prinzip der geringsten Privilegien und minimiert die menschliche Beteiligung, wie in den OWASP-Richtlinien für sichere ZertifikatsverwaltungDadurch wird das Risiko von Fehlkonfigurationen verringert, die zu Ausfällen oder Sicherheitslücken führen können.
- Auswirkungen : Stellt sicher, dass Zertifikate rechtzeitig erneuert werden, verhindert Störungen und erhält das Vertrauen in die digitale Infrastruktur.
Robuste Compliance durch Berichte und Warnmeldungen
Die umfassenden Berichts- und Echtzeit-Warnsysteme von CertSecure Manager gewährleisten die Einhaltung regulatorischer und branchenspezifischer Standards wie PCI-DSS , DSGVO und ISO/IEC 27001. Diese Standards schreiben die kontinuierliche Überwachung und Dokumentation von Sicherheitskontrollen vor. Die Plattform liefert umsetzbare Erkenntnisse und zeitnahe Benachrichtigungen, die eine proaktive Einhaltung von Sicherheitsrichtlinien ermöglichen und die Auditvorbereitung sowie die Compliance-Validierung vereinfachen.
- Ausrichtung an Best Practices: ISO/IEC 27001 betont die Notwendigkeit einer kontinuierlichen Überwachung und des Nachweises der Konformität. Das zentrale Dashboard und die automatisierten Berichte von CertSecure Manager tragen diesem Anspruch Rechnung, indem sie klare, überprüfbare Aufzeichnungen des Zertifikatsstatus und der Lebenszyklusereignisse bereitstellen.
- Auswirkungen : Reduziert den Compliance-bezogenen Aufwand und gewährleistet eine unterbrechungsfreie Ausrichtung an internen und externen Mandaten.
Proaktive Sicherheit mit automatisiertem Lebenszyklusmanagement
Durch die Automatisierung des gesamten Zertifikatslebenszyklus – von der Erkennung bis zum Widerruf – minimiert CertSecure Manager die Risiken abgelaufener, falsch verwalteter oder kompromittierter Zertifikate. Die Baseline Requirements des CA/Browser Forums empfehlen ein proaktives Zertifikatsmanagement, um Schwachstellen wie die für Privilegienausweitung oder Man-in-the-Middle-Angriffe missbrauchte zu verhindern. Der proaktive Ansatz von CertSecure Manager erhöht die Systemstabilität, indem potenzielle Bedrohungen erkannt und behoben werden, bevor sie sich manifestieren.
- Ausrichtung an Best Practices: Das CA/Browser Forum und NIST SP 1800-16 legen Wert auf rechtzeitige Erneuerungs- und Widerrufsprozesse, um das Risiko zu begrenzen. Die Automatisierung von CertSecure Manager gewährleistet Zertifikate werden nie übersehen und unterstützen ein Zero-Trust-Sicherheitsmodell durch die Aufrechterhaltung gültiger und sicherer Anmeldeinformationen.
- Auswirkungen : Stärkt die Sicherheitslage der Organisation und ermöglicht es den Teams, sich auf die strategische Bedrohungsprävention statt auf reaktive Fehlerbehebungen zu konzentrieren.
Warum CertSecure Manager heraussticht
CertSecure Manager erweitert die Möglichkeiten des ACME-Protokolls um erweiterte Funktionen, die auf die komplexen Anforderungen von Unternehmensumgebungen zugeschnitten sind. Durch die Bewältigung von Herausforderungen wie kurzen Gültigkeitsdauern und der Notwendigkeit eines verbesserten Sicherheitsmanagements gewährleistet CertSecure Manager einen nahtlosen und sicheren Zertifikatslebenszyklus.
- Optimiert für kurze Gültigkeitsdauern: CertSecure Manager automatisiert die Zertifikatserneuerung vollständig und gewährleistet so einen unterbrechungsfreien Betrieb, selbst bei Zertifikaten, die alle 90 Tage ablaufen. Diese Automatisierung eliminiert das Risiko von Verspätungen und reduziert den Betriebsaufwand, der mit häufigen manuellen Erneuerungen verbunden ist, erheblich.
- Granulare Zugriffskontrollen für sicheres Management: Die Lösung bietet robuste rollenbasierte Zugriffskontrollmechanismen (RBAC), die es Ihrem Unternehmen ermöglichen, maßgeschneiderte Workflows zu erstellen und Berechtigungen basierend auf Rollen und Verantwortlichkeiten zuzuweisen. Dadurch wird sichergestellt, dass nur autorisiertes Personal auf vertrauliche Zertifikatsprozesse zugreifen oder diese verwalten kann, was die Sicherheit auf allen Ebenen erhöht.
- Integration auf Unternehmensniveau für verbesserte Sicherheit: CertSecure Manager lässt sich nahtlos in führende Sicherheitstools wie Tenable und Qualys integrieren und bietet so einen umfassenden Einblick in zertifikatsbezogene Risiken. Diese Integrationen ermöglichen eine proaktive Risikoerkennung und -minimierung und ermöglichen Ihrem Unternehmen so eine starke und widerstandsfähige Sicherheitslage.
Fazit
Mit der Weiterentwicklung der digitalen Sicherheit müssen sich auch die Tools und Protokolle zu ihrem Schutz anpassen. Die erweiterte ACME-Funktionalität von CertSecure Manager ist nicht nur eine Antwort auf aktuelle Branchentrends, sondern ein zukunftsweisender Ansatz für Sicherheit und Effizienz. Dank modernster Automatisierungs- und Compliance-Tools unterstützt CertSecure Manager Unternehmen dabei, in einem sich ständig wandelnden Umfeld wettbewerbsfähig zu bleiben. Erfahren Sie, wie CertSecure Manager Ihre CLM-Strategie revolutionieren kann: Kontaktieren Sie uns noch heute für eine persönliche Demo oder besuchen Sie unsere Website für weitere Informationen.
- Lassen Sie uns das ACME-Protokoll verstehen.
- Wie CertSecure Manager die ACME-Integration neu definiert
- ACME-Einschränkungen in Stärken umwandeln
- Best Practices für das Zertifikatsmanagement
- Realer Anwendungsfall von CertSecure Manager mit ACME
- Innovationsförderung mit CertSecure Manager
- Warum CertSecure Manager heraussticht
- Fazit


