
- Wichtige Erkenntnisse
- Warum die korrekte Konfiguration von NDES und AD CS wichtig ist
- Was ist NDES und warum schlägt es fehl?
- Fehler 0x80070003 (ERROR_PATH_NOT_FOUND) verstehen
- Hauptursachen des CMSCEPSetup::Install-Fehlers
- Welches Szenario trifft auf Sie zu? Eine Entscheidungstabelle vor dem Start
- Schritt-für-Schritt-Anleitung zur Fehlerbehebung
- Wie lässt sich eine erfolgreiche NDES-Installation überprüfen?
- Wie kann Verschlüsselungsberatung helfen?
- Über die reine Fehlerbehebung hinaus: Krypto-Agilität in Ihre AD CS-Umgebung integrieren
- Häufig gestellte Fragen
- Fazit
Die Fehlermeldung „CMSCEPSetup::Install fehlgeschlagen“ mit dem Fehlercode 0x80070003 während der NDES-Installation ist einer der ärgerlichsten Fehler bei Active Directory-Zertifikatdiensten. Diese Anleitung erklärt Ihnen Schritt für Schritt, warum dieser Fehler auftritt und wie Sie ihn beheben können.
Veröffentlicht: April 2026 | Aktualisiert: August 2026
Wichtige Erkenntnisse
- CMSCEPSetup::Installationsfehler 0x80070003 (ERROR_PATH_NOT_FOUND) Das bedeutet, dass das NDES-Installationsprogramm einen erwarteten Dateisystempfad oder Registrierungsschlüssel nicht finden konnte. Es deutet auf einen fehlerhaften oder unvollständigen Systemzustand hin, nicht auf ein beschädigtes Installationsprogramm.
- On Windows Server 2025Das Entfernen der IIS-Rolle hinterlässt oft den Ordner „inetpub“ und die Registrierungsschlüssel „InetStp/W3SVC“. Die Neuinstallation von IIS auf diesem Restzustand ist die häufigste Ursache für diesen Fehler.
- Die Lösung: IIS vollständig entfernen, den Server neu starten, den Ordner inetpub löschen, veraltete MSCEP-Registrierungsschlüssel entfernen, die Berechtigungen des NDES-Dienstkontos und der Zertifikatvorlage überprüfen, dann IIS neu installieren und den AD CS-Konfigurationsassistenten erneut ausführen.
- Nicht jede Umgebung erfordert alle acht Schritte. Verwenden Sie die Entscheidungstabelle unten um herauszufinden, welche davon tatsächlich auf Ihre Situation zutreffen.
Warum die korrekte Konfiguration von NDES und AD CS wichtig ist
Eine verzögerte NDES-Installation bedeutet mehr als nur einen verlorenen Nachmittag. Sie ist Teil eines umfassenderen Musters von PKI-Betriebsrisiken, die durch aktuelle Branchenstudien direkt quantifiziert werden:
- Organisationen verzeichnen durchschnittlich neun verschiedene PKI- und CA-Lösungen Laut Keyfactor umfasst dies interne private PKI, selbstsignierte Zertifikate und Cloud-basierte Dienste. Status der Maschinenidentitätsverwaltung Bericht (6. April 2023) – die Art von Ausuferung, die es leicht macht, den Überblick über einen einzelnen fehlerhaften AD CS-Rollendienst wie NDES zu verlieren.
- 72 % der Organisationen erlebten im vergangenen Jahr mindestens einen Ausfall im Zusammenhang mit Zertifikaten., laut CyberArk Bericht zum Stand der maschinellen Identitätssicherheit 2025, für die 1,200 Sicherheitsverantwortliche in sechs Ländern befragt wurden.
- Einzelne Zertifikatsausfälle können Organisationen teuer zu stehen kommen. 500,000 bis über 5 Million US-Dollar abhängig von Branche und Größe, laut einer in einem Artikel zitierten Studie von Sectigo. Security Boulevard-Analyse, veröffentlicht am 17. Juli 2025.
NDES befindet sich genau an dem Punkt, an dem sich diese Zahlen verschlimmern: Es ist die Brücke, die es Netzwerkgeräten und MDM-verwalteten Endpunkten ermöglicht, Zertifikate automatisch anzufordern. Daher blockiert eine fehlerhafte oder falsch konfigurierte NDES-Rolle nicht nur eine Installation, sondern die Registrierung jedes Geräts, das von ihr abhängt.
Was ist NDES und warum schlägt es fehl?
Der Netzwerkgeräte-Registrierungsdienst (NDES) ist ein Rollendienst innerhalb der Active Directory-Zertifikatdienste (AD CS) , der es Netzwerkgeräten wie Routern, Firewalls und Mobilgeräten ermöglicht, digitale Zertifikate automatisch zu beziehen. NDES implementiert das Simple Certificate Enrollment Protocol (SCEP) , einen weit verbreiteten Standard, der von Mobile-Device-Management-Plattformen (MDM) wie Microsoft Intune, Cisco ISE und anderen verwendet wird, um die Zertifikatsregistrierung für Geräte außerhalb einer Domäne zu automatisieren und ihnen so die sichere Anforderung und den Empfang von Zertifikaten von einer Zertifizierungsstelle (CA) zu ermöglichen.
NDES fungiert als Brücke zwischen diesen Nicht-Domänen-Geräten und der Zertifizierungsstelle und gewährleistet so, dass sie sich innerhalb der Organisation sicher authentifizieren und kommunizieren können.
Da NDES an der Schnittstelle von IIS, Active Directory und der Zertifizierungsstelle arbeitet , reagiert die Installation äußerst empfindlich auf die Konfigurationsreihenfolge, die Berechtigungen des Dienstkontos und den aktuellen Systemzustand. Selbst geringfügige Fehlkonfigurationen in einer dieser Komponenten können zum Fehlschlagen des Installationsprozesses führen und oft kryptische Fehler wie 0x80070003 (ERROR_PATH_NOT_FOUND) verursachen.
Fehler 0x80070003 (ERROR_PATH_NOT_FOUND) verstehen
Die vollständige Fehlermeldung, die im AD CS-Konfigurationsassistenten angezeigt wird, lautet:
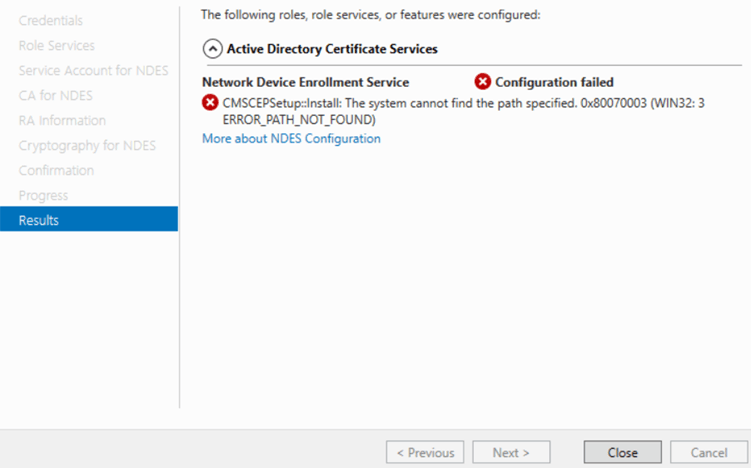
CMSCEPSetup::Install: Das System kann den angegebenen Pfad nicht finden.
0x80070003 (WIN32: 3 ERROR_PATH_NOT_FOUND)
Der Win32-Fehlercode 0x80070003 bedeutet direkt ERROR_PATH_NOT_FOUND – das heißt, das Installationsprogramm hat versucht, auf einen Dateisystempfad oder einen Registrierungsspeicherort zuzugreifen, der auf dem Rechner einfach nicht existiert.
Die fehlerhafte Komponente ist CMSCEPSetup, das SCEP-Setup-Modul, das für die Konfiguration der virtuellen IIS-Verzeichnisse, die Registrierung der CA-Verbindung und das Schreiben der erforderlichen Registrierungseinträge zuständig ist. Wenn der erwartete Pfad nicht gefunden wird, bricht es die gesamte NDES-Installation ab.
Hauptursachen des CMSCEPSetup::Install-Fehlers
1. IIS ist nicht installiert oder falsch konfiguriert
NDES ist stark von IIS abhängig. Insbesondere unter Windows Server 2025 kann es vorkommen, dass der Ordner „inetpub“ und die zugehörigen Registrierungsschlüssel auch nach dem Entfernen der IIS-Rolle fehlerhaft bleiben. Wird IIS anschließend in diesem Zustand wiederhergestellt, kann CMSCEPSetup die erwarteten Pfade nicht finden.
2. Falscher oder nicht erreichbarer CA-Pfad
Wenn der CA-Name falsch geschrieben ist, der CA-Server offline ist oder der ausgewählte CA-Typ inkompatibel ist, kann das Setup die erforderlichen Pfade für RA-Zertifikate nicht auflösen.
3. Überbleibsel von Registrierungsschlüsseln einer zuvor fehlgeschlagenen Installation
Veraltete MSCEP-Registrierungsschlüssel von zuvor fehlgeschlagenen Installationen verursachen Konflikte, wenn das Installationsprogramm versucht, neue Werte zu schreiben.
4. Probleme mit den Berechtigungen des NDES-Dienstkontos
Das Dienstkonto muss ein lokaler Administrator sein, über die Berechtigung „Anmelden als Dienst“ verfügen und die Berechtigungen „Lesen“ und „Registrieren“ für die Zertifikatvorlagen des CEP- Verschlüsselungs- und Exchange-Registrierungsagenten besitzen.
5. Fehlende Zertifikatvorlagen
NDES erfordert, dass die Vorlagen für CEP-Verschlüsselung und Exchange-Registrierungsagent (Offline-Anforderung) auf der Zertifizierungsstelle veröffentlicht sind. Fehlen diese, kann das Installationsprogramm die erforderlichen Registrierungspfade nicht finden.
Welches Szenario trifft auf Sie zu? Eine Entscheidungstabelle vor dem Start
Nicht jede Umgebung erfordert die vollständige achtstufige Abfolge unten. Nutzen Sie diese Tabelle, um vor Beginn festzustellen, welche Schritte für Ihre Situation tatsächlich relevant sind.
| Deine Situation | Empfohlener Weg | Warum |
|---|---|---|
| Erstmalige NDES-Installation auf einem frisch installierten Windows Server 2025-System, zuvor noch nie durchgeführt. | Überspringen Sie die Schritte 1–4 (IIS-/Registry-Bereinigung); fahren Sie direkt mit Schritt 5 (Dienstkonto) bis Schritt 8 (Ausführen des Assistenten) fort. | Bei einer wirklich neuen Installation gibt es keine verbleibenden IIS- oder MSCEP-Registrierungszustände, die bereinigt werden müssten. |
| Die NDES-Einrichtung ist bereits einmal mit dem Fehlercode 0x80070003 auf Windows Server 2025 fehlgeschlagen. | Führen Sie die Schritte 1–8 vollständig und der Reihe nach aus, ohne den Neustart in Schritt 3 zu überspringen. | Die Entfernung der IIS-Rolle unter Windows Server 2025 hinterlässt Restbestände im Ordner „inetpub“ und in der Registrierung, die vor einer erfolgreichen Neuinstallation gelöscht werden müssen. |
| Migration oder Neuinstallation von NDES von einem älteren Windows Server (2016/2019/2022) auf Server 2025 | Entfernen Sie NDES zunächst ordnungsgemäß auf dem alten Server. Behandeln Sie anschließend den Server 2025 wie eine Neuinstallation und führen Sie dort die vollständigen Schritte 1–8 aus. | Der NDES- und IIS-Status wird nicht sauber zwischen den Hauptversionen von Windows Server migriert; ein gemischter Status ist die häufigste Ursache für den Fehlercode 0x80070003. |
| Fehler 0x80070003 tritt erneut auf, nachdem die Schritte 1–8 bereits einmal abgeschlossen wurden. | Überprüfen Sie die Registrierungsschlüssel aus Schritt 2 (InetStp, W3SVC, MSCEP) erneut auf nicht vollständig gelöschte Einträge, wiederholen Sie die Schritte 3 und 4 und führen Sie den Assistenten anschließend erneut aus. | Eine unvollständige Bereinigung der Registrierung, nicht etwa eine neue Ursache, ist der häufigste Grund dafür, dass die Reparatur beim zweiten Versuch nicht funktioniert. |
Schritt-für-Schritt-Anleitung zur Fehlerbehebung
Die folgenden Schritte bieten eine saubere Methode, um die beschädigten Komponenten zu entfernen und die NDES-Konfiguration ordnungsgemäß wiederherzustellen.
Schritt 1: IIS vollständig entfernen
Beginnen Sie damit, die Webserver-Rolle (IIS) vollständig vom Server zu entfernen.
-
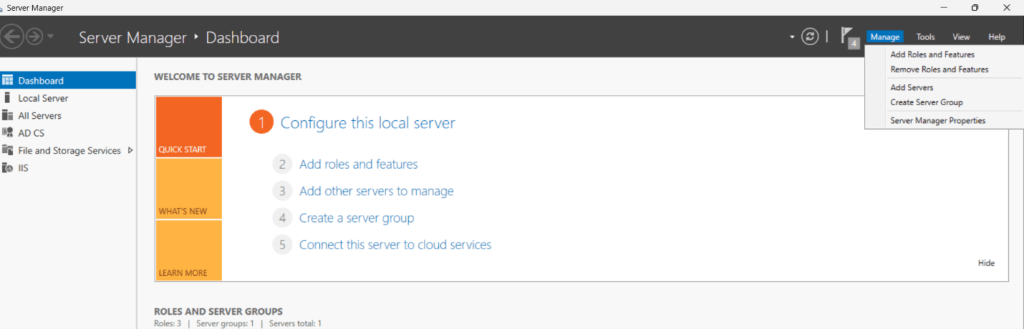
Öffnen Sie den Server-Manager und gehen Sie zu Rollen und Funktionen verwalten und entfernen.
-
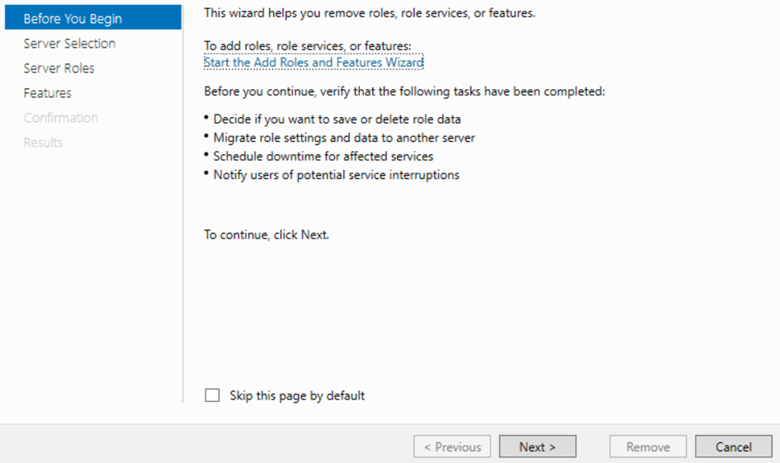
Der Assistent zum Entfernen von Rollen und Features wird geöffnet. Klicken Sie auf Weiter auf die Bevor Sie beginnen Bildschirm.
- Stellen Sie auf der Seite „Serverauswahl“ sicher, dass der richtige Server ausgewählt ist, und klicken Sie dann auf Weiter.
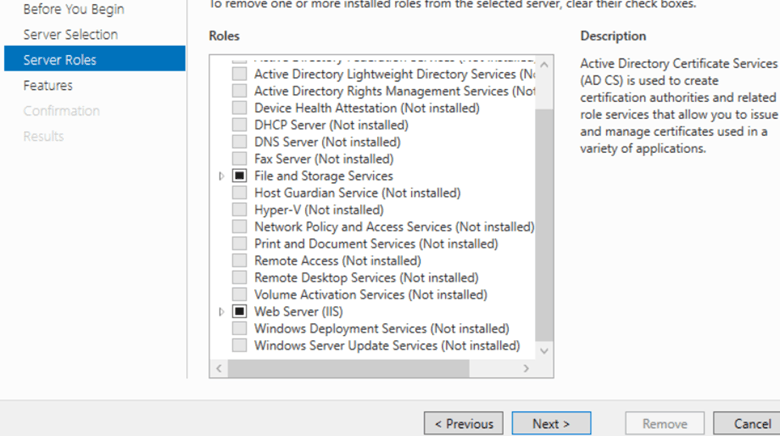
- Auf der Seite „Serverrollen“:
- Lokalisieren Webserver (IIS).
-
Deaktivieren Sie das Kontrollkästchen neben Webserver (IIS).
-
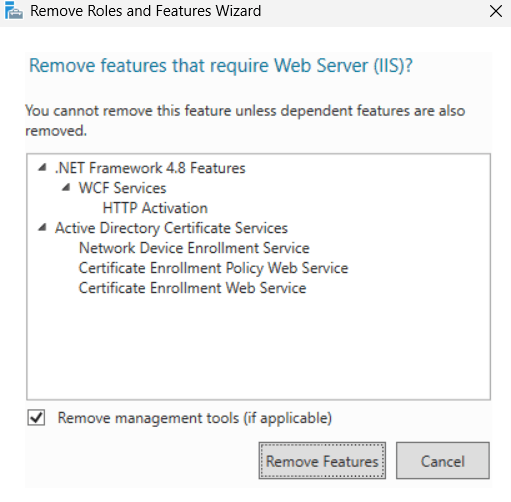
Wenn Sie gefragt werden, klicken Sie auf Funktionen entfernen Alle abhängigen IIS-Komponenten entfernen.
Klicken Sie auf Weiter durch die verbleibenden Seiten (Funktionen, Bestätigung).
- Auf der Bestätigungsseite:
-
(Optional) Überprüfen Starten Sie den Zielserver bei Bedarf automatisch neu.
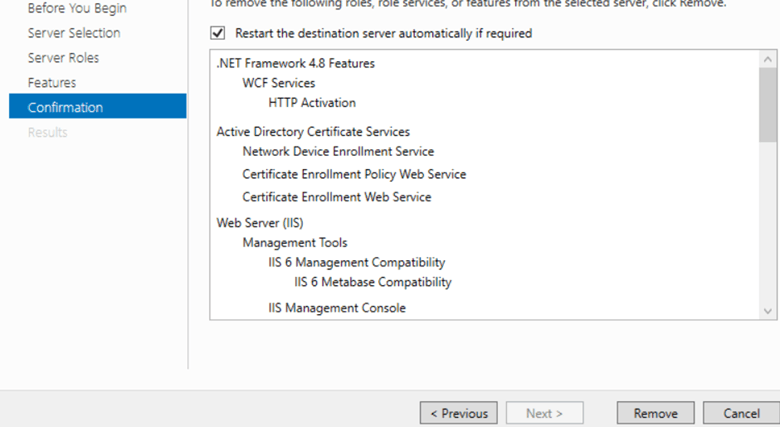
- Klicken Sie auf Entfernen.
- Warten Sie, bis der Entfernungsvorgang abgeschlossen ist.
- Nach Abschluss der Arbeiten nicht sofort wieder starten (gemäß Ihrer Bereinigungssequenz).
- Fahren Sie mit den nächsten Schritten fort (Registry-Prüfung und inetpub-Bereinigung).
Hinweis: IIS kann auch mit PowerShell entfernt werden:
Remove-WindowsFeature -Name Web-Server -IncludeManagementTools
Starten Sie den Server noch nicht neu. Der IIS-Inhaltsordner wird in den nächsten Schritten gelöscht.
Schritt 2: Überprüfen Sie den IIS-Pfad in der Registrierung
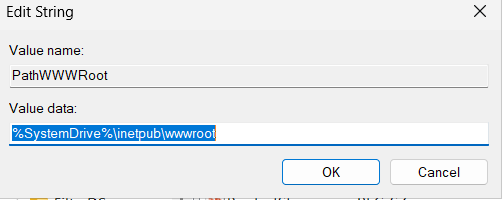
Vor dem Neustart öffnen Sie den Registrierungseditor (regedit) und überprüfen Sie den IIS-Installationspfad, um festzustellen, welcher Ordner verwendet wird.
Navigieren Sie zu:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\InetStp
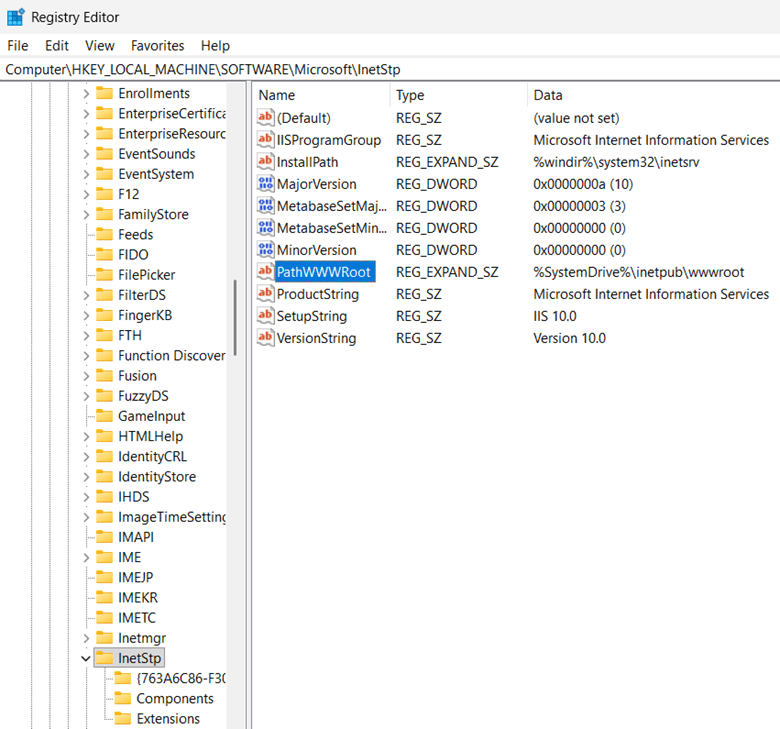
Überprüfen Sie den Wert von PathWWWRoot . In den meisten Fällen verweist er auf:
C:\inetpub\wwwroot
Prüfen Sie außerdem diesen Schlüssel auf verbleibende IIS-Dienststatus:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\W3SVC
Wenn die Schlüssel InetStp oder W3SVC nach der Deinstallation von IIS weiterhin vorhanden sind, bedeutet dies in der Regel, dass IIS nicht ordnungsgemäß deinstalliert wurde. Dieser Restzustand ist häufig die Ursache für das Fehlschlagen der NDES-Einrichtung.
Schritt 3: Starten Sie den Server neu und löschen Sie den Ordner inetpub.
Starten Sie nun den Server neu. Dieser Neustart ist erforderlich, da Windows Server 2025 möglicherweise weiterhin Dateisperren für IIS-Ordner aufrechterhält, selbst nachdem die IIS-Rolle entfernt wurde.
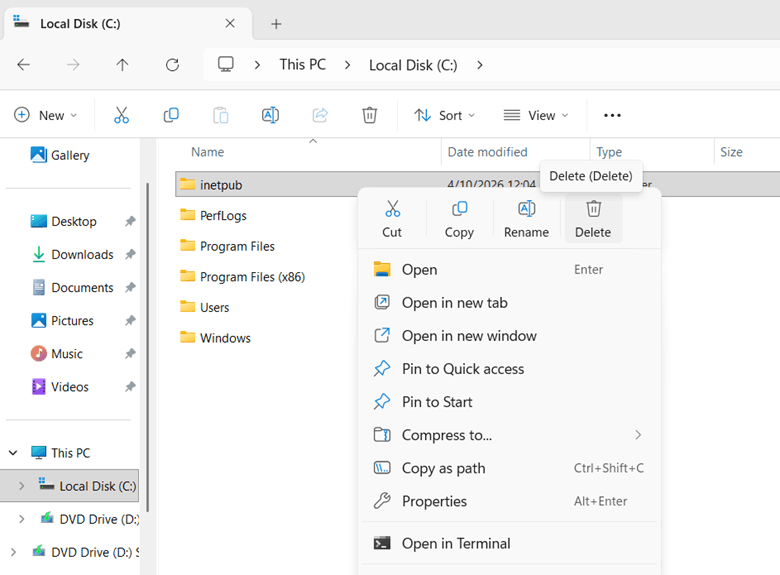
Nachdem der Server wieder online ist, löschen Sie den gesamten Ordner inetpub vom Laufwerk C:.
PowerShell-Befehl:
Remove-Item -Path "C:\inetpub" -Recurse -Force
Warum ist ein Neustart erforderlich?
Unter Windows Server 2025 werden Dateihandles im Zusammenhang mit IIS nach dem Entfernen einer Rolle nicht immer sofort vollständig freigegeben. Wenn Sie versuchen, den Ordner „inetpub“ vor dem Neustart zu löschen, können Fehler wie „Datei wird verwendet“ oder „Zugriff verweigert“ auftreten.
Schritt 4: Entfernen Sie alle vorherigen NDES-Installationen und bereinigen Sie die MSCEP-Registry.
Falls NDES zuvor installiert oder nur teilweise konfiguriert wurde, entfernen Sie den Rollendienst und löschen Sie die veralteten MSCEP-Registrierungsdaten. Gehen Sie zum Entfernen des alten MSCEP-Registrierungsschlüssels wie folgt vor:
- Öffnen Sie den Registrierungseditor
- Gehen Sie zu folgendem Pfad: HKLM:\SOFTWARE\Microsoft\Cryptography\MSCEP
- Löschen Sie den MSCEP-Schlüssel, falls vorhanden.
Schritt 5: Überprüfen Sie die Berechtigungen des NDES-Dienstkontos
Bevor Sie die NDES-Konfiguration erneut ausführen, stellen Sie sicher, dass das Dienstkonto auf dem lokalen Server, IIS und der Zertifizierungsstelle korrekt konfiguriert ist.
5.1 Lokalen Administratorzugriff überprüfen
- Melden Sie sich bei der NDES-Server.
- Öffne Computer-Management oder drücken Sie Win + R → Typ compmgmt.msc.
- Navigieren Sie zu: Lokale Benutzer und Gruppen > Gruppen.
- Öffnen Sie den Microsoft Store auf Ihrem Windows-PC Administratoren Gruppe.
- Klicken Sie auf Speichern und überprüfen Sie, ob das NDES-Dienstkonto aufgeführt ist.
- Falls nicht vorhanden, hinzufügen: DOMAIN\NDES_ServiceAccount.
5.2 Überprüfung der Mitgliedschaft in der IIS_IUSRS-Gruppe
- NDES ist auf IIS angewiesen, daher muss das Konto Zugriff auf die IIS-Workerprozesse haben.
- Öffne Computer-Management.
- Navigieren Sie zu: Lokale Benutzer und Gruppen > Gruppen.
- Öffne IIS_IUSRS.
- Stellen Sie sicher, dass das NDES-Dienstkonto Mitglied ist.
- Wenn nicht, klicken Sie auf Speichern und fügen Sie das Dienstkonto hinzu.
5.3 Überprüfung der Berechtigungen der Zertifikatvorlage
- Öffne Zertifizierungsstelle (certsrv.msc) auf dem CA-Server.
- Der rechten Maustaste auf Zertifikatvorlagen → Verwalten.
- Für jede erforderliche Vorlage (z. B. CEP-Verschlüsselung, Exchange-Registrierungs-Agent (Offline-Anforderung)), Berechtigungen überprüfen.
- So überprüfen Sie die Berechtigungen:
- Vorlage mit der rechten Maustaste anklicken → Eigenschaften im Vergleich.
- Zurück Nach Sicherheit Tab.
- Stellen Sie sicher, dass das NDES-Dienstkonto Folgendes enthält:
- ✔ Lesen
- ✔ Anmelden
- Falls fehlt, klicken Sie auf Speichern.
- Fügen Sie das Dienstkonto hinzu.
- Gewähren Lesen Sie mehr und Einschreiben Berechtigungen.
5.4 [Optional] Überprüfen Sie das Recht „Anmelden als Dienst“.
- Presse Win + R → Typ secpol.msc.
- Navigieren Sie zu:
- Lokale Richtlinien > Zuweisen von Benutzerrechten.
- Öffne Melden Sie sich als Dienst an.
- Stellen Sie sicher, dass das NDES-Dienstkonto aufgeführt ist.
- Falls fehlt, klicken Sie auf Benutzer oder Gruppe hinzufügen.
- Fügen Sie das Dienstkonto hinzu.
- Anwenden und speichern.
Schritt 6: Erforderliche Zertifikatvorlagen auf der Zertifizierungsstelle veröffentlichen
- Öffnen Sie auf der ausstellenden Zertifizierungsstelle die Zertifizierungsstelle Konsole.
- Gehe zu: Zertifikatvorlagen > Neu > Auszustellende Zertifikatvorlage.
- Veröffentlichen Sie die folgenden Vorlagen:
- CEP-Verschlüsselung
- Exchange-Registrierungs-Agent (Offline-Anforderung)
- Diese Vorlagen sind erforderlich, damit NDES seine Konfiguration erfolgreich abschließen kann.
Schritt 7: IIS mit den erforderlichen NDES-Funktionen neu installieren
- Sobald IIS vollständig entfernt und bereinigt wurde, installieren Sie es mit allen von NDES benötigten Funktionen neu.
-
Öffne Server-Manager > Rollen und Features hinzufügendann installieren Nahtoderfahrungen zusammen mit Webserver (IIS) und stellen Sie sicher, dass die folgenden Komponenten enthalten sind:
- ASP.NET 4.x
- Windows-Authentifizierung
- IIS 6-Verwaltungskompatibilität
- Erforderliche Funktionen der Anwendungsentwicklung
Schritt 8: Führen Sie den NDES-Konfigurationsassistenten aus.
Nach Abschluss der IIS-Bereinigung, Entfernung veralteter NDES-Konfigurationen, Überprüfung des Dienstkontos und Veröffentlichung der erforderlichen Zertifikatvorlagen besteht der nächste Schritt darin, den NDES-Konfigurationsassistenten erneut auszuführen.
In diesem Schritt verbinden Sie die NDES-Rolle wieder mit der Zertifizierungsstelle und definieren das Dienstkonto und die kryptografischen Einstellungen, die NDES verwenden soll.
- Melden Sie sich bei der NDES-Server mit einem Konto, das über die erforderlichen Administratorrechte verfügt.
- Öffne Server-Manager.
- Klicken Sie in der oberen rechten Ecke auf das gelbe Benachrichtigungsflagge.
- Wählen Sie im Benachrichtigungsmenü Folgendes aus: Konfigurieren der Active Directory-Zertifikatdienste auf dem ZielserverDies wird den Startschuss geben Konfigurationsassistent für Active Directory-Zertifikatdienste.
- Auf dem Aus- und Fortbildungen Bitte überprüfen Sie auf dieser Seite, ob das angezeigte Konto über ausreichende Berechtigungen zur Durchführung der Konfiguration verfügt.
- Das verwendete Konto sollte typischerweise ein Domänenadministrator oder ein anderes Konto mit den erforderlichen Rechten zur Konfiguration der AD CS-Rollendienste.
- Klicken Sie auf Weiter.
- Auf dem Rollendienste Seite auswählen Netzwerkgeräte-RegistrierungsdienstStellen Sie sicher, dass nur der gewünschte Rollendienst ausgewählt ist.
- Klicken Sie auf Weiter.
- Geben Sie bei Aufforderung das Dienstkonto ein, unter dem NDES ausgeführt werden soll, und zwar im folgenden Format: DOMAIN\serviceaccount.
- Geben Sie das Passwort für dieses Konto ein und bestätigen Sie es.
- Überprüfen Sie bitte noch einmal, ob der Benutzername richtig geschrieben ist und zur gewünschten Domain gehört.
- Klicken Sie auf Weiter.
- Auf dem CA für NDES Seite, klicken Sie auf Auswählen Wählen Sie die korrekte ausstellende Zertifizierungsstelle aus der Liste aus. Überprüfen Sie die Verbindungsdetails, falls Sie dazu aufgefordert werden.
- Klicken Sie auf OK, dann klick Weiter.
- Überprüfen Sie die kryptografische Einstellungen:
- Das richtige kryptografischer Anbieter ist ausgewählt.
- Das Schlüssellänge Erfüllt die Sicherheitsanforderungen Ihrer Organisation und die Best Practices der Branche.
- Bei Verwendung eines HSM-gestützter Anbieter, stellen Sie sicher, dass die HSM-Software und der Anbieter ordnungsgemäß installiert sind und funktionieren.
- Überprüfen Sie alle Konfigurationseinstellungen auf dem Bestätigung
- Bitte prüfen Sie alle Angaben auf Richtigkeit, bevor Sie klicken. Einrichtung.
- Sobald die Konfiguration abgeschlossen ist, zeigt der Assistent ein Ergebnisse
Wie lässt sich eine erfolgreiche NDES-Installation überprüfen?
- Öffnen Sie einen Browser auf dem NDES-Server und navigieren Sie zu http://localhost/certsrv/mscep/mscep.dllDu solltest einen sehen Antwortseite für SCEP-Funktionen.
- In IIS-Manager, bestätigen Sie die CertSrv Anwendung und mscep Ein virtuelles Verzeichnis existiert unter Standardwebsite.
- Öffne Dienste (services.msc) und bestätigen Netzwerkgeräte-Registrierungsdienst läuft.
- In Ereignisanzeige, prüfen Auf Event ID 6 von der Quelle MSCE, was ein erfolgreiches Start-up bestätigt.
- Schichtannahme C:\inetpub\wwwroot wurde von IIS bei der Neuinstallation sauber wiederhergestellt.
Wie kann Verschlüsselungsberatung helfen?
Encryption Consulting verfügt über umfassende Erfahrung in der Bereitstellung von End-to-End -PKI -Lösungen für Unternehmen und Behörden. Wir bieten sowohl professionelle Dienstleistungen als auch unsere Automatisierungsplattform ( CertSecure Manager ), um sicherzustellen, dass Ihre PKI sicher, ausfallsicher und zukunftssicher ist.
1. PKI-Dienste
Umfassende Beratungs-, Design- und Implementierungsdienstleistungen, die Organisationen beim Aufbau, der Modernisierung und der Verwaltung sicherer Public-Key-Infrastrukturen unterstützen.
2. Projektplanung
Wir analysieren Ihre kryptografische Umgebung, überprüfen PKI-Konfigurationen, Abhängigkeiten und Anforderungen und fassen die Ergebnisse in einem strukturierten, vom Kunden genehmigten Projektplan zusammen.
3. CP/CPS-Entwicklung
In der nächsten Phase werden wir die Zertifizierungsrichtlinie (CP) und die Zertifizierungspraxisbeschreibung (CPS) gemäß RFC#3647 entwickeln. Diese Dokumente werden an die regulatorischen, sicherheitsrelevanten und betrieblichen Anforderungen Ihrer Organisation angepasst.
4. PKI-Design und -Implementierung
Wir entwickeln und implementieren robuste PKI-Infrastrukturen, einschließlich Offline-Root- CAs , ausstellenden CAs, NDES-Servern, HSM- Integration usw., je nach Kundenbedarf. Zu den Leistungen gehören PKI-Designdokumente, Aufbauanleitungen, Skripte für die Implementierungsprozesse und Systemkonfigurationen. Nach der Implementierung führen wir umfassende Tests, Validierungen, Feinabstimmungen und Schulungen durch, um Ihr Team optimal auszustatten.
5. Geschäftskontinuität und Notfallwiederherstellung
Im Anschluss an die Implementierung entwickeln und setzen wir Strategien für Geschäftskontinuität und Notfallwiederherstellung um, führen Failover-Tests durch und dokumentieren die betrieblichen Arbeitsabläufe für die gesamte PKI- und HSM-Infrastruktur, unterstützt durch einen umfassenden PKI-Betriebsleitfaden.
6. Laufender Support und Wartung
Nach der Implementierung bieten wir ein abonnementbasiertes Jahres-Supportpaket mit umfassender Abdeckung für PKI-, CLM- und HSM-Komponenten. Dieses beinhaltet Incident Response, Fehlerbehebung, Systemoptimierung, Zertifikatslebenszyklusmanagement, CP/CPS-Updates, Schlüsselarchivierung, HSM-Firmware-Upgrades, Audit-Protokollierung und Patch-Management.
Dieser Ansatz stellt sicher, dass Ihre PKI-Infrastruktur nicht nur sicher und konform, sondern auch skalierbar, belastbar und vollständig auf Ihre langfristigen betrieblichen und regulatorischen Ziele abgestimmt ist.
CertSecure Manager
CertSecure Manager von Encryption Consulting ist eine Lösung für das Zertifikatslebenszyklusmanagement, die den gesamten Lebenszyklus vereinfacht und automatisiert, sodass Sie sich auf die Sicherheit anstatt auf Verlängerungen konzentrieren können.
Automatisierung für kurzlebige Zertifikate: Da ACME- und 90-Tage-/47-Tage-TLS-Zertifikate immer mehr zum Standard werden, ist die manuelle Verlängerung keine praktikable Option mehr. CertSecure Manager automatisiert Registrierung, Verlängerung und Bereitstellung, um sicherzustellen, dass Zertifikate niemals unbemerkt ablaufen.
Nahtlose DevOps- und Cloud-Integration: Zertifikate können direkt in Webservern und Cloud-Instanzen bereitgestellt werden und integrieren sich in moderne Protokollierungstools wie Datadog, Splunk, ITSM-Tools wie ServiceNow und DevOps-Tools wie Terraform und Ansible.
Unterstützung mehrerer Zertifizierungsstellen: Viele Organisationen nutzen mehrere Zertifizierungsstellen (interne Microsoft-Zertifizierungsstelle, öffentliche Zertifizierungsstellen wie DigiCert und GlobalSign usw.). CertSecure Manager integriert diese Quellen und bietet eine zentrale Oberfläche für die Ausstellung und das Lebenszyklusmanagement von Zertifikaten.
Einheitliche Ausstellungs- und Verlängerungsrichtlinien: CertSecure Manager setzt die Schlüssellängen, Algorithmen und Verlängerungsregeln Ihrer Organisation einheitlich für alle Zertifikate durch und automatisiert nicht nur die Verlängerungen bei mehreren Zertifizierungsstellen, sondern stellt auch sicher, dass jedes Zertifikat jederzeit Ihren Sicherheitsstandards entspricht.
Proaktive Überwachung und Erneuerungstests: Die kontinuierliche Überwachung in Kombination mit simulierten Erneuerungs-/Ablauftests stellt sicher, dass Sie Risiken erkennen, bevor Zertifikate Auswirkungen auf Produktionssysteme haben.
Zentrale Transparenz und Compliance: Ein übersichtliches Dashboard zeigt alle Zertifikate, Schlüssellängen, starke und schwache Algorithmen sowie deren Ablaufdaten an. Prüfprotokolle und die Durchsetzung von Richtlinien vereinfachen die Einhaltung von PCI DSS , HIPAA und anderen Rahmenwerken.
Wenn Sie sich noch fragen, wo und wie Sie mit der Absicherung Ihrer PKI beginnen können, steht Ihnen Encryption Consulting mit seinen PKI-Support-Services zur Seite . Sie können auf uns als Ihren vertrauenswürdigen Partner zählen. Wir begleiten Sie Schritt für Schritt – klar, kompetent und mit fundierter Praxiserfahrung.
Über die reine Fehlerbehebung hinaus: Krypto-Agilität in Ihre AD CS-Umgebung integrieren
Die Behebung eines Installationsfehlers bei NDES stellt die Geräteregistrierung wieder her und bietet gleichzeitig eine gute Gelegenheit, den Status Ihrer gesamten AD CS-Umgebung zu überprüfen. Das Microsoft-Sicherheitsupdate vom Mai 2026 (KB5087539) führte die Unterstützung für ML-DSA-Post-Quantensignaturen in AD CS auf Windows Server 2025 ein – genau die Serverrolle, die in diesem Leitfaden behandelt wird. Unsere Analyse der Auswirkungen der ML-DSA-Unterstützung auf Ihre Microsoft PKI erläutert die bereits eingeführten Funktionen, die noch ausstehenden Neuerungen und wie Sie eine Migration unter Berücksichtigung regulatorischer Fristen planen können.
Dieser Übergang verläuft reibungsloser, wenn er auf zwei Säulen ruht: einem dokumentierten kryptografischen Inventar und einem gestaffelten Migrationsplan. Unser Leitfaden zum Aufbau eines kryptografischen Inventars (CBOM) beschreibt, wie Sie alle verwendeten Algorithmen und Schlüssellängen ermitteln und katalogisieren, einschließlich der von NDES ausgegebenen Vorlagen und Zertifikate. Der Leitfaden zur Post-Quanten-Kryptografie-Migration (9 Phasen) erläutert die einzelnen Schritte für den Wechsel von quantenanfälligen Algorithmen wie RSA zu quantenresistenten Algorithmen wie ML-KEM und ML-DSA, ohne die gerade reparierte PKI zu beeinträchtigen.
Häufig gestellte Fragen
Was bedeutet ERROR_PATH_NOT_FOUND (0x80070003) während der NDES-Einrichtung?
Das bedeutet, dass das Modul CMSCEPSetup, das die virtuellen IIS-Verzeichnisse konfiguriert und die CA-Verbindung während der NDES-Einrichtung registriert, versucht hat, auf einen Dateisystempfad oder einen Registrierungseintrag zuzugreifen, der auf dem System nicht existiert, und die Installation deshalb abgebrochen hat. Es handelt sich um ein Symptom eines fehlerhaften oder noch vorhandenen Systemzustands, nicht um ein beschädigtes Installationsprogramm.
Warum tritt dieser NDES-Fehler speziell unter Windows Server 2025 auf?
Unter Windows Server 2025 werden beim Entfernen der IIS-Rolle der Ordner „inetpub“ und die zugehörigen Registrierungsschlüssel (InetStp, W3SVC) nicht immer vollständig gelöscht. Wird IIS anschließend auf Basis dieser Restbestände neu installiert, kann CMSCEPSetup die erwarteten Pfade nicht finden, und die NDES-Konfiguration schlägt mit dem Fehlercode 0x80070003 fehl.
Muss ich den Ordner „inetpub“ löschen, um diesen Fehler zu beheben?
Wenn Sie eine Wiederherstellung nach einer fehlgeschlagenen Installation auf Windows Server 2025 durchführen, ist das Löschen des Ordners „inetpub“ nach einem Neustart (Schritt 3) in der Regel erforderlich, um die verbleibenden IIS-Zustände zu entfernen, die den Fehlercode 0x80070003 auslösen. Handelt es sich jedoch um eine erstmalige Installation ohne vorherige IIS- oder NDES-Historie, ist dieser Schritt nicht notwendig; siehe die obige Entscheidungstabelle.
Welche Zertifikatvorlagen benötigt NDES zur Vervollständigung der Einrichtung?
NDES erfordert, dass die Vorlagen für CEP-Verschlüsselung und Exchange-Registrierungsagent (Offline-Anforderung) auf der ausstellenden Zertifizierungsstelle veröffentlicht sind und dem NDES-Dienstkonto Lese- und Registrierungsberechtigungen für beide erteilt wurden. Fehlt eine der Vorlagen oder sind die Berechtigungen nicht festgelegt, kann das Installationsprogramm die erforderlichen Registrierungspfade nicht finden.
Lässt sich dieser NDES-Konfigurationsfehler vollständig vermeiden?
Im Großen und Ganzen ja. Die vollständige Entfernung von IIS und die Überprüfung, ob die Registrierungsschlüssel InetStp und W3SVC vor der Neuinstallation entfernt wurden, anstatt IIS auf einer teilweise entfernten vorherigen Installation neu zu installieren, vermeidet den Restzustand, der die meisten 0x80070003-Fehler unter Windows Server 2025 verursacht.
Fazit
Unter Windows Server 2025 wird der Fehler CMSCEPSetup::Install: ERROR_PATH_NOT_FOUND (0x80070003) meist durch einen nach der Rollenentfernung verbleibenden IIS-Status verursacht. Zur Behebung muss IIS vollständig entfernt, der Server neu gestartet, der Ordner „inetpub“ gelöscht und verbliebene IIS-Registrierungsschlüssel entfernt werden, bevor IIS neu installiert und der NDES-Assistent erneut ausgeführt wird.
Bei älteren Windows Server-Versionen liegt das Problem meist an fehlenden IIS-Funktionen, einer fehlerhaften CA-Konfiguration, veralteten MSCEP-Registrierungsschlüsseln oder unzureichenden Dienstkontoberechtigungen. Gehen Sie die Schritte der Reihe nach durch und verwenden Sie die Ereignisanzeige, um verbleibende fehlende Pfade zu ermitteln.
- Wichtige Erkenntnisse
- Warum die korrekte Konfiguration von NDES und AD CS wichtig ist
- Was ist NDES und warum schlägt es fehl?
- Fehler 0x80070003 (ERROR_PATH_NOT_FOUND) verstehen
- Hauptursachen des CMSCEPSetup::Install-Fehlers
- Welches Szenario trifft auf Sie zu? Eine Entscheidungstabelle vor dem Start
- Schritt-für-Schritt-Anleitung zur Fehlerbehebung
- Wie lässt sich eine erfolgreiche NDES-Installation überprüfen?
- Wie kann Verschlüsselungsberatung helfen?
- Über die reine Fehlerbehebung hinaus: Krypto-Agilität in Ihre AD CS-Umgebung integrieren
- Häufig gestellte Fragen
- Was bedeutet ERROR_PATH_NOT_FOUND (0x80070003) während der NDES-Einrichtung?
- Warum tritt dieser NDES-Fehler speziell unter Windows Server 2025 auf?
- Muss ich den Ordner „inetpub“ löschen, um diesen Fehler zu beheben?
- Welche Zertifikatvorlagen benötigt NDES zur Vervollständigung der Einrichtung?
- Lässt sich dieser NDES-Konfigurationsfehler vollständig vermeiden?
- Fazit


