
- Kurzantwort: Warum ist die Schaltfläche „Enterprise CA“ ausgegraut?
- Wichtige Erkenntnisse
- Was ist eine Enterprise-Zertifizierungsstelle und warum ist eine Domänenintegration erforderlich?
- Für wen ist dieses Thema relevant?
- Behebung des ausgegrauten Enterprise-CA-Buttons: Schritt für Schritt
- Häufige ADCS-Konfigurationsprobleme: Auswirkungen und Abhilfemaßnahmen (Tabelle)
- Was ist nach der Bereitstellung der Unternehmenszertifizierungsstelle zu tun?
- Checkliste vor der Bereitstellung: Einrichtung einer Unternehmenszertifizierungsstelle
- Wie Verschlüsselungsberatung helfen kann
- Fazit
- Häufig gestellte Fragen
Wenn Sie beim Einrichten der Active Directory-Zertifikatdienste (ADCS) schon einmal festgestellt haben, dass die Option für eine Unternehmenszertifizierungsstelle ausgegraut war, sind Sie nicht allein. Dies ist einer der häufigsten PKI-Konfigurationsfehler, und die Lösung ist unkompliziert, sobald man die Ursache kennt. Dieser Beitrag erklärt, warum dies passiert, beschreibt die genauen Schritte zur Behebung und zeigt, was Sie tun sollten, damit es bei Ihrer nächsten Zertifizierungsstellenbereitstellung nicht zu Verzögerungen kommt.
Kurzantwort: Warum ist die Schaltfläche „Enterprise CA“ ausgegraut?
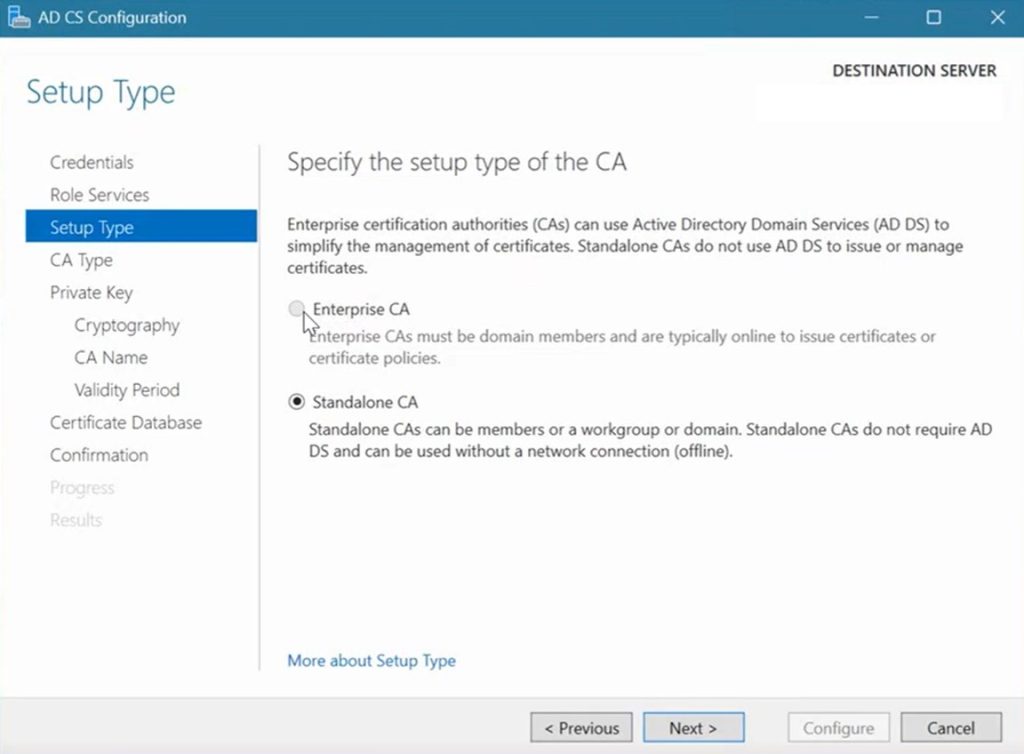
Die Option „Unternehmenszertifizierungsstelle“ in ADCS ist ausgegraut, wenn das Konto, unter dem das Setup ausgeführt wird, nicht über die Rollen „Unternehmensadministrator“ und „Domänenadministrator“ in Active Directory verfügt. Da Unternehmenszertifizierungsstellen systembedingt in die Domäne integriert sind, benötigt ADCS diese erweiterten Berechtigungen, um die Zertifizierungsstelle in AD zu registrieren und Vorlagen zu veröffentlichen. Die Option wird sofort freigeschaltet, wenn die Anmeldeinformationen für ein Konto mit beiden Rollen angegeben werden.
Wichtige Erkenntnisse
- Die ausgegraute Schaltfläche „Enterprise CA“ weist auf ein Berechtigungsproblem hin, nicht auf ein Software- oder Lizenzproblem. Das während der ADCS-Einrichtung verwendete Konto muss sowohl die Rolle „Enterprise-Administrator“ als auch die Rolle „Domänenadministrator“ in Active Directory besitzen.
- Der Server, auf dem ADCS ausgeführt wird, muss vor Beginn der Einrichtung in die Domäne eingebunden sein. Ein eigenständiger Server oder ein Server in einer Arbeitsgruppe kann keine Unternehmenszertifizierungsstelle hosten.
- Die sicherste Lösung ist, ein dediziertes Bereitstellungskonto zu erstellen, ihm die erforderlichen Rollen zuzuweisen, es für die Einrichtung zu verwenden und anschließend die erhöhten Berechtigungen wieder zu entfernen.
- Laut der DigiCert Trust Pulse-Umfrage (2. Juli 2025) erlebte fast die Hälfte aller Unternehmen im vergangenen Jahr Ausfallzeiten im Zusammenhang mit Zertifikaten. Viele dieser Vorfälle lassen sich auf vermeidbare Konfigurationsfehler bei der Ersteinrichtung der Zertifizierungsstelle zurückführen.
- Eine ordnungsgemäß implementierte Enterprise-CA bildet die Grundlage für die automatisierte Ausstellung, Erneuerung und den Widerruf von Zertifikaten in großem Umfang mithilfe von Plattformen wie CertSecure Manager.
Was ist eine Enterprise-Zertifizierungsstelle und warum ist eine Domänenintegration erforderlich?
Eine Enterprise-Zertifizierungsstelle (Enterprise CA) ist eine in Active Directory integrierte Zertifizierungsstelle. Im Gegensatz zu einer Standalone-Zertifizierungsstelle, die unabhängig arbeitet, veröffentlicht eine Enterprise CA Zertifikatvorlagen in Active Directory, registriert automatisch in die Domäne eingebundene Computer und Benutzer und registriert sich selbst in der Active Directory-Gesamtstruktur, sodass alle Domänenmitglieder ihr ohne manuelle Konfiguration vertrauen.
Da eine Unternehmenszertifizierungsstelle während der Einrichtung direkt in Active Directory schreibt, benötigt das Installationskonto Berechtigungen zum Ändern des AD-Schemas und der Konfigurationspartition. Diese Berechtigungen sind der Rolle des Unternehmensadministrators vorbehalten. Ohne sie kann ADCS die Domänenintegrationsschritte nicht abschließen, daher ist diese Option deaktiviert, bevor Sie sie überhaupt testen können.
Dies ist beabsichtigt und kein Fehler. Es verhindert, dass ein Konto ohne entsprechende Berechtigungen versehentlich oder böswillig eine nicht autorisierte Zertifizierungsstelle im Gesamtnetzwerk registriert, was die gesamte PKI-Vertrauenskette gefährden würde. Hintergrundinformationen zur Funktionsweise von PKI und Zertifizierungsstellenhierarchien finden Sie im Education Center von EC.
Für wen ist dieses Thema relevant?
Dies ist nicht nur ein Problem für den Ingenieur, der den ADCS-Assistenten ausführt. Folgendes muss jede Rolle wissen:
| Funktion / Rolle (Role) * | Warum es wichtig ist | Aktionselement |
|---|---|---|
| PKI-Administratoren | Direkt durch diesen Fehler während der CA-Bereitstellung blockiert. | Überprüfen Sie die Kontoberechtigungen, bevor Sie den ADCS-Assistenten starten; verwenden Sie ein dediziertes Bereitstellungskonto. |
| Active Directory / Identitätsteams | Besitzen Sie die Gruppenmitgliedschaften, die die CA-Einrichtung ermöglichen oder blockieren. | Vorab die Mitgliedschaft als Unternehmensadministrator und Domänenadministrator für das Bereitstellungskonto bereitstellen; nach der Einrichtung widerrufen. |
| Sicherheitsarchitekten | Verantwortlich für die Sicherstellung, dass die CA-Bereitstellung dem Prinzip der minimalen Berechtigungen folgt. | Definieren Sie eine Richtlinie für Bereitstellungskonten; dokumentieren Sie die Erstellung, Verwendung und Entfernung von Konten im CA-Runbook. |
| Plattform-/Serverteams | Vor Beginn der ADCS-Einrichtung muss sichergestellt werden, dass der Server der Domäne beigetreten ist. | Überprüfen Sie den Domänenbeitrittsstatus über sysdm.cpl, bevor Sie die Verantwortung an das PKI-Team übergeben. |
| Compliance-Teams | Zur Behebung dieses Problems erstellte privilegierte Konten stellen ein Prüfungsrisiko dar, wenn sie nicht entfernt werden. | Beziehen Sie den Lebenszyklus des Bereitstellungskontos in die vierteljährlichen Überprüfungen der AD-Gruppenmitgliedschaft ein. |
| CISOS | Verzögerungen bei der Bereitstellung von Zertifizierungsstellen führen zu Lücken bei der Zertifikatsausstellung und potenziellen Compliance-Verstößen. | Stellen Sie sicher, dass CA-Bereitstellungs-Runbooks vorhanden und getestet sind; integrieren Sie die PKI-Einrichtung in die Änderungsmanagementprozesse. |
Behebung des ausgegrauten Enterprise-CA-Buttons: Schritt für Schritt
Die Ursache liegt darin, dass die dem ADCS-Konfigurationsassistenten angegebenen Anmeldeinformationen nicht über ausreichende Active Directory-Berechtigungen verfügen. Das Konto muss sowohl die Rolle „Unternehmensadministrator“ als auch die Rolle „Domänenadministrator“ besitzen. Führen Sie die folgenden Schritte nacheinander aus.
Schritt 1: Überprüfen Sie, ob der Server der Domäne beigetreten ist.
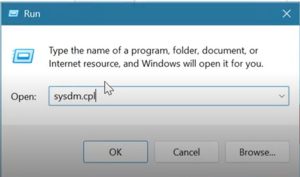
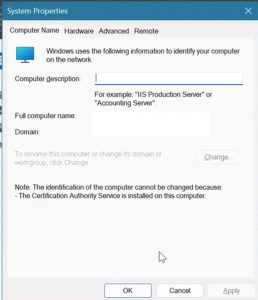
Eine Unternehmenszertifizierungsstelle kann nicht auf einem Server installiert werden, der nicht der Domäne angehört. Öffnen Sie das Dialogfeld „Ausführen“ (Windows-Taste + R) und geben Sie Folgendes ein: sysdm.cplDrücken Sie die Eingabetaste. Im Fenster „Systemeigenschaften“ wird unter der Registerkarte „Computername“ die Domäne angezeigt, zu der der Server gehört. Wird dort ein Arbeitsgruppenname anstelle eines Domänennamens angezeigt, fügen Sie den Server der korrekten Active Directory-Domäne hinzu, bevor Sie fortfahren.
Schritt 2: Überprüfen Sie die Unternehmensadministratorgruppe in Active Directory.
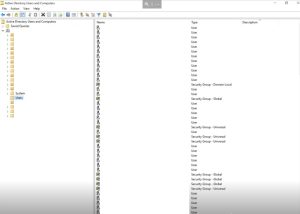
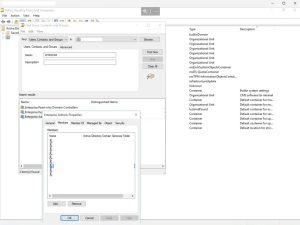
Öffnen Sie „Active Directory-Benutzer und -Computer“ . Navigieren Sie zum Domänenstammverzeichnis, erweitern Sie den Container „Benutzer“ und suchen Sie die Gruppe „Unternehmensadministratoren“ . Öffnen Sie die Gruppe und überprüfen Sie die Registerkarte „Mitglieder“. Wenn das Konto, das Sie für die ADCS-Einrichtung verwenden möchten, nicht aufgeführt ist, verfügt es nicht über ausreichende Berechtigungen für die Bereitstellung einer Unternehmenszertifizierungsstelle.
Schritt 3: Erstellen Sie ein dediziertes Bereitstellungskonto
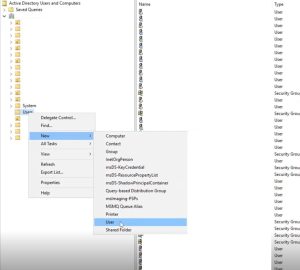
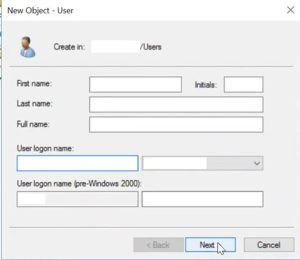
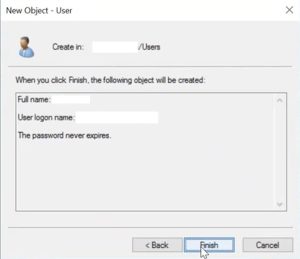
Anstatt ein persönliches oder bestehendes Produktionskonto zu verwenden, erstellen Sie ein dediziertes Konto speziell für diese CA-Bereitstellung. Klicken Sie in „Active Directory-Benutzer und -Computer“ mit der rechten Maustaste auf den Container „Benutzer “ (oder eine dedizierte Organisationseinheit für Dienstkonten), wählen Sie „Neu“ > „Benutzer“ und geben Sie die Benutzerdetails ein. Notieren Sie sich den Anmeldenamen, da Sie ihn im Schritt „ADCS-Anmeldeinformationen“ benötigen.
Schritt 4: Zuweisen der Rollen „Unternehmensadministrator“ und „Domänenadministrator“
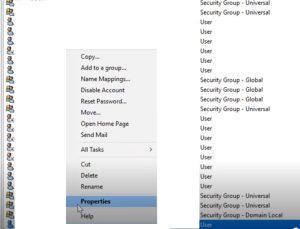
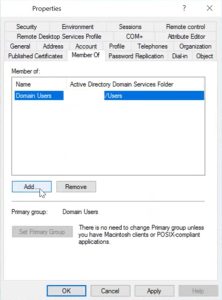
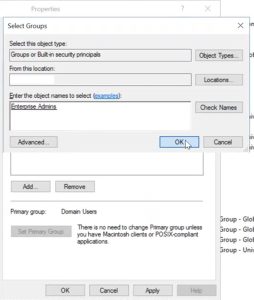
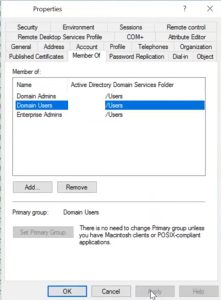
Klicken Sie mit der rechten Maustaste auf das neu erstellte Konto und wählen Sie „Eigenschaften“ . Wechseln Sie zum Tab „Mitglied von“ und klicken Sie auf „Hinzufügen“ . Geben Sie im Objektauswahlfeld „Domänen-Admins“ ein und klicken Sie auf „Namen überprüfen“ , um den Namen aufzulösen. Fügen Sie anschließend auf dieselbe Weise „Unternehmens-Admins“ hinzu . Sobald beide Gruppen angezeigt werden, klicken Sie auf „Anwenden“ , um die Änderungen zu speichern.
Schritt 5: Geben Sie die neuen Anmeldeinformationen im ADCS-Assistenten ein.
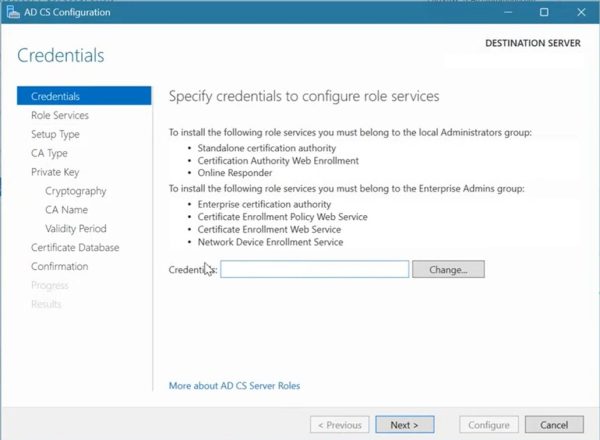
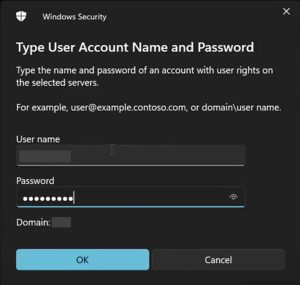
Kehren Sie im Server-Manager zum ADCS-Konfigurationsassistenten zurück. Aus- und Fortbildungen Seite, klicken Sie auf Ändern Um das aktuelle Konto durch das neu erstellte Bereitstellungskonto zu ersetzen, geben Sie den Benutzernamen ein (in DOMAIN\username Geben Sie das gewünschte Format und das von Ihnen festgelegte Passwort ein und klicken Sie dann auf OK. Der Assistent überprüft die Anmeldeinformationen anhand der Active Directory-Daten.
Schritt 6: Bestätigen Sie, dass die Option „Enterprise CA“ jetzt verfügbar ist.
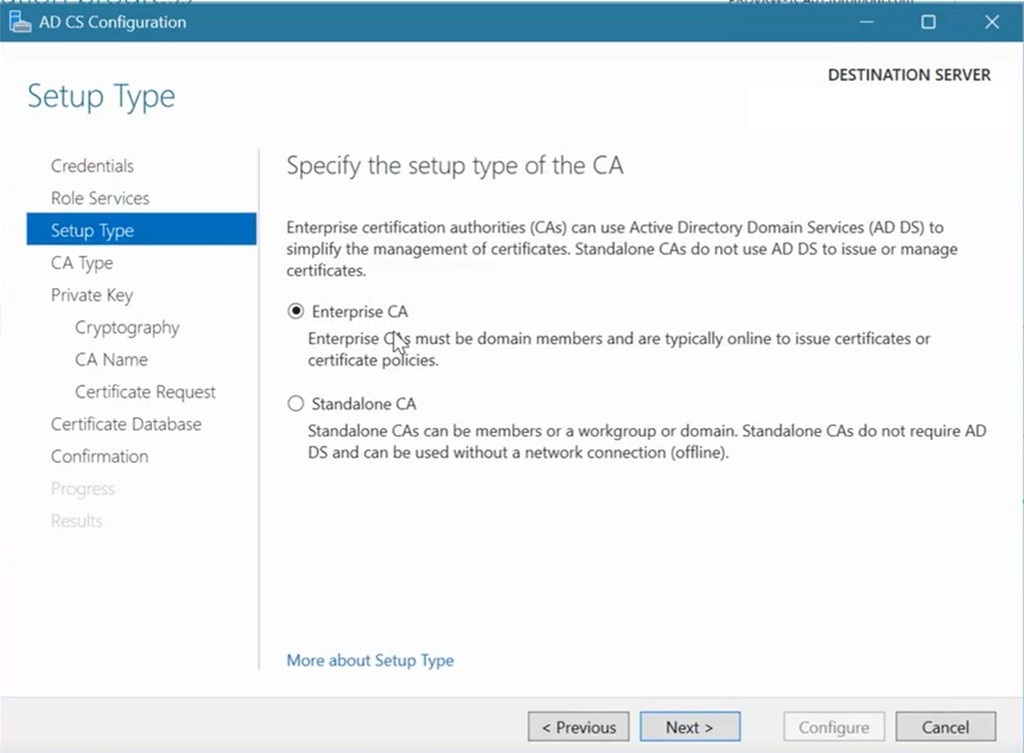
Nachdem Sie die korrekten Anmeldeinformationen eingegeben haben, kehren Sie zur Seite für die Auswahl des Zertifizierungsstellentyps zurück. Die Option „Unternehmenszertifizierungsstelle“ sollte nun auswählbar sein. Fahren Sie mit dem ADCS-Einrichtungsassistenten fort, um die Konfiguration Ihrer ausstellenden Zertifizierungsstelle abzuschließen.
Häufige ADCS-Konfigurationsprobleme: Auswirkungen und Abhilfemaßnahmen (Tabelle)
Die ausgegraute Schaltfläche „Enterprise CA“ ist einer von mehreren Konfigurationsfehlern, die eine ADCS-Bereitstellung blockieren oder destabilisieren können. Mithilfe dieser Tabelle können Sie die häufigsten Probleme priorisieren, deren Auswirkungen auf Ihr Unternehmen verstehen und die Zuständigkeiten klar zuweisen.
| Problem | Auswirkungen auf das Geschäft | Empfohlene Maßnahme | Eigentümer |
|---|---|---|---|
| Die Schaltfläche „Enterprise CA“ ist ausgegraut. | CA-Bereitstellung blockiert; Zertifikatsausstellung verzögert | Erstellen Sie ein dediziertes Konto mit den Rollen Unternehmensadministrator und Domänenadministrator; geben Sie dieses auf der ADCS-Anmeldeinformationsseite an. | PKI-Administrator + AD/Identitätsteam |
| Server nicht in die Domäne eingebunden | Die Option „Enterprise CA“ ist nicht verfügbar; die CA kann nicht in Active Directory integriert werden. | Verbinden Sie den Server mit der richtigen AD-Domäne, bevor Sie mit der ADCS-Einrichtung beginnen. | Plattform-/Serverteam |
| Benutzerkonto mit erhöhten Rechten wurde nach der Einrichtung nicht entfernt. | Ein persistentes privilegiertes Konto erzeugt Prüffeststellungen und eine Angriffsfläche | Entfernen Sie die Mitgliedschaften „Unternehmensadministrator“ und „Domänenadministrator“ umgehend nach der Bereitstellung der Zertifizierungsstelle aus dem Bereitstellungskonto. | AD/Identitätsteam + Compliance |
| CRL-Verteilungspunkt nicht erreichbar | Die Zertifikatsvalidierung schlägt fehl; Dienste, die den Widerruf prüfen, gehen offline. | CRL an einen HTTP-Endpunkt veröffentlichen, der für alle vertrauenden Parteien zugänglich ist; vor der Ausstellung von Produktionszertifikaten testen. | PKI-Administrator + Netzwerkteam |
| Keine Automatisierung des Zertifikatslebenszyklus | Zertifikate laufen stillschweigend ab; Ausfälle beeinträchtigen Benutzer und Dienste | Einführung CertSecure Manager zur Automatisierung von Ermittlung, Verlängerung und Widerruf | PKI-Administrator + Sicherheitsarchitekt |
| Schwache CA-Schlüsselgröße oder Algorithmus | Nichteinhaltung der NIST-Richtlinien; zukünftige Migrationskosten steigen | Verwenden Sie RSA 4096-Bit für die Root-CA und mindestens RSA 3072-Bit für die Issuing-CA; planen Sie die PQC-Migration. | Sicherheitsarchitekt + PKI-Administrator |
Was ist nach der Bereitstellung der Unternehmenszertifizierungsstelle zu tun?
Die Behebung des Problems mit der ausgegrauten Schaltfläche ist nur der erste Schritt. Eine neu bereitgestellte Enterprise-Zertifizierungsstelle muss gehärtet, überwacht und in die Lebenszyklusautomatisierung integriert werden, bevor sie für den Einsatz in der Produktion geeignet ist.
Erhöhte Berechtigungen sofort entfernen
Das Bereitstellungskonto sollte nur so lange über die Mitgliedschaften „Unternehmensadministrator“ und „Domänenadministrator“ verfügen, wie die ADCS-Einrichtung dauert. Sobald die Zertifizierungsstelle konfiguriert ist und erfolgreich Testzertifikate ausstellt, entfernen Sie diese Gruppenmitgliedschaften aus dem Bereitstellungskonto. Andernfalls entsteht ein persistenter Prüffehler und eine unnötige Angriffsfläche. Dokumentieren Sie den Kontonamen, die aktuellen (reduzierten) Berechtigungen und den Speicherort der Anmeldeinformationen.
CRL- und OCSP-Veröffentlichung prüfen
Eine Unternehmenszertifizierungsstelle (CA), die keine Sperrinformationen veröffentlichen kann, ist nicht für den Produktiveinsatz geeignet. Stellen Sie sicher, dass der Verteilungspunkt der Zertifikatssperrliste (CRL) über HTTP von allen Clients erreichbar ist, die Zertifikate dieser CA verwenden. Wenn Sie OCSP einsetzen, überprüfen Sie, ob der Responder gültige, signierte Antworten zurückgibt. Testen Sie die Sperrprüfung von einer in die Domäne eingebundenen Workstation aus, bevor Sie Produktionszertifikate ausstellen.
Automatisieren Sie die Lebenszyklusverwaltung von Zertifikaten
Eine manuell verwaltete Zertifizierungsstelle (CA) stellt in großem Umfang ein Risiko dar. Das CA/Browser Forum verabschiedete im April 2025 den Vorschlag SC-081v3, der einen Stufenplan zur Reduzierung der Gültigkeit öffentlicher TLS-Zertifikate auf 200 Tage (ab dem 15. März 2026), 100 Tage (ab dem 15. März 2027) und 47 Tage (ab dem 15. März 2029) festlegt. Obwohl interne CA-Zertifikate nicht direkt den Regeln des CA/Browser Forums unterliegen, gilt dieselbe Automatisierungspraxis. CertSecure Manager integriert sich in ADCS und ermöglicht die automatisierte Erkennung, Verlängerung und den Widerruf aller Zertifikate, sodass kein Zertifikat ohne Vorwarnung abläuft.
Erstellen Sie ein kryptografisches Inventar
Sobald die Zertifizierungsstelle Zertifikate ausstellt, besteht die nächste operative Herausforderung darin, zu wissen, welche Zertifikate ausgestellt wurden und wo diese eingesetzt werden. CBOM Secure erstellt und pflegt eine vollständige kryptografische Stückliste für die gesamte Umgebung und ermöglicht PKI-Teams so, jedes ausgestellte Zertifikat nachzuverfolgen, schwache Algorithmen zu identifizieren und sich auf die zukünftige Migration zu Post-Quanten-Kryptografiestandards vorzubereiten. Das NIST finalisierte FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) und FIPS 205 (SLH-DSA) im August 2024 als erste Post-Quanten-Standards. Die Planung dieser Migration beginnt mit der Kenntnis des aktuellen Zustands.
Checkliste vor der Bereitstellung: Einrichtung einer Unternehmenszertifizierungsstelle
Gehen Sie diese Checkliste durch, bevor Sie den ADCS-Konfigurationsassistenten starten, um die häufigsten Einrichtungsfehler zu vermeiden:
- Der Server ist in die Domäne eingebunden (bitte vor dem Öffnen des Server-Managers über sysdm.cpl überprüfen).
- Es wurde ein dediziertes Bereitstellungskonto erstellt (kein persönliches Konto oder Produktionskonto).
- Das Bereitstellungskonto ist Mitglied sowohl der Unternehmensadministratoren als auch der Domänenadministratoren.
- Die Anmeldeinformationen für das Bereitstellungskonto werden sicher gespeichert und im CA-Runbook dokumentiert.
- Der CA-Schlüsselalgorithmus und die Schlüsselgröße sind definiert: RSA 4096 Bit für die Root-CA, RSA mindestens 3072 Bit für die ausstellende CA
- Die Gültigkeitsdauern der Zertifizierungsstellen sind angemessen festgelegt: Stammzertifizierungsstelle 10-20 Jahre, ausstellende Zertifizierungsstelle 5-10 Jahre
- Die URLs der CRL-Verteilungspunkte sind definiert und ihre Erreichbarkeit über HTTP wurde bestätigt.
- Der OCSP-Responder ist geplant, eingesetzt und getestet.
- Die nach der Einrichtung durchzuführende Aufgabe ist dokumentiert: Unternehmensadministrator und Domänenadministrator vom Bereitstellungskonto entfernen.
- Plattform für das Management des Zertifikatslebenszyklus (CertSecure ManagerDie Integration ist geplant
- Werkzeug zur kryptografischen Inventarisierung (CBOM Secure) fällt in den Geltungsbereich der Erkennung nach der Bereitstellung.
- CA-Runbook und Bereitstellungsprotokoll werden zu Prüfungszwecken archiviert.
Wie Verschlüsselungsberatung helfen kann
Bei Encryption Consulting arbeiten wir mit Unternehmen in jeder Phase der PKI-Einführung zusammen – von der Architekturplanung über die Implementierung und Fehlerbehebung bis hin zum laufenden Management. Ob Sie Microsoft ADCS einführen, zu einer PKI-as-a-Service- Plattform migrieren oder eine hybride CA-Umgebung aufbauen: Unser Team kümmert sich um die Konfigurationsdetails, sodass Ihr Team diese nicht durch Ausprobieren erlernen muss.
Unsere PKI-Dienstleistungen umfassen die Entwicklung von Zertifizierungsstellenhierarchien, Zertifikatsrichtlinien und CPS, die Implementierung und Härtung von ADCS, die Infrastruktur für den Zertifikatswiderruf sowie die Integration in Plattformen für das Zertifikatslebenszyklusmanagement. Für Organisationen, die sich auf Post-Quanten-Kryptographie vorbereiten, bieten unsere PQC-Readiness- Analyse und das PQC Center of Excellence einen strukturierten Weg von der heutigen RSA- und ECC-Infrastruktur zu NIST-standardisierten Algorithmen.
Um Ihre PKI-Konfiguration zu besprechen oder Probleme mit einer bestehenden Implementierung zu beheben, kontaktieren Sie uns unter [email protected] oder besuchen Sie unsere PKI-Services-Seite.
Fazit
Ein ausgegrauter Enterprise-CA-Button ist zwar ärgerlich, aber das Problem lässt sich beheben. Die Ursache ist immer dieselbe: Das Konto, unter dem der ADCS-Assistent ausgeführt wird, verfügt über unzureichende Active Directory-Berechtigungen. Um das Problem zu lösen, müssen die Anmeldeinformationen eines Kontos mit Enterprise-Admin- und Domänenadministratorrollen angegeben werden. ADCS benötigt diese Berechtigungen, um die Zertifizierungsstelle in der AD-Gesamtstruktur zu registrieren.
Die wichtigste Erkenntnis ist, dass Fehler bei der PKI-Einrichtung fast immer auf Berechtigungs- oder Konfigurationsprobleme zurückzuführen sind, die auftreten, weil die Voraussetzungen vor der Bereitstellung nicht überprüft wurden. Eine Checkliste vor der Bereitstellung, ein dediziertes Bereitstellungskonto und ein dokumentiertes Handbuch beheben die meisten dieser Probleme. Sobald die Zertifizierungsstelle (CA) in Betrieb ist, wandelt die Integration der Zertifikatslebenszyklusautomatisierung und der Aufbau eines kryptografischen Inventars eine manuell verwaltete CA in eine skalierbare, revisionssichere Vertrauensinfrastruktur um.
Häufig gestellte Fragen
Was ist die wichtigste Erkenntnis aus diesem Beitrag über die ausgegraute Schaltfläche „Enterprise CA“?
Die Option „Enterprise CA“ in ADCS ist ausgegraut, wenn dem Konto, unter dem das Setup ausgeführt wird, die Berechtigungen „Enterprise-Administrator“ und „Domänenadministrator“ in Active Directory fehlen. Um das Problem zu beheben, erstellen oder stufen Sie ein Benutzerkonto mit beiden Rollen hoch und führen Sie die ADCS-Konfiguration anschließend mit diesen Anmeldeinformationen erneut aus. Die Schaltfläche ist sofort verfügbar, sobald die korrekten Anmeldeinformationen eingegeben wurden.
Warum ist das für PKI-Teams in Unternehmen wichtig?
Enterprise-PKI-Teams implementieren ausstellende Zertifizierungsstellen (CAs) nach einem festgelegten Zeitplan, der an Geschäftsprojekte, Compliance-Audits oder Infrastrukturaktualisierungen gekoppelt ist. Eine ausgegraute Schaltfläche für die Enterprise-CA blockiert diese Implementierung, bis das Berechtigungsproblem behoben ist. Dies führt zu Verzögerungen, die sich auf die Zertifikatsausstellung, Projektfristen und in manchen Fällen auf Compliance-Lücken auswirken. Die frühzeitige Kenntnis der Ursache verhindert diese Blockaden.
Welche Risiken entstehen, wenn dieses Problem ohne dokumentierten Prozess angegangen wird?
Ohne einen dokumentierten Fehlerbehebungsprozess vergeben Teams möglicherweise übermäßige Dauerberechtigungen, um den Fehler schnell zu beheben. Dadurch bleiben privilegierte Konten lange nach der Bereitstellung der Zertifizierungsstelle aktiv. Zudem können sie Active Directory-Gruppenmitgliedschaften falsch konfigurieren oder den falschen Benutzer zu den Unternehmensadministratoren hinzufügen, was zu Beanstandungen im Audit führt. Laut der DigiCert Trust Pulse Survey (2. Juli 2025) erlebte fast die Hälfte der Unternehmen im vergangenen Jahr zertifikatsbedingte Ausfallzeiten, die häufig auf vermeidbare Konfigurationsfehler zurückzuführen waren.
Welche Teams sollten für die Lösung dieses Problems verantwortlich sein?
Zur Behebung des Problems ist die Zusammenarbeit dreier Teams erforderlich: des PKI- oder Sicherheitsteams (das den Fehler identifiziert und für die CA-Bereitstellung verantwortlich ist), des Active Directory- oder Identitätsteams (das dem Bereitstellungskonto die Mitgliedschaft als Unternehmensadministrator und Domänenadministrator gewährt) und des Server- oder Plattformteams (das die Domäneneinbindung des Servers bestätigt). CISOs und Compliance-Teams sollten sicherstellen, dass jegliche temporär gewährten privilegierten Zugriffsrechte nach der Bereitstellung umgehend widerrufen werden.
Wie hängt das mit dem Zertifikatslebenszyklusmanagement zusammen?
Eine ausgegraute Schaltfläche für eine Unternehmenszertifizierungsstelle (Enterprise CA) bedeutet, dass keine ausstellende Zertifizierungsstelle (CA) bereitgestellt werden kann. Dies wiederum hat zur Folge, dass keine Zertifikate an Benutzer, Geräte oder Dienste ausgestellt werden können, die von dieser CA abhängig sind. Plattformen für das Zertifikatslebenszyklusmanagement wie CertSecure Manager benötigen eine funktionierende CA-Hierarchie, um die Ausstellung, Verlängerung und den Widerruf von Zertifikaten zu automatisieren. Verzögerungen bei der Bereitstellung von CAs verzögern daher die Automatisierungsebene, die Ausfälle aufgrund abgelaufener Zertifikate verhindern soll.
Wie sollten Organisationen den Erfolg nach der Lösung dieses Problems messen?
Zu den Erfolgskennzahlen gehören: Die Unternehmenszertifizierungsstelle (CA) wurde fehlerfrei bereitgestellt und stellt Zertifikate aus; die Berechtigungen des Bereitstellungskontos wurden nach der Einrichtung eingeschränkt oder widerrufen; die CA-Audit-Protokolle bestätigen die erfolgreiche Erstausstellung; und es gab keine unautorisierten Änderungen der Gruppenmitgliedschaft in Active Directory. Langfristig sollte die Bereitstellungszeit zukünftiger CAs anhand des dokumentierten Prozesses überwacht und geprüft werden, ob aufgrund von Berechtigungslücken erneut Zertifikatsausstellungsfehler auftreten.
Was sollte nach der Bereitstellung einer Enterprise-Zertifizierungsstelle regelmäßig geprüft oder überwacht werden?
Vierteljährliche Prüfung: Active Directory-Gruppenmitgliedschaften für Unternehmens- und Domänenadministratoren (alle für die CA-Bereitstellung hinzugefügten und nicht entfernten Konten kennzeichnen), CA-Überwachungsprotokolle auf unautorisierte Zertifikatsausstellung und Server-Domänenbeitrittsstatus. Kontinuierliche Überwachung: Integrität des CA-Dienstes, CRL-Veröffentlichungspläne und alle fehlgeschlagenen Registrierungsversuche, die auf eine Berechtigungsregression hindeuten könnten.
Wie wirkt sich dieses Problem auf Cloud-, Hybrid- oder Multi-CA-PKI-Umgebungen aus?
In hybriden PKI-Umgebungen, in denen eine lokale ADCS-Zertifizierungsstelle neben einer Cloud-basierten Zertifizierungsstelle wie einer PKIaaS -Plattform arbeitet, kann ein Bereitstellungsfehler auf ADCS-Seite zu Lücken in der Zertifikatsabdeckung für Workloads führen, die von dieser Zertifizierungsstelle abhängig sind. Umgebungen mit mehreren Zertifizierungsstellen erhöhen zudem das Risiko, dass temporäre privilegierte Konten, die zur Behebung von Einrichtungsproblemen erstellt wurden, bei mehreren Bereitstellungsereignissen in Vergessenheit geraten.
Welche häufigen Fehler sollten Teams bei der Behebung des ausgegrauten Enterprise CA-Buttons vermeiden?
Die häufigsten Fehler sind: die Verwendung eines persönlichen oder bestehenden Produktionskontos mit erhöhten Berechtigungen anstatt die Erstellung eines dedizierten Bereitstellungskontos; das Versäumnis, die Enterprise-Admin-Mitgliedschaft nach Abschluss der Einrichtung vom Bereitstellungskonto zu entfernen; das Versäumnis, den Domänenbeitrittsstatus vor dem Start des ADCS-Assistenten zu überprüfen; und das Versäumnis, den Kontonamen, die Gruppenmitgliedschaften und den Speicherort der Anmeldeinformationen für zukünftige Referenz oder Audits zu dokumentieren.
Was sollte in einer PKI-Umgebung vierteljährlich aktualisiert werden, um ein erneutes Auftreten dieses Problems zu verhindern?
Vierteljährliche Aktualisierung: Überprüfung der Active Directory-Gruppenmitgliedschaften für Unternehmens- und Domänenadministratoren, Bereitstellungs-Runbooks und dokumentierte Verfahren für Zertifizierungsstellen, Überprüfung des Domänenbeitritts aller Server-Hosts für Zertifizierungsstellen sowie Inventarisierung privilegierter Konten. Prüfen Sie außerdem, ob zukünftige Bereitstellungen von Zertifizierungsstellen geplant sind, damit Bereitstellungskonten und Berechtigungen im Voraus und nicht erst unter Zeitdruck bereitgestellt werden können, da in solchen Fällen häufig Konfigurationsabkürzungen vorgenommen werden.
- Kurzantwort: Warum ist die Schaltfläche „Enterprise CA“ ausgegraut?
- Wichtige Erkenntnisse
- Was ist eine Enterprise-Zertifizierungsstelle und warum ist eine Domänenintegration erforderlich?
- Für wen ist dieses Thema relevant?
- Behebung des ausgegrauten Enterprise-CA-Buttons: Schritt für Schritt
- Schritt 1: Überprüfen Sie, ob der Server der Domäne beigetreten ist.
- Schritt 2: Überprüfen Sie die Unternehmensadministratorgruppe in Active Directory.
- Schritt 3: Erstellen Sie ein dediziertes Bereitstellungskonto
- Schritt 4: Zuweisen der Rollen „Unternehmensadministrator“ und „Domänenadministrator“
- Schritt 5: Geben Sie die neuen Anmeldeinformationen im ADCS-Assistenten ein.
- Schritt 6: Bestätigen Sie, dass die Option „Enterprise CA“ jetzt verfügbar ist.
- Häufige ADCS-Konfigurationsprobleme: Auswirkungen und Abhilfemaßnahmen (Tabelle)
- Was ist nach der Bereitstellung der Unternehmenszertifizierungsstelle zu tun?
- Checkliste vor der Bereitstellung: Einrichtung einer Unternehmenszertifizierungsstelle
- Wie Verschlüsselungsberatung helfen kann
- Fazit
- Häufig gestellte Fragen


