
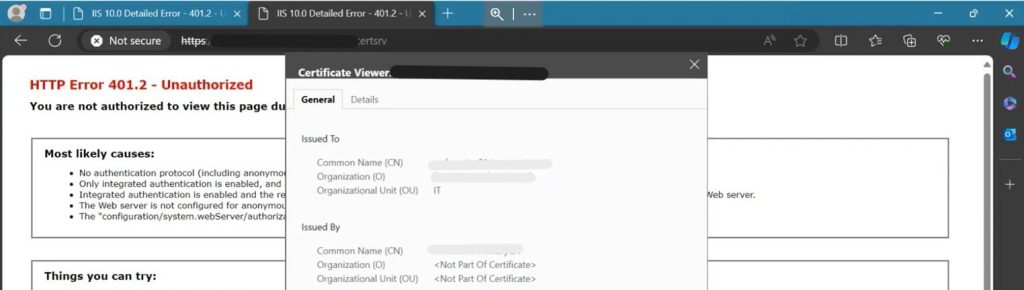
Ein wichtiger Bestandteil der PKI- Einrichtung ist die Sicherstellung der Webregistrierung, damit Zertifikate an Benutzer verteilt werden können. Dabei können verschiedene Probleme auftreten, eines der häufigsten ist jedoch der unten angezeigte HTTPS-Fehler 401.2. Dieser tritt auf, wenn Sie zwar ein Zertifikat für die HTTPS- Kommunikation eingerichtet haben, dieses aber nicht die erforderlichen SAN-Werte enthält. Die folgenden Schritte helfen Ihnen bei der Behebung dieses Problems.
Fehlerbehandlung
Nach der Webregistrierung und beim Aufruf Ihrer ADCS- Website wird das HTTPS-Zertifikat möglicherweise als nicht verfügbar angezeigt oder Ihre Website als „Nicht sicher“ gekennzeichnet. Dies kann passieren, wenn das SAN- Attribut nicht korrekt in Ihrer Zertifikatsanforderung hinzugefügt wurde.
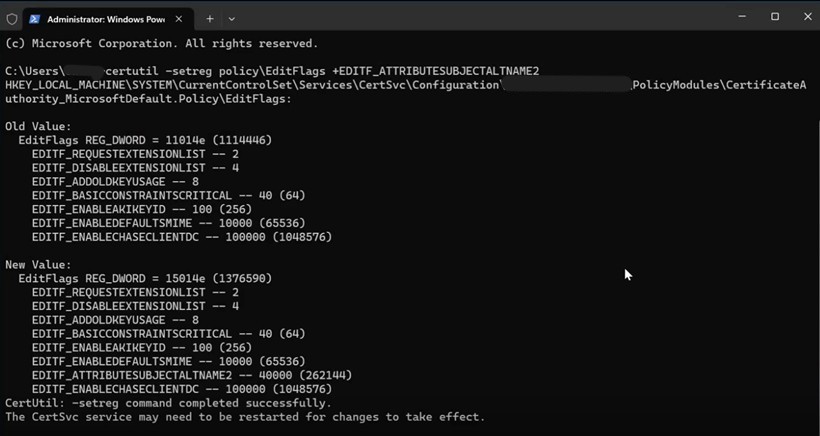
Führen Sie den folgenden Befehl aus, um das richtige Flag zu setzen und die Verwendung von SAN-Attributen in Ihrem Webzertifikat zuzulassen.
certutil -setreg policy\EditFlags +EDITF_ATTRIBUTESUBJECTNAMES2
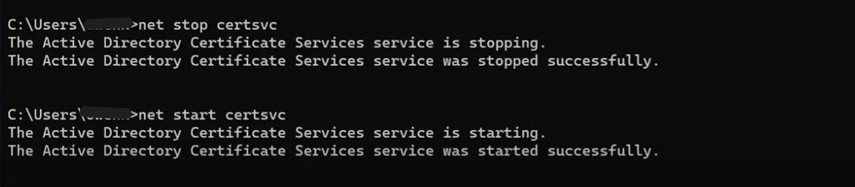
Starten Sie Ihre Active Directory-Zertifikatdienste neu.
net stop certsvc && net start svc
Wenn Sie fertig sind, wiederholen Sie die Ausstellung des Webzertifikats und weisen Sie es Ihrer Webseite erneut zu.
Fazit
Dies ist eines der häufigsten Probleme bei der Web-Registrierung im Zusammenhang mit PKI . Es lässt sich in der Regel einfacher beheben als die meisten anderen Probleme und ist daher nicht sehr zeitaufwändig. Wir von Encryption Consulting unterstützen Ihr Unternehmen bei der Planung, Implementierung und Fehlerbehebung jeder gewünschten PKI-Lösung. Um mehr darüber zu erfahren, wie wir Ihr Unternehmen unterstützen können, kontaktieren Sie uns bitte unter [email protected] oder besuchen Sie www.encryptionconsulting.com.


