Kurz gesagt: Eine Checkliste zur Datenschutzbewertung sollte rechtliche Anforderungen, Dateninventarisierung und -klassifizierung, schriftliche Richtlinien für den gesamten Datenlebenszyklus, die Wahl zwischen Verschlüsselung und Tokenisierung, Zugriffskontrollen, Datensicherung und -wiederherstellung, kontinuierliche Überwachung, regelmäßige Audits sowie die Zuordnung jeder Kontrollmaßnahme zu der jeweiligen Vorschrift, die sie erfüllt, umfassen. Organisationen, die Klassifizierungs- oder Wiederherstellungstests vernachlässigen, entdecken die Lücke typischerweise erst im Falle eines Vorfalls oder eines Audits, nicht vorher.
Die zentralen Thesen:
- Die Bewertung des Datenschutzes beginnt mit der Kenntnis der geltenden Vorschriften (DSGVO, CCPA, HIPAA, PCI DSS) und ihrer jeweiligen Anforderungen.
- Die Klassifizierung und die Entscheidung zwischen Verschlüsselung und Tokenisierung erfolgen vor der Auswahl der Kontrollmechanismen, nicht danach.
- Wiederherstellungstests und kontinuierliche Überwachung sind genauso wichtig wie die anfängliche Regelungstechnik.
- Mithilfe einer Compliance-Mapping-Tabelle wird aus einer allgemeinen Checkliste eine auditierbare.
Veröffentlicht: Juni 2024. Aktualisiert: August 2026. Geprüft vom Datenschutz-Beratungsteam von Encryption Consulting.
Es ist entscheidend zu verstehen, dass Datenschutz nicht nur ein Thema ist, das sich aufgrund rechtlicher und regulatorischer Vorgaben für Unternehmen ergibt, sondern ein zentraler Faktor für deren Geschäftstätigkeit. Cyberbedrohungen entwickeln sich ständig weiter und werden immer komplexer, was Unternehmen aufgrund strenger Vorschriften wie der DSGVO , des CCPA, des HIPAA und des PCI DSS zur Implementierung strenger Sicherheitsmaßnahmen zwingen kann . Dieser Blog dient Ihnen daher als praktischer Leitfaden, um Ihr bestehendes Datenschutzkonzept zu überprüfen und zu verbessern.
Datenschutz schützt Informationen vor unbefugter Nutzung, Offenlegung oder Veränderung und schützt gleichzeitig die Interessen von Einzelpersonen und Unternehmen. Der hiermit verfolgte Aktionsplan soll sicherstellen, dass solche Informationen nicht in die falschen Hände geraten.
Grundprinzipien des Datenschutzes
Unbeabsichtigte Rückschläge, die Ihrem Unternehmen großen Schaden zufügen können, lassen sich leicht vermeiden, wenn eine effektive Datenschutzstruktur vorhanden und gut angepasst ist. Der Schutz der Unternehmensdaten erfordert ein wirksames Rahmenwerk zur Bekämpfung von Betrug und Cyberbedrohungen, das auf die Bedürfnisse Ihres Unternehmens zugeschnitten ist.
Die wichtigsten Konzepte der Informationssicherheit vermitteln das Verständnis, dass die an der Datenerfassung beteiligte Person für die personenbezogenen Daten der Kunden verantwortlich ist und keine vorsätzliche Täuschungsabsicht vorliegt. Sowohl der Prozess als auch die Kommunikation über die Kundendaten sind objektiv. Diese Grundsätze sind fast alle in Datenschutzgesetzen wie der Datenschutz-Grundverordnung (DSGVO) der Europäischen Union verankert. Nachfolgend sind die wichtigsten Grundsätze aufgeführt:
Rechtmäßigkeit, Fairness und Transparenz
Aus Gründen der Gesetzeskonformität, Nichtdiskriminierung und Transparenz werden Daten über eine bestimmte Person nur dann verarbeitet, wenn dies gesetzlich vorgeschrieben ist, für einen vertraglich vereinbarten Zweck, mit Zustimmung des Dateninhabers oder für einen anderen rechtmäßigen Zweck. Daten werden nicht in einer Weise verarbeitet, die eine Person täuscht, und der Dateninhaber hat ein Verständnis dafür, wie die Daten einer Person verwendet werden.
Zweckbindung
Daten müssen stets rechtmäßig und für den tatsächlichen Zweck erhoben werden, für den sie benötigt werden. Sie dürfen keine Änderungen erfahren, die aus Sicht der Gesetzgebung nicht mit diesen Zielen vereinbar sind.
Datenminimierung
Personenbezogene Daten müssen korrekt verarbeitet und stets korrekt sein. Bei Bedarf müssen die Daten mit korrekten Informationen aktualisiert werden.
Genauigkeit
Die erhobenen personenbezogenen Daten dürfen für den angegebenen Zweck nicht übermäßig, irrelevant oder veraltet sein und müssen bei Bedarf zeitnah verarbeitet werden. Unrichtige Daten müssen umgehend korrigiert oder gelöscht werden.
Integrität und Vertraulichkeit
In Fällen einer spezifischen Veränderung durch unbefugten Zugriff und darüber hinaus einer zusätzlichen beabsichtigten oder unbeabsichtigten Entfernung, Zerstörung oder allen anderen Arten der Schädigung der personenbezogenen Daten aus denselben Gründen müssen die personenbezogenen Daten zum Schutz vor Störungen und Schäden aller Art durch den Einsatz der am besten geeigneten Technologien oder Verwaltungsmethoden verarbeitet werden.
Checkliste zur Datenschutzbewertung
Heute mehr denn je muss der Datenschutz für alle – Unternehmen wie Privatpersonen – ernst genommen werden, denn die Welt ist digital. Da Sie auch die gesetzlichen Bestimmungen bestmöglich einhalten müssen, empfehlen wir Ihnen, Ihre Datenschutzsysteme regelmäßig zu überprüfen. Im Folgenden finden Sie eine Liste mit Maßnahmen, die Ihnen helfen, alle Aspekte des Datenschutzes zu bewerten und zu verbessern.
-
Verstehen Sie die gesetzlichen oder behördlichen Anforderungen
Ermitteln Sie die Stärken der regulatorischen und rechtlichen Rahmenbedingungen im Hinblick auf die Bedürfnisse Ihres Unternehmens. Dazu gehören beispielsweise die Datenschutz-Grundverordnung (DSGVO) der Europäischen Union, der California Consumer Privacy Act (CCPA) der Vereinigten Staaten, der Health Insurance Portability and Accountability Act (HIPAA) und der Payment Card Industry Data Security Standard ( PCI DSS ). Es ist wichtig, genau zu verstehen, was diese Vorschriften beinhalten und wie sie den Datenschutz in einem Unternehmen beeinflussen können.
-
Dateninventarisierung und -klassifizierung
Es ist zwingend erforderlich, ein Verzeichnis aller Daten zu erstellen, die das Unternehmen besitzt und kontrolliert, einschließlich personenbezogener Daten (PII), Gesundheitsdaten (PHI), PCI-Daten, Betriebsdaten, geistigem Eigentum und mehr. Nur so erhält das Unternehmen einen Überblick über seine Datenbestände. Gleichzeitig weisen Daten unterschiedliche Sensibilitäts- und Kritikalitätsstufen auf, die als hochsensibel, vertraulich oder öffentlich eingestuft werden können. Im nächsten Schritt gilt es zu ermitteln, wo die personenbezogenen Daten gespeichert sind: in der Cloud , im Unternehmen selbst oder auf Servern von Drittanbietern.
-
Entwickeln Sie Datenschutzrichtlinien
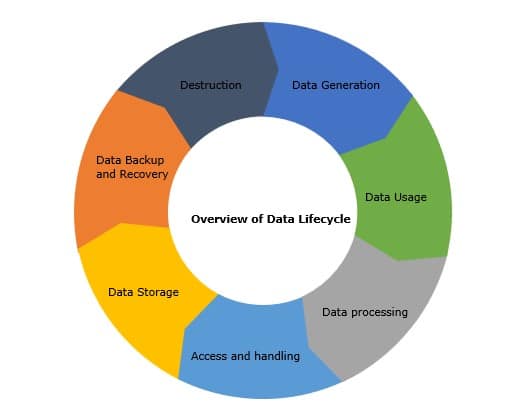
Zu den wichtigsten Strategien für den Datenschutz sollte die Umsetzung optimaler Richtlinien und Pläne gehören, die sich mit den Daten während ihres gesamten Lebenszyklus befassen, also in Prozessen wie der Generierung, Verwendung, Verarbeitung, dem Zugriff und der Handhabung, Speicherung, Sicherung und Entsorgung.
-
Wählen Sie zwischen Verschlüsselung und Tokenisierung.
Verschlüsselung und Tokenisierung schützen beide sensible Daten, eignen sich aber für unterschiedliche Anwendungsfälle. Die Verschlüsselung transformiert Daten mithilfe eines reversiblen mathematischen Algorithmus und eines Schlüssels und ist die richtige Wahl, wenn die Originaldaten später wiederhergestellt werden müssen, beispielsweise für archivierte Datensätze oder Daten, die mit autorisierten Dritten geteilt werden. Die Tokenisierung ersetzt sensible Werte durch ein nicht-sensibles Surrogat, das in einem separaten Tresor gespeichert wird. Sie ist oft besser geeignet für strukturierte Daten mit hohem Datenvolumen wie Kreditkarten- oder Sozialversicherungsnummern, da das Token selbst keinen ausnutzbaren Wert besitzt, falls es offengelegt wird. Dies kann insbesondere den Compliance-Anforderungen gemäß PCI DSS entgegenwirken. Verwenden Sie Verschlüsselung , wenn Daten systemübergreifend in ihrer ursprünglichen Form wiederhergestellt werden müssen; verwenden Sie Tokenisierung, wenn ein Feld wiederholt für Abfragen verwendet wird, aber selten umgekehrt werden muss.
-
Datenverschlüsselung und -anonymisierung
Die Verfügbarkeit der erforderlichen Verschlüsselungslösungen zum Schutz von Daten während der Speicherung (ruhende Daten) und der Übertragung (Datenübertragung) über ein Netzwerk ist für personenbezogene oder sensible Informationen unerlässlich. Um zu verhindern, dass diese Informationen in falsche Hände geraten, wird eine kontinuierliche Aktualisierung der Verschlüsselungsprotokolle auf den aktuellen Standard empfohlen. Wo immer möglich, sollten personenbezogene Daten anonymisiert werden, um die Identität der betroffenen Person zu schützen.
-
Risikobewertung
Führen Sie eine Risikoanalyse der möglichen Risiken und Schwachstellen durch, denen eine Organisation ausgesetzt sein kann. Dazu gehören interne Risiken, wie etwa die Verwendung von Informationen durch einen Mitarbeiter für den falschen Zweck, externe Risiken, bei denen ein Außenstehender auf die Informationen der Organisation zugreifen kann, und Umweltrisiken, die die Organisation betreffen, wie etwa Naturkatastrophen.
-
Zugangskontrolle
Legen Sie eine genaue Kennzeichnung der Zugriffskontrollmaßnahmen fest, einschließlich, aber nicht beschränkt auf rollenbasierte Zugriffskontrolle (RBAC), Multi-Faktor-Authentifizierung (MFA) und regelmäßige Überprüfung von Zugriffsprotokollen und Audits, um sicherzustellen, dass nur autorisiertes Personal Zugriff auf die sensiblen Informationen Ihrer Organisation hat.
-
Sicherung und Wiederherstellung
Eine Bewertung des Datenschutzes ist unvollständig, ohne zu überprüfen, ob geschützte Daten tatsächlich wiederhergestellt werden können. Halten Sie Backups bereit, die dem Verschlüsselungs- und Zugriffskontrollstandard der Quelldaten entsprechen, testen Sie die Wiederherstellung nach einem festgelegten Zeitplan, anstatt sich auf die Funktionsfähigkeit der Backups zu verlassen, und dokumentieren Sie für jede Datenkategorie ein Recovery Time Objective (RTO) und ein Recovery Point Objective (RPO), damit das Unternehmen weiß, wie viele Daten und wie viel Zeit im Falle eines Vorfalls verloren gehen könnten.
-
Kontinuierliche Überwachung
Punktuelle Prüfungen erfassen das, was bei einer periodischen Überprüfung zufällig festgestellt wird; die kontinuierliche Überwachung erfasst Ereignisse zwischen den einzelnen Prüfungen. Implementieren Sie Protokollierung und Benachrichtigungen für den Zugriff auf sensible Datenspeicher, ungewöhnliche Datenbewegungen sowie Änderungen an der Verschlüsselungs- oder Schlüsselverwaltungskonfiguration, um Richtlinienverstöße oder Fehlkonfigurationen nahezu in Echtzeit und nicht erst bei der nächsten geplanten Prüfung zu erkennen.
-
Regelmäßige Audits und Bewertungen
Mindestens einmal jährlich sollten Datenschutz-Audits durchgeführt werden, um die Risiken und die bestehenden Richtlinien zu identifizieren. Beauftragen Sie externe Prüfer, um die Datenschutzmaßnahmen in Ihrem Unternehmen zu bewerten. Hier sind einige Tipps, die Sie bei der Durchführung eines Audits berücksichtigen sollten:
- Bilden Sie ein Auditteam
- Erstellen Sie einen detaillierten Auditplan, die Verfahrensschritte und den Dokumentationsprozess
- Erwägen Sie die Überprüfung früherer Aufzeichnungen oder Informationen zu Konsultationen zu einem verwandten Thema
- Durchführung von Workshops mit identifizierten Stakeholdern
- Bewerten Sie vorhandene Datensicherheitsmaßnahmen und evaluieren Sie aktuelle und bewährte Verfahren zum Schutz von Daten.
- Evaluieren Sie das Schulungs- und Sensibilisierungsprogramm für Mitarbeiter
- Identifizieren Sie Lücken in der aktuellen Umgebung
- Geben Sie Empfehlungen für jede identifizierte Lücke
- Verfolgen Sie regelmäßig Ihren Fortschritt
-
Datenaufbewahrung und -entsorgung
Implementieren Sie eine Datenaufbewahrungsrichtlinie, um die Aufbewahrungsdauer verschiedener Datentypen festzulegen. Stellen Sie außerdem sicher, dass die Daten effizient gelöscht werden können, wenn sie nicht mehr benötigt werden (z. B. durch Schreddern oder Löschen der Festplatte). Ihr Unternehmen muss außerdem regelmäßig die Prozesse und Verfahren zur Datenaufbewahrung und -entsorgung überprüfen, um die Einhaltung der aktuellen Branchenstandards sicherzustellen.
-
Kontinuierliche Verbesserung
Beim Datenschutz muss klar sein, dass es sich nicht um einen „Einrichten und Vergessen“-Prozess handelt. Es ist sinnvoll, die Datenschutzrichtlinien in regelmäßigen Abständen zu überarbeiten, um sicherzustellen, dass die aktuell im Unternehmen eingesetzten Schutzmaßnahmen und damit die Sicherheitsrichtlinien und -verfahren den zum Zeitpunkt der Richtlinienerstellung geltenden Normen, Regeln und Vorschriften entsprechen.
Wir haben festgestellt, dass die Erstellung eines detaillierten Datenschutzplans für Ihr Unternehmen wertvolle Unternehmensdaten wirksam schützt und das Vertrauen der Mitarbeiter in Ihr Unternehmen stärkt.
-
Schulung und Sensibilisierung der Mitarbeiter
Führen Sie eine Sensibilisierungskampagne durch, um Ihre Mitarbeiter über die Bedeutung bewährter Datenschutzpraktiken und Branchenstandards aufzuklären. Bieten Sie Ihren Mitarbeitern fortlaufend Schulungen zum Thema Datenschutz an.
Zuordnung der Konformität: Checklistenpunkt zu Verordnung
Eine Checkliste ist auditbereit, wenn jeder Punkt mit der jeweiligen regulatorischen Anforderung verknüpft ist, die er erfüllt. Die folgende Tabelle ordnet die wichtigsten Punkte der Checkliste den Vorschriften zu, die sie am unmittelbarsten erfordern.
| Checklistenpunkt | Primärer regulatorischer Treiber | Worauf ein Wirtschaftsprüfer achtet |
|---|---|---|
| Dateninventarisierung und Klassifizierung | DSGVO Art. 30 (Verarbeitungsverzeichnisse), CCPA, HIPAA | Ein aktuelles, gepflegtes Dateninventar, keine einmalige Tabellenkalkulation. |
| Verschlüsselung oder Tokenisierung gespeicherter Zahlungsdaten | PCI DSS Anforderung 3 | Hinweise darauf, dass Karteninhaberdaten im Ruhezustand unlesbar gemacht werden. |
| Zugriffskontrolle (RBAC, MFA) | PCI DSS-Anforderungen 7 und 8, HIPAA-Sicherheitsregel | Zugriffsprotokolle, die die Durchsetzung des Prinzips der minimalen Berechtigungen und die Multi-Faktor-Authentifizierung auf sensiblen Systemen aufzeigen |
| Backup- und Wiederherstellungstests | Art. 32 DSGVO (Resilienz und Wiederherstellung), HIPAA-Notfallplanung | Dokumentierte, getestete Wiederherstellungszeit- und Wiederherstellungspunktziele |
| Kontinuierliche Überwachung und Protokollierung | PCI DSS Anforderung 10, HIPAA-Auditkontrollen | Aufbewahrte Protokolle und Nachweise aktiver Alarmierung, nicht nur die Protokollerfassung. |
| Datenaufbewahrung und -löschung | DSGVO-Speicherbeschränkungsprinzip, CCPA | Ein dokumentierter Aufbewahrungsplan und ein Nachweis über die sichere Entsorgung |
Wie Encryption Consulting bei der Datenschutzbewertung helfen kann
Wir sind weltweit führend im Bereich Datenschutz und genießen das Vertrauen von über 100 Fortune-500-Unternehmen. Unser Fokus liegt auf der Beratung von Unternehmen und Organisationen zum Einsatz von Verschlüsselungs- und Datenschutzsystemen sowie -strategien . Mit unseren Datenschutzdienstleistungen entwickeln Sie einen individuellen Datenschutzplan, der auf Ihre unternehmensspezifischen Sicherheits- und Compliance-Anforderungen zugeschnitten ist und Ihre bestehende Datenschutzinfrastruktur optimal ergänzt. Beim Schutz sensibler Daten sind wir Ihr wertvoller Partner und unterstützen Sie beim Aufbau einer sicheren Umgebung für Ihre Daten. Erfahren Sie mehr über die spezifischen Aspekte unserer Beratungs- und Implementierungsdienstleistungen im Bereich Datenschutz.
Überblick über das Datenschutzangebot von Encryption Consulting:
Wir empfehlen, die Datenermittlung und -klassifizierung als Grundlage für den Schutz des Datenkreislaufs zu betrachten. Wie eingangs erwähnt, ist ein wichtiger Kern der ordnungsgemäßen Datenermittlung und -klassifizierung die Identifizierung der „Kronjuwelen“ – der Daten, die für das jeweilige Unternehmen am wertvollsten sind. Unsere wichtigsten Serviceangebote im Rahmen unserer Beratungsleistungen umfassen:
- Datenschutzberatung (Bewertung, Strategie und Roadmap)
- Lieferantenbewertung
- Proof of Concept (POC)-Sitzung
- Implementierung einer Datenschutz-/Verschlüsselungslösung
- Integration mit identifizierten Anwendungsfällen
- Helfen Sie Kunden, die aktuelle Datenschutzumgebung zu optimieren und zu verbessern
Einschränkungen
- Eine Checkliste standardisiert zwar den Umfang der Abdeckung, ersetzt aber keine formale Risikobewertung, die speziell auf die Daten, Systeme und das Bedrohungsmodell der Organisation zugeschnitten ist.
- Die regulatorischen Anforderungen variieren je nach Rechtsordnung und Branche; die obige Übersicht dient als erste Orientierungshilfe und ersetzt nicht die rechtliche Prüfung, welche Vorschriften tatsächlich gelten.
- Backup- und Wiederherstellungsziele (RTO/RPO), die zwar dokumentiert, aber nie getestet werden, vermitteln eine falsche Sicherheit; nur eine getestete Wiederherstellung bestätigt, dass das Ziel tatsächlich erreichbar ist.
Fazit
Der Schutz sensibler Daten ist eine kontinuierliche Aufgabe, die kontinuierliche Wachsamkeit und die Verbesserung der Sicherheitsmaßnahmen erfordert. Die Umsetzung dieser Checkliste zur Datenschutzbewertung ermöglicht es Unternehmen, ihre Daten effektiver zu schützen, relevante Gesetze einzuhalten und die Kundenbindung zu stärken. Der Schlüssel, um neuen Gefahren immer einen Schritt voraus zu sein und gleichzeitig den Datenschutz und die Sicherheit der Daten zu gewährleisten, liegt in der regelmäßigen Überprüfung und Aktualisierung der eigenen Datenschutzstrategien.
Häufig gestellte Fragen
Wie oft sollte eine Datenschutzbewertung durchgeführt werden? Mindestens einmal jährlich und zusätzlich immer dann, wenn eine größere Systemänderung, eine neue Verordnung oder ein vorheriger Vorfall eintritt, da eine Checkliste, die nur einmal überprüft wird, schnell nicht mehr dem tatsächlichen Umgang des Unternehmens mit Daten entspricht.
Sollten wir uns für Verschlüsselung oder Tokenisierung von Zahlungsdaten entscheiden? Tokenisierung wird insbesondere für Zahlungskartennummern im Allgemeinen bevorzugt, da sie den Anwendungsbereich des PCI DSS reduzieren kann; Verschlüsselung bleibt jedoch notwendig für Daten, die systemübergreifend in ihrer ursprünglichen Form wiederhergestellt oder extern weitergegeben werden müssen.
Worin besteht der Unterschied zwischen einem periodischen Audit und einer kontinuierlichen Überwachung? Ein Audit ist eine punktuelle Überprüfung; die kontinuierliche Überwachung hingegen beinhaltet eine fortlaufende Protokollierung und Alarmierung, die Richtlinienverstöße oder Fehlkonfigurationen zwischen den Audits aufdeckt und so das Risikofenster schließt, das eine jährliche Überprüfung allein offen lassen würde.
Ist eine Datenschutzbewertung notwendig, wenn bereits ein Compliance-Programm existiert? Ja. Ein Compliance-Programm bestätigt, dass Sie die Mindestanforderungen einer bestimmten Verordnung erfüllen; eine Datenschutzbewertung prüft die zugrunde liegenden Kontrollen ganzheitlich und deckt dabei häufig Lücken auf, die zwar nicht in der Checkliste einer einzelnen Verordnung aufgeführt sind, aber dennoch ein reales Risiko darstellen.
Referenzen
- PCI Security Standards Council, PCI DSS v4.0.1: https://www.pcisecuritystandards.org/document_library/
- Datenschutz-Grundverordnung (DSGVO), Artikel 5, 30 und 32: https://gdpr-info.eu/