
- Executive Summary
- Voraussetzungen für die Zentralisierung von Let's Encrypt mit CertSecure Manager
- Was ist das „Certbot“-Silo-Problem?
- Zentralisierte ACME-Orchestrierung ist die Lösung, die Sie brauchen!
- Automatisierter Workflow von CertSecure Manager für Let's Encrypt
- Die Dashboard-Metriken von CertSecure Manager bieten Governance-Einblicke auf einen Blick
- Warum dies für Unternehmen wichtig ist
- Was macht man als nächstes
- Wie Verschlüsselungsberatung helfen kann
- Fazit
- Häufig gestellte Fragen
In den letzten Jahren hat sich bei nahezu jeder von uns durchgeführten PKI- Analyse in Unternehmen ein wiederkehrendes Muster gezeigt: Die Sicherheitsteams haben ihre kostenpflichtigen, hochsicheren Zertifikate von Zertifizierungsstellen wie DigiCert oder GlobalSign fest im Griff. Sie verfügen über Bestandslisten, Benachrichtigungen zum Ablaufdatum und Budgetgenehmigungen.
Kurz gesagt: CertSecure Manager v3.2 bietet eine native Let's Encrypt-Integration. Dadurch wird jedes ACME-Zertifikat über dieselbe zentrale Plattform angefordert, validiert und auf F5, IIS, Apache, Nginx und Tomcat bereitgestellt, die auch für kostenpflichtige Zertifizierungsstellen verwendet wird. So werden die verstreuten Certbot-Cronjobs durch einen einzigen, gesteuerten und überwachten Workflow ersetzt.
Doch wenn wir einen Discovery-Scan ihrer Entwicklungsumgebungen, Cloud-Load-Balancer und Webserver der unteren Ebene durchführen, entdecken wir eine massive Schwachstelle in der weitverbreiteten, unkontrollierten Verwendung kostenloser Let's Encrypt -Zertifikate.
Let's Encrypt hat das Internet revolutioniert, indem es SSL/TLS kostenlos und über das ACME-Protokoll zugänglich gemacht hat. In Unternehmen führt dies jedoch häufig zu einer „Schatten-PKI“. Entwickler installieren Certbot auf einzelnen Servern, richten Cronjobs ein und kümmern sich dann nicht weiter darum. Es gibt keine zentrale Übersicht. Schlägt ein Cronjob fehl, läuft das Zertifikat ab, der Dienst fällt aus, und das Sicherheitsteam hat keine Ahnung, warum oder ob das Zertifikat überhaupt existierte.
Mit der Veröffentlichung von CertSecure Manager v3.2 ändern wir diese Dynamik. Wir bringen den „Wilden Westen“ von Let's Encrypt unter dasselbe Governance-Dach wie Ihre Premium- OV/EV-Zertifikate.
Hier erfahren Sie, wie wir vorgehen und warum diese Integration für Ihre betriebliche Effizienz von entscheidender Bedeutung ist.
Executive Summary
Die manuelle Zertifikatsverwaltung ist branchenweit weiterhin eine häufige Ursache für Ausfallzeiten. Laut der DigiCert Trust Pulse Survey (2. Juli 2025) verzeichneten 45 % der Unternehmen im vergangenen Jahr zertifikatsbedingte Ausfallzeiten, und 37.5 % konnten einen Ausfall direkt auf ein abgelaufenes Zertifikat zurückführen ( Quelle ). Ein Let's Encrypt-Zertifikat, das von einem nicht überwachten Certbot-Cronjob erneuert wird, ist genau die Art von Zertifikat, die dieses Muster hervorruft, da der Fehler erst bemerkt wird, wenn der Dienst bereits ausgefallen ist.
Zur Veranschaulichung: Ein Unternehmen mit 500 Let's Encrypt-Zertifikaten, verteilt auf Entwicklungsserver, F5-Loadbalancer und Webserver, die alle 60 bis 90 Tage manuell geprüft oder erneuert werden müssen, verursacht pro Quartal Dutzende ungeplante Entwicklungsstunden für die Behebung von Fehlern durch verpasste Cronjobs und fehlgeschlagene DNS-Anfragen. Dieser Arbeitsaufwand steigt weiter, da die vom CA/B Forum und Sectigo unterstützte Abstimmung die maximale Gültigkeitsdauer öffentlicher TLS -Zertifikate bis März 2029 auf 47 Tage reduziert (200 Tage ab März 2026, 100 Tage ab März 2027, gemäß der Abstimmung vom 14. April 2025 ). Denn dann müssen alle Zertifikate deutlich häufiger erneuert werden als bisher.
Schnelle Checkliste
- Bestätigen Sie den Administratorzugriff auf Administration > Zertifizierungsstellen im CertSecure Manager.
- Sammeln Sie die API-Zugangsdaten von Ihrem DNS-Anbieter (Cloudflare, Route 53, Linode oder ähnliches) für die DNS-01-Validierung.
- Installieren Sie den Erneuerungsagenten auf mindestens einem F5-, IIS-, Apache-, Nginx- oder Tomcat-Zielsystem, bevor Sie ihn breiter ausrollen.
- Exportieren Sie vor dem Onboarding die Liste der bestehenden, von Certbot verwalteten Domains und deren Verlängerungszeitpläne.
- Klassifizieren Sie Domains in Tier 1, 2 oder 3, bevor Sie Let's Encrypt als Zertifizierungsstelle hinzufügen.
Eigentümer- und Aktionsmatrix
Die Zentralisierung von Let's Encrypt betrifft mehr als nur das Team, das Certbot ursprünglich installiert hat. Die folgende Tabelle zeigt die Hauptverantwortung und die erste konkrete Maßnahme jedes Teams.
| Team | Hauptverantwortung | Erste Aktion |
|---|---|---|
| PKI-/Zertifikatsteam | Verantwortet das ACME-Konto, die CA-Integration und die gestaffelte Zertifikatsrichtlinie. | Definieren Sie, welche Domains für Let's Encrypt Tier 3 im Vergleich zu einer kostenpflichtigen Zertifizierungsstelle in Frage kommen. |
| Sicherheits Team | Besitzt Einblick in zuvor nicht verwaltete Certbot-Zertifikate. | Führen Sie einen Erkennungsscan durch, um zu bestätigen, dass keine Shadow-PKI-Zertifikate mehr außerhalb von CertSecure Manager vorhanden sind. |
| Plattform-/DevOps-Team | Besitzt die Installation des Erneuerungsagenten auf F5, IIS, Apache, Nginx und Tomcat. | Installieren und testen Sie den Erneuerungsagenten auf einem Nicht-Produktionsendpunkt vor der Einführung. |
| Compliance / Lieferantenrisiko | Besitzt Prüfnachweise für die Governance von kostenlosen Zertifikaten | Für Tier-3-Zertifikate sollten Onboarding- und Verlängerungsprotokolle als dauerhafte Prüfdokumente vorgeschrieben werden. |
Voraussetzungen für die Zentralisierung von Let's Encrypt mit CertSecure Manager
Bevor Sie Let's Encrypt als Zertifizierungsstelle in CertSecure Manager hinzufügen, vergewissern Sie sich, dass die folgenden Voraussetzungen erfüllt sind. Das Auslassen einer dieser Schritte ist der häufigste Grund dafür, dass der erste Onboarding-Versuch fehlschlägt.
| Voraussetzung | Warum es nötig ist | Action |
|---|---|---|
| Administratorzugriff auf CertSecure Manager | Erforderlich, um Let's Encrypt als Zertifizierungsstelle hinzuzufügen und Domains einzubinden | Vergewissern Sie sich vor Beginn, dass Ihr Konto über die Berechtigung der Zertifizierungsstellen verfügt. |
| API-Zugangsdaten des DNS-Anbieters | Ermöglicht die automatisierte DNS-01-Challenge-Validierung | Generieren Sie ein API-Token mit Gültigkeitsbereich von Cloudflare, Route 53 oder Ihrem DNS-Anbieter. |
| Erneuerungsagent auf Zielendpunkten | Erforderlich, um erneuerte Zertifikate zu übermitteln und zu binden | Installieren Sie den F5-, IIS-, Apache-, Nginx- oder Tomcat-Erneuerungsagenten, bevor Sie die Domain einbinden. |
| Vorhandener Certbot-Bestand | Verhindert doppelte oder verwaiste Zertifikate während der Migration | Exportieren Sie die Liste der von Certbot verwalteten Domains und Cron-Zeitpläne vor der Umstellung. |
Was ist das „Certbot“-Silo-Problem?
Die übliche Vorgehensweise bei der Verwendung von Let's Encrypt besteht darin, einen ACME-Client (wie Certbot) direkt auf dem Endpunkt zu installieren.
- Das Thema: Dadurch entstehen Tausende von isolierten Betriebsinseln. Jeder Server verwaltet seine eigene Aktualisierungslogik. Es gibt keine zentrale Berichtsfunktion, die anzeigt, ob eine Validierung fehlgeschlagen ist oder ein Cronjob während eines Patch-Zyklus gelöscht wurde.
- Das Risiko: Wenn man Tausende von 90-Tage-Zertifikaten verwaltet und die Branche sich in Richtung 47-Tage-TLS-Zertifikate bewegt, wird aus „einrichten und vergessen“ irgendwann „es ist kaputtgegangen, und wir wissen nicht warum“.
Zentralisierte ACME-Orchestrierung ist die Lösung, die Sie brauchen!
CertSecure Manager v3.2 führt die native Let's Encrypt-Integration ein . Anstatt dass jeder Server unabhängig mit Let's Encrypt kommuniziert, fungiert CertSecure Manager als zentrale ACME- Befehlsstelle.
Es übernimmt die Kontoverknüpfung, die Validierung von Herausforderungen (z. B. DNS-01) mit Ihren Domainanbietern (z. B. Cloudflare, Amazon Route 53, Linode usw.) und den Zertifikatsabruf. Anschließend werden diese Zertifikate mithilfe unserer etablierten Erneuerungsagenten an die Zielinfrastruktur übertragen.
Dadurch erhalten Sie ein einheitliches Dashboard . Sie können nun ein kostenloses Let's Encrypt-Zertifikat, das auf einem Entwicklungsserver verwendet wird, direkt neben dem hochwertigen DigiCert-Zertifikat sehen, das auf Ihren Unternehmenswebsites zum Einsatz kommt.
Automatisierter Workflow von CertSecure Manager für Let's Encrypt
Schauen wir uns an, wie das in der Praxis funktioniert, insbesondere bei komplexen Endpunkten wie F5 Load Balancern und IIS-Webservern, die bekanntermaßen mit Standard-Certbot-Skripten nur schwer zu automatisieren sind.
-
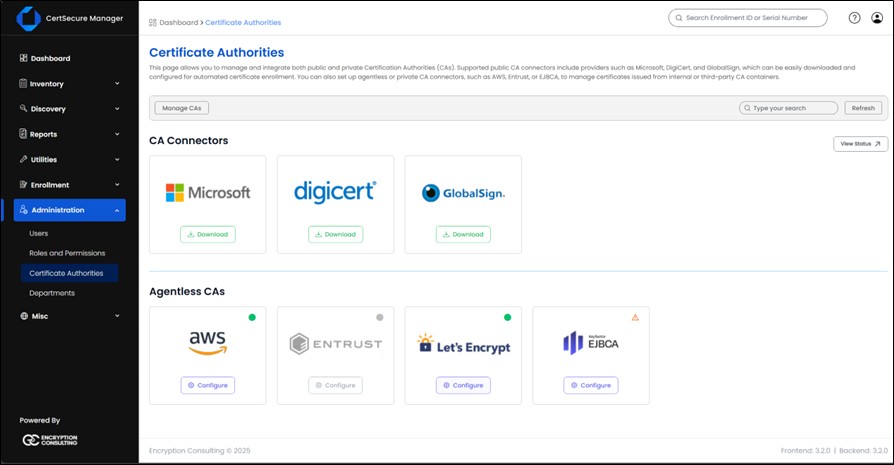
Einrichtung der Ein-Klick-Integration
In Version 3.2 ist das Hinzufügen von Let's Encrypt kein aufwändiger Skriptprozess mehr.
- Navigieren Verwaltung > Zertifizierungsstellen.
- Klicken Sie auf Lass uns verschlüsseln aus der verfügbaren Liste.
- Fügen Sie die erforderliche ACME-URL hinzu. Für Lass uns verschlüsselnGeben Sie https://acme-v02.api.letsencrypt.org/directory ein.
- Klicken Sie auf Lass uns verschlüsseln aus der verfügbaren Liste.
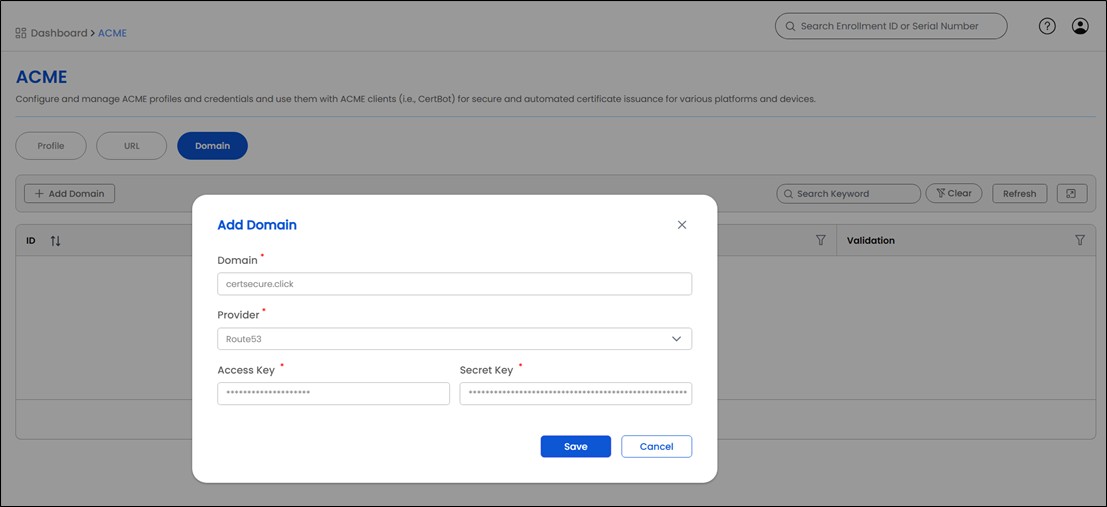
- Fügen Sie Ihre Domains im nächsten Tab „Domains“ hinzu.
- CertSecure initiiert automatisch den Domainvalidierungsprozess bei Ihrem Provider. Je nach Anbieter kann die automatische Validierung 1–3 Minuten dauern.
- Sobald die Validierung abgeschlossen ist, steht die Domain für Zertifikatsanfragen zur Verfügung.



-
Zertifikatsautomatisierung mit CertSecure-Erneuerungsagenten
Hier findet die eigentliche Arbeit statt. Wir beschaffen nicht nur das Zertifikat, sondern beantragen und binden es auch an Ihre Zielgeräte.
-
F5 BIG-IP Load Balancer: Viele Organisationen verwenden Let's Encrypt-Digitalzertifikate auf ihren F5-Geräten, aber das manuelle Beschaffen eines Zertifikats, das Importieren auf das F5-Gerät und das anschließende Aktualisieren des entsprechenden F5-SSL-Profils ist bereits mühsam und wird bei kürzeren Zertifikatslebenszyklen nicht mehr zu bewältigen.
- Der Workflow: CertSecure Manager fordert das Zertifikat von Let's Encrypt an. Nach der Ausstellung überträgt unser F5 Renewal Agent das neue Zertifikat und den Schlüssel auf die entsprechende F5-Partition und aktualisiert das integrierte SSL-Profil.
- Das Ergebnis: Sie erhalten kostenloses, automatisiertes SSL auf Ihrem Load Balancer, ohne es jedes Mal manuell installieren und binden zu müssen.
- Webserver (IIS/Apache/Nginx/Tomcat): CertSecure Manager bietet zudem eine nahtlose Zertifikatsautomatisierung für Ihre Webserver. Sobald ein Let's Encrypt-Zertifikat ausgestellt ist, übernimmt unser Agent die gesamte Bereitstellung: Er liefert das neue Zertifikat, aktualisiert die SSL-Konfiguration des Servers und stellt die Aktivierung sicher – ganz ohne manuelle Eingriffe. So erhalten Sie vollautomatisch und stets erneuertes TLS in Ihrer gesamten Webserverumgebung.
Wir haben kürzlich eine detaillierte Anleitung für diese F5-Konfiguration aufgezeichnet. Im folgenden Video können Sie genau sehen, wie die Zertifikatserneuerung und -bindung funktionieren:
-
F5 BIG-IP Load Balancer: Viele Organisationen verwenden Let's Encrypt-Digitalzertifikate auf ihren F5-Geräten, aber das manuelle Beschaffen eines Zertifikats, das Importieren auf das F5-Gerät und das anschließende Aktualisieren des entsprechenden F5-SSL-Profils ist bereits mühsam und wird bei kürzeren Zertifikatslebenszyklen nicht mehr zu bewältigen.
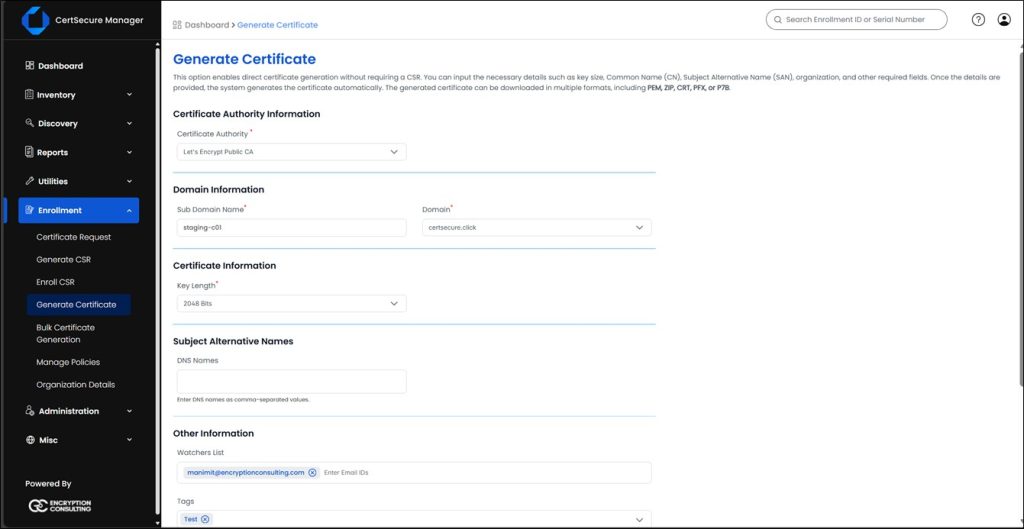
Mit CertSecure Manager können Sie außerdem manuell ein Let's Encrypt-Zertifikat von der CLM-Plattform über das Tool „Registrierung > Zertifikat generieren“ anfordern . Sie können diese Zertifikate jederzeit einsehen, herunterladen und für alle manuellen Anforderungen in Ihrem Unternehmen verwenden.
Vorher und Nachher: Certbot vs. CertSecure Manager-Orchestriertes ACME
| Schritt | Manuelles Certbot | Mit CertSecure Manager v3.2 |
|---|---|---|
| Kontoeinrichtung | Jeder Server registriert sein eigenes ACME-Konto ohne gemeinsam genutzte Datensätze. | Ein zentrales ACME-Konto verwaltet alle Domains über ein einziges Dashboard. |
| Domain-Validierung | Jeder Server führt sein eigenes DNS-01- oder HTTP-01-Challenge-Skript aus. | CertSecure Manager löst die Validierung direkt beim DNS-Anbieter aus und bestätigt sie. |
| Zertifikatsbereitstellung | Ein Administrator importiert das Zertifikat manuell in F5 oder den Webserver und aktualisiert das SSL-Profil. | Der Erneuerungsagent überträgt und bindet das Zertifikat automatisch an die Zielpartition von F5 oder den Webserver. |
| Erneuerungsüberwachung | Ein Cronjob läuft unbeaufsichtigt, bis er stillschweigend fehlschlägt. | CertSecure Manager überwacht den Status jedes Zertifikats und benachrichtigt Sie vor dessen Ablauf. |
Häufige Fehler und Hinweise zum Zurücksetzen
Das häufigste Problem beim ersten Start ist eine DNS-Herausforderung, die aufgrund einer Laufzeitverzögerung nicht validiert werden kann. Ein paar Minuten Wartezeit und ein erneuter Versuch beheben das Problem in der Regel. Das zweithäufigste Problem ist ein Zertifikat, das zwar erfolgreich erneuert wird, aber nie gebunden wird. Dies liegt typischerweise daran, dass die während des Onboardings referenzierte F5-Partition oder das SSL-Profil nicht mehr mit dem Zielgerät übereinstimmt.
Schlägt eine Erneuerung oder Bindung fehl, halten CertSecure Manager und seine Erneuerungsagenten das vorherige Zertifikat aktiv, bis das neue bestätigt ist. Dadurch wird der bestehende TLS-Listener nicht beeinträchtigt. Führen Sie nach Behebung des DNS- oder F5-Verbindungsproblems den Onboarding-Schritt erneut aus, anstatt manuell auf ein von Certbot verwaltetes Zertifikat auf diesem Endpunkt zurückzugreifen.
Die Dashboard-Metriken von CertSecure Manager bieten Governance-Einblicke auf einen Blick
Das Update auf Version 3.2 integriert die Daten zur Ausstellung öffentlicher Let's Encrypt-Zertifikate direkt in die zentrale Berichtsfunktion von CertSecure Manager. Da diese Zertifikate alle 60 bis 90 Tage erneuert werden, ist die Verwendung verstreuter E-Mails, Excel-Dateien oder Cron-Logs bei großem Umfang unzureichend und ineffizient.
CertSecure Manager bietet Einblicke in Zertifikate und Warnmeldungen:
- Einheitliches KPI-DashboardSehen Sie Ihren Let's Encrypt-Bestand zusammen mit Ihren kostenpflichtigen Zertifikaten. Das Dashboard bietet 12 verschiedene KPIs und hebt wichtige Kennzahlen wie aktive, abgelaufene, ausstehende und risikoreiche Zertifikate übersichtlich hervor. So wird sichergestellt, dass kein „kostenloses“ Zertifikat zu einer kostspieligen, unüberwachten Fehlerquelle wird.
- AblaufwarnungenAnstatt sich auf die private E-Mail-Adresse eines Entwicklers zu verlassen, um Fehlermeldungen bei der Zertifikatserneuerung zu erkennen, integriert sich CertSecure direkt in ITSM-Tools wie ServiceNow, Microsoft Teams und den SMTP-Server Ihres Unternehmens. Sie erhalten automatische Benachrichtigungen 7, 30 oder 60 Tage vor Ablauf eines Let's Encrypt-Zertifikats, sodass Ihr Team frühzeitig über mögliche Probleme informiert wird.
Erfolgskennzahlen, die nach der Implementierung verfolgt werden sollten
Verfolgen Sie diese Kennzahlen vierteljährlich, um zu bestätigen, dass die Migration weg von unmanaged Certbot das Risiko tatsächlich verringert:
- Prozentsatz der Let's Encrypt-Zertifikate, die in CertSecure Manager integriert wurden, im Vergleich zu denen, die weiterhin von Certbot selbst verwaltet werden.
- Anzahl der ausgelösten Ablaufbenachrichtigungen im Vergleich zu den verpassten Verlängerungen pro Quartal.
- Durchschnittliche Zeitspanne von der Zertifikatsausstellung bis zur Bereitstellung von F5 oder des Webservers.
- Reduzierung der manuellen Zertifikatstickets pro Quartal im Vergleich zum Ausgangswert des vorherigen Quartals.
Warum dies für Unternehmen wichtig ist
Diese Integration ermöglicht Ihnen die Einführung einer gestaffelten Zertifizierungsstrategie , ohne Ihre Verwaltungstools zu fragmentieren:
- Stufe 1 (Öffentliches Vertrauen/Hoher Wert): Bezahlte Nutzung Zertifizierungsstellen (DigiCert/Entrust) verwaltet von CertSecure.
- Stufe 2 (Internes Vertrauen): Verwenden Sie eine Microsoft-Zertifizierungsstelle / eine private AWS-Zertifizierungsstelle, die von CertSecure verwaltet wird.
- Stufe 3 (Öffentliches Vertrauen/Geringer Wert): Verwenden Sie Let's Encrypt, verwaltet von CertSecure.
Sie erhalten die Kostenvorteile von Let's Encrypt bei gleichzeitiger Zertifikatsautomatisierung und Governance-Strenge einer Enterprise-CLM-Lösung.
Was macht man als nächstes
Die Einbindung von Let's Encrypt in eine Governance-Struktur erfordert nicht die gleichzeitige Migration aller Zertifikate. Jedes Team hat eine spezifische, kurzfristige Maßnahme.
- PKI- und Zertifizierungsteams: Definieren Sie die Tier-1-, Tier-2- und Tier-3-Klassifizierung, bevor Sie Let's Encrypt als Zertifizierungsstelle in CertSecure Manager hinzufügen.
- Sicherheitsteams: Führen Sie einen Discovery-Scan in den Entwicklungsumgebungen und Load Balancern durch, um sicherzustellen, dass keine Shadow-PKI-Zertifikate außerhalb von CertSecure Manager verbleiben.
- Plattform- und DevOps-Teams: Installieren und testen Sie den Erneuerungsagenten auf einem F5- oder Webserver-Endpunkt außerhalb der Produktionsumgebung, bevor Sie ihn in der Produktionsumgebung einsetzen.
- Compliance- und Lieferantenrisikoteams: Onboarding- und Verlängerungsprotokolle müssen als Nachweis für die Governance-Audits kostenloser Zertifikate dienen.
Wie Verschlüsselungsberatung helfen kann
Bei der Bekämpfung von „Shadow PKI“ geht es weniger um Software als vielmehr um die richtige Strategie. CertSecure Manager stellt die technischen Kontrollen bereit, und Encryption Consulting gewährleistet deren effektive Implementierung im gesamten Unternehmen.
- Eine Vertrauensstrategie entwickeln: Wir helfen bei der Klassifizierung von Vermögenswerten, angefangen bei Zertifikatserkennung in Ihrer Umgebung und definieren Sie, wo Lass uns verschlüsseln Passt zu den Anforderungen, wo Zertifizierungsstellen mit höherer Sicherheit benötigt werden, und wandelt die informelle Nutzung in eine klare, gestaffelte Zertifikatsrichtlinie um.
- Gewährleistung einer reibungslosen Umsetzung: Unsere Ingenieure implementieren CertSecure Manager, konfigurieren ACME-Integrationen und optimieren die Erneuerungsprozesse, um die Verfügbarkeit während der Umstellung aufrechtzuerhalten.
- Sicherheit und DevOps in Einklang bringen: Wir integrieren die CertSecure-APIs in bestehende Systeme. CI / CD-Pipelines (Jenkins, Ansible, Terraform), um die Auslieferungsgeschwindigkeit beizubehalten und gleichzeitig die Governance zu stärken.
- Bereitstellung von Managed PKI: Unser PKIaaS-Team kann Ihre Zertifikatslebenszyklus-Infrastruktur mit 24/7-Überwachung und Expertenunterstützung betreiben.
- Bereiten Sie sich auf Krypto-Agilität vor: Da die Gültigkeitsdauer von Zertifikaten immer kürzer wird und Post-Quantum-Migrationsansätze verfolgt werden, unterstützen wir Sie beim Aufbau Krypto-Agilität Berücksichtigen Sie sowohl Ihre Let's Encrypt- als auch Ihre Unternehmens-CA-Strategie. PQC-Bereitschaftund erweitern Sie Ihr Zertifikatsinventar zu einem vollständigen CBOM Sobald Sie bereit sind, über Zertifikate hinauszugehen und ein vollständiges Inventar kryptografischer Vermögenswerte zu erstellen.
Benötigt Ihr Unternehmen mehr Transparenz und Kontrolle über die Zertifikatsnutzung? Dann ist es Zeit für eine Zentralisierung. Kontaktieren Sie uns für eine Demo und beginnen Sie mit dem Aufbau einer robusten, automatisierten PKI-Grundlage.
Fazit
Durch die zentrale Verwaltung von Let's Encrypt mit CertSecure Manager v3.2 kann Ihr Unternehmen Sicherheitslücken und operative Probleme aufgrund unkontrollierter Zertifikate beseitigen. Die Kombination aus automatisierten ACME-Workflows, Erneuerungsagenten und einem einheitlichen Dashboard gewährleistet, dass jedes Zertifikat – ob kostenlos oder kostenpflichtig – korrekt erfasst, erneuert und bereitgestellt wird. Dies reduziert nicht nur das Risiko unerwarteter Ausfälle, sondern stärkt auch die PKI-Governance und gibt Sicherheits- und DevOps-Teams die Gewissheit, dass ihre SSL/TLS-Infrastruktur zuverlässig, konform und skalierbar ist.
Häufig gestellte Fragen
Was ist die wichtigste Erkenntnis aus dem Artikel „Wie CertSecure Manager v3.2 die Kontrolle über Ihre Let's Encrypt-Zertifikate für Unternehmen ermöglicht“?
CertSecure Manager v3.2 bietet eine native Let's Encrypt-Integration, sodass jedes ACME-Zertifikat über dieselbe zentrale Plattform angefordert, validiert und bereitgestellt wird, die auch für kostenpflichtige Zertifizierungsstellen verwendet wird. Dadurch werden die verstreuten Certbot-Cronjobs pro Server durch einen einzigen gesteuerten und überwachten Workflow ersetzt.
Warum ist das für das Zertifikatslebenszyklusmanagement in Unternehmen von Bedeutung?
CLM-Programme verwalten in der Regel kostenpflichtige Zertifikate mit hoher Sicherheit streng, lassen aber kostenlose Let's Encrypt-Zertifikate auf Entwicklungsservern und Load Balancern unkontrolliert. Diese Lücke, oft als Shadow PKI bezeichnet, ist der Ursprung von Ausfällen und Beanstandungen bei Audits.
Welche Teams sind für die Umsetzung dieser Vorgaben verantwortlich?
Das PKI- oder Zertifikatsteam ist für das ACME-Konto und die gestaffelte Zertifikatsrichtlinie zuständig, das Sicherheitsteam für die Ermittlung zuvor nicht verwalteter Certbot-Zertifikate, das Plattform- oder DevOps-Team für die Installation des Erneuerungsagenten auf F5- und Webservern und das Compliance-Team für die Prüfungsnachweise zur Verwaltung kostenloser Zertifikate.
Welche Risiken erhöhen sich, wenn dieses Thema manuell behandelt wird?
Manuelle Certbot-Bereitstellungen führen zu isolierten Betriebsinseln ohne zentrale Berichtsfunktion. So bleibt beispielsweise eine fehlgeschlagene DNS-Abfrage oder ein während eines Patch-Zyklus gelöschter Cron-Job unbemerkt, bis das Zertifikat abläuft und der Dienst ausfällt.
Wie kann Automatisierung das Risiko von Zertifikatsausfällen verringern?
CertSecure Manager zentralisiert die Kontobindung, die DNS-01-Challenge-Validierung und den Zertifikatsabruf und verwendet dann Erneuerungsagenten, um Zertifikate automatisch an F5, IIS, Apache, Nginx und Tomcat zu übertragen und zu binden. Dadurch entfallen die manuellen Schritte, bei denen Cronjobs und SSL-Profilaktualisierungen typischerweise fehlschlagen.
Welche Kennzahlen sollten die Teams nach der Implementierung verfolgen?
Zu den nützlichen Kennzahlen gehören der Prozentsatz der in CertSecure Manager integrierten Let's Encrypt-Zertifikate im Vergleich zu denen, die noch von Certbot selbst verwaltet werden, die Anzahl der ausgelösten Ablaufwarnungen im Vergleich zu den verpassten Verlängerungen pro Quartal, die durchschnittliche Zeit von der Ausstellung bis zur Bereitstellung und die Reduzierung der manuellen Tickets im Zusammenhang mit Zertifikaten pro Quartal.
Wie hängt das mit der 47-tägigen TLS-Zertifikatsbereitschaft zusammen?
Da die maximale Gültigkeitsdauer öffentlicher TLS-Zertifikate auf 47 Tage sinkt, müssen alle Let's Encrypt-Zertifikate im Bestand eines Unternehmens viel häufiger erneuert werden. Diese Häufigkeit macht einen unüberwachten, serverseitigen Certbot-Cronjob zu einer betrieblich nicht durchführbaren Methode zur Verwaltung der Erneuerungen.
Wie sollte dies in Multi-Cloud- oder Hybrid-PKI-Umgebungen gehandhabt werden?
In Multi-Cloud- oder Hybrid-Umgebungen benötigt CertSecure Manager für jede Domain die konfigurierten DNS-Provider-API-Zugangsdaten für den jeweiligen DNS-Host, sei es Cloudflare, Route 53 oder ein lokaler DNS-Server, da eine Domain, die beim falschen Provider validiert wird, bei der ACME-Herausforderung fehlschlägt.
Welche Voraussetzungen müssen vor der Implementierung erfüllt sein?
Vor dem Onboarding sollten Sie sicherstellen, dass Sie über Administratorzugriff auf Administration > Zertifizierungsstellen im CertSecure Manager verfügen, die API-Zugangsdaten des DNS-Anbieters für die DNS-01-Validierung besitzen, der Erneuerungsagent auf mindestens einem Zielendpunkt installiert ist und eine exportierte Liste der vorhandenen, von Certbot verwalteten Domains vorliegt, damit während der Migration keine Domains verloren gehen.
Welche Screenshots oder Konfigurationsbeispiele sollten beigefügt werden?
Die wichtigsten Referenzpunkte sind der Bildschirm „Administration > Zertifizierungsstellen“ zum Hinzufügen von Let's Encrypt, der Bildschirm zur Konfiguration der ACME-Verzeichnis-URL, die Registerkarte „Domäne“, die zum Onboarding einer Domäne zur Validierung verwendet wird, und die Dashboard-Ansicht, die bestätigt, dass die Validierung abgeschlossen ist und die Domäne bereit für Zertifikatsanforderungen ist.
- Executive Summary
- Voraussetzungen für die Zentralisierung von Let's Encrypt mit CertSecure Manager
- Was ist das „Certbot“-Silo-Problem?
- Zentralisierte ACME-Orchestrierung ist die Lösung, die Sie brauchen!
- Automatisierter Workflow von CertSecure Manager für Let's Encrypt
- Die Dashboard-Metriken von CertSecure Manager bieten Governance-Einblicke auf einen Blick
- Warum dies für Unternehmen wichtig ist
- Was macht man als nächstes
- Wie Verschlüsselungsberatung helfen kann
- Fazit
- Häufig gestellte Fragen


