
In der Public-Key-Infrastruktur (PKI) sind Objektkennungen (OIDs) alphanumerische Zeichenketten, die Objekte und Attribute innerhalb der Infrastruktur eindeutig identifizieren. OIDs sind hierarchisch aufgebaut und folgen einer standardisierten Notation, typischerweise dargestellt als eine durch Punkte getrennte Zahlenfolge.
Organisationen können Objektkennungen (OIDs) erhalten, um ihre Objekte oder Standards eindeutig zu identifizieren. Die IANA stellt kostenlose OIDs bereit, die typischerweise mit 1.3.6.1.4.1.##### beginnen, während ANSI kostenpflichtige OIDs wie 2.16.840.1.##### verwendet. Jedes Land verfügt über eine eigene OID-Verwaltungsorganisation. So haben beispielsweise Kanada und Australien eigene OID-Kategorien, z. B. 2.16.124.##### für Kanada und 1.2.36.##### für Australien.
OID 1.3.6.1.4.1.311 ist der Arc für Microsoft. Ein Arc bezieht sich auf einen bestimmten Pfad im globalen OID-Baum, der von der Internationalen Organisation für Normung (ISO) und der Internationalen Fernmeldeunion verwaltet wird.
Die Nummern 1.3.6.1.4.1 sind Teil der internationalen OID-Baumstruktur, und die nachfolgende Zahl .311 kennzeichnet den spezifischen Microsoft-Abschnitt innerhalb dieser Struktur. Diese OID ist ein Basiswert, der als Wurzel für verschiedene Microsoft-spezifische OIDs in der PKI- Umgebung dient.
Wenn die erste Active Directory-Zertifikatdienste-Rolle (ADCS) in einer Windows-basierten PKI-Umgebung hinzugefügt wird, wird eine eindeutige OID generiert. Diese eindeutige OID ist jeder einzelnen Instanz einer PKI innerhalb der Active Directory-Infrastruktur zugeordnet.
Die automatische Generierung dieser eindeutigen OID wird beim Hinzufügen von Zertifikatvorlagen ausgelöst. Zertifikatvorlagen definieren die Eigenschaften und die Verwendung der von der PKI ausgestellten Zertifikate. Die Generierung der eindeutigen OID erfolgt sogar, bevor die Zertifizierungsstelle (CA) vollständig konfiguriert ist.
Im Wesentlichen bedeutet dies, dass beim Einrichten einer Windows-basierten PKI durch Hinzufügen der ersten Enterprise-CA-Rolle in Active Directory die eindeutige OID als Teil des anfänglichen Einrichtungsprozesses generiert wird.
Die generierte eindeutige OID hilft dabei, jede PKI-Instanz innerhalb des PKI-Ökosystems eindeutig zu identifizieren und zu unterscheiden. Sie ist mit der spezifischen Konfiguration und den Eigenschaften des PKI-Setups verknüpft und spielt eine entscheidende Rolle bei der Gewährleistung der Einzigartigkeit und des ordnungsgemäßen Funktionierens der PKI-Infrastruktur.
Durch den OID-Baum gehen
Hier ist ein einfaches Beispiel für das Durchlaufen des OID-Baums:
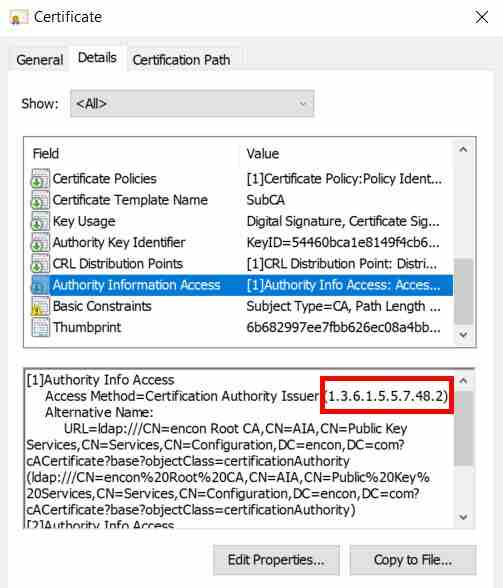
- 1.3.6.1.5.5.7.48 - id-ad: arc für Zugriffsdeskriptoren
- 1.3.6.1.5.5.7 - PKIX
- 1.3.6.1.5.5 - Mechanismen
- 1.3.6.1.5 - IANA-Sicherheitsbezogene Objekte
- 1.3.6.1 - OID-Zuweisungen aus dem Internet
- 1.3.6 - US-Verteidigungsministerium
- 1.3 - ISO-zertifizierte Organisation
- 1 - ISO-zugewiesene OIDs
Möglichkeiten zum Abrufen der eindeutigen OID
Es gibt zwei Möglichkeiten, die eindeutige OID abzurufen:
-
Verwenden von GUI
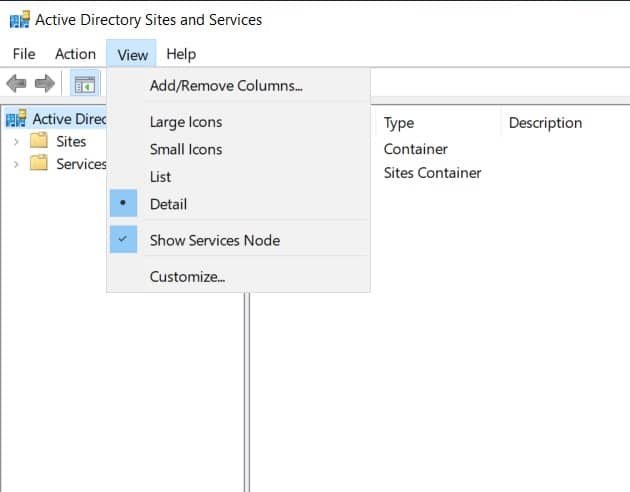
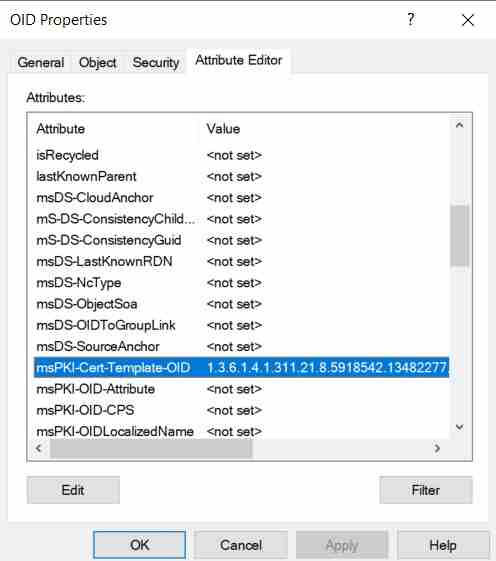
Öffnen Sie AD-Sites und -Dienste und stellen Sie sicher, dass „Dienstknoten anzeigen“ im Menü „Ansicht“ aktiviert ist.
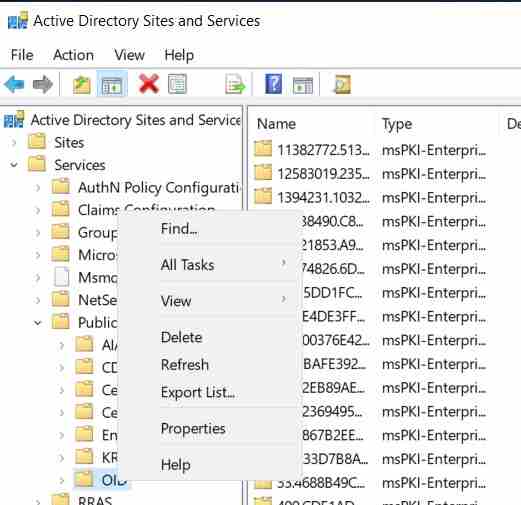
Erweitern Sie „Dienste“. Klicken Sie mit der rechten Maustaste auf den OID-Container unter „Public Key Services“ in AD Sites and Services.
Wählen Sie „Eigenschaften“ aus dem Kontextmenü des OID-Containers.
Suchen Sie im Eigenschaftenfenster das Attribut mit dem Namen „msPKI-Cert-Template-OID“.
Untersuchen Sie den dem Attribut „msPKI-Cert-Template-OID“ zugewiesenen Wert, um auf die eindeutige OID zuzugreifen, die der PKI-Instanz zugeordnet ist.
-
Verwenden von Powershell
Die OID kann auch mit diesem PowerShell-Befehl abgerufen werden: „Get-ADObject ('CN=OID,CN=Public Key Services,CN=Services,'+(Get-ADRootDSE).configurationNamingContext) -Properties msPKI-Cert-Template-OID“
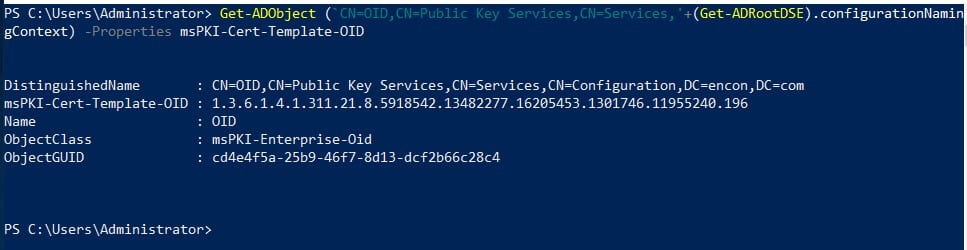
Die OID für diese spezielle PKI lautet 1.3.6.1.4.1.311.21.8.5918542.13482277.16205453.1301746.11955240.196
Die zufällig generierte PKI-OID wird erstellt, indem man mit der Basis-OID von Microsoft (1.3.6.1.4.1.311) beginnt, gefolgt von der Stamm-OID von Microsoft für unternehmensspezifische OIDs (21.8) und abschließend mit einer für die Instanz der PKI spezifischen Zahlenfolge (5918542.13482277.16205453.1301746.11955240.196).
Für bestimmte Anwendungsfälle müssen Administratoren möglicherweise neue Zertifikatvorlagen erstellen, die von den Standardvorlagen abgeleitet sind. Stellen Sie sich beispielsweise ein Szenario vor, in dem eine Organisation eine benutzerdefinierte Vorlage für die Verschlüsselung der E-Mail-Kommunikation benötigt.
Je nach Anwendungsfall kann es erforderlich sein, dem Zertifikat zugeordnete Anwendungsrichtlinien hinzuzufügen oder zu entfernen. Anwendungsrichtlinien definieren die Verwendungszwecke des Zertifikats. Beispielsweise kann ein Administrator für eine E-Mail-Verschlüsselungsvorlage eine Anwendungsrichtlinie hinzufügen, die die Eignung des Zertifikats für S/MIME (Secure/Multipurpose Internet Mail Extensions) festlegt.
Die Anpassung erfolgt über die Registerkarte „Erweiterungen“ beim Erstellen oder Ändern einer Zertifikatsvorlage. Durch die Aktualisierung der Registerkarte „Erweiterungen“ mit den erforderlichen Informationen wird die benutzerdefinierte Zertifikatsvorlage an die spezifischen Anforderungen des Anwendungsfalls angepasst.
Gemeinsame Anwendungsrichtlinien-OIDs
Hier ist eine Tabelle mit allgemeinen Objektkennungen (OIDs) für Anwendungsrichtlinien, die in der Public Key Infrastructure (PKI) verwendet werden:
| Jeder Zweck (2.5.29.37.0) | Lebenslange Verpflichtung (1.3.6.1.4.1.311.10.3.13) |
| Bescheinigung des Identitätsschlüsselzertifikats (2.23.133.8.3) | Microsoft Publisher (1.3.6.1.4.1.311.76.8.1) |
| Bescheinigung des Identitätsschlüsselzertifikats (2.23.133.8.3) | Microsoft-Zeitstempel (1.3.6.1.4.1.311.10.3.2) |
| Zertifikatsanforderungs-Agent (1.3.6.1.4.1.311.20.2.1) | Microsoft Trust List-Signierung (1.3.6.1.4.1.311.10.3.1) |
| Client-Authentifizierung (1.3.6.1.5.5.7.3.2) | OCSP Unterzeichnung (1.3.6.1.5.5.7.3.9) |
| Codesignatur (1.3.6.1.5.5.7.3.3) | Plattformzertifikat (2.23.133.8.2) |
| CTL-Nutzung (1.3.6.1.4.1.311.20.1) | Vorschau der Build-Signatur (1.3.6.1.4.1.311.10.3.27) |
| Digitale Rechte (1.3.6.1.4.1.311.10.5.1) | Archivierung privater Schlüssel (1.3.6.1.4.1.311.21.5) |
| Verzeichnisdienst-E-Mail-Replikation (1.3.6.1.4.1.311.21.19) | Geschützte Prozesslichtüberprüfung (1.3.6.1.4.1.311.10.3.22) |
| Liste der nicht zugelassenen Elemente (1.3.6.1.4.1.311.10.3.30) | Geschützte Prozessüberprüfung (1.3.6.1.4.1.311.10.3.24) |
| Dokumentenverschlüsselung (1.3.6.1.4.1.311.80.1) | Qualifizierte Unterordnung (1.3.6.1.4.1.311.10.3.10) |
| Signieren von Dokumenten (1.3.6.1.4.1.311.10.3.12) | Unterzeichner der widerrufenen Liste (1.3.6.1.4.1.311.10.3.19) |
| Vertrauenswürdigkeit des Domain Name System (DNS)-Servers (1.3.6.1.4.1.311.64.1.1) | Stammlisten-Unterzeichner (1.3.6.1.4.1.311.10.3.9) |
| Vertrauenswürdigkeit des Domain Name System (DNS)-Servers (1.3.6.1.4.1.311.64.1.1) | Sichere E-Mail (1.3.6.1.5.5.7.3.4) |
| Dynamischer Codegenerator (1.3.6.1.4.1.311.76.5.1) | Serverauthentifizierung (1.3.6.1.5.5.7.3.1) |
| Early Launch Antimalware-Treiber (1.3.6.1.4.1.311.61.4.1) | Smartcard-Anmeldung (1.3.6.1.4.1.311.20.2.2) |
| Überprüfung eingebetteter Windows-Systemkomponenten (1.3.6.1.4.1.311.10.3.8) | SpcEncryptedDigestRetryCount (1.3.6.1.4.1.311.2.6.2) |
| Dateisystem verschlüsseln (1.3.6.1.4.1.311.10.3.4) | SpcRelaxedPEMarkerCheck (1.3.6.1.4.1.311.2.6.1) |
| Endorsement Key-Zertifikat (2.23.133.8.1) | Zeitstempeln (1.3.6.1.5.5.7.3.8) |
| Wiederherstellung von Dateien (1.3.6.1.4.1.311.10.3.4.1) | Bestätigte Überprüfung des Windows-Hardwaretreibers (1.3.6.1.4.1.311.10.3.5.1) |
| HAL-Erweiterung (1.3.6.1.4.1.311.61.5.1) | Erweiterte Überprüfung des Windows-Hardwaretreibers (1.3.6.1.4.1.311.10.3.39) |
| IP-Sicherheitsendsystem (1.3.6.1.5.5.7.3.5) | Windows-Hardwaretreiberüberprüfung (1.3.6.1.4.1.311.10.3.5) |
| IP-Sicherheit IKE Zwischenprodukt (1.3.6.1.5.5.8.2.2) | Windows Kits-Komponente (1.3.6.1.4.1.311.10.3.20) |
| IP-Sicherheitstunnel-Terminierung (1.3.6.1.5.5.7.3.6) | Windows RT-Verifizierung (1.3.6.1.4.1.311.10.3.21) |
| IP-Sicherheitsbenutzer (1.3.6.1.5.5.7.3.7) | Überprüfung der Windows-Softwareerweiterung (1.3.6.1.4.1.311.10.3.26) |
| KDC-Authentifizierung (1.3.6.1.5.2.3.5) | Windows Store (1.3.6.1.4.1.311.76.3.1) |
| Kernelmodus-Code-Signierung (1.3.6.1.4.1.311.61.1.1) | Überprüfung der Windows-Systemkomponenten (1.3.6.1.4.1.311.10.3.6) |
| Schlüsselwiederherstellung (1.3.6.1.4.1.311.10.3.11) | Windows TCB-Komponente (1.3.6.1.4.1.311.10.3.23) |
| Schlüsselwiederherstellungsagent (1.3.6.1.4.1.311.21.6) | Windows-Drittanbieteranwendungskomponente (1.3.6.1.4.1.311.10.3.25) |
| Lizenzserverüberprüfung (1.3.6.1.4.1.311.10.6.2) | Windows Update (1.3.6.1.4.1.311.76.6.1) |
Fazit
Zusammenfassend lässt sich sagen, dass Objektkennungen (OIDs) in der Public-Key-Infrastruktur (PKI) eine entscheidende Rolle bei der eindeutigen Identifizierung von Objekten und Attributen innerhalb der Infrastruktur spielen. OIDs folgen einer hierarchischen und standardisierten Notation und werden durch alphanumerische Zeichenketten dargestellt. Anwendungsrichtlinien-OIDs sind wesentliche Bestandteile der PKI, die Sicherheit, Interoperabilität und Compliance verbessern, indem sie die Zwecke, für die Zertifikate innerhalb einer Organisation oder eines Ökosystems ausgestellt und verwendet werden, explizit definieren.


