
- Executive Summary
- Warum DigiCert für Enterprise-PKI wichtig ist
- Highlights der Integration
- So funktioniert die Integration von CertSecure Manager und DigiCert CA
- Unterstützte Funktionen
- Sicherheit und Compliance
- Glossar: Wichtige Begriffe aus dem PKI- und Zertifikatslebenszyklus
- Praktische Checkliste vor der Integration von CertSecure Manager mit DigiCert CA
- Unsere Einschätzung: Wo diese Integration in eine unternehmensweite PKI-Strategie passt
- Fazit
- Häufig gestellte Fragen
Die digitale Welt entwickelt sich rasant, und die korrekte Verwaltung digitaler Zertifikate ist unerlässlich. Sie ist entscheidend für Sicherheit, Compliance und einen reibungslosen Geschäftsbetrieb. CertSecure Manager von Encryption Consulting ist eine moderne Lösung für das Zertifikatslebenszyklusmanagement (CLM), die die Ausstellung, Verlängerung, Ermittlung und Verwaltung von Zertifikaten in hybriden Umgebungen automatisiert und vereinfacht.
Dieser Blogbeitrag erklärt Ihnen, wie CertSecure Manager in DigiCert CA integriert wird und Unternehmen so die Kontrolle zentralisieren und gleichzeitig die Skalierbarkeit und Zuverlässigkeit der Public-Key-Infrastruktur von DigiCert nutzen können.
Was ist die Integration von CertSecure Manager und DigiCert CA? Sie verbindet CertSecure Manager von Encryption Consulting, eine Plattform für das Zertifikatslebenszyklusmanagement, direkt mit der Zertifizierungsstelle DigiCert über einen sicheren API-basierten Konnektor. Die Integration automatisiert die Ausstellung, Verlängerung und den Widerruf von SSL/TLS-Zertifikaten, gewährleistet einheitliche Richtlinien für alle Endpunkte und bietet PKI-Teams in Unternehmen ein zentrales Dashboard für jedes von DigiCert ausgestellte Zertifikat.
Executive Summary
- CertSecure Manager, die Zertifikatslebenszyklusmanagement-Plattform (CLM) von Encryption Consulting, verbindet sich über einen sicheren API-basierten Konnektor mit der DigiCert-Zertifizierungsstelle.
- Die Integration automatisiert die Ausstellung, Verlängerung und den Widerruf von Zertifikaten und sorgt für eine einheitliche Ausstellungsrichtlinie an allen Endpunkten.
- Teams erhalten ein zentrales Dashboard für alle von DigiCert ausgestellten Zertifikate sowie eine automatisierte Bereitstellungs- und Ablaufverfolgung.
- Rollenbasierte Zugriffskontrolle und Audit-Protokollierung gewährleisten die Nachvollziehbarkeit von Ausgabe und Genehmigung für die Berichterstattung über die Einhaltung der Vorschriften.
- Das Ergebnis sind weniger manuelle Zertifikatsaufgaben, weniger Ausfälle durch abgelaufene Zertifikate und eine stärkere PKI-Sicherheit im Unternehmen.
Warum DigiCert für Enterprise-PKI wichtig ist
DigiCert ist eine weltweit führende Zertifizierungsstelle, bekannt für hochsichere digitale Zertifikate , strenge Validierungsprozesse und eine vertrauenswürdige Root-Infrastruktur. Organisationen, die bereits DigiCert für externe oder interne Zertifikate nutzen, können ihre Automatisierungsmöglichkeiten durch die Integration mit CertSecure Manager erweitern, ohne die gewohnte Zertifizierungsstelle wechseln zu müssen.
Highlights der Integration
Die folgende Tabelle fasst zusammen, was die Integration liefert.
| Capability | Was es bietet |
|---|---|
| Automatisierte Zertifikatsausstellung und -erneuerung | Ausstellung und Verlängerung von Zertifikaten direkt von DigiCert über sichere Verbindungen API Integrationen ohne manuelle Bearbeitung durch den Kundendienst. |
| Richtliniendurchsetzung | Wendet einheitliche Ausstellungsrichtlinien auf alle Endpunkte an, die ein DigiCert-Zertifikat anfordern. |
| Einheitliche Sichtbarkeit | Zentralisiert die Transparenz aller von DigiCert ausgestellten Zertifikate durch die CertSecure Manager Instrumententafel. |
| Reibungslose Bereitstellung | Automatische Bereitstellung und Erneuerung von Zertifikaten auf Endpunkten und Servern. |
| Reporting | Erstellt Zertifikatsinventar-, Ablauftrend- und Compliance-Berichte für interne Audits und externe regulatorische Anforderungen. |
So funktioniert die Integration von CertSecure Manager und DigiCert CA
Die Integration erfolgt in vier Schritten, von der Generierung von API-Zugangsdaten bis zur Nachverfolgung eines Zertifikats über seinen gesamten Lebenszyklus.
Einrichten der API-Anmeldeinformationen
Generieren Sie in der DigiCert CertCentral-Konsole einen API-Schlüssel mit den für die Integration erforderlichen Berechtigungen.
Connector-Konfiguration im CertSecure Manager
- Öffnen Sie die Benutzeroberfläche von CertSecure Manager und laden Sie den DigiCert-Connector-Installer über Dienstprogramme > Connectors > Herunterladen herunter.
- Sobald der Konnektor mit den erforderlichen Details konfiguriert ist, vervollständigen Sie die CA Die Integration erfolgt durch Aufrufen von Administration > CA-Verwaltung, Klicken auf Hinzufügen einer CA und Eingabe der erforderlichen Informationen.
Workflow für Zertifikatsanforderungen
- Benutzer oder Systeme fordern Zertifikate über CertSecure Manager an.
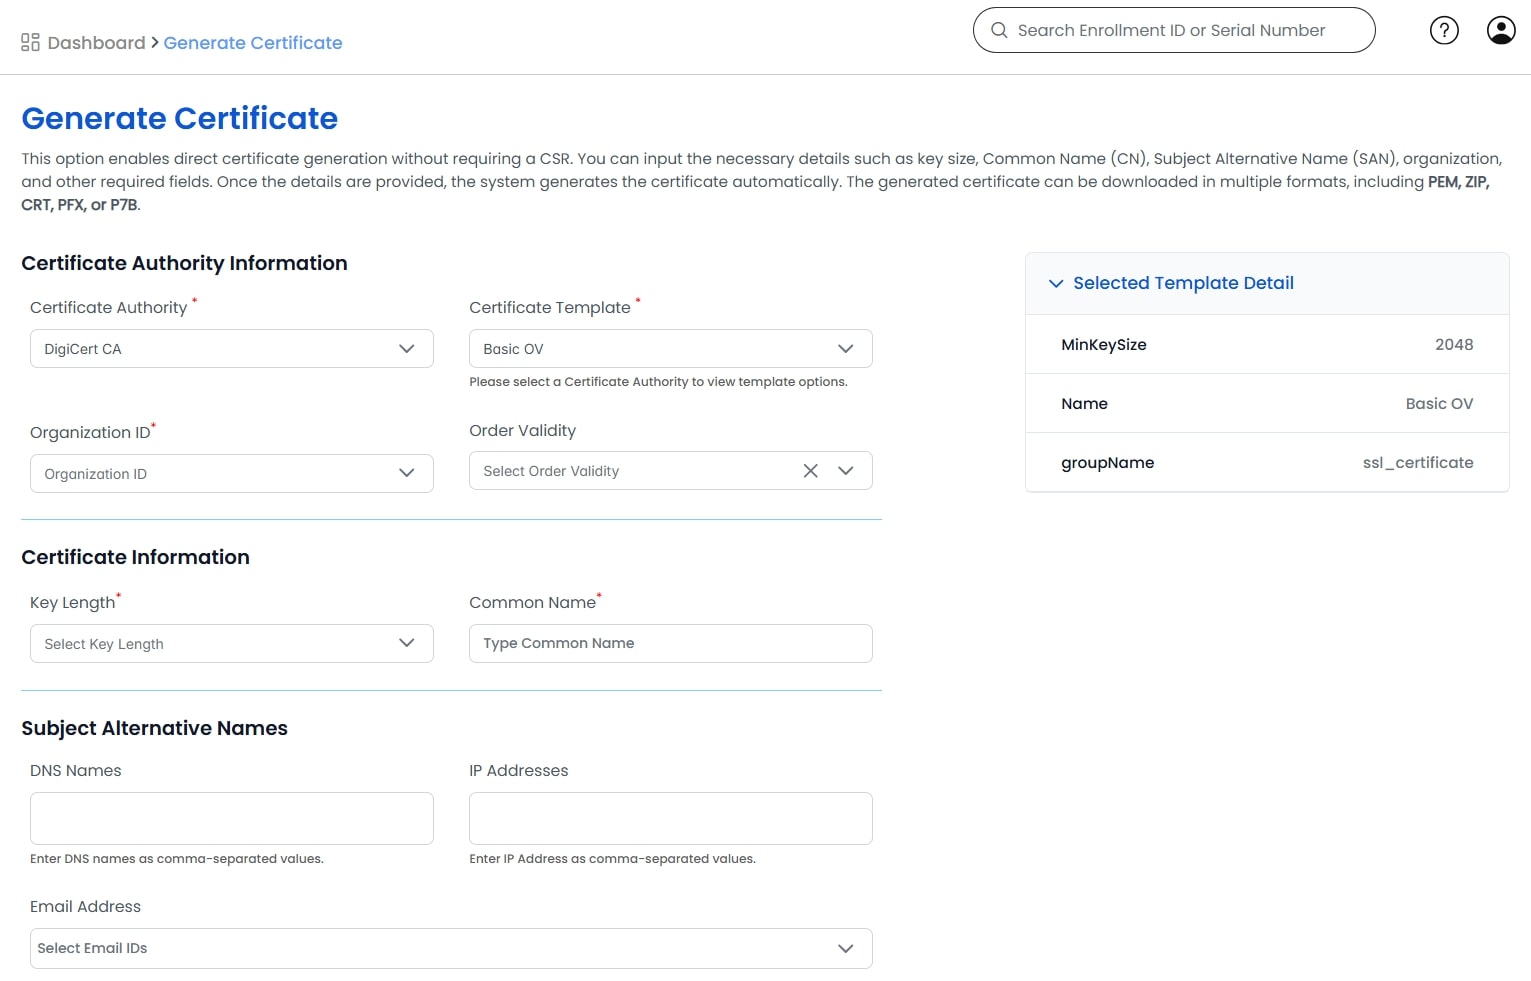
- Anfragen folgen den von der Organisation festgelegten Genehmigungsprozessen.
- Nach der Genehmigung ruft die Plattform die APIs von DigiCert auf, um das Zertifikat auszustellen.
Beispiel: Ein Web-Operations-Team, das ein Wildcard-Zertifikat für eine neue Subdomain anfordert, reicht den Antrag im CertSecure Manager ein. Ein Sicherheitsbeauftragter gibt die Genehmigung, und DigiCert stellt das Zertifikat automatisch aus, ohne dass jemand die CSR-Datei manuell bearbeiten muss.
Zertifikatsbereitstellung und -verfolgung
- Zertifikate können automatisch auf den Zielgeräten bereitgestellt werden.
- CertSecure Manager verfolgt Zertifikatmetadaten, überwacht das Ablaufdatum und automatisiert die Erneuerung.
Eine detaillierte Anleitung zur DigiCert-Integration finden Sie im DigiCert-Integrationsleitfaden . Dort finden Sie Informationen zu Voraussetzungen, API-Schlüsselgenerierung und Integration mit CertSecure Manager.
Unterstützte Funktionen
- SSL/TLS-Zertifikat Ausgabe
- Zertifikatserneuerung und -widerruf
- Wildcard- und SAN-Zertifikate
- Rollenbasierte Zugriffssteuerung
- Audit-Protokollierung und -Berichterstellung
- ITSM- und CMDB-Integration
Sicherheit und Compliance
- CertSecure Manager führt Audit-Protokolle und bietet vollständige Nachverfolgbarkeit jeder Zertifikatsanforderung, -genehmigung und -widerrufung.
- Rollenbasierte Berechtigungen stellen sicher, dass nur autorisierte Benutzer Zertifikate anfordern, genehmigen oder widerrufen können.
- Diese Rückverfolgbarkeit unterstützt interne Audits und externe Compliance-Anforderungen, einschließlich Rahmenwerke wie ISO 27001 und SOC 2.
Glossar: Wichtige Begriffe aus dem PKI- und Zertifikatslebenszyklus
Eine Kurzübersicht der im Rahmen dieser Integration verwendeten Begriffe.
| Bedingungen | Definition |
|---|---|
| PKI (Public-Key-Infrastruktur) | Die Zertifikate, Zertifizierungsstellen und Richtlinien, die digitale Identitäten ausstellen und verwalten, die zur Verschlüsselung des Datenverkehrs und zur Authentifizierung von Systemen verwendet werden. |
| CA (Zertifizierungsstelle) | Eine vertrauenswürdige Institution, wie beispielsweise DigiCert, die Identitäten prüft und digitale Zertifikate ausstellt. |
| CLM (Zertifikatslebenszyklusmanagement) | Die Praxis der Verwaltung eines Zertifikats von der Beantragung und Ausstellung über die Verlängerung, den Widerruf bis hin zum Ablauf. |
| API (Anwendungsprogrammierschnittstelle) | Die Schnittstelle, die CertSecure Manager verwendet, um Zertifikatsaktionen von DigiCert programmatisch anstatt über eine manuelle Konsole anzufordern. |
| SAN-Zertifikat | Ein Zertifikat, das mehrere Domainnamen oder Subdomains durch alternative Subjektnamen (Subject Alternative Names, SAN) auf einem einzigen Zertifikat sichert. |
| Platzhalter-Zertifikat | Ein Zertifikat, das eine Domain und alle ihre Subdomains erster Ebene sichert, wie zum Beispiel *.example.com. |
| RBAC (rollenbasierte Zugriffskontrolle) | Ein Berechtigungsmodell, das einschränkt, wer Zertifikate anfordern, genehmigen oder widerrufen kann, basierend auf der ihm zugewiesenen Rolle. |
| ITSM (IT-Service-Management) | Die Prozesse und Tools, wie z. B. Ticketing und Änderungsmanagement, die IT-Teams für den täglichen Betrieb nutzen. |
| CMDB (Konfigurationsverwaltungsdatenbank) | Ein Repository, das IT-Assets und deren Beziehungen erfasst und häufig mit einem Zertifikatsinventar integriert ist, um Transparenz auf Asset-Ebene zu gewährleisten. |
| Anschluss | Die Komponente, die CertSecure Manager mit einer externen Zertifizierungsstelle wie DigiCert verbindet, sodass Anfragen und Statusaktualisierungen automatisch zwischen den beiden Systemen ausgetauscht werden. |
Praktische Checkliste vor der Integration von CertSecure Manager mit DigiCert CA
- Bestätigen Sie Ihr DigiCert CertCentral-Konto und generieren Sie einen API-Schlüssel mit nur den Berechtigungen, die diese Integration benötigt.
- Prüfen Sie, ob die Voraussetzungen für den CertSecure Manager-Connector erfüllt sind, und laden Sie das DigiCert-Connector-Installationsprogramm über Dienstprogramme > Connectors herunter.
- Definieren Sie Genehmigungsworkflows und benannte Genehmiger, bevor Sie die automatisierte Ausstellung aktivieren.
- Ordnen Sie RBAC-Rollen den Aktionen für Zertifikatsanforderung, -genehmigung und -widerruf vor der Inbetriebnahme zu.
- Prüfen Sie, ob Ihre Wildcard- und SAN-Zertifikatsrichtlinie Ihren Ausstellungsregeln entspricht, damit diese mit den Vorgaben von DigiCert übereinstimmen.
- Richten Sie die Protokollierung von Audits ein und legen Sie fest, wohin die Compliance-Berichte zu übermitteln sind.
- Testen Sie die Automatisierung der Aktualisierung in einer Testumgebung, bevor Sie sie in der Produktionsumgebung einsetzen.
- Dokumentieren Sie einen Rollback-Pfad für den Fall, dass die Konnektor- oder API-Integration pausiert werden muss.
Unsere Einschätzung: Wo diese Integration in eine unternehmensweite PKI-Strategie passt
- Automatisieren Sie den Workflow, aber behalten Sie die menschliche Genehmigung für alle kundenrelevanten oder privilegierten Vorgänge bei. Die Automatisierung sollte Anfragen schneller weiterleiten, nicht die Kontrolle ersetzen.
- Behandeln Sie den DigiCert-API-Schlüssel wie jede andere Zugangsberechtigung: minimale Berechtigungen, regelmäßige Rotation und Besitz durch ein bestimmtes Team.
- Nutzen Sie das einheitliche Dashboard als Ihre maßgebliche Datenquelle für Audits, anstatt separate Zählungen von DigiCert und CertSecure Manager abzugleichen.
- Beginnen Sie mit einer Endpunktgruppe oder Geschäftseinheit, überprüfen Sie das Erneuerungs- und Berichtsverhalten und erweitern Sie die Gruppe dann, anstatt gleich am ersten Tag alle Zertifikate umzustellen.
Fazit
Die Integration von CertSecure Manager mit DigiCert CA vereint eine robuste PKI- Infrastruktur mit intelligenter Zertifikatsautomatisierung. Diese Integration reduziert den manuellen Aufwand, beseitigt Ausfälle durch abgelaufene Zertifikate und stärkt die Compliance Ihrer digitalen Assets.
Für Organisationen, die eine skalierbare, sichere und automatisierte Zertifikatsverwaltung anstreben, ist diese Integration ein wichtiger Schritt hin zu einer stärkeren PKI-Strategie im Unternehmen.
Häufig gestellte Fragen
Was ist die wichtigste Erkenntnis aus „Optimierung des PKI-Betriebs: Integration von CertSecure Manager mit DigiCert CA“?
Die wichtigste Erkenntnis ist, dass die Verbindung von CertSecure Manager mit DigiCert CA über einen sicheren API-basierten Konnektor die Ausstellung, Erneuerung und den Widerruf von Zertifikaten in einen automatisierten, richtlinienbasierten Workflow verwandelt, anstatt in einen manuellen, ticketweisen Prozess, wobei DigiCert die maßgebliche Zertifizierungsstelle bleibt.
Warum ist das für PKI-Teams in Unternehmen wichtig?
Enterprise-PKI-Teams verwalten üblicherweise Zertifikate für zahlreiche Endpunkte, Anwendungen und Geschäftsbereiche. Diese Integration ist wichtig, da sie den Teams ein zentrales Dashboard für jedes von DigiCert ausgestellte Zertifikat, eine einheitliche Ausstellungsrichtlinie und eine automatische Verlängerung bietet, anstatt Ablaufdaten in Tabellenkalkulationen oder über einzelne CertCentral-Logins zu verfolgen.
Welche Risiken erhöhen sich, wenn dieses Thema manuell behandelt wird?
Die manuelle Zertifikatsverwaltung birgt das Risiko von Ausfällen durch abgelaufene Zertifikate, uneinheitliche Ausstellungsrichtlinien zwischen den Teams, nicht nachverfolgbare Wildcard- oder SAN-Zertifikate sowie Lücken im Prüfprotokoll, die erforderlich sind, um nachzuweisen, wer ein Zertifikat angefordert, genehmigt oder widerrufen hat.
Welche Teams sollten für diese Änderung verantwortlich sein?
Die Zuständigkeit erstreckt sich üblicherweise auf das PKI- oder Sicherheitstechnik-Team, das CertSecure Manager und die Beziehung zu DigiCert verwaltet, das IT-Betriebsteam, das Zertifikate auf Servern und Endpunkten bereitstellt, und die Compliance- oder Audit-Funktion, die die durch diese Integration erzeugten Berichte nutzt.
Wie hängt das mit dem Zertifikatslebenszyklusmanagement zusammen?
Diese Integration ist Zertifikatslebenszyklusmanagement in der Praxis: Sie umfasst Ausstellung, Genehmigungsworkflows, Bereitstellung, Ablaufverfolgung, Erneuerung und Widerruf für jedes DigiCert-Zertifikat auf einer einzigen Plattform, anstatt jede Phase als separate manuelle Aufgabe zu behandeln.
Wie sollten Organisationen ihren Erfolg messen?
Erfolg zeigt sich beispielsweise durch einen messbaren Rückgang der Ausfälle im Zusammenhang mit Zertifikaten, schnellere durchschnittliche Ausstellungs- und Verlängerungszeiten, vollständige Prüfprotokolle für jede Anfrage und Genehmigung sowie die vollständige Transparenz aller von DigiCert ausgestellten Zertifikate über ein einziges Dashboard anstatt über verstreute Datensätze.
Was sollte regelmäßig geprüft oder überwacht werden?
Organisationen sollten regelmäßig die Ablaufdaten und den Erneuerungsstatus von Zertifikaten, die rollenbasierten Berechtigungen für die Anforderung, Genehmigung oder den Widerruf von Zertifikaten, die Gültigkeit des API-Schlüssels für den DigiCert-Connector sowie Compliance-Berichte über den Zertifikatsbestand und die Ausstellungshistorie überprüfen.
Welche Auswirkungen hat dieses Thema auf Cloud-, Hybrid- oder Multi-CA-PKI?
In hybriden Umgebungen und Umgebungen mit mehreren Zertifizierungsstellen verwalten Teams DigiCert häufig zusammen mit anderen Zertifizierungsstellen oder Cloud-nativen Ausstellern. Dank des Konnektormodells von CertSecure Manager bleibt DigiCert eine von mehreren verwalteten Zertifizierungsstellen, sodass Richtlinien, Transparenz und Berichtswesen auch bei zunehmend hybriden Umgebungen konsistent bleiben.
Welche häufigen Fehler sollten Teams vermeiden?
Zu den häufigsten Fehlern gehören das Generieren eines DigiCert-API-Schlüssels mit umfassenderen Berechtigungen als für die Integration erforderlich, das Auslassen eines Staging-Tests der Erneuerungsautomatisierung vor der Inbetriebnahme, das Nicht-Definieren von Genehmigungsworkflows, sodass Anfragen die Überprüfung umgehen, und das Versäumnis, RBAC-Rollen zuzuordnen, bevor die automatisierte Ausstellung aktiviert wird.
Was sollte vierteljährlich aktualisiert werden?
Die Teams sollten den Rotationsplan für die DigiCert-API-Schlüssel aktualisieren, die RBAC-Rollenzuweisungen bei Personalwechseln überprüfen, die Verantwortlichen für den Genehmigungsworkflow erneut bestätigen und den Zertifikatsbestandsbericht mindestens einmal pro Quartal auf verwaiste, ungenutzte oder demnächst ablaufende Zertifikate überprüfen.
- Executive Summary
- Warum DigiCert für Enterprise-PKI wichtig ist
- Highlights der Integration
- So funktioniert die Integration von CertSecure Manager und DigiCert CA
- Unterstützte Funktionen
- Sicherheit und Compliance
- Glossar: Wichtige Begriffe aus dem PKI- und Zertifikatslebenszyklus
- Praktische Checkliste vor der Integration von CertSecure Manager mit DigiCert CA
- Unsere Einschätzung: Wo diese Integration in eine unternehmensweite PKI-Strategie passt
- Fazit
- Häufig gestellte Fragen
- Was ist die wichtigste Erkenntnis aus „Optimierung des PKI-Betriebs: Integration von CertSecure Manager mit DigiCert CA“?
- Warum ist das für PKI-Teams in Unternehmen wichtig?
- Welche Risiken erhöhen sich, wenn dieses Thema manuell behandelt wird?
- Welche Teams sollten für diese Änderung verantwortlich sein?
- Wie hängt das mit dem Zertifikatslebenszyklusmanagement zusammen?
- Wie sollten Organisationen ihren Erfolg messen?
- Was sollte regelmäßig geprüft oder überwacht werden?
- Welche Auswirkungen hat dieses Thema auf Cloud-, Hybrid- oder Multi-CA-PKI?
- Welche häufigen Fehler sollten Teams vermeiden?
- Was sollte vierteljährlich aktualisiert werden?

