
Die Datensicherheitsbranche ist einer der am schnellsten wachsenden Sektoren weltweit. Mit diesen stetigen Fortschritten steigt auch das Risiko von Sicherheitslücken. Für Unternehmen ist es daher entscheidend, den Datenschutz proaktiv anzugehen und Schwachstellen nicht nur zu bewerten, sondern auch effektiv zu managen, um die Sicherheit vor Cyberbedrohungen zu erhöhen.
Eine solch schwerwiegende Schwachstelle besteht in den Active Directory-Zertifikatdiensten (AD CS) , die Angreifer ausnutzen können. Diese Schwachstelle bietet eine Hintertür, um die Berechtigungen von einem Domänenadministrator auf die Ebene eines Unternehmensadministrators in der gesamten Gesamtstruktur zu erweitern.
In unserem Blog erfahren Sie alles Wissenswerte über die Sicherheitslücke in den AD-Zertifikatdiensten (AD CS), die ausgenutzt werden kann, um Domänenadministratorrechte zu erhöhen. Wir untersuchen Methoden zur Beseitigung dieses Risikos, indem wir die Sicherheitslücke verstehen und Ihnen so helfen, Ihre AD-Umgebung zu schützen.
Die Anforderungen:
Der erste Schritt besteht darin, ein gutes Verständnis der AD-Struktur aufzubauen. Dieser Angriff zielt speziell auf Active Directory mit einem Forest ab, der eine übergeordnete Domäne (auch Stammdomäne genannt) und eine oder mehrere untergeordnete Domänen enthält.
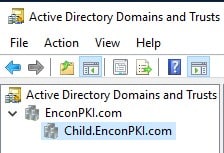
In diesem Beispielszenario enthält die Umgebung zwei Domänen:
- Übergeordnete Domäne: EnconPKI.com
- Unterdomäne: Child.EnconPKI.com
Hinweis: Die übergeordnete Domäne (EnconPKI.com) ist mit einer voll funktionsfähigen AD CS PKI- Umgebung ausgestattet , während die untergeordnete Domäne (Child.EnconPKI.com) nur einen beschreibbaren Domänencontroller enthält.
Den AD CS-Angriff zur Rechteausweitung verstehen
Der Exploit beginnt damit, dass sich ein Angreifer ersten Zugriff auf ein System innerhalb des Netzwerks verschafft. Gehört dieses kompromittierte System einem Benutzer mit Domänenadministratorrechten für eine untergeordnete Domäne, könnte der Angreifer seinen Zugriff potenziell auf Enterprise-Admin-Rechte im gesamten Forest erweitern.
Dieser Kompromiss könnte ihnen die vollständige Kontrolle über die gesamte Active Directory-Umgebung verschaffen, einschließlich der Möglichkeit:
- Datenleck: Der Angreifer kann stehlen sensible Daten im Active Directory gespeicherte Informationen wie Benutzernamen, Passwörter und Finanzinformationen.
- Betriebsstörungen: Der Angreifer kann kritische Active Directory-Objekte manipulieren und so wichtige Netzwerkdienste und -anwendungen stören.
- Seitliche Bewegung: Der Angreifer kann seine ausgenutzten Privilegien ausnutzen, um sich seitlich im Netzwerk zu bewegen, weitere Systeme zu kompromittieren und seine Kontrolle auszuweiten.
- Dauerhafter Zugriff: Der Angreifer kann neue Benutzerkonten mit permanentem Administratorzugriff erstellen, sodass er die Umgebung auch dann noch kontrollieren kann, wenn die erste Kompromittierung erkannt wurde.
Schritt-für-Schritt-Aufschlüsselung
Hier ist eine detaillierte Erklärung jedes einzelnen Schritts, der mit diesem Exploit verbunden ist:
Schritt 1: Erlangen von Schreibzugriff auf einen beschreibbaren Domänencontroller (DC) in einer untergeordneten Domäne
Zunächst versucht der Angreifer, sich Zugang zum Netzwerk zu verschaffen. Dies kann durch verschiedene Mittel erreicht werden, beispielsweise durch Phishing-Kampagnen, das Ausnutzen von Software-Schwachstellen auf dem Computer eines Benutzers oder die Kompromittierung eines Kontos mit niedrigen Berechtigungen. Damit dieser Angriff funktioniert, muss das kompromittierte Konto 'schreiben' Zugriff auf eine beschreibbare Domänencontroller (DC) innerhalb eines untergeordnete Domäne.
Schritt 2: Bereitstellen einer betrügerischen Unternehmenszertifizierungsstelle
Sobald ein Angreifer Schreibrechte für einen Domänencontroller in der untergeordneten Domäne besitzt, kann er die weitreichenden Berechtigungen des Systemkontos im Active Directory-Konfigurationsnamenskontext ausnutzen. Diese Schwachstelle ermöglicht es ihm, eine neue, manipulierte Zertifizierungsstelle (CA) in der untergeordneten Domäne zu erstellen. Diese betrügerische CA erscheint anderen Rechnern in der Domäne als legitim, sodass der Angreifer später bösartige Zertifikate ausstellen kann.
Hier ist eine detaillierte Aufschlüsselung, wie der Angreifer die betrügerische Zertifizierungsstelle mithilfe von PowerShell auf dem kompromittierten Domänencontroller einsetzt:
-
Öffnen Sie eine PowerShell-Eingabeaufforderung mit erhöhten Rechten (Als Administrator ausführen).
-
Suchen Sie im Startmenü nach „PowerShell“
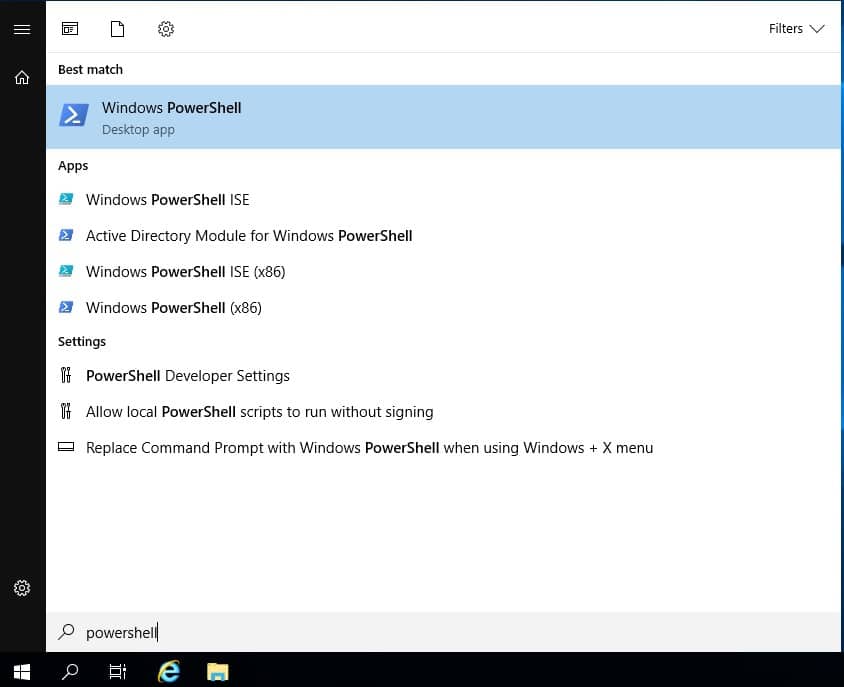
- Klicken Sie mit der rechten Maustaste auf „Windows PowerShell“ (oder „PowerShell“)
- Wählen Sie „Als Administrator ausführen“
Hinweis: Möglicherweise werden Sie zur Eingabe Ihrer Administrator-Anmeldedaten aufgefordert. Geben Sie den Benutzernamen und das Passwort des kompromittierten Kontos mit Administratorrechten ein.
-
-
Öffnen Sie eine PowerShell-Eingabeaufforderung mit erhöhten Rechten (Als Administrator ausführen).
Sobald PowerShell in einem neuen Fenster geöffnet wird, können Sie überprüfen, ob Sie über erhöhte Berechtigungen verfügen:
- Suchen Sie nach der Titelleiste des PowerShell-Fensters. Wenn dort nach Ihrem Benutzernamen „Administrator“ angezeigt wird, haben Sie erfolgreich eine PowerShell-Eingabeaufforderung mit erhöhten Rechten geöffnet.
-
Alternativ können Sie den folgenden Befehl ausführen.
`Get-ExecutionPolicy`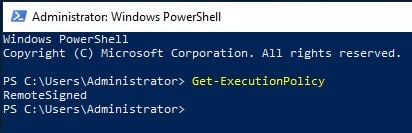
Wenn die Ausgabe „RemoteSigned“ oder „Bypass“ anzeigt, verfügen Sie über erhöhte Berechtigungen. Wenn „Restricted“ oder „AllSigned“ angezeigt wird, können Sie die zum Bereitstellen der betrügerischen Zertifizierungsstelle erforderlichen Befehle nicht ausführen.
-
Führen Sie das Cmdlet „Install-AdcsCertificationAuthority“ aus.
Der folgende Befehl installiert eine neue Enterprise Root CA auf dem kompromittierten DC:
-
Führen Sie den folgenden Cmdlet-Befehl im PowerShell-Fenster aus:
`Install-WindowsFeature AD-Zertifikat, ADCS-Cert-Authority -IncludeManagementTools`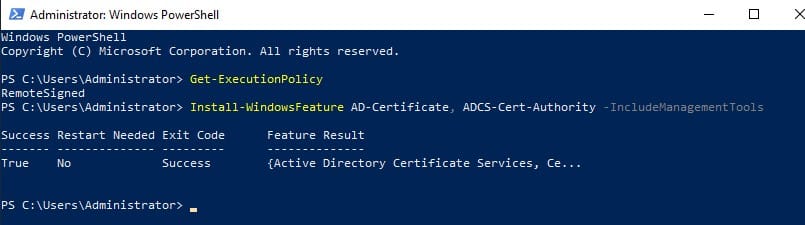
Dieser Befehl installiert die erforderlichen Active Directory-Serverrollen und -Funktionen auf dem System.
-
Führen Sie als Nächstes den folgenden Befehl im PowerShell-Fenster aus:
`Install-AdcsCertificationAuthority -CAType EnterpriseRootCA -CACommonName „Betrügerische CA“`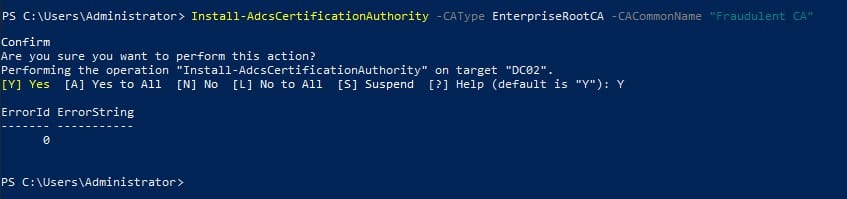
- Drücken Sie die Eingabetaste und folgen Sie den Anweisungen auf dem Bildschirm.
-
Überprüfen Sie die CA mit dem Tool pkihealth.msc und AD-Containern.
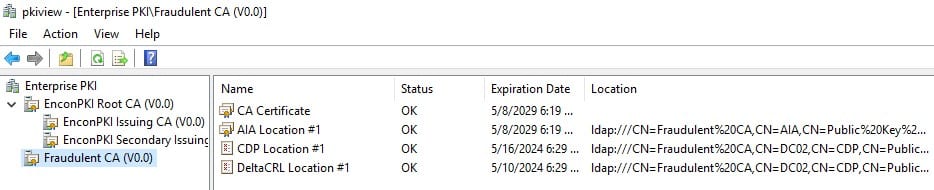
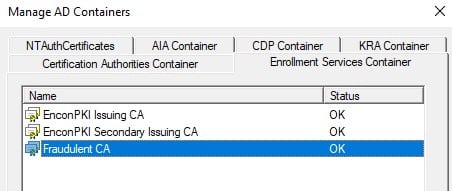
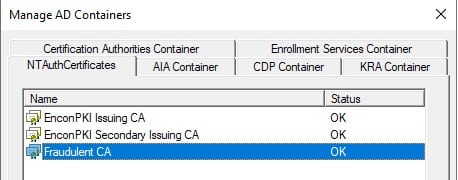
Die Zertifizierungsstelle wurde erfolgreich als Registrierungsdienst im AD-Container registriert . Die manipulierte Zertifizierungsstelle hat innerhalb der Active Directory-Gesamtstruktur eine Vertrauensstellung eingerichtet, sodass jedes Mitglied – Benutzer, Computer und sogar andere Domänencontroller – Zertifikate von ihr anfordern kann.
-
Schritt 3: Erstellen einer Vorlage für ein Schadzertifikat
Sobald die gefälschte Zertifizierungsstelle eingerichtet ist, kann der Angreifer eine bösartige Zertifikatvorlage entwerfen und diese manipulieren, um sich erhöhte Berechtigungen zu verschaffen, beispielsweise die Nachahmung eines Unternehmensadministratorkontos.
So kann der Angreifer eine Vorlage für ein bösartiges Zertifikat erstellen:
-
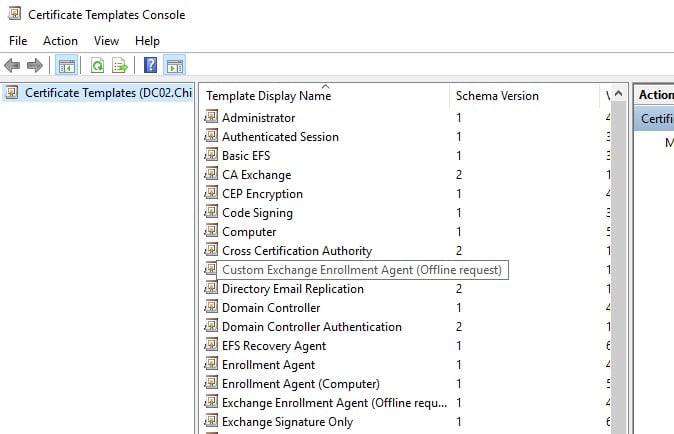
Öffnen Sie das MMC-Snap-In „Zertifikatvorlagen“.
-
Geben Sie in einer PowerShell-Eingabeaufforderung mit erhöhten Rechten „certtmpl.msc“ ein und drücken Sie die Eingabetaste.
-
-
Erstellen Sie eine Kopie der Standardbenutzervorlage
- Klicken Sie mit der rechten Maustaste auf die Vorlage „Benutzer“.
-
Wählen Sie „Vorlage duplizieren“.
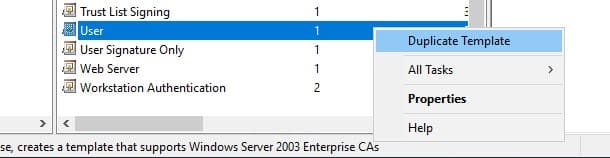
Dadurch wird eine Kopie der Standardbenutzervorlage erstellt, die der Angreifer zu böswilligen Zwecken ändern kann.
-
Konfigurieren der Registerkarten „Erweiterungen“ und „Informationen zur Betreffbenennung“
Der Angreifer konzentriert sich nun auf die Konfiguration zweier bestimmter Registerkarten innerhalb der neu erstellten Vorlageneigenschaften:
-
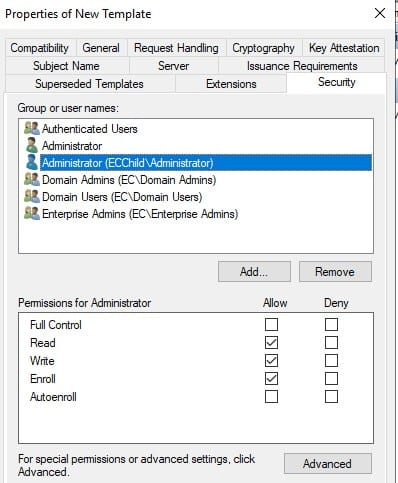
Registerkarte „Sicherheit“: Dabei kann der Angreifer den Zertifikatszugriff manipulieren, um sich unberechtigte Berechtigungen zu verschaffen.
-
Fügen Sie das Konto bei Bedarf hinzu und erteilen Sie alle Berechtigungen – „Lesen“, „Schreiben“ und „Registrieren“.
-
- Registerkarte „Informationen zur Betreffbenennung“: Auf dieser Registerkarte werden die Informationen im Feld „Zertifikatsbetreff“ definiert, die den Zertifikatsinhaber identifizieren. Der Angreifer kann dieses Feld manipulieren, um ein legitimes Enterprise-Admin-Konto vorzutäuschen.
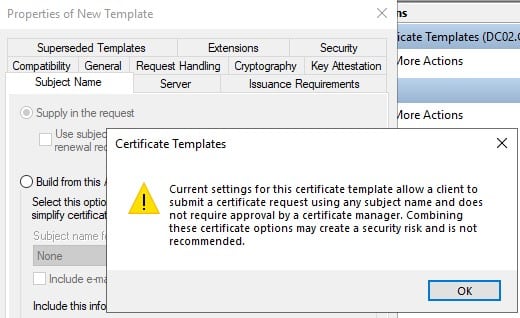
- Wählen Sie das Optionsfeld „In der Anfrage angeben“.
-
Es erscheint eine Warnmeldung, die das mit diesen Einstellungen verbundene Risiko angibt. Da wir die Schritte des Angreifers simulieren, können wir fortfahren. Klicken Sie auf „OK“.
-
Registerkarte „Sicherheit“: Dabei kann der Angreifer den Zertifikatszugriff manipulieren, um sich unberechtigte Berechtigungen zu verschaffen.
-
Fügen Sie die Zertifikatvorlage zur Zertifizierungsstelle hinzu
- Rufen Sie die Zertifizierungsstelle auf, indem Sie „certsrv.msc“ in der PowerShell ausführen.
-
Erweitern Sie die aktuelle Zertifizierungsstelle und klicken Sie mit der rechten Maustaste auf Zertifikatvorlagen.
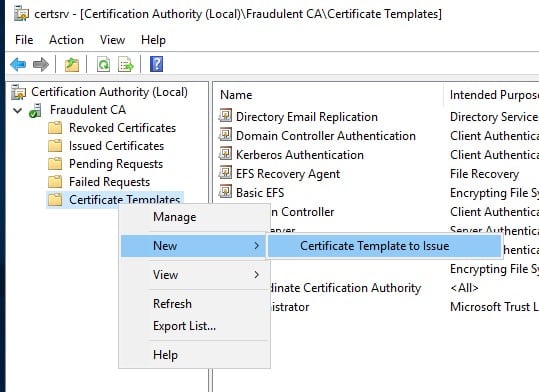
- Klicken Sie auf „Neu“ und wählen Sie die auszustellende Zertifikatsvorlage aus.
-
Wählen Sie die schädliche Zertifikatsvorlage aus und klicken Sie auf OK.
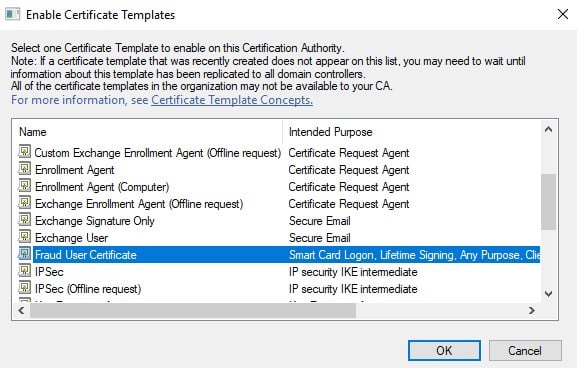
Hinweis: Angreifer nutzen häufig die integrierte Vorlage „Domänencontroller“, um die Smartcard-Anmeldefunktion in einer gesamten Gesamtstruktur zu aktivieren. Der Grund dafür ist folgender:
- Automatische Anmeldung: Domänencontroller sind so programmiert, dass sie Zertifikate, die von der Vorlage „Domänencontroller“ ausgestellt wurden, automatisch abrufen. Dadurch entfällt die manuelle Konfiguration oder die Registrierungsrichtlinien, die normalerweise für andere Zertifikatvorlagen wie „Domänencontroller-Authentifizierung“ oder „Kerberos-Authentifizierung“ erforderlich sind.
- Globale Smartcard-Anmeldung: Durch die Ausstellung eines schädlichen Zertifikats aus der Domänencontrollervorlage kann der Angreifer die Smartcard-Anmeldung für die gesamte Gesamtstruktur aktivieren, ohne einzelne Computer konfigurieren zu müssen. Dies vereinfacht den Vorgang und gewährt ihm umfassenderen Zugriff.
Durch die Erstellung einer schädlichen Zertifikatsvorlage legt der Angreifer die Grundlage für die Ausstellung eines Zertifikats, das ihm unberechtigten Zugriff gewährt. Mit diesem Zertifikat kann er sich möglicherweise als privilegierter Benutzer ausgeben und die Kontrolle über kritische Domänenressourcen erlangen.
Schritt 4: Ausstellen eines Zertifikats für ein bestimmtes Enterprise-Admin-Konto
Mithilfe des kompromittierten Domänencontrollers kann der Angreifer ein von der gefälschten Zertifizierungsstelle signiertes Zertifikat ausstellen. Dieses Zertifikat soll so aussehen, als wäre es für ein legitimes Enterprise-Admin-Konto ausgestellt. Der Angreifer kann verschiedene Zertifikatsfelder wie den „Betreff“ (der den Zertifikatsinhaber identifiziert) manipulieren, um ein echtes Enterprise-Admin-Konto vorzutäuschen.
Der Angreifer verwendet die folgenden Schritte, um das schädliche Zertifikat auszustellen:
-
Öffnen Sie die Microsoft Management Console (MMC).
- Navigieren Sie zum „Startmenü“ und suchen Sie nach „mmc.exe“. Dadurch wird die Microsoft Management Console geöffnet.
- Klicken Sie auf „Datei“ und dann auf „Snap-In hinzufügen/entfernen…“.
-
Wählen Sie in der Liste „Verfügbare Snap-Ins“ „Zertifikate“ aus und klicken Sie auf „Hinzufügen“.
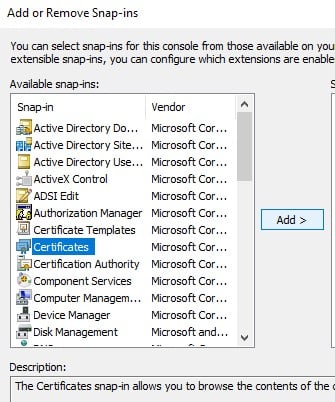
- Wählen Sie „Benutzerkonto“ und klicken Sie auf „Fertig“.
- Klicken Sie im Fenster „Snap-In hinzufügen/entfernen“ auf „OK“.
Jetzt sollte das Snap-In „Zertifikate“ in der MMC-Konsolenstruktur aufgeführt sein.
-
Fordern Sie ein bösartiges Zertifikat an
- Klicken Sie in der geöffneten MMC mit der rechten Maustaste auf „Persönlich“.
-
Gehen Sie zu „Alle Aufgaben“ und wählen Sie „Neues Zertifikat anfordern …“
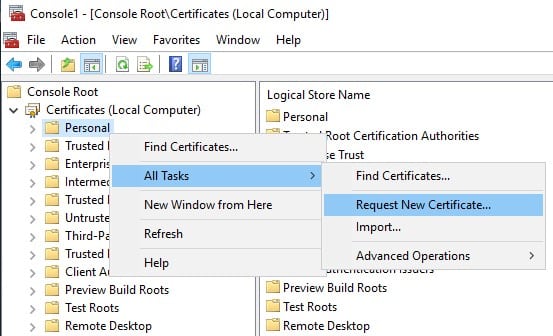
- Klicken Sie auf Weiter.
-
Navigieren Sie durch den Assistenten. Die Aktion „Zertifikate anfordern“ wird angezeigt.
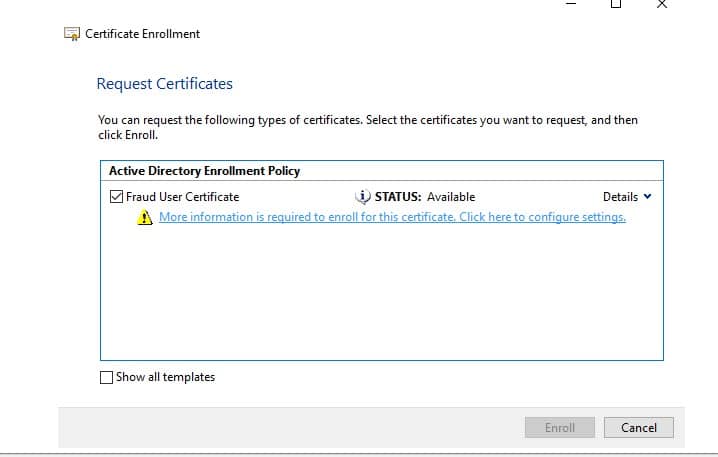
- Aktivieren Sie das Kontrollkästchen der Vorlage und klicken Sie auf die Warnung.
-
Fügen Sie unter der Registerkarte „Betreff“ im Feld „Alternativer Name“ „Benutzerprinzipalname“ hinzu und legen Sie den Wert auf den UPN des Zielkontos fest.
Das Format muss sein [E-Mail geschützt]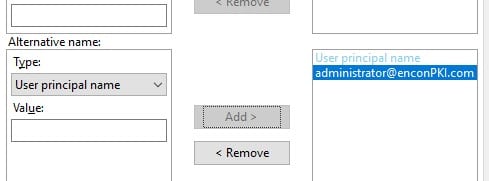
- Klicken Sie auf „OK“. Klicken Sie anschließend auf „Registrieren“.
- Klicken Sie auf Fertig stellen.
-
Abrufen und Installieren des ausgestellten Zertifikats
-
Sobald die Zertifikatsanforderung verarbeitet wurde, wird sie unter den persönlichen Zertifikaten angezeigt.
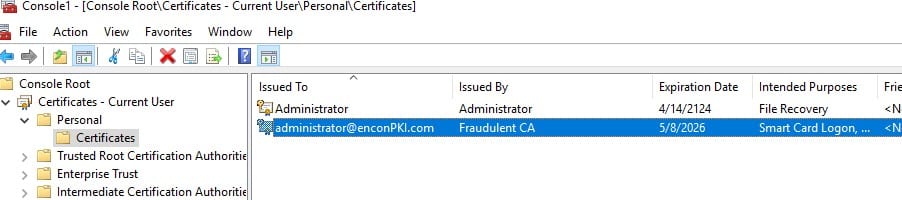
-
Klicken Sie mit der rechten Maustaste auf das neu ausgestellte Zertifikat und wählen Sie „Alle Aufgaben“ -> „Exportieren“.
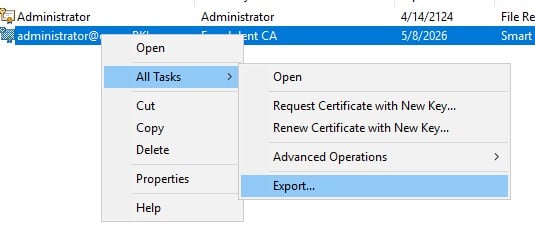
-
Wählen Sie das PKCS#12-Format (.PFX) für den gemeinsamen Export des Zertifikats und des privaten Schlüssels. Sie müssen ein sicheres Kennwort angeben, um die exportierte Datei zu schützen.
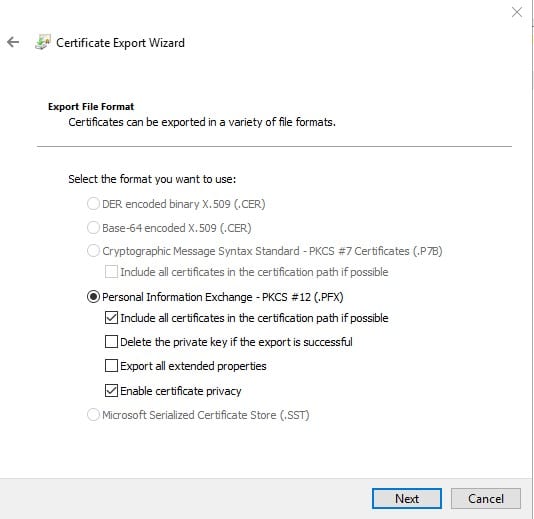
Jetzt verfügt der Angreifer über eine Zertifikatsdatei, die legitim erscheint und sich als privilegiertes Enterprise-Admin-Konto ausgibt.
-
Schritt 5: Verwenden des Zertifikats zum Erlangen unbefugten Zugriffs mit erweiterten Berechtigungen
Nun kann der Angreifer dieses gefälschte Zertifikat nutzen, um unbefugten Zugriff auf Domänenressourcen zu erlangen. Da das Zertifikat legitim erscheint und von einer scheinbar vertrauenswürdigen Zertifizierungsstelle (der betrügerischen Zertifizierungsstelle) signiert wurde, kann der Angreifer möglicherweise Sicherheitsmaßnahmen umgehen und auf Ressourcen zugreifen, die normalerweise Unternehmensadministratoren vorbehalten sind. Dies ermöglicht ihm, sich lateral im Netzwerk zu bewegen, vertrauliche Daten zu stehlen oder kritische Vorgänge zu stören.
Warum dieser Angriff funktioniert
Dieser Angriff nutzt die Standardkonfiguration von AD CS aus, bei der das „System“-Konto über Vollzugriffsrechte innerhalb des Active Directory-Konfigurations-NC verfügt. Diese übermäßige Berechtigung ermöglicht es Angreifern mit Schreibzugriff auf einen Domänencontroller, kritische AD-Objekte mit erhöhten Rechten zu manipulieren.
Sichern Ihrer AD-Umgebung
Es gibt zahlreiche vorbeugende Maßnahmen, um die AD-Abwehr zu stärken und diese Exploits zu verhindern. Hier sind die gängigsten und effektivsten Schritte zum Schutz Ihrer AD-Umgebung:
- Implementieren Sie die geringsten Berechtigungen: Gewähren Sie Benutzern und Systemen nur die Mindestberechtigungen, die sie zur Ausführung ihrer Aufgaben benötigen. Dies reduziert die Auswirkungen, wenn ein Angreifer Zugriff auf ein kompromittiertes Konto erhält.
- Minimieren Sie die Berechtigungen für ADSI: Beschränken Sie den Schreibzugriff auf die Active Directory-Dienstschnittstellenkonfigurationen auf autorisierte Administratoren und Domänencontroller aus der Stammdomäne der Gesamtstruktur.
- Überwachen und Prüfen der AD-Aktivität: Überwachen Sie aktiv verdächtige Aktivitäten wie unbefugte DC-Zugriffsversuche, Änderungen an der CNC oder die Erstellung betrügerischer CAs.
- Patchen Sie Systeme umgehend: Es ist wichtig, Schwachstellen in AD und zugehörigen Diensten umgehend zu beheben. Halten Sie Ihre AD-Umgebung und die zugehörige Software mit den neuesten Sicherheitspatches auf dem neuesten Stand, um bekannte Schwachstellen zu beheben.
- Implementieren Sie die Multi-Faktor-Authentifizierung (MFA): MFA fügt eine zusätzliche Sicherheitsebene hinzu, indem für den Zugriff auf vertrauliche Ressourcen ein zweiter Faktor zusätzlich zu Benutzername und Kennwort erforderlich ist.
- Benutzer schulen: Schulen Sie Ihre Benutzer darin, wachsam gegenüber Phishing zu sein Attacken und andere Social-Engineering-Taktiken, die verwendet werden könnten, um ersten Zugriff auf Ihr Netzwerk zu erhalten.
Fazit
Wir dürfen nicht vergessen, dass diese kontinuierlichen technologischen Fortschritte auch Raum für Schwachstellen in der Umgebung lassen. Die wirksamste langfristige Strategie besteht darin, dass Unternehmen wie Ihres einen proaktiven Ansatz verfolgen, indem sie ihre Infrastruktur kontinuierlich überwachen, die Schwachstellen bewerten und Risikofaktoren minimieren.
Denken Sie also immer daran, Ihre Architektur kontinuierlich zu überwachen und starke Authentifizierung, Berechtigungskontrolle, Netzwerksegmentierung und Benutzerschulung in Ihre Sicherheitsstrategie aufzunehmen, um solche externen Angriffe unwirksam zu machen.
Wie Verschlüsselung Beratung kann helfen
Wir von Encryption Consulting sind darauf spezialisiert, Organisationen wie Ihre bei der Identifizierung und Minderung von Sicherheitsrisiken durch maßgeschneiderte PKI-Analysen zu unterstützen . Unser Expertenteam entwickelt eine individuelle Strategie zum Schutz Ihrer PKI-Architektur vor neuen Bedrohungen und gewährleistet so die Sicherheit Ihrer Daten und Infrastruktur.
Unser komplettes Angebot an Public-Key-Infrastruktur-Diensten (PKI) hilft Ihnen, Ihre digitalen Assets zu schützen und die allgemeine Sicherheitslage Ihres Unternehmens zu verbessern.
Für alle, die eine unkomplizierte Lösung suchen, bietet unser PKI-as-a-Service (PKIaaS) alle Vorteile einer PKI ohne den Aufwand der internen Verwaltung. Wir gewährleisten die Einhaltung von vier Parametern:
- Skalierbarkeit: Wir unterstützen Sie dabei, Ihre PKI-Infrastruktur mit Ihrem expandierenden Unternehmen wachsen zu lassen.
- Kosteneffizienz: Wir reduzieren den Overhead, indem wir die Wartung der Infrastruktur auslagern.
- Sicherheit: Wir sorgen mit einem aktuellen PKI-Management dafür, dass Ihr Unternehmen konform und sicher bleibt.
- Kundenbindung: Wir stellen sicher, dass Ihre Lösung alle gesetzlichen Anforderungen erfüllt.
Mit PKIaaS von Encryption Consulting können Sie sich auf Ihr Kerngeschäft konzentrieren, während wir uns um die komplexen PKI-Management-Prozesse kümmern. Vertrauen Sie auf unsere Expertise und genießen Sie die Gewissheit, dass Ihre digitalen Vertrauens- und Sicherheitsanforderungen in Expertenhänden liegen. Kontaktieren Sie uns noch heute unter [email protected], um zu erfahren, wie wir Ihr Unternehmen vor Cyberbedrohungen schützen können.
- Die Anforderungen:
- Den AD CS-Angriff zur Rechteausweitung verstehen
- Schritt-für-Schritt-Aufschlüsselung
- Schritt 1: Erlangen von Schreibzugriff auf einen beschreibbaren Domänencontroller (DC) in einer untergeordneten Domäne
- Schritt 2: Bereitstellen einer betrügerischen Unternehmenszertifizierungsstelle
- Schritt 3: Erstellen einer Vorlage für ein Schadzertifikat
- Schritt 4: Ausstellen eines Zertifikats für ein bestimmtes Enterprise-Admin-Konto
- Schritt 5: Verwenden des Zertifikats zum Erlangen unbefugten Zugriffs mit erweiterten Berechtigungen
- Warum dieser Angriff funktioniert
- Sichern Ihrer AD-Umgebung
- Fazit
- Wie Verschlüsselungsberatung helfen kann

