
Problem
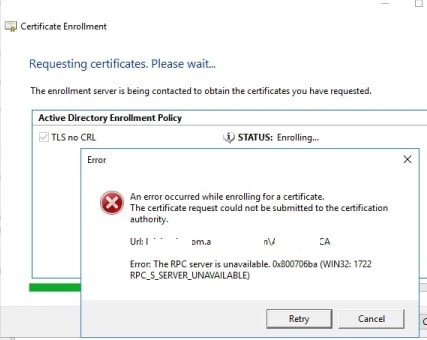
Bei jedem Versuch des Benutzers, ein Zertifikat zu registrieren, erscheint die Fehlermeldung „RPC-Server nicht verfügbar“. In diesem Fall hat der Domänencontroller oder ein anderer Client die Registrierung für Zertifikate bei der Zertifizierungsstelle versäumt.
Fehlercode
0x800706ba (WIN32: 1722 RPC_S_SERVER_UNAVAILABLE)
Beschreibung
Wenn ein Benutzer ein Zertifikat von der ADCS-Zertifizierungsstelle anfordert, wird das angeforderte Zertifikat von dieser Zertifizierungsstelle nicht unterstützt oder die Anforderung kann aufgrund eines RPC-Fehlers nicht an die Zertifizierungsstelle übermittelt werden:
Win32-Fehler 1722: „Der RPC-Server ist nicht verfügbar“
Was bedeutet nun der Fehler „Der RPC-Server ist nicht verfügbar“? Er weist typischerweise auf einen Kommunikationsausfall zwischen zwei Geräten oder Systemen hin. Dieser Fehler tritt auf, wenn ein Windows-Gerät Probleme bei der Kommunikation mit einem anderen Remote-Gerät hat.
Verursachen
Dieser Fehler „RPC-Server nicht verfügbar“ tritt nur aus zwei Gründen auf:
- Eine Verbindung zur RPC-Schnittstelle der CA ist nicht möglich.
- Obwohl eine Verbindung zur RPC-Schnittstelle der CA möglich ist, konnte der Remotecomputer aufgrund von Problemen mit seinem Sicherheitszertifikat oder Firewall-Einschränkungen nicht authentifiziert werden.
Erledigte Schritte
- Überprüft anhand der Netzwerkablaufverfolgung, dass der Zugriff verweigert wird (Status: nca_s_fault_access_denied)
- GP-Ergebnis geprüft, um zu sehen, welche GPOs ausgefüllt werden.
Lösung
Diese Lösung ist in fünf Teile unterteilt, die die Einzelheiten dessen abdecken, was wir tun müssen:
-
Überprüfen der Netzwerkverbindung
Der Client und die CA müssen über das Netzwerk kommunizieren können.
- Überprüfen Sie, ob der Hostname für den CA-Server korrekt ist oder nicht.
- Wenn der Hostname korrekt ist, prüfen Sie, ob die Namensauflösung einwandfrei funktioniert und den Namen des Servers auflöst (d. h. den auf dem alten Computerobjekt registrierten DNS-Eintrag).
- Überprüfen Sie, ob auf allen Firewalls (sofern vorhanden) die richtigen Ports geöffnet sind, um sicherzustellen, dass keine RPC-Verbindung fehlgeschlagen ist.
- Grundlegend, es sollte jedoch auch darauf geachtet werden, dass der CA-Server und -Dienst verfügbar sind und erfolgreich ausgeführt werden.
-
Beheben der RPC-Schnittstelle
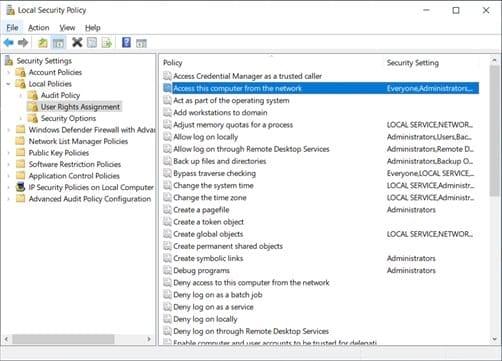
Um CA zu erreichen, muss zunächst die RPC-Schnittstelle freigegeben und die Verbindung hergestellt werden. Dazu benötigt das Konto die Berechtigung „Auf diesen Computer vom Netzwerk zugreifen“ .
Um dies zu tun
-
Öffnen Sie die lokale Sicherheitsrichtlinie -> Erweitern Sie die lokalen Richtlinien -> Doppelklicken Sie auf Zuweisung von Benutzerrechten.
-
Standardmäßig sollten hier die folgenden Konten registriert sein: Jeder, Administratoren, Backup-Operatoren, Benutzer
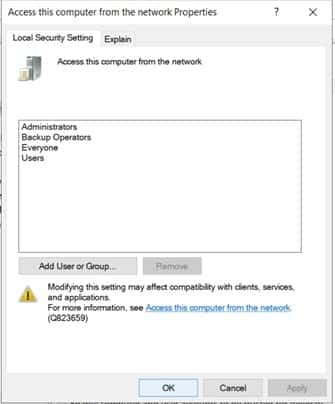
Hinweis: Es gibt auch die Option „Zugriff auf diesen Computer aus dem Netzwerk verweigern“, die unbedingt vermieden werden sollte.
-
-
DCOM-Berechtigungen
Nachdem RPC ordnungsgemäß konfiguriert wurde, übernimmt DCOM die Authentifizierung. Um diese Konfiguration zu öffnen,
- Öffnen Sie die Komponentendienste. Geben Sie dazu Folgendes ein: dccomcnfg.
-
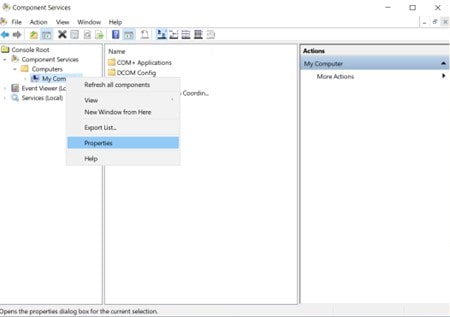
Navigieren Sie zu „Arbeitsplätze“, klicken Sie mit der rechten Maustaste und öffnen Sie „Eigenschaften“.
-
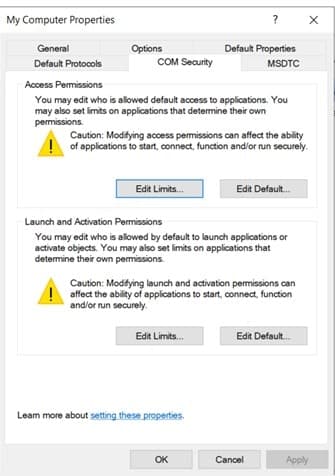
Navigieren Sie zu COM Security unter „BEARBEITUNGSLIMITS“.
-
Überprüfen Sie, ob diese Berechtigungen in der Sicherheitsgruppe vorhanden sind:
- Zugriffsberechtigungen: Lokaler Zugriff und „Remote-Zugriff“
-
Start- und Aktivierungsberechtigungen: „Lokaler Start“ und „Remote-Start“.
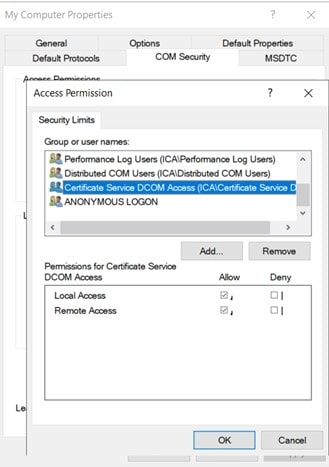
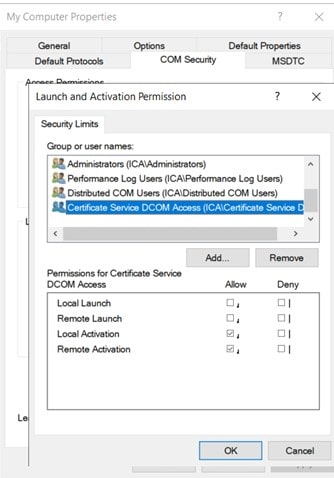
- Standardmäßig befinden sich die „Authentifizierten Benutzer“ in der lokalen Sicherheitsgruppe „Zertifikatdienst DCOM-Zugriff“.
Hinweis: Diese Einstellungen können über Gruppenrichtlinien gesteuert werden.
-
DCOM-Konfigurationsschnittstelle (CertSrv)
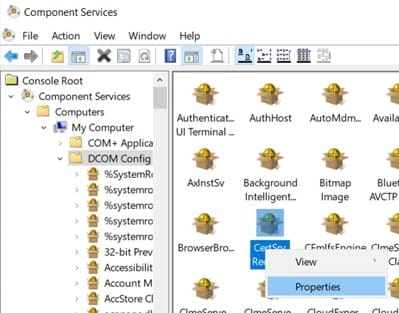
- Gehen Sie zu „Komponentendienste“ -> „Computer“ -> „Arbeitsplätze“ -> „DCOM-Konfiguration“
-
Öffnen Sie die DCOM-Konfiguration und wählen Sie „CertSrv-Anforderung“. Klicken Sie mit der rechten Maustaste und öffnen Sie die Eigenschaften.
-
Gehen Sie zur Registerkarte „Sicherheit“ und klicken Sie auf „Bearbeiten“.
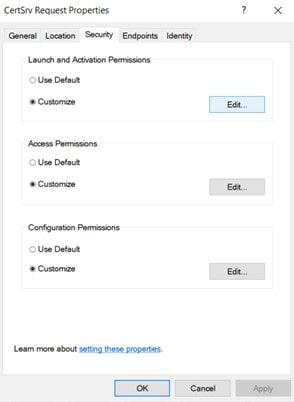
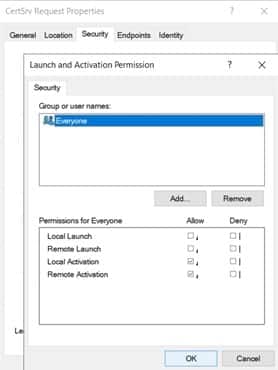
- Für Start- und Aktivierungsberechtigungen: Aktivieren Sie „Lokale Aktivierung“ und „Remote-Aktivierung“ für Jeden.
-
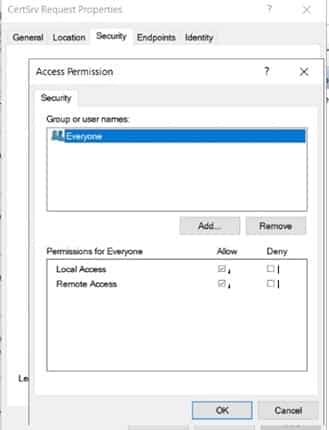
Zugriffsberechtigungen: Aktivieren Sie „Lokaler Zugriff“ und „Fernzugriff“ für alle.
Legen Sie die folgenden Berechtigungen fest:
-
CA-Berechtigungen
Es ist stets eine Checkliste erforderlich, um sicherzustellen, dass die erforderlichen Berechtigungen auf der Zertifizierungsstelle (CA) erteilt wurden. Andernfalls würde der Fehler CERTSRV_E_ENROLL_DENIED zurückgegeben.

