
- Was ist eine CRL und eine Delta-CRL?
- Kurzantwort: Wie deaktiviert man Delta CRL?
- Executive Summary
- Für wen ist die Deaktivierung von Delta CRL relevant?
- Warum das wichtig ist: Daten und Fristen
- Voraussetzungen:
- Schritte zum Deaktivieren von Delta CRL
- Validierungsprüfungen nach Deaktivierung von Delta CRL
- Häufige Fehler und Fehlerbehebung
- Schritte zum Zurücksetzen
- Delta CRL Änderungsreferenztabelle
- Zertifikatslebenszyklusmanagement und PKI-Modernisierung
- Erfolgsmessung und laufende Audits
- Fazit
- Häufig gestellte Fragen
Was ist eine CRL und eine Delta-CRL?
Eine Liste von digitalen Zertifikaten , die von ihrer ausstellenden Zertifizierungsstelle (CA) vor ihrem tatsächlichen oder zugewiesenen Ablaufdatum widerrufen wurden, wird als Zertifikatssperrliste (CRL) bezeichnet.
Eine Delta-CRL ist eine optionale, ergänzende CRL, die nur die Aktualisierungen seit der letzten Aktualisierung der Basis-CRL enthält. Die bisher besprochene Standard-CRL wird als „Basis-CRL“ bezeichnet, falls eine Delta-CRL vorhanden ist.
Kurzantwort: Wie deaktiviert man Delta CRL?
Sie deaktivieren Delta CRL auf einer Microsoft Active Directory Certificate Services (AD CS) Zertifizierungsstelle, indem Sie die Gültigkeitsdauer von Delta CRL auf Null setzen, entweder mit Certutil -setreg CA\CRLDeltaPeriodUnits 0 an einer administrativen Eingabeaufforderung oder durch Deaktivieren von „Delta CRLs veröffentlichen“ in der Zertifizierungsstellenkonsole, anschließenden Neustart des CA-Dienstes und erneutes Veröffentlichen der CRLs.
Letzte Aktualisierung: August 2026 · Letzte Überprüfung: August 2026 · Empfohlener Aktualisierungsrhythmus: vierteljährlich, da sich die Gültigkeitsanforderungen von CA/Browser Forum und die Richtlinien von Microsoft AD CS in einem ähnlichen Rhythmus ändern.
Executive Summary
- Zwei unterstützte Methoden: Delta-CRL-Veröffentlichung über eine administrative Eingabeaufforderung deaktivieren (
Certutil) oder über die GUI-Konsole der Zertifizierungsstelle; beides erfordert einen Neustart des CA-Dienstes und die Veröffentlichung einer neuen CRL, um wirksam zu werden. - Delta-CRLs sind konstruktionsbedingt optional: Sie enthalten nur die Änderungen seit der letzten Base CRL, daher wird bei deren Deaktivierung auf eine reine Base-CRL-Sperrprüfung zurückgegriffen.
- Die Validierung ist genauso wichtig wie die Veränderung selbst: bestätigen, dass die neue CRL fehlerfrei veröffentlicht wird und dass Clients, die auf zwischengespeicherte Delta-CRL-Daten angewiesen sind, nicht gezwungen sind, eine veraltete Widerrufsquelle zu überprüfen.
- Störungen der Widerrufsinfrastruktur sind eine häufige Ursache für Ausfälle: Fast die Hälfte aller Unternehmen meldete im vergangenen Jahr einen Ausfall im Zusammenhang mit Zertifikaten. Deshalb benötigen Änderungen an der CRL-Konfiguration einen dokumentierten Rücksetzpfad.
Für wen ist die Deaktivierung von Delta CRL relevant?
Die Änderung der Art und Weise, wie eine Zertifizierungsstelle Widerrufsdaten veröffentlicht, betrifft mehr als nur die Zertifizierungsstelle selbst. Hier ist die jeweilige Zuständigkeit aufgeführt.
PKI-Administratoren
Führen Sie die Prozedur über die Eingabeaufforderung oder die grafische Benutzeroberfläche aus, starten Sie den ADCS-Dienst neu, veröffentlichen Sie die CRLs erneut und vergewissern Sie sich, dass die neue CRL an jedem konfigurierten CDP erreichbar ist.
Sicherheitsarchitekten
Entscheiden Sie, ob die Überprüfung von Sperrvermerken ausschließlich auf Basis von CRLs noch den Anforderungen der Organisation an die Aktualität der Sperrvermerke genügt, bevor Delta CRLs flottenweit deaktiviert werden.
Plattformteams
Überprüfen Sie, ob nachgelagerte Clients und Load Balancer, die CRL-Antworten zwischenspeichern, die neue Basis-CRL korrekt erfassen, sobald die Veröffentlichung von Delta-CRLs eingestellt wird.
Compliance-Teams
Stellen Sie sicher, dass die Änderung in der Zertifikatsrichtlinie/CPS dokumentiert ist und dass die Nachweise zur Widerrufsprüfung auch nach der Umstellung noch dem geltenden Prüfrahmen entsprechen.
CISOS
Die Entscheidung über das Restrisiko hinsichtlich der Aktualität der Widerrufsmeldung im Verhältnis zum Aufwand für die Veröffentlichung von CA/CRLs muss von Ihnen getragen werden. Stellen Sie sicher, dass ein Rücknahmeplan existiert, bevor die Änderung in die Produktion gelangt.
Warum das wichtig ist: Daten und Fristen
Laut der DigiCert Trust Pulse-Umfrage (veröffentlicht am 2. Juli 2025) erlebte fast die Hälfte der Unternehmen im vergangenen Jahr einen Zertifikatsausfall, und 18.5 % der betroffenen Organisationen meldeten Verluste von über 250,000 US-Dollar. Die Infrastruktur für den Zertifikatswiderruf, einschließlich der Konfiguration für die CRL-Veröffentlichung, ist genau die Art von schwer nachvollziehbarer Einstellung, die eine routinemäßige Änderung in einen ungeplanten Ausfall verwandeln kann, wenn sie nicht validiert und dokumentiert wird.
Der vom CA/Browser Forum verabschiedete Antrag SC-081v3 (angenommen am 11. April 2025) verkürzt die maximale Gültigkeitsdauer von TLS-Zertifikaten auf 200 Tage ab dem 15. März 2026, 100 Tage ab dem 15. März 2027 und 47 Tage ab dem 15. März 2029. Kürzere Gültigkeitsdauern führen zu einem schnelleren Austausch von Zertifikaten, was den Aufwand für die Zertifizierungsstellen erhöht und die Art und Weise, wie sie Widerrufsdaten veröffentlichen – ob nur die Basis-CRL oder die Basis-CRL plus Delta –, stärker in den Fokus rückt.
Auf der algorithmischen Seite finalisierte das NIST am 13. August 2024 seine ersten drei Post-Quanten-Standards , FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) und FIPS 205 (SLH-DSA). Da PKI-Teams Krypto-Agilität und PQC-Migrationen planen, lohnt es sich, die Konfiguration der Widerrufsinfrastruktur wie diese jetzt zu überprüfen, anstatt erst im Rahmen eines größeren Migrationsprojekts.
Voraussetzungen:
- Administrativer Zugriff auf den ausstellenden CA-Server (lokaler Administrator oder delegierte CA-Administratorrechte in Active Directory Certificate Services).
- Eine Eingabeaufforderung mit erhöhten Rechten (Als Administrator ausführen) oder Konsolenzugriff auf das MMC-Snap-In der Zertifizierungsstelle über Server-Manager > Tools > Zertifizierungsstelle.
- Ein Wartungsfenster: der ADCS-Dienst (
certsvc) muss neu gestartet werden, damit die Änderung wirksam wird, was die Zertifikatsausstellung und die OCSP/CRL-Antworten dieser Zertifizierungsstelle kurzzeitig unterbricht. - Bestätigung jedes CRL-Verteilungspunkts (CDP), LDAP, HTTP oder beides, damit die neu veröffentlichte Basis-CRL nach der Änderung an jedem einzelnen überprüft werden kann.
- Ein Rollback-Plan und eine aktuelle Sicherung der CA-Datenbank/Konfiguration, falls Delta CRLs wieder aktiviert werden müssen.
Schritte zum Deaktivieren von Delta CRL
Delta CRL kann entweder durch Ausführen bestimmter Befehle in einer administrativen Eingabeaufforderung oder mithilfe der GUI deaktiviert werden, was im Folgenden erläutert wird:
Per Eingabeaufforderung:
-
Setzen Sie die Delta-CRL-Gültigkeit auf Null, indem Sie folgenden Befehl in einer administrativen Eingabeaufforderung ausführen: Certutil -setreg CA\CRLDeltaPeriodUnits 0
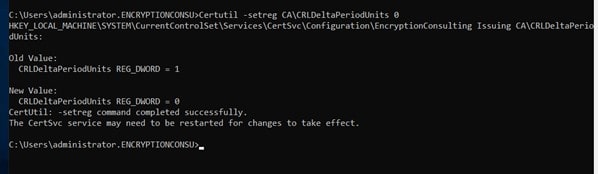
-
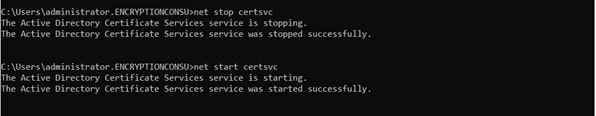
Führen Sie die Befehle net stop certsvc und net start certsvc aus, um den ADCS-Dienst neu zu starten.
-
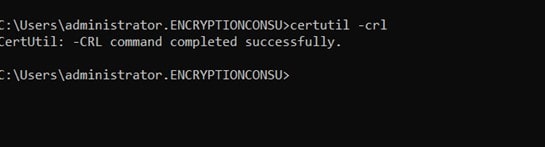
Führen Sie certutil -crl aus , um neue CRLs zu veröffentlichen.
Durch die Verwendung der GUI:
-
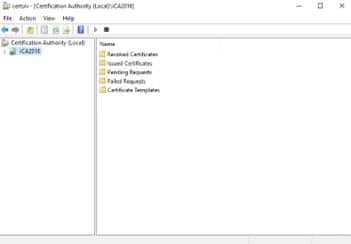
Öffnen Sie die Konsole der Zertifizierungsstelle (CA). Öffnen Sie dazu Server-Manager -> Tools -> Zertifizierungsstelle.
-
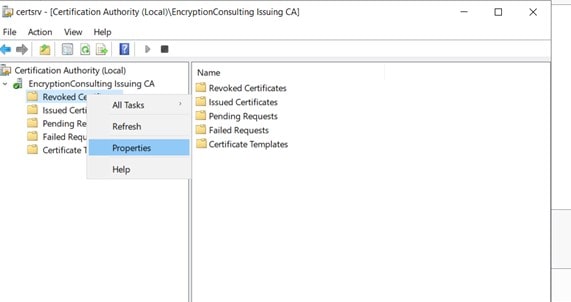
Klicken Sie mit der rechten Maustaste auf „Widerrufene Zertifikate“ und öffnen Sie die Eigenschaften.
-
Deaktivieren Sie auf der Eigenschaftenseite „Delta-CRLs veröffentlichen“.
- Klicken Sie auf Übernehmen und auf OK.
-
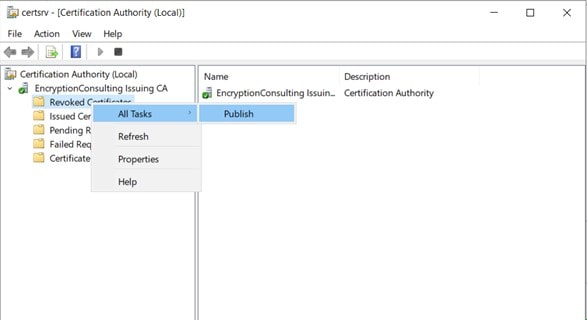
Um neue CRLs zu veröffentlichen, klicken Sie mit der rechten Maustaste auf „Widerrufene Zertifikate“ -> „Alle Aufgaben“ -> „Veröffentlichen“.
-
Klicken Sie zum Veröffentlichen auf „Neue CRL“.

Validierungsprüfungen nach Deaktivierung von Delta CRL
- Führen Sie
certutil -CRLÜberprüfen Sie erneut, ob der Vorgang fehlerfrei abgeschlossen wird und ein neuer Zeitstempel „Dieses Update“ / „Nächstes Update“ in der Basis-CRL angezeigt wird. - Prüfen Sie jeden konfigurierten CDP (LDAP und HTTP) und vergewissern Sie sich, dass nur die Basis-CRL vorhanden ist bzw. ausgeliefert wird und keine veraltete Delta-CRL zurückbleibt.
- Öffnen Sie erneut die Eigenschaften der widerrufenen Zertifikate der Zertifizierungsstelle und vergewissern Sie sich, dass die Option „Delta-CRLs veröffentlichen“ nach dem Neustart des Dienstes deaktiviert bleibt.
- Testen Sie die Widerrufsprüfung eines Clients anhand eines bekanntermaßen widerrufenen Zertifikats und bestätigen Sie, dass die Meldung „widerrufen“ weiterhin korrekt ist, wenn nur die Base-CRL-Daten verwendet werden.
- Überprüfen Sie das Ereignisprotokoll der Zertifizierungsstelle (Ereignisanzeige) auf erfolgreiche CRL-Veröffentlichungsereignisse und das Fehlen neuer Fehler nach dem Neustart.
Häufige Fehler und Fehlerbehebung
| Fehler/Symptom | Wahrscheinliche Ursache | Fixieren |
|---|---|---|
| „Zugriff verweigert“ beim Ausführen von Certutil | Die Eingabeaufforderung wurde nicht als Administrator ausgeführt, oder dem Konto fehlen die Administratorrechte. | Öffnen Sie die Eingabeaufforderung erneut mit „Als Administrator ausführen“ oder erteilen Sie dem Konto Administratorrechte für die Zertifizierungsstelle. |
| certsvc kann nicht neu gestartet werden | Ein ausstehender CA-Datenbankvorgang oder eine gesperrte CA-Konfiguration | Prüfen Sie das Ereignisprotokoll der Zertifizierungsstelle auf den spezifischen Fehler, beheben Sie das zugrunde liegende Problem und versuchen Sie es dann erneut. net start certsvc |
| Neue CRL nicht im HTTP CDP sichtbar | IIS-/Webserver-Caching oder der Veröffentlichungsschritt hat diesen spezifischen CDP nicht erreicht. | Leeren Sie den Webcache, überprüfen Sie, ob die CDP-Erweiterungs-URL mit dem Veröffentlichungsort übereinstimmt, und veröffentlichen Sie erneut mit certutil -crl |
| Bei Kunden treten weiterhin Verzögerungen bei der Widerrufsprüfung auf. | Ein clientseitiger oder Proxy-Cache speichert die alte Delta-CRL noch bis zu ihrem ursprünglichen NextUpdate-Zeitpunkt. | Leeren Sie den Client-/Proxy-Sperrprotokollcache oder warten Sie, bis die zwischengespeicherte Delta-CRL auf natürliche Weise abläuft. |
| „Delta CRLs veröffentlichen“ wird wieder aktiviert | Eine Gruppenrichtlinie oder eine CA-Vorlage, die CRLDeltaPeriodUnits auf einen Wert ungleich Null zurücksetzt. | Prüfen Sie, ob ein konkurrierendes Gruppenrichtlinienobjekt oder Skript vorhanden ist, und aktualisieren Sie es, sodass es der neuen Einstellung entspricht. |
Schritte zum Zurücksetzen
- Delta CRL-Gültigkeit wieder aktivieren mit
Certutil -setreg CA\CRLDeltaPeriodUnits <value>unter Verwendung der ursprünglichen Gültigkeitsdauer, die vor der Änderung dokumentiert wurde. - Starten Sie den ADCS-Dienst neu mit
net stop certsvcgefolgt vonnet start certsvc. - CRLs erneut veröffentlichen mit
certutil -crloder über die grafische Benutzeroberfläche durch Rechtsklick auf Widerrufte Zertifikate > Alle Aufgaben > Veröffentlichen > Neue CRL. - Vergewissern Sie sich, dass die Delta-CRL an jedem konfigurierten CDP wieder angezeigt wird und dass die Option „Delta-CRLs veröffentlichen“ in den Eigenschaften der widerrufenen Zertifikate erneut aktiviert ist.
- Führen Sie die oben genannten Validierungsprüfungen mit der wiederhergestellten Konfiguration erneut durch und dokumentieren Sie den Rollback im Änderungsdatensatz.
Delta CRL Änderungsreferenztabelle
| Voraussetzung | Befehl / Konfiguration | Validierungsprüfung | Häufiger Fehler | Rollback | Eigentümer |
|---|---|---|---|---|---|
| CA-Administratorzugriff | Certutil -setreg CA\CRLDeltaPeriodUnits 0 | certutil -CRL wird fehlerfrei abgeschlossen | „Zugriff verweigert“ | Zurücksetzen CRLDeltaPeriodUnits auf den ursprünglichen Wert | PKI-Administrator |
| Wartungsfenster geplant | net stop certsvc / net start certsvc | certsvc wurde ordnungsgemäß neu gestartet; das Ereignisprotokoll zeigt keine neuen Fehler an. | certsvc kann nicht neu gestartet werden | Starten Sie den Dienst nach Behebung des Problems mit der CA-Datenbank erneut. | PKI-Administrator |
| CDP-Standorte dokumentiert | certutil -crl (oder GUI: Widerrufene Zertifikate > Alle Aufgaben > Veröffentlichen) | Basis-CRL ist an jedem LDAP/HTTP-CDP erreichbar | Neue CRL nicht sichtbar im HTTP CDP | Neu veröffentlichen und Webcache leeren | PKI-Administrator / Plattformteam |
| Widerrufsverhalten des Kunden verstanden | Nicht verfügbar (Client-/Proxy-Cache) | Testen Sie den Client anhand eines bekannten, widerrufenen Zertifikats. | Verzögerungen bei der Überprüfung veralteter Widerrufe | Client-/Proxy-Cache leeren oder auf Ablauf der zwischengespeicherten Delta-CRL warten | Plattform-Team |
| Änderung in CP/CPS dokumentiert | Nicht zutreffend (Governance) | Bestätigen Sie, dass die Option „Delta CRLs veröffentlichen“ nach dem Neustart deaktiviert bleibt. | Einstellung durch Gruppenrichtlinie wieder aktiviert | Aktualisieren Sie das konkurrierende Gruppenrichtlinienobjekt/Skript und wenden Sie die Änderung anschließend erneut an. | Compliance-Team / CISO |
Zertifikatslebenszyklusmanagement und PKI-Modernisierung
Die Konfiguration von Widerrufsrechten, wie beispielsweise die Veröffentlichung von Delta-CRLs, ist nur ein kleiner Teil des Zertifikatslebenszyklusmanagements: Der Widerrufsstatus der Zertifizierungsstelle muss genauso wie Ausstellung und Verlängerung überwacht und validiert werden. CertSecure Manager zentralisiert die Zertifikatsautomatisierung, einschließlich der Widerrufsprüfung und der Überwachung des Zertifikatsverteilungspunkts (CDP). Dadurch ist eine Konfigurationsänderung wie diese nicht mehr darauf angewiesen, dass jemand sie vierteljährlich manuell überprüft. Teams, die ihre PKI modernisieren oder die Zertifikatsausstellung in die Cloud verlagern, sollten auch PKI-as-a-Service für die PKI-Modernisierung mit integrierter und von Anfang an überwachter Widerrufsinfrastruktur in Betracht ziehen.
Da die Konfiguration von Sperrlisten und Widerrufen Teil eines umfassenderen Konzepts der Krypto-Agilität ist, sollte diese Änderung mit einer breiteren Bestandsaufnahme kombiniert werden: Das PQC Center of Excellence bietet praxisnahe Post-Quantum-Tests an, und eine PQC-Readiness -Bewertung kann ermitteln, welche Zertifizierungsstellen und Zertifikate als Nächstes Aufmerksamkeit erfordern, da PQC-Readiness zur Voraussetzung wird. Kombinieren Sie beides mit CBOM Secure für die kontinuierliche Zertifikatserkennung und die Bestandsaufnahme der Maschinenidentitäten über alle ausstellenden Zertifizierungsstellen hinweg.
Weitere Informationen zum zugehörigen Lebenszyklus finden Sie unter Welche Phasen umfasst ein Zertifikatslebenszyklus? und Wie lassen sich Zertifikatsausfälle vermeiden?
Erfolgsmessung und laufende Audits
Erfolg bedeutet, dass eine Basis-CRL bei jedem CDP sauber und planmäßig veröffentlicht wird, keine Clients veraltete Widerrufsprüfungsfehler melden, die Zertifikatsrichtlinie/CPS die Änderung widerspiegelt und ein dokumentierter, getesteter Rollback-Pfad vorhanden ist.
Überprüfen Sie die CRL-Veröffentlichungskonfiguration, die CDP-Erreichbarkeit und diese Referenztabelle vierteljährlich erneut, im Einklang mit den Änderungen der Gültigkeitsdauer im CA/Browser Forum und allen Aktualisierungen der Microsoft AD CS-Richtlinien.
Fazit
Wenn Sie Hilfe mit Ihrer PKI-Umgebung benötigen, senden Sie uns gerne eine E-Mail an [email protected].
Häufig gestellte Fragen
Was ist die wichtigste Erkenntnis aus „Wie deaktiviert man Delta CRL?“?
Die wichtigste Erkenntnis ist, dass die Deaktivierung von Delta CRL eine zweistufige Änderung darstellt: Zuerst wird die Gültigkeit von Delta CRL auf Null gesetzt (über die Befehlszeile oder die grafische Benutzeroberfläche). Anschließend wird der ADCS-Dienst neu gestartet und die CRLs werden erneut veröffentlicht. Die Änderung ist jedoch erst dann abgeschlossen, wenn alle CDP validiert und ein Rollback-Plan dokumentiert wurde.
Warum ist das für PKI-Teams in Unternehmen wichtig?
PKI-Teams in Unternehmen betreiben oft mehrere ausstellende Zertifizierungsstellen mit unterschiedlichen Widerrufskonfigurationen. Daher kann eine nicht dokumentierte Änderung der Delta-CRL-Veröffentlichung auf einer Zertifizierungsstelle dazu führen, dass Clients inkonsistente oder veraltete Widerrufsdaten in der gesamten Umgebung überprüfen.
Welche Risiken erhöhen sich, wenn dieses Thema manuell behandelt wird?
Die manuelle Handhabung über viele Zertifizierungsstellen hinweg erhöht das Risiko, dass einige Zertifizierungsstellen weiterhin Delta-CRLs veröffentlichen, während andere dies nicht tun, dass die CDP-Validierung nach der Änderung verpasst wird und dass kein dokumentierter Rollback-Pfad existiert, falls die Änderung unter Zeitdruck rückgängig gemacht werden muss.
Welche Teams sollten für diese Änderung verantwortlich sein?
PKI-Administratoren führen die Befehlszeilen- oder GUI-Prozedur aus und validieren CDPs; Sicherheitsarchitekten entscheiden, ob die Prüfung nur auf Basis-CRL den Anforderungen genügt; Plattformteams überprüfen das Verhalten nachgelagerter Clients und Caches; Compliance-Teams aktualisieren CP/CPS; und CISOs sind für die Entscheidung über das Restrisiko verantwortlich.
Wie hängt das mit dem Zertifikatslebenszyklusmanagement zusammen?
Die Konfiguration der Veröffentlichung von Widerrufsdaten ist ein Aspekt des Zertifikatslebenszyklusmanagements, da sie regelt, wie zuverlässig der Widerrufsstatus eines Zertifikats jeden Client erreicht, der es überprüft. Genau diese Phase des Lebenszyklus ist für die Automatisierung von Ausstellung und Erneuerung unerlässlich, um genaue Statusdaten zu erhalten.
Wie sollten Organisationen ihren Erfolg messen?
Erfolg bedeutet, dass die Base CRL bei jedem CDP fehlerfrei und planmäßig veröffentlicht wird, keine Clients veraltete Widerrufsprüfungsfehler melden, die Certificate Policy/CPS aktualisiert ist und ein dokumentierter, getesteter Rollback-Pfad existiert.
Was sollte regelmäßig geprüft oder überwacht werden?
Organisationen sollten den Erfolg der CRL-Veröffentlichung und die Erreichbarkeit der CDP kontinuierlich überwachen und die Delta-CRL-Konfiguration, die CP/CPS-Dokumentation und diese Referenztabelle vierteljährlich erneut prüfen.
Welche Auswirkungen hat dieses Thema auf Cloud-, Hybrid- oder Multi-CA-PKI?
In Multi-CA- oder Hybridumgebungen muss die Delta-CRL-Einstellung jeder ausstellenden CA einzeln geprüft und geändert werden, da die CRL-Veröffentlichungskonfiguration pro CA erfolgt. Bei Cloud-basierten oder verwalteten PKI-Bereitstellungen sollte man sich vergewissern, wie der jeweilige Anbieter die Delta-CRL-Veröffentlichung im Vergleich zur Basis-CRL-Veröffentlichung handhabt, bevor man davon ausgeht, dass die gleichen Standardeinstellungen gelten.
Welche Voraussetzungen müssen vor der Implementierung erfüllt sein?
Sie benötigen Administratorrechte für die Zertifizierungsstelle, eine Eingabeaufforderung mit erhöhten Rechten oder Zugriff auf die Konsole der Zertifizierungsstelle, ein Wartungsfenster, da der ADCS-Dienst neu gestartet werden muss, dokumentierte CDP-Speicherorte zur anschließenden Überprüfung sowie einen Rollback-Plan mit einer aktuellen Sicherung der CA-Konfiguration.
Auf welche häufigen Fehler sollten Administratoren achten?
Achten Sie auf die Meldung „Zugriff verweigert“ in einer nicht erhöhten Eingabeaufforderung, darauf, dass certsvc nicht neu gestartet werden kann, dass eine neue CRL aufgrund von Caching nicht im HTTP CDP angezeigt wird, dass Clients immer noch veraltete Sperrprüfungsverzögerungen anzeigen und dass Gruppenrichtlinien die Veröffentlichung von Delta-CRLs nach der Änderung stillschweigend wieder aktivieren.
- Was ist eine CRL und eine Delta-CRL?
- Kurzantwort: Wie deaktiviert man Delta CRL?
- Executive Summary
- Für wen ist die Deaktivierung von Delta CRL relevant?
- Warum das wichtig ist: Daten und Fristen
- Voraussetzungen:
- Schritte zum Deaktivieren von Delta CRL
- Validierungsprüfungen nach Deaktivierung von Delta CRL
- Häufige Fehler und Fehlerbehebung
- Schritte zum Zurücksetzen
- Delta CRL Änderungsreferenztabelle
- Zertifikatslebenszyklusmanagement und PKI-Modernisierung
- Erfolgsmessung und laufende Audits
- Fazit
- Häufig gestellte Fragen
- Was ist die wichtigste Erkenntnis aus „Wie deaktiviert man Delta CRL?“?
- Warum ist das für PKI-Teams in Unternehmen wichtig?
- Welche Risiken erhöhen sich, wenn dieses Thema manuell behandelt wird?
- Welche Teams sollten für diese Änderung verantwortlich sein?
- Wie hängt das mit dem Zertifikatslebenszyklusmanagement zusammen?
- Wie sollten Organisationen ihren Erfolg messen?
- Was sollte regelmäßig geprüft oder überwacht werden?
- Welche Auswirkungen hat dieses Thema auf Cloud-, Hybrid- oder Multi-CA-PKI?
- Welche Voraussetzungen müssen vor der Implementierung erfüllt sein?
- Auf welche häufigen Fehler sollten Administratoren achten?

