- Warum ist die herkömmliche Ein-Faktor-Authentifizierung unzureichend?
- Warum ist die Multi-Faktor-Authentifizierung (MFA) unerlässlich?
- Wie integriert man eine zentralisierte MFA in den Organisationszugriff?
- Verwaltung des Lebenszyklus von Anmeldeinformationen: Registrierung, Wiederherstellung und Deaktivierung
- Reicht eine zentralisierte MFA-Integration aus?
- Wie können die Stärken und das Management des MFA verbessert werden?
- Compliance-Mapping für MFA
- Erstellen eines mehrschichtigen Authentifizierungsframeworks
- Ausgleich von Sicherheit und Benutzererfahrung zur Vermeidung von MFA-Müdigkeit
- Einschränkungen
- Fazit
- Häufig gestellte Fragen
Kurz gesagt: Die zentralisierte Multi-Faktor-Authentifizierung (MFA) verbessert die Sicherheit, indem sie vor der Zugriffsgewährung mehr als einen verifizierten Faktor erfordert. Dadurch wird die Sicherheitslücke geschlossen, die durch durchgesickerte oder wiederverwendete Passwörter entsteht. MFA wird jedoch erst dann zu einer wirksamen Kontrollmaßnahme für Unternehmen, wenn sie mit einer Klassifizierung auf Sicherheitsebene, der Verwaltung des gesamten Lebenszyklus von Anmeldeinformationen (Registrierung, Wiederherstellung, Deaktivierung) und einer kontinuierlichen Überwachung kombiniert wird. PCI DSS 4.0.1 schreibt MFA seit dem 31. März 2025 für jeden Zugriff auf die Karteninhaberdatenumgebung vor.
Die zentralen Thesen:
- Die Ein-Faktor-Authentifizierung steht auf der Liste der „schlechten Praktiken“ der CISA; die zentralisierte Multi-Faktor-Authentifizierung schließt den häufigsten Angriffspunkt.
- Klassifizieren Sie Ressourcen nach dem NIST SP 800-63B-Sicherheitsniveau (AAL1-AAL3), bevor Sie eine MFA-Methode auswählen, anstatt überall dieselbe Richtlinie anzuwenden.
- Schwache Kontowiederherstellung und langsame Deaktivierung sind die häufigsten Methoden, mit denen eine starke MFA in der Praxis umgangen wird.
- Die seit dem 31. März 2025 geltenden PCI DSS 4.0.1 Anforderungen 8.4.2 und 8.5.1 schreiben die Multi-Faktor-Authentifizierung (MFA) für alle CDE-Zugriffe und Anti-Bypass-Faktor-Designs vor, sie sind nicht mehr optional.
Veröffentlicht: Juli 2024. Aktualisiert: August 2026. Geprüft vom Identity and Access Management-Beratungsteam von Encryption Consulting.
Datenpannen treten häufiger denn je auf und schwächen die Sicherheitsvorkehrungen von Unternehmen. Um den sich ständig weiterentwickelnden Bedrohungen zu begegnen, müssen strategische Planung und Sicherheitsmaßnahmen kontinuierlich aktualisiert werden. Laut IT Governance gab es allein im Jahr 2023 schätzungsweise 2,814 Datenpannen. Eine Studie der Harvard Business Review zeigt, dass diese Datenpannen zwischen 2022 und 2023 um 20 % zugenommen haben.
Mehrere Schwachstellen in der modernen Authentifizierungsinfrastruktur haben zu einer Vielzahl von Sicherheitslücken geführt. Zu den genannten Beispielen zählen Fehlkonfigurationen in der Cloud, wie etwa unzureichend gesicherte S3-Buckets, die sensible Daten offenlegen, weiterentwickelte Ransomware-Angriffe wie die Ryuk- Ransomware-Angriffe auf Gesundheitseinrichtungen sowie die zunehmende Ausnutzung von Systemen von Drittanbietern, beispielsweise durch Angriffe auf die Lieferkette von SolarWinds, die weit verbreitete Software kompromittieren.
In den meisten Fällen lag die Ursache dieser böswilligen Handlungen im Fehlen einer starken Authentifizierungsebene, wodurch leicht ausnutzbare Sicherheitslücken entstanden. Fehlende Überwachung verschärft die Situation zusätzlich, da die Sicherheitsvorkehrungen der Organisationen geschwächt werden und kompromittierte Systeme viel zu lange unentdeckt bleiben. Diese Vorfälle unterstreichen die dringende Notwendigkeit eines starken und sicheren Authentifizierungsprozesses, der Organisationen selbst vor hochentwickelten Angriffen schützt.
Warum ist die herkömmliche Ein-Faktor-Authentifizierung unzureichend?
Wie wir wissen, basiert das traditionelle Authentifizierungssystem auf der einfachen Kombination von Benutzername und Passwort. Dieses System war lange Zeit zuverlässig, doch mit dem rasanten technologischen Fortschritt ist der Bedarf an umfassenderen Maßnahmen zum Schutz von Daten für Unternehmen heute so hoch wie nie zuvor. In den letzten Jahrzehnten haben wir bedeutende Fortschritte bei der Rechenleistung und den Technologien erlebt, darunter künstliche Intelligenz (KI) und Hochleistungsrechner wie GPUs, DPUs und andere.
Diese Fortschritte haben Single-Faktor-Systeme zunehmend anfällig für verschiedene Exploit-Strategien gemacht, darunter GPU-beschleunigte Brute-Force-Angriffe, Credential Stuffing durch KI-gestützte Bots sowie Social Engineering- oder Phishing-Angriffe. Dadurch steigt die Wahrscheinlichkeit, dass Angreifer ein Passwort knacken und so vollständigen Zugriff auf alle Konten erhalten, für die der Benutzer die Anmeldeinformationen wiederverwendet hat. Die jüngsten Nachrichten verdeutlichen die Gefahren, denen Unternehmen ausgesetzt sind:
- Im Juni 2024 wird der Cloud-Anbieter Schneeflocke berichtete eine Cyber-Bedrohung Ziel war es, Kunden anzusprechen, die sich auf die Ein-Faktor-Authentifizierung verlassen. Die genauen Details werden noch bekannt gegeben, aber es ist klar, dass Unternehmen stärkere Authentifizierungsmaßnahmen benötigen, um Kompromittierungen zu verhindern.
- Die CISA (Cybersecurity and Infrastructure Security Agency) in den USA hat die Einzelfaktor-Authentifizierung im August 2021 in ihre Liste der „schlechten Praktiken“ aufgenommen. Dies unterstreicht deutlich den wachsenden Konsens unter Sicherheitsexperten, dass die Einzelfaktor-Authentifizierung für die Online-Sicherheit nicht mehr ausreicht.
Warum ist die Multi-Faktor-Authentifizierung (MFA) unerlässlich?
Die Multi-Faktor-Authentifizierung (MFA) dient als Sicherheitsmaßnahme, die die Überprüfung der Benutzeridentität durch mehr als eine Authentifizierungsmethode ermöglicht. Zu diesen zusätzlichen Methoden gehören ein Fingerabdruck oder ein Einmalcode, der an das Telefon des Benutzers gesendet wird, um sich bei einem Konto oder System anzumelden. Die Idee konzentriert sich im Wesentlichen darauf, den Benutzer anhand mehrerer authentifizierter Quellen zu identifizieren, bevor ihm Zugriff auf die Ressource gewährt wird, bei der er sich anmelden möchte.
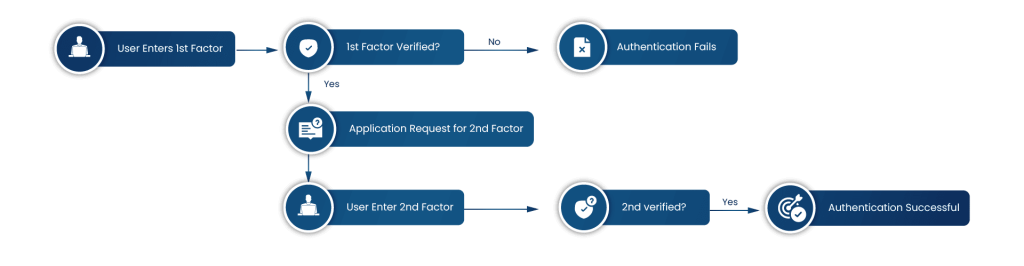
Bei einer einfachen Ein-Faktor-Authentifizierung gibt es nur ein einziges Authentifizierungskriterium. Die Multi-Faktor-Authentifizierung (MFA) hingegen fügt mehrere Sicherheitsebenen hinzu und ist daher ideal für Unternehmen geeignet. Die entscheidende Frage ist jedoch, wie Unternehmen ihre Ressourcen mit MFA schützen können. Um dies zu beantworten, können wir folgende Beispiele betrachten:
-
Wir alle kennen Fälle, in denen Mitarbeiter in Unternehmen manchmal im Unfrieden gehen. Bei einem Authentifizierungssystem mit nur einem Passwort könnte ein unzufriedener ehemaliger Mitarbeiter, der noch über die Anmeldedaten verfügt, möglicherweise Chaos in den Systemen des Unternehmens anrichten.
MFA stellt dieses Problem in den Schatten, da ein zusätzlicher Verifizierungsschritt (z. B. eine Maschinenidentität oder ein Geolokalisierungsabgleich) erforderlich ist. Selbst wenn die Anmeldeinformationen durchsickern, haben sie keinen Zugriff auf die vertraulichen Daten des Unternehmens.
-
Ein weiteres Szenario: Wenn ein Unternehmenssystem oder -gerät kompromittiert wird, sind vertrauliche Dateien, Dienste und Ressourcen des Unternehmens externen Bedrohungen ausgesetzt. Eine einfache Authentifizierungsmethode schlägt fehl, wenn das Passwort gespeichert ist. Bei einem MFA-fähigen System wäre für die Anmeldung an den Ressourcen jedoch mehr als nur eine Authentifizierung erforderlich, was den Zugriff auf das kompromittierte System erheblich erschwert.
Es gibt mehrere Gründe, warum wir MFA als die derzeit wirksamste Lösung betrachten, die Unternehmen benötigen, um Angreifern den unbefugten Zugriff auf ihre Systeme zu verwehren – selbst bei gefälschten Anmeldeinformationen. Was ist also bei der Integration einer zentralisierten MFA in das Zugriffsmanagement eines Unternehmens zu beachten? Das erfahren Sie im Folgenden.
Wie integriert man eine zentralisierte MFA in den Organisationszugriff?
Die Wahl des richtigen MFA-Designs und der richtigen Kriterien kann eine Herausforderung sein. Mit einem guten Verständnis der Anforderungen und der Planung gestaltet sich die Integration von MFA in das organisatorische Zugriffsmanagement einfach. Wir zeigen Ihnen die wichtigsten Schritte und Strategien für eine nahtlose MFA-Integration:
Schritt 1: Verstehen Sie Ihre Sicherheitslage
Zunächst ist es wichtig zu wissen, womit Sie arbeiten. Dies beginnt mit der Bewertung Ihrer aktuellen Systeme. Dabei suchen wir nach potenziellen Schwachstellen in bestehenden Anmeldeprotokollen und der allgemeinen Sicherheitslage. Diese Bewertung hilft Ihnen, Bereiche zu identifizieren, in denen stärkere Authentifizierungsmaßnahmen wie MFA am vorteilhaftesten sind.
Schritt 1b: Klassifizierung der Authentifizierungsmethoden nach Sicherheitsniveau
Bevor Sie sich für eine MFA-Methode entscheiden, klassifizieren Sie die zu schützenden Ressourcen genauso wie Daten: nach Sicherheitsniveau, nicht nach Bequemlichkeit. NIST SP 800-63B definiert drei Authentifizierungssicherheitsstufen (AAL1, AAL2, AAL3). Die Zuordnung von Ressourcen zu einer Stufe bietet dem MFA-Design eine objektive Grundlage anstelle einer bloßen Vermutung.
| Vertrauensstufe | Typische Anforderung | fits |
|---|---|---|
| AAL1 | Einfaktorielle oder einfache mehrfaktorielle Erkrankung mit geringerer Strenge | Unempfindliche interne Tools, allgemeine Kollaborations-Apps |
| AAL2 | Zwei unterschiedliche Authentifizierungsfaktoren, von denen mindestens einer resistent gegen Wiederholungsangriffe ist | Standardmäßiger Mitarbeiterzugriff, die meisten Geschäftsanwendungen |
| AAL3 | Hardwarebasierter Authentifikator mit Schutz vor Identitätsdiebstahl durch Verifizierer. | Privilegierte Konten, administrativer Zugriff, Karteninhaberdaten-Umgebungen |
Schritt 2: Auswahl der richtigen MFA-Methode
Es stehen verschiedene MFA-Methoden zur Verfügung, jede mit ihren eigenen Vorteilen und Überlegungen.
- Zwei-Faktor-Authentifizierung (2FA): Das System erfordert, dass der Benutzer sein Passwort und eine zusätzliche Form der Identifizierung eingibt, beispielsweise einen Bestätigungscode, der an sein Telefon oder seine E-Mail-Adresse gesendet wird.
- Authentifizierungs-App eines Drittanbieters: Anstelle des Systems selbst überprüft eine Drittanbieteranwendung (Authenticator-App) die Identität des Benutzers, indem sie einen Passcode generiert, den der Benutzer eingeben muss, um die Identität des Systems zu bestätigen.
- Biometrische Authentifizierung: Zur Authentifizierung des Systems dienen biometrische Informationen, etwa das Scannen eines Fingerabdrucks, der Netzhaut oder anderer einzigartiger physiologischer Merkmale.
- Geräteerkennung: Das System fordert nur beim ersten Zugriff auf ein neues Gerät mehrere Authentifizierungen an. Für den nachfolgenden Zugriff von erkannten Geräten ist nur das Kennwort des Benutzers erforderlich, da das System die Geräteidentität speichert.
Wir empfehlen Ihnen, bei der Auswahl einer MFA-Option verschiedene Parameter zu berücksichtigen, darunter Benutzerfreundlichkeit, Sicherheitsniveau und Kompatibilität mit der bestehenden Infrastruktur Ihres Unternehmens. Basierend auf den identifizierten Sicherheitsanforderungen können auch mehrere MFA-Optionen eine gute Entscheidung sein.
Schritt 3: Integration des Identitätsmanagementsystems
Nachdem die MFA-Lösung ausgewählt wurde, muss sie in das vorhandene Identitätsmanagementsystem (z. B. Active Directory, Azure AD) integriert werden. Eine zentrale Benutzerverwaltung von einem zentralen Kontrollpunkt aus ist vorteilhaft. Dies ermöglicht die einheitliche Durchsetzung von MFA-Richtlinien im gesamten Unternehmen.
Schritt 4: Testen und Verfeinern
Darüber hinaus sollte es auch notwendig sein, die MFA-Implementierung gründlich zu testen, um mögliche Probleme bei der Bereitstellung zu identifizieren und zu beheben.
Verwaltung des Lebenszyklus von Anmeldeinformationen: Registrierung, Wiederherstellung und Deaktivierung
Die Stärke der Multi-Faktor-Authentifizierung (MFA) beim Login wird beeinträchtigt, wenn der umgebende Lebenszyklus schwach ist. Drei Momente sind genauso wichtig wie die Authentifizierungsmethode selbst:
- Einschreibung. Die Identität muss vor der Bindung eines MFA-Faktors an ein Konto überprüft werden, sei es persönlich oder durch ein gleichwertiges Verfahren zur Identitätsprüfung aus der Ferne; ein MFA-Faktor, der gegen eine schwache Identitätsprüfung registriert wird, erbt diese Schwäche.
- Kontowiederherstellung. Ein schwacher Wiederherstellungspfad, wie beispielsweise eine Sicherheitsfrage oder ein SMS-Fallback an eine nicht verifizierte Nummer, ist eine gängige Methode, mit der Angreifer starke MFA vollständig umgehen. Die Wiederherstellung sollte ein Sicherheitsniveau erfordern, das dem wiederherzustellenden Faktor entspricht, nicht ein niedrigeres.
- Deaktivierung. Widerrufen Sie beim Ausscheiden eines Mitarbeiters unverzüglich alle registrierten Faktoren und Sitzungstoken, nicht nur das primäre Passwort, um genau das oben beschriebene Szenario zu vermeiden, in dem ein ausscheidender Mitarbeiter noch über gültige Anmeldeinformationen verfügt.
Reicht eine zentralisierte MFA-Integration aus?
Zweifellos bietet ein zentralisiertes Multi-Faktor-Authentifizierungssystem robuste Sicherheit für die wertvollen Vermögenswerte des Unternehmens. Es vereinfacht die Benutzerverwaltung und bietet viele Vorteile bei der Umsetzung einheitlicher Sicherheitsrichtlinien im gesamten Unternehmen. Allerdings gibt es einige Einschränkungen, die zusätzliche Sicherheitsvorkehrungen erfordern:
-
Bedingungen für die statische Authentifizierung
Typischerweise werden bei zentralisierten MFA-Lösungen vordefinierte Authentifizierungsfaktoren wie Einmalpasswörter per SMS oder Authentifizierungs-Apps verwendet. Obwohl diese Techniken eine deutliche Verbesserung gegenüber der alleinigen Verwendung von Passwörtern darstellen, sind sie nicht flexibel genug, um fortgeschrittenen Sicherheitsbedrohungen entgegenzuwirken.
Ein stärkeres MFA-Element, wie etwa ein Hardware-Token oder eine biometrische Verifizierung, ist für einen Anmeldeversuch mit höherem Risiko erforderlich, etwa wenn er von einem ungewöhnlichen Ort, zu einer ungewöhnlichen Zeit oder mit einem ungewöhnlichen Gerät aus erfolgt. Bei Anmeldungen mit geringem Risiko, etwa wenn ein normaler Benutzer aus seinem typischen Büronetzwerk kommt, ist dies hingegen nicht erforderlich.
-
Eingeschränkte Zugriffskontrollgranularität
Wir raten von der Verwendung einer einheitlichen MFA-Richtlinie ab, die für alle Organisationseinheiten gilt, da diese die unterschiedlichen Zugriffsanforderungen zwischen Abteilungen oder Benutzerrollen ignoriert. Als Beispiel können wir privilegierte Benutzer nennen, die äußerst sensible Daten wie Bankunterlagen oder geistiges Eigentum verwalten.
Bei regulären internen Programmen wie E-Mail oder Tools zur Zusammenarbeit sollten strengere Authentifizierungsverfahren erforderlich sein als bei einfachen Benutzeranmeldungen.
-
Verwundbarkeit des menschlichen Elements
Obwohl Multi-Faktor-Authentifizierung (MFA) für hohe Sicherheit sorgen soll, können Benutzer, die nicht ausreichend in bewährten Sicherheitspraktiken geschult sind, Opfer von Social Engineering und Phishing werden. Benutzer können Opfer einer betrügerischen E-Mail werden, die sich als vertrauenswürdige Quelle (z. B. ein Manager oder IT-Mitarbeiter) ausgibt und sie dazu verleitet, ihre MFA-Anmeldeinformationen preiszugeben oder auf einen schädlichen Link zu klicken, der ihren Computer gefährdet.
Diese Einschränkungen bieten Entwicklungsspielraum, stellen aber kein direktes Sicherheitsrisiko dar. Im Folgenden werden wir Möglichkeiten untersuchen, diese Lücken zu schließen und die Sicherheitslage unseres Unternehmens zu verbessern.
Wie können die Stärken und das Management des Außenministeriums verbessert werden?
Wir haben bereits über die Nachteile von MFA-basierten Sicherheitslösungen gesprochen. Wir werden viele innovative Ansätze untersuchen, die über statische Kriterien hinausgehen und eine granulare und risikobasierte Strategie zur Bewältigung dieser Schwierigkeiten bieten. Sehen wir uns diese Taktiken und die Situationen, in denen sie angewendet werden, genauer an:
-
Adaptive Authentifizierung
Mithilfe von Kontextdaten, die in Echtzeit aktualisiert werden, ändert ein adaptives Authentifizierungssystem die MFA-Anforderungen dynamisch.
-
Risikobasierte Authentifizierung
Diese Technik bewertet die mögliche Gefahr, die mit jedem Anmeldeversuch verbunden ist.
-
Biometrische Authentifizierung
Biometrische Authentifizierungstechniken wie Fingerabdruck, Iris-Scan oder Gesichtserkennung bieten eine hohe Sicherheit, insbesondere bei privilegierten Benutzerkonten oder dem Zugriff auf äußerst sensible Daten. Jeder Mensch verfügt über diese individuellen biometrischen Merkmale, was die Wahrscheinlichkeit von Passwortdiebstahl oder Token-Missbrauch erheblich verringert.
Durch den Einsatz von Gesichtserkennungssoftware oder Fingerabdruckscannern zur biometrischen Authentifizierung werden die Gefahren gängiger Angriffe wie Credential Stuffing und Password Spraying reduziert. Zahlreiche Unternehmen, wie Suprema und HID Global, bieten biometrische Lösungen für Unternehmen an.
Die Regulierung der biometrischen Authentifizierung ist regional unterschiedlich. Es ist wichtig zu wissen, dass die Erfassung und Speicherung biometrischer Daten Datenschutzbedenken birgt. Es ist ratsam, vor der Implementierung biometrischer Authentifizierungssysteme die ethischen und rechtlichen Auswirkungen gründlich zu prüfen.
-
Sicherheitsbewuss-tseinstraining
Ein effektives Sicherheitsbewusstseinsprogramm kann sich langfristig positiv auf das Unternehmen auswirken, indem es die Mitarbeiter über bewährte Verfahren zur Cybersicherheit informiert. Es ist ratsam, Mitarbeiterschulungen und Sensibilisierungskampagnen zu den bewährten Verfahren und Funktionen sicherer MFA-Anmeldeverfahren durchzuführen.
-
Form Geo-fencing
Der übliche Standort eines Nutzers, beispielsweise sein Zuhause oder sein Büro, wird vom System erfasst. Anmeldeversuche von außerhalb dieser Zone erfordern eine robustere Multi-Faktor-Authentifizierung (MFA), wie etwa einen Hardware-Token oder einen Fingerabdruckscan, als Anmeldungen von bekannten Standorten während der regulären Geschäftszeiten. Hierfür können Sie Tools wie Azure Active Directory Geofencing mit Azure Maps oder der Google Maps Platform nutzen.
-
Geräteerkennung
Anmeldeversuche von bekannten Geräten, wie einem Business-Laptop oder einem privaten Telefon, werden vom System erkannt und als vertrauenswürdig eingestuft. Für Anmeldungen von unbekannten Geräten, wie einem öffentlichen Computer oder einem neuen Telefon, sind zusätzliche Überprüfungsschritte erforderlich. Die Geräteverwaltung und -identifizierung wird durch MDM-Programme (Mobile Device Management) wie VMware Workspace ONE und Microsoft Intune unterstützt.
-
Zeitbasierte Faktoren
Wiederholte Anmeldeversuche einer einzelnen Person innerhalb kurzer Zeit, insbesondere erfolglose Versuche, deuten auf verdächtige Aktivitäten hin und erfordern eine robustere Multi-Faktor-Authentifizierung.
-
Historisches Verhalten
Wiederholte Anmeldeversuche einer einzelnen Person innerhalb kurzer Zeit, insbesondere erfolglose Versuche, deuten auf verdächtige Aktivitäten hin und erfordern eine robustere Multi-Faktor-Authentifizierung.
-
Überwachung
Es muss eine kontinuierliche Überwachung des MFA-Systems implementiert werden. Dies hilft, die Nutzung offenzulegen und Anmeldeversuche auf ungewöhnliche Aktivitäten zu untersuchen. Die so gewonnenen Informationen ermöglichen die Erstellung von Berichten, die mögliche Sicherheitsverletzungen und Verbesserungspotenziale identifizieren.
-
Threat Intelligence-Feeds
Echtzeitinformationen zu neuen Bedrohungen und Angriffsvektoren sind über Dienste wie Palo Alto Networks Threat Intelligence und Cisco Talos verfügbar. Um die Authentifizierungsanforderungen dynamisch an die neuesten Bedrohungen anzupassen, können diese Daten mit MFA-Regeln verknüpft werden.
-
Anomaly Detection
Anmeldeversuche von verdächtigen Standorten, bekannten Malware-Quellen oder mit ungewöhnlichen Zugriffszeiten werden als risikoreich eingestuft und lösen zusätzliche MFA-Schritte aus. SIEM -Systeme (Security Information and Event Management) wie Splunk, Palo Alto Cortex oder Elastic SIEM können Sicherheitsprotokolle aus verschiedenen Quellen (Firewalls, Endpunkte, MFA-Systeme) analysieren, um ungewöhnliche Muster zu erkennen.
-
Identifizieren Sie Phishing-Versuche
Phishing-E-Mails zielen häufig darauf ab, Empfänger dazu zu verleiten, Anmeldeinformationen preiszugeben oder auf schädliche Links zu klicken. Warnsignale wie allgemeine Begrüßungen, unseriöse Absenderadressen oder falsch geschriebene URLs können Nutzer durch entsprechende Aufklärung und Sensibilisierung erkennen.
-
Sorgen Sie für eine strenge Passworthygiene
Benutzer können das Risiko eines Passwortmissbrauchs drastisch senken, indem sie komplexe Passwörter (mit einer Kombination aus Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen) erstellen und diese nicht plattformübergreifend verwenden. Tools zur Passwortverwaltung wie 1Password oder LastPass sind hilfreich.
-
Vermeiden Sie Social-Engineering-Taktiken
Beim Social Engineering werden Benutzer dazu manipuliert, vertrauliche Informationen preiszugeben oder sicherheitsgefährdende Maßnahmen zu ergreifen. Schulungen können Mitarbeitern helfen, diese Taktiken zu erkennen und zu vermeiden, ihnen zum Opfer zu fallen.
-
Verdächtige Aktivitäten melden
Verfahren zum Umgang mit erwarteten Sicherheitsverletzungen im Zusammenhang mit kompromittierten MFA-Anmeldeinformationen sollten in einem Notfallplan klar dargelegt werden. Es ist ratsam, Mitarbeiter zu motivieren, das IT-Sicherheitsteam umgehend über fragwürdige Aktivitäten, einschließlich Phishing-Betrug oder ungewöhnlicher Anmeldeversuche, zu informieren.
-
Compliance Management
Organisationen sollten verpflichtet werden, zu gewährleisten, dass die von ihnen installierte MFA-Lösung allen geltenden Sicherheitsgesetzen und Compliance-Standards, wie beispielsweise PCI DSS und HIPAA, entspricht.
Compliance-Mapping für MFA
Die Anforderungen der Multi-Faktor-Authentifizierung (MFA) sind in mehreren wichtigen Verordnungen keine optionalen Empfehlungen mehr, sondern verbindliche Vorgaben. Die folgende Tabelle ordnet die Punkte der obigen Checkliste ihren jeweiligen regulatorischen Grundlagen zu.
| Anforderung | Regulatorischer Treiber | Was es erfordert |
|---|---|---|
| MFA für alle Zugriffe auf die Karteninhaberdatenumgebung | PCI DSS 4.0.1 Anforderung 8.4.2, in Kraft seit dem 31. März 2025 | Die Multi-Faktor-Authentifizierung (MFA) ist für jeden Zugriff auf die zentrale Entwicklungsumgebung (CDE) erforderlich, nicht nur für den Fernzugriff, sondern auch für den internen administrativen Zugriff auf Server, Firewalls und Netzwerkgeräte; der Zugriff auf die physische Konsole ist ausgenommen. Anforderung 8.4.3 stellt eine separate, engere Kontrollmaßnahme dar, die die MFA für den Fernzugriff auf das Netzwerk von außerhalb des Unternehmensnetzwerks regelt. |
| Anti-Bypass-Faktor-Design | PCI DSS 4.0.1 Anforderung 8.5.1, in Kraft seit dem 31. März 2025 | Alle Authentifizierungsfaktoren müssen erfolgreich sein, bevor die Authentifizierung bestätigt wird, und das System darf nicht preisgeben, welcher spezifische Faktor fehlgeschlagen ist. |
| Authentifizierung mit angemessenem Sicherheitsniveau | NIST SP 800-63B | Die Stärke der Authentifizierung (AAL1 bis AAL3) wurde an die Sensibilität der aufgerufenen Ressource angepasst. |
| Zugriffskontrolle an Authentifizierungsstärke gekoppelt | HIPAA-Sicherheitsregel | Der Zugriff auf Systeme, die geschützte Gesundheitsdaten verarbeiten, erfordert Authentifizierungskontrollen, die der Sensibilität der Daten angemessen sind. |
Erstellen eines mehrschichtigen Authentifizierungsframeworks
Obwohl die herkömmliche MFA eine wichtige Sicherheitsebene bietet, können damit nicht alle Risiken adressiert werden. Selbst die traditionelleren Methoden der Multi-Faktor-Authentifizierung (MFA) müssen gegen komplexere Cyberangriffe verstärkt werden. Wir erfahren, wie sich das aktuelle zentralisierte MFA-System in ein mehrschichtiges Authentifizierungsframework integrieren lässt:
-
Integration mit Security Information and Event Management (SIEM)-Systemen
Durch ein zentralisiertes Verfahren zur Protokollierung und Analyse von Authentifizierungsereignissen aus vielen Quellen (MFA-Protokolle, Firewall-Protokolle und Endpunkt-Sicherheitsprotokolle) können wichtige Erkenntnisse über mögliche Bedrohungen und verdächtige Aktivitäten gewonnen werden.
SIEM-Systeme bieten die Möglichkeit, Anomalien zu erkennen, Anmeldeversuche mit anderen Netzwerkaktivitäten zu korrelieren und Benachrichtigungen bei Sicherheitsproblemen zu versenden.
-
Integration der Endpunktsicherheit
Unternehmen können die Authentifizierung verbessern, indem sie Multi-Faktor-Authentifizierung (MFA) in Endpunktsicherheitslösungen wie Microsoft Defender for Endpoint oder CrowdStrike Falcon integrieren. Dadurch können Zugriffsversuche nicht nur anhand der Benutzeranmeldeinformationen, sondern auch anhand der Sicherheitslage des Geräts überprüft werden. Bevor Zugriff gewährt wird, müssen unter anderem der Gerätezustand, die Verfügbarkeit von Sicherheitssoftware-Upgrades und die Einhaltung der Unternehmenssicherheitsregeln bewertet werden.
-
Kontextbezogene Authentifizierungsrichtlinien
Um die MFA-Anforderungen an bestimmte Faktoren wie Benutzerrollen, die Sensibilität der abgerufenen Daten oder den Standort des Zugriffs anzupassen, empfehlen wir Unternehmen, kontextbezogene Authentifizierungsregeln zu erstellen. Unser modularer Ansatz reduziert die Benutzerfreundlichkeit im Alltag und garantiert den Einsatz stärkerer Authentifizierungsmechanismen, wenn sie am dringendsten benötigt werden.
-
Kontinuierliche Überwachung und Reaktion
Um verdächtige Aktivitäten (wie wiederholte erfolglose Anmeldeversuche von einer gesperrten IP-Adresse) oder Auffälligkeiten während des Authentifizierungsprozesses in Echtzeit zu erkennen, sind kontinuierliche Überwachungsfunktionen erforderlich. Automatische Gegenmaßnahmen können ebenfalls eingeleitet werden, um Sicherheitsverletzungen schnell zu beheben. Dazu gehören beispielsweise strengere Authentifizierungsanforderungen oder die Sperrung des Zugriffs bis zum Erhalt weiterer Nachweise.
-
Integration erweiterter Bedrohungsinformationen
Wir empfehlen außerdem die Nutzung von Feed-Diensten für erweiterte Bedrohungsinformationen. Echtzeitinformationen über neue Risiken und Angriffswege verbessern die MFA-Sicherheit. Unternehmen können dynamisch auf komplexe Sicherheitsrisiken reagieren, indem sie ihre Authentifizierungstaktiken durch die Integration von Bedrohungsinformationen in MFA-Regeln anpassen.
-
Regelmäßige Sicherheitsaudits und Penetrationstests
Um Schwachstellen in der Authentifizierungsinfrastruktur zu finden, müssen regelmäßige Sicherheitsüberprüfungen und Penetrationstests durchgeführt werden. Durch die Simulation realer Cyberangriffe werden bei diesen Schwachstellenanalysen Schwachstellen und Lücken aufgedeckt und die Wirksamkeit der MFA-Regeln und -Prozesse bestätigt. Durch regelmäßige Überprüfungen können Unternehmen ihre Authentifizierungsverfahren effektiv gegen komplexere und gefährlichere potenzielle Angriffe schützen.
Ausgleich von Sicherheit und Benutzererfahrung zur Vermeidung von MFA-Müdigkeit
Wir haben darüber gesprochen, wie wichtig MFA für den Zugriff auf Unternehmensressourcen ist. Darüber hinaus kennen wir nun die Ansätze und Verfahren zur praktischen Umsetzung einer robusten Authentifizierung. Die Priorisierung der Benutzerfreundlichkeit des Autorisierungsprozesses, um die Nutzung für Mitarbeiter zu vereinfachen, ist ebenso wichtig wie die Einhaltung von Sicherheitsstandards. Benutzer, die aufgrund der vielen erforderlichen Schritte für den Zugriff auf die benötigten Ressourcen MFA-müde werden, können dies an einem zu komplizierten Authentifizierungs-Workflow liegen.
MFA-Müdigkeit wirkt sich negativ auf die Leistung und die Bearbeitungszeit dringender Aufgaben aus. Die Wahl schwächerer Passwörter oder die Missachtung von Sicherheitsvorkehrungen sind zwei gefährliche Verhaltensweisen, die häufig aus dieser Unzufriedenheit resultieren. Um solche Probleme in Zukunft zu vermeiden, können wir über die folgenden Vorschläge nachdenken:
-
Sicherheit und Benutzerfreundlichkeit in Einklang bringen
Wir halten es für entscheidend, ein Gleichgewicht zwischen robuster Sicherheit und einer benutzerfreundlichen Oberfläche zu finden. Kontextabhängige Authentifizierung, bei der sich die MFA-Technik an Risikofaktoren anpasst, kann hierfür eingesetzt werden. Routinemäßige Anmeldeversuche von bekannten Geräten oder Netzwerken erfordern beispielsweise weniger komplexe Authentifizierungstechniken, verdächtige Aktivitäten erfordern jedoch gründlichere Überprüfungsverfahren.
-
Benutzer-Tests
Um Reibungspunkte oder Komplikationen im Authentifizierungsprozess zu erkennen und zu reduzieren, empfehlen wir außerdem regelmäßige Usability-Tests, um MFA-Müdigkeit vorzubeugen. Benutzereingaben sind dabei ein wichtiger Bestandteil. Durch die Verbesserung von Arbeitsabläufen können Unternehmen Authentifizierungsverfahren optimieren und gleichzeitig die Benutzerfreundlichkeit und Sicherheit verbessern. Durch einen iterativen Prozess wird der Sicherheitsschutz aufrechterhalten, ohne die Benutzerfreundlichkeit zu beeinträchtigen.
-
Bildung und Bewusstsein
Benutzer müssen stets auf die Gefahren hingewiesen werden, die entstehen, wenn die Sicherheit zugunsten der Benutzerfreundlichkeit beeinträchtigt wird, und müssen auf die Bedeutung starker Authentifizierungsverfahren hingewiesen werden. Für Unternehmen ist es unerlässlich, die Vorteile eines zentralisierten Multi-Faktor-Authentifizierungssystems bekannt zu machen, potenzielle Risiken zu diskutieren und klare Anleitungen zur Handhabung der Authentifizierungsverfahren zu geben.
Einschränkungen
- Die Multi-Faktor-Authentifizierung (MFA) verringert zwar das Risiko von Angriffen auf Basis von Anmeldeinformationen, beseitigt es aber nicht vollständig; ein ausreichend überzeugender Phishing-Angriff oder ein Angriff auf die MFA-Müdigkeit kann einen Benutzer immer noch dazu verleiten, eine betrügerische Push-Benachrichtigung zu genehmigen.
- Die Klassifizierung nach Assurance-Level und die Zuordnung zu PCI/HIPAA dienen als erste Orientierungshilfe; die genauen Anforderungen, die für eine bestimmte Organisation gelten, hängen von ihrem spezifischen regulatorischen Rahmen ab und sollten mit einem Rechts- oder Compliance-Berater abgeklärt werden.
- Die häufigsten Ursachen für die Umgehung einer starken Multi-Faktor-Authentifizierung sind Lücken bei der Wiederherstellung und der Deaktivierung von Benutzerkontos. Deshalb verdient die Lebenszyklus-Governance die gleiche Aufmerksamkeit wie die Authentifizierungsmethode selbst.
Fazit
Zentralisierte Multi-Faktor-Authentifizierung (MFA) ist eine wichtige Sicherheitsmaßnahme, sollte aber nicht als alleinige Verteidigungslinie dienen. Unternehmen benötigen einen mehrschichtigen Ansatz und müssen dessen Grenzen berücksichtigen. Sicherheit ist ein kontinuierlicher Prozess. Durch die Kombination von mehrschichtiger Authentifizierung mit Sicherheitsschulungen und kontinuierlicher Bedrohungsüberwachung lässt sich eine robustere Sicherheitsumgebung für Organisationen schaffen.
Die Implementierung und Migration der Multi-Faktor-Authentifizierung kann ein komplexer Prozess sein, bei dem kein Fehler passieren darf. Selbst kleinste Fehler in der Ausführungs- oder Implementierungsphase können Angreifern eine Hintertür öffnen. Wir von Encryption Consulting LLC verfügen über umfassende Erfahrung in der Implementierung von MFA-Lösungen für unsere Kunden weltweit. Unsere Dienstleistungen gehen über den einfachen Passwortschutz hinaus.
Wir haben mit führenden Fortune-500-Unternehmen bei der Implementierung und Verwaltung von MFA-Lösungen zusammengearbeitet, darunter auch bei der Einführung von Windows Hello for Business . Dabei werden komfortable biometrische Merkmale wie Gesichtserkennung oder Fingerabdrücke als zweiter Faktor für die Benutzeranmeldung genutzt.
Um Ihre MFA-Umgebung weiter zu stärken, bieten wir Ihnen zudem die nahtlose Integration von Microsoft PKI in Intune an . Dank unserer langjährigen Erfahrung in diesem Bereich gewährleisten wir eine erfolgreiche und sichere Implementierung von MFA in Ihrem Unternehmen und passen diese individuell an Ihre Bedürfnisse an.
Häufig gestellte Fragen
Ist gemäß PCI DSS eine Multi-Faktor-Authentifizierung (MFA) für alle internen Zugriffe oder nur für Fernzugriffe erforderlich? Die seit dem 31. März 2025 geltende Anforderung 8.4.2 von PCI DSS 4.0.1 schreibt MFA für alle Zugriffe auf die Karteninhaberdatenumgebung vor, einschließlich interner administrativer Zugriffe, nicht nur für externe oder Fernzugriffe. Der Zugriff auf physische Konsolen ist ausgenommen, da die physische Anwesenheit selbst als zweiter Faktor dient.
Was ist ein Authenticator Assurance Level (AAL)? AAL ist eine Klassifizierung gemäß NIST SP 800-63B, die angibt, wie stark ein Authentifizierungsereignis sein muss – von AAL1 (einfach) bis AAL3 (hardwarebasiert, phishingresistent). Die Zuordnung von Ressourcen zu einem AAL bietet eine objektive Grundlage für die Entscheidung, welche MFA-Methode für ein bestimmtes System geeignet ist.
Wie können wir MFA-Müdigkeitsangriffe verhindern? Verwenden Sie eine Nummernabgleich- oder kontextreiche Push-Genehmigung anstelle einer einfachen Genehmigungs-/Ablehnungsabfrage, begrenzen Sie die Anzahl wiederholter Push-Benachrichtigungen und kombinieren Sie MFA mit einer Anomalieerkennung, sodass wiederholte fehlgeschlagene oder ungewöhnliche Genehmigungsanfragen gekennzeichnet werden, anstatt sie allein dem Urteil des Benutzers zu überlassen.
Was ist die häufigste Methode, mit der eine starke MFA umgangen wird? Ein schwacher Wiederherstellungspfad für das Konto, wie beispielsweise ein SMS-Fallback auf eine nicht verifizierte Nummer oder eine Sicherheitsfrage, der ein geringeres Maß an Sicherheit bietet als der primäre Faktor, den er wiederherstellen soll.
Referenzen
- PCI Security Standards Council, PCI DSS v4.0.1 Anforderungen 8.4.2 und 8.5.1: https://www.pcisecuritystandards.org/document_library/
- NIST SP 800-63B, Richtlinien für digitale Identität: Authentifizierung und Lebenszyklusmanagement: https://pages.nist.gov/800-63-3/sp800-63b.html
- Schlechte Praktiken der CISA: https://www.cisa.gov/BadPractices
- Warum ist die herkömmliche Ein-Faktor-Authentifizierung unzureichend?
- Warum ist die Multi-Faktor-Authentifizierung (MFA) unerlässlich?
- Wie integriert man eine zentralisierte MFA in den Organisationszugriff?
- Verwaltung des Lebenszyklus von Anmeldeinformationen: Registrierung, Wiederherstellung und Deaktivierung
- Reicht eine zentralisierte MFA-Integration aus?
- Wie können die Stärken und das Management des MFA verbessert werden?
- Compliance-Mapping für MFA
- Erstellen eines mehrschichtigen Authentifizierungsframeworks
- Ausgleich von Sicherheit und Benutzererfahrung zur Vermeidung von MFA-Müdigkeit
- Einschränkungen
- Fazit
- Häufig gestellte Fragen