
- Einführung
- Was ist der grundlegende Unterschied zwischen symmetrischer und asymmetrischer Verschlüsselung?
- Was ist symmetrische Verschlüsselung und welchen Algorithmus sollte man verwenden?
- Was ist asymmetrische Verschlüsselung und welchen Algorithmus sollte man verwenden?
- Welches Bedrohungsmodell ist anwendbar, einschließlich des Quantenrisikos für asymmetrische Algorithmen?
- Wie wählt man zwischen symmetrischer und asymmetrischer Verschlüsselung?
- Symmetrische vs. asymmetrische Verschlüsselung: Entscheidungstabelle
- Wie kombiniert die hybride Verschlüsselung beide Ansätze?
- Welche Kompromisse gibt es hinsichtlich Leistung und Interoperabilität?
- Welche Schlüsselmanagementabhängigkeiten bestehen bei den einzelnen Ansätzen?
- Wo werden symmetrische und asymmetrische Verschlüsselung im Jahr 2026 eingesetzt?
- Einschränkungen
- Was würde Encryption Consulting empfehlen?
- Fazit
- Häufig gestellte Fragen
Kurz gesagt: Symmetrische Verschlüsselung verwendet einen gemeinsamen Schlüssel für Ver- und Entschlüsselung und ist daher schnell genug für große Datenmengen wie Festplatten- und Datenbankverschlüsselung (AES-256). Asymmetrische Verschlüsselung nutzt ein öffentliches und ein privates Schlüsselpaar für den sicheren Schlüsselaustausch und digitale Signaturen (RSA-3072+, ECC P-256+). Moderne Systeme, darunter TLS 1.3, kombinieren beide Verfahren in der hybriden Verschlüsselung.
Die zentralen Thesen:
- AES-256 (symmetrisch) und RSA-3072+ oder ECC P-256+ (asymmetrisch) sind die aktuellen Basisempfehlungen gemäß NIST SP 800-131A Revision 2.
- Hybridverschlüsselung ist in der Praxis Standard. TLS 1.3, Signal und SSH verwenden alle asymmetrischen Schlüsselaustausch, um einen symmetrischen Sitzungsschlüssel zu erzeugen.
- RSA und ECC weisen einen dokumentierten Zeitplan für das Quantenrisiko auf. Der NIST-Entwurf IR 8547 schlägt vor, sie nach 2030 als veraltet zu betrachten und sie nach 2035 für föderale Systeme nicht mehr zuzulassen.
- AES-256 wird durch Quantencomputer nicht ernsthaft gefährdet. Grovers Algorithmus halbiert lediglich die effektive Sicherheitsmarge auf immer noch sichere 128 Bit.
- Wählen Sie symmetrische Verschlüsselung für große Datenmengen im Ruhezustand oder während der Übertragung und asymmetrische Verschlüsselung für Schlüsselaustausch, Identitätsprüfung und Nichtabstreitbarkeit.
Veröffentlicht: Juli 2025. Aktualisiert: August 2026. Geprüft vom PKI- und Kryptographie-Beratungsteam von Encryption Consulting.
Einführung
Jede sichere Verbindung, jede verschlüsselte Festplatte und jede signierte Software basiert auf einem von zwei kryptografischen Verfahren: symmetrischer oder asymmetrischer Verschlüsselung. Die Art des Schlüssels definiert den Unterschied zwischen symmetrischer und asymmetrischer Verschlüsselung . Symmetrische Verschlüsselung benötigt einen einzigen gemeinsamen Schlüssel; asymmetrische Verschlüsselung benötigt ein mathematisch verknüpftes öffentliches und privates Schlüsselpaar. Keines der beiden Verfahren ist generell „besser“. Produktionssysteme, von TLS bis hin zu Messaging-Apps, nutzen beide Verfahren parallel, und die Wahl des falschen Verfahrens für eine bestimmte Aufgabe kann zu erheblichen Problemen bei der Leistung, der Schlüsselverwaltung oder der Einhaltung von Vorschriften führen. Dieser Leitfaden behandelt aktuelle Algorithmusempfehlungen, ein Bedrohungsmodell einschließlich Quantenrisiken, einen praktischen Auswahlprozess und die voraussichtliche Verbreitung der jeweiligen Verfahren im Jahr 2026.
Was ist der grundlegende Unterschied zwischen symmetrischer und asymmetrischer Verschlüsselung?
Die symmetrische Verschlüsselung verwendet einen einzigen geheimen Schlüssel zum Ver- und Entschlüsseln von Daten. Jeder, der den Schlüssel besitzt, kann somit beide Operationen durchführen. Die asymmetrische Verschlüsselung hingegen verwendet zwei mathematisch miteinander verbundene Schlüssel: einen öffentlichen Schlüssel, den jeder besitzen und zum Verschlüsseln oder Verifizieren verwenden kann, und einen privaten Schlüssel, den nur der Besitzer besitzt und zum Entschlüsseln oder Signieren verwendet. Dieser strukturelle Unterschied ist die Grundlage für alle weiteren Vor- und Nachteile der beiden Verfahren: Symmetrische Verschlüsselung ist schnell, erfordert aber, dass der Schlüssel im Vorfeld sicher an beide Parteien übermittelt wird, während asymmetrische Verschlüsselung die Schlüsselverteilung vereinfacht, jedoch auf Kosten der Geschwindigkeit.
Was ist symmetrische Verschlüsselung und welchen Algorithmus sollte man verwenden?
Symmetrische Verschlüsselung verschlüsselt und entschlüsselt Daten mit einem einzigen gemeinsamen Schlüssel. Eine vertrauenswürdige Partei generiert den Schlüssel, der Absender verschlüsselt damit Klartext, der verschlüsselte Text wird über das Netzwerk übertragen oder gespeichert, und der Empfänger entschlüsselt ihn mit demselben Schlüssel. Die Sicherheit des gesamten Verfahrens hängt ausschließlich davon ab, dass dieser Schlüssel niemals in die Hände Unbefugter gelangt.
Empfohlener Algorithmus und Schlüssellänge: Verwenden Sie standardmäßig AES-256 (Advanced Encryption Standard, 256-Bit-Schlüssel). AES wurde 2001 vom NIST in FIPS 197 standardisiert und ist weiterhin der aktuelle US-amerikanische Standard für symmetrische Blockverschlüsselung. Es gibt praktisch keine kryptanalytische Schwachstelle, unabhängig von der Schlüssellänge. AES-128 gilt zwar weiterhin als sicher, aber AES-256 ist die Standardempfehlung, wenn es um Compliance-Rahmenwerke, den PCI-DSS-Geltungsbereich oder langlebige Daten geht. Auf moderner Hardware mit AES-NI-Beschleunigung entstehen dadurch kaum Leistungseinbußen.
Wann Sie stattdessen ChaCha20 verwenden sollten: ChaCha20-Poly1305 , standardisiert in RFC 8439 , ist eine Stromchiffre mit integriertem Authentifikator (eine AEAD-Konstruktion, dieselbe Kategorie wie AES-GCM), die in Software ohne dedizierte AES-Hardware gut funktioniert. Sie ist die bevorzugte Chiffre für Mobilgeräte, IoT-Hardware mit geringem Stromverbrauch und alle Plattformen ohne AES-NI und gehört zu den beiden Chiffrier-Suite-Familien, die jede TLS-1.3-Implementierung unterstützen muss. Veraltete symmetrische Chiffren sollten ersetzt werden: DES und Single DES gelten als unsicher, 3DES ist vom NIST als veraltet eingestuft und nach 2023 für neue Anwendungen nicht mehr zulässig, und RC4 weist bekannte Schwächen auf, die es vollständig ausschließen.
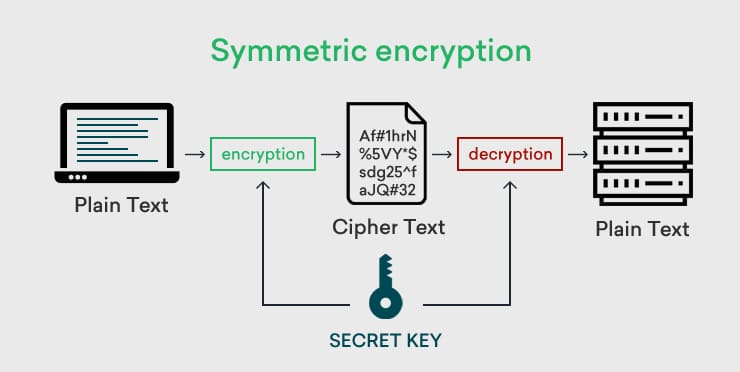
Symmetrische Verschlüsselung eignet sich gut für jedes geschlossene System, bei dem der Schlüssel unter eigener Kontrolle verteilt und gespeichert werden kann:
Zahlungs- und Bankdaten : Kartennetzwerke und -aussteller verwenden AES, um Karteninhaberdaten im Ruhezustand und während der Übertragung zu schützen; dies ist eine Anforderung des PCI DSS.
Daten im Ruhezustand : Vollständige Festplattenverschlüsselungstools wie BitLocker (Windows) und FileVault (macOS) verwenden AES-256-XTS, um Daten auf Laptops und Laufwerken zu schützen, wenn das Gerät ausgeschaltet oder gesperrt ist.
Datenbankverschlüsselung : Die transparente Datenverschlüsselung (TDE) in den Erweiterungen SQL Server, Oracle und PostgreSQL verschlüsselt Datendateien und Backups mit AES, um Kundendatensätze vor direktem Dateizugriff zu schützen.
Sichere Nachrichtenübermittlung : Signal und WhatsApp verschlüsseln den Nachrichteninhalt mit AES-256 innerhalb des Signal-Protokolls, nachdem der Sitzungsschlüssel mittels asymmetrischem Schlüsselaustausch eingerichtet wurde.
Cloud-Backups und -Speicherung : Anbieter wie iCloud, Google Workspace, AWS S3 und Azure Blob Storage verschlüsseln ruhende Daten mit AES-256, in der Regel mit Schlüsseln, die über ein Cloud-KMS verwaltet werden.
Was ist asymmetrische Verschlüsselung und welchen Algorithmus sollte man verwenden?
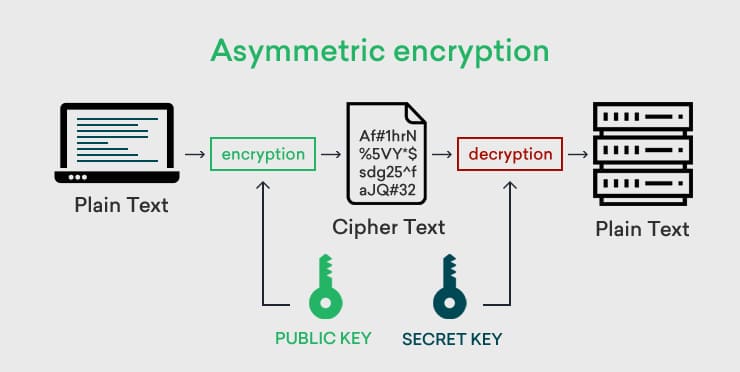
Asymmetrische Verschlüsselung verwendet ein mathematisch verknüpftes Schlüsselpaar. Daten, die mit dem öffentlichen Schlüssel verschlüsselt wurden, können nur mit dem zugehörigen privaten Schlüssel entschlüsselt werden. Daher kann der öffentliche Schlüssel frei weitergegeben werden, während der private Schlüssel geheim bleibt.
- Öffentlicher SchlüsselEs wird offen verbreitet und dient zur Datenverschlüsselung oder Signaturprüfung. Da es selbst nichts entschlüsseln kann, besteht bei Offenlegung kein Vertraulichkeitsrisiko.
- Privat SchlüsselDer private Schlüssel wird vom Besitzer geheim gehalten und dient der Entschlüsselung von Daten oder der Erstellung einer Signatur. Er stellt den einzigen Schwachpunkt des gesamten Systems dar, weshalb die privaten Produktionsschlüssel in einem Hardware-Sicherheitsmodul (HSM) und nicht auf der Festplatte gespeichert werden.
Empfohlene Algorithmen und Schlüssellängen: Für Verschlüsselung und Schlüsselaustausch sollten Sie RSA mit 3072 Bit oder mehr bzw. ECC gemäß Kurve P-256 (secp256r1) oder höher verwenden . Beide bieten annähernd die gleiche Sicherheitsstärke (ca. 128 Bit), jedoch sind ECC-Schlüssel deutlich kleiner und schneller zu verarbeiten. Daher verwenden die meisten modernen TLS-Implementierungen standardmäßig ECDHE anstelle des klassischen RSA-Schlüsselaustauschs. NIST SP 800-131A Revision 2 hält 2048-Bit-RSA bis 2030 für akzeptabel, empfiehlt aber für alle Anwendungen mit langer Sicherheitslebensdauer den Umstieg auf 3072-Bit-Schlüssel und untersagt 1024-Bit-RSA und DSA vollständig.
Für digitale Signaturen ist FIPS 186-5 , veröffentlicht im Februar 2023, der aktuelle Standard für digitale Signaturen. Er behält RSA und ECDSA bei, verzichtet auf DSA für die Generierung neuer Signaturen (nur zur Verifizierung) und fügt EdDSA (Ed25519 und Ed448) formell als anerkannte Signaturalgorithmen hinzu. Diese sind mittlerweile in SSH und bei der Codesignierung weit verbreitet, da sie schnell sind und gegenüber verschiedenen Implementierungsfehlern, die in der Vergangenheit die Nonce-Generierung von ECDSA beeinträchtigt haben, resistent sind.
Sichere E-Mail : PGP und S/MIME verwenden asymmetrische Verschlüsselung, sodass nur der private Schlüssel des beabsichtigten Empfängers eine Nachricht öffnen kann.
Digitale Signaturen : RSA, ECDSA und zunehmend Ed25519 werden zum Signieren von E-Mails, Finanztransaktionen und Software-Releases verwendet und bieten dem Empfänger Integrität und Nichtabstreitbarkeit, die symmetrische Verschlüsselung allein nicht gewährleisten kann.
Schlüsselaustausch : Das Diffie-Hellman-Verfahren und seine Variante mit elliptischen Kurven, ECDHE, ermöglichen es zwei Parteien, sich über ein offenes Netzwerk auf einen gemeinsamen symmetrischen Schlüssel zu einigen, ohne diesen Schlüssel jemals direkt zu übertragen.
Sicheres Surfen im Web : TLS 1.3 verwendet ECDHE für den Schlüsselaustausch und RSA- oder ECDSA-Zertifikate für die Serverauthentifizierung während des Handshakes und wechselt dann für die eigentliche Sitzung zu einer symmetrischen Verschlüsselung.
Online-Banking, E-Commerce und Blockchain : Die Transaktionssignatur (z. B. ECDSA auf der Kurve secp256k1 bei Bitcoin) beweist das Eigentum und autorisiert eine Überweisung, ohne den privaten Schlüssel preiszugeben.
Public-Key-Infrastruktur (PKI) : Zertifizierungsstellen verknüpfen öffentliche Schlüssel mit verifizierten Identitäten über X.509-Zertifikate. Dadurch vertrauen Browser überhaupt erst dem öffentlichen Schlüssel eines Servers.
Welches Bedrohungsmodell ist anwendbar, einschließlich des Quantenrisikos für asymmetrische Algorithmen?
Symmetrische und asymmetrische Algorithmen sind sehr unterschiedlichen Bedrohungen ausgesetzt. Für eine fundierte Auswahlentscheidung sind daher sowohl Geschwindigkeit als auch Schlüssellänge entscheidend.
Klassische Bedrohungen für symmetrische Verschlüsselung betreffen fast ausschließlich die Schlüsselverwaltung und weniger den Verschlüsselungsalgorithmus selbst: Schwache Schlüsselerzeugung, Schlüsselwiederverwendung, mangelhafte Schlüsselrotation und unsichere Speicherung verursachen weitaus mehr reale Sicherheitslücken als jeder theoretische Angriff auf AES. AES-256 selbst ist praktisch nicht kryptanalytisch angreifbar.
Zu den klassischen Bedrohungen für asymmetrische Verschlüsselung gehören schwache Schlüsselerzeugung, unzureichende Schlüssellänge (1024-Bit-RSA ist mit genügend Rechenaufwand faktorisierbar und formal unzulässig), schlechtes Padding (rohes RSA ohne OAEP oder PSS ist ausnutzbar) und die Offenlegung des privaten Schlüssels durch falsch konfigurierte HSMs, Code-Repositories oder Backups.
Das Risiko von Quantencomputern ist asymmetrisch und spezifisch. Ein ausreichend großer, fehlertoleranter Quantencomputer, der Shors Algorithmus ausführt, könnte RSA-Moduli faktorisieren und das Problem des diskreten Logarithmus auf elliptischen Kurven lösen, wodurch RSA und ECC/ECDSA/ECDH vollständig geknackt würden. Ein solcher Computer existiert noch nicht, doch das Risiko ist nicht rein zukünftiger Natur: Verschlüsselter Datenverkehr, der heute abgefangen wird, kann später entschlüsselt werden, sobald diese Technologie verfügbar ist – ein Muster, das als „Erfassen und späteres Entschlüsseln“ bekannt ist. Aus diesem Grund schlägt NIST IR 8547 , ein vorläufiger öffentlicher Entwurf (Stand Mitte 2026), vor, RSA, ECDSA, ECDH und das Diffie-Hellman-Verfahren für endliche Körper nach 2030 für neue Anwendungen im öffentlichen Dienst einzuschränken und sie nach 2035 vollständig zu verbieten. NIST finalisierte die ersten Post-Quanten-Standards im August 2024: FIPS 203 (ML-KEM für die Schlüsselerzeugung), FIPS 204 (ML-DSA für Signaturen) und FIPS 205 (SLH-DSA, ein konservatives Hash-basiertes Signaturverfahren). Grovers Algorithmus beeinflusst auch symmetrische Verschlüsselungsverfahren, jedoch nur quadratisch. Dadurch halbiert sich die effektive Sicherheitsmarge von AES-256 auf immer noch robuste 128 Bit und die von AES-128 auf 64 Bit. Genau deshalb ist AES-256 anstelle von AES-128 die zukunftsorientierte Empfehlung.
Nettoeffekt: Symmetrische Algorithmen benötigen im Wesentlichen keine quantenmechanischen Änderungen, außer der Bevorzugung von 256-Bit-Schlüsseln. Asymmetrische Algorithmen hingegen benötigen einen Migrationsplan, der idealerweise bereits jetzt und nicht erst ab 2030 umgesetzt werden sollte. Den vollständigen Fahrplan finden Sie im 9-Phasen-Migrationsleitfaden für postquantenkryptographische Anwendungen von Encryption Consulting.
Wie wählt man zwischen symmetrischer und asymmetrischer Verschlüsselung?
Nutzen Sie diese Abfolge, um eine nachvollziehbare Entscheidung zu treffen, anstatt einfach den Algorithmus zu verwenden, den eine Bibliothek zuerst mitliefert:
- Ermitteln Sie das Datenvolumen. Bei großen Datenmengen (Dateien, Datenbanken, Backups, Festplatten) wird auf eine symmetrische Verschlüsselung der eigentlichen Nutzdaten hingewiesen.
- Prüfen Sie, ob die Parteien bereits ein gemeinsames Geheimnis haben. Andernfalls, und wenn der Kanal nicht vertrauenswürdig ist, benötigen Sie einen asymmetrischen Schlüsselaustausch oder ein von einer PKI ausgestelltes Zertifikat, bevor die symmetrische Verschlüsselung beginnen kann.
- Ermitteln Sie, ob Sie eine Identitäts- oder eine Nichtabstreitbarkeitserklärung benötigen. Um nachzuweisen, wer etwas gesendet hat oder dass ein Dokument nicht verändert wurde, ist eine digitale Signatur erforderlich, die naturgemäß asymmetrisch ist.
- Prüfen Sie das Leistungsbudget. Bei Pfaden mit hohem Durchsatz und hoher Latenz (Massenübertragung, Speichermodule, VPN-Datenebenen) sollten asymmetrische Operationen auf den Handshake- oder Schlüsselaustauschschritt beschränkt werden.
- Schlüsselmanagementkapazität bestätigen. Für symmetrische Verschlüsselung im großen Maßstab ist ein KMS- oder HSM-gestützter Schlüsselspeicher und eine Rotationsrichtlinie erforderlich; für asymmetrische Verschlüsselung ist eine PKI mit Zertifikatslebenszyklusmanagement, Widerrufsfunktion und HSM-geschützten privaten Schlüsseln erforderlich.
- Standardmäßig Hybridmodus. In der Praxis nutzen fast alle modernen Protokolle (TLS, SSH, Signal, IPsec/IKEv2) asymmetrische Verfahren, um Vertrauen aufzubauen und einen symmetrischen Schlüssel zu erzeugen, und wechseln dann zur symmetrischen Verschlüsselung der eigentlichen Daten. Neue Systeme sollten daher nach demselben Prinzip entwickelt werden, anstatt sich ausschließlich für einen Algorithmus zu entscheiden.
Symmetrische vs. asymmetrische Verschlüsselung: Entscheidungstabelle
Symmetrische und asymmetrische Verschlüsselung lösen unterschiedliche Probleme. Daher ist der richtige Vergleich nicht, „welche besser ist“, sondern „welche für diesen Zweck geeignet ist“. Die folgende Tabelle fasst die wichtigsten Vor- und Nachteile für die Auswahlentscheidung zusammen.
| Aspekt | Symmetrische Verschlüsselung | Asymmetrische Verschlüsselung |
|---|---|---|
| Schlüsselverwendung | Ein Schlüssel für Ver- und Entschlüsselung | Der öffentliche Schlüssel verschlüsselt oder verifiziert; der private Schlüssel entschlüsselt oder signiert. |
| Schnelligkeit | Sehr schnell; geeignet für große Datenmengen, hardwarebeschleunigt (AES-NI) | Deutlich langsamer; wird sparsam verwendet, hauptsächlich für Händeschütteln und Unterschriften. |
| Schlüsselverteilung | Erfordert einen sicheren Kanal oder KMS zur Weitergabe des geheimen Schlüssels | Der öffentliche Schlüssel kann offen weitergegeben werden; es ist kein sicherer Kanal für seine Verbreitung erforderlich. |
| Häufiger Anwendungsfall | Festplatten- und Datenbankverschlüsselung, VPN-Datenebene, Nachrichtennutzdaten, Datensicherungen | TLS-Handshake, digitale Signaturen, Codesignierung, Zertifikatsausstellung, Schlüsselaustausch |
| Aktuell empfohlene Algorithmen | AES-256 (FIPS 197), ChaCha20-Poly1305 (RFC 8439) | RSA-3072+, ECC P-256+ (FIPS 186-5), Ed25519 |
| Quantenverwundbarkeit | Niedrig; Grovers Algorithmus halbiert die effektive Stärke nur (AES-256 behält die 128-Bit-Sicherheit bei). | Hoch; Shors Algorithmus bricht RSA und ECC vollständig, sobald ein leistungsfähiger Quantencomputer existiert |
Wie kombiniert die hybride Verschlüsselung beide Ansätze?
Hybride Verschlüsselung nutzt asymmetrische Kryptografie zur Lösung des Schlüsselverteilungsproblems und übergibt die Schlüsselübertragung anschließend zur Beschleunigung an symmetrische Verschlüsselung. Asymmetrische Algorithmen authentifizieren die Parteien und erzeugen einen gemeinsamen symmetrischen Schlüssel; dieser verschlüsselt dann die eigentlichen Anwendungsdaten. TLS ist das anschaulichste Beispiel: Während des TLS-1.3-Handshakes weist der Server seine Identität mit einem RSA- oder ECDSA-Zertifikat nach, beide Seiten leiten mit ECDHE ein gemeinsames Geheimnis ab, und jedes Byte der Sitzung wird anschließend mit AES-GCM oder ChaCha20-Poly1305 verschlüsselt.
Dasselbe Muster zeigt sich auch jenseits von TLS. Signal und WhatsApp nutzen den asymmetrischen X3DH-Schlüsselaustausch des Signal-Protokolls, um eine Sitzung aufzubauen. Anschließend generiert der Double-Ratchet-Algorithmus für jede Nachricht neue symmetrische AES-256-Schlüssel. IPsec-VPNs verwenden IKEv2, einen asymmetrischen oder vorab vereinbarten Schlüsselaustausch, um AES-GCM-Sitzungsschlüssel für den eigentlichen Tunnel auszuhandeln. Der Leitfaden von Encryption Consulting zur Post-Quantum-VPN-Migration beschreibt, wie dieser Schlüsselaustausch durch hybride PQC-Schlüsselerzeugung gemäß RFC 9370 abgesichert wird. Ab 2026 haben auch die großen Browser und CDNs begonnen, hybride Post-Quantum-Schlüsselaustauschverfahren in TLS (Kombination von ECDHE und ML-KEM) einzusetzen, um die Lücke zwischen dem Sammeln und späteren Entschlüsseln der asymmetrischen Hälfte des Handshakes zu schließen, während die symmetrische Verschlüsselungssuite unverändert bleibt.
Welche Kompromisse gibt es hinsichtlich Leistung und Interoperabilität?
Symmetrische Verschlüsselungsverfahren verarbeiten große Datenmengen um Größenordnungen schneller als asymmetrische Verfahren bei gleicher Sicherheitsstärke. Daher verschlüsselt kein Produktionssystem große Datenmengen direkt mit RSA oder ECC. Auf modernen CPUs mit AES-NI-Befehlen verursacht AES-256-GCM nur einen vernachlässigbaren Mehraufwand; in rein softwarebasierten Umgebungen ohne diese Beschleunigung erzielt ChaCha20-Poly1305 oft bessere Ergebnisse.
Asymmetrische Operationen sind pro Byte deutlich teurer und skalieren mit zunehmender Datengröße schlechter. Genau deshalb werden sie für einen einmaligen Handshake, eine Signatur oder das Verschlüsseln eines kleinen symmetrischen Schlüssels und nicht für die Nutzdaten selbst verwendet. Die Schlüsselgröße beeinflusst auch die Interoperabilität: RSA-3072-Zertifikate und -Signaturen sind im Netzwerk deutlich größer als ihre ECC-P-256-Äquivalente. Dies ist insbesondere bei Verbindungen mit begrenzter Bandbreite und Protokollen mit knappen Paketbudgets relevant. ECC erfordert moderne Bibliotheken und TLS-Versionsunterstützung (TLS 1.2 und 1.3, aktuelles OpenSSL, BoringSSL und SDKs von Cloud-Anbietern). Einige ältere Embedded- oder Legacy-Unternehmenssysteme unterstützen nur RSA, was bei der Migrationsplanung ein echtes Interoperabilitätsproblem darstellt. Post-Quanten-Algorithmen verstärken dieses Problem: Öffentliche Schlüssel und Signaturen von ML-KEM und ML-DSA sind deutlich größer als ihre RSA- oder ECC-Pendants. Dies erhöht die Größe des TLS-Handshakes und kann Latenz und MTU-Verhalten in Netzwerken mit begrenzter Bandbreite beeinflussen – ein Faktor, der vor der Einführung eines hybriden PQC-Protokolls getestet werden sollte.
Welche Schlüsselmanagementabhängigkeiten bestehen bei den einzelnen Ansätzen?
Keiner der beiden Algorithmentypen ist ohne ein diszipliniertes Schlüsselmanagement sicher.
Symmetrische Verschlüsselung erfordert eine Möglichkeit, denselben Schlüssel an alle autorisierten Parteien zu übermitteln, ohne ihn während der Übertragung preiszugeben, sowie eine Richtlinie für die Rotation und Außerbetriebnahme von Schlüsseln. In der Praxis bedeutet dies ein zentrales Schlüsselverwaltungssystem (KMS), sei es ein Cloud-basiertes KMS (AWS KMS, Azure Key Vault, Google Cloud KMS) oder ein lokales HSM, mit Zugriffskontrollen, Protokollierung und Envelope-Verschlüsselung, sodass der Datenschlüssel selbst von einem Hauptschlüssel geschützt wird, der das HSM-Netzwerk niemals verlässt.
Asymmetrische Verschlüsselung erfordert eine vollständige Public-Key-Infrastruktur: eine Zertifizierungsstelle zur Verknüpfung öffentlicher Schlüssel mit verifizierten Identitäten, definierte Zertifikatsprofile und Gültigkeitsdauern, Widerruf über CRL oder OCSP sowie private Schlüssel, die in FIPS 140-3-validierten HSMs und nicht auf Allzweckservern generiert und gespeichert werden. Der Verlust eines privaten Schlüssels ist katastrophal und in der Regel ohne Widerruf und Neuausstellung des Zertifikats irreversibel; der Verlust eines symmetrischen Schlüssels ist zwar ebenfalls schwerwiegend, beschränkt sich aber üblicherweise auf die Daten, die dieser Schlüssel schützt.
Wo werden symmetrische und asymmetrische Verschlüsselung im Jahr 2026 eingesetzt?
- Web- und API-Traffic: TLS 1.3 überall, mit ECDHE (zunehmend hybrid mit ML-KEM) für den Schlüsselaustausch und AES-256-GCM oder ChaCha20-Poly1305 für die Sitzung.
- Unternehmens-PKI: Verwaltung des Zertifikatslebenszyklus, Ausstellung von RSA-3072- oder ECC P-256-Zertifikaten für Server, Benutzer und Maschinenidentitäten, wobei kürzere Gültigkeitsdauern der Zertifikate den operativen Aufwand für die manuelle Ausstellung erhöhen.
- Codesignatur: RSA- oder ECDSA-Signaturen für Build-Artefakte, mit Zeitstempel versehen und zunehmend erforderlich, dass sie von HSM-gestützten Schlüsseln und nicht von Entwickler-Workstations stammen.
- VPN und Fernzugriff: IKEv2/IPsec verwendet asymmetrische oder vorab geteilte Authentifizierung zur Ableitung von AES-GCM-Tunnelschlüsseln, wobei hybride PQC-Schlüsselaustauschoptionen jetzt in der aktuellen Firmware der wichtigsten VPN-Anbieter enthalten sind.
- Endgeräte- und Cloud-Speicher: AES-256-Verschlüsselung für die gesamte Festplatte und den Objektspeicher ist bei allen großen Cloud-Anbietern standardmäßig aktiviert und nicht optional.
- Messaging (Nachrichten): Das Signal-Protokoll verwendet einen asymmetrischen X3DH-Handshake plus AES-256-Nachrichtenverschlüsselung, wie er von Signal, WhatsApp und Google Messages (RCS) genutzt wird.
- Regierungs- und VerteidigungssystemeDie CNSA 2.0-Richtlinien lenken nationale Sicherheitssysteme bereits jetzt in Richtung ML-KEM und ML-DSA für neue asymmetrische Anwendungsfälle, noch vor dem breiteren zivilen Zeitplan.
Einschränkungen
Symmetrische Verschlüsselung eignet sich nicht gut für die Schlüsselverteilung: Jedes neue Kommunikationspaar, das keine gemeinsame PKI oder KMS nutzen kann, benötigt einen eigenen, sicher übermittelten Schlüssel. Der Algorithmus bietet keine Möglichkeit, den Verschlüsseler einer Nachricht zu beweisen, sondern nur, dass jeder, der den Schlüssel besitzt, dazu in der Lage gewesen sein könnte. Asymmetrische Verschlüsselung löst beide Probleme, jedoch mit einem erheblichen Rechen- und Betriebsaufwand: Sie ist für große Datenmengen zu langsam, ihre aktuellen Algorithmen (RSA, ECDSA, ECDH) unterliegen einem definierten Quantenrisiko-Zeitplan, für den es noch keinen endgültigen, verbindlichen Übergangsstandard gibt, und postquantenbasierte Alternativen erfordern größere Schlüssel und Signaturen, was die Unterstützung ressourcenbeschränkter Geräte und älterer Protokolle erschwert. Keiner der beiden Ansätze allein bietet eine vollständige Lösung für das Schlüsselmanagement, und kein einzelner Artikel kann eine kryptografische Bestandsaufnahme der aktuell in Ihrem Unternehmen eingesetzten Systeme ersetzen.
Was würde Encryption Consulting empfehlen?
Beginnen Sie damit, private Schlüssel – ob symmetrische Hauptschlüssel oder asymmetrische Signaturschlüssel – als das eigentliche Schutzgut zu betrachten, nicht den gewählten Algorithmus. Encryption Consultings HSM-as-a-Service integriert sowohl symmetrische Hauptschlüssel als auch asymmetrische private Schlüssel in FIPS 140-3-validierte Hardware, ohne die Investitionskosten für den Betrieb eigener HSMs.
Für Organisationen, die Zertifikate in großem Umfang ausstellen und verwalten, entwirft unser PKI-Services -Team Zertifikatsprofile, Richtlinien zur Schlüssellänge und CP/CPS-Dokumentation, damit die Ausstellung asymmetrischer Schlüssel den aktuellen NIST-Richtlinien entspricht und nicht den übernommenen Standardeinstellungen einer zehn Jahre alten CA-Architektur.
Und weil das Quantenrisiko speziell bei asymmetrischen Algorithmen liegt, setzt unsere PQC- Beratungspraxis einen 9-phasigen Migrationsfahrplan ein, der mit einer kryptografischen Bestandsaufnahme beginnt, die genau festlegt, wo RSA, ECDSA, ECDH und Diffie-Hellman in Ihrer Umgebung eingesetzt werden, damit Migrationsentscheidungen im Vorfeld der Abschaffung im Jahr 2030 auf Fakten und nicht auf Vermutungen basieren.
Fazit
Symmetrische und asymmetrische Verschlüsselung lösen jeweils einen Teil desselben Problems. Symmetrische Verschlüsselung, basierend auf AES-256 oder ChaCha20-Poly1305, bietet die für große Datenmengen in Bankensystemen, Festplattenverschlüsselung, Datenbanken und Messaging-Anwendungen benötigte Geschwindigkeit, vorausgesetzt, der Schlüssel wird sicher verteilt und gespeichert. Asymmetrische Verschlüsselung, basierend auf RSA-3072+, ECC P-256+ oder Ed25519, ermöglicht den Schlüsselaustausch, die Identitätsprüfung und die Nichtabstreitbarkeit, die symmetrische Verschlüsselung nicht bieten kann – allerdings auf Kosten der Geschwindigkeit und, langfristig, der Anfälligkeit für Quantencomputer durch Shors Algorithmus. Hybride Verschlüsselung, das Modell hinter TLS, Signal und modernen VPNs, ist die Lösung, die nahezu jedes reale System heute für diesen Zielkonflikt nutzt. Die entscheidende Frage für das nächste Jahrzehnt ist nicht symmetrisch versus asymmetrisch, sondern wie schnell Unternehmen ihre asymmetrischen Algorithmen auf die Zeit nach dem Quantencomputing umstellen können, bevor das vom NIST bereits genannte Übergangsfenster von 2030 bis 2035 erreicht ist.
Häufig gestellte Fragen
Ist AES eine symmetrische oder asymmetrische Verschlüsselung?
AES (Advanced Encryption Standard) ist symmetrisch. Es verwendet einen gemeinsamen Schlüssel mit einer Länge von 128, 192 oder 256 Bit sowohl für die Ver- als auch für die Entschlüsselung, wie in FIPS 197 definiert.
Ist RSA im Jahr 2026 noch sicher?
Ja, vorausgesetzt, Sie verwenden 3072-Bit-Schlüssel oder größere Schlüssel mit korrekter Auffüllung (OAEP für die Verschlüsselung, PSS für Signaturen). NIST SP 800-131A Revision 2 betrachtet 2048-Bit-RSA bis 2030 als akzeptabel. Organisationen sollten jedoch bereits jetzt eine Migration nach der Quantentechnologie planen, anstatt abzuwarten, da RSA nach 2030 gemäß NIST IR 8547 als veraltet gelten soll.
Können Quantencomputer AES-256 knacken?
Kein bekannter Algorithmus kann dies leisten. Grovers Algorithmus bietet lediglich eine quadratische Beschleunigung gegenüber symmetrischen Verschlüsselungsverfahren, wodurch die effektive Sicherheit von AES-256 auf 128 Bit reduziert wird, was immer noch als sicher gilt. Das Quantenrisiko konzentriert sich auf asymmetrische Algorithmen wie RSA und ECC, die Shors Algorithmus vollständig knacken kann.
Was ist hybride Verschlüsselung und warum wird sie von den meisten Systemen verwendet?
Hybride Verschlüsselung nutzt asymmetrische Kryptografie zur Authentifizierung der Parteien und zur sicheren Etablierung eines gemeinsamen symmetrischen Schlüssels. Anschließend werden die eigentlichen Daten mit diesem symmetrischen Schlüssel verschlüsselt. TLS, SSH, Signal und IPsec funktionieren alle nach diesem Prinzip, da sie die Stärke der Schlüsselverteilung asymmetrischer Verschlüsselung mit der Geschwindigkeit symmetrischer Verschlüsselung kombinieren.
Müssen wir jetzt auf Post-Quanten-Kryptographie umsteigen?
Für die meisten Organisationen nicht sofort, aber die Planung sollte jetzt beginnen. Das NIST hat ML-KEM (FIPS 203), ML-DSA (FIPS 204) und SLH-DSA (FIPS 205) finalisiert, und NIST IR 8547 schlägt vor, RSA und ECC nach 2030 abzuschaffen. Der Aufbau eines kryptografischen Inventars ist daher unerlässlich, unabhängig vom endgültigen Migrationsdatum.
Referenzen
- NIST FIPS 197, Advanced Encryption Standard (AES)
- NIST FIPS 186-5, Standard für digitale Signaturen (DSS)
- NIST SP 800-131A Revision 2, Übergang bei der Verwendung kryptografischer Algorithmen und Schlüssellängen
- NIST IR 8547 (Erster öffentlicher Entwurf), Übergang zu Post-Quanten-Kryptographiestandards
- NIST FIPS 203, Modulgitterbasierter Schlüsselkapselungsmechanismus-Standard (ML-KEM)
- NIST FIPS 204, Modul-Gitter-basierter digitaler Signaturstandard (ML-DSA)
- IETF RFC 8439, ChaCha20 und Poly1305 für IETF-Protokolle
- IETF RFC 8446, Das Transport Layer Security (TLS) Protokoll Version 1.3
- Einführung
- Was ist der grundlegende Unterschied zwischen symmetrischer und asymmetrischer Verschlüsselung?
- Was ist symmetrische Verschlüsselung und welchen Algorithmus sollte man verwenden?
- Was ist asymmetrische Verschlüsselung und welchen Algorithmus sollte man verwenden?
- Welches Bedrohungsmodell ist anwendbar, einschließlich des Quantenrisikos für asymmetrische Algorithmen?
- Wie wählt man zwischen symmetrischer und asymmetrischer Verschlüsselung?
- Symmetrische vs. asymmetrische Verschlüsselung: Entscheidungstabelle
- Wie kombiniert die hybride Verschlüsselung beide Ansätze?
- Welche Kompromisse gibt es hinsichtlich Leistung und Interoperabilität?
- Welche Schlüsselmanagementabhängigkeiten bestehen bei den einzelnen Ansätzen?
- Wo werden symmetrische und asymmetrische Verschlüsselung im Jahr 2026 eingesetzt?
- Einschränkungen
- Was würde Encryption Consulting empfehlen?
- Fazit
- Häufig gestellte Fragen

