
Kurz gesagt: Die PQC-Migration ist ein mehrjähriger Prozess, bei dem RSA und ECC durch NIST-standardisierte Post-Quanten-Algorithmen für Zertifikate, Schlüssel und Systeme eines Unternehmens ersetzt werden. Dies ist wichtig, da Angriffe, bei denen Daten erst gesammelt und später entschlüsselt werden, bereits heute verschlüsselte Daten der zukünftigen Quantenentschlüsselung aussetzen. Rund 65 Prozent der Unternehmen sehen dies bereits als kritische Bedrohung an. Es wird empfohlen, einem vierphasigen Fahrplan zu folgen: Vorbereitung, Bestandsaufnahme, Planung und Implementierung sowie Überwachung und Evaluierung. Die Migration sollte nicht als einzelnes Projekt betrachtet werden.
Denken Sie an die großen Umbrüche der letzten Jahre. Etwa alle paar Jahrzehnte bricht eine neue Technologiewelle herein und verändert alles um uns herum. Das Internet hat Menschen auf ungeahnte Weise vernetzt, Smartphones haben uns die Welt in die Hosentasche gebracht und Cloud Computing hat die Arbeitsweise von Unternehmen revolutioniert. Und nun ist das Quantencomputing an der Reihe. Doch anders als die vergangenen Revolutionen wird diese nicht mit einer aufsehenerregenden Produkteinführung oder einer viralen App beginnen. Sie wird vielmehr still und leise kommen, sobald Quantencomputer leistungsstark genug sind, um die kryptografischen Systeme zu knacken, die unsere digitale Welt schützen.
Heute schützt die Verschlüsselung alles von Finanztransaktionen und Unternehmensgeheimnissen bis hin zu persönlichen Nachrichten und Software-Updates, indem sie auf mathematische Probleme zurückgreift, die für klassische Computer sehr schwer zu lösen sind, wie die Faktorisierung großer Primzahlen ( RSA ) oder die Lösung elliptischer Kurvengleichungen ( ECC ).
Quantencomputer funktionieren jedoch nach völlig anderen Prinzipien. Sobald sie eine bestimmte Leistungsfähigkeit erreichen, können sie diese komplexen Probleme mithilfe von Algorithmen wie dem von Shor exponentiell schneller lösen. Aufgaben, für die klassische Computer Tausende von Jahren bräuchten, könnten dann in Minuten oder sogar weniger erledigt werden. Tatsächlich kündigte Google im Dezember 2024 seinen 105-Qubit-Quantenprozessor Willow an, der eine Berechnung in unter fünf Minuten durchführte, für die der schnellste Supercomputer der Welt schätzungsweise 10 Septillionen Jahre benötigt hätte. Das ist fast eine Billiarde Mal länger als das Alter des Universums.
Diese Art von Fortschritt hat die Aufmerksamkeit von Forschern, Regierungen, Technologieführern und Cybersicherheitsexperten auf sich gezogen. Die Systeme, auf die wir uns heute verlassen, wurden nie für den Schutz vor Quantenbedrohungen entwickelt, und das bloße Patchen reicht nicht aus. Wir benötigen eine neue Grundlage für digitale Sicherheit, die der Leistungsfähigkeit von Quantencomputern standhält. Hier setzt die Post-Quanten-Kryptographie (PQC) an.
Wichtige Erkenntnisse
- NIST hat ML-KEM (FIPS 203), ML-DSA (FIPS 204) und SLH-DSA (FIPS 205) standardisiert; FN-DSA (FIPS 206) und HQC stehen noch unter dem Vorbehalt der Standardisierung.
- Die Migration von PQC erfolgt in vier koordinierten Phasen: Vorbereitung, Ausgangsanalyse, Planung und Umsetzung sowie Überwachung und Evaluierung.
- Ein zentralisiertes kryptografisches Inventar bildet die Grundlage der Basisbewertungsphase; Assets, die man noch nicht entdeckt hat, können nicht priorisiert oder migriert werden.
- Kurzfristige Risikominderung, kürzere Zertifikatslebensdauern, größere Schlüssellängen und die Einführung von TLS 1.3 können während der Planungsphase parallel zur langfristigen PQC-Implementierung erfolgen.
- Krypto-Agilität, nicht eine einmalige Migration, ist das Endziel; Organisationen benötigen eine kontinuierliche Überwachung, um sich an die sich entwickelnden Bedrohungen und Standards im Bereich der Quantenphysik anpassen zu können.
Was ist PQC?
Post-Quanten-Kryptographie (PQC) bezeichnet eine neue Generation kryptografischer Algorithmen, die Quantenangriffen widerstehen sollen. Diese Algorithmen basieren auf mathematischen Problemen wie strukturierten Gittern, Hash-basierten Konstruktionen und multivariaten Gleichungen, die sowohl für klassische als auch für Quantencomputer eine Herausforderung darstellen. Eine der größten Sorgen, die die Einführung von PQC vorantreibt, ist das Risiko von „ Ernte-jetzt-entschlüssele-später “-Angriffen. Dabei sammeln Angreifer verschlüsselte Daten in der Erwartung, sie später entschlüsseln zu können, sobald Quantencomputer verfügbar sind. Tatsächlich sind bereits rund 65 Prozent der Unternehmen von dieser Bedrohung betroffen, was sie zu einem entscheidenden Anreiz macht, so früh wie möglich auf quantenresistente Lösungen umzusteigen.
Um alle Beteiligten bei der Vorbereitung zu unterstützen, leitet das US-amerikanische Nationale Institut für Standards und Technologie (NIST) eine globale Initiative zur Standardisierung von Post-Quanten-Algorithmen. Nach jahrelanger Analyse, Erprobung und öffentlicher Begutachtung wurden folgende Hauptalgorithmen ausgewählt:
| Aktueller Spezifikationsname | Ursprünglicher Spezifikationsname | FIPS-Name | Parametersätze | Typ |
|---|---|---|---|---|
| ML-KEM-512 | KRISTALLE – Kyber | FIPS203 | Kyber512 | Gitterbasierte Kryptographie |
| ML-KEM-768 | KRISTALLE – Kyber | FIPS203 | Kyber768 | Gitterbasierte Kryptographie |
| ML-KEM-1024 | KRISTALLE – Kyber | FIPS203 | Kyber1024 | Gitterbasierte Kryptographie |
| ML-DSA-44 | KRISTALLE – Dilithium | FIPS204 | Dilithium2 | Gitterbasierte Kryptographie |
| ML-DSA-65 | KRISTALLE – Dilithium | FIPS204 | Dilithium3 | Gitterbasierte Kryptographie |
| ML-DSA-87 | KRISTALLE – Dilithium | FIPS204 | Dilithium5 | Gitterbasierte Kryptographie |
| SLH-DSA | SPHINCS + | FIPS205 | SPHINCS+ – 128 s SPHINCS+ – 192 s SPHINCS+ – 256 s |
Hash-basierte Kryptographie |
| FN-DSA | FALCON | FIPS206 | Falke – 512 Falke – 1024 |
Gitterbasierte Kryptographie |
| Hauptquartier | HQC (Hamming-Quasi-Zyklisch) | Ausstehende Standardisierung | HQC – 128 HQC – 192 HQC – 256 |
Codebasierte Kryptographie |
Diese standardisierten Algorithmen bilden die Grundlage für zukunftssichere Verschlüsselung und sind nun bereit für die Integration in reale Systeme.
Roadmap zur PQC-Migration
Die Einführung von Post-Quanten-Kryptografie ist keine einmalige Lösung. Es handelt sich um einen schrittweisen Prozess, der alle Ebenen der digitalen Infrastruktur eines Unternehmens umfasst. Um diesen Übergang zu erleichtern, können Unternehmen einem klar definierten PQC-Migrationsplan folgen, der in vier aufeinander abgestimmte Phasen unterteilt ist. Während die genaue Reihenfolge und der Zeitpunkt je nach den Anforderungen des Unternehmens variieren können, sind die Phasen oft eng miteinander verbunden und bauen aufeinander auf, um einen reibungslosen und effektiven Übergang zu gewährleisten. Diese vier Phasen sind:
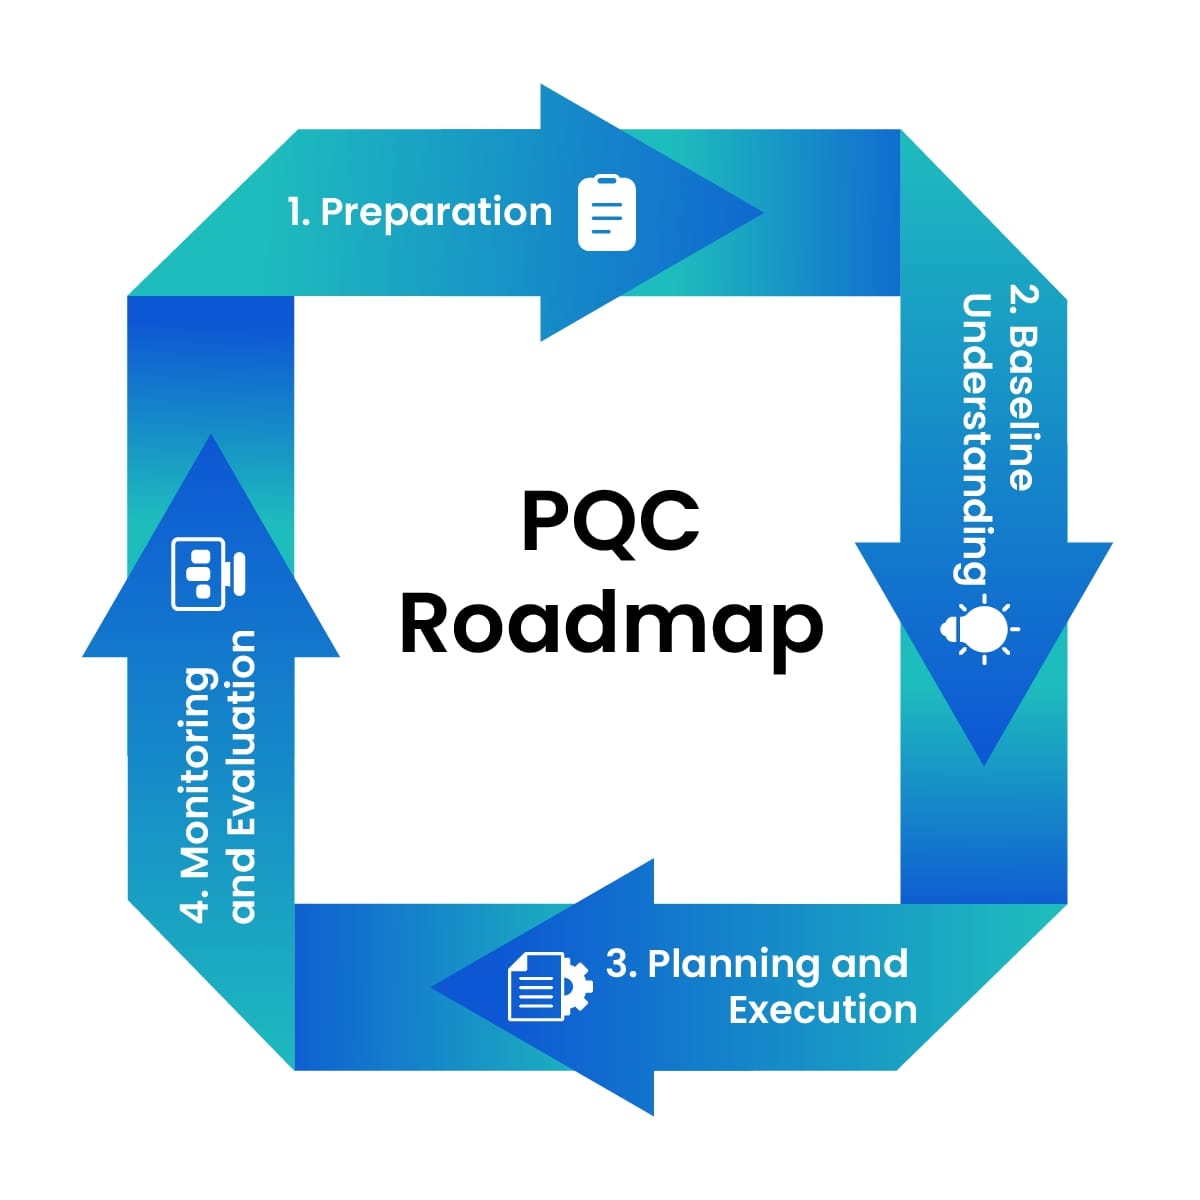
Phase 1: Vorbereitung
Dieser erste Schritt legt den Grundstein. Er umfasst die Festlegung klarer Migrationsziele, die Ernennung eines Verantwortlichen, die Identifizierung wichtiger Stakeholder und die Ausrichtung der Teams auf eine gemeinsame Strategie. Eine solide Grundlage in dieser Phase sorgt für einen reibungsloseren Ablauf.
Phase 2: Basisbewertung
Sobald die Führung feststeht, liegt der Fokus auf dem Verständnis der kryptografischen Umgebung des Unternehmens. Dazu gehört die Erstellung eines detaillierten Inventars aller kryptografischen Assets wie digitaler Zertifikate, Algorithmen, Protokolle und Schlüssel im gesamten Unternehmen und deren Priorisierung nach Sensibilität, erwarteter Lebensdauer, Geschäftsanforderungen und Gefährdung durch Quantenbedrohungen.
Phase 3: Planung und Umsetzung
Hier trifft Strategie auf Umsetzung. Unternehmen beginnen mit der Entwicklung, Beschaffung und Bereitstellung von PQC-Lösungen. Unabhängig davon, ob diese Lösungen intern entwickelt oder von Partnern bezogen werden, liegt der Schwerpunkt dieser Phase auf Integration, Tests und der sicheren systemübergreifenden Einführung.
Phase 4: Monitoring und Evaluation
Die letzte Phase stellt sicher, dass die kryptografische Struktur langfristig stabil bleibt. Dazu gehört die Verfolgung des Fortschritts, die Validierung der Effektivität von Implementierungen, die Einhaltung von Compliance-Standards und die kontinuierliche Anpassung an die Weiterentwicklung der Quantentechnologie.
Nachdem der vollständige PQC -Migrationsfahrplan nun skizziert wurde, wollen wir uns jede Phase genauer ansehen und die wichtigsten Aktivitäten untersuchen, die zum Aufbau eines sicheren und zukunftsfähigen Migrationspfads erforderlich sind.
Vorbereitung
In der ersten Phase geht es darum, eine solide Grundlage für die PQC-Migration zu schaffen. Dazu gehört die Klärung von Zielen, die Festlegung klarer Ziele, die Zuweisung von Führungspersönlichkeiten, das Verständnis der aktuellen kryptografischen Umgebung und die Einbindung aller Beteiligten in die Migrationsbemühungen.
Um diese Grundlage zu schaffen, sollten die folgenden wichtigen Schritte unternommen werden:
Verstehen Sie, warum PQC wichtig ist, und definieren Sie Ihre Ziele
Legen Sie zunächst fest, ob Ihr Unternehmen jetzt oder später mit der Migration beginnen sollte. Dies hängt davon ab, wie lange Ihre Daten geschützt bleiben müssen, wie komplex Ihre Systeme sind und wie lange der PQC-Migrationsprozess dauern könnte. Es gibt zwar keinen genauen Zeitplan dafür, wann Quantencomputer zu einer echten Bedrohung werden, aber es ist wahrscheinlich, dass es früher passiert, als viele erwarten.
Selbst wenn Ihre Daten heute nicht gefährdet sind, könnten sie in Zukunft, sobald Quantencomputer ausgereift sind, von Angreifern gespeichert und entschlüsselt werden . Daher müssen bei der Festlegung der Migrationsziele Faktoren wie die Angriffsfläche des Unternehmens, die gegenseitige Abhängigkeit, die Sensibilität der Daten und die Dringlichkeit des Handelns berücksichtigt werden.
Zuweisen eines PQC-Migrationsleiters
Wählen Sie eine Person, die den PQC-Migrationsprozess leitet. Diese Person oder dieses Team ist für die Festlegung klarer Zeitpläne, die Koordination mit Lieferanten, die interne Kommunikation und die Umsetzung des Projekts verantwortlich. Da PQC viele Bereiche des Unternehmens betrifft, muss die Leitung abteilungsübergreifend arbeiten und sowohl mit technischen als auch mit kaufmännischen Teams kommunizieren können.
Neben der Ernennung eines Leiters empfiehlt sich auch die Einrichtung eines dedizierten PQC-Teams. Dieses Team sollte klare Verantwortlichkeiten zuweisen, die Risikoabbildung überwachen, die Bemühungen an der allgemeinen Geschäftsstrategie ausrichten und als Schaltzentrale für das PQC-Migrationsprojekt fungieren. Gemeinsam spielen der Leiter und das Team eine aktive Rolle bei der Einbettung der PQC-Ziele in alle Unternehmensinitiativen. So wird sichergestellt, dass die Quantenbereitschaft zu einem zentralen Bestandteil der langfristigen Sicherheits- und Technologieplanung des Unternehmens wird und gleichzeitig ein koordinierter und zukunftsorientierter Ansatz ermöglicht wird.
Überprüfen vorhandener kryptografischer Assets und Abhängigkeiten
Der nächste Schritt besteht darin, die aktuelle kryptografische Konfiguration Ihres Unternehmens zu verstehen. Überprüfen Sie zunächst alle vorhandenen Inventare, Risikobewertungen und kryptografischen Stücklisten. Diese können zu unterschiedlichen Zeitpunkten und für unterschiedliche Zwecke erstellt worden sein. Dokumentieren Sie dabei, wo sich Ihre Daten und Vermögenswerte befinden, wer dafür verantwortlich ist, wer Zugriff hat, warum sie erstellt wurden und wie sie verwendet werden.
Diese gründliche Überprüfung liefert ein vollständiges Bild Ihrer kryptografischen Umgebung und hilft, etwaige Lücken zu identifizieren. Sie hilft außerdem, Doppelarbeit bei der Migration zu vermeiden und kann aufzeigen, ob vorhandene Infrastrukturen, Plattformen oder Bibliotheken bereits Post-Quanten-Kryptografie unterstützen.
Identifizieren Sie wichtige Stakeholder und beginnen Sie mit der Einbindung
Es ist wichtig, relevante Stakeholder frühzeitig im Prozess zu identifizieren und einzubeziehen. Dazu können Systembesitzer, Anwendungsteams, Infrastrukturmanager, Compliance-Verantwortliche und Drittanbieter gehören. Die frühzeitige Einbindung dieser Gruppen hilft, die Lösungsbereitschaft zu beurteilen, potenzielle Integrationsherausforderungen zu verstehen und praktische Aspekte wie Hardwarebeschränkungen, Kostenauswirkungen oder Softwareeinschränkungen aufzudecken.
Dokumentieren Sie Ziele und Umfang der Migration, geben Sie klare Zusammenfassungen der geplanten Änderungen bekannt und überwachen Sie die Abstimmung und Reaktion der Teams. Diese Kommunikation fördert die interne Unterstützung und reduziert Reibungsverluste bei der Implementierung.
Ergebnisse:
Am Ende dieser Phase hat das Unternehmen eine solide Grundlage für die PQC-Migration geschaffen. Es definiert die Gründe für den Übergang zur Post-Quanten-Kryptografie klar und legt einen realistischen Zeitplan basierend auf seinem individuellen Risikoprofil und der Datensensibilität fest. Ein qualifizierter Migrationsleiter und ein Team werden ernannt, um die Maßnahmen zu koordinieren und die Abstimmung zwischen den Abteilungen und mit externen Partnern sicherzustellen.
Vorhandene kryptografische Bestände werden gründlich überprüft und dokumentiert. Dies gibt einen klaren Überblick über die aktuelle kryptografische Situation und Bereitschaft des Unternehmens. Wichtige Stakeholder, darunter interne Teams und externe Anbieter, werden identifiziert und durch konsequente Kommunikation aktiv eingebunden. Dies trägt dazu bei, Prioritäten abzustimmen, wichtige Erkenntnisse zu gewinnen und eine breite Unterstützung aufzubauen. Dadurch verfügt das Unternehmen über die nötige Klarheit, Führung und Stakeholder-Ausrichtung, um zuversichtlich in die nächste Phase der PQC-Migration einzutreten.
Ausgangsbewertung
Aufbauend auf den in Phase 1 geschaffenen Grundlagen konzentriert sich die nächste Phase auf die Entwicklung eines umfassenden Verständnisses der kryptografischen Umgebung des Unternehmens. Dazu gehört die Identifizierung der vorhandenen kryptografischen Ressourcen, ihrer Bedeutung und der benötigten Ressourcen zur Unterstützung der weiteren Ermittlung und Priorisierung. Die in dieser Phase gewonnenen Erkenntnisse ermöglichen es dem Migrationsleiter und den unterstützenden Teams, fundierte Entscheidungen darüber zu treffen, wo mit der Implementierung begonnen werden soll und wie der Aufwand basierend auf Risiko, Datensensibilität, Systemabhängigkeiten und Dringlichkeit verteilt werden soll.
Zur Unterstützung dieser Phase sind die folgenden Aktivitäten entscheidend, um die aktuelle kryptografische Landschaft und die potenziellen Risiken des Unternehmens zu verstehen:
Definieren Sie eine Discovery-Strategie und weisen Sie Ressourcen zu
In diesem Schritt prüft der PQC-Migrationsleiter, ob das vorhandene Inventar aus Phase 1 detailliert genug ist oder ob eine weitere Ermittlung kryptografischer Assets und deren Nutzung erforderlich ist. Basierend auf dieser Bewertung wird ein Ermittlungsplan erstellt, der festlegt, ob die Untersuchung kryptografischer Assets fortgesetzt oder die Priorisierung vorangetrieben werden soll. Im Rahmen dieses Prozesses ist es wichtig, kryptografische Assets den Geschäftsrisiken zuzuordnen, um zu verstehen, welche Systeme oder Daten am kritischsten sind und sofortige Aufmerksamkeit erfordern. Der Leiter ermittelt außerdem das Budget und die Ressourcen, die für die nächsten Schritte benötigt werden.
In dieser Phase kann die Zusammenarbeit mit externen Partnern oder Anbietern, die auf PQC-Readiness -Assessments spezialisiert sind, wie beispielsweise Encryption Consulting , wertvolle Unterstützung bieten und die Ermittlungsarbeit deutlich beschleunigen. Diese Kooperationen ermöglichen einen tieferen Einblick in die kryptografische Nutzung, helfen, versteckte Schwachstellen aufzudecken und interne Bewertungen zu validieren. Ein klarer und realistischer Ermittlungsplan, der auf den verfügbaren Ressourcen basiert, trägt dazu bei, den Prozess fokussiert zu halten, unnötigen Aufwand zu vermeiden und die Grundlage für einen reibungslosen Ablauf in späteren Phasen zu schaffen.
Entwickeln Sie ein zentralisiertes kryptografisches Inventar
Sobald der Discovery-Plan steht, liegt der Fokus auf der Erstellung oder Verfeinerung eines zentralen Inventars kryptografischer Assets. Dieses Inventar ist entscheidend für die Verwaltung der PQC-Migration im großen Maßstab, die Identifizierung der Verwendung von Legacy-Kryptografie und die Sicherstellung, dass keine kritischen Systeme übersehen werden. Der Migrationsleiter und sein Team arbeiten eng mit den Systembetreibern zusammen, um wichtige technische Details zu dokumentieren, beispielsweise welche Algorithmen verwendet werden, welche Assets sie schützen und wie die Systeme aufgebaut sind.
Um diese Bemühungen zu unterstützen, können Unternehmen automatisierte Tools einsetzen, die Hardware, Software und eingebettete Komponenten scannen, um kryptografische Algorithmen und Schlüsselnutzung zu erkennen. Die Wahl der Tools hängt von der Risikobereitschaft des Unternehmens und dem erforderlichen Transparenzgrad ab. Darüber hinaus erfassen die Teams detaillierte Informationen zu jedem Asset, einschließlich dessen Verwalter, der geschützten Daten und der verwendeten Protokolle und Schnittstellen. Wichtig ist auch die Kennzeichnung unbekannter Elemente wie Offline- oder undokumentierter Schlüssel, um Schwachstellen aufzuzeigen, die die PQC-Migration beeinträchtigen könnten. Die Gruppierung der Assets nach Lieferanten hilft dem Unternehmen, sich auf die Lieferantenkoordination in den kommenden Phasen vorzubereiten.
Kritische kryptografische Assets identifizieren und priorisieren
Nach der Erstellung einer klaren Bestandsaufnahme besteht der nächste Schritt darin, die wichtigsten Assets zu ermitteln und für die PQC-Migration zu priorisieren. Der Migrationsleiter bewertet die Assets anhand der Datensensitivität, der erwarteten Lebensdauer, der Bedrohungsanfälligkeit, der Komplexität der Abhängigkeiten und der Rolle der Assets in wichtigen Geschäftsinitiativen. Die Priorisierung der Assets nach ihren Auswirkungen auf den Geschäftsbetrieb stellt sicher, dass die Migrationsbemühungen mit den Unternehmenszielen und der Risikotoleranz übereinstimmen. Diese Bewertung hilft dabei, Systeme zu identifizieren, die sofortige PQC-Updates benötigen, und solche, die in späteren Phasen folgen können. Der Leiter arbeitet mit Anbietern und Systembetreibern zusammen, um diese Prioritäten festzulegen.
Eine detaillierte Risikoanalyse kann durchgeführt werden, um Sicherheits-, Betriebs- und Compliance-Risiken aufzudecken, insbesondere im Hinblick auf Bedrohungen durch zukünftige Quantencomputer. Unabhängig davon, ob eine formale Risikoanalyse durchgeführt wird, sollte das Team anhand von Zeitplänen für die Dringlichkeit der Migration und die Lebensdauer der Assets einen praxisorientierten, priorisierten Migrationsplan erstellen, der Risiken und Ressourcen in Einklang bringt. Werden Hochrisikosysteme während der Analysephase eindeutig identifiziert, können bereits in dieser Phase erste Migrationsmaßnahmen ergriffen werden, insbesondere wenn herstellerfertige Lösungen zur Verfügung stehen. Dieser proaktive Ansatz trägt dazu bei, das Risiko zu minimieren, während die Gesamtplanung weiterläuft.
Ergebnisse:
Am Ende von Phase 2 hat das Unternehmen ein strukturiertes und umsetzbares Verständnis seiner kryptografischen Landschaft erlangt. Der Migrationsleiter hat einen Erkennungsplan entwickelt, den Bedarf an weiterer Inventarisierung geprüft und ein entsprechendes Budget dafür festgelegt. Es wurde ein zentralisiertes und kategorisiertes Inventar erstellt, das wichtige technische Details erfasst und Transparenzlücken aufzeigt.
Das Unternehmen hat außerdem die kritischeren kryptografischen Assets identifiziert und Migrationsprioritäten basierend auf Datensensibilität, Systemlebensdauer und Quantenrisiko festgelegt. Bei eindeutig identifizierten Hochrisikosystemen können bereits in dieser Phase frühzeitig Migrationsmaßnahmen eingeleitet werden. Mit dieser Klarheit ist das Unternehmen bereit, die Planungs- und Implementierungsphase präzise und zielgerichtet einzuleiten.
Planung und Umsetzung
In dieser Phase trifft Planung auf Umsetzung. Mit einer priorisierten Asset-Liste beginnt Ihr Unternehmen mit der Definition der Migration der einzelnen Assets auf Post-Quantum-Kryptografie (PQC). Diese Phase markiert die unternehmensweite Einführung von PQC, einschließlich der beginnenden Außerbetriebnahme veralteter kryptografischer Systeme. Neben diesen langfristigen PQC-Migrationsstrategien werden sofortige Sicherheitsmaßnahmen ergriffen, um das Risiko während der Übergangsphase zu minimieren. Budgetierung, technische Evaluierungen, Lieferantenkoordination und Lösungsimplementierung fließen in diese Phase ein, um sicherzustellen, dass die Umstellung auf PQC sowohl praktikabel als auch auf die Bedürfnisse des Unternehmens abgestimmt ist.
Zur Vorbereitung der Implementierung sollten sich Organisationen auf die folgenden koordinierten Planungs- und Implementierungsbemühungen konzentrieren:
Legen Sie einen Migrationsplan und ein Budget fest
Anhand der priorisierten Liste aus Phase 2 entscheidet der Migrationsleiter über die nächsten Schritte für jede Anlage: ob das Risiko minimiert, die Migration zu PQC gestartet oder das Quantenrisiko vorerst akzeptiert werden soll. Dazu gehört die Abstimmung mit den Anbietern, um die Risiken und Anforderungen jeder Anlage besser zu verstehen, insbesondere wenn Lösungen von externen Anbietern kommen.
Das Team schätzt die Migrationskosten, ermittelt die erforderlichen Ressourcen und legt ein realistisches Budget fest. Für eine effektive Planung ist es wichtig, die anfallenden Arbeiten, den Zeitpunkt und die voraussichtlichen Kosten der einzelnen Aufgaben zu skizzieren.
Geeignete Lösungen identifizieren und kurzfristige Abwehrmaßnahmen stärken
Anschließend konzentriert sich das Team auf die Suche nach den richtigen technischen Lösungen. Der Migrationsleiter arbeitet mit den Systembetreibern zusammen, um herauszufinden, was intern erledigt werden kann und was von Anbietern erworben werden muss. Für jedes System ist es wichtig zu prüfen, ob die Migration durch Software-Updates erfolgen kann oder ob Hardware-Upgrades erforderlich sind. Das Team sollte auch prüfen, ob die verfügbaren Lösungen anerkannten PQC-Standards wie denen des NIST entsprechen. Agile Geheimschrift Optionen werden empfohlen, um zukünftige Updates zu vereinfachen und eine Abhängigkeit vom Anbieter zu vermeiden.
Während des gesamten Prozesses ist die Zusammenarbeit mit den Anbietern von entscheidender Bedeutung. Wichtige Fragen sind: Wann werden PQC-fähige Produkte verfügbar sein? Sind für Updates Hardwareänderungen erforderlich? Was kosten sie? Wie störend wird die Implementierung sein? Und werden die Anbieter eine kryptografische Stückliste (CBOM) zur Transparenz bereitstellen?
Während Sie auf die vollständige PQC-Migration warten, ergreifen Sie kurzfristige Maßnahmen zur Risikominderung. Dies kann die Verkürzung der Zertifikatslebensdauer, die Erhöhung der Schlüsselgröße, die Modernisierung von Protokollen wie TLS 1.3, die Erhöhung der physischen Sicherheit und das Hinzufügen zusätzlicher Datenschutzebenen umfassen. Wo noch keine kommerziellen Lösungen verfügbar sind, wird parallel die interne Entwicklung eingeleitet, unterstützt durch detaillierte Planung, realistische Zeitpläne und kontinuierliche Marktbeobachtung.
Implementieren Sie PQC-Lösungen
Nachdem Planung, Budgetierung und technische Bewertungen abgeschlossen sind, geht das Unternehmen zur Umsetzung über. Der Migrationsleiter beginnt mit der Beschaffung kommerzieller PQC-Lösungen oder der Zuweisung von Ressourcen für die interne Entwicklung auf Grundlage der zuvor festgelegten Asset-Prioritäten.
Schließlich beginnt die Implementierung. Dazu gehören die Installation von PQC-Updates, die Bereitstellung interner Lösungen sowie die Anwendung kurz- und langfristiger Risikominderungsmaßnahmen. Der Migrationsleiter verwaltet Zeitpläne, verfolgt den Fortschritt und bereitet sich auf mögliche Störungen vor, die durch die Migration entstehen können. Bei einer schrittweisen Bereitstellung von Systemen ist die Vorwärts- und Rückwärtskompatibilität zwischen alten und aktualisierten Komponenten wichtig. Mit der Einführung von Updates aktualisiert das Unternehmen sein Inventar, um den neuen kryptografischen Status jedes Systems widerzuspiegeln. Gegebenenfalls ist dies auch der Zeitpunkt, mit der Außerbetriebnahme nicht mehr benötigter kryptografischer Altsysteme zu beginnen, um das langfristige Risiko zu reduzieren.
Ergebnisse:
Am Ende dieser Phase geht das Unternehmen von der Planung zur praktischen Umsetzung über. Ein klarer PQC-Migrationsplan und ein Budget treiben den Prozess voran. Das Unternehmen identifiziert die richtigen Lösungen, legt deren Implementierung fest und implementiert kurzfristige Schutzmaßnahmen für sensible Systeme. Diese Phase markiert auch den Beginn der Stilllegung veralteter kryptografischer Systeme, um die langfristige Gefährdung durch bekannte Schwachstellen zu reduzieren.
Lieferanten werden eingebunden, die Compliance dokumentiert und flexible Verschlüsselungsstrategien für langfristige Flexibilität berücksichtigt. PQC-Lösungen werden entweder erworben oder entwickelt und systemübergreifend eingeführt. Das Inventar des Unternehmens wird kontinuierlich aktualisiert und bietet einen aktuellen und genauen Überblick über den Fortschritt und die Vorbereitung auf die nächste Phase.
Überwachung und Bewertung
Die letzte Phase konzentriert sich auf die Aufrechterhaltung der Dynamik und die Sicherstellung langfristiger Effektivität. Mit der Implementierung von PQC-Lösungen verlagert das Unternehmen seinen Fokus auf die Nachverfolgung, Validierung und Aufrechterhaltung des Fortschritts seiner PQC-Migration. Dies umfasst die Gewährleistung effektiver kryptografischer Upgrades, die Dokumentation der Compliance, die Erfolgsmessung der Migrationsbemühungen und die Anpassung an sich entwickelnde Branchenstandards. Der Migrationsleiter bewertet zudem die Bereitschaft der Mitarbeiter und etabliert fortlaufende Prozesse zur Förderung der Krypto-Agilität . Dies bedeutet die Fähigkeit, kryptografische Systeme schnell an neue Bedrohungen und Technologien anzupassen. Dieser Ansatz gewährleistet die Widerstandsfähigkeit des Unternehmens gegenüber zukünftigen Herausforderungen.
Für diese Phase sind folgende Arbeitsschritte unerlässlich:
Validieren Sie die Implementierung und stellen Sie die Übereinstimmung mit den Standards sicher
Der erste Schritt in dieser Phase besteht darin, zu überprüfen, ob die eingesetzten PQC-Lösungen wie vorgesehen funktionieren. Der Migrationsleiter arbeitet mit den Systembetreibern zusammen, um sicherzustellen, dass die Systeme ihre kryptografischen und betrieblichen Anforderungen, wie z. B. Vorwärts- und Rückwärtskompatibilität, erfüllen und alle identifizierten Probleme behoben wurden. Nach der Überprüfung sollte das Inventar aktualisiert werden, um den aktuellen Status widerzuspiegeln.
Neben der technischen Validierung muss das Unternehmen sicherstellen, dass seine Migrationsbemühungen den relevanten Branchenvorschriften entsprechen. Beispielsweise müssen sich Gesundheitsdienstleister möglicherweise an HIPAA halten, während in der EU tätige Unternehmen NIS2 berücksichtigen sollten. Diese Standards fördern Aktivitäten wie regelmäßige Risikobewertungen, Systemstabilität und Zukunftssicherheit. Die Einhaltung dieser Standards stärkt sowohl die Sicherheitslage als auch die Auditbereitschaft.
Verfolgen Sie den Fortschritt und unterstützen Sie die Belegschaft
Der Migrationsleiter definiert Leistungsindikatoren, die die Qualität der PQC-Implementierung verfolgen. Dazu können Kennzahlen gehören, die angeben, wie viele sensible Daten nun mit Post-Quanten-Kryptografie geschützt sind oder wie viele Systeme migriert wurden. Diese Indikatoren sind an die zuvor festgelegte Migrationsstrategie gebunden und können anhand von NIST- oder NSA-Richtlinien verglichen werden, um Relevanz und Konsistenz sicherzustellen.
Gleichzeitig ist es wichtig zu beurteilen, ob die internen Teams bereit sind, PQC-Systeme zu unterstützen und zu warten. Werden Lücken identifiziert, sollten gezielte Schulungen angeboten werden, um sicherzustellen, dass die Teams über die notwendigen Kenntnisse und Fähigkeiten verfügen, um Post-Quantum-Kryptografielösungen effektiv zu verwalten, zu betreiben und Fehler zu beheben. Der Migrationsleiter arbeitet mit Systembesitzern und -betreibern zusammen, um etwaige Qualifikationslücken oder Workflow-Herausforderungen zu identifizieren und hilft bei der Entwicklung gezielter Schulungen, der Anpassung von Verantwortlichkeiten oder der Gewinnung neuer Talente. So wird sichergestellt, dass die Unterstützung nach der Migration nicht nur technisch fundiert, sondern auch langfristig nachhaltig ist.
Etablieren Sie kontinuierliche Überwachung und Zukunftsvorsorge
Die PQC-Migration ist keine einmalige Angelegenheit. Das Unternehmen muss agil bleiben, indem es die kryptografische Landschaft regelmäßig überwacht, sein Inventar aktualisiert, die Einhaltung neuer Standards verfolgt und Risiken neu bewertet. Der Migrationsleiter sollte einen Routineprozess etablieren, um Änderungen zu dokumentieren, veraltete Systeme außer Betrieb zu nehmen, Quantenentwicklungen voraus zu sein und durch Anpassung der Krypto-Agilität die langfristige kryptografische Resilienz aufrechtzuerhalten.
Ergebnisse:
Am Ende dieser Phase hat das Unternehmen den Erfolg der PQC-Migration bestätigt und die Einhaltung der geltenden regulatorischen Anforderungen sichergestellt. Der Fortschritt wird anhand klarer, messbarer Indikatoren verfolgt, und die Mitarbeiter sind für den effektiven Umgang mit Post-Quantum-Systemen qualifiziert. Kontinuierliche Überwachungsprozesse gewährleisten die Aktualisierung der Bestände, die Anpassung an neue Risiken und die Einhaltung sich entwickelnder Standards.
Da die Organisation Krypto-Agilität in ihre Strategie integriert hat, ist sie in der Lage, sich schnell an künftige kryptografische Herausforderungen anzupassen und in einer sich rasch verändernden Bedrohungslandschaft sicher und anpassungsfähig zu bleiben.
Wie kann Encryption Consulting helfen?
Wenn Sie sich noch fragen, wo und wie Sie Ihre Post-Quanten-Reise beginnen sollen, unterstützt Sie Encryption Consulting. Wir sind Ihr zuverlässiger Partner und begleiten Sie mit Klarheit, Vertrauen und praxisnaher Expertise durch jeden Schritt.
-
PQC-Bewertung
Wir beginnen damit, Ihnen einen Überblick über Ihre aktuelle kryptografische Infrastruktur zu verschaffen. Dazu gehört die Erfassung und Abbildung all Ihrer kryptografischen Ressourcen wie Zertifikate, Schlüssel und anderer kryptografischer Abhängigkeiten. Wir identifizieren Systeme, die durch Quantenangriffe gefährdet sind , und bewerten die Sicherheit Ihrer aktuellen Infrastruktur, einschließlich Ihrer PKI, HSMs und Anwendungen. Das Ergebnis? Ein klarer, priorisierter Aktionsplan, untermauert durch einen detaillierten Bericht zur kryptografischen Bestandsaufnahme und eine Analyse der Auswirkungen von Quantenangriffen.
-
PQC-Strategie und -Roadmap
Wir entwickeln eine schrittweise Migrationsstrategie, die optimal auf Ihre Geschäftsprozesse abgestimmt ist. Dazu gehört die Angleichung Ihrer kryptografischen Richtlinien an die Vorgaben von NIST und NSA, die Definition von Governance-Rahmenwerken und die Etablierung von Prinzipien für Krypto-Agilität, um die Anpassungsfähigkeit Ihrer Systeme im Laufe der Zeit zu gewährleisten. Das Ergebnis ist eine umfassende PQC-Strategie, ein Framework für Krypto-Agilität und ein gestaffelter Migrationsplan, der auf Ihre spezifischen Prioritäten und Zeitvorgaben zugeschnitten ist.
-
Anbieterbewertung und Proof of Concept
Die Wahl der richtigen Tools und Partner ist entscheidend. Wir unterstützen Sie bei der Definition der Anforderungen für RFPs oder RFIs, der Auswahl der besten Anbieter für quantensichere PQC-Algorithmen, Schlüsselverwaltung und PKI-Lösungen und führen Proof-of-Concept-Tests für Ihre kritischen Systeme durch. Sie erhalten einen detaillierten Anbietervergleich und Empfehlungen, die Ihnen bei der Auswahl des besten Anbieters helfen.
-
PQC-Implementierung
Sobald der Plan steht, geht es an die Umsetzung. Unser Team unterstützt Sie bei der nahtlosen Integration von Post-Quanten-Algorithmen in Ihre bestehende Infrastruktur – sei es Ihre PKI, Unternehmensanwendungen oder Ihr gesamtes Sicherheits-Ökosystem. Wir unterstützen außerdem hybride kryptografische Modelle, die klassische und quantensichere Algorithmen kombinieren und so einen reibungslosen Ablauf in Cloud-, On-Premises- und Hybridumgebungen gewährleisten. Dabei validieren wir die Interoperabilität, stellen detaillierte Dokumentation bereit und bieten praxisorientierte Schulungen an, um sicherzustellen, dass Ihr Team optimal für die Verwaltung und Wartung des neuen Systems gerüstet ist.
-
Pilottests und Skalierung
Bevor wir PQC unternehmensweit einführen, testen wir alles in einer sicheren, risikoarmen Umgebung. So können wir die Leistung validieren, Integrationsprobleme frühzeitig erkennen und den Ansatz vor der vollständigen Bereitstellung optimieren. Nach erfolgreichem Test unterstützen wir einen reibungslosen, skalierbaren Rollout. Dabei ersetzen wir schrittweise veraltete kryptografische Algorithmen, minimieren Störungen und gewährleisten die Sicherheit und Konformität der Systeme. Wir überwachen die Leistung kontinuierlich und sorgen für kontinuierliche Optimierung, um Ihre Quantenabwehr stark, effizient und zukunftssicher zu halten.
Nehmen Sie Kontakt mit uns unter [email protected] auf und lassen Sie uns einen maßgeschneiderten Fahrplan erstellen, der auf die spezifischen Bedürfnisse Ihrer Organisation abgestimmt ist.
Fazit
Das Quantenzeitalter kommt nicht; es zeichnet sich bereits am Horizont ab. Wir wissen zwar nicht genau, wann Quantencomputer im großen Maßstab verfügbar sein werden, aber wir wissen, dass es jetzt an der Zeit ist, sich vorzubereiten. Bis zur letzten Minute zu warten, ist einfach keine Option, wenn Ihre Daten und Systeme jahrelang anfällig sein könnten.
Der Übergang zur Post-Quanten-Kryptographie mag komplex erscheinen, doch mit dem richtigen Plan und den richtigen Partnern wird er bewältigbar und sogar gewinnbringend. Durch ein schrittweises Vorgehen kann Ihr Unternehmen die Kontrolle über diesen Prozess übernehmen und eine zukunftssichere Sicherheitsarchitektur aufbauen, die Ihre wertvollsten Vermögenswerte schützt.
Egal, ob Sie noch überlegen, wo Sie anfangen sollen, oder schon bereit sind, mit der Umsetzung zu beginnen: Das Wichtigste ist, den ersten Schritt zu machen und die Dynamik aufrechtzuerhalten. Und wenn Sie einen Partner suchen, der Sie auf diesem Weg begleitet, sind wir für Sie da.
Wir von Encryption Consulting unterstützen Sie dabei, mit Klarheit, Zuversicht und einem Plan, der Ihren Zielen entspricht, voranzukommen. Lassen Sie uns gemeinsam die Sicherheit Ihres Unternehmens sicherstellen – nicht nur heute, sondern auch in Zukunft.
Häufig gestellte Fragen
Welche vier Phasen umfasst die PQC-Migration?
Vorbereitung, bei der Ziele und Führung festgelegt werden; Bestandsaufnahme, bei der kryptografische Vermögenswerte inventarisiert und priorisiert werden; Planung und Umsetzung, bei der PQC-Lösungen eingesetzt werden; und Überwachung und Bewertung, bei denen der Fortschritt überprüft und Krypto-Agilität langfristig verankert wird.
Welche Post-Quanten-Algorithmen hat das NIST standardisiert?
ML-KEM (FIPS 203, basierend auf CRYSTALS-Kyber), ML-DSA (FIPS 204, basierend auf CRYSTALS-Dilithium) und SLH-DSA (FIPS 205, basierend auf SPHINCS+) sind bereits standardisiert. FN-DSA (basierend auf FALCON) und HQC befinden sich noch in der Standardisierungsphase.
Was bedeutet „jetzt ernten, später entschlüsseln“ und warum ist das für den Zeitpunkt der Migration wichtig?
Es beschreibt Angreifer, die heute verschlüsselte Daten sammeln, um sie zu entschlüsseln, sobald Quantencomputer leistungsfähig genug sind. Dies ist deshalb relevant, weil die heutigen kryptografischen Entscheidungen unmittelbare Konsequenzen haben, nicht erst, wenn ein kryptografisch relevanter Quantencomputer existiert. Das Warten auf Gewissheit über die zeitliche Abfolge der Quantencomputer bedeutet daher, die Offenlegung von Daten in Kauf zu nehmen, die jahrelang vertraulich bleiben müssen.
Was sollte bei einer PQC-Migration als Erstes geschehen?
Vorbereitung: Definition der Migrationsziele basierend auf Datensensibilität und Systemkomplexität, Benennung eines Migrationsleiters und eines Teams sowie Überprüfung der bestehenden kryptografischen Bestände und der beteiligten Akteure. Ohne diese Grundlage fehlt es den späteren Phasen an der notwendigen Richtung und Verantwortlichkeit für eine effektive Durchführung.
Welche kurzfristigen Maßnahmen können das Risiko während der vollständigen PQC-Migration reduzieren?
Verkürzung der Zertifikatsgültigkeitsdauer, Erhöhung der Schlüssellänge, Modernisierung von Protokollen wie der Umstieg auf TLS 1.3, Erhöhung der physischen Sicherheit und Hinzufügen zusätzlicher Datenschutzebenen. Diese Maßnahmen ersetzen nicht die Migration, sondern reduzieren das Risiko, während die langfristige PQC-Implementierung geplant und durchgeführt wird.
Ist die PQC-Migration ein einmaliges Projekt?
Nein. Das Endziel ist Krypto-Agilität, also die Fähigkeit, kryptografische Systeme schnell an neue Bedrohungen, Algorithmen und Standards anzupassen. Die Überwachungs- und Bewertungsphase etabliert kontinuierliche Prozesse zur Aktualisierung von Inventaren, zur Überwachung der Einhaltung von Vorschriften und zur Neubewertung von Risiken, anstatt die Migration nach der ersten Bereitstellung als abgeschlossen zu betrachten.


