
Die Verwaltung des Zertifikatslebenszyklus ist kein Thema, das Begeisterung auslöst. Es gehört gedanklich in dieselbe Schublade wie Datensicherungen und Patch-Pläne: wichtig, aber wenig glamourös und leicht auf das nächste Quartal zu verschieben.
Bis hin zu dem Moment, in dem ein Zertifikat an der falschen Stelle abläuft und dadurch ein Zahlungssystem, einen Anmeldevorgang oder einen kompletten kundenorientierten Dienst lahmlegt.
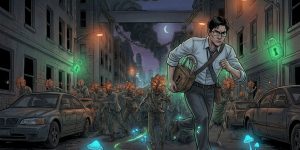
Diese Diskrepanz zwischen dem Gefühl, wie langweilig das Thema ist, und den verheerenden Folgen, wenn es ignoriert wird, ist genau das Problem. Und deshalb haben wir einen Comic anstelle eines weiteren Whitepapers erstellt.
Der Zertifizierungskrieg: Wettlauf gegen den Ablauf ist eine kurze, illustrierte Geschichte über die 47-Tage-Zertifizierungspflicht und den Fehler, den die meisten Teams nie vorhersehen. Hier werden die Hintergründe erläutert und warum es sich lohnt, sich zehn Minuten Zeit dafür zu nehmen.
Das Problem mit dem Problem
Die meisten Sicherheitsrisiken kündigen sich an. Eine Phishing-Kampagne nimmt sprunghaft zu. Eine Sicherheitslücke erhält eine CVE-Nummer und wird in den Medien thematisiert. Das Ablaufen eines Zertifikats verläuft genau umgekehrt. Es bleibt völlig unbemerkt, weil scheinbar alles in Ordnung ist, bis es dann doch zu spät ist.
Ein Zertifikat verliert nicht an Wert. Es gibt keine Warnungen aus, wenn es älter wird. Es funktioniert einwandfrei, bedient den Datenverkehr und besteht alle Prüfungen, bis sein Gültigkeitsdatum abläuft und jedes System, das ihm vertraut hat, ihm sofort nicht mehr vertraut. Der Fehler ist binär und tritt plötzlich ein, und er tritt in der Regel zum ungünstigsten Zeitpunkt ein, da der Ablauf ohne Vorwarnung erfolgt.
Dies ist die Art von Risiko, bei der eine Organisation am schwersten zum Handeln bewegt werden kann. Es gibt keinen Rauch vor dem Feuer. Sorgfältige Teams ignorieren dieses Risiko monatelang, weil die Kennzahlen grün sind und nichts brennt – genau der Zustand, den ein bald ablaufendes Zertifikat bis zum Schluss aufweist.
Mit einem Balkendiagramm lässt sich ein stilles, unsichtbares Risiko nicht vermitteln. Mit einer Geschichte hingegen schon. Genau deshalb haben wir uns für ein anderes Format entschieden.
Worum es in dem Comic eigentlich geht
Wenn man die Illustrationen weglässt, macht der Comic eine Aussage: Das Zertifikat, das einen zu Fall bringt, ist selten das, das man gerade anschaut.
Die Zertifikate im Dashboard, also jene mit Besitzerangaben und Erneuerungserinnerungen, sind größtenteils in Ordnung. Sie werden regelmäßig erneuert, da jemand dafür verantwortlich ist. Das problematische Zertifikat hingegen ist aus der Liste verschwunden. Es wurde vor Jahren von jemandem ausgestellt, der das Unternehmen inzwischen verlassen hat. Die Spalte für den Besitzer ist leer. Es läuft auf einem Server, den niemand überwacht, wird von allen nachgelagerten Systemen stillschweigend als vertrauenswürdig eingestuft, und selbst die sorgfältigste Erneuerungspraxis kann es nicht retten, da man ein Zertifikat, von dessen Existenz man nichts weiß, nicht erneuern kann.
Die Geschichte veranschaulicht drei Ausprägungen dieses Problems. Da ist die schiere Menge an Verlängerungen, die einen manuellen Prozess in großem Umfang unmöglich macht. Da ist das Zertifikat, das noch gültig ist und im Dashboard weiterhin als aktiv angezeigt wird, nur noch wenige Tage bis zum Ablaufdatum, ohne dass eine Verlängerung ansteht – einwandfrei, bis es das plötzlich nicht mehr ist. Und da ist das verwaiste, nicht zugeordnete und unüberwachte Zertifikat, das unbemerkt abläuft. Jede dieser Kategorien sollte jedem PKI-Team bekannt sein, und jede wird deutlich gefährlicher, wenn Zertifikate nur noch Wochen statt eines Jahres gültig sind.
Der Comic verleiht diesen Bedrohungen Charaktere und ein Setting, sodass sie einprägsam sind. Der zugrundeliegende Punkt ist durchaus ernst: Das Problem ist die Sichtbarkeit, nicht der Aufwand.
Warum 2029 die Anforderungen erhöht
Nichts davon ist neu. Neu ist die Geschwindigkeit.
Das CA/Browser Forum hat 2025 einen Zeitplan verabschiedet, der die maximale Gültigkeitsdauer öffentlich vertrauenswürdiger TLS-Zertifikate schrittweise verkürzt: 200 Tage ab März 2026, 100 Tage ab März 2027 und 47 Tage ab März 2029. Die Begründung ist schlüssig. Eine kürzere Gültigkeitsdauer verringert das Zeitfenster, in dem Angreifer ein gestohlenes oder fälschlicherweise ausgestelltes Zertifikat ausnutzen können. Aus Sicherheitsgründen ist eine kürzere Gültigkeitsdauer tatsächlich besser.
Im operativen Bereich sieht die Sache anders aus. Ein Team, das heute 500 Zertifikate verwaltet, bearbeitet einige hundert Verlängerungen pro Jahr – ein für einen erfahrenen Entwickler und ein paar Skripte durchaus machbares Unterfangen. Bei einer Gültigkeitsdauer von 47 Tagen stehen für dieselbe Infrastruktur fast 4,000 Verlängerungsvorgänge pro Jahr an, also etwa 16 pro Werktag. Kommen kurzlebige Workloads wie Cloud-Dienste, Container und IoT-Geräte hinzu, steigt die Zahl noch weiter an.
Bei diesem Tempo wird aus einem stillen Risiko ein ständiges. Ein Zertifikat hat nie mehr als ein paar Wochen bis zu seiner Gültigkeitsdauer, sodass der Spielraum, eine versäumte Verlängerung zu bemerken, immer kleiner wird.
Manuelle Prozesse, die jahrelang funktioniert haben, versagen unter dieser Belastung nicht reibungslos. Sie fallen plötzlich aus, und der Ausfall sieht aus wie ein Systemausfall.
Das ist der Countdown, nach dem der Comic benannt ist. Die Vorgabe selbst ist öffentlich und der Zeitplan klar. Was sich ändert, ist, was die Berechnungen in der Praxis für die Teams bedeuten, die damit leben müssen.
Wer sollte es lesen und warum es sich lohnt, diese zehn Minuten zu investieren?
„Cert Wars“ richtet sich an diejenigen, die für die Systemverfügbarkeit verantwortlich sind: PKI-Ingenieure, Sicherheitsbeauftragte und die CISOs, die für beides zuständig sind. Es setzt keine Vorkenntnisse in Kryptografie voraus und versucht nicht, den Standard Zeile für Zeile zu erklären. Es bietet einen wertvolleren Ansatz: Es definiert das Problem neu.
Wer diesen Text liest, wird seine eigene Arbeitsumgebung mit anderen Augen sehen und sich weniger darauf konzentrieren, ob Verlängerungen fristgerecht erfolgen, sondern vielmehr auf eine wichtigere Frage: Wie viele Zertifikate gibt es, die überhaupt nicht erfasst werden? Diese grundlegende Veränderung – von der Geschwindigkeit der Verlängerungen hin zur Transparenz – ist das Wertvollste, was ein Team in den nächsten Jahren mitnehmen kann.
Und es geht wirklich schnell. Zehn Minuten, eine echte Geschichte und eine Botschaft, die gerade deshalb im Gedächtnis bleibt, weil sie als Geschichte und nicht als Präsentationsfolie erzählt wird.
Schalten Sie alle drei Bedrohungen aus
Die drei Bedrohungen im Comic sehen unterschiedlich aus, aber mit der gleichen Vorgehensweise lassen sie sich alle besiegen: Jedes Zertifikat finden, es automatisch verlängern und niemals aufhören zu beobachten, damit keine von ihnen die Chance hat, sich zu entwickeln.
Genau das leistet CertSecure Manager. Er löst das Problem der Verlängerungsstaus durch automatisierte Prozesse und reduziert so Tausende von manuellen Vorgängen pro Jahr auf die wenigen Ausnahmen, die noch einen Mitarbeiter erfordern. Er behebt stillschweigende Ablaufdaten durch kontinuierliche Überwachung und kennzeichnet Zertifikate, die kurz vor dem Ablauf stehen oder deren Verlängerung noch nicht eingeleitet wurde, lange bevor ein Warnsignal im Dashboard erscheint.
Und es beantwortet das Problem der verwaisten Zertifikate mit automatisierter Erkennung, indem es die Zertifikate aufdeckt, die bei einer manuellen Bestandsaufnahme übersehen werden, und jedem einzelnen einen benannten Besitzer zuweist.
Lesen Sie „The Cert Wars: Race Against Expiry“, um zu sehen, wie alle drei auf einen einzigen Administrator zulaufen, was genau der Art und Weise entspricht, wie ein echter Ausfall in der Regel zustande kommt.
Buchen Sie dann eine 15-minütige Demo, um herauszufinden, welche der drei sich bereits in Ihrem Besitz befinden, und entfernen Sie alle drei vom Spielbrett, bevor März 2029 die Suche für Sie übernimmt.

