- Kurzantwort: Was ist HSMaaS und wann braucht man es?
- Was ist ein HSM und wie funktioniert es?
- ECs HSM als Dienstleistung
- Bereitstellungsmodelle: Dedizierte vs. verwaltete HSM
- FIPS-Grenze: Was bedeutet das für Ihre Schlüssel?
- Hohe Verfügbarkeit und Schlüsselzeremonie
- Integrationsvoraussetzungen und Anwendungsschnittstellen
- Vorteile von HSM as a Service
- Fehlermodus-Leitfaden
- Fazit
- Häufig gestellte Fragen
HSM as a Service (HSMaaS) bietet eine nach FIPS 140-2 oder FIPS 140-3 validierte Hardware-Sicherheitsmodul-Infrastruktur ohne die hohen Investitionskosten und die operative Komplexität der direkten Verwaltung von HSM-Geräten. Der Anbieter betreibt dedizierte, manipulationssichere HSM-Hardware; der Kunde behält die exklusive Kontrolle über das Schlüsselmaterial in einer kryptografisch isolierten Partition. Kryptografische Operationen wie Schlüsselerzeugung, Verschlüsselung, Entschlüsselung und Signierung finden innerhalb der FIPS-validierten Hardwaregrenzen statt, und die Schlüssel verlassen diese Grenzen niemals im Klartext. Empfohlene Vorgehensweise: Ermitteln Sie, welche Workloads die Verwahrung von Hardware-Schlüsseln erfordern, bestätigen Sie das erforderliche FIPS-140-Niveau und evaluieren Sie, ob eine dedizierte oder verwaltete HSM-Bereitstellung Ihren Richtlinien- und Betriebsanforderungen entspricht.
Kurzantwort: Was ist HSMaaS und wann braucht man es?
HSMaaS ist eine Hardware-Sicherheitsmodul-Infrastruktur, die als Managed Service bereitgestellt wird. Die zugrundeliegende Hardware bietet denselben FIPS-konformen Manipulationsschutz und dieselbe Schlüsselverwaltung wie ein lokales HSM. Das Servicemodell eliminiert Hardwarebeschaffung, Rechenzentrumsbetrieb, Firmware-Management und Personalaufwand. Nutzen Sie HSMaaS, wenn Workloads einen hardwarebasierten Schlüsselschutz erfordern (CA-Privatschlüssel, Zahlungs-HSM-Funktionen, Codesignaturschlüssel, TLS-Privatschlüssel) und wenn Ihrem Unternehmen die Expertise oder Kapazität fehlt, HSM-Hardware direkt zu betreiben. Einen umfassenderen Entscheidungsrahmen finden Sie in unserem Enterprise Guide to HSMaaS.
Was ist ein HSM und wie funktioniert es?
Ein Hardware-Sicherheitsmodul (HSM) ist ein manipulationssicheres physisches Gerät, das kryptografische Schlüssel generiert, speichert und verwaltet sowie kryptografische Operationen innerhalb einer Hardwaregrenze durchführt, aus der die Schlüssel niemals im Klartext hervortreten. HSMs werden gemäß FIPS 140-2 oder dem aktuellen FIPS 140-3-Standard validiert. Die Validierungsstufen von FIPS 140 reichen von Stufe 1 (funktionierender Algorithmus, produktionsreife Ausrüstung) bis Stufe 4 (aktive Manipulationsabwehr, Erkennung von Umgebungsangriffen).
Für die meisten Unternehmensanwendungen ist FIPS 140-2 Level 3 der Standard: Er bietet Manipulationsschutz, identitätsbasierte Authentifizierung und die Anforderung, dass kritische Sicherheitsparameter, die das HSM verlassen, verschlüsselt werden. Die im HSM generierten Schlüssel verwenden einen Hardware-Zufallszahlengenerator (TRNG), der NIST SP 800-90A entspricht. Die Autorisierung zur Verwendung HSM-geschützter Schlüssel erfordert physische Smartcards, PINs oder gleichwertige Multi-Faktor-Authentifizierung. Dadurch wird verhindert, dass rein softwarebasierte Angriffe selbst mit privilegiertem Hostzugriff auf das Schlüsselmaterial zugreifen können.
Um Sicherheitslücken noch besser zu verhindern, sind HSMs vom allgemeinen Computernetzwerk isoliert und arbeiten als separate physische oder netzwerkgebundene Geräte. Ein Angreifer ohne physischen Zugriff auf das HSM kann selbst bei vollem Zugriff auf das Host-Betriebssystem keine geschützten Schlüsseldaten abrufen.
HSM als Service der EG
Encryption Consulting bietet mit HSM as a Service höchste Sicherheit für Zertifikatsverwaltung, Datenverschlüsselung, Betrugsschutz sowie Verschlüsselungsanwendungen im Finanz- und allgemeinen Bereich. Wesentliche Merkmale des HSMaaS-Angebots von EC:
- FIPS 140-2 Level 3 und PCI HSM-zertifiziert: Validierung auf Hardware-Geräteebene, nicht nur auf Softwareebene.
- Weltweit kompatibel und herstellerunabhängig: EC arbeitet mit mehreren HSM-Anbietern zusammen und wählt die Hardware aus, die am besten zu den Anforderungen, dem Budget und den Compliance-Vorgaben des Kunden passt.
- Anpassbare, hochsichere HSM-Lösungen: Bereitstellungsoptionen vor Ort und in der Cloud, die auf organisatorische und regulatorische Vorgaben zugeschnitten sind.
- Höchste Verfügbarkeit: Clusterbasierte Bereitstellung mit Replikation über verschiedene Appliances hinweg; geografische Redundanz verfügbar.
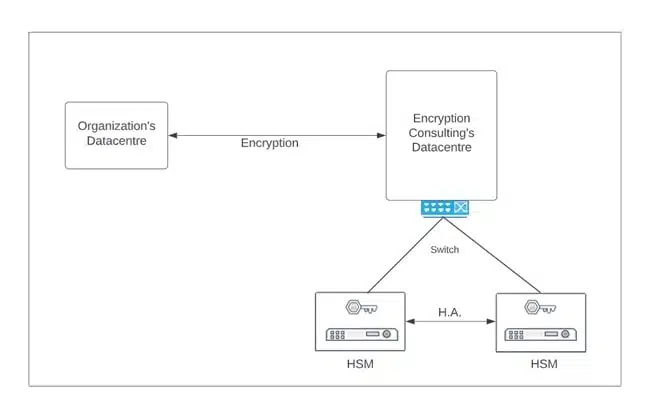
ECs HSMaaS eignet sich sowohl für Unternehmen, die bereits HSMs im Einsatz haben und Managementunterstützung benötigen, als auch für Unternehmen, die eine neue HSM-Infrastruktur von Grund auf aufbauen. Da EC herstellerunabhängig ist, bietet es Optionen für alle gängigen Enterprise-HSM-Plattformen, einschließlich Entrust nShield.
Bereitstellungsmodelle: Dedizierte vs. verwaltete HSM
Dediziertes HSM
Der Kunde erhält eine vollständige, mandantenfähige HSM-Appliance mit umfassender administrativer Kontrolle. Ideal für:
- Organisationen, die FIPS 140-2 Level 3 oder höher validierte Geräte mit vollständiger und ausschließlicher Kontrolle über die HSM-Appliance benötigen.
- Arbeitslasten, bei denen die gemeinsame Nutzung von Hardware gemäß den Unternehmensrichtlinien nicht zulässig ist.
- Anwendungsfälle mit hohen Leistungsanforderungen, die einen dedizierten kryptografischen Durchsatz erfordern.
- Migrationsszenarien, in denen die Organisation von einer anderen HSM-Plattform wechselt und eine saubere, isolierte Umgebung benötigt.
Verwaltetes HSM
EC übernimmt die vollständige operative Verantwortung für die HSM-Umgebung (Cloud, Hybrid oder On-Premises), einschließlich Bereitstellung, Konfiguration, Patching und Wartung. Der Kunde behält die Kontrolle über wichtige Daten in seinen Partitionen und legt Zugriffsrichtlinien fest, delegiert jedoch die Hardwareverwaltung. Ideal für:
- Organisationen, die bereits über eine HSM-Infrastruktur verfügen und eine kontinuierliche Expertenbetreuung anstelle einer Selbstverwaltung benötigen.
- Organisationen, die neue HSM-Implementierungen durchführen, bei denen die internen HSM-Fachkenntnisse begrenzt sind.
- Workloads, die eine FIPS-validierte Schlüsselverwaltung benötigen, ohne dass eine interne HSM-Betriebsfunktion aufgebaut werden muss.
FIPS-Grenze: Was bedeutet das für Ihre Schlüssel?
Die FIPS-140-Grenze ist der physische und logische Perimeter, innerhalb dessen alle kryptografischen Operationen stattfinden. Schlüssel, die innerhalb dieser Grenze generiert werden, werden niemals im Klartext außerhalb dieser Grenze offengelegt. Für HSMaaS bedeutet dies:
- Die Schlüsselerzeugung erfolgt innerhalb der HSM-Hardware mithilfe eines Hardware-Zufallszahlengenerators.
- Signier- und Entschlüsselungsvorgänge finden innerhalb der Hardware statt; nur das Ergebnis (Signatur oder Klartext) verlässt die Hardwaregrenze.
- Bei der Sicherung von Schlüsseln wird das Schlüsselmaterial ausschließlich in verschlüsselter Form exportiert, geschützt durch den Sicherungsschlüssel des HSM, der selbst niemals im Klartext die Hardware verlässt.
- Der Anbieter kann nicht auf Kundenschlüssel im Klartext zugreifen; die Partitionsarchitektur erzwingt dies auf Hardwareebene.
Hohe Verfügbarkeit und Schlüsselzeremonie
ECs HSMaaS setzt HSMs in Clustern ein, deren Schlüsselmaterial über mehrere Appliances hinweg synchronisiert wird. Der Ausfall einer einzelnen Appliance ist für die angeschlossenen Anwendungen transparent; der Cluster führt die kryptografischen Operationen weiterhin von den verbleibenden Appliances aus. Für geografisch hohe Verfügbarkeit wird das Schlüsselmaterial mithilfe des verschlüsselten Backup-Mechanismus des HSM auf Cluster an sekundären Standorten repliziert.
Für CA-Root-Schlüssel, HSM-Master-Schlüssel und andere hochsensible Schlüssel ist bei der HSM-Initialisierung eine Schlüsselzeremonie erforderlich. Diese Zeremonie stellt sicher, dass keine einzelne Person über das vollständige Schlüsselmaterial verfügt und erstellt ein signiertes Prüfprotokoll. EC unterstützt die Planung und Durchführung der Schlüsselzeremonie im Rahmen des HSMaaS-Projekts. Die Zugangsdaten für die Schlüsselzeremonie werden mithilfe einer M-von-N-Quorum-Autorisierung auf mehrere Verwahrer verteilt; der Ausfall von weniger als M Verwahrern gefährdet den Schlüsselzugriff nicht.
Integrationsvoraussetzungen und Anwendungsschnittstellen
ECs HSMaaS unterstützt standardmäßige kryptografische Schnittstellen für die Anwendungsintegration:
- PKCS#11: Die primäre Schnittstelle für die meisten Unternehmensanwendungen; kompatibel mit Java, C, Python und anderen Sprachlaufzeitumgebungen über Standard-PKCS#11-Bibliotheken.
- JCE (Java Cryptography Extension): für Java-basierte Anwendungen, die HSM-gestützte Schlüsseloperationen benötigen.
- Microsoft CNG / CAPI: für Windows-native Anwendungen und Microsoft CA (Active Directory Certificate Services)-Integrationen.
- REST-API: für Cloud-native Anwendungen, die keine native HSM-Bibliothek verwenden können.
Integrationsschritte: Installieren Sie die HSM-Client-Software auf den Anwendungshosts, konfigurieren Sie die Anwendung so, dass kryptografische Operationen über die ausgewählte Schnittstelle an die HSM-Partition weitergeleitet werden, testen Sie die Verbindung und vergewissern Sie sich, dass die Schlüssel in Hardware generiert und gespeichert werden (und nicht per Software-Fallback). Das EC-Team bietet Integrationsunterstützung für alle gängigen PKI-Systeme, CodeSign Secure und CertSecure Manager.
Vorteile von HSM as a Service
- Manipulationssicherheit auf Hardwareebene: Manipulationssichere, manipulationsgeschützte und manipulationsresistente Hardware bietet einen physischen und logischen Schutz, den Software-Schlüsselspeicher nicht erreichen können.
- Flexibilität vor Ort und in der Cloud: Die Bereitstellung erfolgt an dem Ort und in dem Modell, das den betrieblichen Anforderungen entspricht, ohne auf eine einzige Topologie festgelegt zu sein.
- Vollständige Kontrolle über Schlüsselmaterialien: Der Kunde behält das Eigentum und die Kontrolle über wichtige Materialien, unabhängig davon, wo die Anwendungsworkloads ausgeführt werden.
- Multi-Cloud-Schlüsselverwaltung: Hardwaregestützte Kryptographie und Schlüsselverwaltung über mehrere Cloud-Umgebungen hinweg durch einen einzigen Dienst erweitern.
- Elastische Skalierung: Partitionen oder Kapazität hinzufügen, ohne Verzögerungen bei der Hardwarebeschaffung.
- Ermöglichung der Einhaltung von Vorschriften: Die FIPS-Validierungsdokumentation, Audit-Logs und Richtlinienkontrollen unterstützen die Nachweissammlung für PCI DSS, HIPAA, NIST SP 800-57 und andere Rahmenwerke.
Fehlermodus-Leitfaden
- Nichtverfügbarkeit des HSM-Dienstes: Wenn der HSM-Cluster nicht erreichbar ist, schlagen alle Operationen fehl, die HSM-Privatschlüssel benötigen. Halten Sie einen getesteten Failover-Plan bereit; für kritische CA-Schlüssel ist eine Hybridtopologie mit lokaler Datensicherung empfehlenswert.
- Quorum-Berechtigungsnachweise verloren gegangen: Sind die M-von-N-Verwalter nicht verfügbar, kann der Partitionszugriff blockiert werden. Weisen Sie Ersatzverwalter zu und testen Sie die Wiederherstellung jährlich mit den Ersatzzugangsdaten in einer Testumgebung.
- Abgelaufene Zertifikate auf HSM-gestützten Schlüsseln: Der HSM-Schlüssel bleibt gültig, aber das zugehörige Zertifikat läuft ab, was zu Verbindungsfehlern führt. CertSecure Manager Automatisierung des Zertifikatslebenszyklusmanagements für alle HSM-gestützten TLS-Zertifikate.
- Kündigung des Anbietervertrags: Die Möglichkeit zum Export der Schlüssel in verschlüsselter Form sollte bei Vertragsunterzeichnung bestätigt werden; Export und Re-Import sollten vor Beginn der Geschäftsbeziehung getestet werden.
Fazit
HSM as a Service bietet dieselbe FIPS-validierte Manipulationssicherheit und Schlüsselverwaltung wie ein lokales HSM in einem Managed-Service-Modell. Dadurch entfallen Hardwarebeschaffung und Betriebsaufwand, während die volle Kontrolle des Kunden über seine Schlüssel erhalten bleibt. ECs HSMaaS bietet dedizierte und verwaltete Bereitstellungsoptionen, herstellerunabhängige Hardwareauswahl, FIPS 140-2 Level 3- und PCI-HSM-Zulassung sowie Integrationsunterstützung für PKI , Codesignierung und Zertifikatslebenszyklusmanagement. Weitere Informationen finden Sie unter hsm-as-a-service oder kontaktieren Sie uns.
Häufig gestellte Fragen
Was ist HSM as a Service?
Bei diesem Bereitstellungsmodell betreibt ein Anbieter im Auftrag des Kunden FIPS 140-2- oder FIPS 140-3-validierte HSM-Hardware. Der Anbieter übernimmt die Verwaltung von Hardware, Firmware und physischer Sicherheit; der Kunde behält die ausschließliche Kontrolle über das Schlüsselmaterial in einer kryptografisch isolierten Partition.
Was ist ein Hardware-Sicherheitsmodul und wie funktioniert es?
Ein manipulationssicheres Hardware-Shell-Modul (HSM) generiert, speichert und verwaltet kryptografische Schlüssel innerhalb einer Hardwaregrenze, sodass diese niemals im Klartext austreten. HSMs werden gemäß FIPS 140-2 oder FIPS 140-3 validiert. Level 3 (der gängigste Unternehmensstandard) bietet zusätzlich Manipulationssicherheit, identitätsbasierte Authentifizierung und die Extraktion verschlüsselter Schlüssel. Die Schlüssel werden mithilfe eines Hardware-Zufallszahlengenerators generiert, der dem NIST SP 800-90A-Standard entspricht.
Worin besteht der Unterschied zwischen einem dedizierten HSM und einem verwalteten HSM?
Dediziertes HSM: Ein mandantenfähiges Gerät mit voller Kundenverwaltung; der Kunde ist Eigentümer der Hardwarekonfiguration. Managed HSM: EC übernimmt Bereitstellung, Patching und Betrieb; der Kunde behält die Kontrolle über die wichtigsten Komponenten in seiner Partition. Dedizierte Systeme eignen sich für Organisationen, die exklusiven Besitz des HSM benötigen; Managed Systeme eignen sich für Organisationen, die das operative Management auslagern möchten.
Welche FIPS 140-Stufe unterstützt ECs HSMaaS?
FIPS 140-2 Level 3- und PCI HSM-konforme Konfigurationen. FIPS 140-3-validierte Hardware ist über den herstellerunabhängigen Auswahlprozess von EC erhältlich. Prüfen Sie stets, ob die FIPS-Validierung für die jeweilige Hardware-Appliance gilt und nicht nur für die Software-Management-Schicht.
Welche Vorteile bietet HSMaaS gegenüber intern entwickelten HSMs?
Keine Investitionskosten; der Anbieter kümmert sich um Firmware, Überwachung und physische Sicherheit; skalierbar ohne Verzögerungen bei der Hardwarebeschaffung; die FIPS-Konformitätsdokumentation wird vom Anbieter geführt; HSM-Expertise als Kernfunktion und nicht als sekundäre IT-Aufgabe. Nachteil: Netzwerklatenz bei kryptografischen Operationen im Vergleich zu PCIe-angeschlossenen, lokalen HSMs.
Wie integriert sich ECs HSMaaS in PKI, Codesignierung und Zertifikatsverwaltung?
Die CA-Signaturvorgänge finden innerhalb des HSM statt; der private CA-Schlüssel wird niemals im Klartext übertragen. CodeSign Secure ist in ECs HSMaaS integriert, um Codesignaturschlüssel während des Signaturprozesses in einer CI/CD-Pipeline zu schützen. CertSecure Manager verwaltet den Zertifikatslebenszyklus für TLS-Zertifikate, die auf im HSM gespeicherten Schlüsseln basieren, und berücksichtigt dabei sowohl den Zertifikatsablauf als auch die Anforderungen an die Schlüsselverwaltung.
- Kurzantwort: Was ist HSMaaS und wann braucht man es?
- Was ist ein HSM und wie funktioniert es?
- ECs HSM als Dienstleistung
- Bereitstellungsmodelle: Dedizierte vs. verwaltete HSM
- FIPS-Grenze: Was bedeutet das für Ihre Schlüssel?
- Hohe Verfügbarkeit und Schlüsselzeremonie
- Integrationsvoraussetzungen und Anwendungsschnittstellen
- Vorteile von HSM as a Service
- Fehlermodus-Leitfaden
- Fazit
- Häufig gestellte Fragen