
Sichere Kommunikation ist in der heutigen Welt unerlässlich, und Truststores spielen dabei eine wichtige Rolle. Ein Truststore ist ein digitales Repository, das Zertifikate von verifizierten Quellen speichert.
Wenn wir auf einer Website ein Sicherheitsschloss-Symbol sehen, ist das ein Zeichen dafür, dass wir mit einem sicheren Netzwerk verbunden sind. Hinter den Kulissen arbeitet ein komplexes System. Ein Trust Store ermöglicht dieses System. Doch was genau ist ein Trust Store und wie funktioniert er?
Betrachten Sie unsere Freunde in sozialen Medien als eine Art Vertrauensspeicher. Wir nehmen Freundschaftsanfragen nur von Personen an, die wir kennen oder die uns von vertrauenswürdigen Kontakten empfohlen wurden. Ähnlich verhält es sich mit einem Vertrauensspeicher: Er speichert digitale Zertifikate, die von der Zertifizierungsstelle (CA) ausgestellt wurden und denen unser Betriebssystem oder Browser vertraut. Diese Zertifikate dienen als digitale Kennzeichnung der von uns besuchten Websites und geben uns Auskunft darüber, ob eine Website vertrauenswürdig ist oder nicht.
Um dies besser zu verstehen, wollen wir uns nun ansehen, wie der Verifizierungsprozess abläuft :
-
Websites senden digitale Zertifikate
Wenn wir eine Website besuchen, sendet diese ein digitales Zertifikat an den Browser.
-
Trust Store prüft das Zertifikat
Hier kommt der Trust Store ins Spiel, der das digitale Zertifikat verifiziert.
-
Ist das Zertifikat vertrauenswürdig?
Wenn eine beliebige Zertifizierungsstelle das digitale Zertifikat in der Trust Store-Liste signiert, gilt das Zertifikat als vertrauenswürdig und die Verbindung ist somit sicher.
-
Verbindung ist nicht sicher
Wenn das Zertifikat jedoch nicht mit einer bekannten Zertifizierungsstelle übereinstimmt, wird im Trust Store ein Warnsignal ausgegeben. In diesem Fall wird die Meldung „Verbindung nicht sicher“ angezeigt.
Heutzutage verwalten Betriebssysteme und Webbrowser eine Liste dieser Zertifikate, sogenannte Trust Stores. Dies ermöglicht die Implementierung strenger Kriterien, um zu bestimmen, welche CA-Zertifikate als vertrauenswürdig gelten. Trust Stores ermöglichen eine sichere Kommunikation, indem sie bei jeder Online-Interaktion auf diese Zertifikate verweisen und Ihnen helfen, die Verbindung mit potenziell schädlichen Entitäten zu vermeiden.
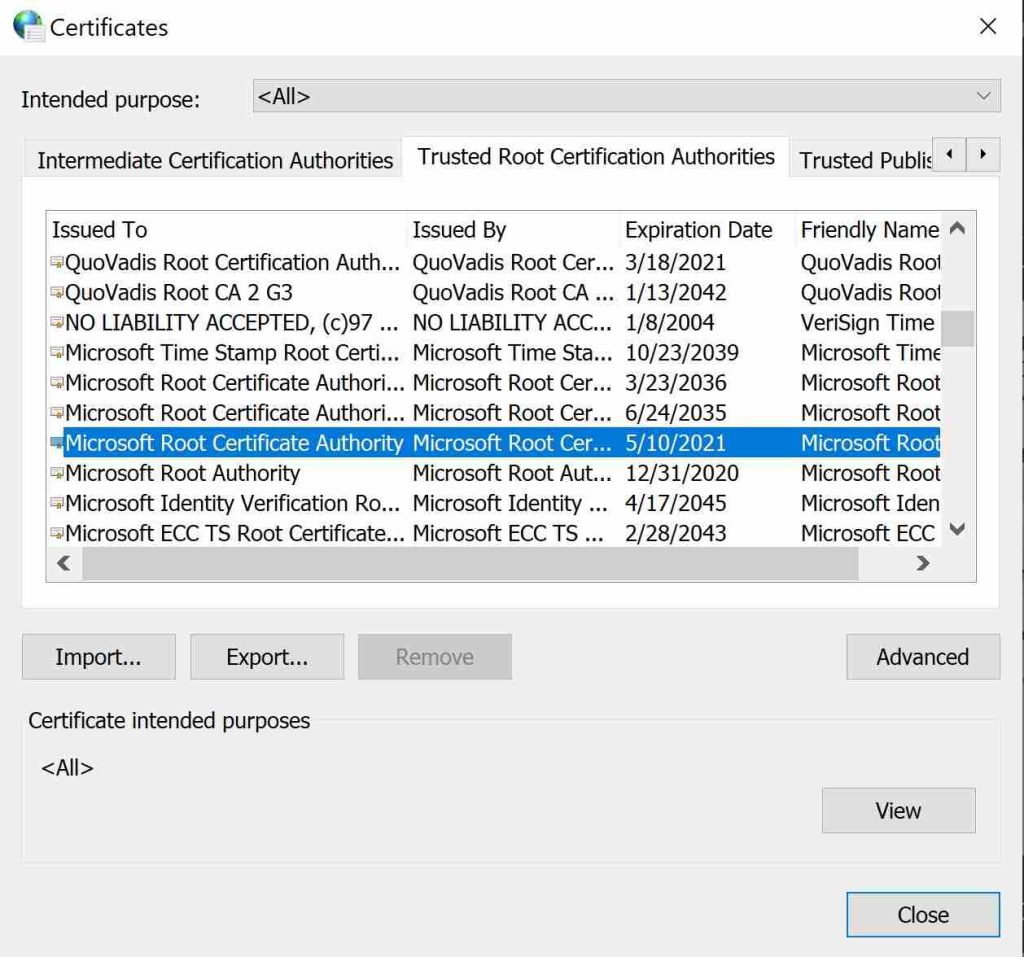
Um vertrauenswürdige Stammzertifikate auf Ihren Windows-Computern anzuzeigen, führen Sie die folgenden Schritte aus:
- Öffnen Sie die Systemsteuerung.
- Klicken Sie auf „Netzwerk und Internet“.
- Wählen Sie „Internetoptionen“.
- Gehen Sie im Fenster „Interneteigenschaften“ zur Registerkarte „Inhalt“.
- Klicken Sie auf die Schaltfläche „Zertifikate“.
- Wechseln Sie im Fenster „Zertifikate“ zur Registerkarte „Vertrauenswürdige Stammzertifizierungsstellen“.
Nun stellt sich die Frage, woher dieser Trust Store stammt. Es gibt vier große Organisationen, die solche Trust Stores verwalten.
- Von Windows verwendetes Microsoft-Stammzertifikatprogramm.
- Das Stammzertifikatsprogramm von Apple wird von allen Mac-Geräten verwendet.
- Das Mozilla-Stammzertifikatprogramm wird von Mozilla selbst und den meisten Linux-Distributionen verwendet.
- Google-Root-Zertifikatprogramm, das von Google Chrome und anderen Anwendungen verwendet wird.
Jede dieser Entitäten hat ihre eigenen Standards und Anforderungen für die Aufnahme eines Stammzertifikats in ihren Vertrauensspeicher, aber alle verlangen, dass eine Zertifizierungsstelle ein oder mehrere Audits durchläuft, bevor ihr Stammzertifikat aufgenommen werden kann.
Mittlerweile gibt es Hunderte von Zertifizierungsstellen, denen die CA/Browser Forum Baseline Requirements vertrauen . Diese legen die Regeln fest, die die vertrauenswürdigen Zertifizierungsstellen (CAs) vor der Ausstellung von Zertifikaten befolgen müssen.
Darüber hinaus werden CAs im Rahmen des WebTrust-Auditprogramms auf die Einhaltung dieser Regeln und Protokolle geprüft. Dies ist für einige Stammzertifikatprogramme wie Mozilla für die Aufnahme in ihre Vertrauensspeicher erforderlich.
Die folgende Tabelle bietet eine Aufschlüsselung der wichtigsten Aspekte des Trust Stores.
| Aspekt | Beschreibung | Beispiel |
|---|---|---|
| Anzahl vertrauenswürdiger Stammzertifizierungsstellen | Die Anzahl der Zertifizierungsstellen (CAs), deren Zertifikate vorinstalliert sind und von einem bestimmten Trust Store als vertrauenswürdig eingestuft werden. |
|
| Häufigkeit der Aktualisierungen | Wie oft der Trust Store aktualisiert wird mit neue oder widerrufene Zertifikate? | Trust Stores werden wöchentlich oder monatlich aktualisiert. |
| Arten der gespeicherten Zertifikate | Die verschiedenen Arten von Zertifikaten, die ein Trust Store enthalten kann, über reine Website-Zertifikate hinaus. |
|
| Häufige Überprüfungsfehler | Beispiele für Fehler, die einem Benutzer begegnen können, wenn das Zertifikat einer Website nicht mit dem Trust Store übereinstimmt. |
|
In diesem Szenario gelten Zertifizierungsstellen als vertrauenswürdige Dritte bei der Ausstellung digitaler Sicherheitszertifikate wie SSL, Code Signing usw. Sie verwalten öffentliche Schlüssel und andere verschlüsselungsrelevante Anmeldeinformationen. Sie authentifizieren und verknüpfen außerdem Websites, E-Mail-Adressen, Unternehmen und andere mit kryptografischen Schlüsseln.
Die CA ist für die Überprüfung und Ausgabe der Daten einer Organisation mit eindeutigen Zertifikaten verantwortlich. Diese CAs gelten als vertrauenswürdige Prüfer der Legitimität einer Website/Organisation. Einige Forscher weisen darauf hin, dass ihre Rolle in diesem Gesamtsystem eine zentrale Schwachstelle darstellen könnte. Ist eine CA kompromittiert, bedeutet dies theoretisch, dass jeder Angreifer gefälschte Zertifikate ausstellen und den Truststore-Verifizierungsprozess ausnutzen könnte.
Die Verwaltung des komplexen Netzwerks aus Schlüsseln und Zertifikaten kann komplex sein. Sicherheitsforscher weisen darauf hin, dass diese Komplexität eine potenzielle Schwachstelle darstellt. Fehler oder Schwachstellen in diesem Prozess könnten Angreifern die Möglichkeit bieten, diese auszunutzen.
Zur Behebung dieser Probleme werden in der Regel komplexe Lösungen eingesetzt, wie beispielsweise ein Zertifikatslebenszyklusmanagementsystem (CLM). Ein CLM kann einer Organisation potenziell bei der Verwaltung ihrer Zertifikate helfen.
Die Implementierung eines zentralen CLM ermöglicht eine bessere und zentralisierte Übersicht und Kontrolle über den gesamten Zertifikatslebenszyklus. Es verhilft dem Unternehmen zu einer besseren Transparenz der Zertifikate, setzt standardisierte Prozesse durch, verfolgt die Zertifikatsnutzung und erkennt und behebt Probleme umgehend.
Fazit
Zusammenfassend lässt sich sagen, dass Truststores eine entscheidende Rolle beim Aufbau einer sicheren Verbindung für jede Online-Interaktion spielen. Sie fungieren wie ein sicherer Tresor, der Zertifikate von verifizierten Quellen (Zertifizierungsstellen) speichert. Dieser Tresor dient der Überprüfung der Identität einer Website. Der Vorgang ist vergleichbar mit einem digitalen Handschlag, bei dem die Anmeldeinformationen bestätigt werden, um eine sichere und verschlüsselte Verbindung zu gewährleisten.
Wir müssen jedoch anerkennen, dass dieser Prozess mit gewissen Komplexitäten verbunden ist. Die hohe Abhängigkeit von der Zertifizierungsstelle birgt das Risiko eines Single Point of Failure. Darüber hinaus kann die Verwaltung der Webschlüssel und Zertifikate Komplexität erzeugen und zu Sicherheitslücken führen.
Um diese Herausforderungen zu bewältigen, kann unser CLM CertSecure zudem bei der Verwaltung dieser Zertifikate helfen und möglicherweise die Probleme mit der Aufsicht und Komplexität lösen.
Wie kann Encryption Consulting helfen?
Encryption Consulting bietet spezialisierte Dienstleistungen zur Identifizierung von Schwachstellen und Risikominderung durch PKI-Services . Unsere strategische Beratung richtet PKI-Lösungen an den Unternehmenszielen aus, steigert die Effizienz und minimiert Kosten. Durch die Partnerschaft mit Encryption Consulting können Unternehmen das volle Potenzial von PKI-Lösungen ausschöpfen und konkrete finanzielle Vorteile erzielen, während gleichzeitig robuste Sicherheitsmaßnahmen gewährleistet werden.
Encryption Consulting bietet mit PKIaaS eine flexible und sichere PKI-Lösung, die auf Ihre spezifischen Bedürfnisse zugeschnitten ist. Zu den Vorteilen zählen anpassbare Optionen, hohe Sicherheitsstandards und ein risikoarmes Management. PKIaaS automatisiert die Schlüssel- und Zertifikatsverwaltung, reduziert den Betriebsaufwand und minimiert das Risiko menschlicher Fehler. Darüber hinaus verbessert es die Netzwerktransparenz durch die Zertifikatspflicht für den Zugriff. Wir übernehmen den Aufbau der PKI-Infrastruktur und die Führung und Verwaltung der PKI-Umgebung (Cloud/Hybrid oder On-Premise) Ihres Unternehmens.
CertSecure Manager bietet umfassende Funktionen für das Lebenszyklusmanagement von Zertifikaten. Von der Erkennung und Inventarisierung über die Ausstellung, Bereitstellung, Verlängerung und den Widerruf bis hin zum Reporting – CertSecure ist eine Komplettlösung. Intelligente Berichtserstellung, Benachrichtigungen, Automatisierung, automatische Bereitstellung auf Servern und Zertifikatsregistrierung sorgen für zusätzliche Funktionen und machen CertSecure zu einem vielseitigen und intelligenten Werkzeug.

