
- Was ist SIEM und warum ist es für moderne Unternehmen wichtig?
- Warum ist SIEM in der modernen Sicherheitsarchitektur wichtig?
- Wie funktioniert SIEM?
- Wir stellen vor: Splunk: Ein modernes und skalierbares SIEM
- So funktioniert Splunk: Von Rohdaten zu echten Erkenntnissen
- Integration von CertSecure Manager mit Splunk über HTTP Event Collector (HEC)
- Warum benötigt CertSecure Manager eine SIEM-Integration?
- Was ist ein HTTP Event Collector (HEC) und warum haben wir uns dafür entschieden?
- Schrittweise Integration von CertSecure Manager mit Splunk
- Warum diese Integration entscheidend ist: Wichtigste Vorteile
- Fazit
Was ist SIEM und warum ist es für moderne Unternehmen wichtig?
Die moderne Unternehmensinfrastruktur ist ein weitläufiges Ökosystem aus Clouds, Endpunkten, Anwendungen, Servern und APIs, die alle ständig Protokolle generieren. Diese Protokolle enthalten wichtige Signale über Systemzustand, Sicherheitslage und Betriebsverhalten. Liegen diese Protokolle jedoch isoliert und über verschiedene Systeme und Formate verstreut vor, sind sie nur fragmentierte Datenpunkte. Ohne Korrelation oder Kontext liefern sie kaum verwertbare Erkenntnisse. Erst wenn Protokolle zentralisiert, normalisiert und gemeinsam analysiert werden, lassen sich aussagekräftige Muster erkennen, Risiken aufzeigen und fundierte Entscheidungen ermöglichen. Mit anderen Worten: Rohprotokolle sind bedeutungslos, aber durch einheitliche Transparenz werden sie zu aussagekräftigen Daten.
SIEM (Security Information and Event Management) löst dieses Problem, indem es als zentrale Informationsebene fungiert. Es sammelt, analysiert und korreliert Protokolle aus Ihrer gesamten Umgebung und bietet Sicherheitsteams so vollständige Transparenz und die Möglichkeit, schnell zu reagieren.
Im Kern vereint SIEM zwei bisher getrennte Disziplinen:
- Sicherheitsinformationsmanagement (SIM): Konzentriert sich auf die langfristige Speicherung, Analyse und Berichterstattung von Protokolldaten.
- Sicherheitsereignismanagement (SEM): Konzentriert sich auf Echtzeitüberwachung, Korrelation und Reaktion auf Vorfälle.
Durch die Kombination dieser Funktionen fungiert SIEM als Kommandozentrale für Sicherheitsoperationen und ermöglicht sowohl die Analyse historischer Daten als auch die Echtzeit-Bedrohungserkennung.
Warum ist SIEM in der modernen Sicherheitsarchitektur wichtig?
Unternehmen sind heute mit einer überwältigenden Menge an Protokollen und Warnmeldungen konfrontiert, von denen viele auf böswillige Aktivitäten hinweisen könnten. Ein Security Operations Center (SOC) erhält durchschnittlich über 10,000 Warnmeldungen pro Tag, große Organisationen sogar weit über 150,000. Angesichts dieser Flut ist die manuelle Identifizierung relevanter Bedrohungen ohne Automatisierung und intelligente Prozesse nahezu unmöglich.
Ein gut implementiertes SIEM bietet Echtzeit-Transparenz für lokale, Cloud- und Hybrid-Assets. So können Analysten Anomalien erkennen, böswillige Aktivitäten verfolgen und reagieren, bevor Vorfälle eskalieren. Durch intelligentes Herausfiltern von Störsignalen trägt es zur Reduzierung von Fehlalarmen bei und stellt sicher, dass sich die Teams ausschließlich auf echte Bedrohungen konzentrieren.
Letztendlich trägt SIEM dazu bei, kostspielige Sicherheitsverletzungen zu verhindern, die Einhaltung von Vorschriften zu unterstützen und Sicherheitsteams angesichts der unerbittlichen Cyberrisiken intelligenter und nicht härter arbeiten zu lassen.
Wie funktioniert SIEM?
SIEM funktioniert durch das Sammeln, Analysieren und Korrelieren von Protokoll- und Ereignisdaten aus verschiedenen Quellen wie Servern, Betriebssystemen, Firewalls, Antivirenprogrammen und Unternehmensanwendungen und die Zentralisierung dieser Informationen zur Sicherheitsüberwachung und Bedrohungserkennung.
Sobald Daten erfasst sind, kategorisiert die SIEM-Plattform diese in aussagekräftige Ereignisse wie Anmeldeversuche, Malware-Erkennung oder Rechteausweitungen. Basierend auf definierten Regeln und Verhaltensmustern löst sie dann Warnmeldungen bei verdächtigen oder anomalen Aktivitäten aus.
Wenn sich ein Benutzer beispielsweise innerhalb von 15 Minuten zehnmal nicht anmeldet, wird möglicherweise eine Warnung mit niedriger Priorität ausgelöst. 500 Fehlversuche im selben Zeitraum lösen jedoch sofort eine Warnung mit hoher Priorität aus, was auf einen möglichen Brute-Force-Angriff hinweist.
Wir stellen vor: Splunk: Ein modernes und skalierbares SIEM
Splunk ist eine der am weitesten verbreiteten SIEM-Plattformen für Unternehmen. Sie verarbeitet riesige Datenmengen, unterstützt Echtzeitanalysen und ist auf Flexibilität ausgelegt.
Um Splunk wirklich zu verstehen, ist es hilfreich, über traditionelle Anwendungsmodelle hinauszudenken. Splunk ist kein Einzweck-Tool, sondern eine Datenplattform. Es erfüllt nicht nur eine feste Funktion wie das Erstellen von Protokollen oder die Visualisierung. Vielmehr ist Splunk eher eine Art Werkzeugkasten für Maschinendaten, mit dem Sie riesige Mengen an Echtzeit- und historischen Daten, die von Ihren Systemen generiert werden, sammeln, durchsuchen, korrelieren, analysieren und visualisieren können.
So funktioniert Splunk: Von Rohdaten zu echten Erkenntnissen
Splunk ist mehr als nur Software: Es ist eine End-to-End-Datenplattform, die Unternehmen dabei hilft, die überwältigende Datenmenge zu verstehen, die ihre digitalen Umgebungen generieren. Aber wie genau wird das erreicht? Wir gehen die wichtigsten Vorgänge von Splunk im Detail durch – von der Datenaufnahme bis hin zu umsetzbaren Erkenntnissen.
Schritt 1: Sammeln und Aufnehmen von Daten
Splunk erfasst Daten aus nahezu jeder Quelle innerhalb der digitalen Umgebung eines Unternehmens. Dazu gehören strukturierte und unstrukturierte Protokolle, Metriken und Traces von Servern, Anwendungen, Netzwerken und Sicherheitsgeräten. Ob Sie wenige Server oder Tausende von Endpunkten in globalen Rechenzentren verwalten – Splunk integriert Daten nahtlos.
Splunk ist nicht auf einen bestimmten Eingabetyp beschränkt, sondern äußerst flexibel. Daten können über traditionelle Methoden wie Syslog (für Netzwerk- und Firewall-Protokolle), dedizierte Splunk-Forwarder auf Servern oder über REST-APIs und Cloud-Integrationen erfasst werden. Eine der leistungsstärksten Erfassungsmethoden von Splunk ist der HTTP Event Collector (HEC) . Er bietet eine einfache und dennoch sichere Möglichkeit, JSON-formatierte Daten direkt an Splunk zu senden, ohne dass zusätzliche Agenten oder Infrastruktur erforderlich sind.
Schritt 2: Indizieren und Speichern von Daten
Sobald die Daten Splunk erreichen, bleiben sie nicht ungenutzt. Splunk indexiert diese eingehenden Daten , verarbeitet und organisiert sie so, dass Suchvorgänge blitzschnell möglich sind – selbst bei riesigen Datenmengen. Diese strukturierte Indexierung ermöglicht es Splunk, Anfragen schnell zu bearbeiten.
Schritt 3: Analysieren, Korrelieren und Visualisieren von Daten
In diesem Schritt erweist sich Splunk als unschätzbar wertvoll. Sobald Ihre Daten indexiert sind, bietet Splunk leistungsstarke Such- und Analysefunktionen mithilfe seiner proprietären Sprache, der Search Processing Language (SPL) . SPL ist intuitiv und gleichzeitig leistungsstark und ermöglicht es Ihnen, komplexe Fragen zu stellen und sofort Antworten zu erhalten.
Dieser zusammenhängende Workflow, von der Rohdatenaufnahme bis hin zu verwertbaren Informationen, ist der Grund, warum Organisationen weltweit Splunk als zentrales Nervensystem ihrer digitalen Infrastruktur vertrauen.
Integration von CertSecure Manager mit Splunk über HTTP Event Collector (HEC)
Bei der Verwaltung umfangreicher Zertifikate ist Transparenz unerlässlich. Zertifikatsbezogene Vorfälle, wie beispielsweise abgelaufene oder unberechtigte Zugriffe, können erhebliche Ausfallzeiten oder Sicherheitslücken verursachen. Um dieses Risiko proaktiv zu managen, haben wir CertSecure Manager mithilfe des leistungsstarken HTTP Event Collectors (HEC) direkt in Splunk integriert . Dadurch konnten wir Ereignisse des Zertifikatslebenszyklus zentral erfassen, analysieren und in Echtzeit überwachen.
Warum benötigt CertSecure Manager eine SIEM-Integration?
CertSecure Manager automatisiert das Certificate Lifecycle Management (CLM) für Unternehmen und übernimmt kritische Vorgänge wie die Ausstellung, Erneuerung, Sperrung und Ablaufverfolgung von Zertifikaten. Jedes dieser Ereignisse generiert wichtige Protokolle. Isolierte Protokolle sind jedoch nur dann nützlich, wenn sie zentralisiert, korreliert und umsetzbar sind.
Durch die direkte Übermittlung der Zertifikatslebenszyklusereignisse von CertSecure Manager an Splunk haben wir mehrere wichtige Funktionen erreicht:
- Zertifikatsüberwachung in Echtzeit: Echtzeitüberwachung von Zertifikate Splunk gewährleistet sofortige Transparenz bei wichtigen Ereignissen wie Ablauf, Widerruf oder unbefugter Ausstellung. Anstatt sich auf manuelle Prüfungen oder regelmäßige Audits zu verlassen, bietet Splunk sofortige Warnmeldungen. Dies hilft, Serviceunterbrechungen aufgrund abgelaufener Zertifikate zu vermeiden und potenzielle Sicherheitsverletzungen durch kompromittierte Zertifikate zu minimieren.
- Verbesserte Sichtbarkeit und Korrelation: Korrelieren Sie Zertifikatsereignisse mit umfassenderen Sicherheitsdaten (wie Firewall-Protokollen, Benutzerzugriffen oder ungewöhnlichem Verhalten). Durch die Verknüpfung von Zertifikatswiderrufen mit verdächtigen Anmeldeversuchen oder anomaler Netzwerkaktivität deckt Splunk versteckte Bedrohungen schnell auf.
- Audit- und Compliance-Bereitschaft: Mit der zentralen Protokollierung von Splunk werden Compliance- und Audit-Prozesse optimiert und präziser. Alle zertifikatsbezogenen Ereignisse, Ausstellungen, Widerrufe und Erneuerungen werden sicher protokolliert, mit einem Zeitstempel versehen und sind leicht durchsuchbar. Diese Funktion vereinfacht Audits für Standards wie PCI-DSS, HIPAAund ISO 27001 durch die Bereitstellung vorgefertigter Berichte und Konformitätsnachweise.
Was ist ein HTTP Event Collector (HEC) und warum haben wir uns dafür entschieden?
Der HTTP Event Collector (HEC) von Splunk ist eine REST-basierte API, die speziell für die performante, sichere und zuverlässige Protokollerfassung direkt über HTTPS entwickelt wurde . HEC ermöglicht es externen Anwendungen wie CertSecure Manager , strukturierte JSON-Protokolldaten einfach und sicher an Splunk zu senden – ohne zusätzliche Agenten oder Protokollweiterleitungssoftware. Dank des agentenlosen Designs entfällt die Notwendigkeit zusätzlicher Protokollweiterleitungen oder komplexer Konfigurationen, wodurch der Integrationsprozess einfacher und ressourcenschonender wird.
Und schließlich bedeutete die Fähigkeit, Protokolle in Echtzeit aufzunehmen, dass Zertifikatsereignisse in Splunk sofort durchsuchbar und visualisierbar wurden. Dadurch konnten wir Zertifikatsvorfälle deutlich besser überwachen und proaktiv darauf reagieren.
Schrittweise Integration von CertSecure Manager mit Splunk
Hier ist die detaillierte Einrichtung der CertSecure Manager-Integration für Splunk:
1. Konfigurieren von Splunk HEC
Zuerst müssen wir in Splunk den HTTP Event Collector konfigurieren:
- Navigieren Sie zu: Einstellungen → Dateneingaben → HTTP-Ereignissammler → Neues Token.
- Benennen Sie das Token: CertSecure_HEC.
- Aktivieren Sie die Indexierungsbestätigung, um sicherzustellen, dass Protokolle zuverlässig aufgenommen werden.
- Weisen Sie Protokolle einem dedizierten Index mit dem Namen „certsecure_index“ zu.
- Legen Sie den Quelltyp für die Abfrage auf certsecure_clm fest.
Splunk stellt uns dann ein sicheres HEC-Token (einen eindeutigen Authentifizierungsschlüssel) und eine Endpunkt-URL wie die folgende zur Verfügung:
https://splunk.mycompany.com:8088/services/collector/event
2. CertSecure Manager konfigurieren
Auf der Seite des CertSecure Managers konfigurieren wir unser Protokollierungs- und Ereignismodul so, dass JSON-formatierte Protokolle direkt an den HEC-Endpunkt von Splunk gesendet werden. Die Konfiguration umfasst die folgenden Schritte:
-
Hinzufügen des HEC-Endpunkts und -Tokens zur Konfigurationsdatei von CertSecure Manager:
HEC_ENDPOINT=splunk.mycompany.com
HEC_TOKEN=Ihr von Splunk generiertes Token
Port=8088 (Standard)
Protokoll: https oder http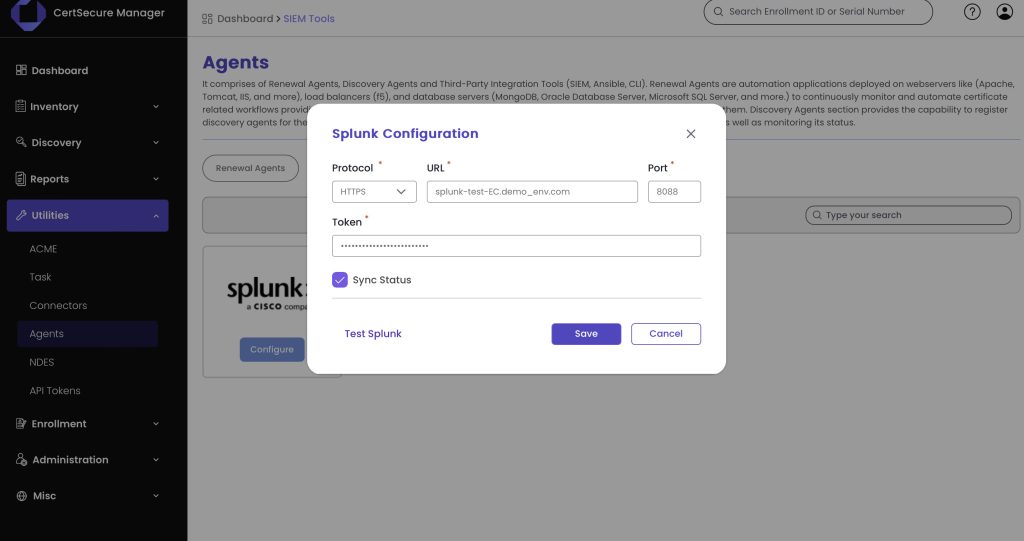
- Nun können wir mit der Durchführung eines Tests zur Probenaufnahme fortfahren.
3. Überprüfen der Datenaufnahme in Splunk
Um die erfolgreiche Datenaufnahme zu überprüfen, können wir die Protokollübermittlung sofort mit der Suchschnittstelle von Splunk testen, indem wir Folgendes verwenden:
index=certsecure_index, sourcetype=certsecure_clm
Dadurch werden sofort Zertifikatsereignisse in Echtzeit angezeigt, die in Splunk einfließen, und die erfolgreiche Integration wird bestätigt.
Warum diese Integration entscheidend ist: Wichtigste Vorteile
Die Integration von CertSecure Manager mit Splunk über den HTTP Event Collector (HEC) ist für Unternehmen, die ihre Cybersicherheit stärken, die betriebliche Effizienz steigern und Compliance gewährleisten wollen, unerlässlich. Die Integration bietet mehrere strategische Vorteile und wandelt die Zertifikatsverwaltung von einer manuellen, fehleranfälligen Aufgabe in einen proaktiven, automatisierten Prozess um.
Tiefe Sichtbarkeit und Korrelation
Einer der größten Vorteile der Integration ist die Möglichkeit, Ereignisse im Zertifikatslebenszyklus mit umfassenderen Sicherheitsdaten zu korrelieren. Splunk speichert nicht nur Protokolle, sondern verknüpft Datenpunkte wie Zertifikatssperrungen intelligent mit ungewöhnlichen Anmeldemustern, Firewall-Warnungen oder verdächtigem Netzwerkverkehr. Durch diese umfassende Kontextansicht können Unternehmen verborgene Bedrohungen und subtile Anomalien aufdecken, die bei isolierter Überwachung möglicherweise übersehen werden. Dies ermöglicht eine proaktive Bedrohungsanalyse und eine deutlich verbesserte Sicherheitslage.
Echtzeit-Alarmierung
Durch Echtzeit-Warnmeldungen überwacht Splunk kontinuierlich zertifikatsbezogene Ereignisse wie drohende Ablaufdaten oder sofortige Widerrufe. Bei kritischen Zertifikatsproblemen löst Splunk sofort Warnmeldungen aus. So können Unternehmen schnell eingreifen, bevor diese zu Betriebsstörungen oder Sicherheitsbedrohungen führen.
Verbesserte Reaktion auf Vorfälle
Die Integration verbessert die Reaktionsfähigkeit bei Vorfällen erheblich, indem verdächtige Aktivitäten im Zusammenhang mit Zertifikaten schnell aufgedeckt werden. Durch die Echtzeitanalyse von Splunk-Daten aus CertSecure Manager können Anomalien wie unerwartete Zertifikatsausstellungen oder unbefugte Zugriffsversuche sofort erkannt werden. Dies hilft Sicherheitsteams, potenzielle Bedrohungen schnell zu untersuchen und zu beheben und den Schaden durch Vorfälle zu minimieren.
Ressourceneffizienz
Schließlich reduziert die Integration den Verwaltungsaufwand, da die manuelle, tabellenbasierte Zertifikatsverfolgung und -berichterstattung entfällt. Durch die Automatisierung von Echtzeit-Überwachungs- und Berichtsprozessen setzt die CertSecure Manager-Splunk-Integration wertvolle IT- und Sicherheitsressourcen frei, die sich auf strategische Aufgaben statt auf Routineverwaltung konzentrieren können. Diese Automatisierung steigert nicht nur die betriebliche Effizienz, sondern reduziert auch menschliche Fehler.
Fazit
Die Integration von CertSecure Manager mit Splunk über den HTTP Event Collector (HEC) hat unseren Ansatz für das Zertifikatslebenszyklusmanagement grundlegend verändert. Was früher ein fragmentierter, reaktiver Prozess war, bei dem Ereignisse manuell erfasst und erst nach Auftreten von Problemen reagiert wurde, ist nun zentralisiert, automatisiert und proaktiv.
Durch die leistungsstarke Kombination aus der automatisierten Zertifikatsverwaltung von CertSecure Manager und den erweiterten SIEM-Funktionen von Splunk erhalten Unternehmen einen beispiellosen Einblick in ihre Zertifikatslandschaft. Diese Integration ermöglicht Echtzeitwarnungen, schnelle Reaktion auf Vorfälle, tiefere Sicherheitskorrelationen und erhebliche Ressourceneinsparungen.
Zusammenfassend lässt sich sagen, dass die Integration von CertSecure Manager und Splunk nicht nur die betriebliche Effizienz steigert, sondern auch das Zertifikatslebenszyklusmanagement zu einer strategischen Komponente Ihrer Cybersicherheitsstrategie macht und Ihr Unternehmen in die Lage versetzt, aufkommende Bedrohungen und Herausforderungen vorherzusehen, zu erkennen und schnell darauf zu reagieren.
- Was ist SIEM und warum ist es für moderne Unternehmen wichtig?
- Warum ist SIEM in der modernen Sicherheitsarchitektur wichtig?
- Wie funktioniert SIEM?
- Wir stellen vor: Splunk: Ein modernes und skalierbares SIEM
- So funktioniert Splunk: Von Rohdaten zu echten Erkenntnissen
- Integration von CertSecure Manager mit Splunk über HTTP Event Collector (HEC)
- Warum benötigt CertSecure Manager eine SIEM-Integration?
- Was ist ein HTTP Event Collector (HEC) und warum haben wir uns dafür entschieden?
- Schrittweise Integration von CertSecure Manager mit Splunk
- Warum diese Integration entscheidend ist: Wichtigste Vorteile
- Fazit


