Die manuelle Zertifikatsverwaltung stellt für Systemadministratoren und DevOps-Teams eine untragbare Belastung dar. Durch die jüngste Vorgabe des CA/Browser Forums, die Gültigkeitsdauer von Zertifikaten auf nur noch 47 Tage zu verkürzen, ist die manuelle Erneuerung und Bereitstellung von SSL/TLS-Zertifikaten in Produktionsumgebungen nicht mehr praktikabel. Diese Änderung von der vorherigen Gültigkeitsdauer von 90 Tagen bedeutet, dass Unternehmen Zertifikate fast doppelt so häufig erneuern müssen. Dies führt zu einem erheblichen Mehraufwand und erhöht das Risiko von Zertifikatsablaufproblemen, die zu Serviceausfällen und Sicherheitslücken führen können.
CertSecure Manager, eine umfassende CLM-Lösung von Encryption Consulting, automatisiert die Erneuerung und Bereitstellung von SSL/TLS-Zertifikaten vollständig mithilfe von Erneuerungsagenten, die einfach über die CertSecure Manager-Benutzeroberfläche heruntergeladen und konfiguriert werden können. Dieser Artikel beschreibt das gesamte Verfahren zur Automatisierung der Zertifikatserneuerung für einen NGINX-Webserver mithilfe des NGINX-Erneuerungsagenten.
Erneuerung eines Zertifikats
Der Nginx Renewal Agent ist sowohl mit Windows (Server 2019 oder höher / Windows 11) als auch mit Linux (Ubuntu 22.04 oder höher) kompatibel. Er kann direkt über die Benutzeroberfläche des CertSecure Managers heruntergeladen werden und enthält eine README-Datei mit einer Schritt-für-Schritt-Installationsanleitung. Nach Installation und Konfiguration lässt sich der Agent unter Windows über die Windows-Diensteverwaltung oder unter Linux über Standard-Diensteverwaltungstools verwalten.
Sobald der Erneuerungsagent konfiguriert und ausgeführt wird, besuchen Sie das CertSecure Manager-Frontend und befolgen Sie die angegebenen Schritte, um ein Zertifikat zu erneuern.
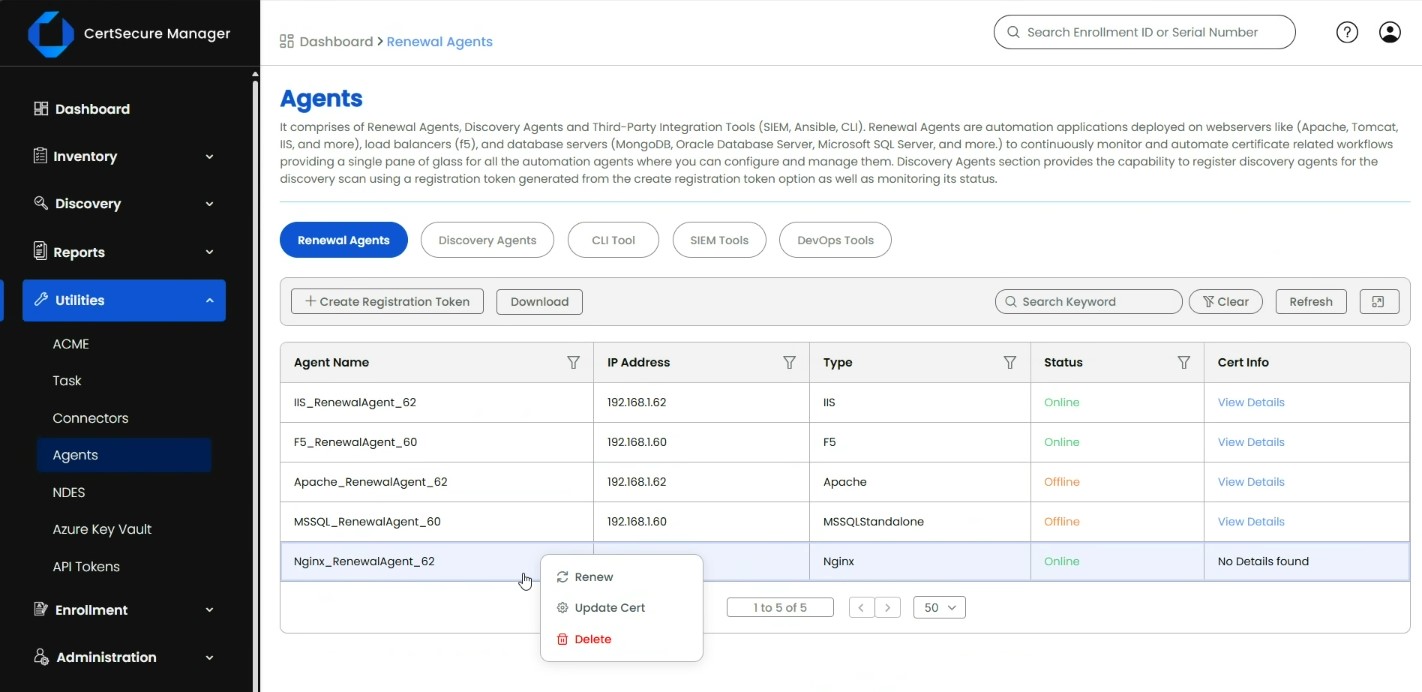
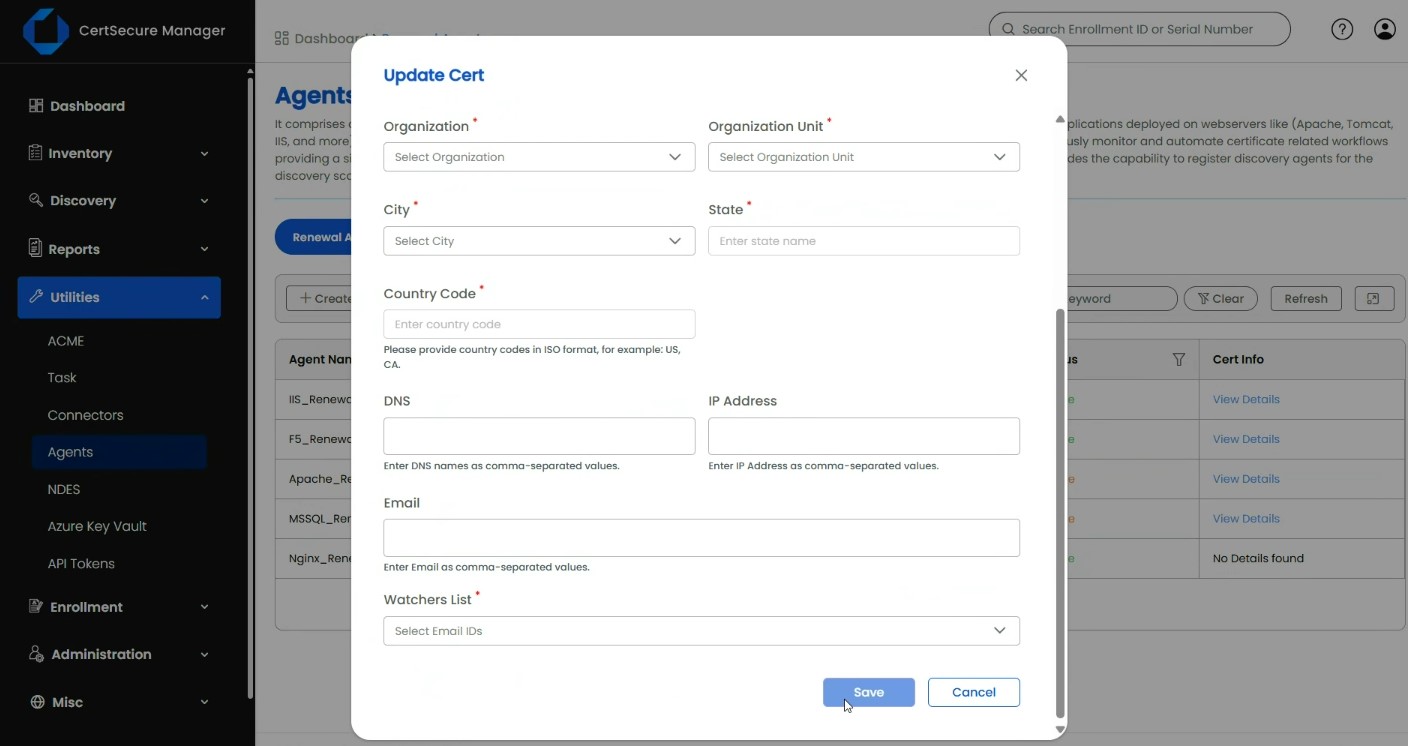
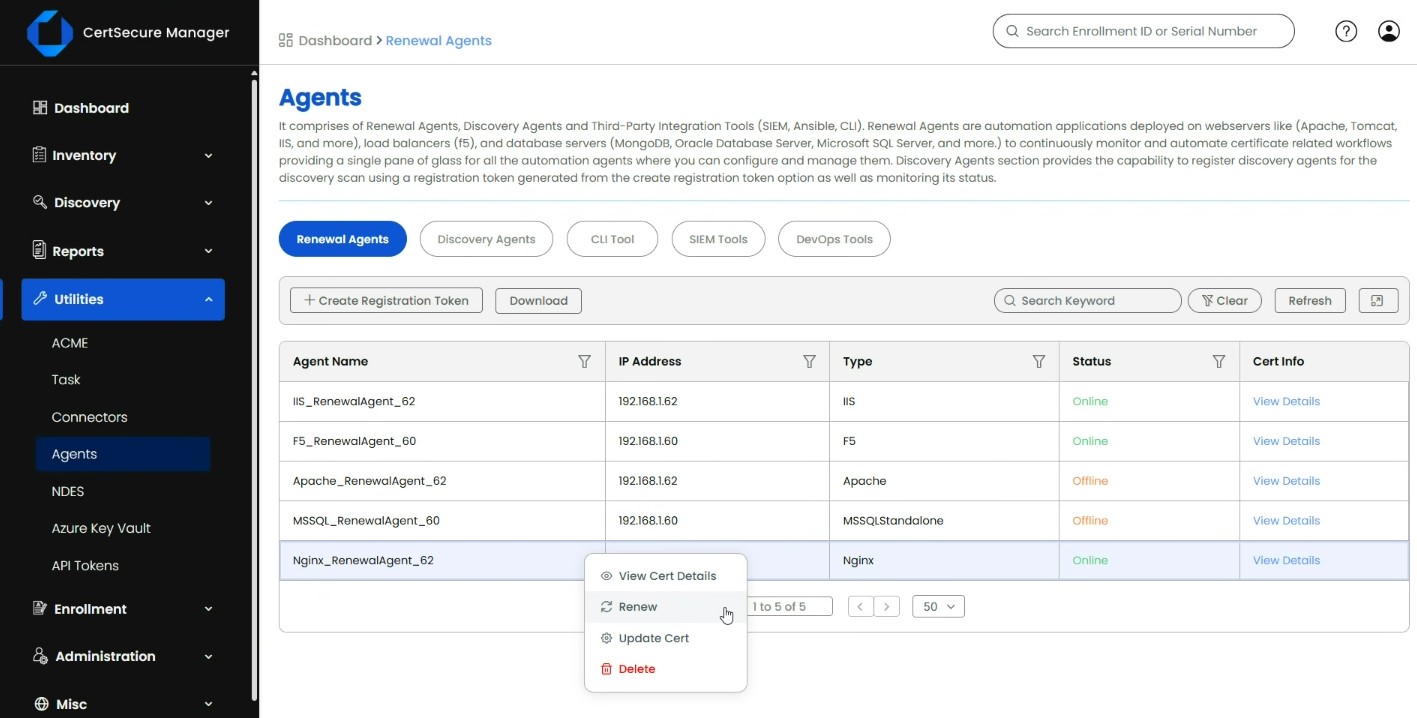
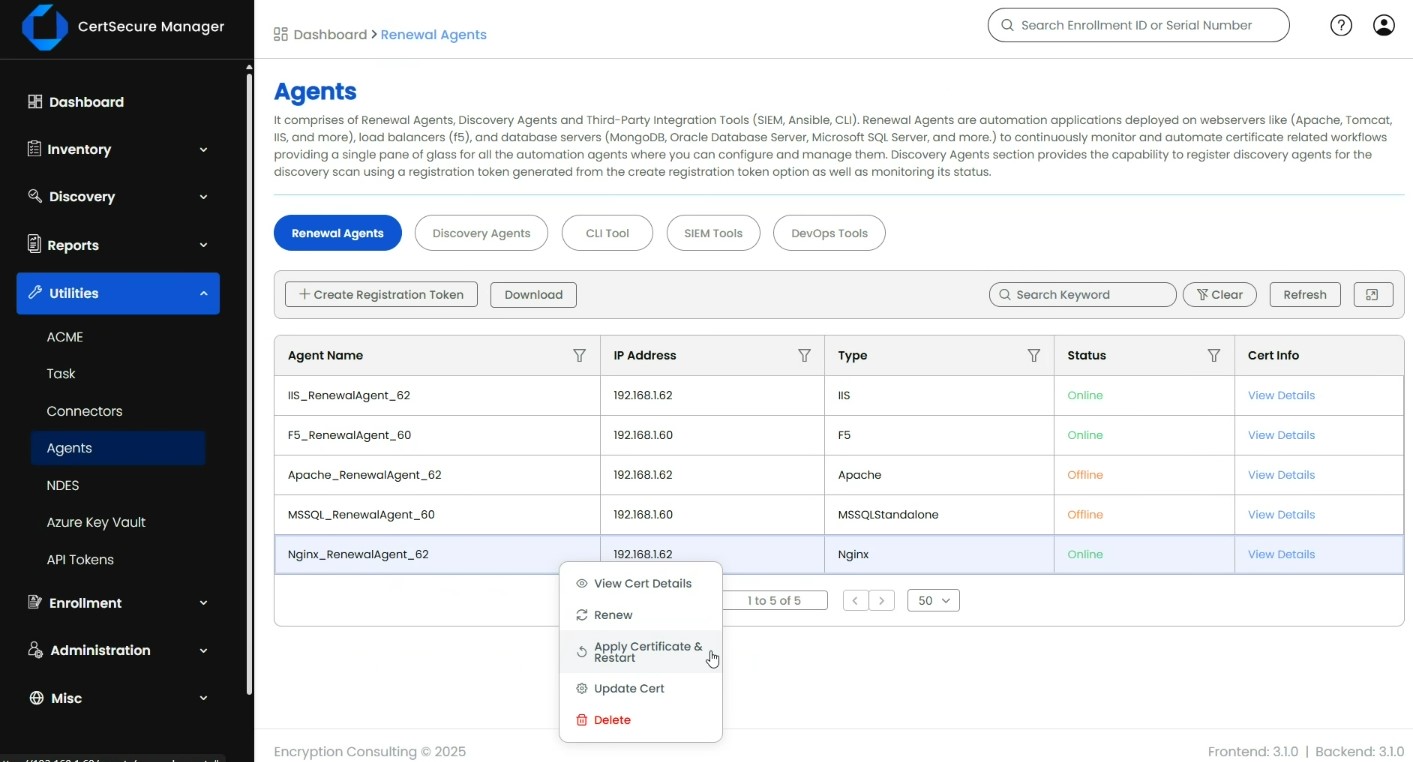
- Melden Sie sich bei CertSecure Manager an und gehen Sie zu „Dienstprogramme“ und dann zu „Agenten“. Hier können Sie den Status des NGINX-Erneuerungsagenten überprüfen. Klicken Sie anschließend mit der rechten Maustaste und wählen Sie die Schaltfläche „Zertifikat aktualisieren“.
-
Wählen Sie die Zertifizierungsstelle, die Zertifikatsvorlage und geben Sie alle weiteren erforderlichen Informationen an. Klicken Sie auf „Speichern“, um die Angaben zu speichern.
- Klicken Sie nun erneut mit der rechten Maustaste und anschließend auf die Schaltfläche „Erneuern“. Bestätigen Sie die Auswahl, um die Erneuerung auszulösen.
-
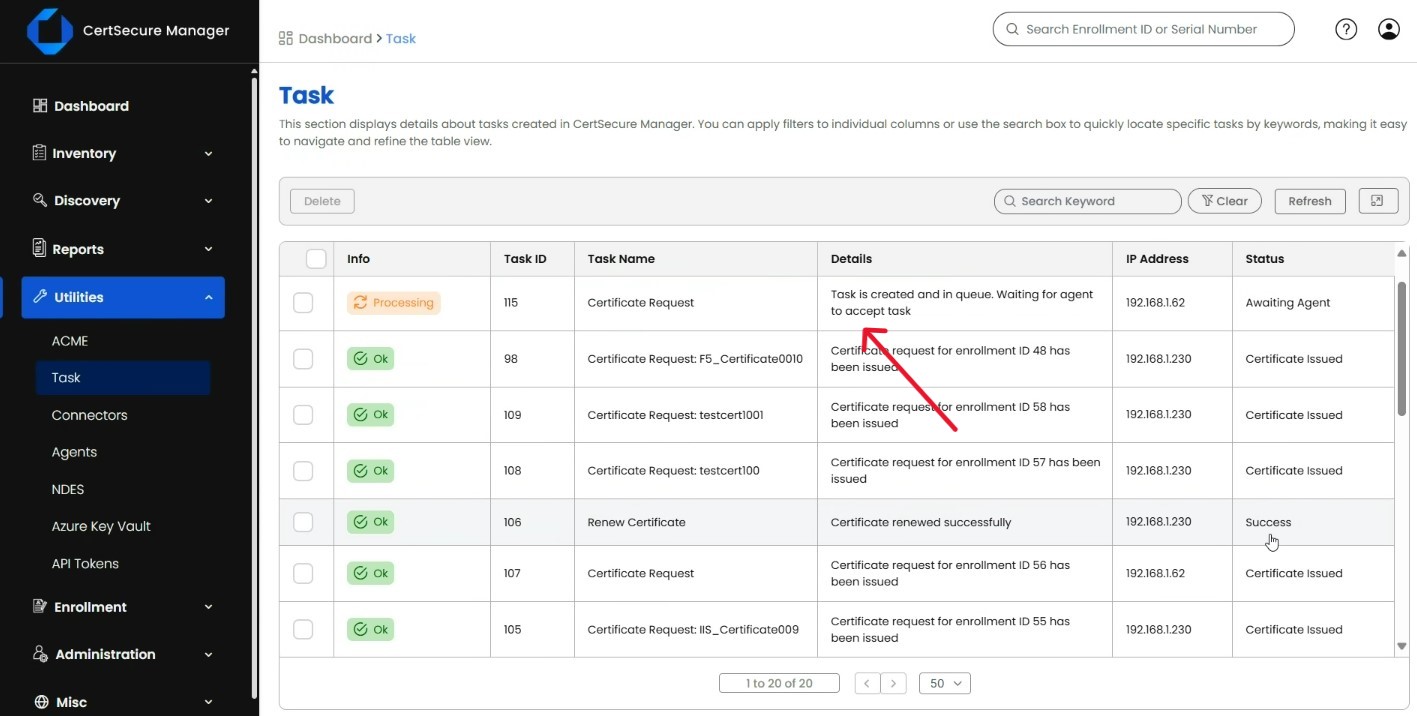
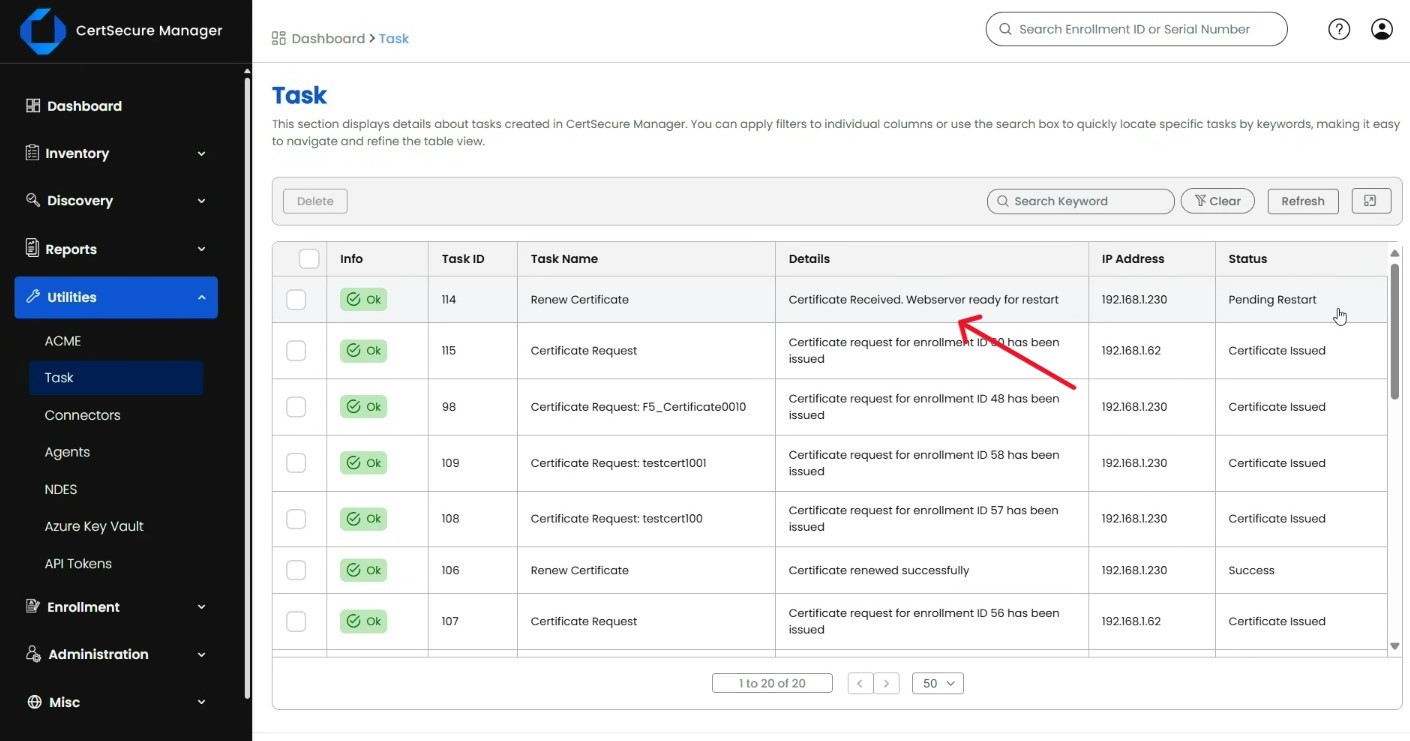
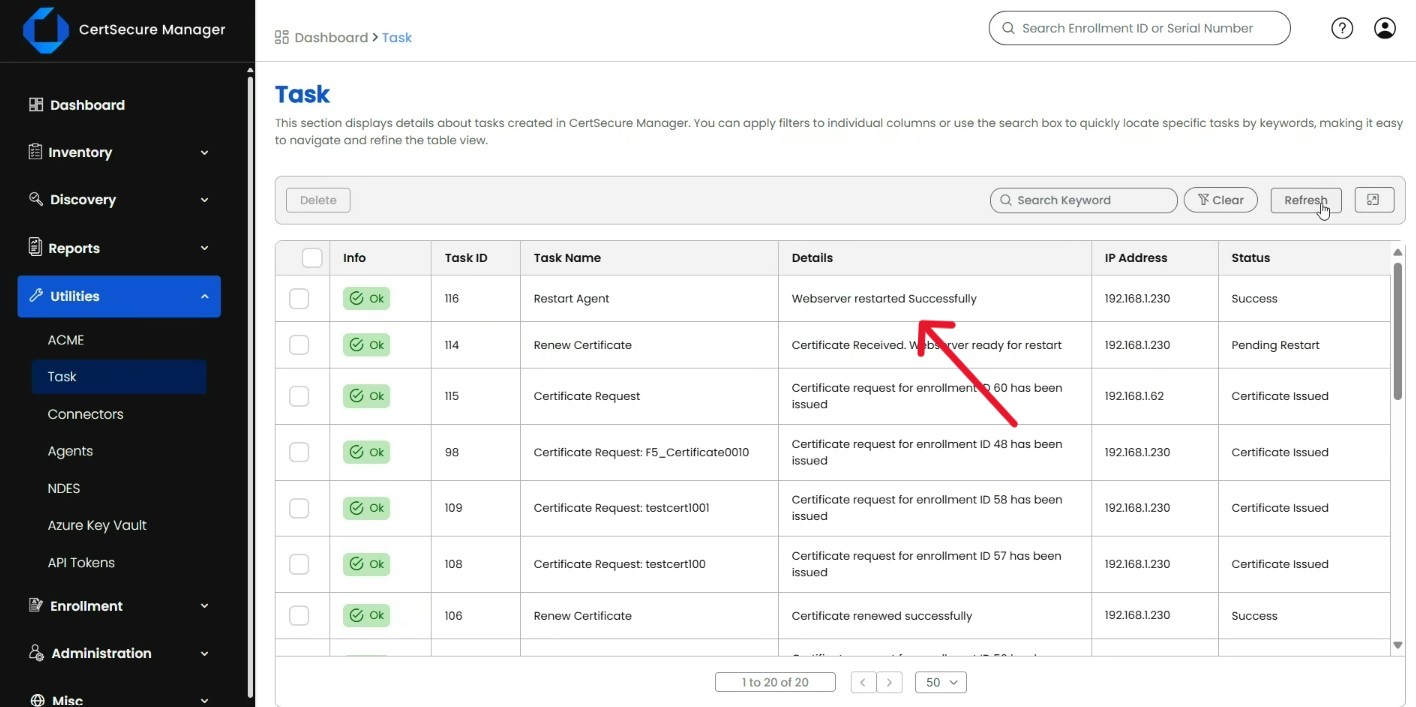
Gehen Sie zu „Dienstprogramme“ und dann zu „Aufgaben“, um den Erneuerungsprozess zu überwachen. Nach Abschluss der Erneuerung muss der Webserver neu gestartet werden, damit die Änderungen wirksam werden.
-
Gehen Sie zu „Dienstprogramme“ und dann zu „Agenten“, klicken Sie mit der rechten Maustaste auf den Namen des Agenten und anschließend auf „Zertifikat anwenden und neu starten“. Sie können den Vorgang unter „Dienstprogramme“ und dann „Aufgaben“ erneut überwachen. Im Fehlerfall können Sie die Protokolldatei des Erneuerungsagenten überprüfen, die sich standardmäßig unter „C:\CertSecure\logs\EC_Nginx_RenewalAgent.log“ befindet.
Wie kann Verschlüsselungsberatung helfen?
Encryption Consulting erweitert die Leistungsfähigkeit von CertSecure Manager durch die automatisierte Zertifikatserneuerung – nicht nur für NGINX, sondern auch für Apache-, F5- und IIS-Umgebungen. Dies reduziert den manuellen Aufwand, vermeidet Konfigurationsfehler und gewährleistet die sichere Bereitstellung von Zertifikaten in Ihrer gesamten Infrastruktur. Angesichts der kürzlich vorgeschriebenen Zertifikatslebenszyklen von nur 47 Tagen ist Automatisierung nicht mehr optional, sondern unerlässlich für den unterbrechungsfreien Betrieb. Die Erneuerungsagenten von CertSecure Manager unterstützen Sie dabei, die Compliance-Anforderungen zu erfüllen und Ausfallzeiten durch abgelaufene Zertifikate in diesem deutlich verkürzten Erneuerungszyklus zu vermeiden.
Über die Automatisierung hinaus bietet Encryption Consulting PKI-as-a-Service (PKIaaS) und Expertenberatung im Bereich PKI an, um sichere, skalierbare PKI-Umgebungen aufzubauen, zu verwalten und zu optimieren, die auf Ihre Bedürfnisse zugeschnitten sind: On-Premise, Hybrid oder Cloud.
Fazit
Da Zertifikate immer kürzer und Systeme immer komplexer werden, ist eine manuelle Zertifikatsverwaltung nicht mehr praktikabel. CertSecure Manager vereinfacht die Automatisierung von Erneuerungen und Bereitstellungen in NGINX, Apache, F5 und IIS und hilft Ihnen so, Ausfallzeiten zu vermeiden und Ihre Sicherheit zu gewährleisten. Die Renewal Agents übernehmen die Schwerstarbeit, damit sich Ihr Team auf das Wesentliche konzentrieren kann. Egal, ob Sie eine neue PKI einrichten oder eine bestehende verbessern, Encryption Consulting bietet Ihnen die Tools und Unterstützung, die Sie für die optimale Umsetzung benötigen.