
- Wichtige Erkenntnisse
- Warum die PQC-Bereitschaft nicht warten kann
- Die Post-Quanten-Bedrohung verstehen
- Wie plant man die PQC-Migration und die damit verbundenen Herausforderungen?
- Vom NIST ausgewählte Post-Quanten-Algorithmen
- Erstellen Sie einen Fahrplan für die Quantenbereitschaft.
- Herausforderungen, die es zu antizipieren gilt
- Krypto-Agilität
- Wie kann Verschlüsselungsberatung helfen?
- Fazit
- Häufig gestellte Fragen
Kurz gesagt: Ein PQC-Readiness-Plan ist ein strukturiertes Programm zur Umstellung der Kryptografie eines Unternehmens auf NIST-standardisierte quantenresistente Algorithmen, bevor die aktuelle Verschlüsselung angreifbar wird. Dies ist wichtig, da RSA und ECC, die heute den Großteil der digitalen Infrastruktur sichern, durch einen ausreichend leistungsstarken Quantencomputer verwundbar sind und Angreifer bereits verschlüsselte Daten sammeln, um sie später zu entschlüsseln. Beginnen Sie mit einer vollständigen Bestandsaufnahme Ihrer kryptografischen Systeme und entwickeln Sie darauf aufbauend einen schrittweisen, flexiblen Migrationsplan.
Wichtige Erkenntnisse
- NIST finalisierte ML-KEM (FIPS 203), ML-DSA (FIPS 204) und SLH-DSA (FIPS 205) am 13. August 2024; FN-DSA (FIPS 206, basierend auf FALCON) befindet sich noch im Entwurfsstadium, und HQC wurde im März 2025 separat als Backup-Schlüsselkapselungsmechanismus ausgewählt.
- Der noch im Entwurf befindliche NIST IR 8547 schlägt vor, 112-Bit-klassische Algorithmen wie RSA-2048 nach 2030 als veraltet zu betrachten und quantenanfällige Algorithmen nach 2035 zu verbieten.
- Die Erstellung eines kryptografischen Inventars ist der obligatorische erste Schritt: Man kann weder Risiken einschätzen noch eine Migration planen, wenn man Algorithmen, Schlüssel und Zertifikate nicht erfasst hat.
- Die Krypto-Agilität, also die Fähigkeit, Algorithmen auszutauschen, ohne Systeme neu zu strukturieren, entscheidet darüber, ob eine PQC-Migration ein einmaliges Projekt oder eine wiederholbare Fähigkeit ist.
- Hybride Kryptographie, bei der ein klassischer und ein Post-Quanten-Algorithmus gleichzeitig ausgeführt werden, ist die empfohlene Brücke für Tests und frühe Implementierung.
Warum die PQC-Bereitschaft nicht warten kann
Die jüngsten Entwicklungen im Bereich des Quantencomputings markieren einen wichtigen Wendepunkt in der Cybersicherheit und stellen eine ernsthafte Bedrohung für etablierte Verschlüsselungstechniken dar. Da Unternehmen zunehmend auf digitale Kommunikation angewiesen sind, ist der Einsatz von Post-Quanten-Kryptographie (PQC) unerlässlich geworden. Das Nationale Institut für Standards und Technologie (NIST) geht davon aus, dass Algorithmen wie RSA-2048 und ECC-256 bis 2030 offiziell als veraltet gelten und die herkömmliche Kryptographie bis 2035 vollständig abgeschafft wird. Großflächige Quantencomputer sind zwar noch nicht verfügbar, aber ihre Einführung ist nur eine Frage der Zeit. Und wenn sie Realität werden, könnten sie die heutigen Verschlüsselungsmethoden überflüssig machen. Deshalb ist es so wichtig, dass Unternehmen sich jetzt vorbereiten. Ein solider Plan zur Vorbereitung auf Post-Quanten-Kryptographie (PQC) trägt dazu bei, dass Ihre digitalen Assets auch in der Zukunft des Quantencomputings geschützt bleiben.
Post-Quanten-Computing verspricht zwar beschleunigte Rechenleistung für wissenschaftliche Forschung und Industrie, gefährdet aber die Sicherheit vieler kryptografischer Algorithmen. Auch wenn Sie vielleicht nicht alle Zeit der Welt haben, um Whitepaper nacheinander durchzulesen, haben wir einen kurzen Überblick über Hintergründe, Methoden und Ratschläge zusammengestellt, um Ihnen den Einstieg in die Post-Quanten-Bereitschaft zu erleichtern.
Die Post-Quanten-Bedrohung verstehen
Quantencomputer sind zwar möglicherweise noch nicht leistungsstark genug, um die heutigen kryptografischen Systeme zu knacken, doch ihre rasanten Fortschritte der letzten Jahre haben ernsthafte Besorgnis ausgelöst. Algorithmen wie RSA und Elliptische-Kurven-Kryptografie (ECC) bilden das Fundament der Internetsicherheit; sie schützen Online-Transaktionen, sensible Daten und gewährleisten die Gültigkeit digitaler Signaturen. Mit der Weiterentwicklung der Quantentechnologie gerät die Sicherheit dieser grundlegenden Systeme zunehmend in Gefahr. Laut dem Data Threat Report von Thales befürchten 63 % der Unternehmen, dass Quantentechnologie die heute verwendeten Verschlüsselungsmethoden eines Tages knacken könnte, und 61 % sehen die Schlüsselverteilung als eine der größten Herausforderungen in einer Welt, in der Quantencomputer Realität sind.
Post-Quanten-Computing birgt neue, quantenmechanische Bedrohungen für die kryptografischen Systeme, auf die wir uns derzeit verlassen. Shors Algorithmus kann große Zahlen effizient faktorisieren und damit die Grundlage von RSA und ECC untergraben. Ein Schlüssel wie RSA-2048, der aktuell als sicher gilt, könnte von einem ausreichend leistungsstarken Quantencomputer geknackt werden, wodurch alle geschützten Daten offengelegt würden. Grovers Algorithmus beschleunigt Brute-Force-Angriffe. Er bricht symmetrische Verschlüsselungen wie AES zwar nicht vollständig , schwächt sie aber. Beispielsweise böte AES-128 im Falle eines Quantenangriffs nur noch etwa 64 Bit Sicherheit, was seine Stärke halbieren würde.
Neben diesen algorithmischen Risiken ist der Ansatz „ Erfassen und später entschlüsseln “ gefährlich, da Angreifer verschlüsselte Daten bereits jetzt sammeln können, um zukünftige Quantenentschlüsselungsfähigkeiten zu nutzen. Dieselbe Thales-Umfrage ergab, dass 58 % der Unternehmen die Gefahr solcher Angriffe befürchten. Dabei sammeln Angreifer heute verschlüsselte Daten mit der Absicht, sie später zu entschlüsseln, sobald Quantencomputer verfügbar sind. Darüber hinaus könnte Post-Quanten-Computing bestehende Schwachstellen noch gefährlicher machen. Angriffe wie Seitenkanalangriffe und Schlüsselwiederherstellungsangriffe könnten effektiver werden und Angreifern neue Wege eröffnen, in kryptografische Systeme einzudringen. Seitenkanalangriffe nutzen indirekte Hinweise, wie die Dauer oder den Energieverbrauch eines Prozesses, um sensible Informationen zu stehlen. Diese Techniken können sogar Post-Quanten-Algorithmen angreifen. Schlüsselwiederherstellungsangriffe gehen noch einen Schritt weiter, indem sie diese Signale nutzen, um geheime Schlüssel zu extrahieren. Dies stellt eine ernsthafte Bedrohung für die Sicherheit zukünftiger kryptografischer Systeme dar.
Angesichts dieser Bedrohungen müssen Organisationen erkennen, dass alle Informationen, die heute über öffentliche Kanäle übertragen werden, ohne quantensichere Kryptografie abgehört werden können. Daten, die aktuell sicher erscheinen, könnten für eine spätere Entschlüsselung aufbewahrt werden, wodurch die Gültigkeit und Integrität der übertragenen Informationen untergraben wird. Die Bedrohung erstreckt sich auf das gesamte Ökosystem der Cybersicherheit und betrifft Kommunikationsprotokolle wie TLS, IPSec, SSH , Identitätszertifikate, Codesignierung und Schlüsselverwaltungsprotokolle.
Wie plant man die PQC-Migration und die damit verbundenen Herausforderungen?
Da Quantencomputer immer mehr Realität werden, können wir es uns nicht leisten, mit den Vorbereitungen zu warten, bis sie vollständig entwickelt sind. Um die bestmögliche Verteidigung zu gewährleisten, müssen wir sensible Daten schützen und die Compliance sicherstellen, bevor aktuelle kryptografische Systeme veralten. Krypto-Agilität, die Fähigkeit, kryptografische Algorithmen schnell auszutauschen, ohne die gesamte Infrastruktur erneuern zu müssen, kann eine der besten Schlüsselstrategien sein. So können sich Unternehmen auf einen reibungslosen Umstieg auf Post-Quanten-Kryptografie (PQC) vorbereiten:
Wichtige Schritte für die PQC-Migration
Um sich effektiv auf den Übergang zur Post-Quanten-Kryptografie vorzubereiten, sollten Sie die folgenden Schritte in Betracht ziehen:
- Quantenrisiken bewerten: Beginnen Sie mit der Identifizierung kryptografischer Schwachstellen und priorisieren Sie Hochrisikoanwendungen für quantensichere Upgrades.
- Kritische Daten identifizieren: Identifizieren Sie die sensiblen Daten und Systeme, die zuerst geschützt werden müssen. Priorisieren Sie alles, was auch in den kommenden Jahren sicher bleiben muss.
- Verfolgen Sie die PQC-Standards: Verfolgen Sie die Aktualisierungen von NIST und anderen Standardisierungsgremien, um über die neuesten Empfehlungen für Post-Quanten-Algorithmen auf dem Laufenden zu bleiben.
- Krypto-Agilität ermöglichen: Stellen Sie sicher, dass Ihre Systeme flexibel genug sind, um neue kryptografische Algorithmen zu unterstützen. Dies erleichtert den Übergang zur quantensicheren Kryptografie erheblich.
- Implementierung in Phasen: Versuchen Sie nicht, alles auf einmal zu erledigen. Migrieren Sie schrittweise, um das Risiko zu verringern und sicherzustellen, dass jeder Schritt gründlich getestet und implementiert wird.
Zukünftige Herausforderungen
Quantencomputer, die in der Lage sind, die aktuelle Kryptografie zu knacken, gibt es noch nicht öffentlich, aber Experten gehen davon aus, dass sie im Laufe des nächsten Jahrzehnts auf den Markt kommen werden.
- Langfristige Datensicherheit: Bei Daten mit langen Vertraulichkeitsanforderungen (z. B. Staatsgeheimnisse, Gesundheitsakten) besteht die Gefahr von Angriffen nach dem Motto „Jetzt erfassen, später entschlüsseln“.
- Komplexe Migration: Kryptografie ist tief in Software, Hardware, Protokollen und Infrastruktur eingebettet. Die Migration zu PQC ist ein enormer technischer Aufwand.
- Übergang zum TLS-Protokoll: TLS-Protokolle müssen auf NIST-zugelassene, quantenresistente Algorithmen aktualisiert werden, um zu verhindern, dass unbefugte Personen Ihre Daten lesen, ändern oder abfangen.
- Compliance und Regulierung: Unternehmen müssen neue Vorschriften einhalten, um quantensicherere Methoden zu implementieren.
- StandardisierungsfortschrittDas Nationale Institut für Standards und Technologie (NIST) evaluiert und standardisiert seit 2016 Post-Quanten-Algorithmen und hat den ersten Satz von PQC-Algorithmen finalisiert. FIPS203, 204 und 205 Am 13. August 2024. Ein vierter Signaturstandard, FN-DSA (FIPS 206, basierend auf FALCON), befindet sich noch im Entwurfsstadium, und das NIST wählte HQC separat im März 2025 als Backup-Schlüsselkapselungsmechanismus aus.
Obwohl die Umstellung auf PQC entscheidend ist, bieten alternative Technologien wie Quantum Key Distribution (QKD) einen alternativen Weg zur sicheren Kommunikation. QKD nutzt die Prinzipien der Quantenmechanik zur Verteilung kryptografischer Schlüssel. Einer der größten Vorteile ist die Fähigkeit, Lauschangriffe zu erkennen. Jeder Versuch, den Schlüssel abzufangen, stört die Quantenzustände und warnt die Kommunikationspartner vor einem möglichen Sicherheitsverstoß. Da sich QKD jedoch auf die Schlüsselverteilung konzentriert, kann es nicht alle kryptografischen Anforderungen vollständig ersetzen. Eine umfassende Sicherheitsstrategie kann daher eine Kombination aus PQC für allgemeine Verschlüsselung und QKD für spezifische, hochsichere Schlüsselaustauschszenarien beinhalten.
Vom NIST ausgewählte Post-Quanten-Algorithmen
Das NIST finalisierte ML-KEM (FIPS 203), ML-DSA (FIPS 204) und SLH-DSA (FIPS 205) am 13. August 2024. FN-DSA (FIPS 206, basierend auf FALCON) befindet sich noch im Entwurfsstadium; die finale Veröffentlichung wird für Ende 2026 oder Anfang 2027 erwartet. HQC wurde im März 2025 separat als alternativer Schlüsselkapselungsmechanismus ausgewählt und befindet sich ebenfalls noch in der Entwicklung hin zu einem finalen Standard. Diese Algorithmen sind so konzipiert, dass sie Angriffen sowohl von klassischen als auch von Quantencomputern widerstehen.
| Algorithms | KRISTALLE-Kyber (ML-KEM) | CRYSTALS-Dilithium (ML-DSA) | FALCON (FN-DSA) | SPHINCS+ (SLH-DSA) | HQC (Hamming-Quasi-Zyklisch) |
|---|---|---|---|---|---|
| Übersicht | CRYSTALS-Kyber ist ein auf Modulgittern basierender Schlüsselkapselungsmechanismus (ML-KEM). Er basiert auf der Schwierigkeit, das MLWE-Problem (Module Learning With Errors) über strukturierte Gitter zu lösen. | CRYSTALS-Dilithium ist ein Modul-Gitter-basiertes digitales Signaturschema (ML-DSA). Es basiert auf der Schwierigkeit, die Probleme des Modullernens mit Fehlern (MLWE) und der Modulkurzganzzahllösung (MSIS) über strukturierte Gitter zu lösen. | FALCON ist ein gitterbasiertes Signaturschema, das auf der Fast Fourier Orthogonal Lattice Construction basiert. Es nutzt die algebraische Struktur von Gittern, um sehr kompakte Signaturen zu erzielen. | SPHINCS+ ist ein zustandsloses, hashbasiertes Signaturschema. Das bedeutet, dass zwischen Signaturvorgängen kein interner Status beibehalten werden muss. Dadurch ist es widerstandsfähiger gegen bestimmte Angriffe und in manchen Situationen einfacher einzusetzen. | Hauptquartier ist ein codebasiertes Public-Key-Verschlüsselungsschema, das auf der Schwierigkeit der Dekodierung zufälliger linearer Codes beruht und insbesondere quasizyklische Codes zur Verbesserung der Effizienz verwendet. |
| Anwendungen | Allgemeiner Schlüsselaustausch, ähnlich wie RSA oder Diffie-Hellman, ist geeignet, die Vertraulichkeit von Daten während der Übertragung zu schützen. | Digitale Signaturen zur Authentifizierung und Nichtabstreitbarkeit gewährleisten die Integrität und Authentizität der Daten. | Digitale Signaturen, bei denen eine geringe Signaturgröße entscheidend ist, beispielsweise in Umgebungen mit eingeschränkter Bandbreite oder wenn die Speicherung von Signaturen teuer ist. | Digitale Signaturen sind besonders in Umgebungen nützlich, in denen die Widerstandsfähigkeit gegen Seitenkanalangriffe von größter Bedeutung ist oder eine einfache Implementierung gewünscht ist. | Die Allzweckverschlüsselung eignet sich für die sichere Datenübertragung und -speicherung und gewährleistet die Vertraulichkeit und Integrität sensibler Informationen. |
| Ersetzt | RSA, Diffie-Hellman, ECC (ECDH und X25519/448) für den Schlüsselaustausch. | RSA, ECDSA, EdDSA (insbesondere ECDSA mit NIST-Kurven und Ed25519/448) für digitale Signaturen. | RSA, ECDSA, EdDSA (für digitale Signaturen) in Szenarien, in denen die Signaturgröße ein Hauptanliegen ist. | RSA, ECDSA, EdDSA (für digitale Signaturen) in Szenarien, in denen Seitenkanalwiderstand ein großes Problem darstellt. | RSA und ECC (insbesondere Schemata wie ECDSA und ECDH) für Public-Key-Verschlüsselung und digitale Signaturen. |
| Technische Details | Kyber arbeitet mit einem Schlüsselkapselungsmechanismus (KEM). Der Absender generiert einen zufälligen Schlüssel, kapselt ihn mit dem öffentlichen Schlüssel des Empfängers und sendet den Geheimtext an den Empfänger. Der Empfänger entkapselt den Schlüssel anschließend mit seinem privaten Schlüssel. | Dilithium verwendet einen „Commit-and-Open“-Ansatz, bei dem sich der Unterzeichner auf einen Wert festlegt und dann einen Teil davon basierend auf einer aus der signierten Nachricht abgeleiteten Herausforderung preisgibt. | FALCON verwendet eine Falltürfunktion, die auf dem Problem der kürzesten ganzzahligen Lösung (SIS) auf Gittern basiert. | SPHINCS+ basiert auf einer Merkle-Baumstruktur und verwendet Hashfunktionen als primäre Bausteine. | HQC erzeugt ein öffentliches und ein privates Schlüsselpaar, wobei der öffentliche Schlüssel aus einem zufälligen linearen Code extrahiert wird. Durch die Kodierung der Klartextnachricht mit einem zufälligen Fehlervektor entsteht ein Geheimtext, der an das Ziel übermittelt werden kann. Um eine sichere Kommunikation zu gewährleisten, entschlüsselt der Empfänger den Geheimtext und stellt die ursprüngliche Nachricht mithilfe seines privaten Schlüssels wieder her. |
Von diesen fünf Algorithmen sind ML-KEM, ML-DSA und SLH-DSA seit dem 13. August 2024 finale NIST-Standards. FN-DSA (FALCON) befindet sich noch im Entwurfsstadium; die finale Veröffentlichung wird für Ende 2026 oder Anfang 2027 erwartet. Auch HQC, das im März 2025 als Alternative zu ML-KEM ausgewählt wurde, befindet sich noch in der Entwicklung hin zu einem finalen Standard. Jeder Algorithmus bietet spezifische Parametersätze, um unterschiedliche Sicherheitsstufen zu erreichen. Sie können sich auf die Auswahl der Parameter konzentrieren, die den individuellen Sicherheitsanforderungen Ihrer Anwendung entsprechen. Die Leistung dieser Algorithmen kann je nach Plattform und Implementierung variieren. Benchmarking ist unerlässlich, um den optimalen Algorithmus für Ihre Bedürfnisse zu ermitteln. Während einige Algorithmen relativ einfach zu implementieren sind, erfordern andere möglicherweise spezialisiertes Fachwissen.
Diese Informationen basieren auf dem aktuellen Verständnis dieser Algorithmen. Im Laufe der Forschung können neue Erkenntnisse entstehen, die sich auf die Sicherheit oder Leistung auswirken könnten.
Erstellen Sie einen Fahrplan für die Quantenbereitschaft.
Branchenexperten erkennen an, dass wir uns an einem entscheidenden Wendepunkt in der Umstellung auf Post-Quanten-Kryptografie (PQC) befinden. Mit der Bekanntgabe der Finalisten des PQC-Algorithmus durch das NIST und der kürzlich erfolgten Finalisierung der wichtigsten Algorithmen beginnen viele Unternehmen und Anbieter, ihre Migrationsstrategien zu entwickeln. Da Unternehmen die potenziellen Auswirkungen dieser Veränderungen bewerten, ist es unerlässlich, proaktiv zu handeln, um in diesem sich entwickelnden Umfeld die Nase vorn zu behalten. Auch Regulierungsbehörden weltweit betonen die Bedeutung sofortiger Vorbereitungen, um Compliance und Sicherheit in einer sich entwickelnden digitalen Landschaft zu gewährleisten.
Die Entwicklung eines effektiven PQC-Bereitschaftsplans erfordert eine Mischung aus strategischer Weitsicht, technischer Bewertung und operativer Disziplin.
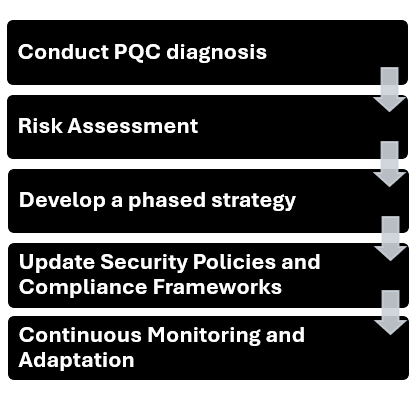
1. Erstellen Sie ein kryptografisches Inventar
Es ist wichtig zu verstehen, wo und wie Kryptografie in Ihrem Unternehmen eingesetzt wird. Dazu gehört die Erstellung eines detaillierten kryptografischen Inventars, um quantenanfällige Technologien und die damit verbundene Datenkritikalität zu identifizieren. Dieses Inventar wird:
- Ermöglichen Sie die Planung von Risikobewertungsprozessen, um die Migration zu PQC zu priorisieren.
- Helfen Sie mit, den Übergang zu einer Zero-Trust-Architektur vorzubereiten.
- Helfen Sie dabei, externe Zugriffe auf Datensätze zu identifizieren oder zu korrelieren, da diese stärker exponiert und einem höheren Risiko ausgesetzt sind.
- Informieren Sie sich über zukünftige Analysen, indem Sie ermitteln, welche Daten jetzt gezielt erfasst und entschlüsselt werden können, wenn ein CRQC verfügbar ist.
Diese Diagnose sollte insbesondere Folgendes umfassen:
- Entdeckung der derzeit verwendeten Algorithmen (RSA, ECC, AES usw.) über alle IT- und OT-Systeme hinweg, zusammen mit der Dokumentation aller Anwendungen, Geräte, Systeme und Prozesse, die auf Kryptografie basieren.
- Identifizierung aller Maschinenidentitäten, einschließlich TLS-Zertifikate, SSH-Schlüssel und Codesignatur-Anmeldeinformationen sowie die von ihnen verwendeten Protokolle und die Anwendungen, die davon abhängen.
2. Risikobewertung
Nach Abschluss Ihrer Krypto-Entdeckung besteht der nächste Schritt darin, den Zustand Ihrer aktuellen Umgebung zu bewerten, um Risiken und Lücken zu identifizieren. Eine Risikobewertung hilft dabei, die Liste der Anwendungen und Algorithmen zu identifizieren, die durch Quantencomputing beeinträchtigt werden können. Wichtig zu beachten ist, dass nicht alle Daten und Systeme dem gleichen Risiko ausgesetzt sind. Priorisieren Sie die Risiken für Ihre Assets nach Datensensibilität und -lebensdauer, Gefährdung, Compliance und gesetzlichen Anforderungen.
3. Entwickeln Sie eine schrittweise Strategie
Die PQC-Bereitschaft ist keine einmalige Angelegenheit , sondern ein schrittweiser Prozess.
- Hybride Kryptographie: Beginnen Sie mit der Implementierung von PQC-Algorithmen neben klassischen Algorithmen, um die Kompatibilität aufrechtzuerhalten und die Wirksamkeit der Tests zu testen, ohne bestehende Dienste zu stören.
- Algorithmusauswahl: Wählen Sie basierend auf den finalisierten NIST-Standards und organisatorischen Anforderungen geeignete Algorithmen aus (z. B. CRYSTALS-Kyber für die Verschlüsselung, CRYSTALS-Dilithium für Signaturen).
- Piloteinsätze: Beginnen Sie mit weniger kritischen Anwendungen oder Testumgebungen, um Funktionalität, Leistungseinbußen und Interoperabilität zu validieren.
- Engagement von Anbietern und Partnern: Arbeiten Sie mit Anbietern und Dienstanbietern zusammen, um deren PQC-Supportzeitpläne zu verstehen und Upgrades zu koordinieren.
4. Aktualisieren Sie Sicherheitsrichtlinien und Compliance-Frameworks
Die Governance Ihres Unternehmens sollte sich parallel zu den technischen Änderungen weiterentwickeln, um sich an PQC anzupassen.
- Überarbeiten Sie die Verschlüsselungs- und Schlüsselverwaltungsrichtlinien, um quantensichere Algorithmen zu integrieren.
- Definieren Sie Kriterien und Zeitpläne für die Abschaffung anfälliger Kryptoalgorithmen und -anwendungen.
- Stellen Sie sicher, dass alle Verträge und Service-Level-Agreements eine PQC-Bereitschaft erfordern.
- Überwachen Sie neue regulatorische Vorgaben im Zusammenhang mit Quanten und passen Sie sich an diese an.
5. Kontinuierliche Überwachung und Anpassung
Die anfängliche Umstellung ist zwar abgeschlossen, aber es ist wichtig, auf Aktualisierungen und Fortschritte im Bereich PQC zu achten. Achten Sie auf Weiterentwicklungen, verfolgen Sie Aktualisierungen der PQC-Vorschriften und -Standards, schulen Sie Ihre Mitarbeiter regelmäßig, um Fachwissen und Bewusstsein zu erhalten, und überprüfen und aktualisieren Sie Ihre Strategien regelmäßig, um neue Fortschritte zu berücksichtigen.
Herausforderungen, die es zu antizipieren gilt
Der Weg zur PQC-Bereitschaft ist möglicherweise nicht einfach und kann mehrere komplexe Herausforderungen mit sich bringen:
1. Technische Herausforderungen
-
Leistungsüberlegungen
- PQC-Algorithmen erfordern in der Regel mehr Rechenressourcen, Speicher, Speicherplatz und Kommunikationskapazitäten, da sie üblicherweise größere Schlüsselgrößen und komplexere Algorithmen verwenden. Um die Auswirkungen auf die Leistung in verschiedenen Einsatzszenarien zu verstehen und zu messen, sind Forschungsarbeiten erforderlich.
- Eine größere Schlüsselgröße kann sich auf die Paketierungs- und Latenzmuster in sicheren Kommunikationsprotokollen wie TLS auswirken und somit die Netzwerkgeräte beeinträchtigen, die für die aktuellen Kryptografieprotokolle optimiert sind (wie Router, Switches, Firewalls).
- Um die Leistung bestimmter PQC-Algorithmen zu optimieren, sind weitere Forschungsarbeiten erforderlich, darunter die Untersuchung von Parallelität, besserer Speicherzugriffsleistung und neuen Datenstrukturen.
-
Überlegungen zur Implementierung
- Die Implementierung von PQC-Algorithmen kann durch die Komplexität der Konvertierung mathematischer Algorithmen in plattformspezifische Designs erschwert werden.
- Viele Geräte, vor allem IoT-Geräte, unterliegen Einschränkungen hinsichtlich der Stromverfügbarkeit, des Speichers und der Rechenleistung. Weitere Forschung ist erforderlich, um zu verstehen, wie PQC-Algorithmen unter solchen Einschränkungen effizient ausgeführt werden können und gleichzeitig die Seitenkanalresistenz erhalten bleibt.
2. Operative Herausforderungen
-
Eingeschränkte Transparenz bei kryptografischen Assets
- Organisationen haben selten vollständige Transparenz über ihre kryptografische Landschaft, was die Suche und Behebung von Schwachstellen erschwert. Um die Migration zu PQC zu planen, ist es entscheidend zu wissen, wo und wie Kryptografie eingesetzt wird. Dies lässt sich nur durch die Erstellung eines kryptografischen Inventars erreichen.
- Ohne eine klare Bestandsaufnahme wird es für Unternehmen schwierig sein, Risikobewertungen zu priorisieren und die Systeme und Prozesse zu identifizieren, die am anfälligsten für Quantenbedrohungen sind.
-
Übergang zur Zero-Trust-Architektur
- Wenn Unternehmen zu PQC migrieren, müssen sie möglicherweise auch auf eine Zero-Trust-Architektur umsteigen. Dies würde eine Neubewertung der Definition von Zugriffskontrollen und Sicherheitsprotokollen erfordern, was wiederum erhebliche operative Herausforderungen mit sich bringen kann.
3. Sicherheitsüberlegungen
-
Neues Sicherheitsproblem
- PQC bringt aufgrund seiner neuen Eigenschaften und Anforderungen neue Sicherheitsherausforderungen mit sich. Im Vergleich zu anderen Algorithmen wie RSA und ECC sind PQC-Gegenstücke mit anderen Kompromissen verbunden, vor allem hinsichtlich Schlüsselgröße und Rechenzeit. Dies erschwert eine effektive Bewertung ihrer Sicherheit.
- Um die Sicherheitsrisiken verschiedener PQC-Algorithmen in unterschiedlichen Anwendungsbereichen zu verstehen, bedarf es weiterer Forschung. Dazu gehören die Untersuchung von Bedrohungsmodellen, möglichen Schwachstellen bestimmter Algorithmen und den Folgen von Seitenkanal-Schwachstellen, die sich aus neuen Kommunikations- und Speichernutzungsmustern ergeben können.
-
Gegnerische Bedrohung
- PQC-Algorithmen haben das Potenzial, neue Angriffsvektoren einzuführen, wie etwa speicherbasierte Angriffe, Timing-Angriffe und Differentialfehleranalysen.
Krypto-Agilität
Bei der Erstellung eines PQC-Bereitschaftsplans für Ihr Unternehmen sollte Krypto-Agilität ein zentrales Konzept sein. Krypto-Agilität bezeichnet die Fähigkeit eines Unternehmens, seine kryptografischen Algorithmen und Protokolle schnell an neue Bedrohungen, Schwachstellen oder technologische Veränderungen anzupassen. Sie ermöglicht es Unternehmen, auf Quantenbedrohungen zu reagieren, da sie rasch auf stärkere, quantenresistente Algorithmen umsteigen können, ohne umfangreiche Ausweichlösungen in Kauf nehmen zu müssen. Zudem können sie Risiken durch flexible kryptografische Entscheidungen minimieren und ihre Sicherheitslage durch regelmäßige Aktualisierung kryptografischer Verfahren verbessern.
Um Krypto-Agilität zu erreichen, sollten Unternehmen Systeme mit Architekturen entwickeln, die einen einfachen Austausch kryptografischer Algorithmen ermöglichen. Unternehmen können auch automatisierte Schlüsselverwaltungssysteme implementieren, um neue Algorithmen und Schlüsselgrößen bei der Einführung zu berücksichtigen.
Wie kann Verschlüsselungsberatung helfen?
Mithilfe von NIST-konformer Planung, gezielter Risikominderung und tiefgreifender Kryptoanalyse können unsere PQC-Beratungsdienste Ihre Umgebung in eine auditfähige, quantenresistente Infrastruktur verwandeln.
-
Umfassende PQC-Risikobewertung
Wir evaluieren Governance-Frameworks und optimieren kryptografische Prozesse, indem wir Schwachstellen in Verschlüsselungsprotokollen und im Schlüsselmanagement identifizieren. Durch Erkennung und Inventarisierung bewerten wir alle kryptografischen Assets und deren Nutzung. Wir klassifizieren Daten und Krypto-Assets nach Sensibilität und wenden individuell auf Sie zugeschnittene Schutzmaßnahmen an. Wir analysieren die kryptografische Risikoexposition und erstellen einen Bericht. Der Bericht enthält eine detaillierte Lückenanalyse mit Minderungsstrategien und Empfehlungen zur Behebung jeder identifizierten Lücke, abgestimmt auf die Post-Quantum-Kryptografie-Standards (PQC) des NIST.
-
Personalisierte PQC-Strategie und Roadmap
Um die strategische Ausrichtung sicherzustellen, analysieren wir die Unternehmensziele, die Risikotoleranz und das kryptografische Umfeld. Unser Ansatz umfasst die Entwicklung einer stufenweisen PQC-Migrationsstrategie, die auf die Geschäftsprozesse abgestimmt ist, die Definition von Governance-Rahmenwerken und die Planung hybrider Bereitstellungsmodelle für eine schrittweise Einführung.
Die zu erbringenden Leistungen umfassen ein ausführliches PQC-Strategiepapier, ein Framework für kryptografische Agilität und einen gestaffelten Migrationsfahrplan mit auf die Geschäftsinteressen abgestimmten Zeitplänen, um aufkommende Quantenbedrohungen effektiv zu begegnen.
-
Nahtlose PQC-Implementierung
Wir führen praxisnahe Leistungstests durch, um die Wirksamkeit kryptografischer Lösungen gegen Quantenangriffe zu bewerten. Wir erstellen Proof of Concepts zur Validierung quantenresistenter kryptografischer Methoden. Wir führen umfassende Datenscans und Inventarisierungen kryptografischer Assets durch und planen anschließend sorgfältig, um reibungslose und störungsarme Übergänge zu gewährleisten. Dies erleichtert die nahtlose Integration quantensicherer Kryptografie, einschließlich hybrider kryptografischer Modelle. Darüber hinaus lösen wir Probleme, die während der Pilottests identifiziert wurden, und integrieren die gewonnenen Erkenntnisse in die allgemeine Implementierungsstrategie.
Sie profitieren maßgeblich von unserem Service, da wir Daten nach Lebensdauer kategorisieren und maßgeschneiderten, quantenresistenten Schutz für langfristige Vertraulichkeit implementieren. Darüber hinaus bieten wir unternehmensweite Kryptostrategien und Sanierungspläne an, um Risiken durch veraltete oder schwache kryptografische Algorithmen zu minimieren. Wir ermöglichen die nahtlose Migration auf Post-Quanten-Algorithmen für dauerhafte Ausfallsicherheit.
Wir konzentrieren uns auf die Entwicklung einer robusten Governance-Struktur, die Rollen, Verantwortlichkeiten, Eigentumsverhältnisse und Regeln für kryptografische Standards und Prozesse im Post-Quantenzeitalter festlegt. Unser Schwerpunkt liegt auf der Entwicklung krypto-agiler PKI- Architekturen, die kryptografische Algorithmen bei neuen Bedrohungen oder Standards problemlos austauschen können.
Fazit
Der Zeitplan für Quantencomputing ist dynamisch und entwickelt sich ständig weiter. Wenn Sie bereits mit der Ausarbeitung eines Plans zur Vorbereitung auf die Folgen begonnen haben, sind Sie auf dem richtigen Weg. Falls nicht, ist es höchste Zeit, damit zu beginnen, denn die Vorbereitung ist nicht optional. Die Erstellung Ihres PQC-Bereitschaftsplans ermöglicht einen kontrollierten, fundierten Übergang zu quantensicherer Kryptografie und schützt Ihre wertvollsten digitalen Ressourcen. Dieser anspruchsvolle Prozess erfordert kontinuierliche Schulung, umfassende Bestands- und Risikoanalysen, schrittweise Migration, strenge Tests, Richtlinienentwicklung und anhaltende Wachsamkeit. Beginnen Sie frühzeitig, arbeiten Sie umfassend zusammen und bauen Sie Ihre kryptografische Widerstandsfähigkeit schrittweise auf.
Sie fragen sich, wo und wie Sie anfangen sollen? Encryption Consulting unterstützt Sie gern. Wir sind Ihr verlässlicher Partner im PQC-Vorbereitungsprozess. Die Zukunft sicherer Kommunikation und des Datenschutzes hängt von unserem heutigen Handeln ab. Kontaktieren Sie uns unter [email protected], um einen auf Ihre Bedürfnisse zugeschnittenen Plan zu entwickeln.
Häufig gestellte Fragen
Was ist ein PQC-Bereitschaftsplan?
Ein PQC-Bereitschaftsplan ist ein strukturiertes Programm zur Identifizierung von Bereichen in einer Organisation, in denen quantenanfällige Kryptografie (RSA, ECC, Diffie-Hellman) eingesetzt wird, und zur Migration auf NIST-standardisierte Post-Quanten-Algorithmen, bevor diese Kryptografie angreifbar wird. Er umfasst typischerweise ein kryptografisches Inventar, eine Risikoanalyse, eine Strategie für die schrittweise Migration, Richtlinienaktualisierungen und kontinuierliches Monitoring.
Welche Post-Quanten-Algorithmen hat das NIST finalisiert?
Das NIST finalisierte ML-KEM (FIPS 203), ML-DSA (FIPS 204) und SLH-DSA (FIPS 205) am 13. August 2024. FN-DSA (FIPS 206, basierend auf FALCON) befindet sich noch im Entwurfsstadium; die endgültige Veröffentlichung wird Ende 2026 oder Anfang 2027 erwartet. Auch HQC, das im März 2025 separat als alternativer Schlüsselkapselungsmechanismus ausgewählt wurde, befindet sich noch in der Entwicklung hin zu einem endgültigen Standard.
Was ist der erste Schritt beim Erstellen eines PQC-Bereitschaftsplans?
Ein umfassendes kryptografisches Inventar. Bevor Sie Risiken bewerten, Systeme priorisieren oder einen realistischen Zeitplan festlegen können, müssen Sie wissen, welche Algorithmen, Schlüssellängen, Protokolle und Zertifikate in Ihren Anwendungen, Ihrer Infrastruktur und Ihrer Lieferkette verwendet werden.
Welche Fristen bestimmen den Zeitplan der PQC-Migration?
Der noch im Entwurf befindliche NIST IR 8547 schlägt vor, klassische Algorithmen mit 112-Bit-Sicherheit, wie z. B. RSA-2048, nach 2030 als veraltet zu betrachten und quantenanfällige Algorithmen nach 2035 vollständig zu verbieten. Organisationen in regulierten Sektoren oder mit Bundesaufträgen können je nach ihren spezifischen Compliance-Anforderungen mit früheren Fristen konfrontiert sein.
Kann die Quantenschlüsselverteilung (QKD) die PQC ersetzen?
Nein. QKD sichert den Schlüsselaustausch mithilfe von Quantenmechanik und kann Abhören erkennen, befasst sich aber ausschließlich mit der Schlüsselverteilung und erfordert spezielle Hardware. Es kann die umfassenderen kryptografischen Funktionen, einschließlich digitaler Signaturen und allgemeiner Verschlüsselung, die PQC-Algorithmen abdecken, nicht ersetzen. Daher sollten die meisten Organisationen PQC als primären Migrationspfad und QKD als Ergänzung für spezifische Hochsicherheitsanwendungen betrachten.
- Wichtige Erkenntnisse
- Warum die PQC-Bereitschaft nicht warten kann
- Die Post-Quanten-Bedrohung verstehen
- Wie plant man die PQC-Migration und die damit verbundenen Herausforderungen?
- Vom NIST ausgewählte Post-Quanten-Algorithmen
- Erstellen Sie einen Fahrplan für die Quantenbereitschaft.
- Herausforderungen, die es zu antizipieren gilt
- Krypto-Agilität
- Wie kann Verschlüsselungsberatung helfen?
- Fazit
- Häufig gestellte Fragen

