
Fehler beim Clustering mit CipherTrust Manager während der Installation und Konfiguration treten am häufigsten auf, wenn die Appliance die Hostnamen der Knoten nicht auflösen kann, da diese noch nicht in der internen DNS-Hosttabelle der Appliance vorhanden sind. Der Fehlercode NCERRInternalServerConnectFailed (Code 8) erscheint sowohl bei der erstmaligen Clustererstellung als auch beim Hinzufügen weiterer Knoten. Dies ist nicht mit einem externen DNS-Problem zu verwechseln: Selbst bei korrekt konfiguriertem externem DNS verwendet die CipherTrust Manager Appliance für Clusteroperationen ihre eigene interne Hostnamenauflösung. Empfohlene Vorgehensweise: Fügen Sie alle Hostnamen der Clusterknoten in den Admin-Einstellungen unter „DNS-Hosttabelle“ auf jeder Appliance hinzu, bevor Sie einen Cluster erstellen oder Knoten hinzufügen.
Kurzantwort: Wie behebt man den CipherTrust Manager-Clustering-Fehler?
Navigieren Sie auf jeder CipherTrust Manager-Appliance zu „Admin-Einstellungen“ > „DNS-Hosts“ und fügen Sie für jeden Knoten im Cluster (einschließlich des Hostnamens der Appliance selbst) die Hostname-zu-IP-Zuordnung hinzu. Versuchen Sie anschließend erneut, den Cluster zu erstellen oder Knoten mithilfe von Hostnamen hinzuzufügen. Nachdem der Cluster erfolgreich konfiguriert und verifiziert wurde, können Sie die DNS-Host-Einträge entfernen. Die vollständige Schritt-für-Schritt-Anleitung finden Sie im Abschnitt „Lösung“ weiter unten. Hinweise zur Bereitstellung von CipherTrust Manager und zur Integration des Schlüsselmanagements finden Sie unter „ Übersicht über HSM-Services und Schlüsselmanagement von Encryption Consulting“.
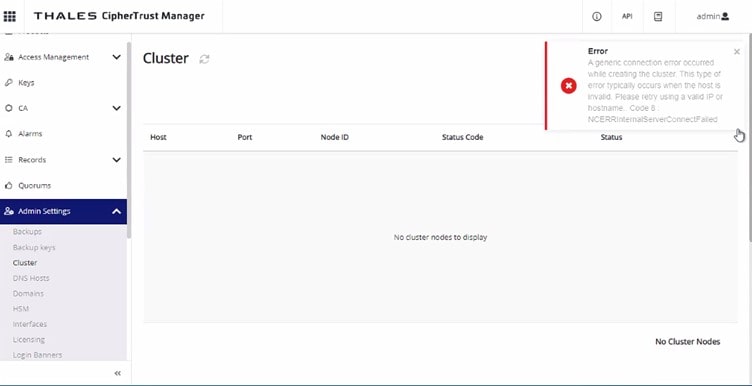
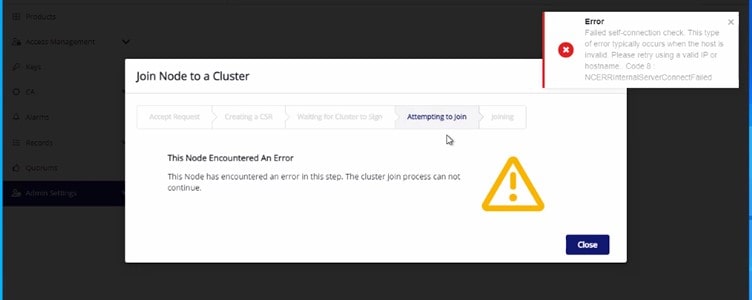
Fehlermeldungen
- Beim Erstellen des Clusters ist ein allgemeiner Verbindungsfehler aufgetreten. Dieser Fehlertyp tritt typischerweise bei einem ungültigen Host auf. Bitte versuchen Sie es erneut mit einer gültigen IP-Adresse oder einem gültigen Hostnamen. Code 8: NCERRInternalServerConnectFailed
- Fehler bei der Selbstverbindungsprüfung. Dieser Fehler tritt typischerweise bei einem ungültigen Host auf. Bitte versuchen Sie es erneut mit einer gültigen IP-Adresse oder einem gültigen Hostnamen. Code 8: NCERRInternalServerConnectFailed
Beschreibung: Das Szenario
Betrachten wir eine Bereitstellung mit vier CipherTrust Manager-Knoten (cm01.ec.com, cm02.ec.com, cm03.ec.com, cm04.ec.com), die einem Cluster hinzugefügt werden sollen. Üblicherweise wird ein Knoten als primärer Knoten ausgewählt, der Cluster darauf basierend erstellt und anschließend alle übrigen Knoten mithilfe ihres Hostnamens oder ihrer IP-Adresse hinzugefügt.
Aus Netzwerkperspektive werden für die Clusterkonfiguration Hostnamen gegenüber IP-Adressen empfohlen: Hostnamen bleiben auch bei IP-Änderungen (Infrastrukturmigrationen, DHCP-Erneuerungen) stabil und sind einfacher zu verwalten. Die oben genannten Fehler treten jedoch auf, wenn bei der Clustererstellung Hostnamen verwendet werden, selbst in Umgebungen mit korrekt konfiguriertem externem DNS.
Ursache
Die CipherTrust Manager-Appliance kann den Hostnamen des referenzierten Knotens während des Clusterbetriebs nicht auflösen. CipherTrust Manager verwendet für die Clusterkommunikation einen eigenen internen Netzwerk-Stack und verlässt sich nicht ausschließlich auf den für das Hostnetzwerk konfigurierten externen DNS-Resolver. Sind die Hostnamen der Clusterknoten nicht in der lokalen DNS-Hosttabelle der Appliance vorhanden (Admin-Einstellungen > DNS-Hosts), kann die Appliance sie nicht auflösen und gibt den Fehler NCERRInternalServerConnectFailed aus, unabhängig davon, ob der externe DNS-Server korrekt konfiguriert ist.
Dies ist eine häufige Fehlerquelle: Administratoren überprüfen, ob das externe DNS funktioniert, bestätigen, dass der Hostname von einer Workstation aus aufgelöst wird, und stoßen dennoch auf den Fehler, weil die interne Hostnamensauflösung des Geräts nicht konfiguriert wurde.
Lösung: Schrittweise Lösung
In diesem Beispiel wird cm01.ec.com als primärer Knoten verwendet, von dem aus der Cluster erstellt wird, und cm02.ec.com, cm03.ec.com und cm04.ec.com werden als sekundäre Knoten hinzugefügt.
-
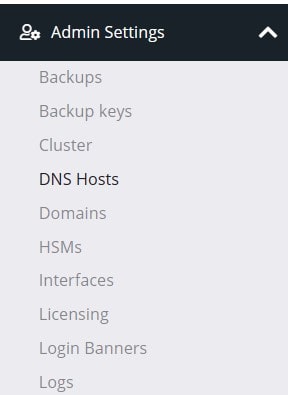
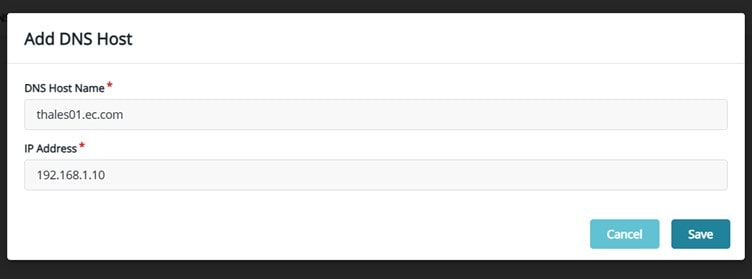
Navigieren Sie auf cm01.ec.com zu Admin-Einstellungen > DNS-Hosts.
-
Fügen Sie alle vier Hostnamen der CipherTrust Manager-Knoten mit ihren zugehörigen IP-Adressen zur DNS-Hosttabelle auf cm01.ec.com hinzu. Tragen Sie auch den Hostnamen von cm01.ec.com selbst in die Tabelle ein.
-
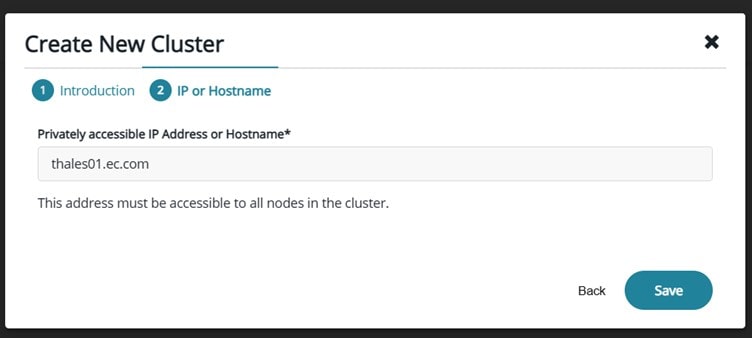
Navigieren Sie auf cm01.ec.com zu Clustering und erstellen Sie den Cluster, indem Sie den Hostnamen von cm01.ec.com als primäre Knotenadresse verwenden.
-
Bevor Sie die einzelnen sekundären Knoten von cm01.ec.com hinzufügen, gehen Sie zu jedem sekundären Knoten (cm02.ec.com, cm03.ec.com, cm04.ec.com) und fügen Sie jeweils zwei DNS-Hosteinträge hinzu: den Hostnamen des primären Knotens (cm01.ec.com) und den eigenen Hostnamen des sekundären Knotens. Fügen Sie beispielsweise für cm02.ec.com Einträge für cm01.ec.com und cm02.ec.com hinzu. Dadurch wird sichergestellt, dass beide Knoten die Hostnamen des jeweils anderen für die bidirektionale Clusterkommunikation auflösen können, die beim Hinzufügen von Knoten erforderlich ist.
-
Sobald alle DNS-Hosteinträge auf den primären und sekundären Knoten eingerichtet sind, kehren Sie zu cm01.ec.com zurück und fügen Sie jeden sekundären Knoten anhand seines Hostnamens hinzu. Führen Sie einen Knotentest durch, um die Betriebsbereitschaft des Clusters zu bestätigen.
-
Nachdem der Cluster erstellt, alle Knoten hinzugefügt und die Clusterfunktion überprüft wurde, entfernen Sie die DNS-Hosteinträge von allen CipherTrust Manager-Appliances und bestätigen Sie, dass das Clustering weiterhin ordnungsgemäß funktioniert, wobei externe DNS-Server die Hostnamen auflösen.
Fehlermodus-Leitfaden
- Der Fehler besteht weiterhin, auch nachdem DNS-Hosteinträge hinzugefügt wurden: Überprüfen Sie, ob die Einträge korrekt gespeichert und die Zuordnung von Hostnamen zu IP-Adressen korrekt ist. Ein Tippfehler im Hostnamen oder der IP-Adresse führt zum gleichen Fehler wie ein fehlender Eintrag. Überprüfen Sie zur Bestätigung alle Einträge unter „Admin-Einstellungen“ > „DNS-Hosts“, bevor Sie die Clustererstellung erneut versuchen.
- Das Hinzufügen eines sekundären Knotens ist fehlgeschlagen, die Clustererstellung war jedoch erfolgreich: Die DNS-Hosttabelle des sekundären Knotens enthält weder den Hostnamen des primären Knotens noch seinen eigenen. Beide müssen dem sekundären Knoten hinzugefügt werden, bevor dieser vom primären Knoten zum Cluster hinzugefügt werden kann.
- Cluster fällt nach dem Entfernen der DNS-Hosteinträge aus: Der externe DNS-Server kann die Hostnamen aus Sicht des Gerätenetzwerks nicht korrekt auflösen. Stellen Sie entweder die DNS-Hosteinträge als Workaround wieder her oder untersuchen Sie, warum der externe DNS-Resolver nicht erreichbar ist oder nicht die korrekten Datensätze vom Netzwerk-Stack des Geräts zurückgibt.
- Teilweiser Clusterzustand nach dem Hinzufügen eines Knotens: Wenn das Hinzufügen eines Knotens fehlschlägt, sollte der unvollständige Knoteneintrag nicht erst aus der Clusterkonfiguration entfernt werden, bevor ein erneuter Versuch unternommen wird. Das erneute Hinzufügen eines nur teilweise hinzugefügten Knotens kann den Cluster in einen Zustand versetzen, der die Wiederherstellung erheblich erschwert.
- NCERRInternalServerConnectFailed auf einem zuvor funktionierenden Cluster: Wenn dieser Fehler auf einem Cluster auftritt, der zuvor betriebsbereit war, überprüfen Sie, ob die DNS-Hosteinträge vorzeitig entfernt wurden (bevor das externe DNS verifiziert wurde), ob sich die IP-Adressen von Knoten geändert haben (wodurch externe DNS-Einträge beschädigt wurden) und ob die Netzwerkverbindung zwischen den Knoten auf den erforderlichen Ports noch funktioniert.
CipherTrust Manager im Kontext der Schlüsselverwaltung
CipherTrust Manager ist eine Schlüsselverwaltungsplattform, die die Verwaltung des kryptografischen Schlüssellebenszyklus zentralisiert: Schlüsselerzeugung, -speicherung, -verteilung, -rotation, -widerruf und Durchsetzung von Zugriffskontrollrichtlinien in Unternehmensumgebungen. Die Clusterung von CipherTrust Manager-Knoten gewährleistet hohe Verfügbarkeit für die Schlüsselverwaltung: Fällt ein Knoten aus, bearbeiten die anderen Knoten im Cluster die Schlüsselanfragen ohne Unterbrechung weiter.
Für Organisationen, die CipherTrust Manager einsetzen, lässt sich die Lösung in HSMs für hardwaregestützten Schlüsselschutz, in die PKI-Infrastruktur für die Schlüsselverwaltung von Zertifizierungsstellen und in unternehmensweite Schlüsselverwaltungs- Workflows integrieren, die den gesamten Schlüssellebenszyklus abdecken. Ein korrekt konfigurierter Cluster bildet die Grundlage für hochverfügbare und nachvollziehbare Schlüsselverwaltungsprozesse. Weiterführende Hinweise zur Schlüsselverwaltung finden Sie in unserem Beitrag zu den 10 Best Practices für die unternehmensweite Verschlüsselungsschlüsselverwaltung.
Fazit
Der Clustering-Fehler „NCERRInternalServerConnectFailed (Code 8)“ von CipherTrust Manager wird fast immer durch fehlende Hostnameneinträge in der internen DNS-Hosttabelle des Geräts und nicht durch einen externen DNS-Fehler verursacht. Die Lösung ist einfach: Fügen Sie alle Knoten-Hostnamen zur DNS-Hosttabelle auf jedem am Cluster beteiligten Gerät hinzu, erstellen Sie den Cluster oder treten Sie ihm mithilfe der Hostnamen bei, überprüfen Sie die Clusterfunktion und bereinigen Sie anschließend die DNS-Hosttabelle. Die korrekte Reihenfolge beim Hinzufügen von Knoten (Hinzufügen des Hostnamens des primären und sekundären Knotens zu jedem sekundären Knoten, bevor Sie den Knoten vom primären Knoten aus hinzufügen) verhindert die häufigsten Fehler beim Hinzufügen sekundärer Knoten. Unterstützung bei der Konfiguration von CipherTrust Manager, der HSM-Integration und dem Schlüsselmanagement erhalten Sie bei den Dienstleistungen von Encryption Consulting.
Häufig gestellte Fragen
Was verursacht den Clustering-Fehler NCERRInternalServerConnectFailed des CipherTrust Managers?
Das Gerät kann den Hostnamen des Knotens, auf den beim Erstellen des Clusters oder beim Hinzufügen eines Knotens verwiesen wird, nicht auflösen. Selbst bei korrekt konfiguriertem externem DNS verwendet CipherTrust Manager seine eigene interne Hostnamensauflösung. Das Problem lässt sich beheben, indem man die Knoten-Hostnamen unter „Admin-Einstellungen > DNS-Hosts“ auf jedem Gerät hinzufügt.
Soll ich für das CipherTrust Manager-Clustering IP-Adressen oder Hostnamen verwenden?
Die Verwendung von Hostnamen wird empfohlen: Sie bleiben auch bei IP-Adressänderungen stabil und sind bei großen Clustern einfacher zu verwalten. Allerdings müssen Hostnamen vor dem Clusterbetrieb in die DNS-Hosttabelle jedes Geräts eingetragen werden, da CipherTrust Manager eine eigene interne Namensauflösung verwendet und nicht ausschließlich auf externe DNS-Server angewiesen ist.
Kann ich die DNS-Hosteinträge entfernen, nachdem der Cluster konfiguriert wurde?
Ja. Sobald der Cluster erfolgreich erstellt, alle Knoten hinzugefügt und die Clusterfunktion überprüft wurde, können die DNS-Hosteinträge von jedem Gerät entfernt werden. Stellen Sie sicher, dass der Clusterbetrieb nach dem Entfernen der Einträge weiterhin korrekt funktioniert und dass der externe DNS-Server die Hostnamen aus dem Netzwerk des Geräts auflöst.
In welcher Reihenfolge müssen Knoten zu einem CipherTrust Manager-Cluster hinzugefügt werden?
1. Wählen Sie den primären Knoten aus und fügen Sie alle Hostnamen der Knotentabelle zu seiner DNS-Hosts-Tabelle hinzu. Erstellen Sie den Cluster mit dem Hostnamen des primären Knotens. 2. Fügen Sie auf jedem sekundären Knoten den Hostnamen des primären Knotens und den eigenen Hostnamen des sekundären Knotens zur DNS-Hosts-Tabelle hinzu. 3. Fügen Sie vom primären Knoten aus jeden sekundären Knoten anhand seines Hostnamens hinzu. 4. Überprüfen Sie die Clusterfunktion und entfernen Sie anschließend die DNS-Hosts-Einträge von allen Appliances.
Was passiert, wenn die Clusterbildung mit CipherTrust Manager mittendrin fehlschlägt?
Überprüfen Sie die DNS-Hosteinträge auf allen beteiligten Geräten; prüfen Sie die Geräteprotokolle auf spezifische Fehlercodes; bestätigen Sie die Netzwerkverbindung zwischen den Knoten; und falls der Cluster nur teilweise erstellt wurde, entfernen Sie die unvollständigen Knoteneinträge, bevor Sie es erneut versuchen. Versuchen Sie nicht, einen nur teilweise beigetretenen Knoten hinzuzufügen, ohne ihn vorher vollständig aus der Clusterkonfiguration zu entfernen.
Warum benötigt CipherTrust Manager eine eigene DNS-Hosts-Tabelle, wenn externes DNS konfiguriert ist?
CipherTrust Manager nutzt für die Clusterkommunikation einen eigenen internen Netzwerk-Stack, der möglicherweise nicht denselben DNS-Resolver wie das externe Netzwerk verwendet. Durch das Hinzufügen von Hostnamen zur DNS-Hosttabelle wird sichergestellt, dass die Namensauflösung für Clusteroperationen lokal und unabhängig von der externen DNS-Verfügbarkeit erfolgt. Dies ist insbesondere bei der Ersteinrichtung oder in abgeschotteten Umgebungen wichtig.

