
Ein einziges abgelaufenes Zertifikat kann die Authentifizierung für Tausende von Benutzern unbemerkt unterbrechen. In den meisten Active Directory-Umgebungen erfolgt die Zertifikatsverwaltung jedoch immer noch manuell – Gerät für Gerät. Die automatische Registrierung per Gruppenrichtlinie ändert dies.
Wenn ein in eine Domäne eingebundener Computer eine Gruppenrichtlinienaktualisierung durchführt, läuft die automatische Registrierungs-Engine im Hintergrund und prüft, ob der Computer oder Benutzer für veröffentlichte Zertifikatvorlagen berechtigt ist. Wird eine gültige Vorlage gefunden und verfügt das Konto über die erforderlichen Berechtigungen, wird automatisch eine Zertifikatsanforderung an die Zertifizierungsstelle (CA) gesendet. Derselbe Mechanismus kümmert sich um die Verlängerung von Zertifikaten, wenn diese ablaufen, und entfernt widerrufene Zertifikate aus dem lokalen Speicher. Dadurch läuft der gesamte Zertifikatslebenszyklus – Ausstellung, Verlängerung und Widerruf – auf allen in die Domäne eingebundenen Geräten im Geltungsbereich automatisch ab, vollständig gesteuert durch die Richtlinien.
Dieser Leitfaden führt Sie durch die gesamte Einrichtung: von der Vorlagenkonfiguration auf der Zertifizierungsstelle über die Gruppenrichtlinienbereitstellung und -verifizierung bis hin zu einem systematischen Prozess zur Fehlerbehebung, falls etwas schiefgeht.
Voraussetzungen:
Bevor Sie beginnen, stellen Sie bitte sicher, dass die folgenden Voraussetzungen erfüllt sind:
- Active Directory Certificate Services (AD CS) ist installiert und mit mindestens einer Enterprise Certification Authority (CA) konfiguriert.
- Die Serverzertifikatvorlage ist für die automatische Registrierung konfiguriert. Weitere Informationen finden Sie unter: Konfigurieren einer Serverzertifikatvorlage für die automatische Registrierung.
-
Sie besitzen ein Benutzerkonto, das Mitglied beider Organisationen ist:
- Unternehmensadministratoren
- Sicherheitsgruppen der Domänenadministratoren der Stammdomäne
-
Zugriff auf die folgenden Verwaltungskonsolen:
- Gruppenrichtlinienverwaltung
- Netzwerkrichtlinienserver
Konfiguration der Zertifikatvorlage
Die Gruppenrichtlinie weist Clients an, nach Vorlagen zu suchen, für die sie sich automatisch registrieren können. Wenn jedoch keine Vorlage mit den korrekten Einstellungen konfiguriert und bei der Zertifizierungsstelle veröffentlicht ist, kann der Client nichts anfordern. Die Vorlagenkonfiguration muss vor der Gruppenrichtlinienkonfiguration erfolgen. Im folgenden Abschnitt wird Schritt für Schritt erklärt, wie Sie eine Zertifikatvorlage für die automatische Registrierung erstellen.
Schritt 1: Öffnen Sie die Zertifikatvorlagenkonsole
- Führen Sie auf der ausstellenden Zertifizierungsstelle folgenden Befehl aus: certsrv.msc
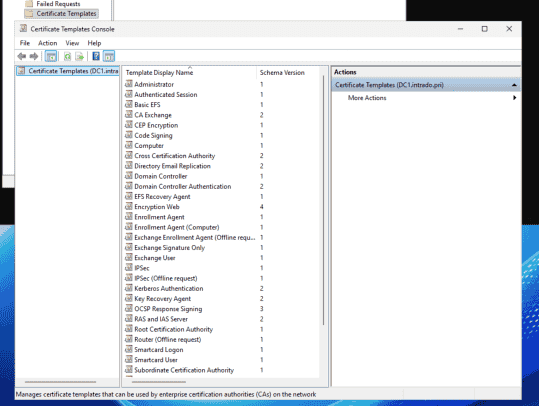
- Erweitern Sie den CA-Knoten, klicken Sie mit der rechten Maustaste auf Zertifikatvorlagen und wählen Sie Verwalten.
- Die Zertifikatvorlagenkonsole (certtmpl.msc) öffnet sich und listet alle verfügbaren Vorlagen auf.
Schritt 2: Vorhandene Vorlage duplizieren
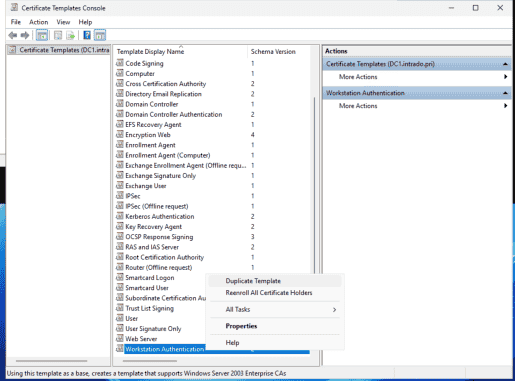
Verändern Sie niemals integrierte Vorlagen direkt. Duplizieren Sie immer die entsprechende Basisvorlage:- Arbeitsplatzauthentifizierung: für Computerzertifikate (Clientauthentifizierung)
- Benutzer: für Benutzerzertifikate (Clientauthentifizierung + EFS + E-Mail)
- Webserver: für IIS/Webserver-Zertifikate
Klicken Sie mit der rechten Maustaste auf die Basisvorlage und wählen Sie „Vorlage duplizieren“. Wählen Sie „Windows Server 2016 oder höher“. Wählen Sie die minimale Betriebssystemversion der AD CS-Zertifizierungsstelle (CA), die Sie unterstützen möchten. Überprüfen Sie die aktuelle ADCS-Dokumentation von Microsoft , um die neueste unterstützte Version zu ermitteln, da sich diese mit Windows Server-Releases ändert.
Sie können auch das minimale Empfängerbetriebssystem für die Zertifikatvorlage auswählen, wobei die aktuellste Version Windows 10/Windows Server 2016 ist. Geben Sie anschließend einen Namen für die Zertifikatvorlage an und konfigurieren Sie die Vorlageneinstellungen.
Schritt 3: Konfigurieren Sie die Registerkarte „Allgemein“.
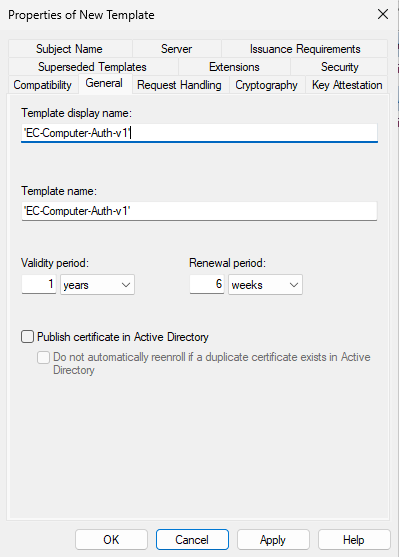
- Vorlagenanzeigename: Geben Sie ihr einen aussagekräftigen Namen (z. B. 'EC-Computer-Auth-v1').
- Gültigkeitsdauer: z. B. 2 Jahre (1 Jahr für Hochsicherheitsumgebungen) Erneuerungszeitraum: z. B. 6 Wochen. Zertifikat in Active Directory veröffentlichen: Für Computerauthentifizierungs- und Webserverzertifikate deaktiviert lassen. Aktivieren Sie diese Option nur für Benutzerzertifikate, die für die S/MIME-E-Mail-Verschlüsselung oder EFS verwendet werden. Die Aktivierung für andere Zertifikatstypen führt zu unnötigem AD-Aufblähen und kann dazu führen, dass sich veraltete Zertifikatsobjekte in Active Directory ansammeln.
Schritt 4: Registerkarte „Betreffname“ konfigurieren
Legen Sie den Antragstellernamen auf „Aus diesen Active Directory-Informationen erstellen“ fest. Dadurch kann die Zertifizierungsstelle den Antragstellernamen automatisch aus dem AD-Objekt des Computers oder Benutzers generieren, was für standardmäßige automatische Registrierungsbereitstellungen in Unternehmen üblicherweise erforderlich ist. Antragstellernamenformat: Für die meisten Vorlagen auf „Allgemeiner Name“ einstellen.
Fügen Sie diese Informationen in den alternativen Betreffnamen ein:
- Bei Computerzertifikaten → DNS-Namen prüfen (ermittelt den FQDN des Computers aus dem dNSHostName-Attribut von AD)
- Bei Benutzerzertifikaten → Benutzerprinzipalname (UPN) und optional E-Mail-Adresse prüfen (für Zertifikate, die für S/MIME oder E-Mail-Schutz bestimmt sind)
Schritt 5: Erweiterte Schlüsselverwendungen (EKUs) konfigurieren
Stellen Sie auf der Registerkarte „Erweiterungen“ sicher, dass die Anwendungsrichtlinien (EKUs) dem Verwendungszweck des Zertifikats entsprechen:
| Zertifikatsnutzung | Erforderliche EKU |
|---|---|
| Computerauthentifizierung | Client-Authentifizierung (1.3.6.1.5.5.7.3.2) |
| Webserver SSL | Serverauthentifizierung (1.3.6.1.5.5.7.3.1) |
| S/MIME-E-Mail | Sichere E-Mail (1.3.6.1.5.5.7.3.4) |
| EFS | Verschlüsselndes Dateisystem (1.3.6.1.4.1.311.10.3.4) |
| Smartcard-Anmeldung | Smartcard-Anmeldung (1.3.6.1.4.1.311.20.2.2) |
| IPsec | IP-Sicherheit IKE-Zwischenschnittstelle (1.3.6.1.5.5.8.2.2) |
Hinweis : Auf der Registerkarte „Erweiterungen“ werden auch Ausstellungsrichtlinien angezeigt. Dabei handelt es sich um Zertifikatsrichtlinien-OIDs (RFC 5280 Abschnitt 4.2.1.4), die für Kontrollen auf der Assurance-Ebene verwendet werden und nicht mit den oben konfigurierten Anwendungsrichtlinien (EKUs) zu verwechseln sind.
Schritt 6: Registerkarte „Sicherheit/Berechtigungen“ konfigurieren
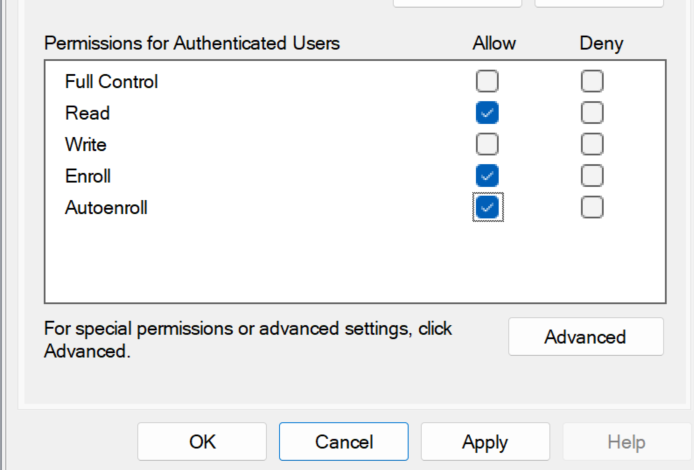
Dies ist der am häufigsten falsch konfigurierte Schritt und die häufigste Ursache für Fehler bei der automatischen Registrierung. Jeder Benutzer oder jede Computergruppe, der/die sich automatisch registrieren soll, benötigt ALLE DREI Berechtigungen:
| Genehmigung | Zweck | Erforderlich |
|---|---|---|
| Lesen Sie mehr | Das Konto kann sehen, dass die Vorlage existiert. | Ja (Minimum) |
| Einschreiben | Das Konto kann manuell ein Zertifikat anfordern. | Ja |
| Automatische Registrierung | Das Konto kann automatisch ein Zertifikat über Gruppenrichtlinien erhalten. | Ja |
So legen Sie Berechtigungen fest: Öffnen Sie certtmpl.msc → Klicken Sie mit der rechten Maustaste auf die Vorlage → Eigenschaften → Registerkarte Sicherheit → wählen Sie die entsprechende Gruppe aus → aktivieren Sie unter Zulassen die Optionen Lesen, Registrieren und Automatisches Registrieren.
Schritt 7: Veröffentlichen Sie die Vorlage bei der Zertifizierungsstelle.
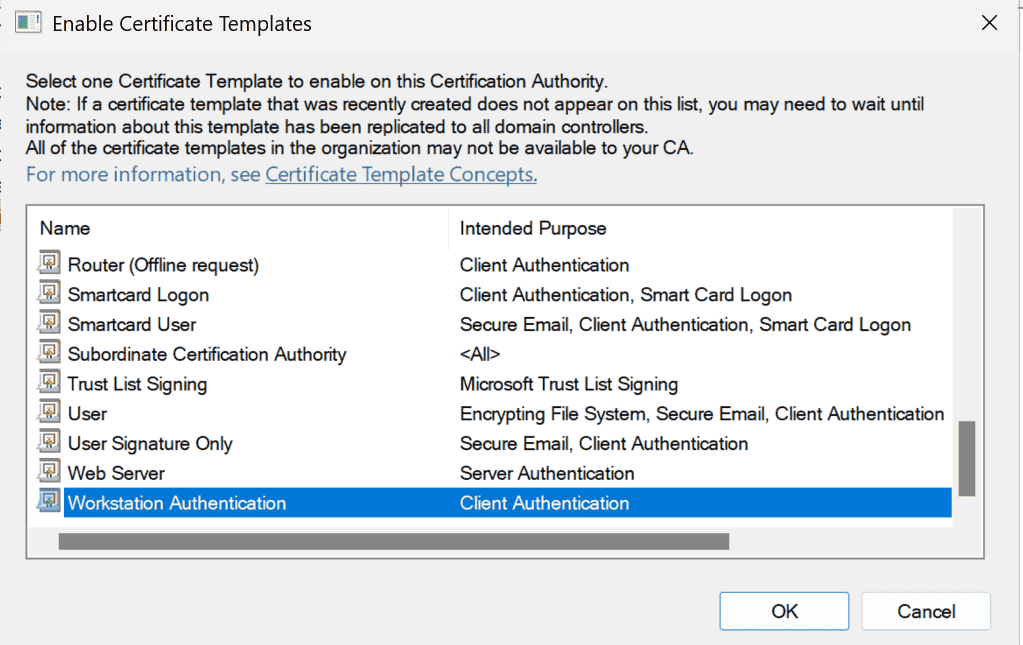
Die Konfiguration der Vorlage genügt nicht – sie muss auch auf der ausstellenden Zertifizierungsstelle veröffentlicht (verfügbar gemacht) werden:
- Öffnen Sie certsrv.msc auf der ausstellenden Zertifizierungsstelle.
- Erweitern Sie die Zertifizierungsstelle, klicken Sie mit der rechten Maustaste auf Zertifikatvorlagen und wählen Sie Neu → Auszustellende Zertifikatvorlage.
- Wählen Sie im Dialogfeld Ihre neu erstellte Vorlage aus und klicken Sie auf OK.
Nachdem die Vorlage erstellt, veröffentlicht und mit Berechtigungen versehen wurde, ist die Konfiguration auf der Zertifizierungsstelle abgeschlossen. Im nächsten Schritt wird die Domänenseite konfiguriert: Hier wird das Gruppenrichtlinienobjekt (GPO) erstellt, das alle in die Domäne eingebundenen Computer anweist, nach dieser Vorlage zu suchen und automatisch ein Zertifikat anzufordern.
So konfigurieren Sie die Gruppenrichtlinie und aktivieren die automatische Registrierung
Schritt 1: Erstellen eines Gruppenrichtlinienobjekts (GPO) auf dem Domänencontroller
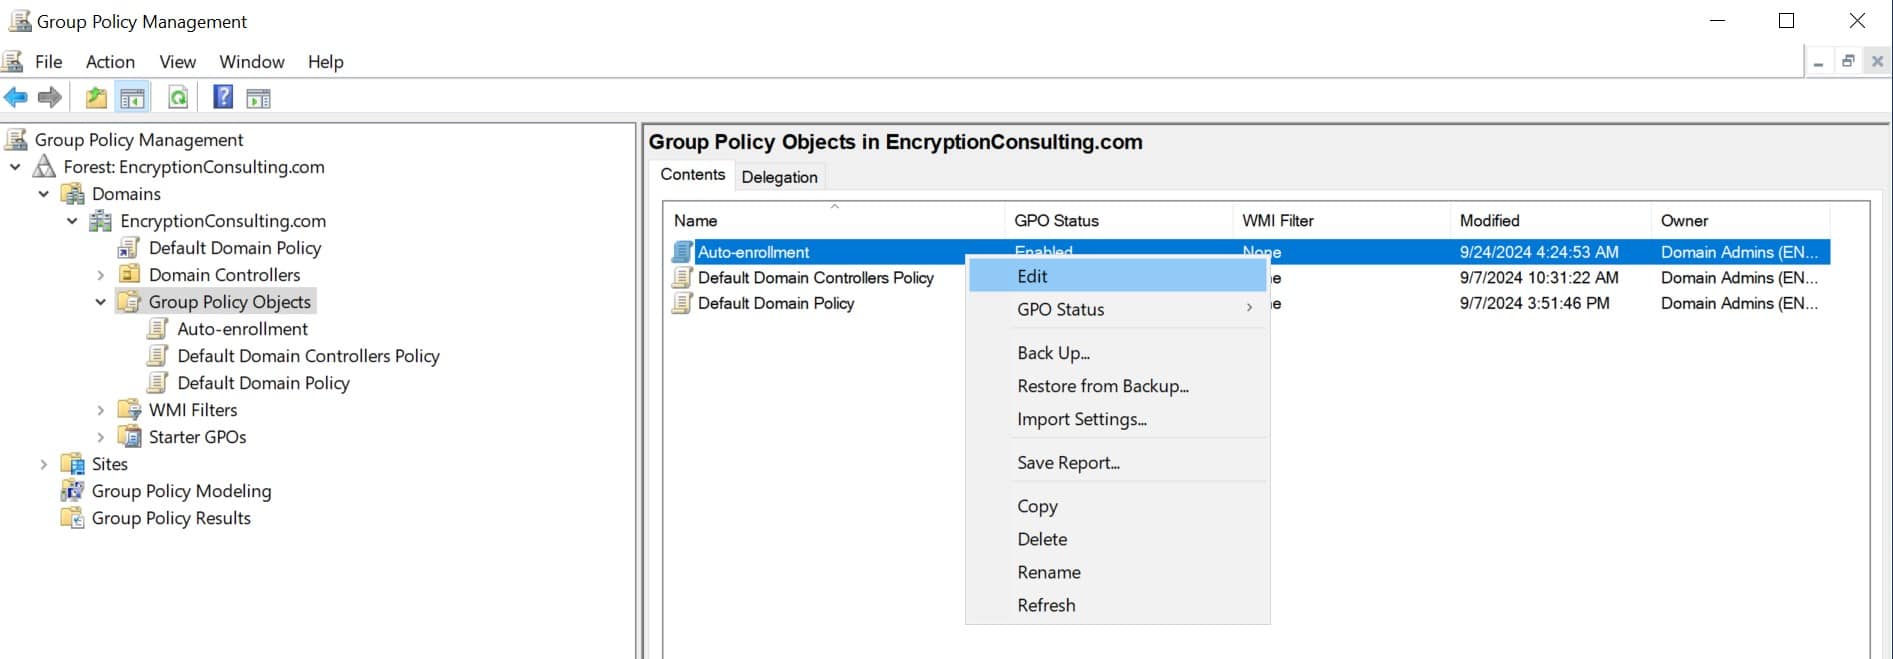
- Öffnen Sie die Gruppenrichtlinienverwaltung
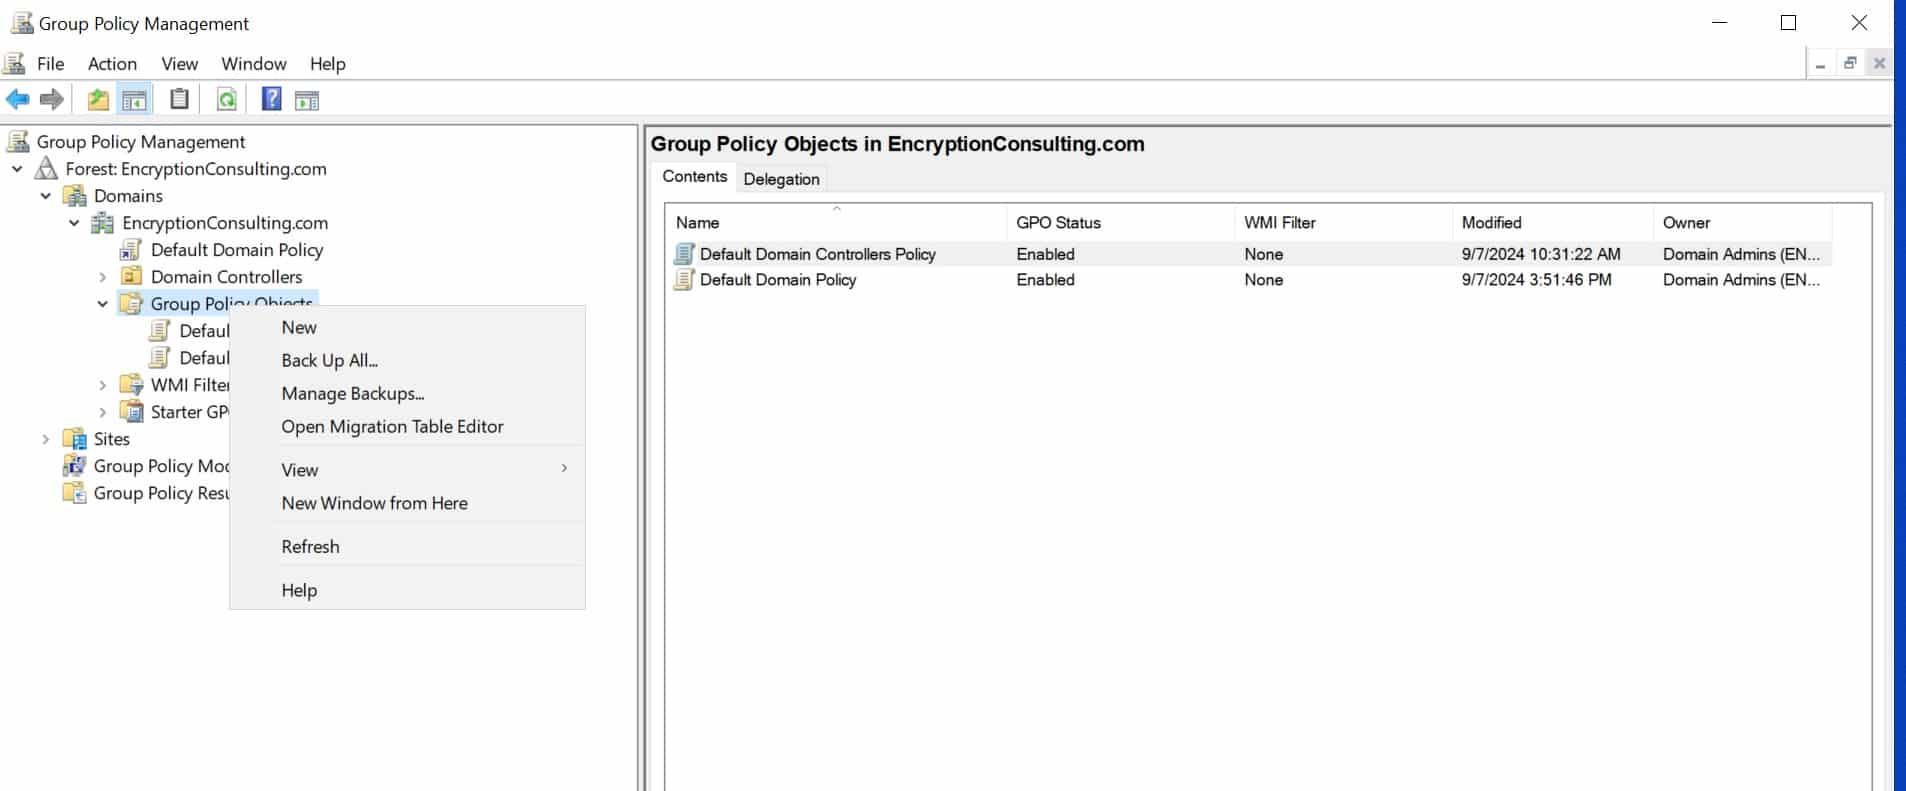
- Klicken Sie in der Konsolenstruktur mit der rechten Maustaste auf GPOs unter Ihrer Domäne (z. B. EncryptionConsulting.com).
-
Wählen Sie „Neu“ aus, um ein neues Gruppenrichtlinienobjekt zu erstellen.
-
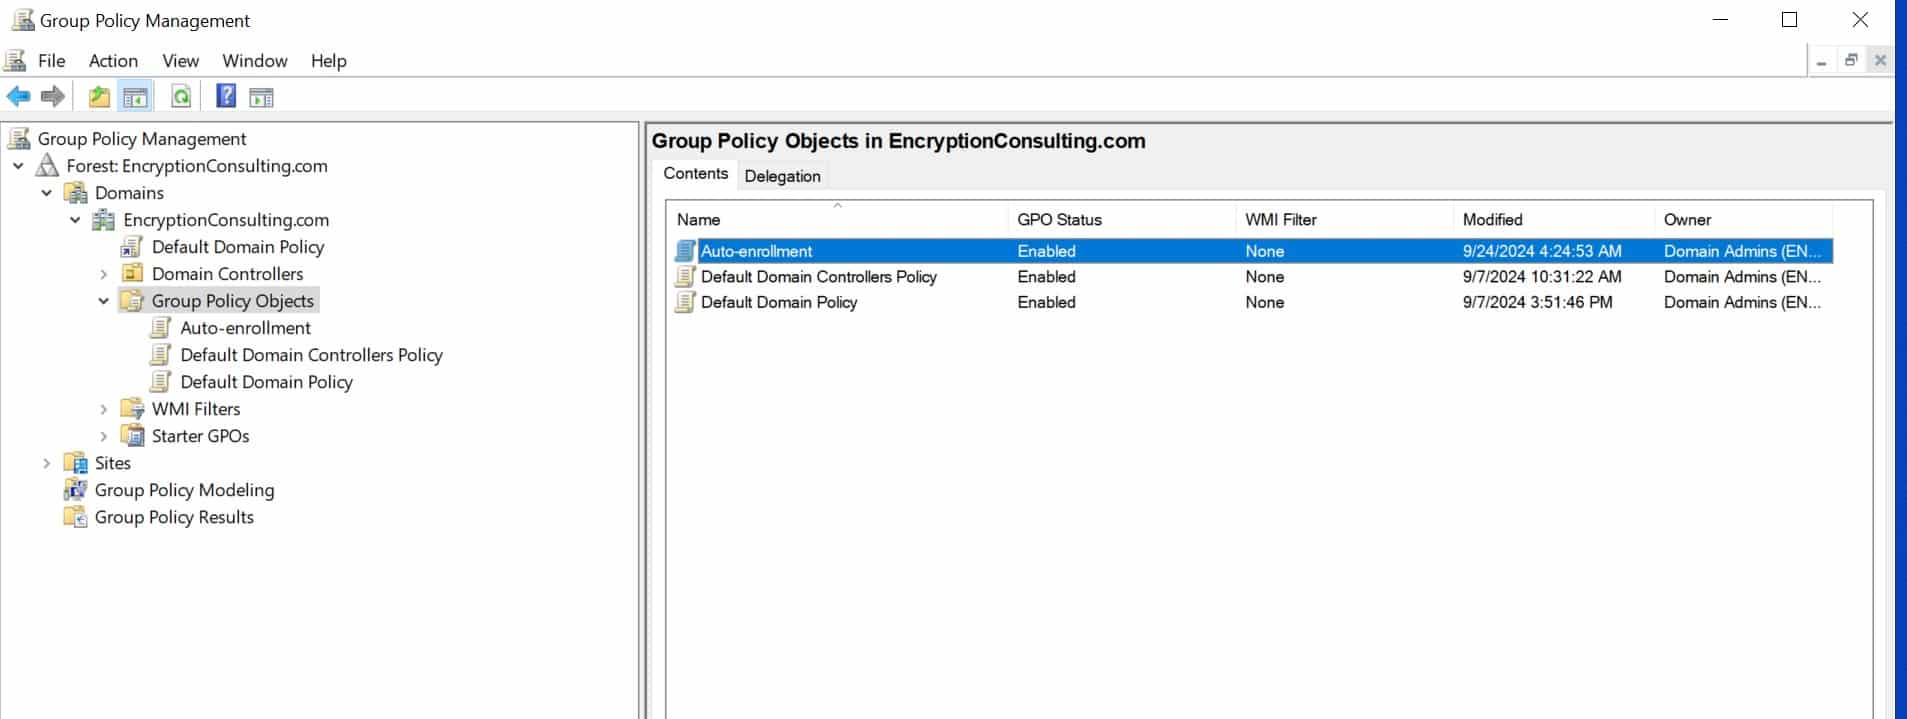
Benennen Sie das Gruppenrichtlinienobjekt (z. B. „Automatische Registrierung“).
-
Klicken Sie mit der rechten Maustaste auf das neu erstellte Gruppenrichtlinienobjekt und wählen Sie „Bearbeiten“.
Schritt 2: Automatische Zertifikatsregistrierung konfigurieren
-
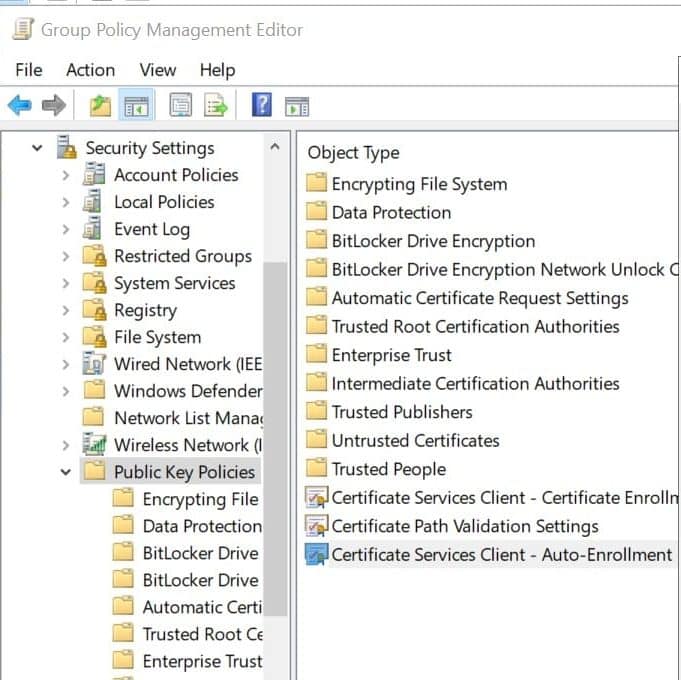
Navigieren Sie im Gruppenrichtlinienverwaltungs-Editor zu:
Computerkonfiguration > Richtlinien > Windows-Einstellungen > Sicherheitseinstellungen > Richtlinien für öffentliche Schlüssel.
-
Klicken Sie mit der rechten Maustaste auf „Zertifikatdiensteclient – Automatische Registrierung“ und wählen Sie „Eigenschaften“ aus.
-
Nehmen Sie im Fenster „Konfiguration der Richtlinie für die automatische Registrierung“ die folgenden Konfigurationen vor:
- Konfigurationsmodell: Nutzer der Smart‑Spaces‑App mit Google Wallet erhalten berührungslosen Mobile‑Zutritt an jedem NFC‑fähigen HID® Signo™‑Leser.
-
Aktivieren Sie die Kontrollkästchen für:
1. Erneuern Sie abgelaufene Zertifikate , aktualisieren Sie ausstehende Zertifikate und entfernen Sie widerrufene Zertifikate.
2. Aktualisieren Sie Zertifikate, die Zertifikatvorlagen verwenden.
-
Legen Sie bei Bedarf einen Prozentsatz für Benachrichtigungen zum Ablauf des Zertifikats fest (z. B. 10 %).
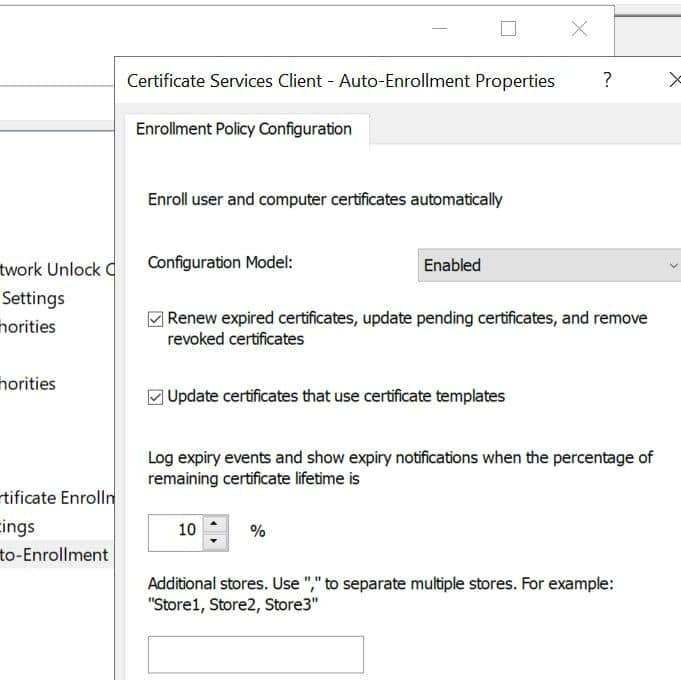
- Wenn Sie den Dialog „Eigenschaften der automatischen Registrierung des Zertifikatdiensteclients“ öffnen, sehen Sie die vier Einstellungen. Hier ist die Funktion jeder einzelnen Einstellung:
| Rahmen | Empfohlener Wert | Was passiert, wenn es nicht aktiviert ist? |
|---|---|---|
| Konfigurationsmodell | Nutzer der Smart‑Spaces‑App mit Google Wallet erhalten berührungslosen Mobile‑Zutritt an jedem NFC‑fähigen HID® Signo™‑Leser. | Die automatische Registrierung ist vollständig deaktiviert – es werden keine Zertifikate bereitgestellt. |
| Erneuern Sie abgelaufene Zertifikate, aktualisieren Sie ausstehende Zertifikate und entfernen Sie widerrufene Zertifikate. | geprüft | Ablaufende Zertifikate werden nicht automatisch verlängert, und bereits abgelaufene Zertifikate werden nicht ersetzt; ausstehende Anträge werden abgebrochen, widerrufene Zertifikate verbleiben im Speicher. |
| Aktualisieren Sie Zertifikate, die Zertifikatvorlagen verwenden | geprüft | Wenn Sie eine Vorlage aktualisieren (neue Schlüssellänge, neue EKU), werden bestehende Zertifikate möglicherweise NICHT neu registriert, um die neue Version zu erhalten – was zu veralteten Zertifikaten führt. |
| Ablaufbenachrichtigung (% verbleibend) | 10 % (Standard) | Benutzer/Administratoren erhalten keine Vorwarnung vor ablaufenden Zertifikaten – dies ist nur relevant, wenn manuelles Eingreifen erforderlich ist. |
Hinweis: Die Einstellung „Konfigurationsmodell“ steuert den Status der automatischen Registrierungsrichtlinie:
- Deaktiviert: Die automatische Registrierung ist vollständig deaktiviert, und Zertifikate werden nicht automatisch über Gruppenrichtlinien registriert oder erneuert. Zertifikate können jedoch weiterhin manuell über andere Registrierungsmethoden angefordert werden.
- Aktiviert: Die automatische Registrierung wird automatisch auf Basis interner Timer ausgelöst (Aktualisierungszyklus der Gruppenrichtlinie und geplante Aufgabe CertificateServicesClient).
- Nicht definiert: Der Status der automatischen Registrierung wird anhand lokaler Registrierungsinformationen unter folgendem Pfad ermittelt:
Schlüssel: SOFTWARE\Policies\Microsoft\Cryptography\AutoEnrollment | Wert: AEPolicy | Typ: DWORD
Hinweis : Wenn Ihre Organisation sowohl Computer- als auch Benutzerzertifikate verwendet (was in den meisten Unternehmen der Fall ist), müssen Sie die automatische Registrierung sowohl in der Computerkonfiguration als auch in der Benutzerkonfiguration aktivieren. Wenn Sie nur eine der beiden Optionen aktivieren, wird der jeweils andere Zertifikatstyp nie automatisch registriert.
- Klicken Sie auf OK, um die Änderungen zu speichern.
Beide Pfade müssen je nach den verwendeten Zertifikaten konfiguriert werden. Es handelt sich um unabhängige Einstellungen:
| GPO-Pfad | Zertifikatstypen | Beispielanwendungsfälle |
|---|---|---|
| Computerkonfiguration → Richtlinien → Windows-Einstellungen → Sicherheitseinstellungen → Richtlinien für öffentliche Schlüssel → Zertifikatdienste-Client – Automatische Registrierung | Maschinen-/Computerzertifikate | Computerauthentifizierung, Webserver-SSL, IPsec-Tunnel, SCCM-Clientzertifikate |
| Benutzerkonfiguration → Richtlinien → Windows-Einstellungen → Sicherheitseinstellungen → Richtlinien für öffentliche Schlüssel → Zertifikatdienste-Client – Automatische Registrierung | Benutzerzertifikate | S/MIME-E-Mail-Verschlüsselung, Smartcard-Anmeldung, EFS, Benutzer-VPN-Zertifikate |
Schritt 3: Verknüpfen Sie das Gruppenrichtlinienobjekt mit Ihrer Domäne
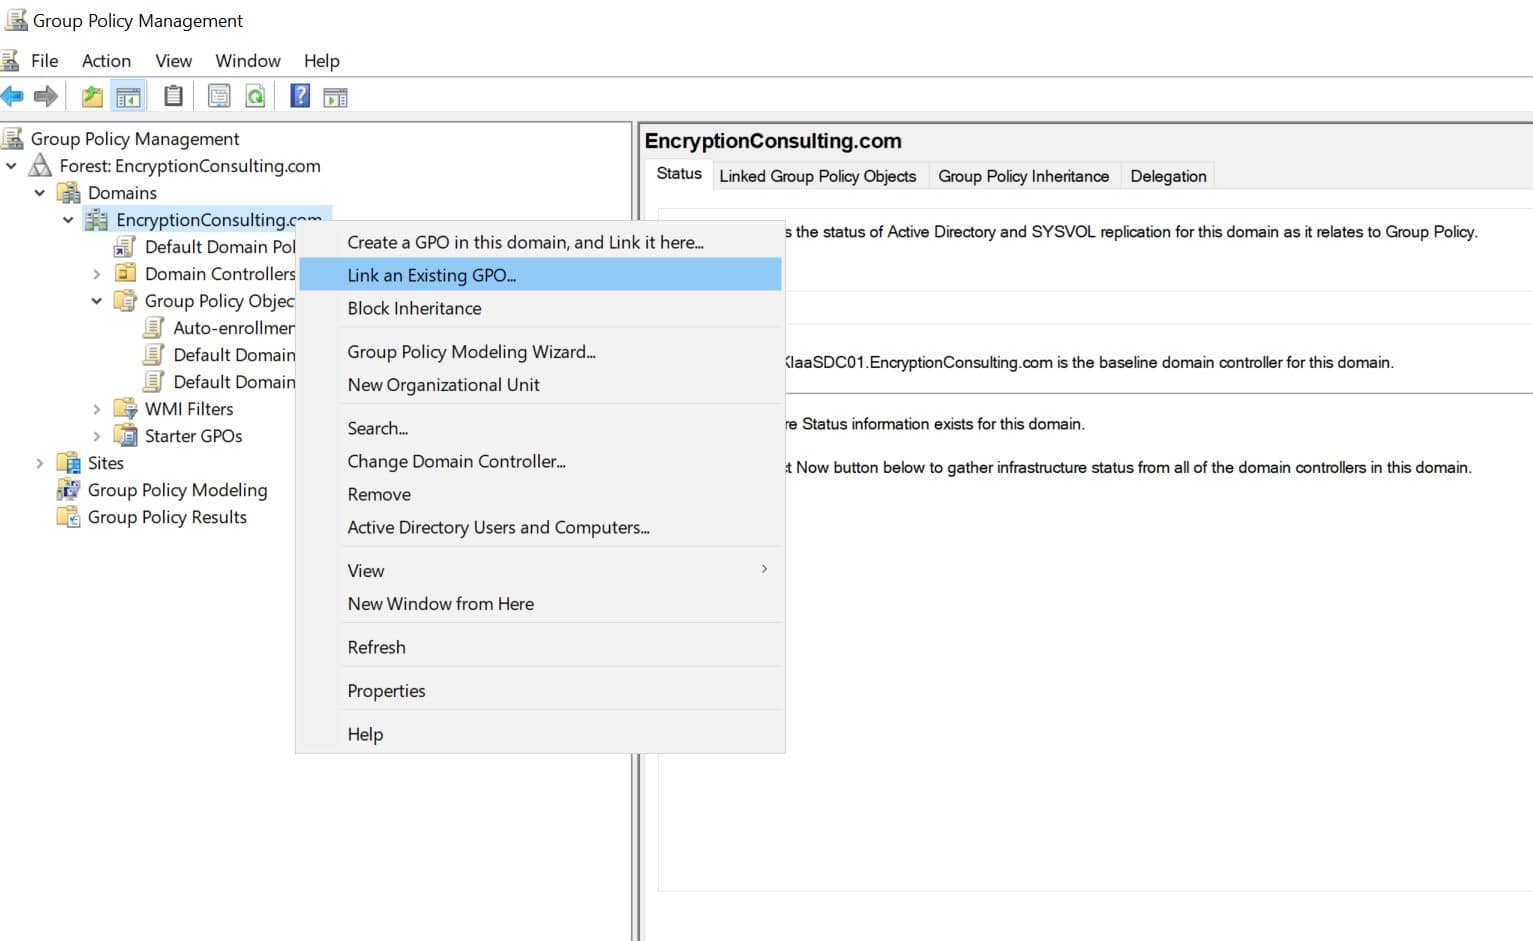
- Gehen Sie zurück zur Gruppenrichtlinienverwaltung.
- Klicken Sie mit der rechten Maustaste auf Ihre Domäne (z. B. EncryptionConsulting.com).
-
Wählen Sie „Vorhandenes Gruppenrichtlinienobjekt verknüpfen“ aus.
-
Wählen Sie im Fenster „Gruppenrichtlinienobjekt auswählen“ das soeben erstellte Gruppenrichtlinienobjekt für die automatische Registrierung aus.
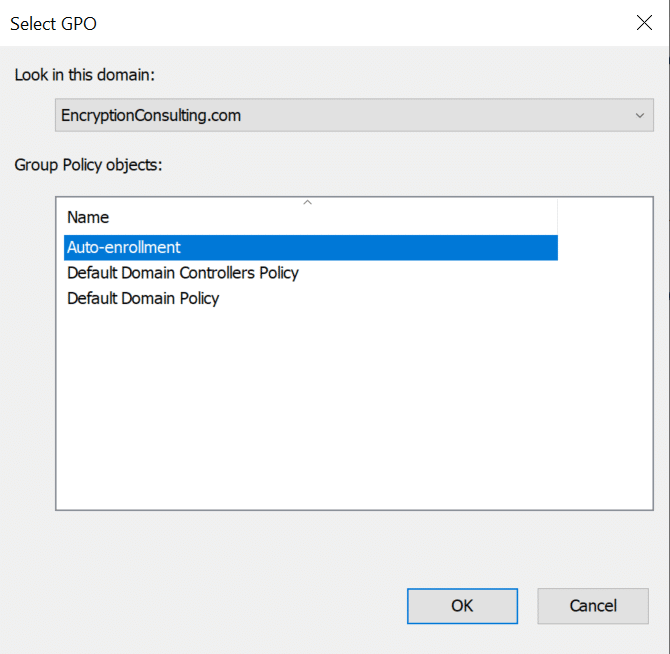
- Klicken Sie auf OK.
Schritt 4: Sicherstellen, dass die Gruppenrichtlinie durchgesetzt wird
-
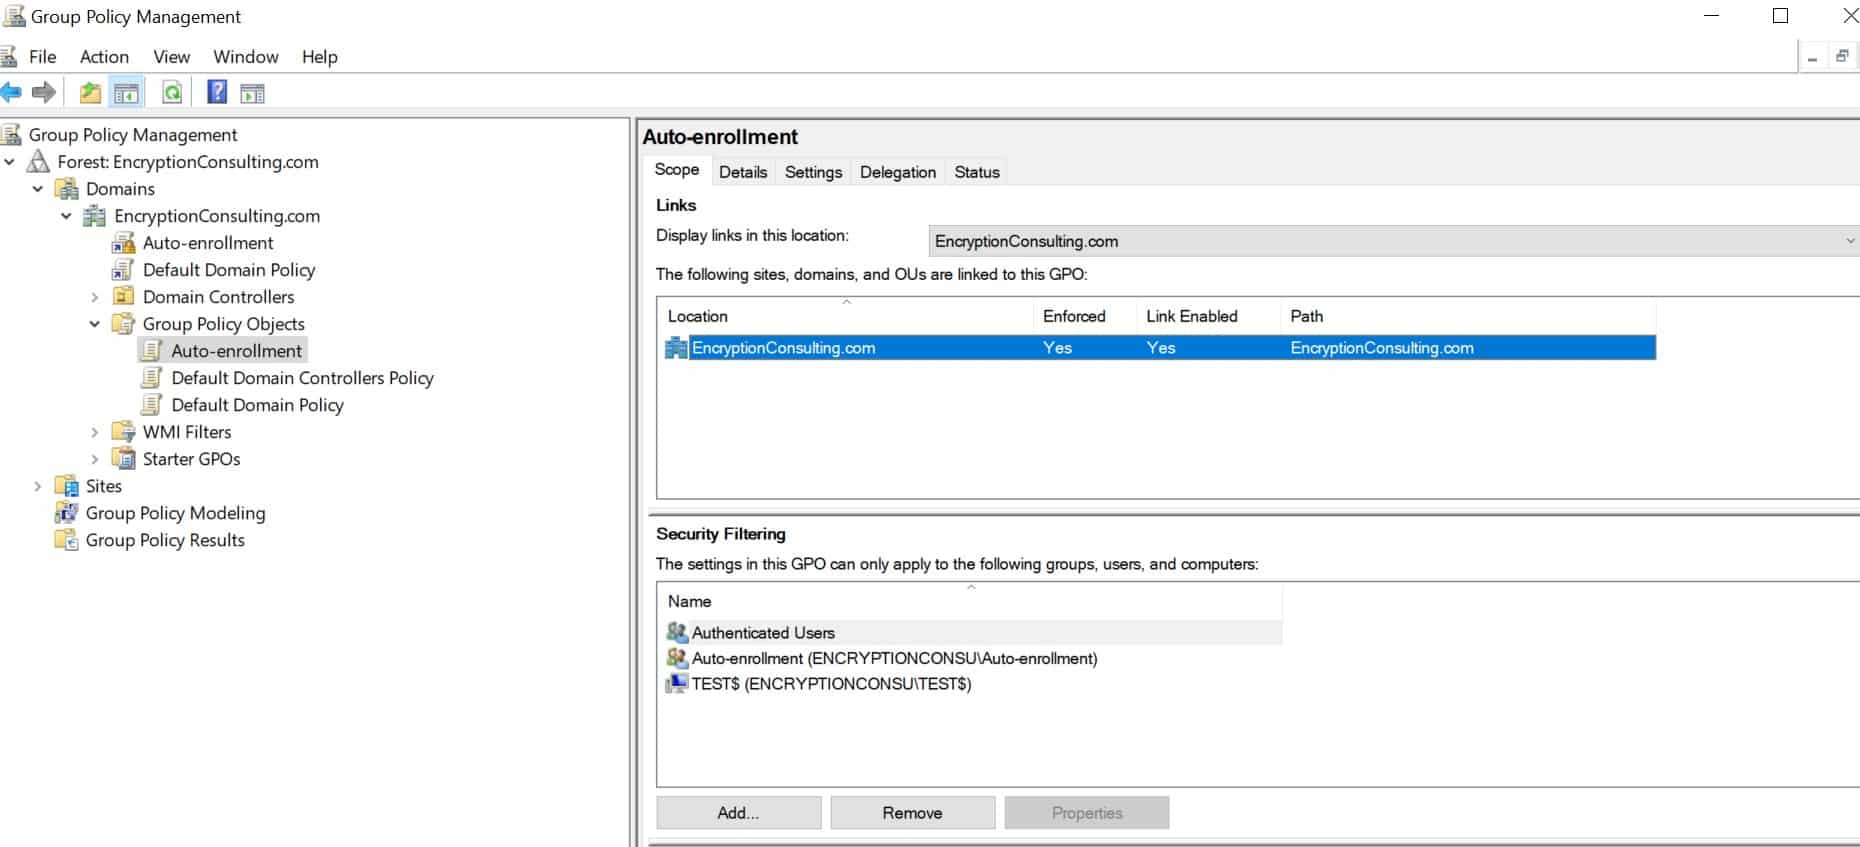
In den meisten Umgebungen genügt es, die Gruppenrichtlinie auf Domänenstammebene zu verknüpfen – alle Organisationseinheiten (OUs) erben die Richtlinie automatisch. Aktivieren Sie die Option „Erzwingen“ nur, wenn für bestimmte untergeordnete OUs in Ihrer Domäne die Vererbung blockiert ist und Sie die automatische Registrierung für diese OUs benötigen. Die folgende Abbildung zeigt, wie Sie Domänencomputern unter der Registerkarte „Sicherheit“ die Berechtigungen „Lesen“, „Registrieren“ und „Automatische Registrierung“ erteilen.
-
Wenn Ihre Umgebung Organisationseinheiten mit Blockvererbung enthält und Sie diese überschreiben müssen, gehen Sie wie folgt vor:
- Klicken Sie in der Gruppenrichtlinienverwaltung auf Domänenebene (z. B. EncryptionConsulting.com) mit der rechten Maustaste auf das Gruppenrichtlinienobjekt für die automatische Registrierung.
- Wählen Sie „Erzwingen“, um sicherzustellen, dass die Richtlinie in der gesamten Domäne angewendet wird.
Warnung: Erzwungene Gruppenrichtlinienobjekte (GPOs) überschreiben die Blockvererbung auf ALLEN untergeordneten Organisationseinheiten (OUs) und können in Umgebungen mit komplexen Richtlinienstrukturen auf OU-Ebene unbeabsichtigte Auswirkungen haben.
Schritt 5: Überprüfen Sie die Konfiguration der automatischen Registrierung.
Nach der Konfiguration der Gruppenrichtlinie erfolgt die automatische Registrierung nicht sofort. Das Verständnis des Auslösezyklus hilft Administratoren zu wissen, wann sie mit Zertifikaten rechnen können und wie sie die sofortige Registrierung zu Testzwecken erzwingen können.
- Aktualisierungszyklus für Gruppenrichtlinien: Gruppenrichtlinien werden standardmäßig alle 90 Minuten automatisch auf Arbeitsstationen angewendet, wobei ein zufälliger Versatz von 0–30 Minuten verwendet wird, um Netzwerküberlastungen zu vermeiden. Computer wenden Gruppenrichtlinien außerdem beim Systemstart und Benutzer bei der Anmeldung an.
- Geplante Aufgabe für die automatische Anmeldung: Sobald die Gruppenrichtlinie angewendet wird, erstellt Windows eine geplante Aufgabe (sichtbar in der Aufgabenplanung unter Microsoft → Windows → CertificateServicesClient), die die eigentlichen Zertifikatsanforderungen verarbeitet.
- Erneuerungszeitraum: Zertifikate werden automatisch verlängert, sobald 80 % ihrer Gültigkeitsdauer abgelaufen sind und das Zertifikat innerhalb des im Zertifikatsformular festgelegten Verlängerungszeitraums liegt. Ein ein Jahr gültiges Zertifikat erreicht beispielsweise die 80-%-Marke nach etwa 41.5 Wochen. Bei einem Verlängerungszeitraum von sechs Wochen wird das Zertifikat in der 46. Woche verlängert.
Der Erneuerungszeitraum der Vorlage muss zudem mehr als 8 Stunden betragen (das minimale Auslöseintervall des automatischen Registrierungsprozesses). Darüber hinaus darf der Erneuerungszeitraum nicht mehr als 20 % der Gültigkeitsdauer des Zertifikats ausmachen. Wird eine dieser Bedingungen nicht erfüllt, überspringt die automatische Registrierung die Erneuerung und versucht stattdessen eine Neuregistrierung, wodurch die Genehmigung durch den Zertifizierungsstellenmanager erneut erforderlich sein kann.
Hinweis : Domänencontroller aktualisieren Gruppenrichtlinien standardmäßig alle 5 Minuten. Beim Testen der automatischen Registrierung auf einem Domänencontroller werden Gruppenrichtlinienänderungen deutlich schneller übernommen als auf Arbeitsstationen.
Um die Konfigurationen für die automatische Registrierung zu überprüfen, führen Sie nun die folgenden Schritte aus:
- Öffnen Sie auf dem Windows 11-Clientrechner die Aufgabenplanung.
-
Überprüfen Sie im Ordner CertificateServicesClient: Aufgabenplanung → Microsoft → Windows → CertificateServicesClient, ob vom Registrierungsclient erstellte Aufgaben vorhanden sind, und stellen Sie sicher, dass die Aufgabe zur automatischen Registrierung bereit und geplant ist.
Schritt 6: Gruppenrichtlinienaktualisierung erzwingen
- Öffnen Sie die Eingabeaufforderung als Administrator.
-
Führen Sie folgenden Befehl aus, um Gruppenrichtlinien zu aktualisieren: gpupdate oder gpupdate /force
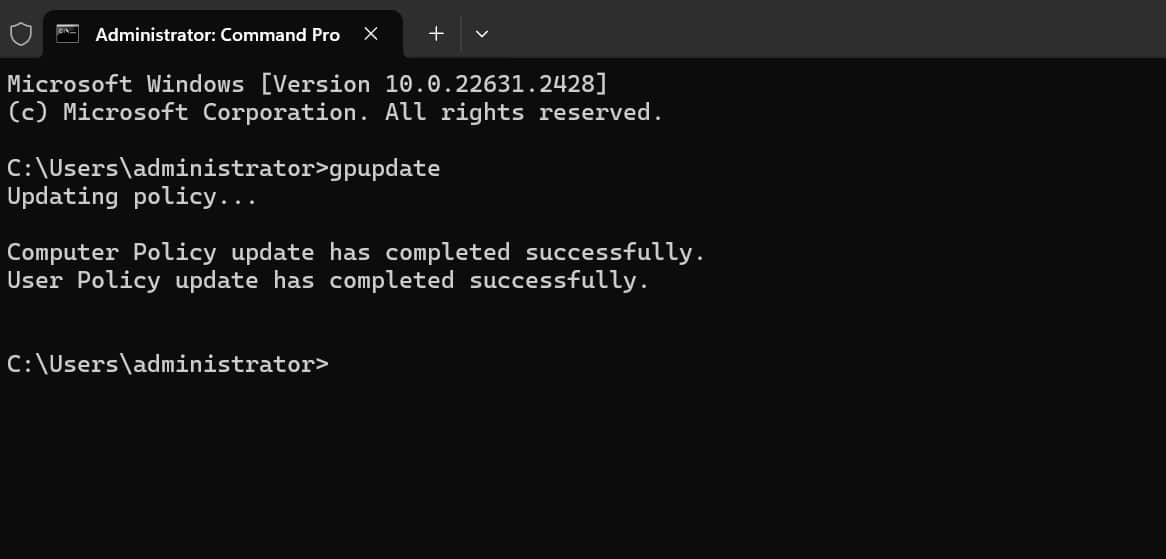
- Stellen Sie sicher, dass das Update erfolgreich abgeschlossen wird.
Schritt 7: Gruppenrichtlinienanwendung überprüfen
-
Führen Sie in der Eingabeaufforderung den folgenden Befehl aus, um die angewendeten Richtlinien zu überprüfen: gpresult /r
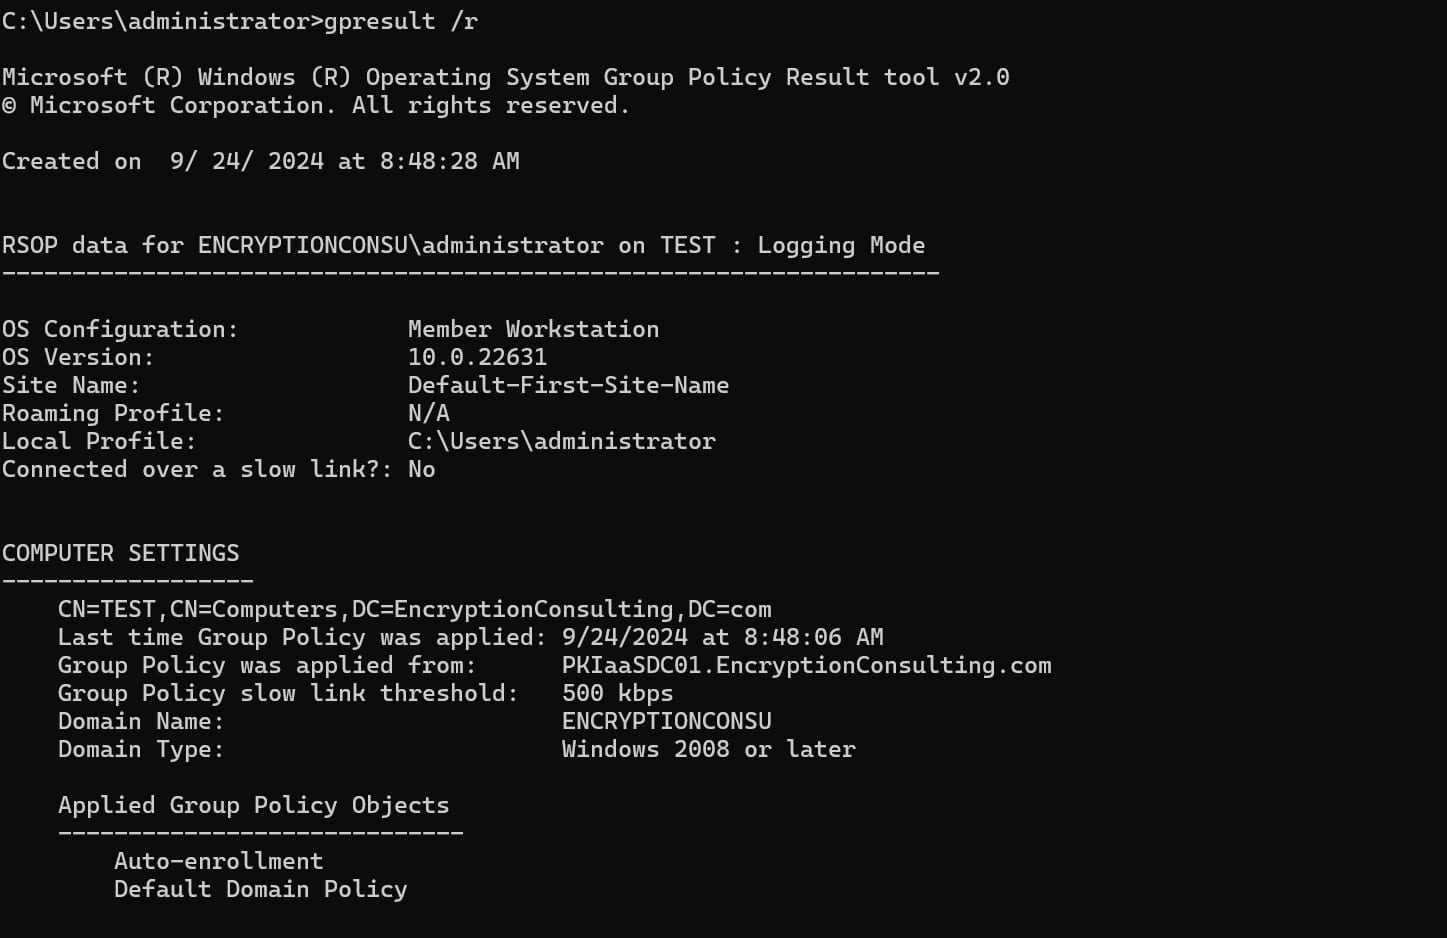
- Vergewissern Sie sich, dass die Richtlinie zur automatischen Registrierung auf die erforderlichen Computer und Benutzer angewendet wird.
An diesem Punkt sollte die automatische Registrierung funktionieren. Wenn Zertifikate in den erwarteten Speichern auf den in die Domäne eingebundenen Rechnern angezeigt werden, sind keine weiteren Maßnahmen erforderlich. Falls dies nicht der Fall ist – oder falls Sie verstehen möchten, warum die Registrierung bei einem Fehler keine Meldung ausgibt – beschreibt der folgende Abschnitt die einzelnen Fehlerursachen nacheinander.
Fehlerbehebung bei Fehlern in der automatischen Registrierung
Die automatische Registrierung ist eine Funktion, die bei korrekter Konfiguration unauffällig funktioniert und ebenso stillschweigend versagt, wenn etwas nicht stimmt. Anders als ein defekter Webserver, der eine sichtbare Fehlermeldung ausgibt, bewirkt eine falsch konfigurierte automatische Registrierung nichts. Es wird kein Zertifikat angezeigt, keine Warnmeldung ausgegeben, und der Administrator rätselt, ob das Problem in der Gruppenrichtlinie, der Vorlage, dem Netzwerk oder der Zertifizierungsstelle selbst liegt. Dieser Abschnitt erläutert die einzelnen Ebenen nacheinander, einschließlich der Bereitstellung von Gruppenrichtlinien, der Vorlagenkonfiguration und der Netzwerkverbindung, damit Sie die Fehlerursache schnell eingrenzen können.
Schritt 1: Überprüfen, ob die Gruppenrichtlinie den Client erreicht.
Führen Sie den Befehl auf dem betroffenen Rechner aus, um zu bestätigen, dass die Gruppenrichtlinie für die automatische Registrierung in der Liste der angewendeten Gruppen enthalten ist:
gpresult /r
rsop.msc
Überprüfen Sie anschließend die Registrierung. AEPolicy muss den Wert 7 (0x7) haben:
reg query "HKLM\SOFTWARE\Policies\Microsoft\Cryptography\AutoEnrollment" /v AEPolicy
reg query "HKCU\SOFTWARE\Policies\Microsoft\Cryptography\AutoEnrollment" /v AEPolicy
| AEPolicy-Wert | Konfigurationsstatus | Ergebnisse |
|---|---|---|
| 0x00000000 (oder Schlüssel fehlt) | Automatische Registrierungsfunktion aktiviert, aber keine Registrierungsaktionen konfiguriert Zertifikate mithilfe von Vorlagen aktualisieren: AUS Abgelaufen verlängern / Aktualisierung ausstehend / Widerrufen entfernen: AUS | Ausstehende Anfragen wurden nicht bearbeitet Entzogene Zertifikate wurden nicht entfernt |
| 0x00000001 | Automatischer Anmeldemechanismus: Aktiv Zertifikate mithilfe von Vorlagen aktualisieren: EIN Abgelaufen verlängern / Aktualisierung ausstehend / Widerrufen entfernen: AUS | Neue Zertifikatsanforderungen werden automatisch ausgestellt Abgelaufene Zertifikate wurden nicht erneuert Ausstehende Anfragen wurden nicht bearbeitet Entzogene Zertifikate wurden nicht entfernt |
| 0x00000006 | Automatischer Anmeldemechanismus: Aktiv Zertifikate mithilfe von Vorlagen aktualisieren: AUS Abgelaufen verlängern / Aktualisierung ausstehend / Widerrufen entfernen: EIN | Neue Zertifikatsanforderungen werden nicht automatisch ausgestellt Abgelaufene Zertifikate erneuert Ausstehende Anfragen erfasst Entzogene Zertifikate entfernt |
| 0x00000007 | Automatischer Anmeldemechanismus: Aktiv Zertifikate mithilfe von Vorlagen aktualisieren: EIN Abgelaufen verlängern / Aktualisierung ausstehend / Widerrufen entfernen: EIN | Neue Zertifikatsanforderungen werden automatisch ausgestellt Abgelaufene Zertifikate erneuert Ausstehende Anfragen erfasst Entzogene Zertifikate entfernt — Empfohlen für alle Umgebungen |
| 0x00008000 | Automatische Anmeldung: Vollständig deaktiviert | Keine automatischen Anfragen Keine Verlängerung Keine ausstehenden Inkassoverfahren Keine Widerrufsbereinigung |
Auch wenn die Option für die automatische Registrierung in der Gruppenrichtlinienverwaltungskonsole (GPMC) oder in rsop.msc als „Aktiviert“ angezeigt wird, ist sie auf den Domänenclients nicht vorhanden. Sie finden den Registrierungsschlüssel weder im Computer- noch im Benutzerbereich der Registrierung.
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Cryptography\Autoenrollment | Wertname: AEPolicy | Typ: REG_DWORD | Wertdaten: 0
HKEY_CURRENT_USER\SOFTWARE\Policies\Microsoft\Cryptography\Autoenrollment | Wertname: AEPolicy | Werttyp: REG_DWORD | Wertdaten: 0
Dies geschieht, weil der Bericht zu den Gruppenrichtlinienverwaltungseinstellungen (GPMC) und die Benutzeroberfläche von gpedit.msc die automatische Registrierung in der Standarddomänenrichtlinie als „Aktiviert“ anzeigen, selbst wenn die Datei registry.pol den Wert für AEPolicy nicht enthält. Dies tritt auf, wenn die Einstellung in gpedit.msc geöffnet, aber auf „Abbrechen “ statt auf „OK“ geklickt wird – die Einstellung wird zwar als gespeichert angezeigt, aber nicht geschrieben. Lösung: Öffnen Sie die Einstellung für die automatische Registrierung in gpedit.msc, konfigurieren Sie sie und klicken Sie auf „OK“ (nicht auf „Abbrechen“), um den Wert für AEPolicy in die Datei registry.pol zu schreiben. Die oben beschriebene RSOP-Registrierungsprüfung ist daher immer zuverlässiger als die Anzeige in der GPMC.
In Domänen mit älteren Domänencontrollern oder Gruppenrichtlinienobjekten (GPOs) aus der Server-2003-Ära kann die automatische Registrierung in der Gruppenrichtlinienverwaltungskonsole (GPMC) als „Aktiviert“ angezeigt werden, selbst wenn der Wert für AEPolicy nie in die Datei registry.pol geschrieben wurde (KB2018984). Unter Server 2008 und höher zeigt die GPMC den tatsächlichen Status korrekt an. In älteren Umgebungen sollten Sie daher immer die oben beschriebene Registrierungsprüfung durchführen, anstatt sich auf die Anzeige in der GPMC zu verlassen.
Alternative Lösung: Wenn die Standarddomänenrichtlinie zu allgemein ist, um sie sicher zu bearbeiten, erstellen Sie ein neues Gruppenrichtlinienobjekt (GPO), das nur die Einstellungen für die automatische Registrierung enthält, und verknüpfen Sie es mit der Domäne oder der Ziel-OU mit einer höheren Priorität (niedrigere Verknüpfungsreihenfolge) als die Standarddomänenrichtlinie.
Schritt 2: Vorlage und CA-Konfiguration überprüfen
Prüfen Sie, ob die Vorlage bei der ausstellenden Zertifizierungsstelle veröffentlicht ist:
certutil -catemplates
Falls nicht vorhanden: certsrv.msc → Rechtsklick auf Zertifikatvorlagen → Neu → Auszustellende Zertifikatvorlage.
Wenn Zertifikate in Active Directory-Objekten veröffentlicht werden sollen, überprüfen Sie mithilfe folgender Schritte, ob das Computerkonto der ausstellenden Zertifizierungsstelle Mitglied der Gruppe „Zertifikatherausgeber“ ist:
dsget group “CN=Cert Publishers,CN=Users,DC=domain,DC=com” -members
Überprüfen Sie in certtmpl.msc die Registerkarte „Sicherheit“ der Vorlage. Die anfordernde Gruppe benötigt alle drei:
| Genehmigung | Erforderlich? | Am meisten vermisst? |
|---|---|---|
| Lesen Sie mehr | Ja | Nein |
| Einschreiben | Ja | Nein |
| Automatische Registrierung | Ja | Ja |
Wenn die Berechtigungen korrekt erscheinen, die Zertifikate aber trotzdem nicht angezeigt werden, löschen Sie den veralteten Cache des automatischen Registrierungsverzeichnisses auf dem Client:
Löschen: HKLM\SOFTWARE\Microsoft\Cryptography\AutoEnrollment\AEDirectoryCache
Führen Sie dann den folgenden Befehl aus:
gpupdate /force && certutil -pulse
Schritt 3: Manuelle Registrierung testen, um Konfiguration und Netzwerk zu trennen
Bevor Sie sich mit RPC/DCOM befassen, führen Sie eine manuelle Zertifikatsanforderung durch. Dieser eine Test halbiert die Zeit für die Fehlersuche:
- Öffnen Sie certlm.msc (Computer) oder certmgr.msc (Benutzer) auf dem betroffenen Client.
- Rechtsklick auf „Persönlich“ → „Alle Aufgaben“ → „Neues Zertifikat anfordern“
- Wählen Sie dieselbe Vorlage aus, für die Sie sich automatisch anmelden.
| Ergebnis der manuellen Registrierung | Fazit | Nächster Schritt |
|---|---|---|
| Erfolgreich | Die Zertifizierungsstelle ist erreichbar, die Vorlage ist in Ordnung. Das Problem liegt in der Gruppenrichtlinie, der Registrierung oder den Berechtigungen für die automatische Registrierung. | Überprüfen Sie die Schritte 1 und 2 erneut. |
| Schlägt ebenfalls fehl. | CA ist von diesem Client aus nicht erreichbar. | Fahren Sie mit Schritt 4 fort – RPC/DCOM-Schicht |
Schritt 4: RPC/DCOM-Schicht (falls auch die manuelle Registrierung fehlschlägt)
Die automatische Registrierung kommuniziert über RPC/DCOM (MS-WCCE).
Test 1: Validierung des RPC/DCOM-Kanals über die COM-Schnittstelle
$CS = "CASERVERNAME\CACommonName"
$R = New-Object -ComObject CertificateAuthority.Request
$R.GetCAProperty($CS, 0x6, 0, 4, 0)
Test 2: Vereinfachtere Erreichbarkeitsprüfung mit certutil
certutil -ping -config "CASERVERNAME\CACommonName"
Zur Fehlerbehebung bei Maschinenzertifikaten führen Sie den Vorgang im SYSTEM-Kontext aus (der Kontext, der für die automatische Registrierung verwendet wird):
psexec -s powershell.exe # Führen Sie dann das Obige aus
Notiz :
- psexec ist ein Tool von Sysinternals (Download unter learn.microsoft.com/sysinternals).
- Manche EDR/AV-Lösungen stufen psexec als Werkzeug mit doppeltem Verwendungszweck ein. Setzen Sie es daher vor dem Einsatz in einer Produktionsumgebung auf die Whitelist Ihrer Sicherheitstools.
Aktivieren Sie die erforderlichen Firewall-Regeln auf der Zertifizierungsstelle.
Enable-NetFirewallRule -Name Microsoft-Windows-CertificateServices-CertSvc-DCOM-In
Enable-NetFirewallRule -Name Microsoft-Windows-CertificateServices-CertSvc-RPC-EPMAP-In
Enable-NetFirewallRule -Name Microsoft-Windows-CertificateServices-CertSvc-RPC-TCP-In
Prüfen Sie außerdem, ob die Gruppe CERTSVC_DCOM_ACCESS auf der Zertifizierungsstelle noch authentifizierte Benutzer enthält. Gehen Sie dazu wie folgt vor: dcomcnfg → Arbeitsplatz → Eigenschaften → COM-Sicherheit → Grenzwerte bearbeiten → Zugriffsberechtigungen.
Aktivieren Sie die ausführliche Protokollierung der automatischen Registrierung auf dem Client, um weitere Details zu erhalten:
Bei modernen Systemen führen Sie bitte Folgendes aus:
certutil -setreg Enroll\LogLevel 4
Für ältere Systeme verwenden Sie folgenden Pfad: HKLM\SOFTWARE\Microsoft\Cryptography\AutoEnrollment\AEEventLogLevel = 0 (DWORD)
Notiz :
- 0 = ausführlich (kontraintuitiv – niedrigerer Wert = mehr Protokollierung)
- 1 = Nur Fehler und Warnungen
- 2 = Nur Fehler (Standardeinstellung)
Dann renne:
certutil -pulse
Schritt 5: Ereignisprotokolle lesen
Navigieren Sie zu Anwendungs- und Dienstprotokolle → Microsoft → Windows
- Protokoll 1: Anwendungs- und Dienstprotokolle → Microsoft → Windows → CertificateServicesClient-AutoEnrollment → Betriebsbereit
- Protokoll 2: Anwendungs- und Dienstprotokolle → Microsoft → Windows → CertificateServicesClient-CertEnroll → Betriebsbereit
Ereignisse hier: 6 (Fehler), 64 (Warnung)
Ereignisse hier: 9 (abgelehnt), 13 (fehlgeschlagen), 52 (CA nicht vertrauenswürdig), 65 (Richtlinienserver-Authentifizierung), 82 (CEP-Authentifizierungsfehler)
PowerShell, um beides gleichzeitig abzufragen:
Get-WinEvent -FilterHashtable @{
LogName='Anwendung'
ProviderName=@(
'Microsoft-Windows-CertificateServicesClient-AutoEnrollment',
'Microsoft-Windows-CertificateServicesClient-CertEnroll'
)
StartTime=(Get-Date -Hour 0 -Minute 0 -Second 0)
} | Sort-Object TimeCreated -Descending
| Event ID | Bedeutung | Ursache |
|---|---|---|
| 6 | Fehler (Quelle der automatischen Registrierung): Der gesamte automatische Registrierungsprozess ist fehlgeschlagen. | Der Fehlercode in der Meldung gibt die Ursache an: 0x8007054b – Domain nicht erreichbar 0x800706ba – RPC-Server nicht verfügbar 0x800b0101 – Zertifikat außerhalb des Gültigkeitszeitraums 0x80070576 – Zeitabweichung zwischen Client und Server | Überprüfen Sie den Fehlercode. 0x80070576 – NTP-Synchronisierung prüfen. 0x8007054b – Domänenkonnektivität prüfen (DNS, DC-Erreichbarkeit). |
| 9 | Fehler (Quelle: CertEnroll): Die Anfrage wurde von der Zertifizierungsstelle explizit abgelehnt. | Prüfen Sie die Berechtigungen „Lesen“, „Registrieren“ und „Automatische Registrierung“ für die Vorlage. |
| 13 | Fehler (Quelle: CertEnroll): Die Registrierungsanforderung ist fehlgeschlagen. Die Ursache liegt im eingebetteten Fehlercode. | Prüfen Sie zuerst den eingebetteten Fehlercode: 0x800706BA – RPC nicht verfügbar: Firewall/DCOM prüfen (Schritt 4) 0x80094012 – Fehler bei den Vorlagenberechtigungen: Überprüfen Sie „Lesen“, „Registrieren“ und „Automatische Registrierung“. 0x80070005 – Zugriff verweigert: Überprüfen Sie die Berechtigung „Zertifikate anfordern“ auf CA-Ebene. 0x80094800 – Vorlage wird von dieser Zertifizierungsstelle nicht unterstützt: certutil -catemplates 0x800B0112 – CA-Zertifikat nicht vertrauenswürdig: certutil -viewstore -enterprise NTAuth |
| 52 | Das CA-Zertifikat wird vom Kunden nicht als vertrauenswürdig eingestuft. | Stellen Sie sicher, dass sich die CA-Zertifikatskette in den vertrauenswürdigen Stamm-/Zwischenzertifikatspeichern des Clients befindet; certutil -dspublish -f IssuingCA.cer NTAuthCA |
| 64 | Warnung von CertificateServicesClient-AutoEnrollment: Ein Zertifikat läuft demnächst ab oder ist bereits abgelaufen. | Prüfen Sie den Verlängerungszeitraum, die Vorlagenberechtigungen und die Verfügbarkeit der Zertifizierungsstelle. |
| 82 | Fehler (CertEnroll): Die Authentifizierung an allen Registrierungsserver-URLs für die Richtlinie ist fehlgeschlagen (siehe eingebetteten Fehlercode für die genaue Ursache – z. B. RPC_S_SERVER_UNAVAILABLE, Kerberos-Fehler). | Prüfen Sie die Erreichbarkeit der Zertifizierungsstelle (CA) und der RPC-Schnittstelle (Ports 135 + dynamischer RPC); vergewissern Sie sich, dass das SSL-Zertifikat am CEP-Endpunkt vertrauenswürdig ist; prüfen Sie die Kerberos-Authentifizierung am Registrierungsrichtlinienserver; aktivieren Sie bei RPC_S_SERVER_UNAVAILABLE zusätzlich die Firewall-Regeln der CA und überprüfen Sie CERTSVC_DCOM_ACCESS. |
| 10036 (CA) | DCOM-Härtungsabweisung | Prüfen Sie die Patch-Level für CVE-2021-26414; verifizieren Sie FERNSVC_DCOM_ACCESS |
Schritt 6: Überprüfen Sie die Zertifizierungsstelle auf ausstehende oder fehlgeschlagene Anfragen.
Öffnen Sie certsrv.msc auf der ausstellenden Zertifizierungsstelle und überprüfen Sie Folgendes:
- Offene Anfragen: Die Vorlage erfordert die Genehmigung durch einen CA-Manager, wodurch eine vollautomatische Registrierung verhindert wird, da die Anfragen bis zur Genehmigung ausstehend bleiben. Vorlage bearbeiten → Anfragebearbeitung → Genehmigung deaktivieren.
- Fehlgeschlagene Anfragen: Klicken Sie mit der rechten Maustaste → Eigenschaften, um den Ablehnungscode anzuzeigen. Häufige Ursachen: Die Vorlage erfordert eine E-Mail-Adresse, die dem AD-Objekt nicht zugeordnet ist; die Schlüsselarchivierung ist erforderlich, aber es ist keine Schlüsselarchivierungs-App (KRA) konfiguriert.
Prüfen Sie außerdem, ob sich das Zertifikat der ausstellenden Zertifizierungsstelle im NTAuth AD-Container befindet – falls nicht, werden Zertifikate nicht automatisch registriert:
certutil -dspublish -f IssuingCA.cer NTAuthCA
certutil -viewstore -enterprise NTAuth
Kurzübersicht – Fehlercodetabelle
| Fehler | Ursache | Fixieren |
|---|---|---|
| Kein Zertifikat, keine Ereignisprotokolleinträge | Gruppenrichtlinie erreicht Client nicht; AEPolicy != 7 | gpresult /r; AEPolicy-Registry prüfen; OU- und GPO-Verknüpfung überprüfen. |
| RSOP zeigt „Aktiviert“ an, aber es ist kein Zertifikat vorhanden. | Cache veraltet oder Berechtigung zur automatischen Registrierung fehlt | AEDirectoryCache-Schlüssel löschen; Vorlagenberechtigungen prüfen |
| Ereignis 64: Warnung: Ein Zertifikat läuft demnächst ab oder ist bereits abgelaufen. | Das Ereignis wird ausgelöst, wenn das Zertifikat gemäß dem in der Gruppenrichtlinie für die automatische Registrierung konfigurierten Zeitintervall abläuft (oder bereits abgelaufen ist). | Prüfen Sie den Erneuerungszeitraum in der Vorlage; vergewissern Sie sich, dass die Zertifizierungsstelle erreichbar ist; bestätigen Sie, dass die Optionen „Lesen“, „Registrieren“ und „Automatische Registrierung“ noch vorhanden sind. |
| 0x800706BA: RPC nicht verfügbar | Firewall blockiert, DCOM-Patch-Fehler oder CERTSVC_DCOM_ACCESS geändert | CA-Firewallregeln aktivieren; CVE-2021-26414 prüfen; DCOM-Gruppe überprüfen |
| Funktioniert bei manchen Benutzern, bei anderen nicht. | Benutzer ist nicht in der Gruppe mit automatischer Anmeldung oder in der falschen Organisationseinheit. | Zur Gruppe hinzufügen; in die richtige Organisationseinheit verschieben; gpupdate + certutil -pulse |
| Computerzertifikate funktionieren, Benutzerzertifikate nicht. | Benutzerkonfigurations-GPO-Pfad nicht aktiviert | Aktivieren Sie auch die automatische Registrierung unter Benutzerkonfiguration. |
| Tritt nur bei Remote-/VPN-Benutzern nicht auf | Die Zertifizierungsstelle war vor dem VPN-Aufbau beim Login nicht erreichbar. | VPN vor der Anmeldung konfigurieren; oder certutil -pulse nach der VPN-Verbindung ausführen. |
| Anhäufung von doppelten Zertifikaten | Template-Ersetzung nicht konfiguriert | Fügen Sie die alte Vorlage dem Tab „Ersetzte Vorlagen“ der neuen Vorlage hinzu. |
Wie Verschlüsselungsberatung helfen kann
Encryption Consulting bietet spezialisierte Dienstleistungen zur Identifizierung von Schwachstellen und zur Risikominderung durch PKI-Services . Unsere strategische Beratung richtet PKI-Lösungen an den Unternehmenszielen aus, steigert die Effizienz und minimiert Kosten. Durch die Partnerschaft mit Encryption Consulting können Unternehmen das volle Potenzial von PKI-Lösungen ausschöpfen und konkrete finanzielle Vorteile erzielen, während gleichzeitig hohe Sicherheitsstandards gewährleistet werden.
Unsere PKI-Bewertungsdienste bieten eine umfassende Analyse Ihrer bestehenden ADCS-Umgebung und decken Schwachstellen in der CA-Hygiene, den Backup-Praktiken, der CRL/AIA-Konfiguration und dem Datenbankzustand auf. Unabhängig davon, ob Ihre CA-Datenbank im Laufe der Zeit unkontrolliert gewachsen ist oder Ihre Wartungsprozesse unstrukturiert sind, liefert unser Team einen detaillierten Risikobericht sowie einen priorisierten Fahrplan, um Ihre PKI wieder in einen gesunden und auditierbaren Zustand zu versetzen.
CertSecure Manager
Bei der Verwaltung hunderter Maschinen ist eine manuelle Überwachung nicht mehr praktikabel. Eine der umfassendsten Lösungen im Bereich des Zertifikatsmanagements (CLM) ist CertSecure Manager von Encryption Consulting. Entwickelt für die zunehmende Komplexität von Zertifikatsumgebungen, bietet CertSecure Manager einen zentralisierten, automatisierten und richtlinienbasierten Ansatz für CLM.
- Zentrale Zertifikatsverwaltung: Erkennt und inventarisiert automatisch Zertifikate in Cloud-, On-Premise- und Hybridumgebungen.
- Automatisiertes Lebenszyklusmanagement: Gewährleistet die Ausstellung, Verlängerung und den Widerruf von Zertifikaten mit minimalem menschlichen Eingriff.
- Richtliniendurchsetzungsmodul: Gewährleistet die Einhaltung der Unternehmenssicherheitsrichtlinien und Branchenstandards.
- Rollenbasierte Zugriffskontrolle (RBAC): Ermöglicht eine detaillierte Zugriffsverwaltung, um sicherzustellen, dass nur autorisierte Benutzer Zertifikate verwalten können.
- Integration mit führenden Zertifizierungsstellen und DevOps-Tools: Lässt sich nahtlos in öffentliche und private Zertifizierungsstellen sowie CI/CD-Pipelines integrieren.
- Echtzeitüberwachung und Warnmeldungen: Bietet Dashboards und Warnmeldungen für ablaufende oder falsch konfigurierte Zertifikate.
- Prüfung und Berichterstattung: Führt detaillierte Protokolle und Berichte zur Einhaltung der Vorschriften und für forensische Analysen.
Fazit
Die automatische Registrierung per Gruppenrichtlinie beseitigt die häufigste Fehlerursache bei Zertifikaten in Active Directory-Umgebungen: menschliches Versagen. Bei korrekter Konfiguration – mit den richtigen Vorlagenberechtigungen, Dual-Path-GPO-Einstellungen für Computer- und Benutzerzertifikate und einem auf die Gültigkeitsdauer abgestimmten Erneuerungszeitraum – läuft der gesamte Zertifikatslebenszyklus ohne Administratoreingriff ab. Zertifikate werden beim Domänenbeitritt ausgestellt, vor Ablauf erneuert und bei Widerruf automatisch auf allen Geräten im Geltungsbereich gelöscht.
Die Konfiguration weist echte Schwachstellen auf, die meist unbemerkt bleiben. Eine fehlende Berechtigung für die automatische Registrierung, ein Wert für AEPolicy, der nie in die Datei registry.pol geschrieben wurde, oder eine auf der falschen Zertifizierungsstelle veröffentlichte Vorlage führen jeweils zum gleichen Ergebnis: kein Zertifikat, keine Fehlermeldung, kein Hinweis auf die Fehlerursache. Die in diesem Leitfaden beschriebene Vorgehensweise zur Fehlerbehebung – zuerst die Bereitstellung von Gruppenrichtlinienobjekten (GPO), dann Vorlage und Berechtigungen, anschließend die manuelle Registrierung, um das Netzwerk von der Konfiguration zu trennen, und schließlich RPC/DCOM – ist darauf ausgelegt, diese unbemerkten Fehler systematisch zu beheben.
Sobald die automatische Registrierung reibungslos funktioniert, verschiebt sich die operative Frage von „Wurde dieses Zertifikat bereitgestellt?“ zu „Sind alle Zertifikate in meiner Umgebung fehlerfrei?“. Bei großem Umfang erfordert dies eine Transparenz, die über die Möglichkeiten der nativen Windows-Tools hinausgeht. Hier zahlt sich eine speziell entwickelte Lösung für das Zertifikatslebenszyklusmanagement aus – nicht als Ersatz für die automatische Registrierung, sondern um Ihnen die Bestandsaufnahme, Benachrichtigungen und den Prüfpfad zu bieten, die Gruppenrichtlinien allein nicht leisten können.
- Voraussetzungen:
- Konfiguration der Zertifikatvorlage
- So konfigurieren Sie die Gruppenrichtlinie und aktivieren die automatische Registrierung
- Schritt 1: Erstellen eines Gruppenrichtlinienobjekts (GPO) auf dem Domänencontroller
- Schritt 2: Automatische Zertifikatsregistrierung konfigurieren
- Schritt 3: Verknüpfen Sie das Gruppenrichtlinienobjekt mit Ihrer Domäne
- Schritt 4: Sicherstellen, dass die Gruppenrichtlinie durchgesetzt wird
- Schritt 5: Überprüfen Sie die Konfiguration der automatischen Registrierung.
- Schritt 6: Gruppenrichtlinienaktualisierung erzwingen
- Schritt 7: Gruppenrichtlinienanwendung überprüfen
- Fehlerbehebung bei Fehlern in der automatischen Registrierung
- Wie Verschlüsselungsberatung helfen kann
- Fazit


