
Kurz gesagt: Die monatlichen Heatmaps der Post-Quantum Cryptography Coalition zum Migrationsstatus dokumentierten die rasante Entwicklung der TLS-, SSH- und VPN-Protokolle bis 2025. Die hybride TLS-1.3-Verschlüsselung erreichte Mitte 2025 eine breite Anwendung, während DNSSEC und E-Mail-Protokolle hinterherhinkten. Dieser Beitrag beleuchtet diese Entwicklung bis 2025 als Fallbeispiel für die Migrationsgeschwindigkeit. Den aktuellen Stand finden Sie im Abschnitt „Update“ weiter unten. Dieser behandelt die Entwicklungen bis 2026, einschließlich der allgemeinen Verfügbarkeit von Microsoft ML-DSA in den Active Directory-Zertifikatdiensten im Mai 2026. Es wird empfohlen, die Heatmaps zu nutzen, um die Bereitschaft der einzelnen Protokolle zu bewerten, anstatt eine einzelne Momentaufnahme als aktuell anzusehen.
Wichtige Erkenntnisse
- Die Heatmaps von PQCC bewerten jedes Protokoll von 0 bis 9 Punkten in Bezug auf reine und hybride Post-Quanten-Verschlüsselung und Signaturen und bieten so eine standardisierte Möglichkeit, den Reifegrad der Migration zu vergleichen.
- Bis 2025 war TLS 1.3 führend bei der Einführung und erreichte eine breite Anwendung der hybriden PQ-Verschlüsselung, während TLS 1.2 weiterhin bei Null steht und keinen PQC-Pfad hat.
- SSH und IKE/IPSec folgten dicht hinter TLS 1.3; DNSSEC, OpenPGP und Messaging Layer Security blieben während des gesamten Beobachtungszeitraums hinterher.
- Im Jahr 2026 hinkt die tatsächliche Implementierung in Unternehmen immer noch hinter den Unternehmensabsichten her: Laut einer Studie von Ponemon aus dem Jahr 2026 befinden sich nur 38 % der Unternehmen aktiv im Übergang zu PQC, ein Rückgang gegenüber dem Vorjahr, obwohl 87 % angeben, dies zu planen, zu testen oder zu implementieren.
- Microsoft hat die allgemeine Verfügbarkeit der ML-DSA-Unterstützung in Active Directory Certificate Services auf Windows Server 2025 im Mai 2026 eingeführt und PQC damit von der Dokumentation in die gängige Unternehmens-PKI überführt.
Warum den Migrationsfortschritt Protokoll für Protokoll verfolgen
Verschlüsselung gewährleistet die Sicherheit all unserer Online-Aktivitäten. Ob beim Einloggen ins Online-Banking, beim Versenden von Nachrichten oder beim Verbinden mit Unternehmensnetzwerken – kryptografische Protokolle schützen diese Interaktionen im Hintergrund. Das Problem: Viele der heutigen Schutzmechanismen, insbesondere RSA und ECC , wurden für klassische Computer entwickelt. Mit dem Aufkommen des Quantencomputings können diese Algorithmen jedoch irgendwann geknackt werden. Die Bedrohung wird mit jedem Tag ernster. Regierungen, Unternehmen und Sicherheitsexperten warnen bereits vor möglichen Angriffen, bei denen Daten erst gesammelt und später entschlüsselt werden .
Klassische Algorithmen, einst das Fundament digitaler Sicherheit, verlieren zunehmend an Bedeutung. Quantencomputer, einst rein theoretisch, sind heute Realität. Sie können bestimmte mathematische Probleme exponentiell schneller lösen als klassische Computer und stellen somit eine Bedrohung für weit verbreitete kryptografische Algorithmen wie RSA und ECC dar. Für jede Organisation, die auf Kryptografie zum Schutz von Kommunikation, Transaktionen und Identitäten angewiesen ist, birgt der Weg zu postquantensicherer Technologie sowohl vielversprechende Möglichkeiten als auch dringende Herausforderungen.
Doch wie sah die Lage aus, als die Migration zu PQC bis 2025 an Fahrt aufnahm? Wie weit kam die Branche in diesem Zeitraum bei der Quantensicherheit von Internet, VPNs, E-Mail und Zertifikaten? Die Post-Quantum Cryptography Coalition (PQCC) beantwortet diese Frage mit monatlichen Heatmaps zum „ Stand der Migration “, die die Fortschritte in diesen kritischen Bereichen dokumentieren. Diese Heatmaps dienen als Momentaufnahmen und veranschaulichen, wie sich verschiedene Sicherheitsstandards Monat für Monat in Richtung Quantensicherheit weiterentwickelt haben. Betrachten wir zunächst den Zeitraum von März bis Juli 2025 und vergleichen wir ihn mit dem aktuellen Stand.
Die Heatmaps verstehen
Jede PQCC-Heatmap ist eine visuelle Darstellung, die den Fortschritt führender kryptografischer Protokolle und Standards bei der Umstellung auf quantenresistente Methoden abbildet. Auf den ersten Blick mögen die numerischen Codes der Heatmap abstrakt erscheinen, doch jede Zahl sagt etwas über den Status der Post-Quanten-Migration für ein bestimmtes Protokoll und einen bestimmten Anwendungsfall aus. Ein kurzer Blick auf jede Heatmap zeigt nicht nur den aktuellen Stand jedes Verfahrens, sondern auch die subtilen Veränderungen, die Monat für Monat auftreten. Diese Veränderungen sind mehr als nur Statistiken; sie stellen Indikatoren für die Dynamik der Branche, ihre Ziele und die noch zu bewältigenden Hindernisse dar.
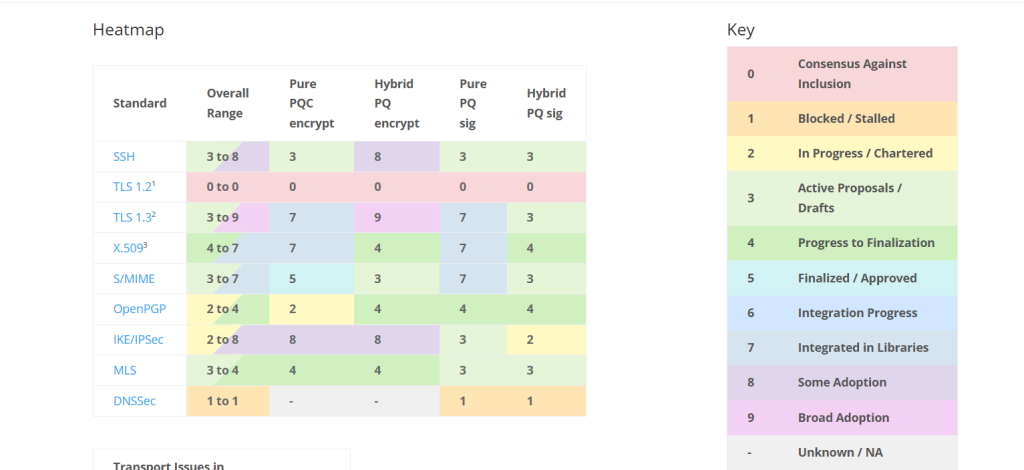
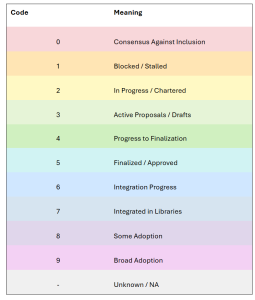
Jede Heatmap verwendet eine numerische Skala von 0 bis 9, wobei 0 entweder keinen Fortschritt oder einen Konsens darstellt, PQC nicht in einen Standard aufzunehmen, und 9 die breite Akzeptanz von Post-Quanten-Techniken in realen Anwendungen anzeigt. Das Farbspektrum, das von Rottönen für niedrige Werte bis hin zu sattem Grün und Lila für höhere Werte reicht, ermöglicht es dem Betrachter, den Reifegrad der PQC-Bereitschaft jedes Protokolls sofort zu erkennen. Diese visuelle Sprache ist eine effektive Möglichkeit, Standards wie TLS, SSH und DNSSEC zu verfolgen, während sie auf dem Weg zur Quantensicherheit voranschreiten oder zurückbleiben.
So funktioniert die Heatmap
Die Heatmap ist als Raster organisiert.
Reihen
- Wichtige Sicherheitsstandards und -protokolle (z. B. SSH, TLS 1.3, X.509, S/MIME, OpenPGP, IKE/IPSec, MLS, DNSSec).
- SSH dient als Grundlage für die Remote-Administration und den sicheren Serverzugriff und ermöglicht verschlüsselte Dateiübertragungen und Befehlszeilenschnittstellen, die für die Verwaltung der IT-Infrastruktur unerlässlich sind. TLS 1.3 schützt den Großteil des Internetverkehrs und gewährleistet sichere Kommunikation beim Surfen im Internet, beim Online-Banking und bei Online-Datenübertragungen. Digitale X.509-Zertifikate bilden die Grundlage der Public Key Infrastructure und authentifizieren Benutzer und Geräte für sichere Verbindungen zu Websites und VPNs.
- Standards wie S/MIME und OpenPGP sorgen für E-Mail-Sicherheit. S/MIME bietet End-to-End-E-Mail-Verschlüsselung und digitale Signaturen, die für den Schutz der Geschäftskorrespondenz unerlässlich sind. OpenPGP, beliebt bei datenschutzbewussten Nutzern, sichert E-Mails, Dateien und Software mit robusten Verschlüsselungs- und Signaturfunktionen.
- Auf Netzwerkebene ermöglicht IKE/IPSec VPNs, die Daten während der Übertragung zwischen Remote-Standorten, mobilen Benutzern und Cloud-Ressourcen schützen. Messaging Layer Security (MLS) wird zunehmend eingesetzt, um Gruppen-Messaging- und Collaboration-Plattformen zu sichern, während DNSSec Integritätsprüfungen bei der Domänennamensuche hinzufügt und so das „Adressbuch“ des Internets vor Manipulation schützt.
Spalten
Die Spalten in der Heatmap sollen den Status und die Reife der Migration jedes Protokolls in Richtung Post-Quanten-Kryptografie anzeigen und so einen klaren Vergleich des Fortschritts verschiedener Schutzmechanismen ermöglichen.
- Gesamtbereich: Gibt die allgemeine Migrationsreife für den Standard an.
- Pure PQC Encrypt: Status der Post-Quanten-Verschlüsselung.
- Hybride PQC-Verschlüsselung: Status hybrider Ansätze (Kombination klassischer und Post-Quanten-Methoden).
- Pure PQC Sig: Status der digitalen Post-Quanten-Signaturen.
- Hybrid PQC Sig: Status hybrider digitaler Signaturen.
Jede Zelle ist mit einem numerischen Code gefüllt, wobei höhere Zahlen einen größeren Fortschritt oder eine größere Akzeptanz bedeuten:
Monatliche Heatmaps
Die folgenden Abschnitte bieten eine detaillierte Aufschlüsselung der monatlichen Heatmaps, beginnend mit März 2025, um die Entwicklung der Migration zur Post-Quanten-Kryptografie zu veranschaulichen.
März-Heatmap
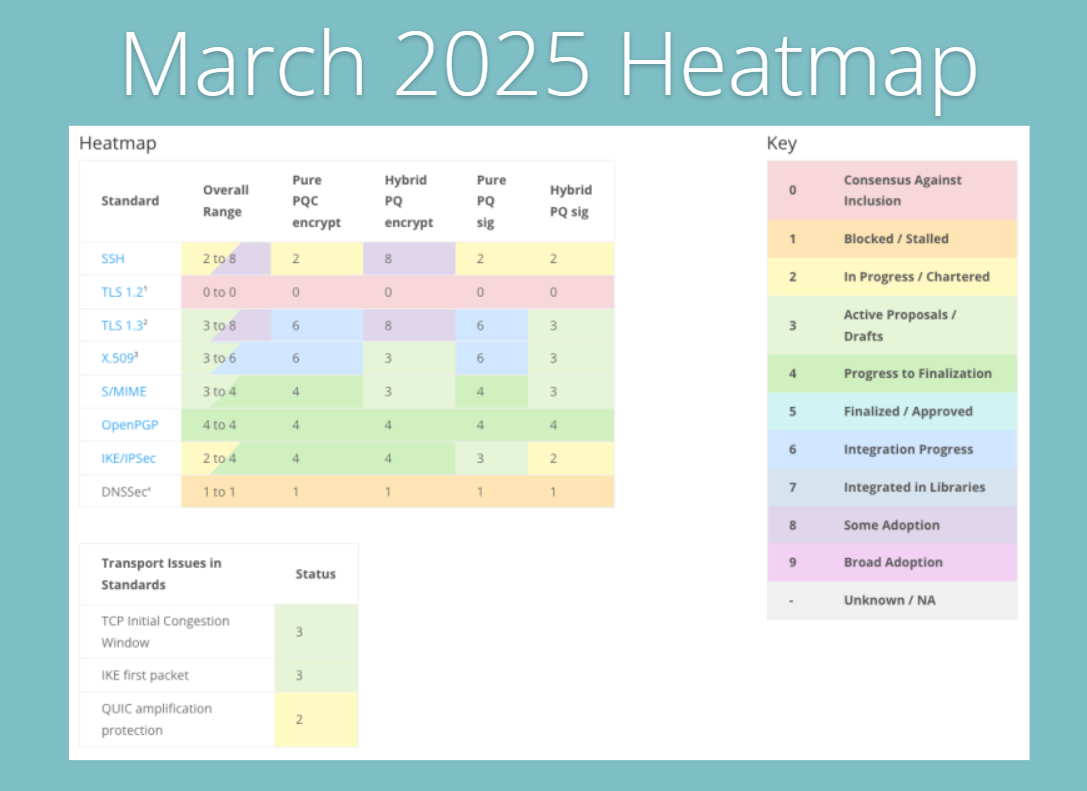
Die Heatmap vom März 2025 bietet eine Momentaufnahme der Entwicklung wichtiger kryptografischer Standards, als die Migration zu PQC begann. Die meisten Protokolle befinden sich noch in der Anfangsphase. Vorschläge werden ausgearbeitet, Prototypen ausgeführt und Tests durchgeführt, um zu ermitteln, wie quantensichere Methoden in bestehende Systeme integriert werden können.
Einige Protokolle stechen stärker hervor als andere. SSH, TLS 1.3, X.509 und S/MIME dominieren die Rangliste mit Werten zwischen 2 und 8. Dies verdeutlicht die Kombination aus frühzeitiger Integrationsarbeit und aktiven Entwicklungsbemühungen. Beispielsweise diskutierten Forscher während der PQC-Standardisierungssitzung auf der IETF-Konferenz ( Präsentation von Mike Ounsworth, Austin 2025 ) Praxistests und Integrationen dieser Protokolle und führten sie damit über die Theorie hinaus in die Praxis.
Im Gegensatz dazu bleibt TLS 1.2 unverändert . Es herrscht in der Branche Einigkeit darüber, dass PQC nicht in diesen älteren Standard integriert wird. Organisationen, die noch auf TLS 1.2 setzen, sollten dies daher als Weckruf verstehen: Es ist an der Zeit, Energie und Investitionen in TLS 1.3 oder neuere Protokolle zu investieren, die hybride und quantensichere Verschlüsselung unterstützen.
Insbesondere TLS 1.3 verzeichnet eine starke Dynamik. Reine PQ-Verschlüsselung erreicht bereits einen Wert von 6 , während hybride PQ-Verschlüsselung sogar 8 erzielt , was auf laufende Pilotprojekte hindeutet. Der Entwurf der IETF TLS Working Group zum hybriden Schlüsselaustausch, der klassisches ECDHE mit Post-Quanten-KEMs wie ML-KEM kombiniert, stellt einen bedeutenden Fortschritt dar. Dieser hybride Ansatz vereint die Vorteile beider Welten: die Zuverlässigkeit etablierter klassischer Methoden mit der Ausfallsicherheit quantensicherer Algorithmen. Daher entwickelt sich TLS 1.3 schnell zum Spitzenreiter für Organisationen, die ihre Infrastrukturen auf das Quantenzeitalter vorbereiten.
OpenPGP und IKE/IPSec kommen derweil langsamer voran. Sie befinden sich noch in Übergangsphasen, wobei der Fokus auf Vorschlägen und Entwürfen liegt und nicht auf einer breiten Anwendung. DNSSEC rangiert am Ende der Rangliste und unterstreicht damit die Herausforderungen bei der Anpassung der Kerninfrastruktur des Internets an Post-Quanten-Verfahren.
Transportprobleme erhöhen die Komplexität zusätzlich. Das TCP Initial Congestion Window (ICW) kämpft weiterhin mit Latenz und Effizienz. Das IKE-Erstpaket , entscheidend für den Aufbau von VPN-Sitzungen, hat sich hinsichtlich Zuverlässigkeit und Sicherheit kaum verbessert. Und der QUIC-Verstärkungsschutz , der DDoS-ähnliche Reflektionsangriffe abwehren soll, hinkt weiterhin hinterher. Zusammengenommen verdeutlichen diese Punkte, dass die PQC-Migration nicht nur neue kryptografische Algorithmen erfordert, sondern auch technische Anpassungen auf der Netzwerkschicht, um Leistung und Sicherheit zu gewährleisten.
April-Heatmap
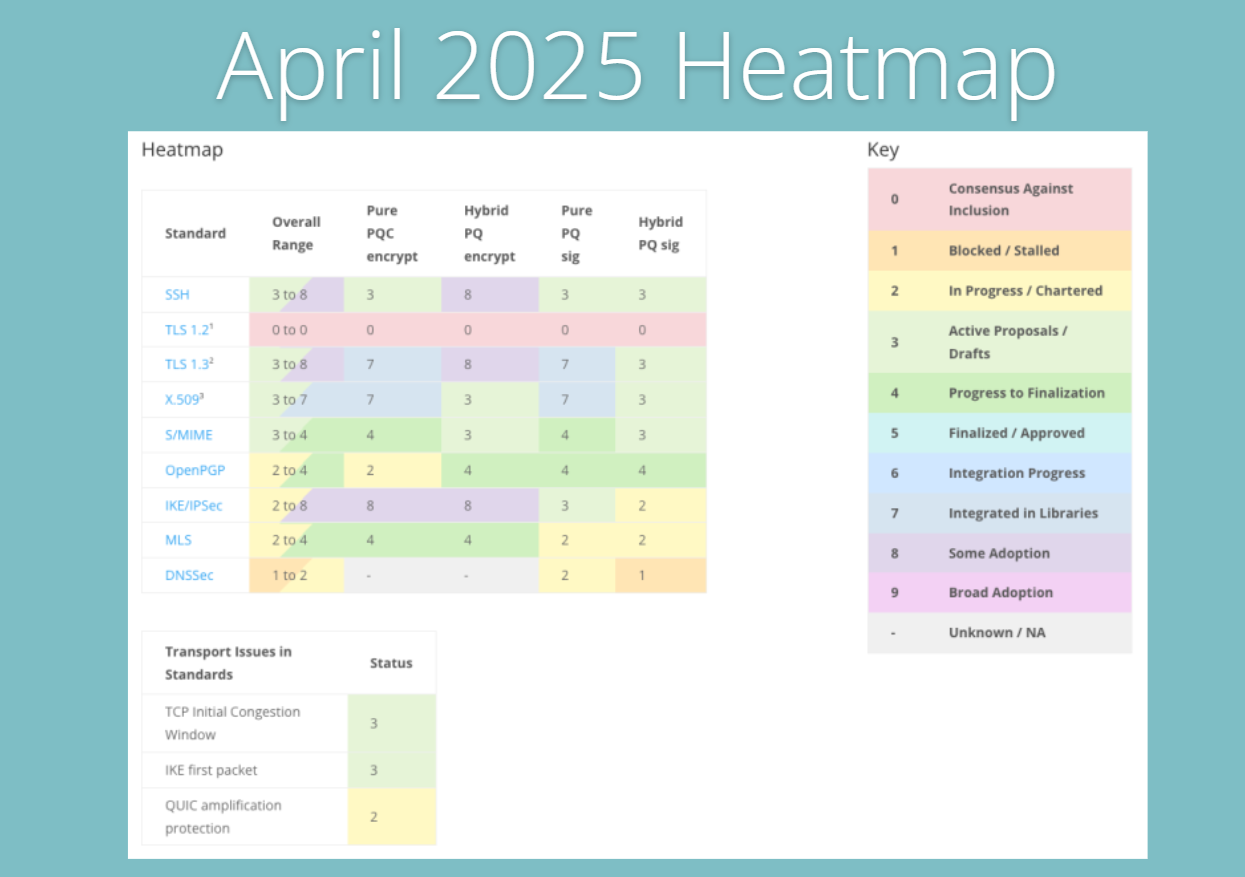
Im April zeichnet sich auf der Heatmap eine deutliche Dynamik ab. Einige Protokolle, die sich einen Monat zuvor noch in der Planungsphase befanden, nähern sich nun einer breiten Anwendung. SSH und IKE/IPSec machen bemerkenswerte Fortschritte, insbesondere die hybride PQ-Verschlüsselung erreicht einen Wert von 8 , was darauf hindeutet, dass Tests und eine breitere Implementierung nun angelaufen sind.
TLS 1.3 baut seine starke Position weiter aus und erzielt weiterhin hohe Werte sowohl bei reiner als auch bei hybrider PQ-Verschlüsselung sowie bei digitalen Signaturen. Dieser stetige Fortschritt unterstreicht seine Rolle als Rückgrat sicherer Internetkommunikation und seine Bereitschaft, quantensichere Verfahren in Produktionsumgebungen zu implementieren.
Andere wichtige Bausteine wie X.509-Zertifikate und S/MIME machen ebenfalls Fortschritte. Tatsächlich sind einige Komponenten bereits als „in Bibliotheken integriert“ gekennzeichnet – ein deutliches Zeichen dafür, dass Post-Quanten-Methoden den Weg von akademischen Entwürfen in die Software-Werkzeuge finden, die Entwickler tatsächlich verwenden.
Andererseits entwickeln sich OpenPGP und Messaging Layer Security (MLS) weiterhin langsam. Ihre Entwicklung stagniert nicht, aber ihr Verbreitungstempo ist im Vergleich zu TLS oder SSH deutlich geringer. Dies verdeutlicht die ungleichmäßige Fortschrittsgeschwindigkeit innerhalb des Ökosystems.
DNSSEC zeigt nur geringe Fortschritte, insbesondere hinsichtlich der Signaturbereitschaft, und rangiert weiterhin im unteren Bereich. Dieser Rückstand verstärkt die Bedenken hinsichtlich der Fragilität der Domainnamensicherheit in einer postquantenmechanischen Welt. Ohne gezielte Maßnahmen droht DNSSEC zum schwächsten Glied in einer ansonsten fortschrittlichen Sicherheitskette zu werden.
Die Probleme auf der Transportebene bleiben im Vergleich zum März relativ unverändert. Herausforderungen im Zusammenhang mit der TCP-Überlastungskontrolle, der IKE-Paketverarbeitung und dem QUIC-Schutz bestehen weiterhin. Dies unterstreicht, dass die Aktualisierung der Kryptografie nur die halbe Miete ist; parallel dazu müssen sich auch die Netzwerkgrundlagen weiterentwickeln.
Zusammengefasst spiegelt die Heatmap vom April einen Wendepunkt wider: Die Community entwirft nicht mehr nur Pläne, sondern beginnt auch mit deren Umsetzung. Entwickler, Implementierer und Anbieter engagieren sich stärker und signalisieren damit den Beginn einer breiteren PQC-Akzeptanz in realen Systemen.
Heatmap für Mai
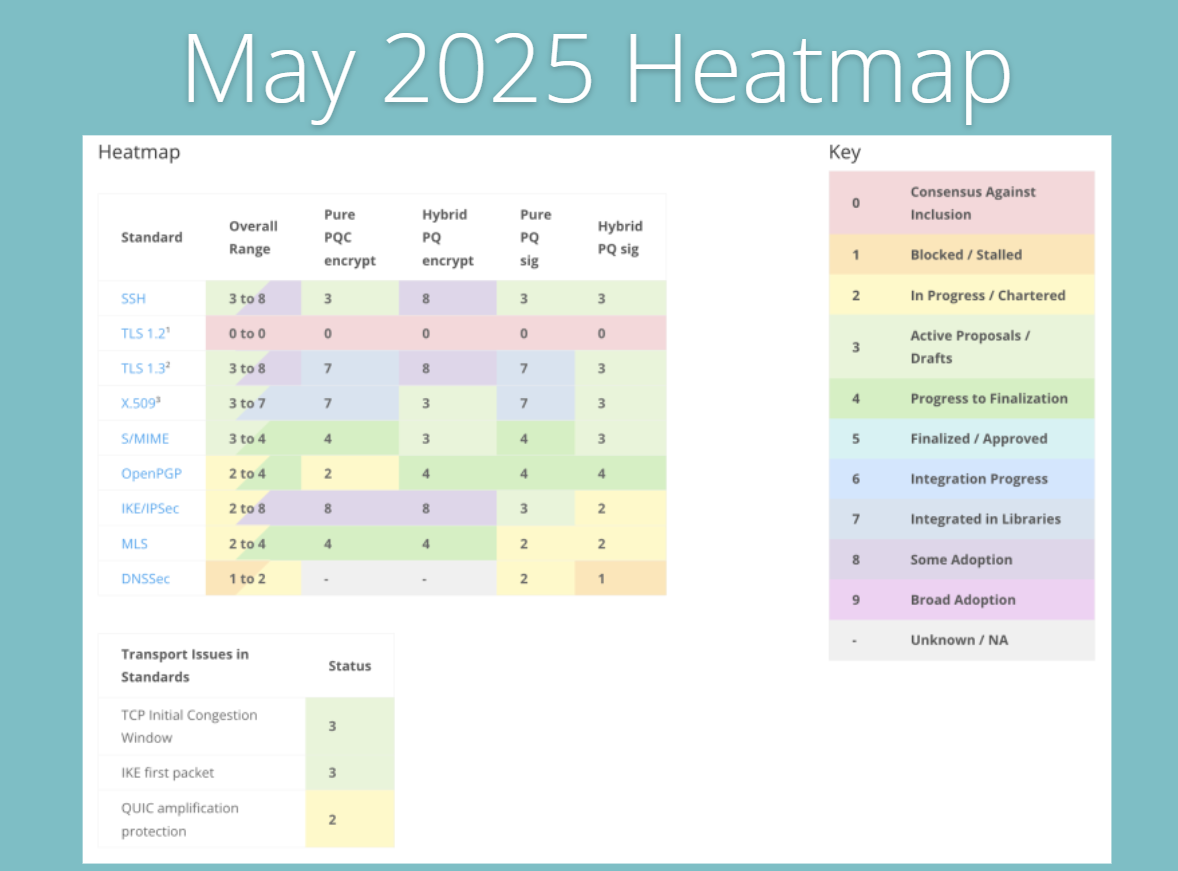
Die Heatmap vom Mai zeigt tiefere Integrationsfortschritte und eine gewisse Akzeptanz in wichtigen Protokollen. Die hybride PQ-Verschlüsselung TLS 1.3 verzeichnet einen Anstieg und nähert sich der vollständigen Akzeptanz. Dies ist ein Zeichen dafür, dass einflussreiche Softwarebibliotheken und große Cloud-Anbieter quantensichere kryptografische Optionen vorbereiten oder bereits einsetzen.
SSH und IKE/IPSec behalten ihre hohen Werte bei der hybriden PQ-Verschlüsselung bei und unterstreichen damit ihre Bedeutung für die Sicherung von Infrastruktur und Kommunikation. X.509 und S/MIME entwickeln sich stetig weiter, wobei die Fortschritte bei der Signaturverwendung und den Verschlüsselungsfunktionen unterschiedlich ausfallen. OpenPGP und MLS schreiten, wenn auch langsam, weiterhin in der Integration und bei experimentellen Implementierungen voran.
DNSSEC bleibt eines der am wenigsten entwickelten Protokolle und weist weiterhin niedrige Werte auf. Dies verdeutlicht die systematische Besorgnis über die Quantenresistenz grundlegender Komponenten der Internetinfrastruktur.
Bei den Transportproblemen zeigen sich schrittweise Verbesserungen, insbesondere bei der IKE-Paketverarbeitung, was auf eine verbesserte Bereitschaft im Bereich des sicheren Netzwerktransports hindeutet. Die Heatmap vom Mai zeigt einen Anstieg der praktischen Implementierungsbemühungen, unterstützt durch Piloteinsätze und eine Zunahme positiver Rückmeldungen aus Praxistests.
Juni-Heatmap
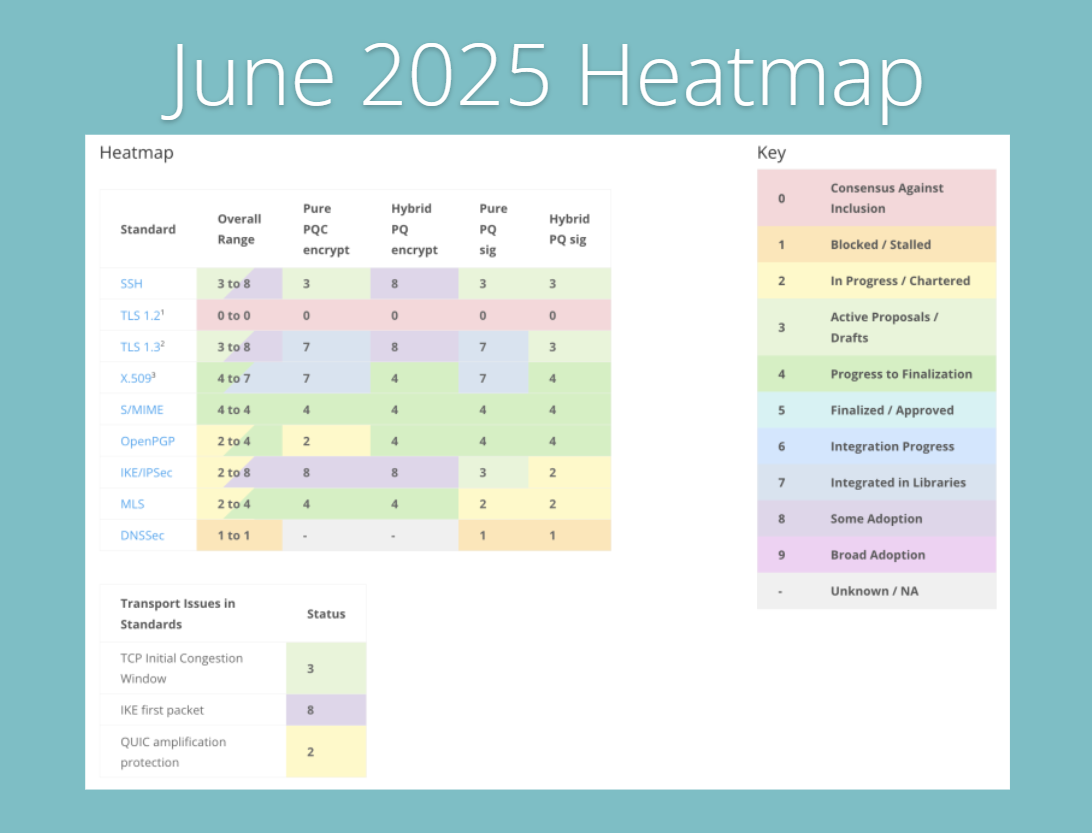
Der positive Trend setzt sich im Juni-Chart fort, wobei die meisten Protokolle ihre Position halten oder sogar verbessern. TLS 1.3 rückt näher an eine breite Akzeptanz heran, insbesondere bei der hybriden PQ-Verschlüsselung. Auch die reine PQ-Verschlüsselung zeigt starken Zuspruch.
SSH und IKE/IPSec bleiben bei der Einführung von PQC unter den Infrastrukturprotokollen führend und festigen damit ihre Rolle in der Migrations-Roadmap. X.509 und S/MIME erreichen neue Meilensteine bei der Integration von Signaturen und Verschlüsselung und deuten auf eine schrittweise Steigerung des Vertrauens und der Benutzerfreundlichkeit in Unternehmensumgebungen hin.
Trotz langsamerer Fortschritte verzeichnen OpenPGP und MLS stetige Verbesserungen, was auf die anhaltende experimentelle Einführung in spezialisierten oder datenschutzbewussten Sektoren hindeutet.
Der anhaltende Kampf von DNSSEC, über niedrige Werte hinauszukommen, gibt weiterhin Anlass zur Sorge und unterstreicht die Notwendigkeit gezielter und koordinierter Anstrengungen.
Verbesserungen auf der Transportebene, wie beispielsweise bei den Strategien für TCP-Überlastungsfenster und IKE-First-Packet-Strategien, machen langsame, aber stetige Fortschritte. Dies ist entscheidend, um sicherzustellen, dass PQC keine Latenzzeiten oder Zuverlässigkeitseinbußen mit sich bringt. Die Heatmap vom Juni zeigt eine Branche, die zunehmend zuversichtlicher in den Einsatz von PQC-Funktionen ist, angetrieben durch eine stärkere Software- und Interoperabilitätsunterstützung.
Heatmap Juli
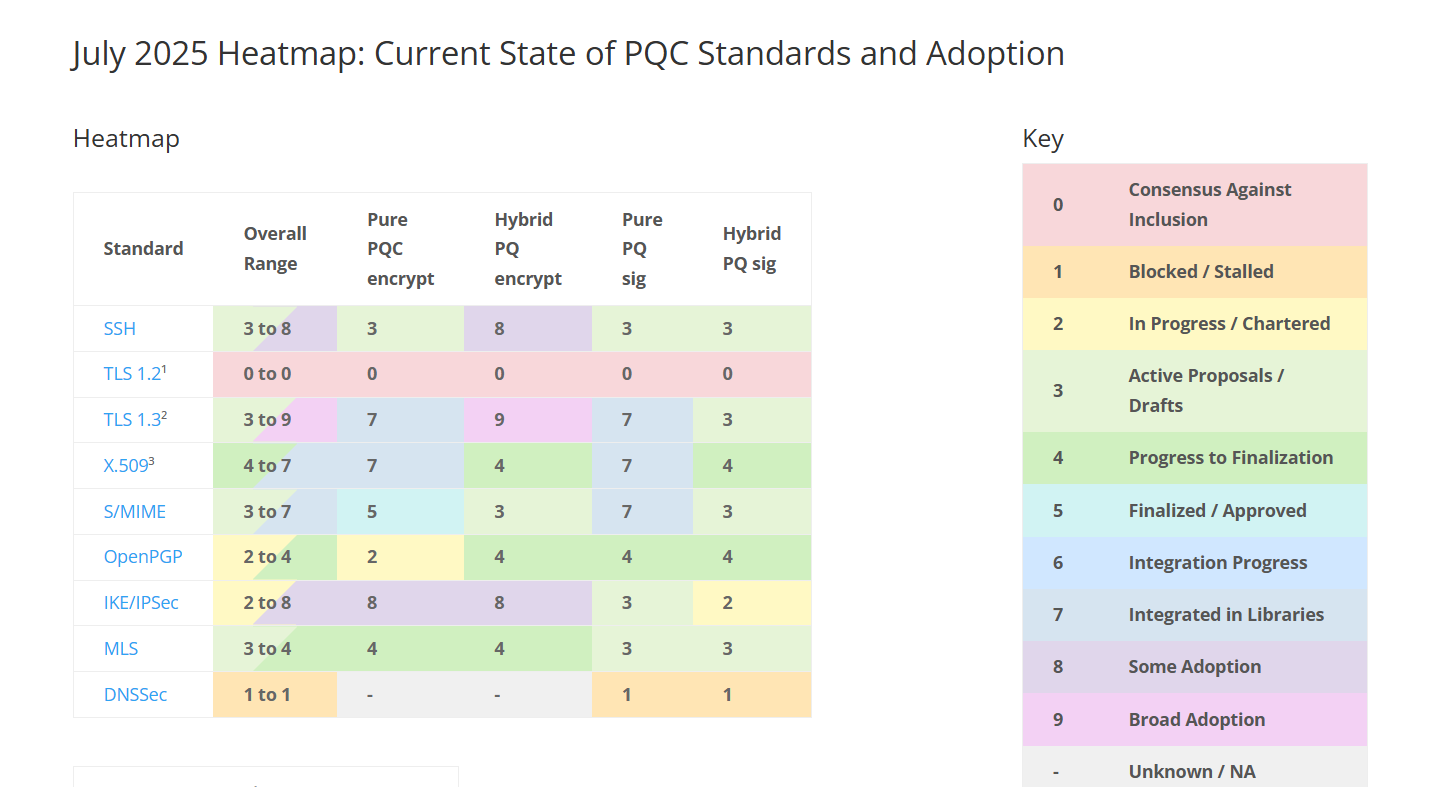
Die Heatmap vom Juli stellt die letzte Momentaufnahme dieser Reihe dar und ist zugleich die vielversprechendste. Sie fängt einen entscheidenden Moment ein, in dem der Fortschritt von vorsichtigen Experimenten zu einer selbstbewussten und praktischen Anwendung übergegangen ist.
TLS 1.3 ist klarer Spitzenreiter. Seine hybride Post-Quanten-Verschlüsselung erreicht die Höchstpunktzahl „9“ und signalisiert damit einen breiten Einsatz in der Industrie sowie eine Reife, die über die theoretische Validierung hinausgeht. Dies zeigt, dass quantensichere Konfigurationen innerhalb von TLS 1.3 nicht mehr auf Labore beschränkt sind; sie schützen aktiv den realen Webverkehr und werden von großen Cloud-Anbietern, Browser-Herstellern und kritischer Internet-Infrastruktur unterstützt. Darüber hinaus hat sich die Präsenz reiner PQ-Verschlüsselung und -Signaturen in wichtigen kryptografischen Bibliotheken etabliert und bietet Entwicklern die notwendigen Werkzeuge für die Implementierung vollständig quantenresistenter Kommunikationskanäle.
SSH und IKE/IPSec, zwei für Infrastruktursicherheit und VPN-Konnektivität grundlegende Protokolle, gewinnen weiterhin stetig an Bedeutung. Ihre hybriden PQ-Integrationen sind umfangreicher und einsatzfähiger geworden, was die wachsende Bereitschaft des Ökosystems widerspiegelt, quantensichere Mechanismen bei der Serverauthentifizierung und dem sicheren Fernzugriff zu nutzen. Diese Weiterentwicklung stellt sicher, dass kritische interne Netzwerke und Verwaltungsfunktionen frühzeitig vor der aufkommenden Quantenbedrohung geschützt werden.
Standards wie X.509 und S/MIME verzeichnen vielversprechende Fortschritte bei der Bibliotheksintegration und in realen Testumgebungen. Diese Fortschritte stellen einen wichtigen Meilenstein dar und schließen die Lücke zwischen grundlegenden kryptografischen Frameworks und der großflächigen Implementierung. Obwohl die breite Akzeptanz noch an Fahrt gewinnt, deuten die Fortschritte auf eine Zukunft hin, in der quantensichere Zertifikate und sichere E-Mail-Kommunikation zu den Standardkomponenten der Cybersicherheit in Unternehmen gehören werden.
OpenPGP und Messaging Layer Security (MLS) befinden sich hingegen noch in den frühen Phasen dieser Entwicklung. Ihre schrittweisen Fortschritte unterstreichen das unterschiedliche Tempo innerhalb des PQC-Ökosystems, das wahrscheinlich durch die Vielfalt der Nutzerbasis und die technische Komplexität beeinflusst wird. Diese Protokolle stellen spezialisierte, aber wichtige Sektoren dar, die kontinuierliche Konzentration und Innovation erfordern, um die volle Quantenreife zu erreichen.
Unter diesen Entwicklungen sticht DNSSEC als konsequenter Ausreißer hervor. Die Fortschritte sind vernachlässigbar, was die Befürchtung verstärkt, dass dieses kritische Element der Internetinfrastruktur deutlich hinterherhinkt. Ohne dringende Aufmerksamkeit für eine quantensichere DNS-Authentifizierung besteht die Gefahr, dass die breiteren kryptografischen Fortschritte durch Schwachstellen auf Domänenauflösungsebene untergraben werden. Dies schafft einen grundlegenden Sicherheitsengpass, den die Branche beheben muss.
Auch auf der Transportebene wurden deutliche Verbesserungen erzielt, insbesondere bei der Verarbeitung der ersten Pakete von IKE. Dies deutet darauf hin, dass Netzwerkprotokolle auf niedrigerer Ebene weiterentwickelt werden, um die Anforderungen von PQC zu erfüllen. So wird sichergestellt, dass Protokolle auf höherer Ebene wie TLS und VPN-Tunnel effizient und ohne Latenz oder Instabilität arbeiten können. Die Bewältigung dieser Transportprobleme ist entscheidend für eine nahtlose Migration, die die Leistung beibehält und gleichzeitig die Sicherheit erhöht.
Was lehren uns die Heatmaps?
Die Heatmaps bieten wertvolle Einblicke in die aktuelle Migrationslandschaft zur Post-Quanten-Kryptografie. TLS 1.3 ist mit seiner schnellen Verbreitung führend und spiegelt den starken Trend des Internets hin zu quantensicherer Sicherheit wider. Dieser Fortschritt ist entscheidend, da TLS den Großteil der Online-Kommunikation und -Transaktionen schützt. Auch Infrastrukturprotokolle wie SSH und VPNs machen deutliche Fortschritte und stellen sicher, dass Kernsysteme und sichere Remote-Access-Kanäle während der Umstellung nicht angreifbar bleiben.
Zertifikate, insbesondere X.509, spielen in diesem Ökosystem eine zentrale Rolle. Ohne quantenresistente Zertifikate können andere Protokolle wie TLS und VPNs nicht sicher funktionieren. Daher ist die Weiterentwicklung von PQC für die flächendeckende Einführung dieser Protokolle unerlässlich. Allerdings entwickeln sich nicht alle Bereiche im gleichen Tempo. E-Mail- und Messaging-Protokolle, darunter S/MIME und OpenPGP, hinken hinterher und erfordern verstärkte Aufmerksamkeit und Branchenzusammenarbeit, um ihre langsamere Verbreitung zu überwinden. DNSSEC bleibt eine besonders eklatante Schwachstelle; sein stagnierender Fortschritt stellt ein Risiko für das gesamte Sicherheitsframework dar, da eine sichere Domänennamenauthentifizierung für eine vertrauenswürdige Kommunikation von grundlegender Bedeutung ist.
Und schließlich senden die Heatmaps eine klare Warnung aus, dass TLS 1.2, das in vielen Umgebungen immer noch verwendet wird, keinen Weg zu PQC bietet. Organisationen, die an diesem veralteten Protokoll festhalten, sind wachsenden Sicherheitsrisiken ausgesetzt, was die Dringlichkeit einer Migration auf moderne, quantensichere Alternativen unterstreicht.
Diese Heatmaps sind nicht nur monatliche Updates. Sie veranschaulichen die Zusammenarbeit von Forschern, Anbietern, Regulierungsbehörden und Betriebsteams. Sie verdeutlichen die Kluft zwischen Idee und Lösung sowie zwischen Hoffnung und tatsächlichem Schutz. Für alle, die eine PQC-Strategie planen, dienen diese Heatmaps als praktische Roadmaps. Sie leiten Upgrades, demonstrieren den Reifegrad verschiedener Standards und zeigen, ob schnelles Handeln sicher oder Vorsicht geboten ist. Wenn Ihre Systeme auf Protokollen basieren, die sich noch im Entwurfsstadium befinden, wird die Integration experimentell sein. Wenn die Heatmap eine Abweichung von den Einführungsvorschlägen anzeigt, signalisiert dies, dass Branchenführer die Richtung vorgeben und es Zeit ist, diesem Beispiel zu folgen.
Aktueller Stand der Dinge
Der in den Heatmaps für 2025 dargestellte Trend hat sich fortgesetzt, obwohl die Implementierung in Unternehmen weiterhin hinter den Erwartungen zurückbleibt. Laut dem zweiten jährlichen Quantum Readiness Report von DigiCert, der die USA, Großbritannien und Australien abdeckt, planen, testen oder implementieren 87 % der Unternehmen derzeit Post-Quantum Cryptographic (PQC). Die Studie „Global State of Post-Quantum and Cryptographic Security Trends 2026“ des Ponemon Institute, die auf den Angaben von über 4,000 IT- und Sicherheitsexperten weltweit basiert, ergab jedoch, dass nur 38 % aktiv auf Post-Quantum-Kryptographie umstellen – ein Wert, der im Vergleich zum Vorjahr sogar gesunken ist. Zudem beschreiben 68 % die Verwaltung ihrer kryptografischen Assets als extrem oder sehr schwierig.
Auf der Standardsseite machte PKI im Jahr 2026 einen bedeutenden Schritt aus dem Labor. Microsoft veröffentlichte am 13. Mai 2026 die allgemeine Verfügbarkeit der ML-DSA-Unterstützung in Active Directory Certificate Services auf Windows Server 2025 und integrierte damit Post-Quantum-Signaturen in die CA-Software, die die meisten Enterprise-PKIs betreibt, und nicht nur in Dokumentationen und Vorabversionen.
Seit den Prognosen von 2025 haben sich auch die regulatorischen Zeitpläne konkretisiert. Der im Juni 2025 veröffentlichte Rahmen der EU-Kooperationsgruppe für NIS fordert die Mitgliedstaaten auf, bis Ende 2026 nationale Strategien für die Qualitätskontrolle und Cybersicherheit (PQC) zu veröffentlichen und mit der Erstellung kryptografischer Inventare zu beginnen. Die Umstellung kritischer Infrastrukturen für Hochrisiko-Anwendungsfälle soll bis 2030 erfolgen. Die G7-Expertengruppe für Cybersicherheit veröffentlichte im Januar 2026 einen koordinierten Fahrplan für den Finanzsektor. Dieser sieht die Sensibilisierung und erste Planung für die Jahre 2026–2027, die kryptografische Identifizierung für die Jahre 2027–2028 und die Durchführung der Migration kritischer Systeme für den Zeitraum von 2030 bis 2032 vor.
Das Muster bleibt bestehen: Die Protokolle und Anwendungsfälle, die in den Heatmaps als führend für 2025 identifiziert wurden – TLS 1.3 und Infrastrukturprotokolle wie SSH und IKE/IPSec –, sind weiterhin am weitesten entwickelt. Die Nachzügler, DNSSEC und E-Mail-Protokolle, bleiben weiterhin hinterher. Neu ist, dass die Kluft zwischen Planung und Umsetzung nun im Vordergrund steht, mehr noch als die zwischen Entwurf und Einführung.
Wie kann Verschlüsselungsberatung helfen?
Sie fragen sich, wie Sie Ihre Reise in die Post-Quanten-Kryptographie (PQC) beginnen sollen? Encryption Consulting unterstützt Sie dabei. Mit NIST-konformer Planung, gezielter Risikominimierung und tiefgreifender Kryptoanalyse ermöglichen Ihnen unsere PQC-Beratungsleistungen die Transformation Ihrer Umgebung in eine auditfähige und quantenresistente Infrastruktur.
-
Umfassende PQC-Risikobewertung
Diese grundlegende Phase schafft Transparenz in Ihrer kryptografischen Infrastruktur. Wir identifizieren Systeme, die durch Quantenbedrohungen gefährdet sind, und bewerten die Bereitschaft von PKI, HSMs und Anwendungen. Zertifikate, Schlüssel, Algorithmen und Protokolle in lokalen, Cloud- und Hybridumgebungen werden gescannt. Wichtige Metadaten wie Algorithmustyp, Schlüsselgröße und Ablaufdatum werden erfasst. Dadurch entsteht ein detailliertes Inventar kryptografischer Assets zur Unterstützung der Risikobewertung und -planung.
-
Personalisierte PQC-Strategie und Roadmap
Sobald die Transparenz hergestellt ist, beziehen wir die Beteiligten ein, um Quantenschwachstellen und die Bereitschaft für den PQC-Umstieg zu bewerten. Kryptografische Elemente, insbesondere RSA, ECC und ähnliche Algorithmen, werden auf ihre Anfälligkeit für Quantenbedrohungen analysiert. PKI- und HSM-Konfigurationen werden überprüft und Anwendungen mit fest kodierter Kryptografie identifiziert und adressiert. Das Ergebnis ist ein umfassender Bericht mit detaillierten Informationen zu anfälligen Assets, Risikostufen und Migrationsprioritäten.
-
Kryptografische Agilität
Nachdem wir Risiken identifiziert und Prioritäten gesetzt haben, entwickeln wir eine maßgeschneiderte, schrittweise Strategie, die die kryptografische Agilität in den Vordergrund stellt. So können Ihre Systeme mehrere Algorithmen unterstützen und sich nahtlos an die sich flexibel weiterentwickelnden Standards anpassen. Dieser Ansatz berücksichtigt geschäftliche, technische und regulatorische Anforderungen und beinhaltet agile Systemdesigns, die Algorithmus-Updates ohne größere Unterbrechungen ermöglichen.
-
Anbieterbewertung und Proof of Concept
Wir unterstützen Sie bei der Identifizierung und Prüfung der richtigen Tools, Technologien und Anbieter zur Unterstützung Ihrer Post-Quantum-Ziele. RFI/RFP-Anforderungen, die Algorithmus-Unterstützung, Integration und Leistung abdecken, werden definiert und führende PQC-fähige Anbieter in die engere Auswahl genommen. Proof-of-Concept-Tests werden in isolierten Umgebungen durchgeführt, um die Eignung zu bewerten. Die Ergebnisse werden in einer Anbietervergleichsmatrix und einem Empfehlungsbericht zusammengefasst.
-
Pilottests und Skalierung
Vor der vollständigen Einführung werden Lösungen in kontrollierten Pilottests validiert, um die Einsatzbereitschaft sicherzustellen und Störungen zu minimieren. Kryptografische Modelle werden in Sandbox-Umgebungen, typischerweise an ein oder zwei Anwendungen, getestet, um die Interoperabilität mit bestehenden Systemen zu überprüfen. Feedback von IT-, Sicherheits- und Business-Teams fließt in die Verfeinerung des Plans ein. Nach erfolgreichen Tests werden in einer schrittweisen Einführung Legacy-Algorithmen schrittweise ersetzt, wobei Sicherheit und Compliance gewährleistet bleiben.
-
PQC-Implementierung
Sobald die Strategie feststeht, führen wir eine umfassende Migration durch und integrieren PQC in Ihre Live-Umgebung, wobei Compliance und Kontinuität gewährleistet sind. Hybridmodelle, die klassische und quantensichere Algorithmen kombinieren, ermöglichen einen nahtlosen Übergang. PQC-Support wird über PKI, Anwendungen, Infrastruktur, Cloud und APIs bereitgestellt. Wir bieten praxisorientierte Schulungen, detaillierte Dokumentation und etablieren Monitoring und Lifecycle-Management, um die kryptografische Integrität zu verfolgen, Probleme zu erkennen und zukünftige Upgrades zu ermöglichen.
Unsere Services kategorisieren Daten nach Lebensdauer und implementieren maßgeschneiderten, quantenresistenten Schutz für langfristige Vertraulichkeit. Wir bieten unternehmensweite Kryptostrategien und Sanierungspläne für schwache oder veraltete Algorithmen. Die Migration auf Post-Quanten-Algorithmen erfolgt nahtlos und gewährleistet dauerhafte Ausfallsicherheit. Wir legen Wert auf die Entwicklung krypto-agiler PKI-Architekturen und robuster Governance-Strukturen, die Rollen, Verantwortlichkeiten und Standards für die Kryptografie im Post-Quanten-Zeitalter definieren.
Kontaktieren Sie uns unter [email protected], um unsere PQC-Beratungsdienste in Anspruch zu nehmen und Ihre kryptografische Umgebung zukunftssicher zu gestalten.
Fazit
Der Weg zur Post-Quanten-Kryptographie ist sowohl wichtig als auch komplex und erfordert von jeder Organisation sorgfältige Planung und Überlegung. Heatmaps bieten einen klaren und dynamischen Überblick über diese sich wandelnde Landschaft und liefern sowohl eine Gesamtübersicht als auch detaillierte Einblicke in die Fortschritte wichtiger kryptographischer Standards. Indem sie hervorheben, welche Protokolle schnell voranschreiten und welche noch hinterherhinken, ermöglichen diese Heatmaps Organisationen, fundierte Entscheidungen zu treffen, die richtigen Prioritäten zu setzen und Post-Quanten-Lösungen mit Zuversicht einzuführen.
Da Quantencomputing immer mehr Realität wird, ist die rechtzeitige Umsetzung nicht nur ein technischer, sondern auch ein strategischer Schritt zum Schutz des digitalen Vertrauens und der digitalen Sicherheit. Mithilfe der Erkenntnisse aus diesen Heatmaps können Unternehmen Unsicherheiten in Chancen verwandeln und robuste, zukunftsfähige Systeme für das Quantenzeitalter entwickeln.
Häufig gestellte Fragen
Was ist die PQCC-Heatmap „Status der Migration“?
Es handelt sich um einen monatlichen visuellen Tracker, der von der Post-Quantum Cryptography Coalition veröffentlicht wird und wichtige Sicherheitsprotokolle wie TLS, SSH, X.509, S/MIME und DNSSEC auf einer Skala von 0 bis 9 hinsichtlich reiner und hybrider Post-Quanten-Verschlüsselung und -Signaturen bewertet und den Fortschritt der Migration der einzelnen Standards aufzeigt.
Welche Protokolle führten im Jahr 2025 zur Einführung von PQC?
TLS 1.3 war führend und erreichte bis Mitte 2025 eine breite Anwendung hybrider Post-Quanten-Verschlüsselung. SSH und IKE/IPSec folgten dicht dahinter. X.509-Zertifikate und S/MIME machten stetige, aber langsamere Fortschritte, während OpenPGP, Messaging Layer Security und insbesondere DNSSEC im gesamten Beobachtungszeitraum hinterherhinkten.
Bietet TLS 1.2 einen Weg zur Post-Quanten-Kryptographie?
Nein. Die Heatmaps bewerten TLS 1.2 durchgehend mit null Punkten, was den Branchenkonsens widerspiegelt, dass PQC nicht in diesen Standard aufgenommen wird. Organisationen, die noch auf TLS 1.2 setzen, müssen auf TLS 1.3 oder neuer migrieren, um quantensicher zu arbeiten.
Hat die Einführung von PQC in Unternehmen mit der Dynamik des Jahres 2025 Schritt gehalten?
Nicht ganz. Laut einer Studie des Ponemon Institute aus dem Jahr 2026 gaben 87 % der Organisationen an, PQC zu planen, zu testen oder einzuführen, aber nur 38 % befinden sich aktiv im Übergangsprozess – ein Wert, der im Vergleich zum Vorjahr gesunken ist. Die Diskrepanz zwischen Absicht und Umsetzung stellt heute die zentrale Herausforderung dar, mehr noch als die zugrunde liegenden Standards selbst.
Was ist der bedeutendste Meilenstein bei der PQC-Implementierung seit den Heatmaps von 2025?
Die allgemeine Verfügbarkeitsversion der ML-DSA-Unterstützung in Active Directory Certificate Services auf Windows Server 2025 wurde von Microsoft am 13. Mai 2026 veröffentlicht. Damit wurden Post-Quantum-Signaturen von der Dokumentation und den Vorabversionen in die CA-Software integriert, die in den meisten Enterprise-PKIs tatsächlich zum Einsatz kommt.

