
- Kurzantwort: Was ist die OCSP-Magic-Zahl?
- Wichtige Erkenntnisse
- Für wen ist die OCSP-Magic-Zahl relevant?
- OCSP-Magic-Number-Szenariomatrix: Anforderung, Validierungsmethode, Fehlermodus und Überwachungssignal
- Was ist OCSP?
- Was ist die OCSP-Magic-Number?
- Warum Microsoft es eingeführt hat
- Warum das ein Problem ist
- Wie der Cache funktioniert und was Windows tatsächlich zählt
- Wie man es erkennt
- So konfigurieren Sie die magische Zahl
- Wie Verschlüsselungsberatung helfen kann
- Fazit
- Häufig gestellte Fragen
Das Online Certificate Status Protocol (OCSP) ist eine der wichtigsten Komponenten einer modernen Public-Key-Infrastruktur (PKI). Es ermöglicht Clients, schnell und in Echtzeit zu prüfen, ob ein Zertifikat noch vertrauenswürdig ist, ohne die gesamte Zertifikatssperrliste (CRL) herunterladen zu müssen. In den meisten Unternehmensumgebungen ist Effizienz entscheidend. Smartcard-Authentifizierung, VPN-Zugriff, TLS-Verbindungen, WLAN-Authentifizierung und Geräteregistrierungsprozesse sind allesamt auf schnelle und zuverlässige Zertifikatssperrprüfungen im Hintergrund angewiesen.
Im Inneren der Windows-Sperrfunktion verbirgt sich ein weniger bekanntes Verhalten, das die Zertifikatsvalidierung auf einem Clientsystem unbemerkt verändern kann . PKI-Experten bezeichnen diesen Schwellenwert oft als die „OCSP Magic Number“. Sobald ein Windows-Client mehr als eine bestimmte Anzahl von OCSP-Antworten desselben Responders zwischenspeichert, priorisiert CryptoAPI OCSP möglicherweise nicht mehr und bevorzugt stattdessen CRLs. Standardmäßig liegt dieser Schwellenwert bei lediglich 50 zwischengespeicherten OCSP-Antworten.
In manchen Umgebungen ist dieses Verhalten harmlos und sogar vorteilhaft. In anderen, insbesondere in Organisationen, die OCSP speziell zur Vermeidung großer Sperrlisten oder zur Unterstützung deterministischer Sperrprüfungen eingesetzt haben, kann es jedoch zu schwer zu diagnostizierenden Betriebs- und Sicherheitsproblemen führen. Besonders problematisch ist, dass der Übergang unbemerkt erfolgt. Der OCSP-Responder selbst bleibt funktionsfähig, es erscheinen keine offensichtlichen Fehler in den Windows-Ereignisprotokollen, und Administratoren haben möglicherweise keinerlei Anzeichen dafür, dass Clients die Sperrmethoden geändert haben.
Um die OCSP-Magic-Number zu verstehen, muss man wissen, wie Windows die Zertifikatssperrprüfung im Hintergrund handhabt. Sobald man versteht, wie CryptoAPI zwischen OCSP und CRLs entscheidet, lassen sich viele Sperrverhalten, die in Active Directory Certificate Services (AD CS)-Umgebungen von Unternehmen inkonsistent oder unvorhersehbar erscheinen, viel leichter erklären und beheben. Hier erfahren Sie, was jeder PKI-Administrator darüber wissen muss.
Kurzantwort: Was ist die OCSP-Magic-Zahl?
Die OCSP-Magic-Number ist ein Windows CryptoAPI-Schwellenwert (Standard: 50), der im Registrierungswert „CryptnetCachedOcspSwitchToCrlCount “ gespeichert ist . Sobald die Anzahl der zwischengespeicherten OCSP-Antworten einer einzelnen Responder-URL für eine bestimmte Zertifizierungsstelle diesen Wert überschreitet, schaltet CryptoAPI die Sperrprüfung im Hintergrund von OCSP auf CRL um. Es wird kein Ereignisprotokolleintrag generiert. Der OCSP-Responder erscheint weiterhin fehlerfrei. Die Konfiguration erfolgt über Gruppenrichtlinien unter „Einstellungen für die Zertifikatpfadvalidierung“.
Wichtige Erkenntnisse
- Die OCSP-Magic-Number ist ein in Windows CryptoAPI integrierter Schwellenwert (Standard: 50), der festlegt, wann die Zertifikatssperrprüfung von OCSP auf CRL umgeschaltet wird. Dieser Wechsel erfolgt völlig unbemerkt: Es gibt keinen Eintrag im Windows-Ereignisprotokoll, keine Fehlermeldung des OCSP-Responders und keine clientseitige Warnung. Die einzigen Indikatoren sind Änderungen im Netzwerkverkehr, die eine aktive Überwachung erfordern.
- CryptoAPI wendet drei Regeln basierend auf der Anzahl der zwischengespeicherten Antworten an: Ist die Anzahl kleiner oder gleich dem festgelegten Wert, werden OCSP-URLs in der Reihenfolge der AIA-Erweiterungen verarbeitet; ist die Anzahl größer als der festgelegte Wert, werden CRL-URLs in der Reihenfolge der CDP-Erweiterungen verarbeitet; und wenn alle OCSP-URLs fehlschlagen, erfolgt unabhängig von der Anzahl ein CRL-Fallback. Eine Gruppenrichtlinie, die CRLs gegenüber OCSP bevorzugt, ist ein zweiter, unabhängiger Auslöser, der die anzahlbasierte Logik vollständig umgeht.
- Die Zählung erfolgt pro Benutzer, pro OCSP-Responder-URL und pro Zertifizierungsstelle. Das bedeutet, dass zwei Rechner mit identischer Konfiguration je nach Validierungshistorie völlig unterschiedliche Zählungen aufweisen können. Einer fragt möglicherweise noch OCSP ab, während der andere bereits auf CRL umgestellt hat, ohne dass sichtbare Konfigurationsunterschiede bestehen.
- Das Setzen des Registrierungswerts CryptnetCachedOcspSwitchToCrlCount auf 0 deaktiviert den Fallback nicht. Es stellt den Standardwert von 50 wieder her. Organisationen, die den OCSP-Abruf vollständig deaktivieren müssen, müssen den DWORD-Wert Options mit dem Flag CERT_CHAIN_OPTION_DISABLE_AIA_URL_RETRIEVAL (0x2) im selben Registrierungspfad verwenden.
- Die Zählung bleibt nicht unbegrenzt bestehen. Ein Neustart des Rechners setzt den OCSP-Cache-Zähler zurück. Daher beobachten manche Teams Probleme bei der Sperrprüfung, die sich nach einem Neustart scheinbar von selbst beheben. Die OCSP-Abfragen werden normal fortgesetzt, bis der Schwellenwert erneut überschritten wird.
Für wen ist die OCSP-Magic-Zahl relevant?
Die OCSP Magic Number ist in erster Linie ein Anliegen des AD CS- und Windows PKI-Betriebs, aber ihre Sicherheits- und Compliance-Konsequenzen betreffen jedes Team, das darauf angewiesen ist, dass der Zertifikatswiderruf wie dokumentiert funktioniert.
| Funktion / Rolle (Role) * | Warum es wichtig ist | Aktionselement |
|---|---|---|
| PKI-Administratoren | Sie sind verantwortlich für die Konfiguration der Schwellenwerte und die Überprüfung des Registrierungswerts „CryptnetCachedOcspSwitchToCrlCount“ im gesamten Netzwerk. Sie ermitteln die Spitzenwerte der Zertifikatvalidierung pro Systemtyp (Domänencontroller, RADIUS-Server, VPN-Gateways), bevor Sie den Schwellenwert festlegen. Der Standardwert von 50 wurde für Umgebungen gewählt, in denen die CRL-Effizienz wichtiger ist als die OCSP-Konsistenz, was in vielen modernen Unternehmensumgebungen möglicherweise nicht den Bereitstellungsgrundsätzen entspricht. | Prüfen Sie den Registrierungswert „CryptnetCachedOcspSwitchToCrlCount“ auf allen Domänencontrollern, RADIUS-Servern und VPN-Gateways per Gruppenrichtlinienbericht. Messen Sie das maximale OCSP-Validierungsvolumen pro Systemtyp, bevor Sie den Schwellenwert festlegen. Stellen Sie den konfigurierten Wert per Gruppenrichtlinie unter „Einstellungen für die Zertifikatspfadvalidierung“ > Registerkarte „Sperrvorgang“ bereit. Stellen Sie sicher, dass der Schwellenwert über dem maximalen Validierungsvolumen liegt, um unbeabsichtigte Umschaltungen zu verhindern. |
| Sicherheitsarchitekten | Sie sind verantwortlich für die Gestaltung der Widerrufsrichtlinie: Sie legen fest, ob OCSP oder CRL der maßgebliche Widerrufsmechanismus für jede Zertifikatspopulation sein soll und ob die deterministischen Antworten des Microsoft Hotfix 2960124 erforderlich sind. Wenn Clients nach Überschreiten des Schwellenwerts der magischen Zahl auf CRL zurückgreifen, entfällt der Schutz durch die deterministischen Antworten des Hotfix 2960124, und gefälschte Zertifikate mit Seriennummern, die nicht in der CRL enthalten sind, bestehen die Validierung stillschweigend. | Dokumentieren Sie den vorgesehenen Widerrufsmechanismus für jede Zertifikatspopulation und integrieren Sie die Konfiguration der Magic Number als erforderliche Kontrollmaßnahme in das PKI-Design; prüfen Sie, ob Hotfix 2960124 implementiert ist und ob dessen deterministischer Antwortschutz eine Sicherheitsanforderung darstellt; nehmen Sie den Schwellenwert der Magic Number in die Konfigurationsgrundlage der PKI-Zertifikatpraxisrichtlinie auf; verwenden Sie CBOM Secure um die gesamte Widerrufsarchitektur zusammen mit dem Zertifikatsbestand zu inventarisieren |
| Plattform- und DevOps-Teams | Überwachen Sie das OCSP-Abfragevolumen und das CRL-Downloadvolumen pro Client, um Schwellenwertüberschreitungen zu erkennen. OCSP-Abfrageverluste auf Domänencontrollern, RADIUS-Servern oder VPN-Gateways sind das zuverlässigste Frühwarnsignal. In Hybrid- und Cloud-Umgebungen muss die Erreichbarkeit des CRL-Verteilungspunkts von Cloud-Clients aus bestätigt werden, bevor die Magic Number ausgelöst und der CRL-Fallback gestartet wird. | Ermitteln Sie mithilfe der Netzwerkverkehrsanalyse Basiswerte für das OCSP-Abfragevolumen pro High-Volume-Client; konfigurieren Sie Warnmeldungen für anhaltende Einbrüche des OCSP-Abfragevolumens von Domänencontrollern, RADIUS-Servern und VPN-Gateways; bestätigen Sie die Erreichbarkeit des CRL-Verteilungspunkts aus allen Netzwerksegmenten, einschließlich Cloud-Workloads und Remote-Standorten, bevor die Magic Number ausgelöst wird; aktivieren Sie die CAPI2-Diagnoseprotokollierung auf repräsentativen High-Volume-Clients |
| Compliance-Teams | Es muss nachgewiesen werden, dass die Überprüfung des Zertifikatswiderrufs wie in der Zertifizierungspraxisrichtlinie dokumentiert funktioniert. Eine Produktionsumgebung, in der Kunden stillschweigend von OCSP auf CRL umgestellt haben, ohne dass eine dokumentierte Konfigurationsentscheidung vorliegt, stellt eine Compliance-Lücke dar. Regulatorische Rahmenbedingungen wie PCI DSS 4.0 und NIST SP 800-53 SC-17 fordern den Nachweis, dass die PKI-Zertifikatslebenszykluskontrollen, einschließlich der Überprüfung des Zertifikatswiderrufs, wie spezifiziert funktionieren. Die DigiCert Trust Pulse Survey (Juli 2025) ergab, dass 45 Prozent der Unternehmen im Vorjahr zertifikatsbedingte Ausfallzeiten erlitten haben. | Fügen Sie die Konfiguration des Schwellenwerts für die magische Zahl dem vierteljährlichen Nachweispaket zur PKI-Konformität hinzu; bestätigen Sie, dass die Gruppenrichtlinieneinstellung „CryptnetCachedOcspSwitchToCrlCount“ auf allen betroffenen Systemen bereitgestellt und konsistent ist; dokumentieren Sie die Begründung für den konfigurierten Schwellenwert und fügen Sie diese der Erklärung zur Zertifikatspraxis hinzu; fügen Sie die Ergebnisse der Überwachung der Widerrufsinfrastruktur dem vierteljährlichen Konformitätsnachweis bei. |
| CISOS | Ein stillschweigender Wechsel von deterministischen OCSP-Antworten zu CRL-basierter Validierung ist eine Änderung der Sicherheitslage, die die meisten Organisationen erst bemerken, wenn sie einen Sicherheitsvorfall verursacht. Die sogenannte „Magic Number“ des OCSP-Protokolls ist ein Beispiel für ein solches Verhalten, das zu Beanstandungen in Audits, unerklärlichen Fehlern bei der Zertifikatssperrung und – in Umgebungen, die auf Hotfix 2960124 basieren – zu einem stillschweigend erweiterten Zeitfenster für die Akzeptanz gefälschter Zertifikate führt. | Die Festlegung und Dokumentation des OCSP-Magic-Number-Schwellenwerts als Teil der unternehmensweiten PKI-Konfigurationsgrundlage ist erforderlich; die vierteljährliche Überprüfung des OCSP-Abfragevolumens pro System mit hohem Datenaufkommen ist als PKI-Indikator verpflichtend; Finanzierung CertSecure Manager CLM-Überwachung als Plattform für kontinuierliche Transparenz des Zustands der Widerrufsinfrastruktur |
OCSP-Magic-Number-Szenariomatrix: Anforderung, Validierungsmethode, Fehlermodus und Überwachungssignal
Anhand dieser Matrix können Sie feststellen, welches Szenario auf Ihre Umgebung zutrifft, überprüfen, ob die Widerrufsprüfung wie vorgesehen funktioniert, den Fehlermodus verstehen, wenn die Magic Number unerwartet ausgelöst wird, und das Überwachungssignal identifizieren, das den Schalter erkennt, bevor es zu einem Vorfall kommt.
| Szenario | Anforderung | Validierungsmethode | Fehlermodus, wenn die magische Zahl ausgelöst wird | Überwachungssignal | Quelle |
|---|---|---|---|---|---|
| Domänencontroller verarbeitet Smartcard-Anmeldungen in großem Umfang | CryptnetCachedOcspSwitchToCrlCount sollte über dem maximalen Smartcard-Anmeldevolumen pro Widerrufszeitraum liegen, um ein CRL-Fallback zu verhindern. | Netzwerkverkehrsaufzeichnung auf dem Domänencontroller bestätigt, dass OCSP-Anfragen gesendet und Antworten empfangen werden; CAPI2-Protokoll bestätigt, dass OCSP als Widerrufsmethode verwendet wird | Der Domänencontroller greift auf die Sperrliste (CRL) zurück; ist die CRL groß oder der CRL-Verteilungspunkt nicht erreichbar, schlagen die Überprüfungen des Anmeldewiderrufs der Smartcard fehl oder es kommt zu einem Timeout; es folgen Authentifizierungsunterbrechungen. | Anhaltender Rückgang des OCSP-Abfragevolumens vom Domänencontroller ohne entsprechende Konfigurationsänderung; sprunghafter Anstieg des CRL-Downloadvolumens vom selben Client | Microsoft-Dokumentation: Funktionsweise der Zertifikatssperrung; Gruppenrichtlinie: Einstellungen zur Zertifikatspfadvalidierung > Registerkarte „Sperrung“ |
| RADIUS-Server zur Validierung von VPN-Zertifikaten | CryptnetCachedOcspSwitchToCrlCount ist über dem maximalen VPN-Authentifizierungsvolumen pro Widerrufszeitraum eingestellt; CRL-Verteilungspunkt ist vom RADIUS-Server-Netzwerksegment aus erreichbar | Netzwerkaufzeichnung auf dem RADIUS-Server, die bestätigt, dass OCSP-Anfragen während der VPN-Authentifizierung gesendet werden; Bestätigung, dass der CRL-Verteilungspunkt auch als Fallback erreichbar ist | Der RADIUS-Server greift auf die Sperrliste (CRL) zurück; ist die CRL zu lang oder der CDP vom RADIUS-Netzwerksegment aus nicht erreichbar, schlagen die VPN-Authentifizierungswiderrufsprüfungen fehl; VPN-Benutzer können sich nicht authentifizieren. | Rückgang des OCSP-Abfragevolumens vom RADIUS-Server; Anstieg der CRL-Downloadanforderungen; erhöhte VPN-Authentifizierungslatenz, da CRL anstelle von OCSP abgerufen wird. | Microsoft-Dokumentation; Hotfix 2960124 für deterministische Antwortanforderungen |
| Umgebung, die auf deterministischen Antworten des Hotfix 2960124 basiert | CryptnetCachedOcspSwitchToCrlCount wurde so hoch eingestellt, dass Clients den Schwellenwert nie überschreiten, wodurch OCSP als Widerrufsmechanismus erhalten bleibt; Hotfix 2960124 wurde auf allen Online-Respondern bereitgestellt. | Netzwerkaufzeichnung zur Bestätigung, dass Clients OCSP und nicht CRL für die Widerrufsprüfung der Zertifikatsbestände verwenden, die deterministische Antworten erfordern; Überprüfung, ob Hotfix 2960124 auf Online Respondern installiert ist. | Der Client überschreitet den Schwellenwert der magischen Nummer und greift auf die Sperrliste (CRL) zurück; gefälschte Zertifikate mit Seriennummern, die nicht in der CRL enthalten sind, bestehen die Validierung stillschweigend; der deterministische Antwortschutz entfällt ohne Warnung. | Jede anhaltende Reduzierung des OCSP-Abfragevolumens von Clients, die Zertifikate in Populationen validieren, die eine deterministische Prüfung erfordern; das Fehlen von OCSP-Abfragen ist das entscheidende Signal | Microsoft Hotfix 2960124; Microsoft-Dokumentation zum Standardverhalten des Online Responders (GOOD-Antwortverhalten). |
| Große CRL-Umgebung, in der OCSP eingesetzt wurde, um CRL-Downloads zu vermeiden. | CryptnetCachedOcspSwitchToCrlCount muss so hoch eingestellt sein, dass Clients niemals auf die CRL zurückgreifen, die die OCSP-Bereitstellung ausgelöst hat; die CRL muss auch dann als Fallback verfügbar bleiben, wenn OCSP bevorzugt wird. | Stellen Sie sicher, dass Kunden mit hohem Datenaufkommen weiterhin OCSP verwenden und nicht die vollständige CRL herunterladen; messen Sie das CRL-Downloadvolumen pro Kunde vierteljährlich im Vergleich zum Basiswert, der bei der OCSP-Einführung festgelegt wurde. | Der Client überschreitet den Schwellenwert und greift auf die große CRL zurück; Endpunkt-Timeouts treten während des CRL-Downloads auf; Widerrufsprüfungen schlagen auf Systemen mit begrenzter Bandbreite oder unzuverlässigem Zugriff auf den CRL-Verteilungspunkt fehl. | Das CRL-Downloadvolumen steigt bei Clients, die zuvor stabilen OCSP-Datenverkehr aufwiesen; es kommt zu Timeouts oder Fehlern bei der Widerrufsprüfung an Endpunkten, die zuvor korrekt funktionierten. | Microsoft-Dokumentation; CA/Browser Forum-Abstimmung SC-081v3 (April 2025): Reduzierung der öffentlichen TLS-Lebensdauer auf 47 Tage bis März 2029, Erhöhung der Häufigkeit von Widerrufsprüfungen |
| Gruppenrichtlinie explizit so konfiguriert, dass CRL gegenüber OCSP bevorzugt wird. | Eine bewusste Richtlinienentscheidung, dokumentiert in der Zertifizierungspraxisrichtlinie; CRL-Verteilungspunkte sind für hohes CRL-Downloadaufkommen dimensioniert, gehostet und überwacht. | Gruppenrichtlinienberichte bestätigen die konsistente Anwendung der „Prefer-CRL“-Richtlinie; Netzwerkaufzeichnung bestätigt, dass Clients CRL und nicht OCSP für die Widerrufsprüfung verwenden. | Es findet keine Interaktion mit der Magic Number statt; CRL wird unabhängig von der Anzahl der OCSP-Cache-Punkte ausschließlich verwendet; der Fehlermodus ist die Nichtverfügbarkeit des CRL-Verteilungspunkts oder der Ablauf der CRL, nicht die Magic Number. | Überwachung der Verfügbarkeit von CRL-Verteilstellen; Einhaltung des CRL-Veröffentlichungsplans; Wachstum der CRL-Größe im Laufe der Zeit | Gruppenrichtlinie: Computerkonfiguration > Windows-Einstellungen > Sicherheitseinstellungen > Richtlinien für öffentliche Schlüssel > Einstellungen zur Zertifikatspfadvalidierung > Registerkarte „Sperrung“ |
Was ist OCSP?
Das Online Certificate Status Protocol (OCSP) wurde erstmals 1999 in RFC 2560 standardisiert und später im Juni 2013 in RFC 6960 aktualisiert, der weiterhin der aktuelle Standard ist. Es ermöglicht vertrauenden Parteien, in Echtzeit zu überprüfen, ob ein bestimmtes X.509-Zertifikat widerrufen wurde , ohne eine vollständige Zertifikatssperrliste (CRL) herunterladen zu müssen.
Der Hauptunterschied zwischen den beiden ist einfach. Eine Zertifikatssperrliste (CRL) ist eine regelmäßig veröffentlichte Liste aller Zertifikate, die innerhalb ihrer Gültigkeitsdauer gesperrt wurden. Die CRL wird von der Zertifizierungsstelle (CA) ausgestellt und von Clients zur Validierung vollständig heruntergeladen. In großen Unternehmensumgebungen können CRLs sehr groß werden (mehrere Megabytes), was die Bandbreitennutzung erhöht und die Aktualität der Sperrinformationen bis zum nächsten Veröffentlichungszyklus verzögert.
Im Gegensatz dazu ist OCSP ein anfragebasierter Mechanismus, der die Validierung jedes einzelnen Zertifikats durchführt. Der Client sendet eine gezielte Anfrage mit dem Hash des Ausstellernamens, dem Hash des Ausstellerschlüssels und der Seriennummer des Zertifikats an einen OCSP-Responder. Dieser sendet eine digital signierte und mit einem Zeitstempel versehene Antwort zurück, die einen von drei Status angibt: Gültig, Widerrufen oder Unbekannt. OCSP-Antworten sind typischerweise klein (etwa 2 KB) und daher deutlich netzwerkeffizienter.
Dadurch ist OCSP deutlich effizienter als die CRL-basierte Sperrung, insbesondere in großen PKI-Umgebungen, wo die Größe der CRLs zu erheblichen Netzwerk- und Leistungsproblemen führt. Zudem ermöglicht es Sperrungsreaktionen in Echtzeit, was mit CRLs schlichtweg nicht möglich ist.
Was ist die OCSP-Magic-Number?
Wenn ein Windows-Client eine Zertifikatssperrprüfung durchführt und ein Zertifikat sowohl eine OCSP-URL als auch eine CRL-URL enthält, verwendet CryptoAPI nicht immer nur OCSP. Die OCSP-URL wird in der Authority Information Access (AIA) -Erweiterung des Zertifikats veröffentlicht, die CRL-URL hingegen in der CDP-Erweiterung. CryptoAPI wertet beide URLs während der Sperrprüfung aus und trifft eine Entscheidung basierend darauf, wie viele OCSP-Antworten von diesem Responder für diese Zertifizierungsstelle bereits zwischengespeichert wurden.
Laut Microsofts Dokumentation zur Funktionsweise der Zertifikatssperrung berechnet CryptoAPI die Gesamtzahl der zwischengespeicherten OCSP-Antworten einer einzelnen OCSP-Responder-URL und vergleicht diese Anzahl mit einem vordefinierten Schwellenwert, der als „Magic Count“ bezeichnet wird. Standardmäßig ist dieser Schwellenwert auf 50 festgelegt.
CryptoAPI wendet daraufhin drei Regeln basierend auf dieser Zählung an. Ist die Zahl kleiner oder gleich dem festgelegten Wert, werden die OCSP-URLs in der Reihenfolge der Authority Information Access-Erweiterung verarbeitet. Ist die Zahl größer als der festgelegte Wert, werden die CRL-URLs in der Reihenfolge der CRL Distribution Point-Erweiterung verarbeitet. Falls keine der OCSP-URLs in der Authority Information Access-Erweiterung erfolgreich ist, greift der Client auf CRLs zurück.
Es ist außerdem wichtig zu verstehen, dass die magische Zahl nicht die einzige Bedingung ist, die diesen Fallback auslösen kann. Die Dokumentation von Microsoft nennt einen zweiten Auslöser: Eine Gruppenrichtlinie, die explizit so konfiguriert ist, dass CRLs gegenüber OCSP für die Widerrufsprüfung bevorzugt werden. Wenn diese Richtlinie aktiv ist, greift der Client unabhängig von der Anzahl der zwischengespeicherten OCSP-Antworten auf CRLs zurück und umgeht so die zählungsbasierte Logik vollständig.
Die beiden Auslöser sind voneinander unabhängig. Die magische Zahl steuert den automatischen Fallback basierend auf dem Cache-Volumen. Gruppenrichtlinien regeln den administrativen Fallback, den eine Organisation gezielt erzwingen kann. Beide führen zum gleichen Ergebnis: OCSP-Abfragen werden gestoppt und die CRL-Prüfung übernimmt.
Warum Microsoft es eingeführt hat
Die magische Zahl ist kein Fehler. Microsoft hat die Begründung klar dokumentiert, und sie ist in bestimmten Szenarien durchaus sinnvoll.
Betrachten wir einen Domänencontroller, der Smartcard-Anmeldungen verarbeitet. Jedes Authentifizierungsereignis löst eine Widerrufsprüfung aus. Laut Microsoft-Dokumentation ist eine typische OCSP-Antwort etwa 2 KB groß.
In einem Szenario, in dem sich beispielsweise 50,000 Zehntausende von Nutzern innerhalb eines einzigen Widerrufszeitraums per Smartcard authentifizieren, würden diese einzelnen Antworten etwa 100 MB an zwischengespeicherten OCSP-Antwortdaten ergeben. Eine Sperrliste (CRL), die dieselben Einträge abdeckt, hätte basierend auf geschätzten 80 Byte pro Eintrag eine Größe von ca. 4 MB. Bei diesem Umfang ist das einmalige Herunterladen und lokale Wiederverwenden der CRL deutlich effizienter als das Durchführen von Zehntausenden einzelner OCSP-Abfragen.
Die „Magic Number“ ermöglicht CryptoAPI die automatische Effizienzbestimmung. Sobald die Anzahl der zwischengespeicherten OCSP -Antworten den Schwellenwert überschreitet, wechselt der Client ohne Administratoreingriff zu CRL. In Umgebungen mit wenigen CRLs und hohem Zertifikatvalidierungsvolumen ist dies eine sinnvolle, integrierte Optimierung.
Das Problem besteht darin, dass es universell in allen Windows-Umgebungen gilt, unabhängig davon, ob dieser Kompromiss für die jeweilige Bereitstellung sinnvoll ist. Und wenn es auslöst, geschieht dies ohne Protokolleintrag, Warnung oder sichtbaren Hinweis darauf, dass sich der Widerrufsmechanismus geändert hat. Diese Unsichtbarkeit verwandelt eine sinnvolle Optimierung in ein echtes Betriebs- und Sicherheitsrisiko, je nachdem, warum Ihr Unternehmen OCSP überhaupt eingeführt hat.
Warum das ein Problem ist
Hier verliert die magische Zahl ihre Optimierungsfunktion und wird zum Risiko. Ihre OCSP-Server scheinen weiterhin einwandfrei zu funktionieren. Sie empfangen nach wie vor Anfragen von Clients, die den Schwellenwert noch nicht überschritten haben. Serverseitig gibt es keine Anzeichen dafür, dass bestimmte Clients die Nutzung vollständig eingestellt haben. Es gibt zwei Szenarien, in denen dieser Fallback zu einem direkten Sicherheitsversagen oder einer Betriebsstörung führt.
Szenario 1: Große CRLs
Sie haben OCSP genau deshalb eingeführt, weil Ihre Sperrlistenverwaltungsliste (CRL) zu umfangreich geworden war. Endpunkte brachen beim Herunterladen ab, und Sperrprüfungen schlugen fehl. Sie haben einen OCSP-Responder eingerichtet, Ihre Zertifizierungsstellenkonfiguration aktualisiert, alles getestet und waren fertig. Doch dann passiert es: Windows-Clients laden plötzlich wieder dieselbe CRL herunter, die Sie eigentlich loswerden wollten. Sie haben wieder mit Timeouts und Fehlern zu kämpfen, ohne jeglichen Hinweis auf die Ursache. Ihre OCSP-Infrastruktur läuft einwandfrei. Sie wird nur nicht genutzt.
Szenario 2: Deterministische Reaktionen und die Grenzen des CRL-Fallbacks
Standardmäßig gibt der Microsoft Online Responder für Zertifikatseriennummern, die nicht in der CRL (Certificate Restriction List) enthalten sind, den Status „GOOD“ zurück. Microsoft Hotfix 2960124 behebt dieses Problem, indem er dem Online Responder ermöglicht, deterministische Antworten zurückzugeben, die zwischen rechtmäßig ausgestellten und gefälschten Zertifikaten unterscheiden können. Wenn Clients auf die CRL-Prüfung zurückgreifen, entfällt dieser Schutz vollständig. Ein gefälschtes Zertifikat mit einer nicht in der CRL enthaltenen Seriennummer wird ohne Probleme validiert.
Besonders gefährlich ist, dass Windows kein spezielles Ereignis ausgibt, das auf das Überschreiten des OCSP-Cache-Schwellenwerts und die Änderung der Sperrliste hinweist. Es gibt keinen Eintrag im Windows-Ereignisprotokoll und keine Warnung auf dem OCSP-Responder. Die einzige Möglichkeit, den Wechsel zu erkennen, besteht darin, den Netzwerkverkehr zu überwachen und festzustellen, dass Clients keine OCSP-Anfragen mehr senden, sondern stattdessen die Sperrliste abrufen.
Die Kombination aus stillem Wechsel und einer scheinbar intakten OCSP-Infrastruktur ermöglicht es Unternehmen, über längere Zeiträume in dem Glauben zu agieren, ihre Widerrufsprüfung funktioniere einwandfrei, obwohl in Wirklichkeit ein erheblicher Teil ihrer Kunden OCSP bereits vor Wochen aufgegeben hat. Die DigiCert Trust Pulse Survey (Juli 2025) ergab, dass 45 Prozent der Unternehmen im Vorjahr zertifikatsbedingte Ausfallzeiten verzeichneten; der stille Wechsel des Widerrufsmechanismus stellt eine Form desselben operationellen Risikos dar, das erst dann sichtbar wird, wenn ein nachgelagerter Prozess ausfällt.
Wie der Cache funktioniert und was Windows tatsächlich zählt
Wenn CryptoAPI eine OCSP-Antwort abruft und validiert, wird diese nicht verworfen. CryptoAPI speichert die Antwort lokal in einem Verzeichnis namens CryptnetUrlCache. Für Standardbenutzerkonten befindet sich dieser Cache unter:
%USERPROFILE%\AppData\LocalLow\Microsoft\CryptnetUrlCache
Bei Systemdiensten wie einem Domänencontroller, der Smartcard-Anmeldungen verarbeitet, wird die Information hier gespeichert:
%WINDIR%\System32\config\systemprofile\AppData\LocalLow\Microsoft\CryptnetUrlCache
Jedes Mal, wenn hier eine gültige OCSP-Antwort für eine bestimmte Responder-URL und CA-Kombination gespeichert wird, erhöht CryptoAPI den Zählerstand im Hinblick auf den festgelegten Schwellenwert. Die Zählung erfolgt nicht global, sondern pro Benutzer, pro OCSP-Responder-URL und pro CA. Das bedeutet: Bedient ein einzelner Online Responder zwei ausstellende CAs, wird der Zählerstand für jede bediente CA separat geführt. Das Überschreiten des Schwellenwerts für eine CA hat keine Auswirkungen auf den Zählerstand der anderen.
Diese benutzer- und CA-spezifische Nachverfolgung erklärt auch ein Verhalten, das Administratoren oft verwirrt: Zwei Rechner, die identische Zertifikatsvalidierungs-Workloads ausführen, können völlig unterschiedliche Zählerstände aufweisen, je nachdem, wie lange sie bereits laufen und wie viele Zertifikate sie validiert haben. Einer fragt möglicherweise noch OCSP ab, während der andere bereits auf CRL umgeschaltet hat – und das ohne erkennbaren Konfigurationsunterschied.
Die Zählung bleibt nicht unbegrenzt bestehen. Daher beobachten manche Teams Probleme mit der Sperrprüfung, die sich nach einem Neustart scheinbar von selbst beheben. Nach dem Neustart des Rechners werden OCSP-Abfragen wieder normal ausgeführt, bis der Schwellenwert erneut überschritten wird. Es ist wichtig, diesen Zyklus zu verstehen, aber erst wenn man weiß, wie man den Fehler erkennt, bevor er Schaden anrichtet, schützt man seine Umgebung wirklich.
Wie man es erkennt
Da Windows beim Erreichen der magischen Zahl keinen Protokolleintrag erzeugt und keine Warnung auslöst, erfordert die Erkennung entweder eine proaktive Überwachung oder eine direkte Inspektion.
Die zuverlässigste Methode ist die Analyse des Netzwerkverkehrs. Ein Client, der den Schwellenwert überschritten hat, sendet keine Anfragen mehr an Ihren OCSP-Responder, sondern stattdessen HTTP-GET-Anfragen an Ihren CRL- Verteilungspunkt. Wenn Sie das normale OCSP-Abfragevolumen pro Client ermitteln und auf unerwartete Ausfälle achten, lässt sich der Wechsel erkennen. Ein entsprechender Anstieg des CRL-Download-Verkehrs vom selben Client verstärkt das Signal.
Auf Clientseite können Sie die aktuelle Registry-Konfiguration direkt überprüfen. Der relevante Wert ist:
HKEY_LOCAL_MACHINE\Software\Policies\Microsoft\SystemCertificates\ChainEngine\Config\CryptnetCachedOcspSwitchToCrlCount
Existiert dieser Schlüssel auf einem bestimmten Rechner nicht, gilt der Standardschwellenwert. Existiert er, zeigt der Wert den konfigurierten Schwellenwert an. Die Überprüfung dieses Schlüssels in Ihrer gesamten Umgebung mithilfe von Gruppenrichtlinienberichten oder einem Konfigurationsverwaltungstool liefert Ihnen einen klaren Überblick darüber, ob die magische Zahl auf Ihren Clients korrekt eingestellt wurde.
Für eine detailliertere Untersuchung kann die CAPI2-Diagnoseprotokollierung auf Windows-Clients aktiviert werden, um die Aktivitäten beim Aufbau der Zertifikatskette und bei der Überprüfung von Zertifikatssperrungen detailliert zu erfassen. CAPI2 protokolliert zwar nicht den Wechsel der magischen Zahl selbst, aber die für jede Zertifikatsvalidierung verwendete Sperrmethode. Ein Muster von CRL-basierten Validierungen auf einem Client, der eigentlich OCSP verwenden sollte, ist ein starker Hinweis darauf, dass der Schwellenwert überschritten wurde. Sobald Sie dies bestätigt haben oder dies von vornherein verhindern möchten, ist die Konfigurationsänderung unkompliziert.
So konfigurieren Sie die magische Zahl
Es gibt zwei Möglichkeiten, den Schwellenwert für die magische Zahl zu ändern: über Gruppenrichtlinien, was die empfohlene Vorgehensweise für Domänenumgebungen ist, oder direkt über die Registrierung für einzelne Rechner oder zu Testzwecken.
1. Über Gruppenrichtlinie
Navigieren Sie im Gruppenrichtlinienverwaltungs-Editor zu folgendem Pfad:
Computerkonfiguration > Windows-Einstellungen > Sicherheitseinstellungen > Richtlinien für öffentliche Schlüssel > Einstellungen zur Zertifikatspfadvalidierung
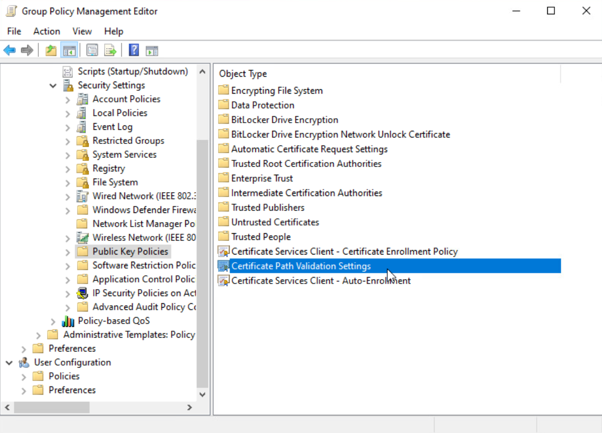
Suchen Sie unter dem Reiter „Widerruf“ die Option „CRL-Antworten gegenüber OCSP-Antworten bevorzugen, wenn die Anzahl der zwischengespeicherten OCSP-Antworten, die demselben CRL-Verteilungspunkt entsprechen, größer ist als“. Legen Sie hier einen Wert fest, der Ihrem erwarteten Zertifikatvalidierungsvolumen entspricht.
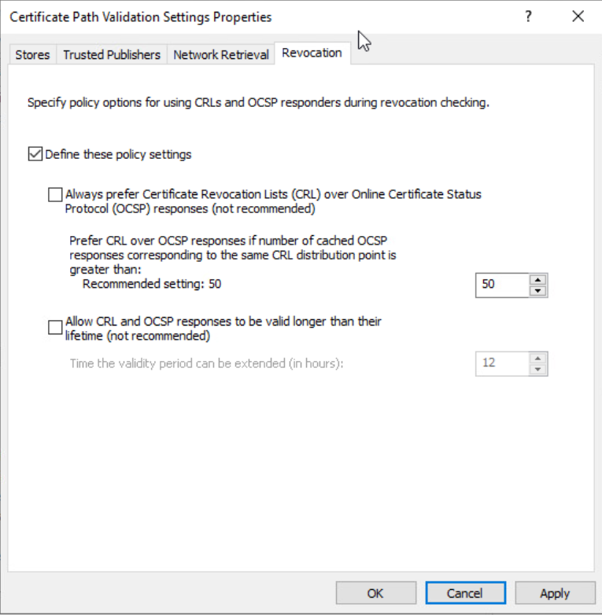
Wenn diese Richtlinie angewendet wird, erstellt Windows automatisch den folgenden Registrierungswert:
HKEY_LOCAL_MACHINE\Software\Policies\Microsoft\SystemCertificates\ChainEngine\Config\CryptnetCachedOcspSwitchToCrlCount
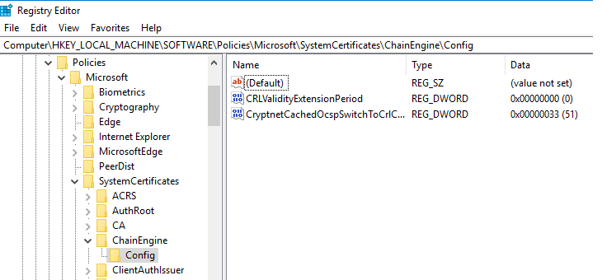
2. Über das Register
Falls keine Gruppenrichtlinie verfügbar ist, können Sie den DWORD-Wert „CryptnetCachedOcspSwitchToCrlCount“ direkt im selben Registrierungspfad erstellen oder ändern. Dies eignet sich für einzelne Rechner oder Labortests, für eine breite Bereitstellung ist jedoch weiterhin die Gruppenrichtlinie die empfohlene Methode.
Zwei wichtige Hinweise:
Die zählerbasierte Fallback-Funktion lässt sich nicht allein über diese Registry-Einstellung deaktivieren. Das Setzen von `CryptnetCachedOcspSwitchToCrlCount` auf 0 deaktiviert den Fallback nicht, sondern stellt lediglich den Standardwert von 50 wieder her. Organisationen, die den OCSP-Abruf vollständig deaktivieren müssen, müssen den DWORD-Wert `Options` mit dem Flag `CERT_CHAIN_OPTION_DISABLE_AIA_URL_RETRIEVAL` (0x2) im selben Registry-Pfad verwenden. In den meisten Umgebungen ist es jedoch praktikabel, den Schwellenwert so hoch anzusetzen, dass er auch bei hohem Validierungsaufkommen nie erreicht wird.
Es gibt auch keinen allgemeingültigen Wert. Der richtige Schwellenwert hängt vollständig von Ihrem Zertifikatvalidierungsvolumen ab. Ein RADIUS-Server, der VPN-Zertifikate validiert, hat ganz andere Anforderungen als ein Domänencontroller, der Smartcard-Anmeldungen verarbeitet. Prüfen Sie zunächst Ihre Umgebung, ermitteln Sie Ihr maximales Validierungsvolumen pro System und legen Sie den Schwellenwert anhand Ihrer tatsächlichen Beobachtungen und nicht anhand einer willkürlichen Zahl fest. Diese Prüfung erfordert Einblick in Ihre gesamte Sperrarchitektur, und genau hier macht die richtige Expertise den Unterschied.
Wie Verschlüsselungsberatung helfen kann
Die OCSP-Magic-Number ist eine Konfigurationslücke, die selten zutage tritt, bis ein Problem auftritt. Die meisten Unternehmen entdecken sie durch einen fehlgeschlagenen Widerruf, einen Befund im Rahmen eines Sicherheitsaudits oder eine Netzwerkaufzeichnung, die aufdeckt, dass ihre Kunden OCSP stillschweigend aufgegeben haben. Zu diesem Zeitpunkt besteht die Sicherheitslücke bereits seit einiger Zeit. Um sie proaktiv zu erkennen und zu beheben, muss man wissen, dass sie existiert, wo man suchen muss und wie sie mit der übrigen Widerrufsarchitektur interagiert.
Genau diese Arbeit leistet unser Team. Bei Encryption Consulting arbeitet unser PKI-Services-Team mit Organisationen aus den Bereichen Finanzdienstleistungen, Gesundheitswesen, öffentliche Verwaltung und Technologie zusammen, um Sperrinfrastrukturen zu bewerten, zu entwerfen und zu validieren, die sich unter realen Bedingungen bewähren. Wir bieten sowohl professionelle Dienstleistungen als auch unsere Automatisierungsplattform ( CertSecure Manager ), um sicherzustellen, dass Ihre PKI sicher, ausfallsicher und zukunftssicher ist.
PKI-Dienste
Die PKI-Services von Encryption Consulting decken den gesamten Projektlebenszyklus ab – von der ersten Bedarfsanalyse über die Implementierung bis hin zum langfristigen Support. Jede Phase wird individuell auf Ihre Umgebung, Ihre regulatorischen Anforderungen und Ihre betrieblichen Gegebenheiten zugeschnitten.
- Projektplanung
Wir analysieren Ihre kryptografische Umgebung, überprüfen PKI-Konfigurationen, Abhängigkeiten und Anforderungen und fassen die Ergebnisse in einem strukturierten, vom Kunden genehmigten Projektplan zusammen.
- CP/CPS-Entwicklung
In der nächsten Phase entwickeln wir die Zertifizierungsrichtlinie (CP) und die Zertifizierungspraxisbeschreibung (CPS) gemäß RFC#3647. Diese Dokumente werden an die regulatorischen, sicherheitsrelevanten und betrieblichen Anforderungen Ihrer Organisation angepasst.
- PKI-Design und -Implementierung
Wir entwickeln und implementieren robuste PKI-Infrastrukturen mit Offline-Root-CA, ausstellenden CAs, NDES-Servern, HSM-Integration usw., ganz nach Ihren Bedürfnissen. Zu den Leistungen gehören PKI-Designdokumente, Aufbauanleitungen, Skripte für die Zeremonie und Systemkonfigurationen. Nach der Implementierung führen wir umfassende Tests, Validierungen, Feinabstimmungen und Schulungen durch, um Ihr Team optimal auszustatten.
- Business Continuity und Disaster Recovery
Im Anschluss an die Implementierung entwickeln und setzen wir Strategien für Geschäftskontinuität und Notfallwiederherstellung um, führen Failover-Tests durch und dokumentieren die betrieblichen Arbeitsabläufe für die gesamte PKI- und HSM-Infrastruktur, unterstützt durch einen umfassenden PKI-Betriebsleitfaden.
- Laufender Support und Wartung (optional)
Nach der Implementierung bieten wir ein abonnementbasiertes Jahres-Supportpaket mit umfassender Abdeckung für PKI-, CLM- und HSM-Komponenten. Dieses beinhaltet Incident Response, Fehlerbehebung, Systemoptimierung, Zertifikatslebenszyklusmanagement, CP/CPS-Updates, Schlüsselarchivierung, HSM-Firmware-Upgrades, Audit-Protokollierung und Patch-Management.
Dieser Ansatz stellt sicher, dass Ihre PKI-Infrastruktur nicht nur sicher und konform, sondern auch skalierbar, belastbar und vollständig auf Ihre langfristigen betrieblichen und regulatorischen Ziele abgestimmt ist.
Unsere Lösung für das Zertifikatslebenszyklusmanagement: CertSecure Manager
CertSecure Manager von Encryption Consulting ist eine Lösung für das Zertifikatslebenszyklusmanagement, die den gesamten Lebenszyklus vereinfacht und automatisiert, sodass Sie sich auf die Sicherheit anstatt auf Verlängerungen konzentrieren können.
CertSecure Manager von Encryption Consulting ist eine Lösung für das Zertifikatslebenszyklusmanagement, die die Ermittlung, Automatisierung, Registrierung, Richtliniendurchsetzung und Integrationen Ihrer gesamten PKI-Umgebung zentralisiert. Sie verhindert Ausfälle durch automatisierte Verlängerungen, verbessert die Compliance und vereinheitlicht die Verwaltung öffentlicher und privater Zertifizierungsstellen über eine einzige, skalierbare Plattform. Zu den wichtigsten Funktionen von CertSecure Manager gehören:
- Automatisierung für kurzlebige Zertifikate: Da ACME- und 90-Tage-/47-Tage-TLS-Zertifikate zum Standard werden, ist eine manuelle Erneuerung keine praktische Option mehr. CertSecure Manager automatisiert Registrierung, Erneuerung und Bereitstellung, um sicherzustellen, dass Zertifikate nie unbemerkt ablaufen.
- Nahtlose DevOps- und Cloud-Integration: Zertifikate können direkt in Webservern und Cloud-Instanzen bereitgestellt werden und lassen sich in moderne Protokollierungstools wie Datadog, Splunk, ITSM-Tools wie ServiceNow und DevOps-Tools wie Terraform und Ansible integrieren.
- Multi-CA-Unterstützung: Viele Organisationen nutzen mehrere Zertifizierungsstellen (interne Microsoft-Zertifizierungsstellen, öffentliche Zertifizierungsstellen wie DigiCert und GlobalSign usw.). CertSecure Manager integriert diese Quellen und bietet eine zentrale Oberfläche für die Ausstellung und das Lebenszyklusmanagement.
- Einheitliche Ausstellungs- und Erneuerungsrichtlinien: CertSecure Manager setzt die Schlüsselgrößen, Algorithmen und Erneuerungsregeln Ihres Unternehmens konsistent für alle Zertifikate durch. Dabei werden nicht nur Erneuerungen bei mehreren Zertifizierungsstellen automatisiert, sondern es wird auch sichergestellt, dass jedes Zertifikat jederzeit Ihren Sicherheitsstandards entspricht.
- Proaktive Überwachung und Erneuerungstests: Durch kontinuierliche Überwachung in Kombination mit simulierten Erneuerungs-/Ablauftests wird sichergestellt, dass Sie Risiken erkennen, bevor sich Zertifikate auf Produktionssysteme auswirken.
- Zentralisierte Transparenz und Compliance: Ein konsolidiertes Dashboard zeigt alle Zertifikate, Schlüssellängen, starken und schwachen Algorithmen sowie deren Ablaufdaten an. Prüfpfade und die Durchsetzung von Richtlinien vereinfachen die Einhaltung von PCI DSS, HIPAA und anderen Frameworks.
Sie fragen sich noch, wo und wie Sie mit der Absicherung Ihrer PKI beginnen können? Encryption Consulting unterstützt Sie mit seinen PKI-Support-Services. Wir sind Ihr verlässlicher Partner und begleiten Sie Schritt für Schritt – klar, kompetent und mit fundierter Praxiserfahrung. Kontaktieren Sie uns unter [email protected], um loszulegen.
Fazit
Die OCSP-Magic-Number ist ein typisches Microsoft-PKI-Verhalten, das erst bei der Fehlersuche auftritt, obwohl der Grund dafür eigentlich ganz einfach ist. Schwieriger gestaltet sich die Diagnose. Kein Eintrag im Ereignisprotokoll. Keine Warnung. Keine Anzeige im OCSP-Responder. Einfach ein stiller Schalter, der Ihre Sperrinfrastruktur weiterhin einwandfrei funktionieren lässt, während Ihre Clients längst umgestiegen sind. Die einzige Möglichkeit, dem zuvorzukommen, besteht darin, Ihre Umgebung so gut zu kennen, dass Sie die Schwellenwerte gezielt konfigurieren können, bevor sie sich automatisch festlegen.
Microsoft hat dieses Verhalten bewusst implementiert. CryptoAPI ermittelt dynamisch, ob OCSP oder CRLs unter den aktuellen Cache-Bedingungen den effizienteren Widerrufsmechanismus bieten. Der magische Schwellenwert markiert den Punkt, an dem diese Entscheidung getroffen wird. Das Verständnis dieses Verhaltens ist für alle, die PKI-Umgebungen in Unternehmen verwalten, von großer Bedeutung, insbesondere für solche mit umfangreichen Authentifizierungssystemen.
Wenn Ihre Organisation OCSP speziell für die Verarbeitung großer CRLs oder die deterministische Überprüfung von Zertifikatssperrlisten implementiert hat, ist die „Magic Number“ kein Implementierungsdetail, sondern eine Konfigurationseinstellung, die aktiv verwaltet werden muss. Kennen Sie die Größe Ihrer CRLs, kennen Sie das maximale Volumen der Zertifikatsvalidierung auf kritischen Systemen und legen Sie den Schwellenwert bewusst anhand Ihrer Anforderungen fest, anstatt einen Standardwert zu akzeptieren, der für eine andere Umgebung als Ihre eigene entwickelt wurde.
Häufig gestellte Fragen
Was ist die wichtigste Erkenntnis aus „The OCSP Magic Number“?
Die OCSP-Magic-Number ist ein Windows CryptoAPI-Schwellenwert (Standard: 50), der im Registrierungswert „CryptnetCachedOcspSwitchToCrlCount“ gespeichert ist. Sobald die Anzahl der zwischengespeicherten OCSP-Antworten einer einzelnen Responder-URL für eine bestimmte Zertifizierungsstelle diesen Wert überschreitet, schaltet CryptoAPI die Sperrprüfung im Hintergrund von OCSP auf CRL um. Es wird kein Eintrag im Windows-Ereignisprotokoll erstellt, und der OCSP-Responder scheint weiterhin fehlerfrei zu funktionieren. Durch Setzen des Werts auf 0 wird der Standardwert von 50 wiederhergestellt; die Umstellung wird nicht deaktiviert. Der Schwellenwert kann über Gruppenrichtlinien unter „Einstellungen für die Zertifikatpfadvalidierung“ > Registerkarte „Sperrvorgänge“ konfiguriert werden.
Warum ist die OCSP Magic Number für PKI-Teams in Unternehmen wichtig?
PKI-Teams in Unternehmen setzen OCSP aus zwei spezifischen Gründen ein, die durch die „Magic Number“ unbemerkt untergraben werden können. Erstens, um große CRLs zu vermeiden: Die Rückfalloption auf die „Magic Number“ führt das Problem des CRL-Downloads genau auf den Systemen mit hohem Datenaufkommen und dem größten OCSP-Verkehr wieder ein. Zweitens, um eine deterministische Sperrprüfung zu erzwingen: Wenn Clients nach Überschreiten des Schwellenwerts auf die CRL zurückgreifen, entfällt der durch Microsoft Hotfix 2960124 gebotene Schutz, und gefälschte Zertifikate mit Seriennummern, die nicht in der CRL enthalten sind, bestehen die Validierung unbemerkt. Die DigiCert Trust Pulse Survey (Juli 2025) ergab, dass 45 Prozent der Unternehmen im Vorjahr zertifikatsbedingte Ausfallzeiten verzeichneten; die unbemerkte Umschaltung des Sperrmechanismus ist eine Form dieses operationellen Risikos.
Welche Risiken steigen, wenn die OCSP Magic Number nicht aktiv verwaltet wird?
Drei Risikokategorien nehmen zu: unentdecktes CRL-Fallback (Authentifizierungssysteme mit hohem Datenaufkommen überschreiten schnell die Schwelle von 50 Antworten und beginnen ohne Warnung mit dem Herunterladen von CRLs; wenn CRLs groß sind oder CRL-Verteilungspunkte nicht erreichbar sind, schlagen Widerrufsprüfungen stillschweigend fehl); Verlust der deterministischen Widerrufsprüfung (Clients, die auf CRL zurückgreifen, verlieren den Schutz von Hotfix 2960124, wodurch gefälschte Zertifikate die Validierung bestehen können, wenn ihre Seriennummern nicht in der CRL enthalten sind); und inkonsistentes Widerrufsverhalten innerhalb der Flotte (zwei Maschinen mit identischen Konfigurationen können völlig unterschiedliche OCSP-Cache-Zähler aufweisen, was die Fehlersuche nicht-deterministisch erscheinen lässt).
Welchen Teams sollte die OCSP Magic Number-Konfiguration gehören?
PKI-Administratoren sind für die Schwellenwertkonfiguration verantwortlich: Sie überwachen den Registrierungswert „CryptnetCachedOcspSwitchToCrlCount“ im gesamten Netzwerk, messen die Spitzenwerte der Zertifikatsvalidierung pro Systemtyp und legen den korrekten Schwellenwert per Gruppenrichtlinie fest. Sicherheitsarchitekten sind für die Gestaltung der Widerrufsrichtlinie verantwortlich: Sie legen fest, ob deterministische Antworten gemäß Hotfix 2960124 erforderlich sind und ob der Schwellenwert für die „Magic Number“ so hoch angesetzt werden muss, dass er niemals überschritten wird. Plattformteams überwachen das OCSP-Abfragevolumen und das CRL-Downloadvolumen pro Client, um Schwellenwertüberschreitungen zu erkennen. Compliance-Teams stellen sicher, dass die Widerrufsprüfung gemäß der Dokumentation im Certificate Practice Statement funktioniert.
Wie hängt die OCSP Magic Number mit dem Zertifikatslebenszyklusmanagement zusammen?
Die OCSP Magic Number ist eine Konfigurationslücke in der Sperrinfrastruktur, die eine CLM-Plattform im Rahmen einer umfassenderen PKI-Zustandsanalyse aufdeckt. CertSecure Manager stellt die Zertifikatsinventarisierung und Infrastrukturüberwachungsschicht bereit, die das Abfragevolumen von OCSP-Respondern mit dem clientseitigen Verhalten korreliert, erkennt, wann Systeme mit hohem Authentifizierungsaufkommen den Schwellenwert der Magic Number voraussichtlich überschreiten werden, und integriert die Konfiguration CryptnetCachedOcspSwitchToCrlCount in die PKI-Status-Baseline. Ohne CLM-Abdeckung wird der Schwellenwert erst im Fehlerfall entdeckt.
Wie sollten Organisationen den Erfolg bei der Verwaltung der OCSP-Magic-Number messen?
Wichtige Kennzahlen: Konsistenz des OCSP-Abfragevolumens pro Client mit hohem Datenaufkommen (Domänencontroller, RADIUS-Server und VPN-Gateways sollten eine stabile OCSP-Abfragerate aufweisen, die nicht ohne entsprechende Konfigurationsänderung plötzlich abfällt); Einhaltung der Konfiguration CryptnetCachedOcspSwitchToCrlCount (der Registrierungswert sollte über der erwarteten maximalen OCSP-Antwortanzahl für jeden Systemtyp liegen, vierteljährlich über Gruppenrichtlinienberichte überprüft); CRL-Downloadvolumen pro Client (ein plötzlicher Anstieg von einem Client, der zuvor OCSP verwendet hat, ist die sekundäre Bestätigung dafür, dass der Schwellenwert überschritten wurde); und keine unerklärlichen Wechsel der Widerrufsmethode (jeder Übergang von OCSP zu CRL-basierter Validierung in einem Produktionssystem sollte auf eine bewusste Konfigurationsänderung zurückzuführen sein).
Was sollte im Rahmen der OCSP Magic Number-Verwaltung regelmäßig geprüft oder überwacht werden?
Kontinuierliche Überwachung: OCSP-Abfragevolumen pro Client mit hohem Datenaufkommen anhand von Netzwerkverkehrs-Baselines, wobei auf anhaltende Einbrüche geachtet wird; CRL-Downloadvolumen pro Client als sekundäres Signal, mit Warnungen bei plötzlichen Spitzenwerten von Clients, die zuvor OCSP genutzt haben; und Zustand des OCSP-Responders zusammen mit den clientseitigen Abfrageraten, da ein fehlerfreier Responder mit sinkenden Abfrageraten von Clients mit hohem Datenaufkommen ein starker Indikator für das Überschreiten eines Schwellenwerts ist. Vierteljährliche Prüfung: Überprüfung des Registrierungswerts „CryptnetCachedOcspSwitchToCrlCount“ auf allen Domänencontrollern, RADIUS-Servern und VPN-Gateways; erneute Messung der Spitzenwerte der Zertifikatvalidierung bei wachsender Anzahl von Geräten; und Bestätigung, dass die CAPI2-Diagnoseprotokollierung auf repräsentativen Clients mit hohem Datenaufkommen konfiguriert ist.
Wie wirkt sich die OCSP Magic Number auf Cloud-, Hybrid- oder Multi-CA-PKI-Umgebungen aus?
In Hybridumgebungen wird die Magic Number unabhängig auf jedem Windows-Client angewendet, unabhängig davon, wo der OCSP-Responder oder der CRL-Verteilungspunkt gehostet wird. Cloud-basierte OCSP-Responder ändern das Zählverhalten nicht. Was sich ändert, ist die Folge des Fallbacks: Befindet sich der CRL-Verteilungspunkt lokal und haben Cloud-Clients einen Pfad mit hoher Latenz oder ist dieser blockiert, führt der Fallback von OCSP auf CRL zu Download-Timeouts. In Multi-CA-Umgebungen, in denen ein einzelner Online-Responder mehrere ausstellende Zertifizierungsstellen bedient, wird die Magic Number pro CA unabhängig erfasst: Das Überschreiten des Schwellenwerts für eine CA hat keine Auswirkungen auf die Zählung für andere.
Welche häufigen Fehler sollten Teams bei der Verwendung der OCSP Magic Number vermeiden?
Die häufigsten Fehler: Man weiß erst, dass der Schwellenwert existiert, wenn im Produktivbetrieb ein Widerrufsfehler auftritt; man geht davon aus, dass die OCSP-Infrastruktur defekt ist, weil Clients keine Anfragen mehr senden, obwohl der OCSP-Responder tatsächlich fehlerfrei funktioniert und die Magic Number einfach ausgelöst wurde; man legt den Schwellenwert über die Registry fest, ohne ihn über Gruppenrichtlinien bereitzustellen, wodurch der Wert innerhalb der gesamten Flotte inkonsistent wird; man setzt den Schwellenwert auf 0 in der Erwartung, den Fallback zu deaktivieren, obwohl dadurch tatsächlich der Standardwert von 50 wiederhergestellt wird; und man misst nicht die Spitzenvolumina der Zertifikatsvalidierung, bevor man den Schwellenwert festlegt.
Was sollte im Rahmen der OCSP Magic Number-Governance vierteljährlich aktualisiert werden?
Vierteljährlich: Messen Sie die Spitzenwerte der Zertifikatvalidierung auf Domänencontrollern, RADIUS-Servern und VPN-Gateways erneut, während die Anzahl der Systeme wächst. Stellen Sie sicher, dass der Wert der Gruppenrichtlinie „CryptnetCachedOcspSwitchToCrlCount“ auf allen betroffenen Systemen einheitlich angewendet wird. Überprüfen Sie die OCSP-Responder-Abfrageprotokolle auf anhaltende Volumeneinbrüche bei Clients mit hohem Datenaufkommen, die nicht durch bewusste Konfigurationsänderungen verursacht wurden. Bestätigen Sie, dass die CAPI2-Diagnoseprotokollierung auf repräsentativen Clients aktiv ist. Überprüfen Sie die CRL-Größe aller aktiven ausstellenden Zertifizierungsstellen, um sicherzustellen, dass die CRL-Größe im akzeptablen Bereich bleibt und die Verfügbarkeit der Verteilungspunkte gewährleistet ist, falls die Magic Number ausgelöst wird und Clients auf die CRL zurückgreifen. Informationen zur Ausrichtung der Widerrufsinfrastruktur an die Planung der Zertifikatsmigration nach der Quantenintegration finden Sie in den aktuellen Richtlinien des PQC Center of Excellence.
- Kurzantwort: Was ist die OCSP-Magic-Zahl?
- Wichtige Erkenntnisse
- Für wen ist die OCSP-Magic-Zahl relevant?
- OCSP-Magic-Number-Szenariomatrix: Anforderung, Validierungsmethode, Fehlermodus und Überwachungssignal
- Was ist OCSP?
- Was ist die OCSP-Magic-Number?
- Warum Microsoft es eingeführt hat
- Warum das ein Problem ist
- Wie der Cache funktioniert und was Windows tatsächlich zählt
- Wie man es erkennt
- So konfigurieren Sie die magische Zahl
- Wie Verschlüsselungsberatung helfen kann
- Fazit
- Häufig gestellte Fragen


