
- Wichtige Erkenntnisse
- Zertifizierungsstelle
- Wie funktioniert eine Zertifizierungsstelle?
- Was ist ein digitales Zertifikat?
- Warum digitale Zertifikate wichtig sind
- Arten digitaler Zertifikate
- Vorteile digitaler Zertifikate
- Digitales Zertifikat vs. digitale Signatur: Was ist der Unterschied?
- Warum das Zertifikatslebenszyklusmanagement wichtig ist
- Die Phasen eines Zertifikatslebenszyklus
- Zertifikatslebenszyklusmanagement und die Umstellung auf 47-Tage-TLS-Zertifikate
- Die Kosten des manuellen Zertifikatslebenszyklusmanagements
- Zertifikatslebenszyklusmanagement in Multi-Cloud- und hybriden PKI-Umgebungen
- Entscheidungsmatrix: Maßnahmen des Teams zur Verwaltung des Zertifikatslebenszyklus
- Wie Verschlüsselungsberatung helfen kann
- Fazit
- Häufig gestellte Fragen
Kurz gesagt: Certificate Lifecycle Management (CLM) umfasst die Ausstellung, Bereitstellung, Überwachung, Erneuerung und den Widerruf digitaler Zertifikate über deren gesamte Lebensdauer, sodass verschlüsselte Verbindungen niemals aufgrund eines abgelaufenen Zertifikats fehlschlagen. Ein ausgereiftes CLM-Programm kombiniert eine Zertifizierungsstelle, ein vollständiges Zertifikatsinventar und eine automatisierte Erneuerung, sodass PKI- und Sicherheitsteams Ablaufdaten nicht manuell verwalten müssen.
Fast die Hälfte aller Unternehmen (45 Prozent) verzeichnete im vergangenen Jahr aufgrund von Zertifikatsproblemen Serviceausfälle. Laut der DigiCert Trust Pulse Survey 2025 ließen sich 37.5 Prozent dieser Ausfälle direkt auf ein abgelaufenes Zertifikat zurückführen. Da die Gültigkeitsdauer öffentlicher Zertifikate gemäß dem neuen Gültigkeitsplan des CA/Browser Forums immer kürzer wird, ist die manuelle, tabellenbasierte Zertifikatsverwaltung für die meisten Organisationen nicht mehr praktikabel. Dieser Leitfaden erläutert, was Zertifikatslebenszyklusmanagement genau umfasst, warum es heute wichtiger denn je ist und welche Maßnahmen PKI-, Sicherheits-, Plattform- und Compliance-Teams ergreifen sollten.
Wichtige Erkenntnisse
- Das Zertifikatslebenszyklusmanagement umfasst sieben Phasen: Registrierung, Verteilung, Validierung, Widerruf, Erneuerung, Vernichtung und Prüfung.
- Die Gültigkeit öffentlicher TLS-Zertifikate verkürzt sich nach einem festen Zeitplan des CA/Browser-Forums: 200 Tage ab März 2026, 100 Tage ab März 2027 und 47-Tage-TLS-Zertifikate bis März 2029.
- Die manuelle Zertifikatsverfolgung ist mittlerweile ein messbares Geschäftsrisiko: 45 Prozent der Unternehmen berichteten im vergangenen Jahr von Ausfallzeiten im Zusammenhang mit Zertifikaten, und 37.5 Prozent dieser Ausfallzeiten waren auf abgelaufene Zertifikate zurückzuführen.
- Automatisierung, nicht Personalaufstockung, ist die praktische Antwort auf immer kürzere Gültigkeitszeiträume. Manuelle Verlängerungszyklen, die bei 398 Tagen funktionierten, sind bei 47 Tagen nicht mehr skalierbar.
- Multi-Cloud- und Hybrid-PKI-Umgebungen benötigen ein zentralisiertes Zertifikatsinventar, bevor eine Automatisierung funktionieren kann, da Zertifikate, die über mehrere Zertifizierungsstellen und Cloud-Anbieter ausgestellt werden, sonst für eine einzige Verwaltungskonsole unsichtbar sind.
Zertifizierungsstelle
Eine Zertifizierungsstelle (CA) ist eine der wichtigsten Säulen der Public-Key-Infrastruktur (PKI). Eine CA ist eine vertrauenswürdige Instanz, die für die Signierung und Ausstellung digitaler Zertifikate zuständig ist. Vor der Ausstellung eines Zertifikats prüft eine CA Aufzeichnungen und Dokumente aus offiziellen Quellen, um die Legitimität des anfragenden Unternehmens zu bestätigen, und stellt anschließend das Zertifikat aus. Eine CA erfüllt drei Kernfunktionen:
- Stellt Zertifikate aus
- Bestätigt die Identität des Zertifikatsinhabers
- Bestätigt die Gültigkeit des Zertifikats
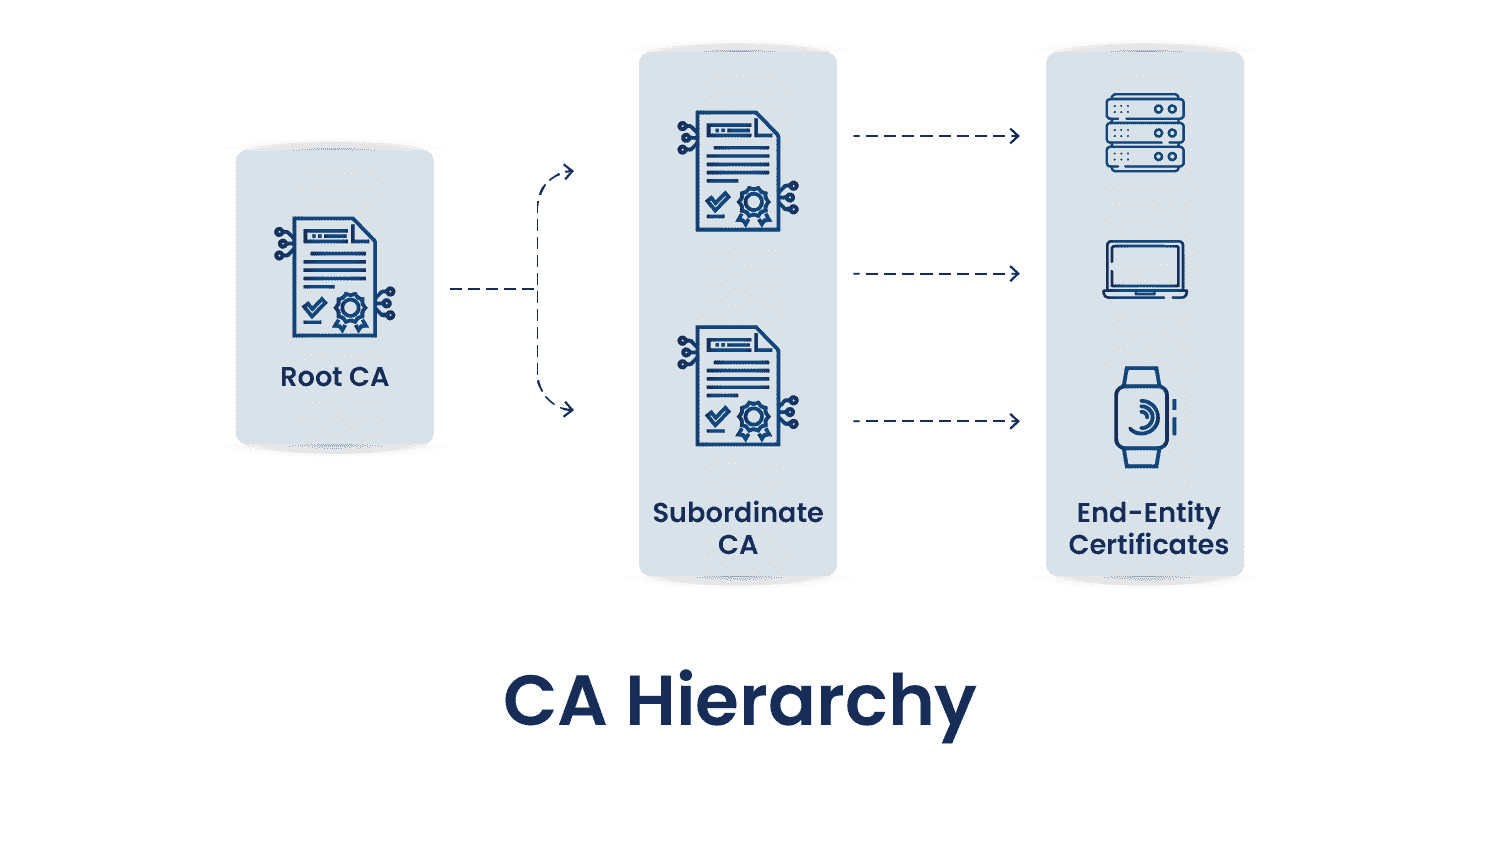
Wie das obige Diagramm zeigt, folgen Zertifizierungsstellen einer definierten Hierarchie, und jede Ebene hat eine spezifische Rolle in der PKI-Architektur. Es gibt im Allgemeinen drei Hierarchietypen: ein-, zwei- und dreistufig. Im Folgenden wird die Funktion jeder Entität im Diagramm erläutert.
Stammzertifizierungsstelle
Die Root-Zertifizierungsstelle (Root CA) steht an der Spitze der Hierarchie. Sie stellt Zertifikate für Zwischen- oder untergeordnete Zertifizierungsstellen aus und signiert diese, welche wiederum Zertifikate an Endbenutzer wie Computer, Nutzer oder Dienste vergeben. Aufgrund ihrer zentralen Bedeutung für die PKI-Infrastruktur wird der private Schlüssel der Root CA streng vertraulich behandelt und meist offline gespeichert, um ihn vor Kompromittierung zu schützen. Root CAs haben in der Regel eine lange Lebensdauer von 20 Jahren oder mehr, müssen aber dennoch regelmäßig erneuert werden, um die Vertrauenskette aufrechtzuerhalten.
Untergeordnete CA
Eine untergeordnete Zertifizierungsstelle (Subordinate CA) befindet sich zwischen der Stammzertifizierungsstelle (Root CA) und den Endbenutzerzertifikaten und fungiert als Vermittler. Sie erhält ihr eigenes Zertifikat von der Stammzertifizierungsstelle und kann anschließend Zertifikate für Benutzer, Geräte oder andere Entitäten ausstellen. Jedes von einer untergeordneten Zertifizierungsstelle ausgestellte Zertifikat ist Teil einer Vertrauenskette, die letztendlich zur Stammzertifizierungsstelle zurückführt. Diese Kette ist wichtig, da bei der Validierung eines Zertifikats die gesamte Kette überprüft wird, um die Vertrauenswürdigkeit des Zertifikats zu bestätigen.
Endteilnehmerzertifikate
Endbenutzerzertifikate sind die letzten Zertifikate, die von einer Zertifizierungsstelle (CA) ausgestellt werden. Sie stellen keine Zertifikate für andere Entitäten aus und befinden sich daher am unteren Ende der Zertifikatshierarchie. Diese Zertifikate werden auf Servern, Rechnern und anderen Geräten installiert. Ein gängiges Beispiel ist ein TLS/SSL-Zertifikat, das eine sichere Verbindung zwischen Browser und Server herstellt und die Vertraulichkeit und Integrität von Daten schützt.
Wie funktioniert eine Zertifizierungsstelle?
Die Ausstellung eines signierten Zertifikats durch eine Zertifizierungsstelle erfolgt in drei Schritten:
- Der Antragsteller erstellt ein Schlüsselpaar (öffentlicher und privater Schlüssel) und übermittelt eine Zertifikatsignierungsanforderung (CSR) an eine vertrauenswürdige Zertifizierungsstelle. Die CSR enthält den öffentlichen Schlüssel des Antragstellers und dessen Identifikationsdaten.
- Die Zertifizierungsstelle (CA) prüft die Angaben im CSR. Sind diese korrekt, signiert die CA ein Zertifikat mit ihrem eigenen privaten Schlüssel und sendet es an den Anfragenden zurück.
- Der Antragsteller installiert das signierte Zertifikat auf dem entsprechenden Server oder Gerät zur Verwendung im entsprechenden Sicherheitsprotokoll.
Was ist ein digitales Zertifikat?
Ein digitales Zertifikat ist ein elektronischer Nachweis, der die Authentizität eines Systems mithilfe von Public-Key-Kryptografie belegt. Es ermöglicht Organisationen sicherzustellen, dass nur vertrauenswürdige Geräte oder Benutzer eine Verbindung zu einem Netzwerk herstellen können. Digitale Zertifikate werden auch verwendet, um die Authentizität einer Website gegenüber einem Browser zu bestätigen, üblicherweise als TLS-Zertifikat (Transport Layer Security).
Ein digitales Zertifikat enthält Identifikationsdaten wie Name, Organisation und IP-Adresse oder Seriennummer des Inhabers sowie eine Kopie des öffentlichen Schlüssels des Inhabers. Der öffentliche Schlüssel muss mit dem zugehörigen privaten Schlüssel übereinstimmen, um die Authentizität zu gewährleisten. Eine Zertifizierungsstelle (CA) signiert das Zertifikat, um die Anmeldeinformationen des anfragenden Geräts zu verifizieren. Ein Zertifikat enthält typischerweise die folgenden Felder:
-
Thema:
Der Name des Computers, Benutzers, Netzwerkgeräts oder Dienstes, für den die Zertifizierungsstelle das Zertifikat ausstellt.
-
Ordnungsnummer:
Eine eindeutige Kennung, die jedem von einer Zertifizierungsstelle ausgestellten Zertifikat zugewiesen wird.
-
Aussteller:
Der angesehene Name der Zertifizierungsstelle, die das Zertifikat ausgestellt hat.
-
Gültig ab:
Datum und Uhrzeit des Inkrafttretens des Zertifikats.
-
Gültig bis:
Datum und Uhrzeit des Ablaufs der Gültigkeit des Zertifikats.
-
Öffentlicher Schlüssel:
Der öffentliche Teil des Schlüsselpaares, das mit dem Zertifikat verknüpft ist.
-
Signaturalgorithmus:
Der zum Signieren des Zertifikats verwendete Algorithmus.
-
Signaturwert:
Die Bitfolge, die die digitale Signatur enthält.
Warum digitale Zertifikate wichtig sind
Organisationen, Einzelpersonen und Websites können digitale Zertifikate anfordern. Ein öffentlicher Schlüssel wird über eine Signaturanfrage übermittelt, um die Angaben des Anfragenden zu bestätigen. Sobald eine vertrauenswürdige Zertifizierungsstelle (CA) diese Angaben validiert hat, signiert sie die Daten mit einem Schlüssel, der eine Vertrauenskette für das Zertifikat bildet. Dadurch kann das Zertifikat die Authentizität eines Dokuments überprüfen, eine Identität authentifizieren oder die Glaubwürdigkeit einer Website nachweisen.
Arten digitaler Zertifikate
-
Transport Layer Security (TLS/SSL)-Zertifikat:
Ein TLS/SSL-Zertifikat verschlüsselt und schützt die Kommunikation zwischen einem Server und seinen Clients, indem es den Server authentifiziert, bevor dieser verschlüsselte Nachrichten sendet oder empfängt. TLS/SSL-Zertifikate gibt es in drei Validierungsstufen:
-
Domain validiert:
Eine schnelle und kostengünstige Validierungsmethode, die von jeder Website genutzt werden kann und innerhalb weniger Minuten ausgestellt werden kann.
-
Organisation bestätigt:
Bietet eine einfache Geschäftsauthentifizierung und eignet sich gut für Organisationen, die Produkte online verkaufen.
-
Erweiterte Validierung:
Bietet umfassende Geschäftsauthentifizierung für Organisationen, die sensible oder private Daten verarbeiten. Es wird im Allgemeinen von Finanzinstituten eingesetzt, um Vertrauen und Sicherheit zu gewährleisten.
-
-
Codesignaturzertifikat:
Bestätigt die Echtheit heruntergeladener Dateien oder Software. Entwickler und Herausgeber nutzen dies, um nachzuweisen, dass die Software echt ist und vor dem Herunterladen durch einen Benutzer nicht manipuliert wurde.
-
Clientzertifikat:
Ein Clientzertifikat dient der Identifizierung eines einzelnen Benutzers gegenüber einem anderen Benutzer oder Rechner bzw. zweier Rechner gegenüber einem anderen. In E-Mails signiert der Absender eine Nachricht digital, während der Empfänger die Signatur überprüft. Clientzertifikate können auch dazu beitragen, den Zugriff auf geschützte Datenbanken zu kontrollieren.
Vorteile digitaler Zertifikate
Digitale Zertifikate gewinnen angesichts der zunehmenden Anzahl und Raffinesse von Cyberangriffen immer mehr an Bedeutung. Zu ihren wichtigsten Vorteilen zählen:
-
Sicherheit:
Digitale Zertifikate verschlüsseln die interne und externe Kommunikation, sodass Angreifer sensible Daten während der Übertragung nicht abfangen oder stehlen können. Ein TLS/SSL-Zertifikat verschlüsselt beispielsweise die Daten zwischen einem Browser und einem Webserver, sodass ein Angreifer den Datenverkehr eines Besuchers nicht mitlesen kann.
-
Skalierbarkeit:
Digitale Zertifikate bieten Organisationen jeder Größe die gleiche Verschlüsselungsqualität. Sie können in großem Umfang ausgestellt, widerrufen und erneuert sowie über eine zentrale Plattform verwaltet werden.
-
Authentizität:
Digitale Zertifikate bestätigen, dass eine Nachricht den beabsichtigten Empfänger erreicht und die Kommunikation authentisch ist. Typische Anwendungsfälle sind Dokumentensignaturzertifikate, TLS/SSL-Zertifikate für Websites und S/MIME-Zertifikate für die E-Mail-Verschlüsselung.
-
Öffentliches Vertrauen:
Ein digitales Zertifikat bestätigt die ordnungsgemäße Authentifizierung einer Website, eines Dokuments oder einer E-Mail und gibt den Kunden die Gewissheit, dass sie es mit einem Unternehmen zu tun haben, das Sicherheit und Datenschutz ernst nimmt.
-
Zuverlässigkeit:
Digitale Zertifikate können nur von öffentlich anerkannten Zertifizierungsstellen ausgestellt werden, die strenge Prüfverfahren bestehen. Dies erschwert es Angreifern, Opfer mit einem gefälschten Zertifikat zu täuschen.
Digitales Zertifikat vs. digitale Signatur: Was ist der Unterschied?
Ein digitales Zertifikat ist eine Datei, die zur Überprüfung der Identität eines Benutzers oder Geräts und zur Ermöglichung verschlüsselter Verbindungen dient. Eine digitale Signatur ist ein Hash-Verfahren, das numerische Zeichenketten verwendet, um die Identität zu bestätigen und die Authentizität zu gewährleisten. Ein kryptografischer Schlüssel verknüpft eine digitale Signatur mit einem Dokument oder einer E-Mail. Die Signatur wird gehasht, und beim Empfang durch den Empfänger wird dieselbe Hash-Funktion erneut ausgeführt, um zu überprüfen, ob die Nachricht verändert wurde.
Warum das Zertifikatslebenszyklusmanagement wichtig ist
Digitale Zertifikate basieren auf Public-Key-Kryptographie, einer Form der asymmetrischen Kryptographie, bei der Sender und Empfänger jeweils eine Hälfte eines öffentlichen und privaten Schlüsselpaares besitzen. Jede Seite verwendet ihre Hälfte zur Verschlüsselung der Kommunikation, die nur der Inhaber der anderen Hälfte entschlüsseln kann. Dies ist sicherer als Hash-basierte Systeme, die ausschließlich auf Anmeldeinformationen beruhen, erfordert aber auch mehr Aufwand für die korrekte Verwaltung.
Aufgrund dieser asymmetrischen Struktur benötigen beide Parteien eine gegenseitig vertrauenswürdige Zertifizierungsstelle (CA), um eine sichere Kommunikation herzustellen und das öffentliche/private Schlüsselpaar bereitzustellen. Ein System zur Verwaltung des Zertifikatslebenszyklus (CLM) ermöglicht es einem Team, jeden Schritt dieses Prozesses einzusehen, zu verwalten und zu steuern, anstatt ihn manuell zu verfolgen.
Die Phasen eines Zertifikatslebenszyklus
Eine Zertifizierungsstelle (CA) stellt digitale Zertifikate aus und bestätigt deren Gültigkeit zur Authentifizierung einer Identität. Passwörter basieren auf individuell erstellten und gemerkten Phrasen. Zertifikate hingegen nutzen die Public-Private-Key-Verschlüsselung und werden üblicherweise mit dem Extensible Authentication Protocol TLS (EAP-TLS) authentifiziert, einem der sichersten Authentifizierungsprotokolle, das in RFC 3748 definiert ist und mehrere Authentifizierungsmethoden unterstützt.
Zertifikate sind im Allgemeinen einfacher zu verwenden und sicherer als die Authentifizierung mit Anmeldeinformationen. Daher bevorzugen die meisten IT-Sicherheitsteams heutzutage die zertifikatbasierte Authentifizierung gegenüber Passwörtern, sofern dies praktikabel ist. Zertifikate haben jedoch eine begrenzte Gültigkeitsdauer, und ihr Lebenszyklus hängt von den Richtlinien des jeweiligen Unternehmens ab. Die Phasen eines Zertifikatslebenszyklus sind:
- Zertifikatsregistrierung
- Zertifikatsverteilung
- Zertifikatsvalidierung
- Widerruf des Zertifikats
- Zertifikatserneuerung
- Vernichtung des Zertifikats
- Zertifikatsprüfung
Zertifikatsregistrierung
Die Zertifikatsregistrierung ist der erste Schritt im Lebenszyklus. Sie beginnt in der Regel, wenn ein Benutzer oder ein Gerät ein Zertifikat von einer Zertifizierungsstelle (CA) anfordert und dabei einen öffentlichen Schlüssel sowie weitere Registrierungsdetails übermittelt. Die CA überprüft diese Informationen anhand definierter Regeln. Sind die Informationen korrekt, erstellt die CA das Zertifikat und stellt es dem Antragsteller aus. Die Registrierung umfasst im Allgemeinen vier Schritte:
-
Zertifikat anfordern:
Der Prozess beginnt, sobald ein Nutzer einen Registrierungsantrag bei einer Zertifizierungsstelle (CA) einreicht. Der Antrag sollte ausreichend Informationen enthalten, damit die CA die Identität überprüfen kann, typischerweise den Domainnamen, eine öffentlich zugängliche geschäftliche Telefonnummer sowie Kontaktdaten für Autorisierung, Technik und Abrechnung. Die CA kann je nach Zertifikatstyp weitere Informationen anfordern.
-
Fügen Sie die erforderlichen Details hinzu:
Vor dem Absenden der Anfrage übermittelt der Nutzer der Zertifizierungsstelle (CA) einen öffentlichen Schlüssel zur Signatur sowie den Hash-Algorithmus zur Erzeugung der digitalen Signatur. Ein kryptografischer Dienstanbieter (CSP) generiert nach Eingang der Anfrage das öffentliche und private Schlüsselpaar und leitet es an die CA weiter.
-
Die Zertifizierungsstelle validiert die Anfrage:
Nach Eingang der Anfrage entschlüsselt die Zertifizierungsstelle (CA) die digitale Signatur mithilfe des öffentlichen Schlüssels, berechnet einen Hashwert und vergleicht diesen mit der entschlüsselten Signatur. Zusätzlich überprüft sie die übermittelten Identitätsinformationen. Bei erfolgreicher Validierung signiert die CA den öffentlichen Schlüssel und sendet das fertige Zertifikat an den Benutzer.
-
Installieren Sie das Zertifikat:
Nach erfolgreicher Verifizierung installiert der Benutzer das Zertifikat auf dem entsprechenden Server und notiert dessen Speicherort. Benutzer sollten außerdem die zugehörigen Schlüssel des Zertifikats sicher aufbewahren und gegebenenfalls das Zertifikat veröffentlichen, damit Browser es überprüfen können.
Zertifikatsverteilung
Die Zertifikatsverteilung erfolgt, wenn die Zertifizierungsstelle (CA) das Zertifikat an den Benutzer ausliefert. Dies wird als separater Schritt betrachtet, da er ein Eingreifen der CA erfordert, die die Richtlinien für die Verwendung des Zertifikats festlegt. Die Verteilung in einer verwalteten Umgebung verläuft typischerweise wie folgt:
- Erstellen Sie ein neues Stammzertifikat mit einem Namen, der sich von allen bereits verwendeten Stammzertifikaten unterscheidet.
- Planen Sie die Verteilung des neuen Stammzertifikats auf alle relevanten Infrastrukturknoten.
- Erstellen Sie neue Sicherheitsprofile in der Verwaltungsdatenbank, um bestehende anwendungsspezifische Zertifikatsprofile zu ersetzen.
- Planen Sie die Verteilung der neuen Zertifikate an alle relevanten Knoten.
- Löschen Sie die vorherigen Zertifikate, sobald die neuen bestätigt wurden.
- Entfernen Sie die alten Sicherheitsprofile, die mit den anwendungsspezifischen Zertifikaten verknüpft sind.
Zertifikatsvalidierung
Bei jeder Verwendung eines Zertifikats wird dessen aktueller Status überprüft, um seine Gültigkeit zu bestätigen. Die Kompromittierung des privaten Schlüssels, eine kompromittierte Zertifizierungsstelle oder ein Verstoß gegen die Sicherheitsrichtlinien können dazu führen, dass ein Zertifikat vor seinem regulären Ablaufdatum ungültig wird. Hier kommt die Zertifikatssperrliste (CRL) ins Spiel: Sie enthält die Liste der Zertifikate, die eine Zertifizierungsstelle vor ihrem geplanten Ablaufdatum widerrufen hat.
Ohne eine Zertifikatssperrliste (CRL) kann eine PKI-Umgebung nicht erkennen, ob ein Zertifikat vorzeitig widerrufen wurde. Ein RADIUS-Server prüft die CRL und lehnt Verbindungsanfragen ab, wenn die Seriennummer des Gerätezertifikats darin enthalten ist. Dies ist hilfreich, wenn ein Gerät gestohlen wird, sich die Zugriffsrechte eines Mitarbeiters ändern oder ein ähnliches Ereignis eintritt.
Widerruf des Zertifikats
Die Zertifikatswiderrufung ist der Zeitpunkt, an dem ein Zertifikat abläuft oder von einer Zertifizierungsstelle (CA) vor Ablauf des Gültigkeitsdatums widerrufen wird. Die CA fügt ein widerrufenes Zertifikat automatisch der Sperrliste (CRL) hinzu, wodurch RADIUS-Server angewiesen werden, die Authentifizierung für dieses Zertifikat einzustellen.
Eine CRL (Certificate Restricted List) kann sehr groß werden, und jeder Client, der den Sperrstatus prüft, muss die gesamte Liste durchsuchen, um festzustellen, ob ein bestimmtes Zertifikat vorhanden ist. Das Online Certificate Status Protocol (OCSP) bietet eine schnellere Alternative, da die Zertifizierungsstelle (CA) die Sperrprüfung selbst durchführt, anstatt dass der Client eine vollständige Liste durchsuchen muss.
Bei OCSP sendet der Client, anstatt die gesamte CRL herunterzuladen und zu analysieren, das betreffende Zertifikat an die Zertifizierungsstelle (CA), die einen Status wie „Gültig“, „Widerrufen“ oder „Unbekannt“ zurückgibt. Dies verursacht deutlich weniger Aufwand als die CRL-Methode.
Zertifikatserneuerung
Sofern die Richtlinien dies zulassen, wird ein abgelaufenes Zertifikat entweder automatisch oder durch Benutzeraktion erneuert. Bei der Erneuerung entscheidet der Benutzer, ob ein neues öffentliches/privates Schlüsselpaar generiert oder das bestehende wiederverwendet werden soll. Die Generierung eines neuen Schlüsselpaares erhöht die Sicherheit und verringert das Risiko, dass ein Schlüssel im Laufe der Zeit kompromittiert wird.
Die Erneuerung umfasst auch die Generierung eines neuen CSR, der die Informationen enthält, die die Zertifizierungsstelle (CA) zur Ausstellung des erneuerten Zertifikats benötigt, wie z. B. den öffentlichen Schlüssel, Organisationsdaten und den Domainnamen. Die CA prüft den Antrag anhand ihrer Richtlinien und Verfahren und stellt nach erfolgreicher Validierung das erneuerte Zertifikat aus.
Zertifikatsvernichtung
Sobald ein Zertifikat nicht mehr benötigt wird, muss es zusammen mit allen Sicherungskopien, Archiven und dem zugehörigen privaten Schlüssel vernichtet werden. Dadurch wird verhindert, dass das Zertifikat kompromittiert oder wiederverwendet wird. Teams führen dies üblicherweise durch sichere digitale Vernichtung oder physische Zerstörung der Speichermedien durch, sodass keine Spuren des Zertifikats wiederhergestellt werden können.
Die Vernichtung sollte dokumentiert und in ein Schlüsselverwaltungssystem eingebunden werden, um Prüfprotokolle zu führen. Dies unterstützt die Einhaltung der Unternehmensrichtlinien und regulatorischen Anforderungen und verhindert die unbefugte Wiederverwendung des Zertifikats.
Zertifikatsüberwachung
Die Zertifikatsprüfung erfasst die Erstellung, den Ablauf und den Widerruf von Zertifikaten und in manchen Fällen auch deren erfolgreiche Nutzung. Dazu gehört die detaillierte Dokumentation der Zertifikatsausstellung, wie Aussteller, Ausstellungsdatum und Verwendungszweck. Dies ermöglicht die Nachverfolgung des gesamten Zertifikatslebenszyklus und stellt sicher, dass die beteiligten Teams dafür verantwortlich sind.
Die Überwachung von Ablaufdaten ermöglicht rechtzeitige Verlängerungen und hilft, Serviceunterbrechungen zu vermeiden. Die Protokollierung von Widerrufen ist ebenso wichtig, da sie verhindert, dass kompromittierte oder veraltete Zertifikate weiterhin als vertrauenswürdig eingestuft werden, und die CRLs aktuell hält.
Zertifikatslebenszyklusmanagement und die Umstellung auf 47-Tage-TLS-Zertifikate
Das Management des Zertifikatslebenszyklus ist dringlich geworden, da die Gültigkeit öffentlicher Zertifikate kontinuierlich abnimmt. Am 11. April 2025 verabschiedete das CA/Browser Forum die von Apple vorgeschlagene und von Sectigo, Google und Mozilla unterstützte Maßnahme SC-081v3, die die maximale Gültigkeit öffentlich vertrauenswürdiger TLS-Zertifikate schrittweise von 398 auf 47 Tage reduziert. Die Umstellung erfolgt in drei Schritten: 200 Tage ab dem 15. März 2026, 100 Tage ab dem 15. März 2027 und 47 Tage ab dem 15. März 2029.
Jeder Schritt verschärft zudem die Frist, innerhalb derer eine Zertifizierungsstelle (CA) Validierungsnachweise von Domains wiederverwenden darf. In der letzten Phase sind es nur noch 10 Tage. Sobald 100-Tage- und 47-Tage-Zertifikate Standard sind, können sich Teams nicht mehr auf seltene, manuelle Erneuerungszyklen verlassen. Ein Prozess mit jährlichen Erneuerungserinnerungen verschiebt den Zeitpunkt, an dem Zertifikate alle sechs bis sieben Wochen erneuert werden müssen. Genau deshalb ist die automatisierte Zertifikatserstellung zukünftig eine Notwendigkeit und keine bloße Annehmlichkeit mehr. Zum Vergleich: Eine Organisation, die heute 2,000 Zertifikate verwaltet, müsste nach vollständiger Einführung der 47-Tage-Gültigkeit jährlich etwa 15,500 Erneuerungsvorgänge durchführen, verglichen mit etwa 1,800 pro Jahr bei der derzeitigen maximalen Gültigkeitsdauer von 398 Tagen.
Die Kosten des manuellen Zertifikatslebenszyklusmanagements
Die DigiCert Trust Pulse-Umfrage vom Juli 2025 beziffert die Kosten, die Unternehmen bereits durch die manuelle Zertifikatsverwaltung tragen. 45 Prozent der Befragten berichteten von Serviceausfällen im vergangenen Jahr aufgrund von Zertifikatsproblemen. 37.5 Prozent dieser Ausfälle waren auf abgelaufene Zertifikate zurückzuführen – eine der am besten vermeidbaren Fehlerursachen im gesamten Zertifikatslebenszyklus. Finanziell gesehen gaben 31 Prozent der Unternehmen Verluste zwischen 50,000 und 250,000 US-Dollar im Zusammenhang mit Zertifikatsproblemen an, 18.5 Prozent sogar Verluste über 250,000 US-Dollar.
Diese Zahlen decken sich mit unseren Beobachtungen in der Praxis: Zertifikatsausfälle sind selten auf mangelndes Wissen über ablaufende Zertifikate zurückzuführen. Sie entstehen vielmehr durch Zertifikate, deren Existenz niemand kannte, die außerhalb der primären Zertifizierungsstelle ausgestellt wurden und auf Servern verwendet wurden, die nicht aktiv überwacht wurden. Genau diese Lücke soll ein ordnungsgemäßer Prozess zur Zertifikatserkennung und -inventarisierung schließen, bevor die Automatisierung ihre eigentliche Aufgabe erfüllen kann.
Zertifikatslebenszyklusmanagement in Multi-Cloud- und hybriden PKI-Umgebungen
Die meisten Unternehmen betreiben nicht mehr eine einzige Zertifizierungsstelle (CA) für eine einzelne Umgebung. Zertifikate stammen heute von öffentlichen CAs, internen privaten CAs und Cloud-nativen Zertifikatsdiensten von AWS, Azure und Google Cloud und werden oft von verschiedenen Teams für unterschiedliche Zwecke ausgestellt. In einer Multi-Cloud- oder Hybrid-PKI-Umgebung besteht das erste praktische Problem in der Transparenz: Ein direkt über die Konsole eines Cloud-Anbieters ausgestelltes Zertifikat ist für eine zentrale CLM-Plattform unsichtbar, sofern diese es nicht aktiv erkennt.
Die Lösung besteht darin, die Zertifikatserkennung als kontinuierlichen Prozess und nicht als einmaliges Projekt zu betrachten. Ein dynamisches Inventar, das häufig als kryptografische Stückliste ( CBOM ) erstellt und gepflegt wird, bietet PKI- und Plattformteams eine zentrale Übersicht über alle verwendeten Zertifikate, unabhängig von der ausstellenden Zertifizierungsstelle oder dem Cloud-Anbieter. Sobald dieses Inventar existiert, lassen sich automatisierte Erneuerung, Widerruf und Richtliniendurchsetzung konsistent in On-Premise-, Cloud- und Hybridinfrastrukturen implementieren. Dieser Ansatz, der die Erkennung in den Vordergrund stellt, bildet auch die Grundlage für die PQC-Bereitschaft . Denn ein Unternehmen kann eine Migration zu quantensicheren Algorithmen nicht planen, ohne zu wissen, wo sich jedes Zertifikat und jede kryptografische Ressource befindet – eine Voraussetzung, die direkt mit dem Aufbau dauerhafter Krypto-Agilität in der gesamten Umgebung zusammenhängt.
Entscheidungsmatrix: Maßnahmen des Teams zur Verwaltung des Zertifikatslebenszyklus
Nutzen Sie diese Matrix als Kurzübersicht, um zu sehen, wer für welches Problem im Zertifikatslebenszyklus verantwortlich ist und wie ein gutes Ergebnis aussieht, wenn das Problem behoben ist.
| Luftüberwachung | Software Empfehlungen | Betriebsinhaber | Erwartetes Ergebnis |
|---|---|---|---|
| Zertifikate werden manuell in Tabellenkalkulationen erfasst. | Implementieren Sie eine automatisierte CLM-Plattform mit Workflows für Erkennung, Verlängerung und Widerruf. | PKI-Team | Weniger verpasste Vertragsverlängerungen und reduziertes Ausfallrisiko |
| Unbekannte oder nicht entdeckte Zertifikate in Cloud-Konten | Führen Sie eine kontinuierliche Zertifikats- und kryptografische Erkennung in allen Umgebungen durch. | Plattform-Team | Vollständiges, aktuelles Zertifikatsverzeichnis |
| Vorbereitung auf Gültigkeitszeiträume von 100 Tagen und 47 Tagen | Automatisieren Sie die Ausstellung und Verlängerung vollständig vor den Fristen 2027 und 2029. | PKI- und Sicherheitsteams | Kein Engpass bei der manuellen Verlängerung mehr, da sich die Gültigkeitszeiträume verkürzen. |
| Zertifikate, die über mehrere Clouds oder eine hybride Infrastruktur verteilt sind | Zentralisieren Sie die Transparenz mit einem einzigen Inventar, das alle Zertifizierungsstellen und Cloud-Anbieter umfasst. | Plattform-Team | Einheitliche Richtliniendurchsetzung in allen Umgebungen |
| Prüfung oder behördliche Überprüfung der Zertifikatskontrollen | Führen Sie fortlaufende, exportierbare Prüfprotokolle über Ausstellung, Verlängerung und Widerruf. | Compliance-Team | Prüffertige Nachweise ohne manuelle Datenerfassung |
| Planung einer Post-Quanten-Kryptographie-Migration | Erstellen Sie ein kryptografisches Inventar, bevor Sie neue Algorithmen oder Zeitpläne auswählen. | Sicherheits- und PKI-Teams | Ein auf realen Umgebungsdaten basierender Migrationsplan |
Was als Nächstes zu tun ist, vom Team
- PKI-Team: Automatisierte CLM-Erkennungs- und Erneuerungsworkflows müssen vor dem Stichtag im März 2026 implementiert oder bestätigt werden.
- Sicherheitsteam: Die Ablaufdaten von Zertifikaten sollten in die bestehende Risiko- und Schwachstellenverfolgung integriert werden, anstatt eine separate Tabelle zu erstellen.
- Plattformteam: Führen Sie eine kontinuierliche Erkennung in jedem Cloud-Konto und jeder lokalen Zertifizierungsstelle durch, damit kein Zertifikat unentdeckt bleibt.
- Compliance-Team: Bitte bestätigen Sie vor dem nächsten Überprüfungszyklus, dass die CLM-Audit-Protokolle Ihre Nachweisanforderungen bereits erfüllen.
Wie Verschlüsselungsberatung helfen kann
Der CertSecure Manager von Encryption Consulting deckt den gesamten Zertifikatslebenszyklus ab – von der Ermittlung und Inventarisierung über Ausstellung, Bereitstellung, Verlängerung und Widerruf bis hin zur Berichterstellung. Zusätzlich bietet er automatisierte Bereitstellung, intelligente Benachrichtigungen und Berichtsfunktionen. Dies ist besonders wichtig, da die Gültigkeitsdauer immer kürzer wird und sich die Gültigkeitsdauer auf 47 Tage verkürzt, wodurch eine manuelle Nachverfolgung zunehmend unpraktikabel wird.
Für Organisationen, die in der Planung schon weiter fortgeschritten sind, dehnt CBOM Secure diese Ermittlungsarbeit auf alle kryptografischen Assets aus, nicht nur auf Zertifikate, und unser PQC Center of Excellence hilft dabei, dieses Inventar in einen konkreten Post-Quantum-Migrationsplan zu übersetzen.
Fazit
Ein effektives Zertifikatslebenszyklusmanagement-Programm erfordert disziplinierte Governance, nicht nur geeignete Tools. Organisationen ohne ein solches Programm sind anfällig für Sicherheitslücken und unerwartete Betriebsstörungen: Zertifikate gehen im System verloren, laufen unbemerkt ab und verursachen Ausfallzeiten oder Umsatzeinbußen. Damit ein effektives Zertifikatslebenszyklusmanagement im großen Maßstab funktioniert, müssen alle von einer Organisation generierten Zertifikate in einem zentralen, konsolidierten Verzeichnis gespeichert werden, anstatt über verschiedene Teams und Systeme verstreut zu sein.
Häufig gestellte Fragen
Was ist die wichtigste Erkenntnis aus dem Artikel „Was ist Zertifikatslebenszyklusmanagement?“.
Das Zertifikatslebenszyklusmanagement ist der strukturierte Prozess der Ausstellung, Verteilung, Validierung, Erneuerung, des Widerrufs und schließlich der Löschung digitaler Zertifikate. Die wichtigste Erkenntnis ist, dass die manuelle Nachverfolgung mit der immer kürzer werdenden Gültigkeitsdauer öffentlicher Zertifikate nicht mehr Schritt halten kann. Daher sind Automatisierung und ein zentrales Zertifikatsverzeichnis heute betriebliche Notwendigkeiten und keine optionalen Erweiterungen mehr.
Warum ist das für das Zertifikatslebenszyklusmanagement in Unternehmen von Bedeutung?
Unternehmen betreiben typischerweise Tausende von Zertifikaten auf Webservern, APIs, Geräten und internen Systemen. Ein einziges abgelaufenes Zertifikat kann einen kundenorientierten Dienst lahmlegen, und 45 Prozent der Unternehmen berichteten im vergangenen Jahr von zertifikatsbedingten Ausfallzeiten. Bei so großem Umfang vervielfacht sich dieses Risiko, wenn Zertifikate nicht systematisch überwacht und erneuert werden.
Welche Teams sind für die Umsetzung dieser Vorgaben verantwortlich?
PKI-Teams sind typischerweise für die Zertifizierungsstellen und den Registrierungsprozess zuständig, Sicherheitsteams für die Risikoverfolgung und Richtlinien, Plattformteams für die Erkennung in Cloud- und On-Premises-Infrastrukturen und Compliance-Teams für die Auditnachweise. Das Zertifikatslebenszyklusmanagement funktioniert am besten, wenn diese Teams ein gemeinsames Inventar nutzen, anstatt mit separaten Datensätzen zu arbeiten.
Welche Risiken erhöhen sich, wenn dieses Thema manuell behandelt wird?
Die manuelle Zertifikatsverwaltung erhöht das Risiko verpasster Verlängerungen, unentdeckter Schattenzertifikate und uneinheitlicher Zertifikatswiderrufe. Laut einer DigiCert-Studie aus dem Jahr 2025 waren 37.5 Prozent der zertifikatsbedingten Ausfälle auf abgelaufene Zertifikate zurückzuführen, und mehr als die Hälfte der betroffenen Unternehmen musste dadurch fünf oder mehr Stunden Ausfallzeit hinnehmen.
Wie kann Automatisierung das Risiko von Zertifikatsausfällen verringern?
Die Automatisierung beseitigt die Abhängigkeit davon, dass sich jemand an ein Ablaufdatum erinnern muss. Eine automatisierte CLM-Plattform kann Zertifikate kontinuierlich erkennen, die Verlängerung vor Ablauf auslösen und Zertifikate sofort widerrufen, wenn ein Schlüssel kompromittiert wurde – und das alles ohne Wartezeit auf einen manuellen Überprüfungsprozess, für den die immer kürzeren Gültigkeitsdauern keinen Platz mehr lassen.
Welche Kennzahlen sollten die Teams nach der Implementierung verfolgen?
Zu den nützlichen Kennzahlen gehören der Anteil der Zertifikate unter aktiver automatisierter Verwaltung, die Anzahl der außerhalb der primären CA-Beziehung gefundenen Zertifikate, die durchschnittliche Restlaufzeit bis zum Ablauf und die Anzahl der zertifikatsbezogenen Vorfälle pro Quartal. Die Beobachtung dieser Kennzahlen im Zeitverlauf zeigt, ob das Programm tatsächlich Lücken schließt.
Wie hängt das mit der 47-tägigen TLS-Zertifikatsbereitschaft zusammen?
Der Zeitplan des CA/Browser-Forums verkürzt die maximale Gültigkeitsdauer öffentlicher TLS-Zertifikate bis März 2027 auf 100 Tage und bis März 2029 auf 47 Tage. Ein auf Erkennung und Automatisierung basierendes Zertifikatslebenszyklusmanagement-Programm ermöglicht es, mit solch häufigen Erneuerungszyklen Schritt zu halten, ohne zusätzliches Personal einzustellen.
Wie sollte dies in Multi-Cloud- oder Hybrid-PKI-Umgebungen gehandhabt werden?
Beginnen Sie mit der kontinuierlichen Erkennung aller Cloud-Anbieter, privaten Zertifizierungsstellen und lokalen Systeme, damit Zertifikate, die außerhalb der primären Zertifizierungsstelle ausgestellt wurden, nicht unentdeckt bleiben. Sobald diese Bestandsaufnahme abgeschlossen ist, können zentrale Automatisierung und Richtliniendurchsetzung einheitlich in der gesamten Hybridumgebung angewendet werden, anstatt jeweils nur in einzelnen Systemen.
- Wichtige Erkenntnisse
- Zertifizierungsstelle
- Wie funktioniert eine Zertifizierungsstelle?
- Was ist ein digitales Zertifikat?
- Warum digitale Zertifikate wichtig sind
- Arten digitaler Zertifikate
- Vorteile digitaler Zertifikate
- Digitales Zertifikat vs. digitale Signatur: Was ist der Unterschied?
- Warum das Zertifikatslebenszyklusmanagement wichtig ist
- Die Phasen eines Zertifikatslebenszyklus
- Zertifikatslebenszyklusmanagement und die Umstellung auf 47-Tage-TLS-Zertifikate
- Die Kosten des manuellen Zertifikatslebenszyklusmanagements
- Zertifikatslebenszyklusmanagement in Multi-Cloud- und hybriden PKI-Umgebungen
- Entscheidungsmatrix: Maßnahmen des Teams zur Verwaltung des Zertifikatslebenszyklus
- Wie Verschlüsselungsberatung helfen kann
- Fazit
- Häufig gestellte Fragen


