
- Einführung
- Kurzantwort: Was sind Windows-Zertifikatsspeicher?
- Executive Summary
- Für wen sind Windows-Zertifikatspeicher relevant?
- Warum das wichtig ist: Daten und Fristen
- Was bietet Sicherheit?
- Informationen zu digitalen Zertifikaten
- Wie werden digitale Zertifikate überprüft?
- Verwendung digitaler Zertifikate in Internetanwendungen
- Windows-Zertifikatspeicher
- So zeigen und validieren Sie Zertifikate im Windows-Zertifikatspeicher
- Referenztabelle der Verfahren zur Zertifikatspeicherung
- Zertifikatslebenszyklusmanagement und PKI-Modernisierung
- Erfolgsmessung und laufende Audits
- Fazit
- Häufig gestellte Fragen
Einführung
Wir stoßen oft auf ein abstraktes Konzept namens „Sicherheit im Internet“ und dann kommt die unvermeidliche Frage: „Warum brauchen wir Sicherheit im Internet?“
Wir verbringen viel Zeit im Internet, sei es in sozialen Medien, bei der privaten Kommunikation oder bei geschäftlichen Transaktionen. Internetsicherheit ist wichtig , um sicher über das Internet zu kommunizieren. Durch den Einsatz von Internetsicherheitsmaßnahmen werden Computer, Dateien/Daten, IT-Systeme usw. vor jeglichen Angriffen durch böswillige Benutzer oder Systeme im Internet geschützt.
Kurzantwort: Was sind Windows-Zertifikatsspeicher?
Ein digitales Zertifikat ist ein von einer vertrauenswürdigen Zertifizierungsstelle ausgestellter Public-Key-Nachweis, der die Identität und digitale Signatur des Inhabers bestätigt. Windows-Zertifikatspeicher sind die logischen und physischen Speicherorte, die über certmgr.msc und die Windows-Registrierung unter HKEY_LOCAL_MACHINE und HKEY_CURRENT_USER zugänglich sind. Dort werden diese Zertifikate nach Kontotyp (Computer, Benutzer, Dienst) und Verteilungsmethode (lokal installiert oder per Gruppenrichtlinie verteilt) organisiert.
Executive Summary
Digitale Zertifikate ermöglichen mithilfe der Public-Key-Infrastruktur (PKI) die fünf Kernfunktionen der Internetsicherheit: Vertraulichkeit, Integrität, Authentifizierung, Nichtabstreitbarkeit und Zugriffskontrolle. Dieser Beitrag erläutert die Funktionen digitaler Zertifikate, die schrittweise Funktionsweise der Zertifikatsprüfung, gängige Internetanwendungen, die auf Zertifikaten basieren, und wie Windows Zertifikate im lokalen Computer- und Benutzerzertifikatspeicher verwaltet. Außerdem wird eine Schritt-für-Schritt-Anleitung zum Anzeigen und Validieren von Zertifikaten im Windows-Zertifikatspeicher beschrieben, inklusive Voraussetzungen, Validierungsprüfungen, häufigen Fehlern und Hinweisen zum Zurücksetzen auf vorherige Versionen.
Für wen sind Windows-Zertifikatspeicher relevant?
Die Verwaltung von Windows-Zertifikatspeichern berührt PKI-Operationen, Sicherheitsarchitektur, Plattformadministration und Compliance. Im Folgenden wird erläutert, welche Aufgaben die einzelnen Rollen erfüllen sollten.
PKI-Administratoren
Bevor Sie Vertrauensprobleme beheben, sollten Sie wissen, zu welchem Zertifikatsspeicher (Lokaler Computer oder Aktueller Benutzer) ein bestimmtes Zertifikat gehört, und mit certmgr.msc überprüfen, ob die Zertifikate korrekt platziert sind.
Sicherheitsarchitekten
Die Zertifikatsverteilung sollte so gestaltet sein, dass über Gruppenrichtlinien verteilte Zertifikate in den richtigen Registrierungspfaden landen und dass die privaten Schlüssel, die den Zertifikaten in diesen Speichern zugrunde liegen, angemessen geschützt sind.
Plattformteams
Standardisieren Sie das Verfahren zum Anzeigen, Validieren und Beheben von Problemen mit Zertifikatsspeichern auf der gesamten Geräteflotte, damit jeder Administrator die gleichen Schritte befolgt.
Compliance-Teams
Stellen Sie sicher, dass die Verfahren zur Zertifikatsvalidierung, einschließlich der Überprüfung digitaler Signaturen, dokumentiert sind und im gesamten Unternehmen zu Prüfungszwecken einheitlich befolgt werden.
CISOS
Betrachten Sie den Zertifikatsspeicher als Vertrauensgrenze: Ein fälschlicherweise als vertrauenswürdig eingestufter oder nicht verwalteter Eintrag im Zertifikatsspeicher kann alle Sicherheitseigenschaften untergraben, die digitale Zertifikate eigentlich gewährleisten sollen.
Warum das wichtig ist: Daten und Fristen
Laut der DigiCert Trust Pulse-Umfrage (2. Juli 2025) erlebte fast die Hälfte aller Unternehmen im vergangenen Jahr einen Zertifikatsausfall. 18.5 % der betroffenen Organisationen meldeten Verluste von über 250,000 US-Dollar, wobei 37.5 % dieser Vorfälle direkt auf abgelaufene Zertifikate zurückzuführen waren. Zertifikate in einem nicht überwachten Windows-Zertifikatspeicher sind diesem Risiko genauso ausgesetzt wie alle anderen Zertifikate.
Der vom CA/Browser Forum am 11. April 2025 verabschiedete Wahlvorschlag SC-081v3 sieht eine schrittweise Reduzierung der maximalen Gültigkeitsdauer öffentlicher TLS-Zertifikate vor: ab dem 15. März 2026 auf 200 Tage, ab dem 15. März 2027 auf 100 Tage und ab dem 15. März 2029 auf 47 Tage. Mit sinkenden Gültigkeitsdauern wird die manuelle Überprüfung von Zertifikatsspeichern unpraktisch, wodurch die automatisierte Zertifikatserkennung über alle Speicher und Kontotypen hinweg zunehmend notwendig wird.
Das NIST finalisierte am 13. August 2024 seine Post-Quanten-Kryptographiestandards FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) und FIPS 205 (SLH-DSA). Windows-Zertifikatspeicher müssen Zertifikate enthalten, die mit diesen neuen Algorithmen signiert wurden, da Unternehmen im Zuge der Migration Zertifikate migrieren. Daher ist eine genaue Bestandsaufnahme der aktuell gespeicherten Zertifikate der Ausgangspunkt für einen Plan zur Krypto-Agilität.
Was bietet Sicherheit?
- Vertraulichkeit: Die Informationen in der Nachricht oder Transaktion werden vertraulich behandelt. Sie können nur vom vorgesehenen Absender und Empfänger gelesen und verstanden werden.
- Integrität: Die Informationen in der Nachricht oder Transaktion werden nicht versehentlich oder absichtlich manipuliert.
- Authentifizierung/Identifizierung: Die Personen/Organisationen, mit denen wir kommunizieren, sind wirklich die, die sie vorgeben zu sein.
- Nichtabstreitbarkeit: Der Absender kann das Senden der Nachricht oder Transaktion nicht leugnen und der Empfänger kann den Empfang nicht leugnen.
- Zugangskontrolle: Der Zugriff auf die geschützten Informationen erfolgt ausschließlich durch die dafür vorgesehene Person oder Einrichtung.
Alle oben genannten Sicherheitseigenschaften können mithilfe eines digitalen Zertifikats durch den Einsatz einer Public-Key-Infrastruktur (PKI) erreicht und implementiert werden.
Informationen zu digitalen Zertifikaten
Ein digitales Zertifikat ist im Grunde eine digitale Form der Identifizierung, mit der Verbraucher, Unternehmen und Organisationen Daten sicher über das Internet mithilfe der Public-Key-Infrastruktur (PKI) austauschen können. Digitale Zertifikate werden auch als Public-Key-Zertifikate oder Identitätszertifikate bezeichnet.
Die Public-Key -Kryptographie oder asymmetrische Kryptographie verwendet zwei verschiedene kryptografische Schlüsselpaare: A) einen privaten Schlüssel und B) einen öffentlichen Schlüssel. Ein Schlüssel des Schlüsselpaares wird zum Verschlüsseln und der andere zum Entschlüsseln der Daten verwendet und umgekehrt.
Um zu verstehen, was Zertifikate sind, ist es wichtig zu wissen, dass ein digitales Zertifikat die Identität des Inhabers bestätigt und dessen öffentlichen Schlüssel zugänglich macht. Digitale Zertifikate werden von vertrauenswürdigen Zertifizierungsstellen (CAs) ausgestellt, die als zuverlässige Anbieter digitaler Zertifikate anerkannt sind. Diese Zertifikate sind zeitlich begrenzt gültig; nach Ablauf ihrer Gültigkeit wird ein neues ausgestellt.
Ein digitales Zertifikat allein kann die Identität des Inhabers nur durch die Bereitstellung des öffentlichen Schlüssels bestätigen, der zur Überprüfung der digitalen Signatur des Inhabers erforderlich ist. Daher muss der Inhaber des digitalen Zertifikats den privaten Schlüssel, der zum öffentlichen Schlüssel des digitalen Zertifikats gehört, schützen.
Wie werden digitale Zertifikate überprüft?
- Der Aussteller eines digitalen Zertifikats wird als Zertifikats-/Zertifizierungsstelle bezeichnet. Die Überprüfung der Zertifikate dient der Bestätigung der Identität einer Person. Der Validierungsprozess ist eine Möglichkeit, die Identität einer Person zu bestätigen.
- Das Zertifikat enthält Informationen zum CA-Namen und zur digitalen Signatur. Diese beiden Felder werden zur Authentifizierung des Zertifikats verwendet. Der CA-Name des Zertifikats muss von einer vertrauenswürdigen Zertifizierungsstelle stammen und die digitale Signatur muss gültig sein.
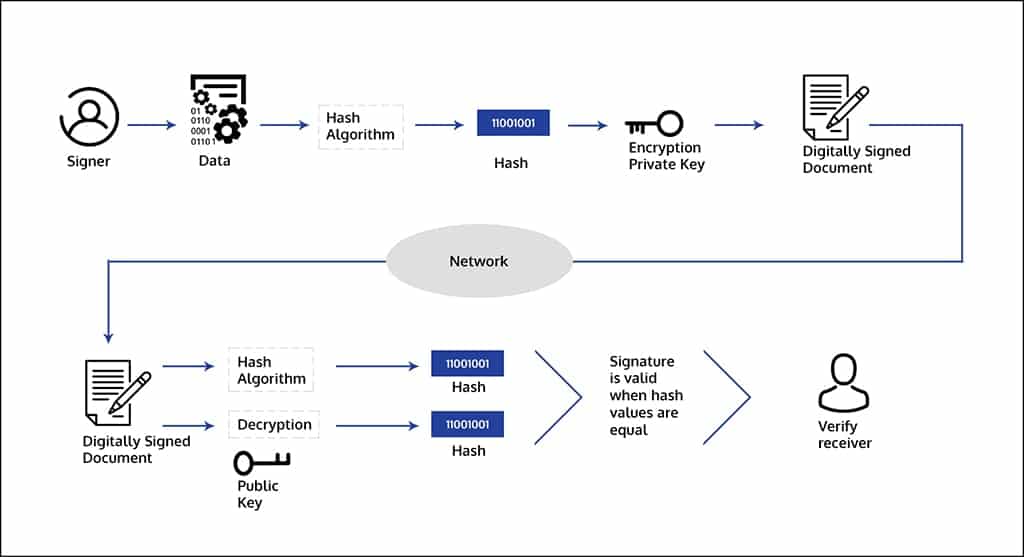
- Nun besteht der Prozess darin, die digitale Signatur des Zertifikats zu validieren. Die Überprüfung einer digitalen Signatur wird gemäß den folgenden Schritten durchgeführt:
- Berechnen Sie den Hash-Wert: Der erste Schritt besteht darin, den Hash-Wert der Nachricht (oft als Message Digest bezeichnet) durch Anwendung einer kryptografischen
Hashing-Algorithmus (z. B. MD5, SHA1, SHA2). Der Hashwert der Nachricht ist ein eindeutiger Wert. - Berechnen der digitalen Signatur: In diesem Schritt wird der Hashwert der Nachricht oder der Nachrichtenübersicht mit dem privaten Schlüssel des Unterzeichners verschlüsselt, der verschlüsselte Hashwert wird auch als digitale Signatur bezeichnet.
- Berechnen Sie den aktuellen Nachrichten-Digest: In diesem Schritt wird der Hashwert der signierten Nachricht mit demselben Algorithmus berechnet, der während des Signaturvorgangs verwendet wurde.
- Berechnung des ursprünglichen Hash-Werts: Nun wird die digitale Signatur mit dem öffentlichen Schlüssel entschlüsselt, der dem privaten Schlüssel des Unterzeichners entspricht. Als Ergebnis erhalten wir den ursprünglichen Hash-Wert, der im ersten Schritt des Signaturprozesses aus der Originalnachricht berechnet wurde.
- Vergleichen Sie den aktuellen und den ursprünglichen Hashwert: In diesem Schritt vergleichen wir die Hashwerte des aktuellen Nachrichten-Digests und des ursprünglichen Hashwerts. Stimmen die beiden Werte überein, ist die Verifizierung erfolgreich. Dies beweist, dass die Nachricht mit dem privaten Schlüssel signiert wurde, der dem im Verifizierungsprozess verwendeten öffentlichen Schlüssel entspricht. Unterscheiden sich die beiden Werte, ist die digitale Signatur ungültig und die Verifizierung nicht erfolgreich.
- Berechnen Sie den Hash-Wert: Der erste Schritt besteht darin, den Hash-Wert der Nachricht (oft als Message Digest bezeichnet) durch Anwendung einer kryptografischen
Zur Verwaltung von Benutzerzertifikaten können Einzelpersonen und Organisationen Tools zur Lebenszyklusverwaltung von Zertifikaten verwenden. Diese erleichtern die Ausstellung, Erneuerung und Sperrung digitaler Zertifikate. Das Tool kann für die Aufrechterhaltung der Integrität und Sicherheit der digitalen Kommunikation von entscheidender Bedeutung sein.
Besorgt über Identitätsdiebstahl? – Wenn Sie Ihr digitales Zertifikat mit Ihrem öffentlichen Schlüssel an Dritte weitergeben, kann diese Person das Zertifikat nicht missbrauchen, ohne Zugriff auf Ihren privaten Schlüssel zu haben. Sollte der private Schlüssel jedoch in die Hände von Angreifern gelangen, könnten diese sich als rechtmäßige Besitzer des Zertifikats ausgeben.
Verwendung digitaler Zertifikate in Internetanwendungen
Es gibt zahlreiche Internetanwendungen, die Public-Key-Kryptografiestandards für den Schlüsselaustausch verwenden. Um den gewünschten öffentlichen Schlüssel zu erhalten, müssen digitale Signaturen und digitale Zertifikate verwendet werden.
Nachfolgend finden Sie kurze Beschreibungen einiger häufig verwendeter Internetanwendungen, die Public-Key-Kryptografie verwenden:
- SSL (Secure Socket Layer) – Dies ist ein verschlüsselungsbasiertes Internet-Sicherheitsprotokoll. Dieses Protokoll wird verwendet, um die Sicherheit zwischen dem Client und einem Server zu gewährleisten. SSL verwendet digitale Zertifikate, genannt SSL Digital, für Schlüsselaustausch, Verschlüsselung, Server- und Client-Authentifizierung zur sicheren Kommunikation über das Internet. Insgesamt bietet es einen privaten Kommunikationspfad für einen Benutzer und eine vertrauenswürdige Autorität.
- Client-Authentifizierung –Bei der Client-Authentifizierung muss ein Server das digitale Zertifikat eines Clients authentifizieren, bevor er dem Client Zugriff auf bestimmte Ressourcen gewährt. Der Server fordert das digitale Zertifikat des Clients während des SSL-Handshakes an und authentifiziert es. Außerdem kann er feststellen, ob er der Zertifizierungsstelle vertraut, die das digitale Zertifikat an den Client ausgestellt hat.
- Sichere E-Mail – Zur Sicherung von E-Mail-Nachrichten werden Standards wie Privacy Enhanced Mail (PEM) oder Secure/Multipurpose Internet Mail Extensions (S/MIME) verwendet. Digitale Zertifikate werden für digitale Signaturen und für den Austausch von Schlüsseln zum Ver- und Entschlüsseln von Nachrichten verwendet.
- Virtuelle private Netzwerke (VPNs) – Virtuelle private Netzwerke, auch sichere Tunnel genannt, können zwischen Firewalls/sicheren Gateways eingerichtet werden, um geschützte Verbindungen zwischen sicheren Netzwerken über unsichere Kommunikationsverbindungen zu ermöglichen. Der gesamte Datenverkehr zu diesen Netzwerken wird zwischen den Firewalls/sicheren Gateways verschlüsselt.
Windows-Zertifikatspeicher
Zertifikatspeicher sind eine Kombination aus logischer Gruppierung und physischen Speicherorten. Zertifikatspeicher enthalten Zertifikate verschiedener Zertifizierungsstellen (CAs). Die Windows-Zertifizierungsliste ist eine Sammlung von Zertifikaten, die Teil des Windows-Zertifikatspeichers sind. Dazu gehören Stammzertifikate, Zwischenzertifikate, Endteilnehmerzertifikate, SSL/TLS-Zertifikate, Clientauthentifizierungszertifikate usw.
Systemzertifikatspeicher haben die folgenden Typen:
- Lokaler Zertifikatspeicher: Dieser Zertifikatspeicher ist lokal für den Computer und global für alle Benutzer des Computers. Der Zertifikatspeicher befindet sich in der Registrierung unter HKEY_LOCAL_MACHINE.
- Aktueller Benutzerzertifikatspeicher: Dieser Zertifikatspeicher ist lokal für ein Benutzerkonto auf dem Computer. Dieser Zertifikatspeicher befindet sich in der Registrierung unter dem Stamm HKEY_CURRENT_USER.
Beginnen wir mit der Zertifikat-MMC-Konsole, die einfach über certmgr.msc gestartet werden kann.
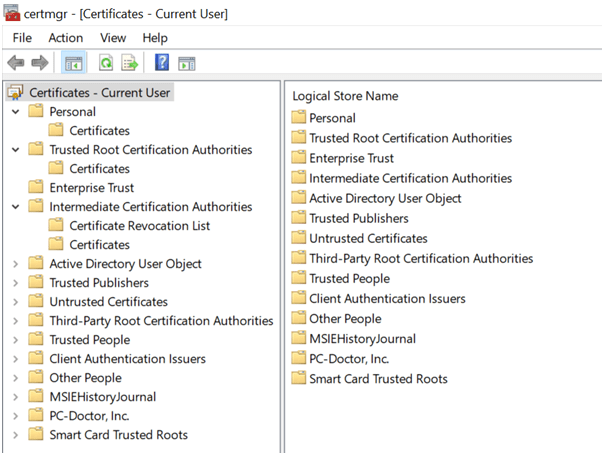
Dies gibt uns einen Hinweis auf physische Zertifikatsspeicher, wie in Abb. 1 dargestellt.
Wie in Abbildung 1 unten gezeigt, gibt es mehrere Stores: Smartcard-Store, Enterprise-Store, Drittanbieter-Store usw.
Wenn wir zu MMC gehen und das Zertifikat-Snap-In hinzufügen, haben wir einige weitere Auswahlmöglichkeiten für die Konten: Benutzerkonto, Dienstkonto und Computerkonto. Alle in Abb. 1 aufgeführten Speicher haben für jedes Konto ihren entsprechenden Speicherort.
Zu den Speicherorten der Microsoft-Zertifikatspeicher gehören:
- HKEY_LOCAL_MACHINESOFTWAREMicrosoftSystemCertificates – enthält die Informationen zum Computerkonto
- HKEY_LOCAL_MACHINESOFTWAREMicrosoftEnterpriseCertificates – enthält Informationen zu den von AD veröffentlichten Zertifikaten
- HKEY_Local_MachineSoftwarePoliciesMicrosoftSystemCertificates – enthält Informationen zum Computerkonto, aber für über die Gruppenrichtlinie verteilte Zertifikate für das Computerkonto
- Benutzer: HKEY_CURRENT_USERSoftwareMicrosoftSystemCertificates – enthält Registrierungseinstellungen für den aktuellen Benutzer. Dazu können das BLOB (Binary Large Object) und verschiedene Einstellungen für das Zertifikat sowie Einstellungen für die CA-Zertifikate gehören, die die Benutzerzertifikate unterstützen.
- HKEY_Current_UserSoftwarePoliciesMicrosoftSystemCertificates – enthält Registrierungseinstellungen für den aktuellen Benutzer, aber für Zertifikate, die über Gruppenrichtlinien verteilt werden.
- HKEY_UsersUser SIDSoftwareMicrosoftSystemCertificates – enthält diese Informationen für den entsprechenden Benutzer
So zeigen und validieren Sie Zertifikate im Windows-Zertifikatspeicher
Voraussetzungen:
- Administratorzugriff auf den Windows-Rechner (für lokale Speichervorgänge sind lokale Administratorrechte erforderlich)
- Kenntnis darüber, zu welchem Kontokontext, Computer, Benutzer oder Dienst das Zertifikat gehören sollte
- Der Fingerabdruck des Zertifikats, der Name des Antragstellers oder der Name der ausstellenden Zertifizierungsstelle zur Identifizierung
Schritt-für-Schritt-Verfahren
- Öffnen Sie die Zertifikatsverwaltungskonsole. Führen Sie
certmgr.mscÜber das Startmenü oder den Ausführen-Dialog können Sie den Zertifikatspeicher des aktuellen Benutzers öffnen oder den Befehl ausführen.certlm.mscum den lokalen Zertifikatsspeicher des Computers direkt zu öffnen. - Fügen Sie das Snap-In „Zertifikate“ für zusätzliche Kontokontexte hinzu (optional). Führen Sie
mmcGehen Sie dann zu Datei > Snap-In hinzufügen/entfernen > Zertifikate und wählen Sie Mein Benutzerkonto, Dienstkonto oder Computerkonto, je nachdem, welchen Speicher Sie überprüfen möchten. - Navigieren Sie zum entsprechenden Speicherordner. Erweitern Sie je nach Zertifikatstyp, den Sie validieren, die Kategorien „Persönliche Zertifizierungsstellen“, „Vertrauenswürdige Stammzertifizierungsstellen“, „Zwischenzertifizierungsstellen“ oder „Vertrauenswürdige Herausgeber“.
- Öffnen Sie das Zertifikat und überprüfen Sie seine Eigenschaften. Doppelklicken Sie auf das Zertifikat, um den Aussteller (Name der Zertifizierungsstelle), die Gültigkeitsdauer und die Information anzuzeigen, ob Windows das Zertifikat als vertrauenswürdig einstuft oder eine Vertrauenswarnung anzeigt.
- Überprüfen Sie die digitale Signaturkette. Prüfen Sie auf der Registerkarte „Zertifizierungspfad“, ob die Zertifikatskette zu einer vertrauenswürdigen Stammzertifizierungsstelle führt und ob bei keinem Zertifikat im Pfad ein rotes X oder ein Warnsymbol angezeigt wird.
- Überprüfen Sie den Registrierungsspeicherort, wenn Sie Probleme mit der Gruppenrichtlinienverteilung beheben. Prüfen Sie, ob das Zertifikat unter dem erwarteten Registrierungspfad erscheint (zum Beispiel
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\SystemCertificatesfür Computer-Kontozertifikate oder den entsprechenden Gruppenrichtlinienpfad, falls dieser über GPO verteilt wurde).
Validierungsprüfungen
- Der Zertifizierungspfad des Zertifikats zeigt „Dieses Zertifikat ist in Ordnung“ ohne Warnsymbole an.
- Das Zertifikat hat sein Ablaufdatum noch nicht erreicht.
- Das Zertifikat erscheint im Speicher entsprechend dem vorgesehenen Kontokontext (Computer vs. Benutzer vs. Dienst).
- Über Gruppenrichtlinien verteilte Zertifikate erscheinen im richtlinienspezifischen Registrierungspfad, nicht nur im Standard-Systempfad.
Häufige Fehler
- „Das Zertifikat ist abgelaufen oder noch nicht gültig.“ – Die Gültigkeitsdauer des Zertifikats deckt das aktuelle Datum nicht ab; erneuern oder ersetzen Sie das Zertifikat
- „Es konnte keine Zertifikatskette zu einer vertrauenswürdigen Stammzertifizierungsstelle aufgebaut werden.“ – Ein Zwischen- oder Stammzertifikat fehlt im Zertifikatsspeicher; importieren Sie das fehlende CA-Zertifikat in den richtigen Speicher
- Das Zertifikat ist im Zertifikatspeicher des aktuellen Benutzers sichtbar, aber nicht im lokalen Zertifikatspeicher (oder umgekehrt). – Das Zertifikat wurde in den falschen Kontokontext importiert; importieren Sie es erneut in den richtigen Speicher.
- Das Gruppenrichtlinienzertifikat wird nach einer Richtlinienaktualisierung nicht angezeigt. - laufen
gpupdate /forceund bestätigen Sie, dass der Computer oder Benutzer im Geltungsbereich der Gruppenrichtlinie liegt, die das Zertifikat verteilt.
Schritte zum Zurücksetzen
Falls ein neu importiertes Zertifikat Vertrauens- oder Anwendungsfehler verursacht, klicken Sie in certmgr.msc oder certlm.msc mit der rechten Maustaste auf das Zertifikat und wählen Sie „Löschen“, um es aus dem Zertifikatspeicher zu entfernen. Importieren Sie anschließend das zuvor funktionierende Zertifikat aus der Sicherung erneut. Bei über Gruppenrichtlinien verteilten Zertifikaten machen Sie die Gruppenrichtlinienänderung rückgängig und führen Sie den entsprechenden Befehl aus. gpupdate /force um das verteilte Zertifikat auf allen betroffenen Rechnern wieder einzuführen.
Referenztabelle der Verfahren zur Zertifikatspeicherung
| Voraussetzung | Befehl/Konfiguration | Validierungsprüfung | Häufiger Fehler | Rollback | Eigentümer |
|---|---|---|---|---|---|
| Administrativer Zugriff | certmgr.msc / certlm.msc | Die Konsole öffnet sich zum erwarteten Shop. | Zugriff verweigert beim Öffnen des lokalen Maschinenspeichers | Als Administrator erneut ausführen | PKI-Administrator |
| Korrekten Kontokontext identifiziert | MMC > Snap-In hinzufügen > Zertifikate > Konto auswählen | Der richtige Speicher (Persönlich, Vertrauenswürdiger Stammspeicher usw.) ist sichtbar | Zertifikat in den falschen Kontokontext importiert | Löschen und erneut in den richtigen Speicher importieren | Plattform-Team |
| Zertifikatskennung (Fingerabdruck/Betreff) bekannt | Doppelklicken Sie auf das Zertifikat und anschließend auf die Registerkarte „Allgemein“. | Erwartungen hinsichtlich der Übereinstimmung von Aussteller, Gültigkeitsdauer und Gegenstand | Das Zertifikat ist abgelaufen oder noch nicht gültig. | Zertifikat erneuern oder ersetzen | PKI-Administrator |
| Es wird erwartet, dass die Vertrauenskette zu einer bekannten Wurzel aufgelöst wird. | Registerkarte „Zertifikat“ > „Zertifizierungspfad“ | Die Kette wird ohne Warnsymbole aufgelöst. | Es konnte keine Zertifikatskette zu einer vertrauenswürdigen Stammzertifizierungsstelle aufgebaut werden. | Fehlendes Zwischen-/Root-CA-Zertifikat importieren | Sicherheitsarchitekt |
| Gruppenrichtlinienverteilung konfiguriert | gpupdate /force | Das Zertifikat erscheint im richtlinienspezifischen Registrierungspfad | Das Gruppenrichtlinienobjekt-Zertifikat wird nach der Aktualisierung nicht angezeigt. | Gruppenrichtlinienänderung rückgängig machen und gpupdate erneut ausführen | Plattform-Team |
Zertifikatslebenszyklusmanagement und PKI-Modernisierung
Die manuelle Überprüfung von Windows-Zertifikatspeichern auf jedem einzelnen Rechner ist nicht praktikabel. Daher empfiehlt sich diese Vorgehensweise in Kombination mit einem umfassenderen PKI-Modernisierungsprogramm . CertSecure Manager automatisiert die Zertifikatserkennung, -ausstellung und -erneuerung für jeden Windows-Zertifikatspeicher und Kontotyp. Die Zertifikatsautomatisierung macht die manuelle Eingabe von certmgr.msc auf jedem Endpunkt überflüssig.
Organisationen, die eine verwaltete, Cloud-basierte Zertifizierungsstelle (CA) benötigen, ohne die Infrastruktur vollständig intern zu betreiben, können auf PKI-as-a-Service zurückgreifen . Die Erstellung eines Maschinenidentitätsinventars und die Zertifikatserkennung mit CBOM Secure erfassen jedes Zertifikat in allen Windows-Zertifikatspeichern der gesamten Flotte. Eine PQC-Readiness -Bewertung stellt sicher, dass Ihre Zertifikatspeicher einen Migrationspfad hin zu kryptografischer Agilität und Post-Quanten-Algorithmen aufweisen. Das PQC Center of Excellence von Encryption Consulting bietet Unterstützung bei der Planung dieser Migration.
Weitere Informationen darüber, warum die Automatisierung von Zertifikaten in der gesamten IT-Umgebung wichtig ist, finden Sie in unseren Artikeln im Schulungszentrum zu den Phasen im Lebenszyklus eines Zertifikats und zur Vermeidung von Zertifikatsausfällen . Verwandte Inhalte finden Sie unter Übersicht – Digitale Zertifikate und Zertifikatslebenszyklusmanagement: Die 5 wichtigsten Best Practices.
Erfolgsmessung und laufende Audits
Verfolgen Sie den Prozentsatz der Zertifikate, die sich nachweislich im korrekten Zertifikatsspeicher und Kontokontext befinden, die Anzahl der bei der routinemäßigen Validierung gefundenen Zertifikatskettenfehler und die Geschwindigkeit der Behebung von Zertifikatsspeicherproblemen nach deren Erkennung. Überprüfen Sie die Zertifikatsspeicher aller Geräte regelmäßig, vierteljährlich im Hinblick auf Richtlinien, wie z. B. den Gültigkeitsplan der Zertifizierungsstelle/des Browserforums, und kontinuierlich im Hinblick auf den Zertifikatsablauf, damit ein falsch platziertes oder abgelaufenes Zertifikat nicht unbemerkt zu einem Vertrauensverlust führt.
Fazit
Digitale Zertifikate bilden die Vertrauensgrundlage für jede sichere Verbindung, signierte E-Mail und authentifizierte Sitzung im Internet. Dieses Vertrauen besteht jedoch nur, wenn die zugrunde liegenden Zertifikate korrekt gespeichert, verwaltet und validiert werden. Unter Windows bedeutet dies, den Unterschied zwischen dem Zertifikatsspeicher des lokalen Computers und dem des aktuellen Benutzers zu kennen, die oben beschriebene Validierungsprozedur mit certmgr.msc zu befolgen und Probleme mit der Vertrauenskette oder deren Ablauf zu erkennen, bevor es zu Ausfällen kommt.
Da die Gültigkeitsdauer von Zertifikaten gemäß dem Gültigkeitsplan des CA/Browser Forums immer kürzer wird und Unternehmen zunehmend Zertifikate ausstellen, die mit den Post-Quanten-Algorithmen des NIST signiert sind, ist die manuelle Überprüfung der Zertifikatsspeicher auf jedem einzelnen Rechner nicht mehr praktikabel. Die Kombination dieses Verfahrens mit automatisierter Erkennung und Lebenszyklusverwaltung durch CertSecure Manager , PKI-as-a-Service oder ein CBOM Secure Krypto-Inventar wandelt die Zertifikatsspeicherpflege von einer reaktiven Maßnahme in einen kontinuierlich überwachten Bestandteil des PKI-Programms um. Benötigt Ihr Unternehmen Unterstützung bei der Implementierung von Verschlüsselungstechnologien in einer Hybrid- oder Cloud-Umgebung? Dann kontaktieren Sie uns unter [email protected].
Häufig gestellte Fragen
Was ist die wichtigste Erkenntnis aus dem Artikel „Digitale Zertifikate – Windows-Zertifikatspeicher“?
Digitale Zertifikate ermöglichen Vertraulichkeit, Integrität, Authentifizierung, Nichtabstreitbarkeit und Zugriffskontrolle. Windows organisiert sie in lokalen Computer- und aktuellen Benutzerzertifikatsspeichern, die ordnungsgemäß validiert und überwacht werden müssen.
Warum ist das für PKI-Teams in Unternehmen wichtig?
PKI-Teams müssen genau wissen, zu welchem Zertifikatsspeicher und Kontokontext jedes Zertifikat gehört, da ein Zertifikat im falschen Speicher von den Anwendungen, die es benötigen, stillschweigend nicht als vertrauenswürdig eingestuft werden kann.
Welche Risiken erhöhen sich, wenn dieses Thema manuell behandelt wird?
Die manuelle Überprüfung der Zertifikatsspeicher auf jedem einzelnen Gerät erhöht das Risiko, ein abgelaufenes oder verlegtes Zertifikat zu übersehen, insbesondere bei einer großen Geräteflotte mit sowohl lokal als auch über Gruppenrichtlinien verteilten Zertifikaten.
Welche Teams sollten für diese Änderung verantwortlich sein?
PKI-Administratoren sind für die Zertifikatsplatzierung und -validierung zuständig, Sicherheitsarchitekten entwerfen Vertrauensketten und Schlüsselschutz, Plattformteams standardisieren das Speicherprüfungsverfahren flottenweit, und Compliance-Teams dokumentieren Validierungspraktiken.
Wie hängt das mit dem Zertifikatslebenszyklusmanagement zusammen?
Jedes Zertifikat in einem Windows-Zertifikatspeicher benötigt die gleichen Regeln für Erkennung, Erneuerung und Widerruf wie jedes andere Zertifikat; die Behandlung der Speicherverwaltung als Teil eines einheitlichen Zertifikatslebenszyklus-Managementprogramms verhindert, dass Zertifikate übersehen werden.
Wie sollten Organisationen ihren Erfolg messen?
Verfolgen Sie den Prozentsatz der Zertifikate, die sich nachweislich im richtigen Speicher befinden, die Anzahl der während der Validierung gefundenen Zertifikatskettenfehler und wie schnell ein Speicherproblem nach seiner Erkennung behoben wird.
Was sollte regelmäßig geprüft oder überwacht werden?
Überprüfen Sie regelmäßig die Zertifikatsspeicher der gesamten Geräteflotte auf abgelaufene Zertifikate, fehlerhafte Vertrauensketten und Zertifikate, die dem falschen Kontokontext zugeordnet sind.
Welche Auswirkungen hat dieses Thema auf Cloud-, Hybrid- oder Multi-CA-PKI?
Organisationen, die mehrere Zertifizierungsstellen in Cloud- und On-Premises-Windows-Umgebungen nutzen, benötigen eine zentrale Übersicht über alle Zertifikatsspeicher, da ein Zertifikat einer nicht nachverfolgten Zertifizierungsstelle genauso gut verlegt werden oder unbemerkt ablaufen kann.
Welche Voraussetzungen müssen vor der Implementierung erfüllt sein?
Für die Validierung oder Fehlerbehebung eines Zertifikatsspeichereintrags sind administrative Zugriffsrechte auf den Zielrechner, Kenntnisse über den korrekten Kontokontext für das Zertifikat sowie der Fingerabdruck oder der Subjektname des Zertifikats erforderlich.
Auf welche häufigen Fehler sollten Administratoren achten?
Achten Sie auf Warnungen wegen abgelaufener Zertifikate, unterbrochener Zertifikatsketten zu einer vertrauenswürdigen Stammzertifizierungsstelle, Zertifikate, die in den falschen Kontokontext importiert wurden, und über Gruppenrichtlinien verteilte Zertifikate, die nach einer Aktualisierung der Richtlinien nicht angezeigt werden.
- Einführung
- Kurzantwort: Was sind Windows-Zertifikatsspeicher?
- Executive Summary
- Für wen sind Windows-Zertifikatspeicher relevant?
- Warum das wichtig ist: Daten und Fristen
- Was bietet Sicherheit?
- Informationen zu digitalen Zertifikaten
- Wie werden digitale Zertifikate überprüft?
- Verwendung digitaler Zertifikate in Internetanwendungen
- Windows-Zertifikatspeicher
- So zeigen und validieren Sie Zertifikate im Windows-Zertifikatspeicher
- Referenztabelle der Verfahren zur Zertifikatspeicherung
- Zertifikatslebenszyklusmanagement und PKI-Modernisierung
- Erfolgsmessung und laufende Audits
- Fazit
- Häufig gestellte Fragen
- Was ist die wichtigste Erkenntnis aus dem Artikel „Digitale Zertifikate – Windows-Zertifikatspeicher“?
- Warum ist das für PKI-Teams in Unternehmen wichtig?
- Welche Risiken erhöhen sich, wenn dieses Thema manuell behandelt wird?
- Welche Teams sollten für diese Änderung verantwortlich sein?
- Wie hängt das mit dem Zertifikatslebenszyklusmanagement zusammen?
- Wie sollten Organisationen ihren Erfolg messen?
- Was sollte regelmäßig geprüft oder überwacht werden?
- Welche Auswirkungen hat dieses Thema auf Cloud-, Hybrid- oder Multi-CA-PKI?
- Welche Voraussetzungen müssen vor der Implementierung erfüllt sein?
- Auf welche häufigen Fehler sollten Administratoren achten?

