
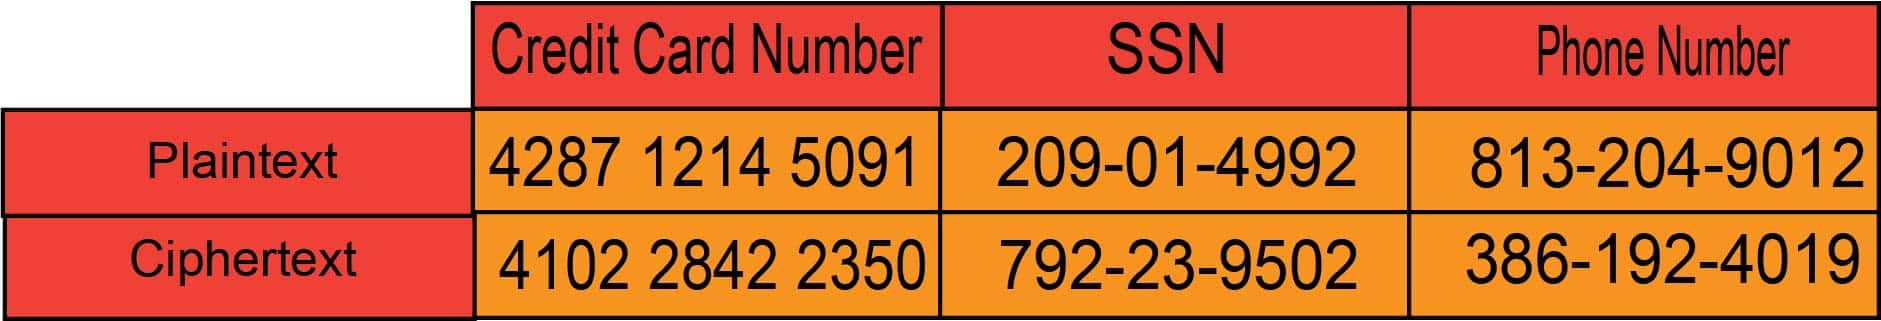
Formatbewahrende Verschlüsselung (FPE) ist ein Verschlüsselungsverfahren, das die verschlüsselten Daten im gleichen Format und in der gleichen Länge wie die Originaldaten speichert. Eine 16-stellige Kartennummer wird zu einer anderen 16-stelligen Zahl verschlüsselt, sodass die geschützten Daten ohne Schemaänderungen in bestehende Datenbanken und Anwendungen integriert werden können. FPE ist in NIST SP 800-38G (Modi FF1 und FF3-1) definiert und basiert auf AES.
Formatbewahrende Verschlüsselung (FPE) ist ein Verschlüsselungsverfahren , das Format und Länge der zu schützenden Daten beibehält: Eine 16-stellige Kreditkartennummer wird zu einer anderen 16-stelligen Zahl, und eine 9-stellige Sozialversicherungsnummer wird zu einem weiteren 9-stelligen Wert. Dadurch können sensible Daten verschlüsselt werden, ohne Datenbanken und Anwendungen zu beeinträchtigen, die ein bestimmtes Format erwarten. FPE ist im NIST SP 800-38G standardisiert und basiert auf dem AES-Verschlüsselungsverfahren.
Wichtige Erkenntnisse
- FPE verschlüsselt Daten unter Beibehaltung ihres ursprünglichen Formats und ihrer Länge, sodass der Chiffretext in dieselben Datenbankfelder und Anwendungsregeln passt wie der Klartext.
- Es ist durch NIST in SP 800-38G standardisiert, das die Modi FF1 und FF3-1 (gemeinsam Teil der FFX-Konstruktion) definiert, die alle auf AES basieren.
- FPE eignet sich ideal für strukturierte sensible Daten wie Kreditkartennummern (PANs), Sozialversicherungsnummern und andere personenbezogene Daten und hilft bei der Einhaltung von PCI DSS und ähnlichen Standards.
- Es unterscheidet sich von der Tokenisierung: FPE ist reversible Kryptographie mit einem Schlüssel, während bei der Tokenisierung Daten gegen nicht verwandte Token ausgetauscht werden, die in einem Tresor verwaltet werden.
- Da FPE auf AES basiert und symmetrisch ist, ist es in der gleichen Weise quantenresistent wie AES; seine Sicherheitslücken (kleine Domänen, die frühere FF3-Schwachstelle) sind klassischer, nicht quantenmechanischer Natur.
Was ist formatbewahrende Verschlüsselung?
Die meisten Verschlüsselungsverfahren verändern sowohl den Inhalt als auch die Struktur der Daten: Verschlüsselt man beispielsweise eine 16-stellige Kartennummer mit Standard -AES , erhält man einen langen, unleserlichen Binärblock mit abweichender Länge. Für eine Datei ist das unproblematisch, führt aber zu Fehlern in Datenbankspalten, die exakt 16 Ziffern erwarten, oder in Anwendungen, die das Format überprüfen. Formatbewahrende Verschlüsselung (FPEE) löst dieses Problem, indem sie einen Chiffretext im gleichen Format und in der gleichen Länge wie die Eingabe erzeugt. Der verschlüsselte Wert sieht weiterhin wie eine Kartennummer, eine Sozialversicherungsnummer oder eine E-Mail-Adresse aus und lässt sich daher ohne Schemaänderungen oder Anwendungsanpassungen in bestehende Systeme integrieren.
Dadurch eignet sich FPE besonders gut zum Schutz personenbezogener Daten (PII), Kreditkartennummern (PANs), Sozialversicherungsnummern und ähnlicher strukturierter Felder, auch in älterer Software, die lange oder ungewöhnlich formatierte Zeichenketten nicht verarbeiten kann. Es ist eine gültige, NIST-standardisierte Option zur Erfüllung der Verschlüsselungsanforderungen von Standards wie PCI DSS.
Wie funktioniert FPE?
FPE basiert auf der AES-Blockchiffre, wird aber so angewendet, dass die Ausgabe denselben Zeichensatz und dieselbe Länge wie die Eingabe beibehält. Die wesentlichen Bestandteile:
- Ein definiertes Alphabet (Radix): Sie legen die zulässigen Symbole fest, beispielsweise die Ziffern 0 bis 9 (Basis 10), Hexadezimalzeichen oder das vollständige alphanumerische Alphabet. Der Geheimtext wird aus demselben Alphabet generiert, wodurch das Format erhalten bleibt.
- Ein Feistel-Netzwerk: FPE-Modi nutzen mehrere Durchläufe einer Feistel-Funktion: Die Eingabe wird in zwei Hälften geteilt, jeder Durchlauf transformiert eine Hälfte mithilfe von AES und dem Schlüssel, und die Hälften werden kombiniert und vertauscht. FF1 verwendet 10 Durchläufe, FF3-1 8. Dadurch wird der Wert verschlüsselt, bleibt aber im zulässigen Bereich.
- Ein Schlüssel und eine kleine Anpassung: Wie jede Verschlüsselung verwendet auch FPE einen geheimen Schlüssel. Zusätzlich wird ein „Tweak“ verwendet, ein nicht geheimer Wert (z. B. eine Feld- oder Datensatzkennung), der die Verschlüsselung variiert, sodass identische Eingaben in unterschiedlichen Kontexten zu unterschiedlichen Ausgaben führen können. Dies verbessert die Sicherheit für kleine Datenbereiche.
Da es umkehrbar ist, kann der Wert mit demselben Schlüssel und derselben Änderung wieder in den ursprünglichen Wert entschlüsselt werden. Dies ist ein wesentlicher Unterschied zu Hashing oder Tokenisierung : FPE ist eine echte, umkehrbare Verschlüsselung.
FPE-Modi: FF1, FF3 und FF3-1 (NIST SP 800-38G)
Das NIST standardisierte FPE in der Sonderveröffentlichung 800-38G, welche die zugelassenen Betriebsarten definiert. Ihre Geschichte ist wichtig:
- FF1: Der am weitesten verbreitete und flexibelste Modus verwendet 10 Feistel-Runden. Er unterstützt eine Vielzahl von Eingabelängen und Alphabeten und ist weiterhin ein vom NIST anerkanntes Verfahren.
- FF2: Der Vorschlag wurde zwar vom NIST vorgeschlagen, aber nie genehmigt, daher findet er in konformen Implementierungen keine Anwendung.
- FF3 und FF3-1: FF3 (8 Runden) wurde ursprünglich zugelassen, doch 2017 entdeckten Kryptographen einen Angriff, der zeigte, dass die behauptete 128-Bit-Sicherheit nicht erreicht wurde. Das NIST überarbeitete es 2019 zu FF3-1 und passte die Parameter an, um die Schwachstelle zu beheben. Aktuelle Implementierungen verwenden FF3-1, nicht mehr das ursprüngliche FF3.
Diese auf Feistel basierenden Methoden werden zusammenfassend als FFX-Konstruktion bezeichnet. Der Vorfall mit FF3 verdeutlicht, dass FPE-Modi empfindlicher sind als die Standard-AES-Verschlüsselung. Genau deshalb ist die Verwendung geprüfter, aktueller und vom NIST zugelassener Modi (FF1 oder FF3-1) so wichtig.
Ist FPE schwächer als AES?
Es ist genauer zu sagen, dass FPE eine eingeschränkte Version von AES ist, anstatt „schwächer als AES“. FF1 und FF3-1 basieren auf dem AES-Verschlüsselungsverfahren und gelten bei Implementierung mit den aktuellen, vom NIST zugelassenen Parametern als sicher. Die eigentlichen Einschränkungen sind struktureller Natur: Die Verschlüsselung eines sehr kleinen Bereichs (z. B. eines kurzen numerischen Feldes) bietet naturgemäß weniger mögliche Ergebnisse, und die spezialisierten Modi von FPE haben sich, wie die FF3-Revision zeigte, als schwieriger zu implementieren erwiesen als reines AES. Bei korrekter Anwendung mit FF1 oder FF3-1 und einer geeigneten Anpassung bietet FPE einen starken, standardbasierten Schutz; es tauscht lediglich einen Teil der Allgemeingültigkeit von AES gegen die Möglichkeit der Formaterhaltung ein.
FPE vs. Tokenisierung
FPE wird oft mit Tokenisierung verglichen, da beide strukturierte Daten wie Kartennummern schützen und gleichzeitig ein nutzbares Format beibehalten. Der Unterschied ist jedoch grundlegend:
| Aspekt | Formaterhaltende Verschlüsselung | Tokenisierung |
|---|---|---|
| Methodik | Reversible Verschlüsselung mit einem Schlüssel (AES-basiert) | Ersetzt Daten durch ein nicht zugehöriges Token |
| Reversibilität | Entschlüsselt mit dem Schlüssel und der Anpassung zurück. | Entschlüsselt durch Nachschlagen in einem Tresor oder durch Zuordnung |
| Datenbeziehung | Der Geheimtext wird mathematisch aus der Eingabe abgeleitet. | Token hat keine mathematische Beziehung zum Wert |
| Lagerung | Kein Tresor erforderlich; Schlüsselverwaltung notwendig | Benötigt üblicherweise einen Token-Tresor oder eine Zuordnung. |
| Standard | NIST SP 800-38G (FF1, FF3-1) | Es gibt keinen einheitlichen Algorithmusstandard; die PCI-Richtlinien gelten. |
| Am besten geeignet, | Verschlüsselung vieler Felder in großem Umfang ohne Tresor | Sensible Daten vollständig aus dem Geltungsbereich entfernen |
Kurz gesagt: FPE speichert die Daten (verschlüsselt) und erfordert ein starkes Schlüsselmanagement, während Tokenisierung die Daten durch ein separat verwaltetes Ersatzobjekt ersetzt. Viele Organisationen nutzen beide Verfahren, je nachdem, ob sie einen reversiblen Schutz in großem Umfang benötigen oder sensible Daten aus dem Compliance-Bereich einer Umgebung herausnehmen möchten.
FPE in der Cloud
Mehrere Anbieter und Plattformen bieten FPE an. Unter den großen Cloud-Anbietern stellt Google Cloud Platform ( GCP ) FPE über seine Data Loss Prevention (DLP) API bereit und unterstützt FF1 und FF3-1. Zur Verwendung geben Sie das Alphabet (z. B. NUMERIC für 0 bis 9, HEXADECIMAL, UPPER_CASE_ALPHA_NUMERIC oder ALPHA_NUMERIC) oder eine numerische Basis an, sodass die verschlüsselte Ausgabe im gewünschten Zeichensatz bleibt. Bei unstrukturierten Daten kann GCP den Chiffretext in eine Ersatzannotation einbetten, die den verschlüsselten Wert kennzeichnet, sodass er später gefunden und entschlüsselt werden kann. Drittanbieter wie Comforte, HashiCorp und Futurex bieten ebenfalls FPE-Funktionen an.
Ist FPE quantensicher? Der Ausblick für 2026
FPE erbt seine Quantenstabilität von AES, da FF1 und FF3-1 auf dem AES-Verschlüsselungsverfahren basieren. Als symmetrische Konstruktion ist FPE nicht durch Shors Algorithmus gefährdet, der Public-Key-Algorithmen wie … knackt. RSA und ECC Dies gilt jedoch nicht für symmetrische Verschlüsselung. Der einzige relevante Quantenangriff ist Grovers Algorithmus, der die effektive Schlüssellänge halbiert. Daher bietet FPE, basierend auf AES-256, auch gegenüber zukünftigen Quantencomputern eine hohe Sicherheit. Entscheidend ist, dass die eigentlichen Sicherheitsaspekte von FPE – die Wahl zwischen FF1 und FF3-1, der sorgfältige Umgang mit kleinen Domänen sowie die korrekte Verwaltung von Schlüsseln und Anpassungen – klassische und keine quantenmechanischen Aspekte sind. Die dringende Migration nach dem Quantenzeitalter (in dessen Rahmen das NIST ML-KEM, ML-DSA und SLH-DSA im Jahr 2024 finalisierte und plant, RSA und ECC bis 2030/2035 abzuschaffen) betrifft die Public-Key-Kryptographie. FPE bleibt, wie AES, quantenresistent, wenn es auf einer starken Schlüssellänge basiert.
Wie Verschlüsselungsberatung hilft
Die Entscheidung, wann FPE, Tokenisierung oder Standardverschlüsselung eingesetzt werden sollten, und deren Implementierung mit einem soliden Schlüsselmanagement sind genau die Aufgaben, die die Encryption Advisory Services von Encryption Consulting unterstützen. Wir analysieren Ihre sensiblen Datenflüsse, empfehlen die passende Schutzmethode für jeden Anwendungsfall und entwickeln NIST-konforme Implementierungen. Mit unseren Cloud Data Lake Protection-Angeboten, darunter Bucket Protector und Cloud Data Protector, wenden wir FPE auf Daten in Google Cloud Storage und lokalen Datenbanken mithilfe der DLP- und KMS-APIs an. Unsere Leistungen basieren auf ISO/IEC 27001:2022- und SOC 2-zertifizierten Verfahren.
Häufig gestellte Fragen
Was ist formaterhaltende Verschlüsselung (FPE)?
Formatbewahrende Verschlüsselung (FPE) ist ein Verschlüsselungsverfahren, das den Geheimtext in Format und Länge der Originaldaten beibehält. Beispielsweise wird eine 16-stellige Kreditkartennummer in eine andere 16-stellige Zahl verschlüsselt, und eine Sozialversicherungsnummer bleibt 9-stellig. Dadurch können sensible Daten verschlüsselt werden, ohne Datenbanken oder Anwendungen zu beeinträchtigen, die ein bestimmtes Format erwarten. FPE ist in NIST SP 800-38G standardisiert, verwendet die Modi FF1 und FF3-1 und basiert auf dem AES-Verschlüsselungsverfahren.
Wie funktioniert FPE?
FPE basiert auf AES, wird aber so angewendet, dass die Ausgabe innerhalb desselben Alphabets und derselben Länge wie die Eingabe bleibt. Sie definieren den zulässigen Zeichensatz (z. B. die Ziffern 0 bis 9). Der Algorithmus verwendet ein Feistel-Netzwerk und mehrere Runden, in denen der Wert aufgeteilt, jede Hälfte mit AES und einem Schlüssel transformiert und anschließend wieder zusammengefügt wird, um die Daten zu verschlüsseln, ohne sie zu verfälschen. FF1 verwendet 10 Runden, FF3-1 8. Ein geheimer Schlüssel und ein nicht-geheimer Parameter („Tweak“) steuern die Verschlüsselung; derselbe Schlüssel und Parameter heben sie auf.
Ist FPE sicher?
Ja, bei Implementierung mit den aktuell vom NIST zugelassenen Modi (FF1 oder FF3-1) und geeignetem Schlüsselmanagement. FPE basiert auf AES und ist in NIST SP 800-38G standardisiert. Der ursprüngliche FF3-Modus erwies sich 2017 als nicht ausreichend sicher und wurde 2019 zu FF3-1 überarbeitet. Implementierungen sollten daher FF1 oder FF3-1 und nicht den ursprünglichen FF3-Modus verwenden. Sehr kleine Datendomänen bieten zudem weniger mögliche Ausgaben, was durch eine Anpassung behoben werden kann.
Worin besteht der Unterschied zwischen FPE und Tokenisierung?
Beide Verfahren schützen strukturierte Daten wie Kartennummern und erhalten dabei deren nutzbares Format, funktionieren aber unterschiedlich. FPE ist eine reversible Verschlüsselung: Der Chiffretext wird mithilfe eines Schlüssels mathematisch aus den Eingabedaten abgeleitet, und derselbe Schlüssel entschlüsselt ihn auch wieder – ein Datenspeicher ist nicht erforderlich. Bei der Tokenisierung werden die Daten durch ein unabhängiges Token ersetzt, das keine mathematische Beziehung zum Originaldatensatz hat. Die Zuordnung wird in einem Token-Speicher verwaltet. FPE eignet sich gut für die Verschlüsselung vieler Felder in großem Umfang; Tokenisierung wird häufig eingesetzt, um sensible Daten vollständig aus dem Compliance-Bereich eines Systems zu entfernen.
Was ist NIST SP 800-38G?
Die NIST-Sonderveröffentlichung 800-38G ist der Standard, der formatbewahrende Verschlüsselung (FPE) für die Verwendung durch US-Bundesbehörden und die breitere Anwendung in der Industrie definiert. Sie spezifiziert die zugelassenen FPE-Modi auf Basis von AES, nämlich FF1 und FF3-1. (Ein vorgeschlagener FF2-Modus wurde nie zugelassen, und der ursprüngliche FF3-Modus wurde nach dem Auffinden einer kryptanalytischen Schwachstelle zu FF3-1 überarbeitet.) Die Verwendung eines NIST-zugelassenen FPE-Modus ist sowohl für die Sicherheit als auch für die Einhaltung von Standards, die auf NIST-Kryptographie verweisen, wichtig.
Ist FPE quantensicher?
Im Großen und Ganzen ja. Da FPE (FF1 und FF3-1) auf dem AES-Verschlüsselungsverfahren basiert und symmetrisch ist, wird es nicht durch Shors Algorithmus bedroht, der Public-Key-Algorithmen wie RSA und ECC knackt. Der einzige relevante Quantenangriff ist Grovers Algorithmus, der die effektive Schlüsselstärke halbiert. Daher bietet FPE, basierend auf AES-256, auch gegenüber Quantencomputern einen hohen Sicherheitsspielraum. Die eigentlichen Sicherheitsaspekte von FPE – Moduswahl und Schlüsselmanagement – sind klassischer, nicht quantenmechanischer Natur. Der Übergang zur Post-Quanten-Technologie betrifft hauptsächlich die Public-Key-Kryptographie.
Strukturierte Daten richtig schützen
Ob FPE, Tokenisierung oder Standardverschlüsselung die richtige Wahl ist, hängt von Ihren Daten und Systemen ab. Nutzen Sie die Beratungsleistungen von Encryption Consulting , um den passenden Ansatz zu finden und ihn mit einem starken, konformen Schlüsselmanagement zu implementieren.