
- Wichtige Erkenntnisse
- Für wen ist die Aktivierung von LDAPS relevant?
- Voraussetzungen:
- Installieren von AD LDS
- Konfigurieren von AD LDS
- Veröffentlichen eines Zertifikats, das die Serverauthentifizierung unterstützt
- Ausstellen des Zertifikats bei der ausstellenden Zertifizierungsstelle
- Anfordern eines Zertifikats zur Serverauthentifizierung
- Validieren der LDAPS-Verbindung
- Häufige Fehler und deren Behebung
- Schritte zum Zurücksetzen
- Kurzübersicht: Voraussetzungen, Validierung, Fehler und Rollback Schritt für Schritt
- Wie die Aktivierung von LDAPS mit dem Zertifikatslebenszyklusmanagement zusammenhängt
- LDAPS in Cloud-, Hybrid- und Multi-CA-PKI-Umgebungen
- Erfolgsmessung und was regelmäßig überprüft werden sollte
- Einschätzung von Encryption Consulting
- Fazit
- Häufig gestellte Fragen
LDAPS verschlüsselt den LDAP-Datenverkehr zwischen Clients und Domänencontrollern, indem es die standardmäßige LDAP-Kommunikation in TLS einbettet und dabei ein Serverauthentifizierungszertifikat Ihrer Microsoft PKI verwendet. Ohne LDAPS werden Benutzernamen und Passwörter bei einfachen LDAP-Bindungen unverschlüsselt über das Netzwerk übertragen und sind somit für jeden sichtbar, der eine Paketaufzeichnung durchführt.
Dies ist besonders riskant bei einer einfachen LDAP-Bindung, da die Anmeldeinformationen unverschlüsselt übertragen werden. Ein einzelnes mitgeschnittenes Datenpaket oder ein kompromittierter Switch-Port reichen aus, um Domänenanmeldeinformationen zu erlangen. LDAPS schließt diese Sicherheitslücke, indem es ein Zertifikat an den Domänencontroller bindet und TLS für die Verbindung vorschreibt.
Dieser Leitfaden beschreibt den gesamten Ablauf: Voraussetzungen, Installation und Konfiguration von AD LDS, falls erforderlich, Ausstellung und Bindung eines Serverauthentifizierungszertifikats aus Ihrer Microsoft PKI, Validierung der LDAPS-Verbindung mit ldp.exe, die häufigsten Fehler von Administratoren und wie man im Fehlerfall sicher zum vorherigen Zustand zurückkehrt.
Wichtige Erkenntnisse
- LDAPS benötigt ein Zertifikat mit der Server Authentication EKU, das von einer Zertifizierungsstelle ausgestellt wird, der jeder Client vertraut, und das an jeden Domänencontroller oder jede AD LDS-Instanz gebunden ist, die verschlüsselte LDAP-Verbindungen akzeptieren soll.
- Der häufigste Fehler nach der Aktivierung von LDAPS ist ein Schannel-Ereignis 36870 oder 36872, verursacht durch eine fehlerhafte Zertifikatskette, ein abgelaufenes Zertifikat oder restriktive Berechtigungen für den Maschinenschlüsselspeicher, nicht durch einen falsch konfigurierten Client.
- Überprüfen Sie jede LDAPS-Bereitstellung mit ldp.exe über Port 636 (bzw. 50001 für AD LDS), bevor Sie sich in der Produktion darauf verlassen, und bestätigen Sie die verbleibende Gültigkeit des Zertifikats, anstatt davon auszugehen, dass es weiterhin funktionieren wird.
- Behandeln Sie das LDAPS-Zertifikat wie jedes andere verwaltete PKI-Asset: Verfolgen Sie sein Ablaufdatum, automatisieren Sie die Erneuerung und überwachen Sie die Schannel- und CAPI2-Ereignisprotokolle, anstatt Fehler erst dann zu entdecken, wenn eine verzeichnisabhängige Anwendung ausfällt.
- Unternehmen, die auf manuelle Zertifikatsprozesse angewiesen sind, meldeten im vergangenen Jahr in 45 % der Fälle zertifikatsbedingte Ausfallzeiten. 37.5 % dieser Ausfälle wurden laut der Trust Pulse Survey von DigiCert, die am 2. Juli 2025 veröffentlicht wurde, speziell durch ein abgelaufenes Zertifikat verursacht.
Für wen ist die Aktivierung von LDAPS relevant?
Die Aktivierung von LDAPS betrifft mehr Rollen als nur die Person, die den Assistenten ausführt. Im Folgenden wird beschrieben, was jedes Team mithilfe dieser Anleitung konkret tun sollte.
- PKI-Administratoren Verantwortlich für die Zertifikatvorlage, die Ausstellungsrichtlinie und die Bindung pro Domänencontroller. Maßnahme: Überprüfen Sie diese Woche das Ablaufdatum der gebundenen Zertifikate aller Domänencontroller.
- Sicherheitsarchitekten Entscheiden Sie, ob die LDAP-Kanalbindung und -Signierung organisationsweit erzwungen werden soll, sobald LDAPS live ist. Vorgehensweise: Dokumentieren Sie die Durchsetzungsrichtlinie und einen Stufenplan für die Einführung, bevor Sie die strikte Durchsetzung aktivieren.
- Plattform- und Identitätsteams Die Domänencontroller und AD LDS-Instanzen sind für den täglichen Betrieb zuständig. Maßnahme: Die Zertifikatsinstallation sollte in einem Wartungsfenster geplant und vor der flächendeckenden Bereitstellung mit ldp.exe validiert werden.
- Compliance und GRC Ordnen Sie die LDAPS-Verschlüsselung dem jeweiligen Framework zu, das intern verschlüsselten Verzeichnisverkehr erfordert. Aktion: Fügen Sie den LDAPS-Zertifikatsstatus der nächsten PKI-Audit-Checkliste hinzu.
- CISOS Verantworten Sie die umfassendere Strategie zur Reduzierung des Risikos manueller Zertifikatsverwaltung in der gesamten Umgebung. Maßnahme: Überwachen Sie den Status von LDAPS-Zertifikaten als einen Punkt innerhalb desselben Programms, das den branchenweiten Trend zu kürzeren Zertifikatslebensdauern adressiert.
Voraussetzungen:
Eine funktionsfähige Microsoft PKI sollte verfügbar und konfiguriert sein. Beim Anzeigen von PKIView.msc sollten keine Fehler auftreten.
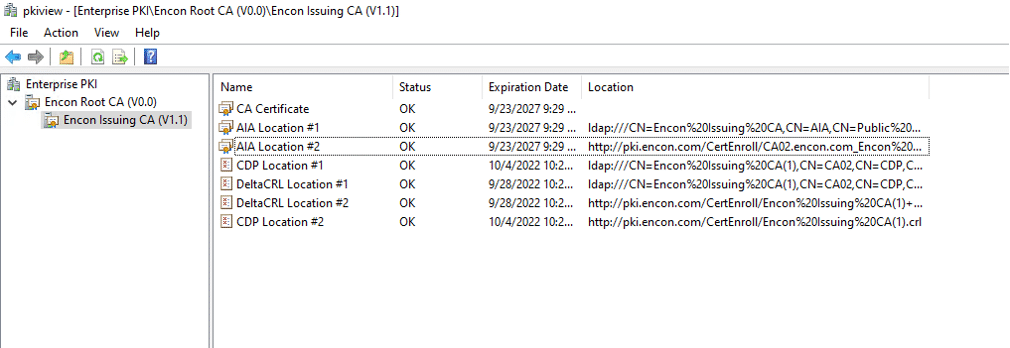
Wenn Sie Hilfe beim Aufbau Ihrer eigenen PKI benötigen, können Sie diesen Artikel zum Erstellen einer eigenen zweistufigen PKI konsultieren.
Neben einer intakten PKI-Hierarchie sollten Sie vor Beginn jedes dieser Punkte überprüfen:
- Eine ausstellende Zertifizierungsstelle, die von jedem Domänencontroller oder AD LDS-Server erreichbar ist, der ein Zertifikat benötigt.
- Unternehmensadministratorrechte auf der Domäne und lokale Administratorrechte auf dem Zielserver
- Eine Zertifikatvorlage, die die Serverauthentifizierungs-EKU unterstützt (die folgende Anleitung dupliziert hierfür die Standard-Kerberos-Authentifizierungsvorlage).
- Netzwerkzugriff von LDAP-Clients auf TCP 636 oder TCP 50001, wenn Sie AD LDS mit den standardmäßigen SSL-Ports verwenden, nicht nur auf Port 389.
- Ein Rollback-Plan und ein Wartungsfenster sind erforderlich, da die Bindung eines Zertifikats an einen Domänencontroller niemals als risikofreie Änderung behandelt werden sollte.
Installieren von AD LDS
Dieser Schritt sollte auf dem LDAP-Server oder auf Domänencontrollern ausgeführt werden, die für das Hosten des LDAPS-Dienstes verantwortlich sind.
- Öffne Server-Manager
- Von verwalten, geöffnet Rollen und Funktionen hinzufügen
- Klicken Sie unter „Bevor Sie beginnen“ auf „Weiter“.
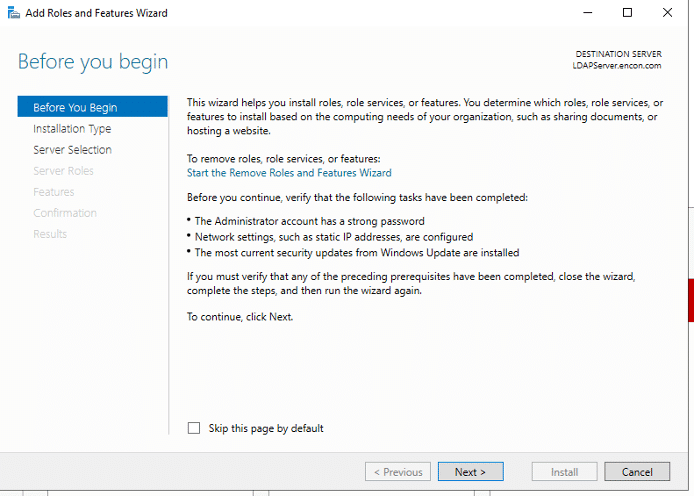
- On Installationstyp, dafür sorgen Rollenbasierte oder funktionsbasierte InstallationUnd klicken Sie auf Weiter

- On Serverauswahl, klicken Weiter.
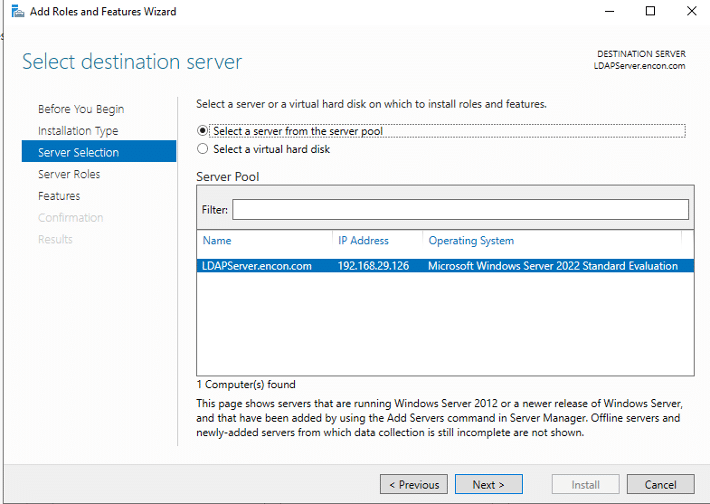
- On Serverrollen, klicken Active Directory Lightweight Directory ServicesUnd klicken Sie auf Funktionen hinzufügen, Und klicken Sie auf Weiter
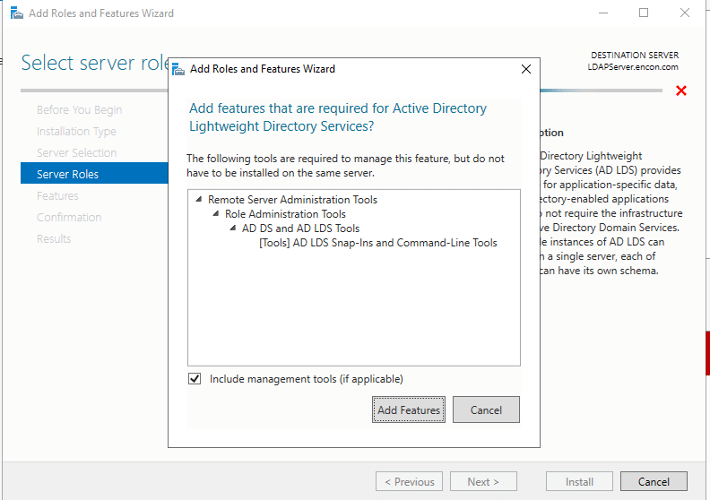
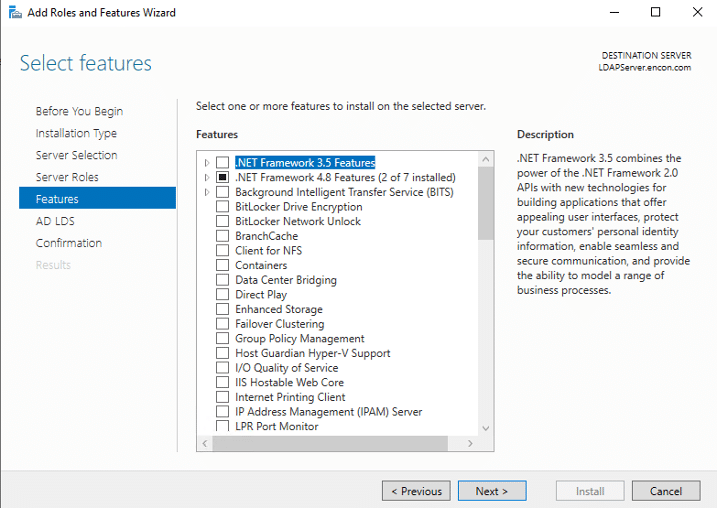
- On Eigenschaften, klicken Weiter
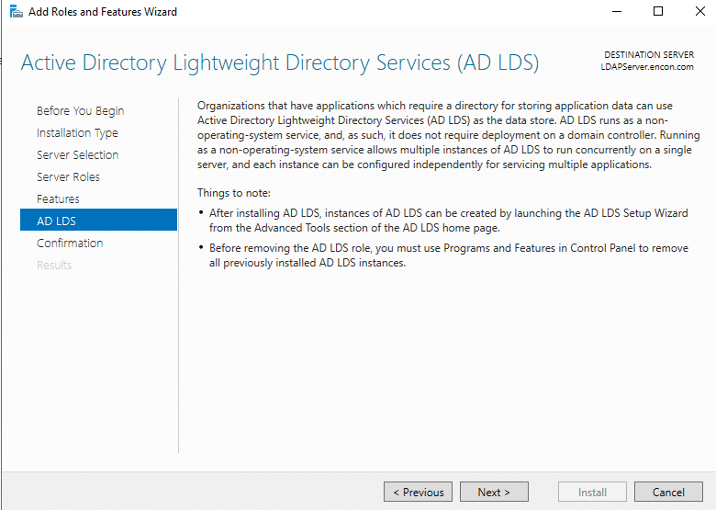
- On AD LDS, klicken Weiter
- On Bestätigung, klicken Installieren
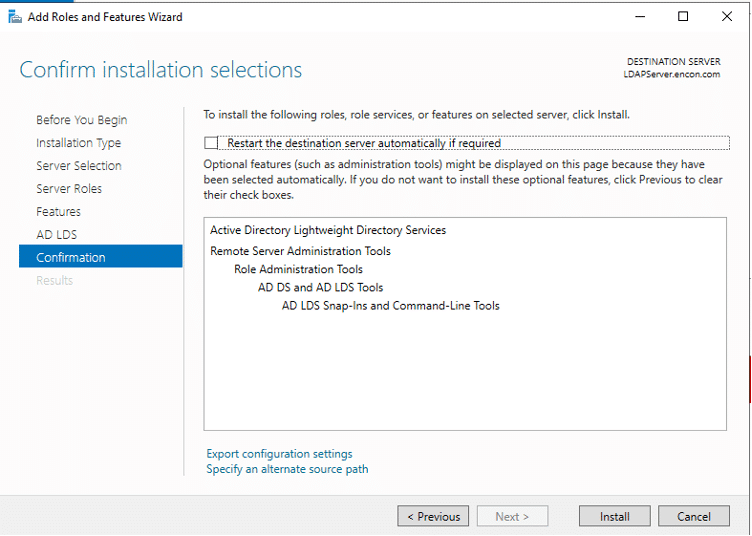
- Nach der Installation muss AD LDS konfiguriert werden
Konfigurieren von AD LDS
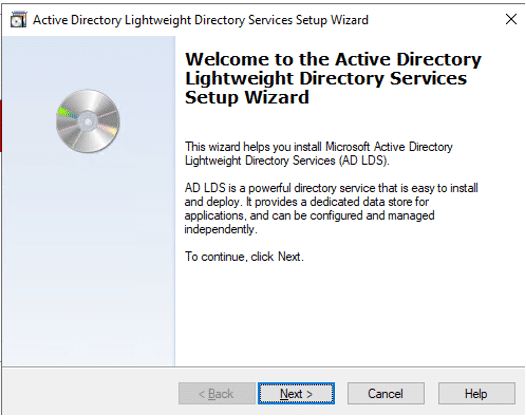
- Führen Sie AD LDS Setup-Assistent. Klicken Sie auf Weiter auf der ersten Seite.
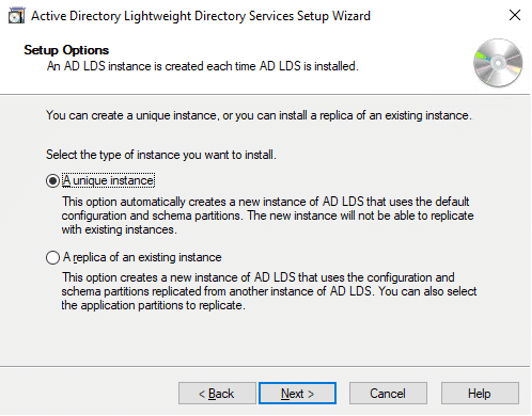
- Gewährleisten einzigartige Instanz ausgewählt ist, und klicken Sie auf Weiter
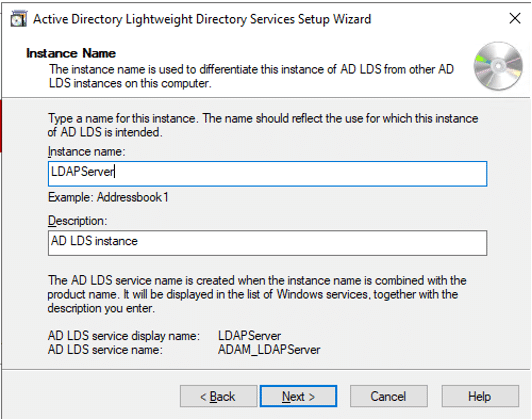
- Bereitstellung eines Industriebodens für Lagerbühnen, der extremen Minustemperaturen und schwerem Rollverkehr standhält, kostengünstiger als Beton ist und eine bessere Ergonomie als Gitterroste bietet. Instanzname und BeschreibungUnd klicken Sie auf Weiter
- Verlassen Standardports und klicken auf Weiter
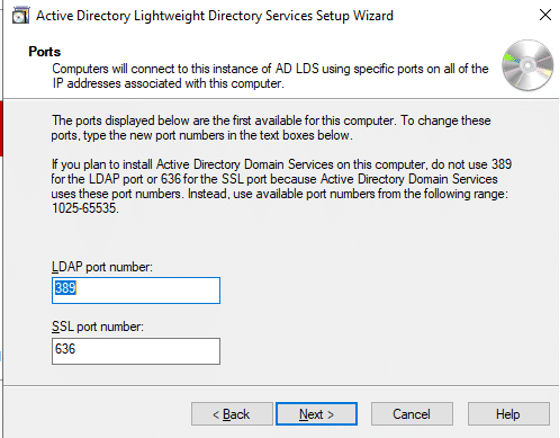
Wenn AD LDS auf dem Domänencontroller installiert ist, ist der LDAP-Port 50000 und der SSL-Port 50001
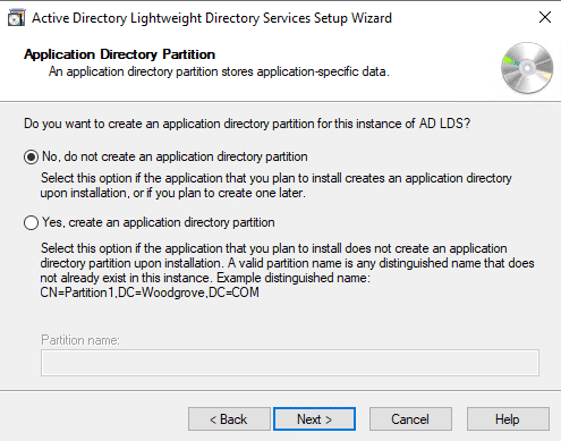
- On Anwendungsverzeichnispartition, klicken Sie auf Weiter
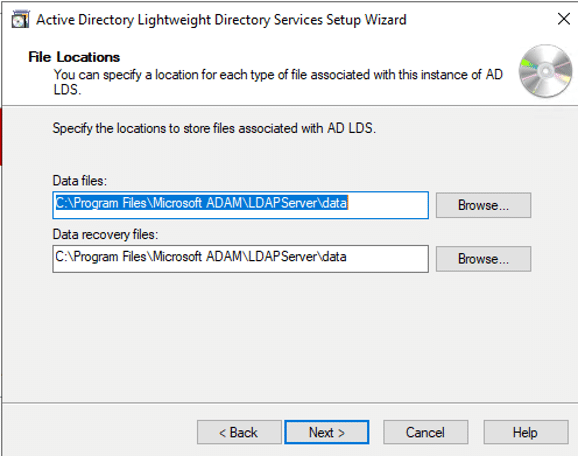
- On Dateispeicherorte, klicken Weiter
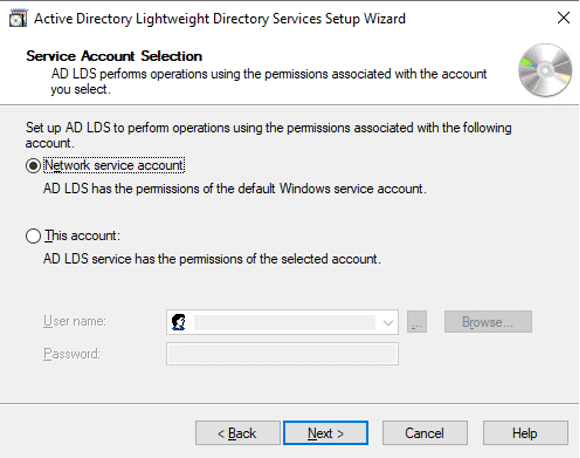
- On Auswahl des Dienstkontos, können Sie es auf der Netzwerkdienstkonto, oder wählen Sie ein bevorzugtes Konto die den LDAPS-Dienst steuern können
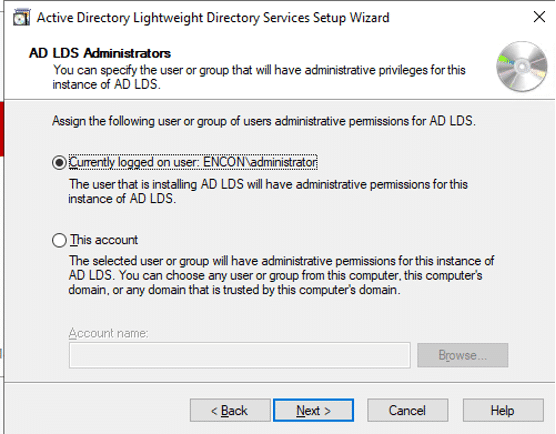
- On AD LDS-Administratoren, lassen Sie die aktueller Administratorden Wählen Sie ein anderes Konto aus der Domäne
- Wählen alle LDF-Dateien zu importierenden und klicken Sie auf Weiter
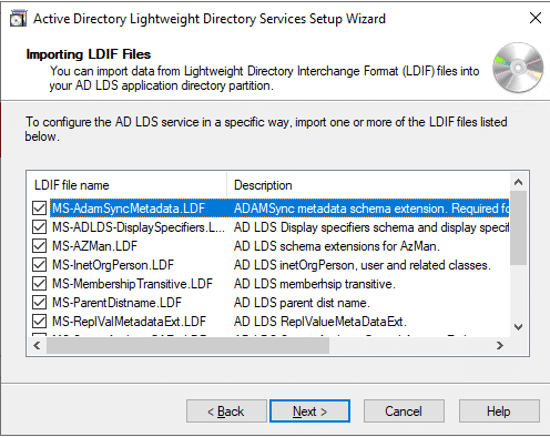
- On Bereit zur Installation, klicken Weiter
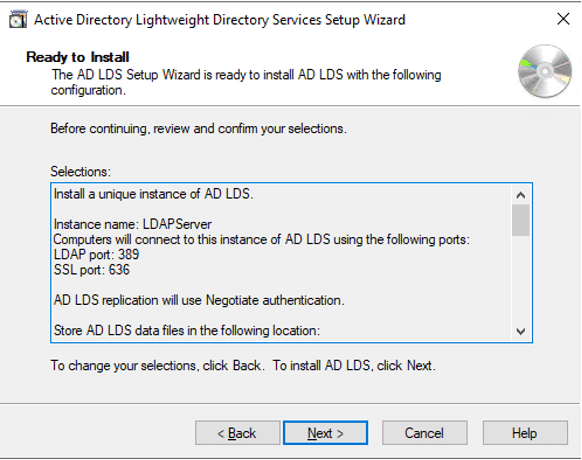
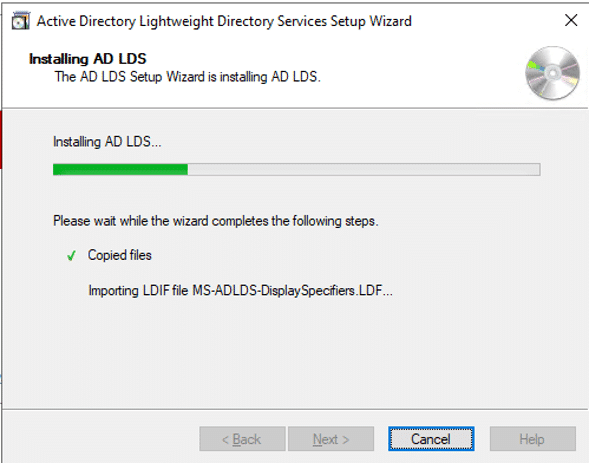
- Klicken Sie nach der Installation auf Farbe
Veröffentlichen eines Zertifikats, das die Serverauthentifizierung unterstützt
- Melden Sie sich als Unternehmensadministrator bei der ausstellenden Zertifizierungsstelle an.
- Stellen Sie sicher, dass Sie in Server-Manager
- Von dem Zubehör Menü, öffnen Zertifizierungsstelle
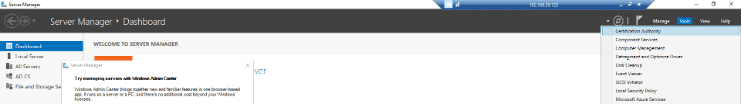
Erweitern Sie die Konsolenstruktur und klicken Sie mit der rechten Maustaste auf „Zertifikatvorlagen“.
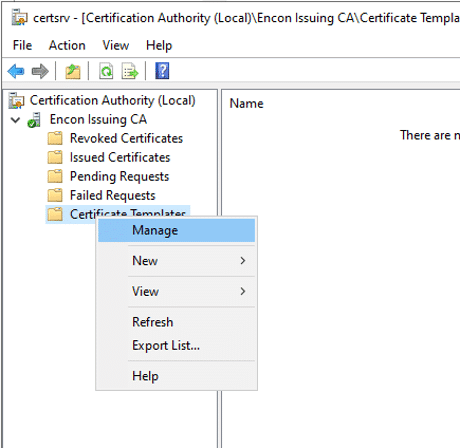
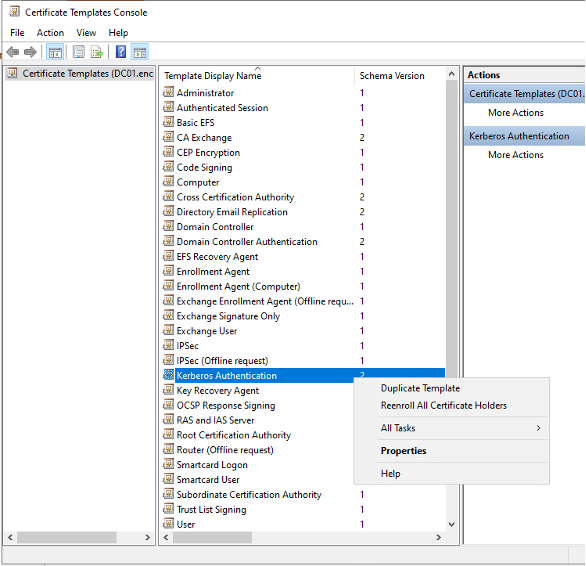
- Auswählen Kerberos-Authentifizierung (da es Server-Authentifizierung bereitstellt). Klicken Sie mit der rechten Maustaste und wählen Sie Duplizierte Vorlage. Wir können die Vorlage jetzt anpassen.
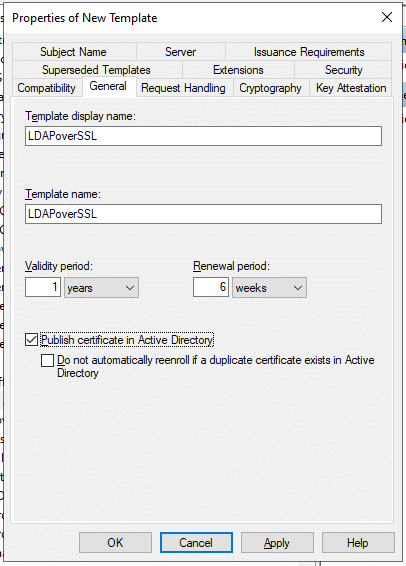
- Ändern Anzeigename der Vorlage und Vorlagenname on Allgemein Überprüfen Sie Zertifikat in Active Directory veröffentlichen. Dadurch wird sichergestellt, dass das Zertifikat angezeigt wird, wenn wir Domänencontroller mit dieser Vorlage registrieren
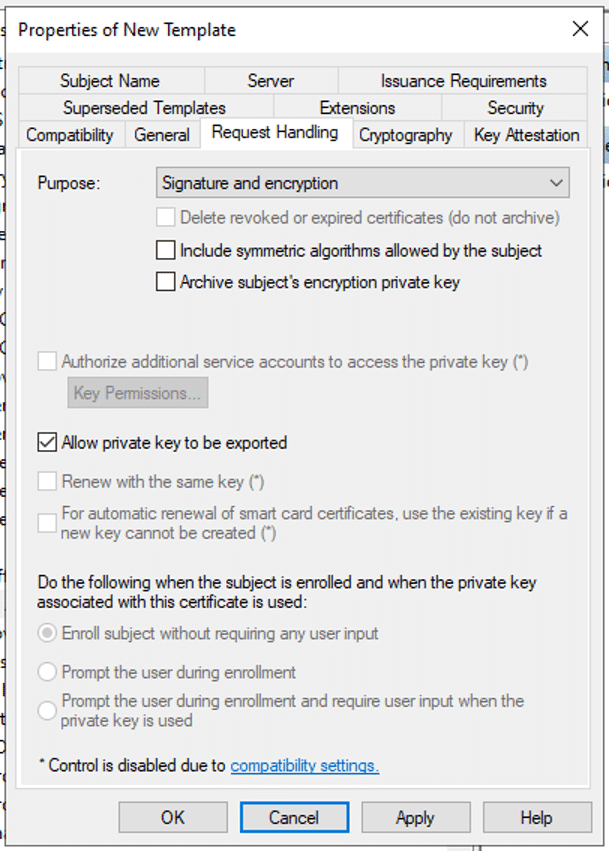
- On Bearbeitung von Anfragen, prüfen Erlauben Sie den Export des privaten Schlüssels.
- Auf dem Registerkarte Sicherheit, zur Verfügung stellen Registrierungsberechtigungen an die entsprechenden Benutzer
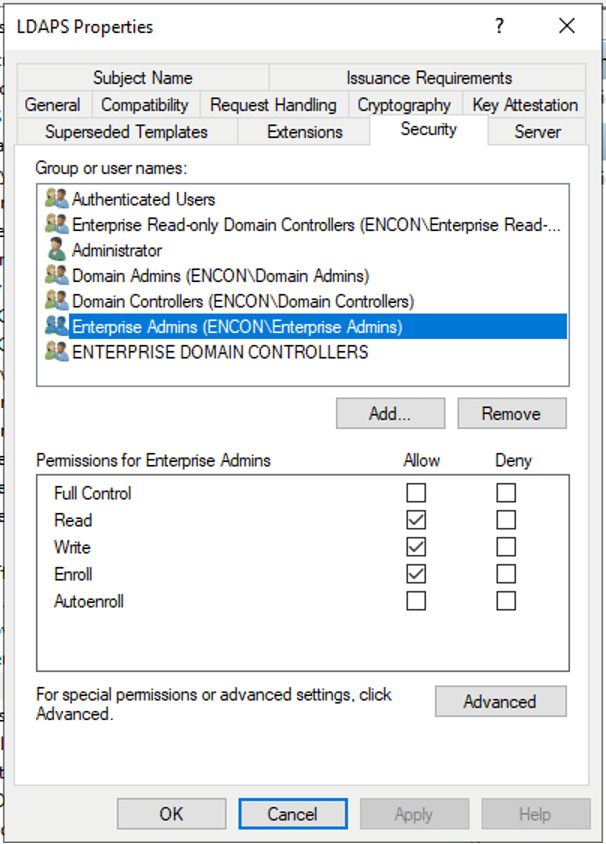
- Klicken Sie auf Tragen Sie
Ausstellen des Zertifikats bei der ausstellenden Zertifizierungsstelle
- Melden Sie sich als Unternehmensadministrator bei der ausstellenden Zertifizierungsstelle an.
- Stellen Sie sicher, dass Sie in Server-Manager
- Von dem Zubehör Menü, öffnen Zertifizierungsstelle

Erweitern Sie die Konsolenstruktur und klicken Sie auf Zertifikatvorlagen.
Klicken Sie in der Menüleiste auf Aktion > Neu > Auszustellende Zertifikatvorlage
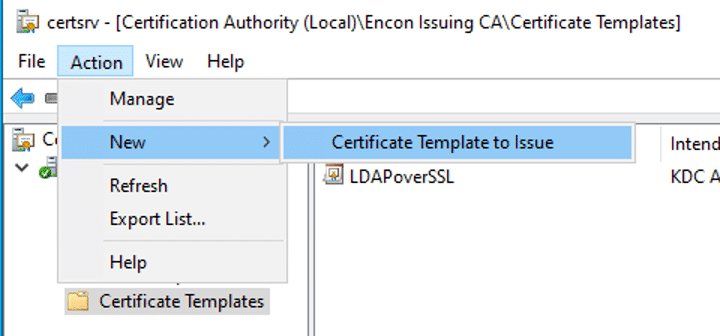
- Wähle die LDAPS-Zertifikat
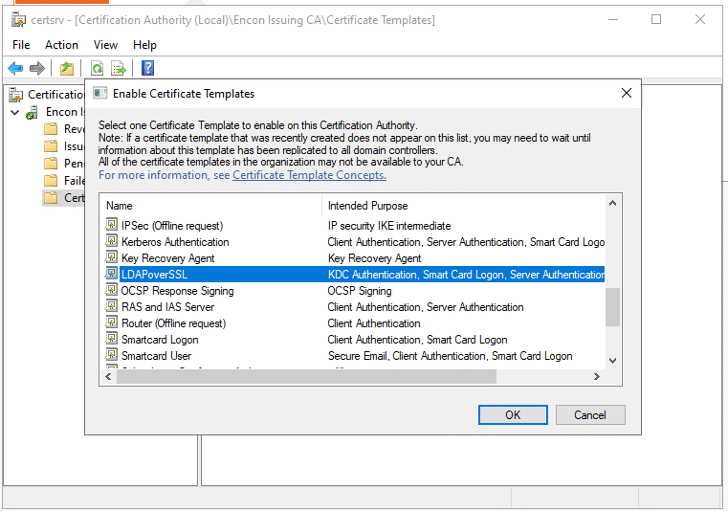
- Klicken Sie auf OK und es sollte jetzt in den Zertifikatvorlagen erscheinen
Anfordern eines Zertifikats zur Serverauthentifizierung
- Melden Sie sich beim LDAP-Server oder Domänencontroller an.
- Typ gewinnen+R und Renn mmc
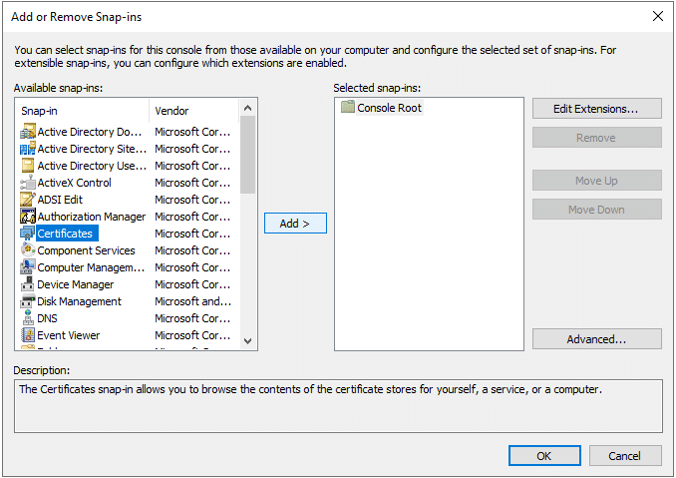
- Klicken Sie auf Reichen Sie das und klicken auf Add / Remove Snap-in
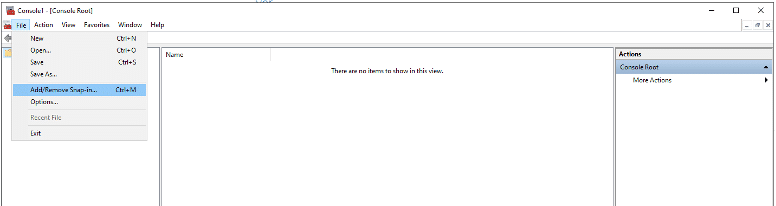
- Wählen Sie Zertifikate und klicken Sie auf Hinzufügen
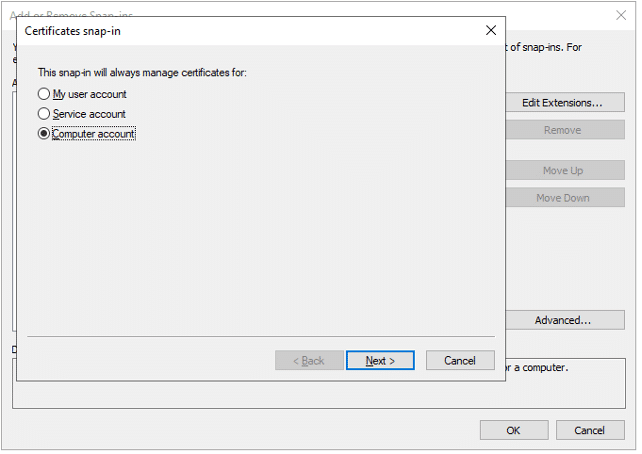
- Wählen Sie Computerkonto
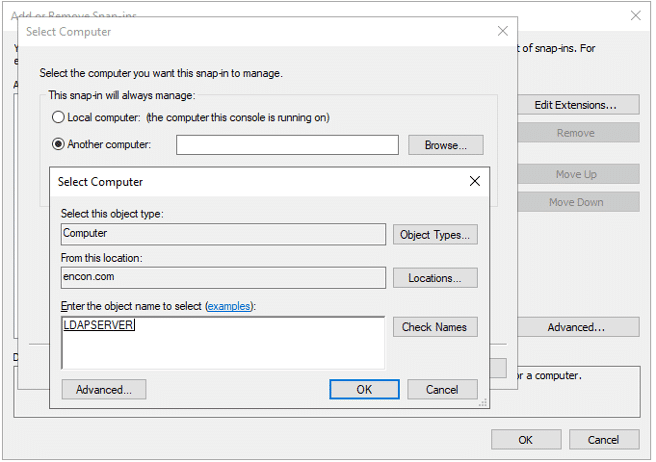
- Wenn die Schritte auf dem LDAP-Server ausgeführt werden, auf dem AD LDS installiert ist, klicken Sie auf Lokaler Computer oder wählen Sie Anderer Computer und wählen Sie, wo es installiert werden soll
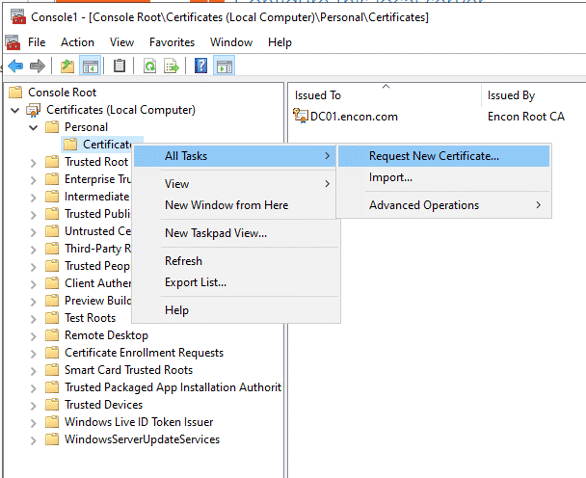
- Erweitern Sie die Konsolenstrukturund innen Personellem, klicken Zertifikate
- Rechtsklick auf Zertifikate und klicken auf Alle Aufgaben und wählen Sie Neues Zertifikat anfordern
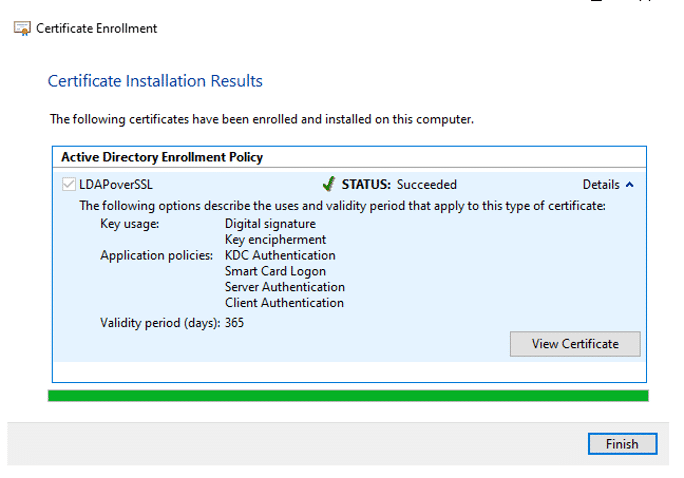
- Folgen Sie den Anweisungen, wählen Sie die zuvor herausgegebene LDAPS-Vorlage aus und installieren Sie sie.
- Klicken Sie nach der Installation auf „Fertig stellen“.
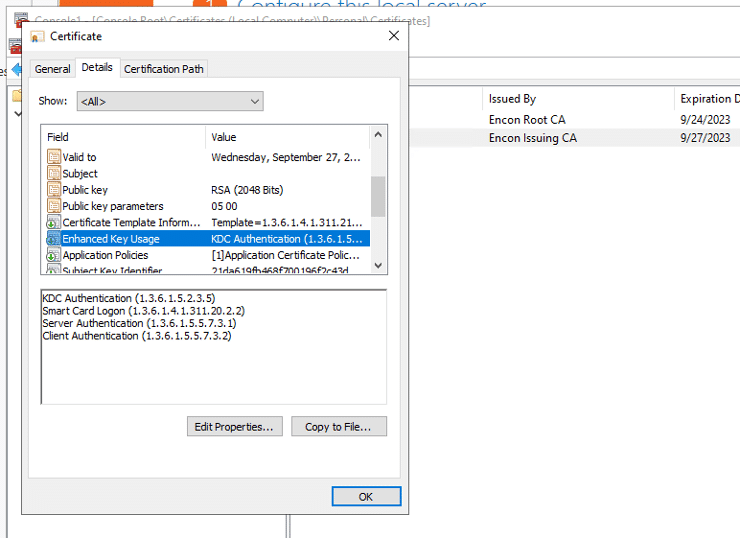
- Öffnen Sie das Zertifikat und Registerkarte Details, navigiere zu Verbesserte Schlüsselverwendung sicherstellen Serverauthentifizierung ist anwesend.
Validieren der LDAPS-Verbindung
- Melden Sie sich als Unternehmensadministrator beim LDAP-Server an
- Typ gewinnen+R und Renn ldp.exe
- Klicken Sie im oberen Menü auf Verbindungen und dann auf Verbinden
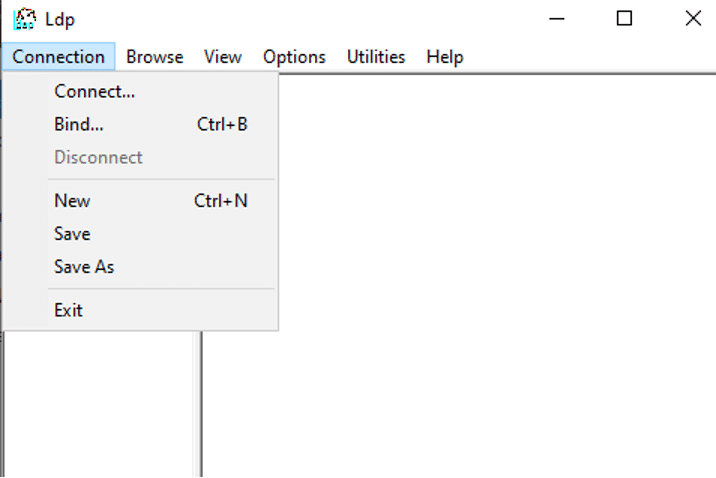
- Geben Sie auf dem Server den Domänennamen ein, stellen Sie sicher, dass SSL aktiviert ist und der richtige Port angegeben ist, und klicken Sie auf „OK“.
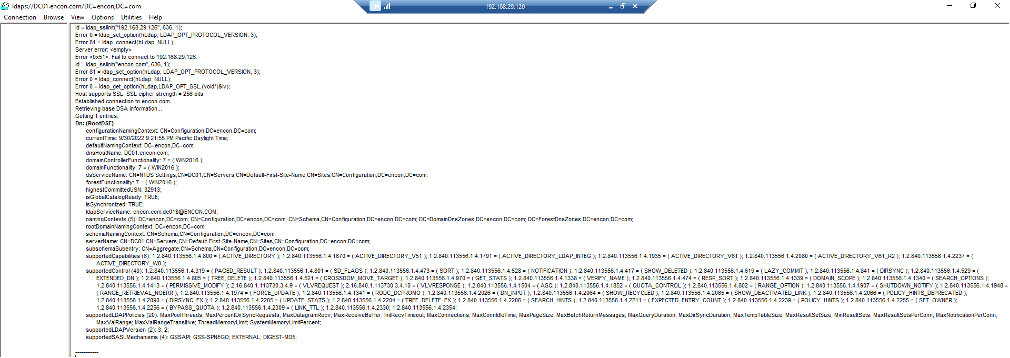
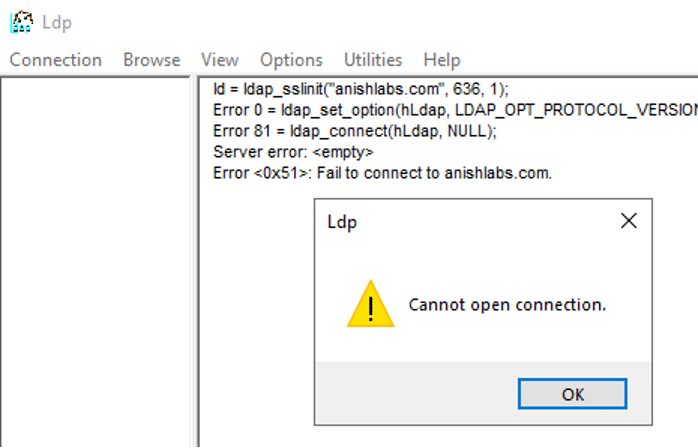
- Es sollten keine Fehler auftreten. Wenn die Verbindung nicht erfolgreich war, kann die folgende Ausgabe erscheinen
Häufige Fehler und deren Behebung
Dies sind die Fehler, auf die Administratoren am häufigsten stoßen, wenn sie LDAPS aktivieren, und was diese Fehler tatsächlich verursacht.
Schannel-Ereignis 36870 oder 36872 (Zertifikat- oder Schlüsselproblem)
Beide Ereignisse deuten auf ein Problem mit dem Serverzertifikat selbst hin, nicht mit der LDAP-Konfiguration. Fünf Ursachen sind für nahezu alle Vorkommen verantwortlich: fehlerhafte ACLs im Ordner „MachineKeys“, die das Systemkonto am Lesen des privaten Schlüssels hindern; eine fehlgeschlagene Zertifikatssperrprüfung, weil der Domänencontroller keinen CRL- oder OCSP-Responder erreichen kann; eine unterbrochene Zertifikatskette, weil die Stammzertifizierungsstelle nicht im Speicher vertrauenswürdiger Stammzertifizierungsstellen vorhanden ist; ein Zertifikat mit einem fehlenden oder nicht übereinstimmenden alternativen Antragstellernamen, der nicht mit dem DNS-Namen des Domänencontrollers übereinstimmt; oder ein abgelaufenes Zertifikat. certutil -v -verify -urlfetch <cert.cer> im Systemkontext (unter Verwendung von psexec -s) um zu bestätigen, welche der fünf Optionen zutrifft.
ldp.exe zeigt die Meldung „Verbindung kann nicht geöffnet werden“ oder „Es ist ein lokaler Fehler aufgetreten“ an.
Dies bedeutet fast immer, dass Port 636 (standardmäßig 50001, der SSL-Port von Active Directory LDS) nicht erreichbar ist oder von einer Firewall blockiert wird, oder dass noch kein gültiges Zertifikat an den Server gebunden ist. Stellen Sie sicher, dass das Zertifikat im persönlichen Zertifikatspeicher des Computers mit aktivierter Serverauthentifizierung unter „Erweiterte Schlüsselverwendung“ angezeigt wird, bevor Sie die Netzwerkpfade analysieren.
Zertifikat fehlt für Serverauthentifizierung (EKU)
Wurde die Zertifikatvorlage nicht von der Kerberos-Authentifizierung dupliziert oder die erweiterte Schlüsselverwendung während der Anpassung bearbeitet, stellt Schannel das Zertifikat für LDAPS nicht bereit, selbst wenn es korrekt gebunden ist. Verwenden Sie in diesem Fall eine Vorlage, die die Serverauthentifizierung in ihrer erweiterten Schlüsselverwendung enthält, um das Zertifikat neu auszustellen.
Unterbrochene Zertifikatskette beim Client
LDAPS schlägt clientseitig fehl, wenn die Stammzertifizierungsstelle der ausstellenden Zertifizierungsstelle nicht im Speicher der vertrauenswürdigen Stammzertifizierungsstellen des betreffenden Rechners vorhanden ist. Dies tritt häufig bei Clients auf, die nicht in die Domäne eingebunden sind, auf Jump-Servern und bei Drittanbieteranwendungen, die LDAP-Verbindungen herstellen. Verteilen Sie die Stammzertifizierungsstelle und alle Zwischenzertifikate explizit an diese Rechner, anstatt davon auszugehen, dass die Domänenzugehörigkeit diese abdeckt.
CRL- oder OCSP-Abruffehler
Domänencontroller überprüfen den Sperrstatus des LDAPS-Zertifikats im Rahmen des TLS-Handshakes. Ist ein CRL-Verteilungspunkt oder OCSP-Responder nicht erreichbar, befindet er sich hinter einem Authentifizierungsproxy, den das Systemkonto nicht passieren kann, oder ist er offline, schlägt die Zertifikatsvalidierung fehl, obwohl das Zertifikat selbst gültig ist. Aktivieren Sie die CAPI2-Protokollierung, um diese Ursache zu bestätigen, bevor Sie von einem ungültigen Zertifikat ausgehen.
Schritte zum Zurücksetzen
Wenn LDAPS einen Ausfall verursacht oder eine abhängige Anwendung beeinträchtigt, sollte man bewusst ein Rollback durchführen, anstatt als Abkürzung eine Sicherheitskontrolle zu deaktivieren.
- Prüfen Sie, ob das vorherige Zertifikat noch verfügbar ist, entweder als Sicherungskopie exportiert oder zwar vorhanden, aber durch ein neueres ersetzt wurde. Falls ja, binden Sie es erneut im persönlichen Zertifikatsspeicher des Computers ein, anstatt den Server ohne gültiges Serverauthentifizierungszertifikat zu belassen.
- Falls kein vorheriges Zertifikat existiert, entfernen Sie das neu ausgestellte Zertifikat aus dem persönlichen Zertifikatsspeicher und stellen Sie den Domänencontroller wieder auf LDAP-only um, bis ein korrigiertes Zertifikat zur Neuausstellung bereitsteht.
- Wenn das Problem auf eine neu aktivierte LDAP-Kanalbindung oder eine verstärkte Signaturprüfung zurückzuführen ist, setzen Sie den entsprechenden Registrierungswert nur so lange auf die vorherige, weniger strenge Einstellung zurück, bis der fehlerhafte Client oder die Anwendung wieder funktioniert. Aktivieren Sie die verstärkte Prüfung anschließend wieder. Lassen Sie die verstärkte Prüfung nicht dauerhaft deaktiviert, um das Problem zu beheben.
- Nach jedem Rollback-Schritt sollte mit ldp.exe erneut validiert werden. Die Ursache sollte dokumentiert werden, bevor die Änderung erneut versucht wird.
- Deaktivieren Sie die Zertifikatssperrprüfung nicht, um einen CRL- oder OCSP-Fehler zu umgehen. Stellen Sie stattdessen die Verbindung zum Sperrendpunkt wieder her, da die Deaktivierung der Sperrprüfung genau die Kontrolle aufhebt, die LDAPS eigentlich gewährleisten soll.
Kurzübersicht: Voraussetzungen, Validierung, Fehler und Rollback Schritt für Schritt
Nutzen Sie diese Tabelle als praktische Checkliste für den gesamten Rollout-Prozess, vom Template-Design bis zur Validierung.
| Voraussetzung | Befehl / Konfiguration | Validierungsprüfung | Häufiger Fehler | Rollback | Eigentümer |
|---|---|---|---|---|---|
| Gesunde PKI-Hierarchie | Führen Sie PKIView.msc auf jeder Zertifizierungsstelle aus. | In PKIView werden keine Fehlersymbole angezeigt. | Unterbrochene Kette oder widerrufener Zwischenhändler | Korrigieren Sie die Hierarchie, bevor Sie fortfahren; dieser Schritt hat keinen eigenen Rollback. | PKI-Administrator |
| Vorlage für ein Serverauthentifizierungszertifikat | Duplizieren Sie die Kerberos-Authentifizierungsvorlage; aktivieren Sie „Zertifikat in Active Directory veröffentlichen“. | Die Vorlage wird in der Zertifikatvorlagenkonsole mit der korrekten EKU angezeigt. | Vorlage mit fehlender Serverauthentifizierungs-EKU | Entfernen Sie die Vorlage aus „Auszustellende Zertifikatvorlagen“. | PKI-Administrator |
| Vorlage der CA | Zertifizierungsstellenkonsole > Aktion > Neu > Auszustellende Zertifikatvorlage | Die Vorlage ist unter der ausstellenden Zertifizierungsstelle aufgeführt. | Vorlage für den anfragenden Server nicht sichtbar (Registrierungsberechtigungen) | Klicken Sie mit der rechten Maustaste auf die Vorlage > Alle Aufgaben > Nicht ausgeben | PKI-Administrator |
| Zertifikat angefordert und auf dem Server gebunden | mmc > Zertifikate (Computerkonto) > Neues Zertifikat anfordern | Das Zertifikat wird im persönlichen Speicher unter „Erweiterte Schlüsselverwendung“ mit Serverauthentifizierung angezeigt. | Schannel-Ereignis 36870 oder 36872 (ACL-, Ketten-, SAN- oder Ablaufproblem) | Entfernen Sie das Zertifikat aus dem persönlichen Zertifikatsspeicher; stellen Sie das vorherige Zertifikat wieder her, falls eines vorhanden war. | Plattform-/Identitätsteam |
| LDAPS-Konnektivität validiert | ldp.exe > Verbindung > Verbinden (SSL aktiviert, Port 636 oder 50001) | Verbindung wird ohne Fehlermeldung hergestellt | „Verbindung kann nicht hergestellt werden“ (Port blockiert oder kein Zertifikat gebunden) | Setzen Sie die Firewall-Regel zurück oder binden Sie das vorherige Zertifikat erneut. | Plattform-/Identitätsteam, mit Netzwerkteam |
| Kanalbindung / LDAP-Signatur-Erzwingung (optionale Härtung) | Legen Sie den Registrierungswert LdapEnforceChannelBinding fest. | Ältere LDAP-Clients authentifizieren sich auch nach der Durchsetzung weiterhin. | Legacy-Anwendungen versagen bei strikter Durchsetzung | Setzen Sie die Durchsetzung vorübergehend auf einen permissiven Wert zurück, während Sie die Clientanwendung reparieren. | Sicherheitsarchitekt |
Wie die Aktivierung von LDAPS mit dem Zertifikatslebenszyklusmanagement zusammenhängt
Das an einen Domänencontroller gebundene LDAPS-Zertifikat ist kein Sonderfall. Es handelt sich um ein weiteres kurzlebiges, erneuerbares Zertifikat, das abläuft, rotiert und schließlich anhand einer neuen Vorlage oder eines neuen Algorithmus neu ausgestellt werden muss. Es als einmalige Einrichtungsaufgabe zu behandeln, ist genau das manuelle Vorgehen, das an anderer Stelle in der Umgebung zu zertifikatsbedingten Ausfällen führt: Die DigiCert Trust Pulse Survey vom 2. Juli 2025 ergab, dass 45 % der Unternehmen im vergangenen Jahr zertifikatsbedingte Ausfallzeiten verzeichneten, wobei 37.5 % dieser Vorfälle direkt durch ein abgelaufenes Zertifikat verursacht wurden. Der stille Verlust des LDAPS-Zertifikats eines Domänencontrollers stellt denselben Fehler dar, hat aber weitreichendere Folgen, da alle LDAP-abhängigen Anwendungen und Anmeldepfade hinter diesem Domänencontroller sofort betroffen sind.
Plattformen für das Zertifikatslebenszyklusmanagement wie CertSecure Manager schließen diese Lücke, indem sie jedes Zertifikat erkennen, das an Ihre Domänencontroller und AD LDS-Instanzen gebunden ist, den Ablauf zentral überwachen und die Erneuerung automatisieren, noch bevor ein Administrator einen Schannel-Fehler bemerkt. Wenn Sie bereits an anderer Stelle in Ihrer Umgebung die Zertifikatsverwaltung modernisieren, erfahren Sie, wie PKI-Modernisierung und CLM zusammenarbeiten und wie eine kombinierte PKI- und CLM-Roadmap genau diese Art von internen, nicht-öffentlichen Zertifikaten berücksichtigt.
LDAPS in Cloud-, Hybrid- und Multi-CA-PKI-Umgebungen
Domänencontroller, die in Azure, AWS oder einer hybriden Active Directory-Umgebung gehostet werden, benötigen weiterhin ein Zertifikat einer Zertifizierungsstelle (CA), der alle Clients vertrauen. Dies wird zunehmend schwieriger, wenn Domänencontroller über verschiedene Regionen und Netzwerkgrenzen verteilt sind. In Hierarchien mit mehreren CAs, in denen regionale Zertifizierungsstellen jeweils ihre eigene Serverauthentifizierungsvorlage veröffentlichen, müssen alle Vorlagen und alle ausstellenden CAs auf dieselbe vertrauenswürdige Stammzertifizierungsstelle zurückgeführt werden. Andernfalls schlägt die LDAPS-Authentifizierung von Clients in einer Region gegenüber einem Domänencontroller in einer anderen Region fehl.
Für Organisationen, die Domänencontroller über mehrere Regionen oder Cloud-Anbieter hinweg betreiben, beseitigt die Zentralisierung der Zertifikatsausstellung über ein PKI-as-a-Service- Modell die Notwendigkeit, die Vorlagenkonfiguration und das CA-Vertrauen an jedem Standort manuell zu replizieren, und gibt jeder ausstellenden CA in einer Multi-CA-Hierarchie eine einheitliche Richtlinie zur Durchsetzung.
Erfolgsmessung und was regelmäßig überprüft werden sollte
Eine erfolgreiche LDAPS-Einführung bedeutet nicht nur, dass die Verbindung einmalig hergestellt wurde. Überprüfen Sie diese regelmäßig, nicht nur während der Ersteinrichtung:
- Ablaufdaten der Zertifikate auf jedem Domänencontroller und jeder LDAPS-Bindung einer AD LDS-Instanz, mit Warnungen rechtzeitig vor Ablauf.
- Schannel- und CAPI2-Ereignisprotokolle für TLS- oder Zertifikatsvalidierungsfehler, nicht nur für direkte Verbindungsfehler.
- CRL- und OCSP-Erreichbarkeit von jedem Domänencontroller, einschließlich über jeden Proxy im Pfad
- Welche Clients oder Anwendungen greifen nach der Verfügbarkeit von LDAPS weiterhin auf unverschlüsselte einfache Bindung über Port 389 zurück?
- Ob die LDAP-Kanalbindung und die Durchsetzung der Signatur wie vorgesehen konfiguriert sind und welche älteren Clients bei einer Verschärfung der Durchsetzung nicht mehr funktionieren würden
Ein Inventar kryptografischer Assets wie CBOM Secure erweitert diese Vorgehensweise über LDAPS-Zertifikate hinaus auf jeden Schlüssel, jedes Zertifikat und jeden Algorithmus in der Umgebung, sodass bei einem Ausfall nichts zum ersten Mal entdeckt wird.
Langfristig sollten Sie die Vorlage für das Serverauthentifizierungszertifikat genauso behandeln wie jedes andere Zertifikatsprofil, das einem Algorithmuswechsel unterliegt. Das NIST hat seine ersten drei Post-Quanten-Kryptografiestandards, FIPS 203, FIPS 204 und FIPS 205, am 13. August 2024 finalisiert. Interne PKI-Vorlagen, die für Infrastrukturen wie Domänencontroller verwendet werden, sind genau die Art von langlebigen, leicht zu vergessenden Zertifikatsprofilen, die einen Plan für Krypto-Agilität erfordern, bevor der Übergang interne Systeme erreicht. Das PQC Center of Excellence von Encryption Consulting und eine PQC-Readiness-Assessment sind die richtige Grundlage, um diese Roadmap für Krypto-Agilität zu erstellen.
Einschätzung von Encryption Consulting
Die meisten LDAPS-Ausfälle, die wir beobachten, beruhen nicht auf einem Missverständnis. Sie entstehen vielmehr durch Zertifikate, die einmalig ausgestellt wurden, funktionierten und danach nicht mehr überprüft wurden, bis sie abliefen oder das CAPI2-Protokoll mit Widerrufsfehlern überflutet wurde. Die Lösung besteht nicht in einer einmaligen Optimierung – die oben genannten Schritte sind weiterhin gültig. Wichtig ist, dass dieses Zertifikat in dem System sichtbar ist, das bereits die Zertifikatsabläufe Ihrer PKI überwacht, und nicht nur im Gedächtnis desjenigen verbleibt, der es eingerichtet hat. Wenn Sie mehr als einige Domänencontroller betreiben, benötigen Sie ein Lifecycle-Tool und keine Tabellenkalkulation, die jemand vergisst zu öffnen.
Fazit
Die oben genannten Schritte aktivieren LDAPS und schützen die in Ihrer PKI-Umgebung verwendeten Anmeldeinformationen sowie alle anderen Anwendungen, die verschlüsseltes LDAP nutzen können. Behandeln Sie das soeben ausgestellte Zertifikat von Anfang an als verwaltetes Gut: Überwachen Sie dessen Ablaufdatum, achten Sie auf Schannel- und CAPI2-Fehler und halten Sie den Rollback-Plan bereit, anstatt im Notfall improvisieren zu müssen.
Wenn Sie Hilfe mit Ihrer PKI-Umgebung benötigen, senden Sie uns gerne eine E-Mail an [email protected].
Häufig gestellte Fragen
Was ist der wichtigste Nutzen aus der Aktivierung von LDAPS mit Microsoft PKI?
LDAPS ersetzt unverschlüsselte LDAP-Verbindungen durch eine TLS-geschützte Verbindung mithilfe eines Serverauthentifizierungszertifikats, das von Ihrer Microsoft PKI ausgestellt und an jeden Domänencontroller oder jede AD LDS-Instanz gebunden wird. Nach der Bindung erfordert dieses Zertifikat die gleiche laufende Verwaltung wie jedes andere Zertifikat in Ihrer Umgebung.
Warum ist das für PKI-Teams in Unternehmen wichtig?
Unverschlüsselte LDAP-Simple-Binds senden Domänenanmeldeinformationen im Klartext, und der Verzeichnisverkehr betrifft nahezu jede identitätsabhängige Anwendung in einem Unternehmen. PKI-Teams, die LDAPS ignorieren, setzen die Anmeldeinformationen einem weit verbreiteten und bekannten Risiko im Netzwerk aus, das durch einfache Paketmitschnitte ausgenutzt werden kann.
Welche Risiken erhöhen sich, wenn dieses Thema manuell behandelt wird?
Die manuelle Handhabung führt dazu, dass das Ablaufdatum des LDAPS-Zertifikats nirgendwo außer im institutionellen Gedächtnis erfasst wird, Vorlagen zwischen Domänencontrollern abweichen, private Schlüssel nicht durchgängig als exportierbar für die Sicherung gekennzeichnet werden und niemand die Schannel- oder CAPI2-Protokolle überprüft, bis ein Ausfall das Problem erzwingt.
Welche Teams sollten für diese Änderung verantwortlich sein?
PKI-Administratoren sind für die Zertifikatsvorlage und -ausstellung verantwortlich. Plattform- oder Identitätsteams verwalten die Domänencontroller-Anbindung und den täglichen Betrieb. Sicherheitsarchitekten entscheiden über die Kanalbindung und die Durchsetzung der LDAP-Signatur. Compliance-Beauftragte und CISOs überwachen dies im Rahmen des umfassenderen Zertifikatsrisikomanagements.
Wie hängt das mit dem Zertifikatslebenszyklusmanagement zusammen?
Das LDAPS-Zertifikat ist ein weiteres Asset, das erkannt, dessen Ablauf überwacht und dessen Erneuerung automatisiert werden muss. Tools zur Zertifikatslebenszyklusverwaltung wie CertSecure Manager wenden dieselbe Automatisierung auf Domänencontroller-Zertifikate an wie auf öffentliche TLS-Zertifikate und schließen so die Lücke, die durch die manuelle, einmalige Ausstellung entsteht.
Wie sollten Organisationen ihren Erfolg messen?
Erfolg bedeutet, dass es keine ungeplanten LDAPS-Ausfälle gibt, jeder Domänencontroller über ein gültiges Zertifikat mit der korrekten Server Authentication EKU verfügt, das noch lange gültig ist, die Validierung durch ldp.exe ohne Schannel- oder CAPI2-Fehler erfolgreich ist und die Kanalbindung oder LDAP-Signierung ohne Beeinträchtigung älterer Clients durchgesetzt wird.
Was sollte regelmäßig geprüft oder überwacht werden?
Prüfen Sie den Ablauf des Zertifikats bei jeder LDAPS-Bindung, Schannel-Ereignisse im Bereich 36870 bis 36888, die CRL- und OCSP-Erreichbarkeit von jedem Domänencontroller, welche Clients noch auf den unverschlüsselten Port 389 zurückgreifen und ob die Durchsetzung der Kanalbindung Ihrer dokumentierten Richtlinie entspricht.
Welche Auswirkungen hat dieses Thema auf Cloud-, Hybrid- oder Multi-CA-PKI?
Domänencontroller in Cloud- oder Hybridumgebungen benötigen weiterhin ein Zertifikat einer Zertifizierungsstelle, der jeder Client vertraut. Dies ist regions- und netzwerkübergreifend schwieriger zu gewährleisten. In Hierarchien mit mehreren Zertifizierungsstellen muss die Vorlage jeder regionalen ausstellenden Zertifizierungsstelle auf dieselbe vertrauenswürdige Stammzertifizierungsstelle verweisen, da die LDAPS-Validierung sonst für Clients in einer anderen Region als dem Domänencontroller fehlschlägt.
Welche Voraussetzungen müssen vor der Implementierung erfüllt sein?
Sie benötigen eine intakte PKI-Hierarchie ohne Fehler in PKIView.msc, eine ausstellende Zertifizierungsstelle, die von jedem Zielserver aus erreichbar ist, Administratorrechte für das Unternehmen, eine Zertifikatvorlage, die die Server Authentication EKU enthält, und einen offenen Netzwerkzugriff auf Port 636 (oder 50001 für AD LDS).
Auf welche häufigen Fehler sollten Administratoren achten?
Achten Sie auf Schannel-Ereignisse 36870 und 36872 aufgrund eines fehlerhaften Zertifikats, einer fehlerhaften Schlüssel-ACL, einer fehlerhaften Schlüsselkette, eines fehlerhaften SAN oder eines Ablaufproblems; Verbindungsfehler von ldp.exe aufgrund eines blockierten Ports oder eines fehlenden Zertifikats; ein Zertifikat, dem die Server Authentication EKU fehlt; eine unterbrochene Vertrauenskette auf dem Client; und CRL- oder OCSP-Abruffehler während des TLS-Handshakes.
- Wichtige Erkenntnisse
- Für wen ist die Aktivierung von LDAPS relevant?
- Voraussetzungen:
- Installieren von AD LDS
- Konfigurieren von AD LDS
- Veröffentlichen eines Zertifikats, das die Serverauthentifizierung unterstützt
- Ausstellen des Zertifikats bei der ausstellenden Zertifizierungsstelle
- Anfordern eines Zertifikats zur Serverauthentifizierung
- Validieren der LDAPS-Verbindung
- Häufige Fehler und deren Behebung
- Schannel-Ereignis 36870 oder 36872 (Zertifikat- oder Schlüsselproblem)
- ldp.exe zeigt die Meldung „Verbindung kann nicht geöffnet werden“ oder „Es ist ein lokaler Fehler aufgetreten“ an.
- Zertifikat fehlt für Serverauthentifizierung (EKU)
- Unterbrochene Zertifikatskette beim Client
- CRL- oder OCSP-Abruffehler
- Schritte zum Zurücksetzen
- Kurzübersicht: Voraussetzungen, Validierung, Fehler und Rollback Schritt für Schritt
- Wie die Aktivierung von LDAPS mit dem Zertifikatslebenszyklusmanagement zusammenhängt
- LDAPS in Cloud-, Hybrid- und Multi-CA-PKI-Umgebungen
- Erfolgsmessung und was regelmäßig überprüft werden sollte
- Einschätzung von Encryption Consulting
- Fazit
- Häufig gestellte Fragen
- Was ist der wichtigste Nutzen aus der Aktivierung von LDAPS mit Microsoft PKI?
- Warum ist das für PKI-Teams in Unternehmen wichtig?
- Welche Risiken erhöhen sich, wenn dieses Thema manuell behandelt wird?
- Welche Teams sollten für diese Änderung verantwortlich sein?
- Wie hängt das mit dem Zertifikatslebenszyklusmanagement zusammen?
- Wie sollten Organisationen ihren Erfolg messen?
- Was sollte regelmäßig geprüft oder überwacht werden?
- Welche Auswirkungen hat dieses Thema auf Cloud-, Hybrid- oder Multi-CA-PKI?
- Welche Voraussetzungen müssen vor der Implementierung erfüllt sein?
- Auf welche häufigen Fehler sollten Administratoren achten?

