
- Kurzantwort: Was sind versteckte Schalter von Certutil und Certreq?
- Wichtige Erkenntnisse
- Für wen sind die versteckten Schalter von Certutil und Certreq relevant?
- Voraussetzungen, Befehle, Validierungsprüfungen und Rollback nach Schalterkategorie
- Certutil.exe
- Certreq.exe
- -ImportPFX in Certreq vs -importPFX in Certutil
- Wie Verschlüsselungsberatung helfen kann
- Fazit
- Häufig gestellte Fragen
In den letzten 20 Jahren haben sich certutil.exe und certreq.exe als zwei der zuverlässigsten Windows-Toolkits etabliert. Diese Tools sind unverzichtbar für die Verwaltung kryptografischer Schlüssel und Zertifikate , insbesondere in Serverumgebungen, wo Sicherheit höchste Priorität hat. Es ist kein Geheimnis, dass die grundlegende Nutzung dieser Tools ein breites Spektrum an leistungsstarken Funktionen eröffnet.
Neben den üblicherweise genutzten Funktionen bietet diese Software jedoch eine Reihe erweiterter Möglichkeiten und weniger bekannter Optionen, die speziell für Administratoren entwickelt wurden, die eine detaillierte Kontrolle über Zertifikatsanforderungen und -ausstellung benötigen. In diesem Leitfaden stellen wir Ihnen diese oft übersehenen Funktionen vor und zeigen Ihnen die verborgenen Optionen, mit denen Sie das volle Potenzial dieser Tools ausschöpfen können.
Kurzantwort: Was sind versteckte Schalter von Certutil und Certreq?
versteckte Schalter von Certutil und certreq Dies sind erweiterte Befehlszeilenparameter in certutil.exe und certreq.exe, die nicht in der Standardhilfe angezeigt werden. Sie werden durch Ausführen des Befehls mit Beachtung der Groß-/Kleinschreibung angezeigt. -uSAGE Certutil bietet 24 zusätzliche Optionen für die Active Directory PKI-Verwaltung, HSM-Diagnostik und CNG-Konfiguration. Certreq bietet 5 zusätzliche Optionen, darunter den direkten Import von Hardwareanbietern über [Option einfügen]. -ImportPFX.
Wichtige Erkenntnisse
- Das
-uSAGEDer Parameter „flag“ (Groß-/Kleinschreibung beachten) ist der Schlüssel zum Aufdecken versteckter Schalter in certutil und certreq. In Kombination mit-vfür certutil (certutil -v -uSAGEDadurch wird die umfassendste Hilfeausgabe mit vollständiger Syntax erzeugt. Ohne sie bleiben 24 certutil- und 5 certreq-Schalter völlig unsichtbar. - Versteckte Schalter sind absichtlich nicht dokumentiert und können sich in verschiedenen Windows Server-Versionen unterschiedlich verhalten. Sie fallen nicht unter den Standard-Support von Microsoft. Testen Sie sie daher immer in einer Testumgebung, bevor Sie sie auf einer produktiven oder kritischen Zertifizierungsstelle einsetzen.
-dsDel,-delkeyund-SetCATemplatessind unumkehrbar und können Active Directory PKI-Objekte dauerhaft entfernen oder die Ausstellung von CA-Vorlagen einschränken. - Das
-csplistund-csptestPair ist der schnellste Weg, um Probleme mit HSM- und Smartcard-Anbietern zu diagnostizieren: Wenn der Anbieter nicht angezeigt wird in-csplistDer Fahrer ist nicht registriert; wenn es jedoch erscheint-csptestWenn etwas fehlschlägt, liegt das Problem an Berechtigungen, der PIN oder dem Bibliothekspfad. Dieser Workflow ersetzt stundenlange Fehlersuche am Telefon durch eine strukturierte, zweistufige Diagnose. - Das
-v -dstemplateDie Kombination ist der korrekte Befehl für die Sicherheitsprüfung von Zertifikatvorlagen. Ohne-vSie erhalten Vorlagennamen. Damit erhalten Sie die vollständige Erweiterung einschließlich Registrierungsflags, privaten Schlüsselflags, Ausstellungsrichtlinien und EKU-OIDs, was erforderlich ist, um Fehlkonfigurationen von ESC1 bis ESC16 in AD CS-Umgebungen zu identifizieren. - Certutil
-importPFXund Zertifikatsanforderungen-ImportPFXSie dienen unterschiedlichen Zwecken. Verwenden Sie certutil für den Import von Standard-Windows-Zertifikatspeichern mit Modifikatorsteuerung. Verwenden Sie certreq, wenn Sie direkt in einen benannten Hardwareanbieter, HSM KSP oder einen bestimmten Smartcard-Leser importieren, da certreq den Anbieter anhand seines Namens und nicht anhand des Windows-Speichers anspricht.
Für wen sind die versteckten Schalter von Certutil und Certreq relevant?
Diese versteckten Schalter sind primär ein Werkzeug für PKI-Administratoren, ihre betrieblichen und sicherheitstechnischen Auswirkungen betreffen jedoch mehrere Teams. Jede der unten aufgeführten Rollen muss verstehen, was diese Schalter bewirken und wo ihre Schutzmechanismen festgelegt werden müssen.
| Funktion / Rolle (Role) * | Warum es wichtig ist | Aktionselement |
|---|---|---|
| PKI-Administratoren | Eigenständige Durchführung des täglichen Betriebs von certutil und certreq: CA-Integritätsprüfungen, Vorlagenprüfungen via -v -dstemplate, CRL- und AIA-Validierung über -URLDatenbankbereinigung und HSM-Diagnose über -csplist und -csptestDie versteckten Schalter stellen das wichtigste Werkzeug für die erweiterte AD CS-Fehlerbehebung dar. | Lernen und testen Sie alle 24 versteckten certutil- und 5 versteckten certreq-Schalter in einer Laborumgebung; erstellen Sie ein Diagnose-Runbook, das häufige AD CS-Fehlerszenarien dem richtigen versteckten Schalter zuordnet; bestätigen Sie, dass CertSecure Manager Der CLM-Bestand ist aktuell, daher sind Vorlagen- und Anmeldedaten von -dstemplate Prüfungen können miteinander verknüpft werden. |
| Sicherheitsarchitekten | Die Richtlinie festlegen, welche versteckten Schalter ohne Änderungskontrolle für den Produktiveinsatz freigegeben werden dürfen; -dsDel, -delkey und -SetCATemplates sind unumkehrbar und erfordern eine formelle Genehmigung; -v -dstemplate ist das Diagnosetool für die Überprüfung von Fehlkonfigurationen der Zertifikatvorlagen von ESC1 bis ESC16 | Definieren und dokumentieren Sie, welche versteckten Schalter vor dem Produktionseinsatz eine Änderungsgenehmigung benötigen; einschließen certutil -v -dstemplate Ergebnisse vierteljährlicher Sicherheitsaudits von Zertifikatvorlagen zusammen mit Locksmith und PSPKIAudit; Überprüfung CBOM Secure Kryptografisches Inventar zusammen mit den Ergebnissen der Vorlagenprüfung |
| Active Directory-Teams | Eigene PKI-Containerobjektverwaltung in Active Directory; die -ds, -dsDel, -dsCert, -dsCRL und -dsTemplate Schalter arbeiten direkt auf AD PKI-Objekten und erfordern die Koordination durch einen AD-Administrator; versehentliches Löschen über -dsDel Entfernt Objekte endgültig ohne Bestätigungsaufforderung der MMC. | Vor jeder Änderung muss die Zustimmung des AD-Teams eingeholt werden. -dsDel, -dsAddTemplateden -SetCATemplates Betrieb im Produktivbetrieb; bestätigen Sie, dass AD PKI-Container-Backups verfügbar sind, bevor eine versteckte Switch-Operation durchgeführt wird, die AD-Objekte ändert. |
| Compliance-Teams | Es muss nachgewiesen werden, dass die Änderungen an der CA-Konfiguration über autorisierte Switches mit dokumentiertem Vorher-/Nachher-Zustand durchgeführt wurden; CA-Audit-Logeinträge für Vorlagenänderungen (Ereignis-ID 4899/4900) und Schlüssellöschungen müssen als Prüfnachweis aufbewahrt werden. | Umfassen certutil -v -dstemplate Basisausgabe in den vierteljährlichen Compliance-Nachweisen; bestätigen, dass die CA-Audit-Protokollierung aktiviert ist (certutil -setreg ca\auditfilter 127); die genehmigte Switch-Richtlinie als PKI-Betriebskontrolle dokumentieren. |
| CISOS | Die versteckten Schalter umfassen Funktionen, die die CA-Vertrauenskonfiguration dauerhaft verändern können; ohne eine definierte Richtlinie, welche Schalter eine Änderungskontrolle erfordern, kann eine einzige Fehlkonfiguration -SetCATemplates or -dsDel kann die Zertifikatsausstellung im gesamten Unternehmen stören. | Eine formale Autorisierungsrichtlinie für certutil/certreq-Switches als Teil der PKI-Governance-Dokumentation vorschreiben; Schulungen für PKI-Administratoren zu versteckten Switch-Funktionen und Schutzmaßnahmen finanzieren; AD CS-Konfigurationsänderungsereignisse in die SIEM-Überwachung einbeziehen. |
Voraussetzungen, Befehle, Validierungsprüfungen und Rollback nach Schalterkategorie
Nutzen Sie diese Tabelle, bevor Sie versteckte Schalter in einer Produktionsumgebung ausführen. Jede Zeile ordnet eine Schalterkategorie ihrer Voraussetzung, dem genauen Befehl, der Validierungsprüfung zur Bestätigung der korrekten Funktion, dem häufigsten Fehler, auf den zu achten ist, der Rollback-Aktion und dem zuständigen Verantwortlichen zu.
| Schalterkategorie | Voraussetzung | Befehl | Validierungsprüfung | Häufiger Fehler | Rollback | Eigentümer |
|---|---|---|---|---|---|---|
| Versteckte Schalter aufdecken | certutil.exe verfügbar (standardmäßig in Windows enthalten); Administratoraufforderung | certutil -v -uSAGE (am vollständigsten) oder certutil -uSAGE (nur Namen) | Die Ausgabe ist deutlich länger als certutil -?Es erscheinen zusätzliche Schalter, die in der Standardhilfe fehlen. | Flagge in Kleinbuchstaben geschrieben (-usage) gibt die Standardhilfe zurück; muss sein -uSAGE (Groß-/Kleinschreibung beachten) | N/A — Nur-Lese-Betrieb | PKI-Administrator |
| Vorlagenprüfung (-dstemplate) | AD CS installiert; Computer in die Domäne eingebunden; Benutzer hat Lesezugriff auf AD PKI-Container | certutil -v -dstemplate (alle Vorlagen) oder certutil -v -dstemplate WebServer (Einzelvorlage) | Die Ausgabe enthält die Werte für msPKI-Certificate-Name-Flag, msPKI-Private-Key-Flag, pKIExtendedKeyUsage und msPKI-Enrollment-Flag für jede Vorlage. | Zugriff verweigert: Dem Benutzer fehlen die Leserechte für CN=Zertifikatvorlagen in Active Directory; erforderlich ist ein Domänenbenutzer mit PKI-Lesezugriff (mindestens). | N/A — Nur-Lese-Betrieb | PKI-Administrator / Sicherheitsarchitekt |
| HSM/CSP-Diagnose (-csplist, -csptest) | HSM- oder Smartcard-Herstellertreiber, der als CSP oder KSP auf dem Gerät registriert ist; Administratoraufforderung | certutil -csplist dann certutil -csptest "ProviderName" | Zielanbieter erscheint in -csplist Ausgabe; -csptest Gibt den Vorgang erfolgreich zurück, ohne dass Zugriff verweigert oder Anbieter nicht gefunden wird. | Anbieter abwesend -csplist: Treiber nicht registriert, Herstellertreiber neu installieren; -csptest Fehler: PIN- oder Berechtigungsproblem, überprüfen Sie die HSM-Authentifizierungskonfiguration. | Nicht verfügbar – Nur-Lese-Diagnose; falls eine Treiberneuinstallation Probleme verursacht, Systemwiederherstellung aus einem System-Snapshot durchführen. | PKI-Administrator |
| CRL/AIA URL-Validierung (-URL) | Netzwerkzugriff auf CRL- und AIA-Endpunkte vom CA-Server; versteckter certutil-Schalter verfügbar | certutil -URL <CertificateFile> or certutil -URL <CRLFile> | Alle CDP- und AIA-URLs liefern den Status „Erreichbar“ zurück; der CRL-Download war erfolgreich und die Signatur wurde validiert; der OCSP-Responder liefert eine gültige Antwort | URL nicht erreichbar: Firewall-Regel blockiert den CRL- oder AIA-Port; CRL-Signatur ungültig: Zwischenschlüssel stimmt nicht überein; OCSP-Timeout: Responder ist nicht erreichbar oder falsch konfiguriert | Nicht verfügbar – schreibgeschützt; Firewall- oder Veröffentlichungsprobleme separat beheben. | PKI-Administrator |
| AD PKI-Objektlöschung (-dsDel) | Domänenadministrator- oder Unternehmensadministratorrechte; AD-PKI-Container-Backup abgeschlossen; Änderungsgenehmigung erhalten; Test außerhalb der Produktionsumgebung abgeschlossen | certutil -dsDel <ObjectDN> | Das Objekt wird nicht mehr angezeigt certutil -ds Ausgabe; im CA-Ereignisprotokoll wurden nach dem Löschen keine unerwarteten Registrierungsfehler gemeldet. | Falscher DN angegeben: Das falsche AD-PKI-Objekt wird endgültig gelöscht, eine Wiederherstellung mit certutil ist nicht möglich; vor dem Löschen wird keine Bestätigungsabfrage angezeigt. | Gelöschte AD-Objekte aus dem AD-Papierkorb wiederherstellen, falls aktiviert; alternativ aus einer AD-Sicherung wiederherstellen; es existiert kein certutil-Rollback. | PKI-Administrator + AD-Team (gemeinsame Autorisierung) |
| CA-Vorlagenbeschränkung (-SetCATemplates) | CA-Administratorrechte; aktuelle Vorlagenliste dokumentiert über certutil -catemplates; Genehmigung der Änderungskontrolle | certutil -SetCATemplates +TemplateName (hinzufügen) oder certutil -SetCATemplates -TemplateName (entfernen) | certutil -catemplates Die Liste der vorgesehenen Vorlagen wird korrekt angezeigt; die Testregistrierung von einem Clientrechner bestätigt, dass die erwarteten Vorlagen verfügbar sind und keine unerwünschten Vorlagen blockiert werden. | Falscher Vorlagenname: Die vorgesehene Vorlage wurde entfernt, was zu Registrierungsfehlern für abhängige Systeme führt; überprüfen Sie die Vorlagennamen vor dem Ausführen genau. | Entfernte Vorlagen erneut hinzufügen über certutil -SetCATemplates +TemplateName; vollständige Vorlagenliste aus dem Zustand vor der Änderung wiederherstellen | PKI-Administrator |
| certreq -ImportPFX (HSM-Import) | HSM KSP registriert und bestätigt über certutil -csplistPFX-Datei zugänglich; Administratoraufforderung; Test außerhalb der Produktionsumgebung abgeschlossen | certreq -ImportPFX PFXFile "ProviderName" | Das Zertifikat erscheint im Ziel-HSM-Schlüsselcontainer; Schlüsseloperationen (Signieren, Verschlüsseln) werden mit dem importierten Schlüssel über den angegebenen Anbieter erfolgreich ausgeführt. | Anbieter nicht gefunden: HSM-Treiber nicht registriert; PIN-Fehler: Authentifizierung am HSM fehlgeschlagen; verwenden certutil -csplist Um die Schreibweise des Anbieternamens und die Verfügbarkeit zu überprüfen, bevor Sie fortfahren | Löschen Sie den importierten Schlüsselcontainer aus dem HSM mithilfe des Lieferantenverwaltungstools; verwenden Sie nicht certutil -delkey auf HSM-Containern ohne Herstelleranleitung | PKI-Administrator |
Certutil.exe
Certutil.exe ist ein leistungsstarkes, in Windows integriertes Befehlszeilentool zur Verwaltung, Fehlerbehebung und Validierung von Komponenten der Public-Key-Infrastruktur (PKI). Es wird von PKI-Administratoren, Sicherheitsingenieuren und Systemadministratoren häufig eingesetzt und unterstützt eine Vielzahl von zertifikatsbezogenen Operationen. Dazu gehören die Verwaltung und Überprüfung von Zertifikatsspeichern, die Verifizierung von Zertifikatsketten und Schlüsselpaaren, die Prüfung des Sperrstatus über die Zertifikatssperrliste (CRL) und das Online Certificate Status Protocol (OCSP) , das Codieren und Decodieren von Dateien, das Hashen von Dateien, die Konfiguration von Registrierungseinstellungen der Zertifizierungsstelle (CA), die Interaktion mit Active Directory PKI-Containern, die Konvertierung von Zertifikaten zwischen verschiedenen Formaten sowie die Behebung von Problemen bei der Zertifikatsregistrierung oder -vertrauensstellung. Aufgrund seiner umfassenden Funktionalität und Flexibilität hat sich certutil.exe zu einem der wichtigsten Tools für die Arbeit mit Microsoft PKI-Umgebungen entwickelt.
Um die offizielle Dokumentation aufzurufen, folgen Sie diesem Link: certutil-Dokumentation
Certutil erkunden
Über die Zertifikatsverwaltung hinaus kann certutil.exe auch zum Sichern und Wiederherstellen von CA-Komponenten, zum Anzeigen von Konfigurationsinformationen für CAs und zum Einrichten von Zertifikatdiensten verwendet werden.
Ein wichtiges Verhalten ist folgendes: Wird certutil auf einem Zertifizierungsstellenserver (CA-Server) ohne Parameter ausgeführt , zeigt es Informationen zur lokalen CA-Konfiguration an. Auf einem Nicht-CA-Rechner entspricht dies standardmäßig dem Befehl certutil -dump. Dieses Verständnis ist wichtig, um die certutil-Ausgabe bei der Fehlersuche oder Protokollanalyse zu verstehen.
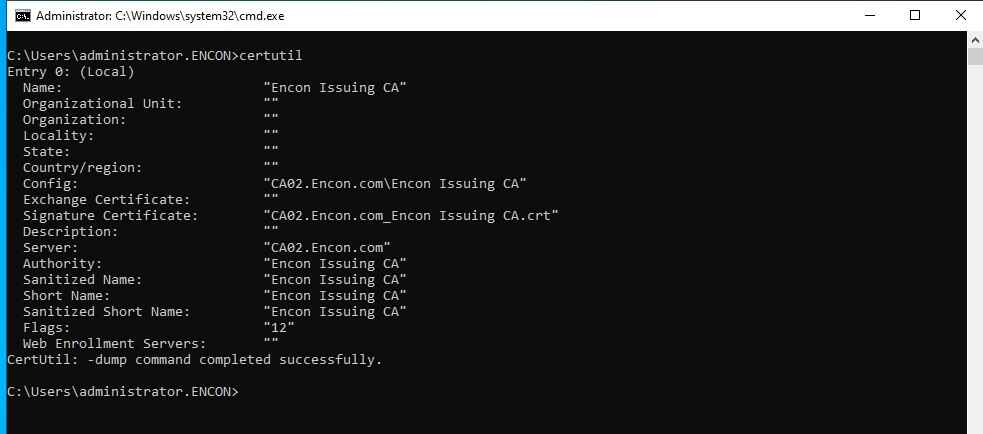
Das certutil bietet eine breite Palette von Optionen, die mit certutil -? oder certutil erkundet werden können.
Sie fragen sich vielleicht, welchen großen Unterschied der Schalter „-v“ ausmacht. Hier ist also die Ausgabe eines Strings im Vergleich zwischen certutil -? und certutil -v -?
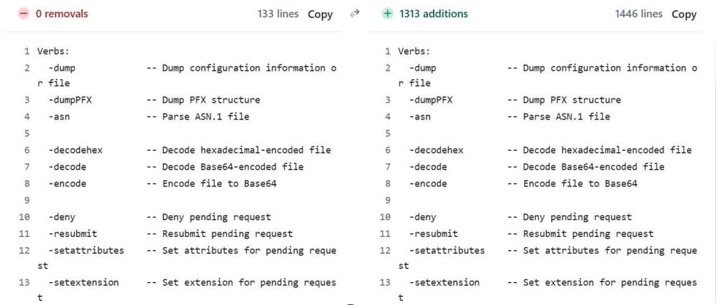
Die linke Seite zeigt die Ausgabe des Befehls „ certutil -? “, die rechte die Ausgabe von „ certutil -v -? “. Der Unterschied ist sofort erkennbar. Die ausführliche Ausgabe ist deutlich umfangreicher und geht weit über die kurze Liste von „certutil -?“ hinaus. Während die Standardhilfe häufig verwendete Befehle mit kurzen Beschreibungen hervorhebt, erweitert der Parameter „-v“ die Ausgabe erheblich und enthält zusätzliche Befehle und detailliertere Informationen. Dies verdeutlicht, wie viele Funktionen von certutil.exe verborgen bleiben, solange keine ausführliche Hilfe angefordert wird.
Erkundung der versteckten Schalter von Certutil
Die umfassendste Möglichkeit, alle Funktionen von certutil zu erkunden, bietet die folgende Parameterkombination:
certutil -v -uSAGE
Dies kombiniert die ausführliche Ausgabe (-v) mit der erweiterten Nutzungsansicht (-uSAGE) und erzeugt so die detaillierteste Hilfeausgabe mit vollständiger Syntax und zusätzlichen Befehlen, die in der Standardhilfe nicht angezeigt werden.
Falls Sie nur die Liste der versteckten Schalternamen ohne vollständige Syntaxdetails benötigen, liefert der folgende Befehl eine schnellere Teilmenge:
certutil -uSAGE
Es ist wichtig zu beachten, dass beide Parameter zwischen Groß- und Kleinschreibung unterscheiden und exakt wie angegeben eingegeben werden müssen. Darüber hinaus sind die versteckten Parameter von certutil und certreq aus gutem Grund nicht dokumentiert, da sie sich je nach Windows-Version unterschiedlich verhalten können und nicht vom Standard-Support von Microsoft abgedeckt werden. Daher empfiehlt es sich dringend, sie vor dem Einsatz in produktiven oder kritischen Systemen in einer Testumgebung zu prüfen.
Lassen Sie uns den Unterschied zwischen den beiden Ausgaben genauer betrachten. Links sehen wir die Standardausgabe von `certutil -?` , rechts die Ausgabe von `certutil -uSAGE` . Der Vergleich verdeutlicht zusätzliche, versteckte Optionen, die in der Standardhilfe nicht angezeigt werden. Diese zusätzlichen Optionen sind in der `-uSAGE`-Ansicht zur besseren Übersicht grün hervorgehoben.
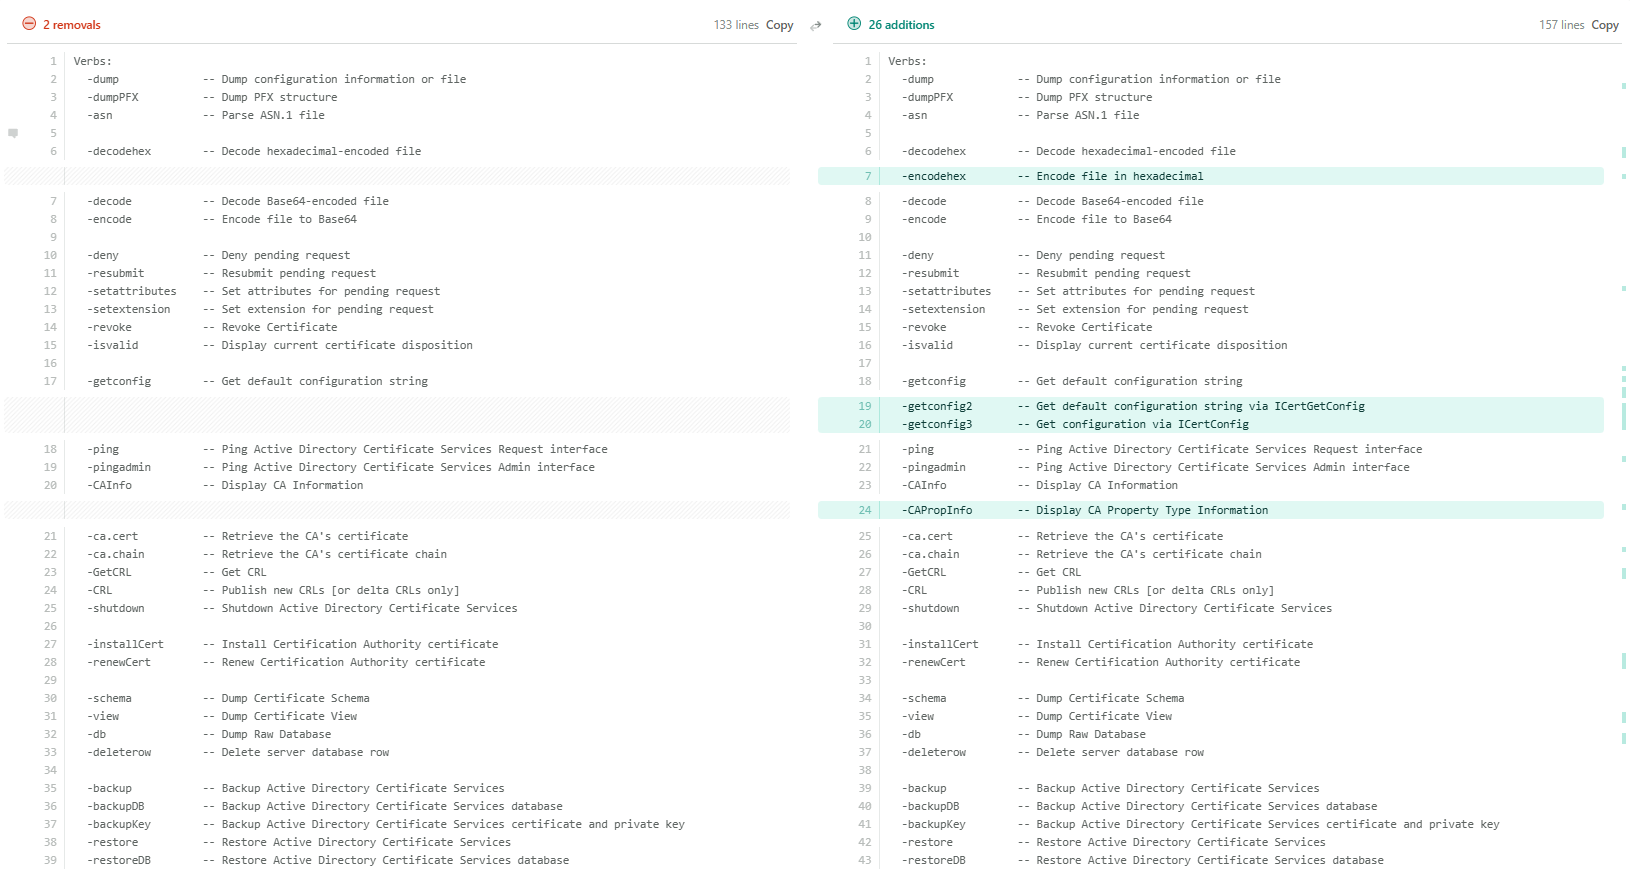
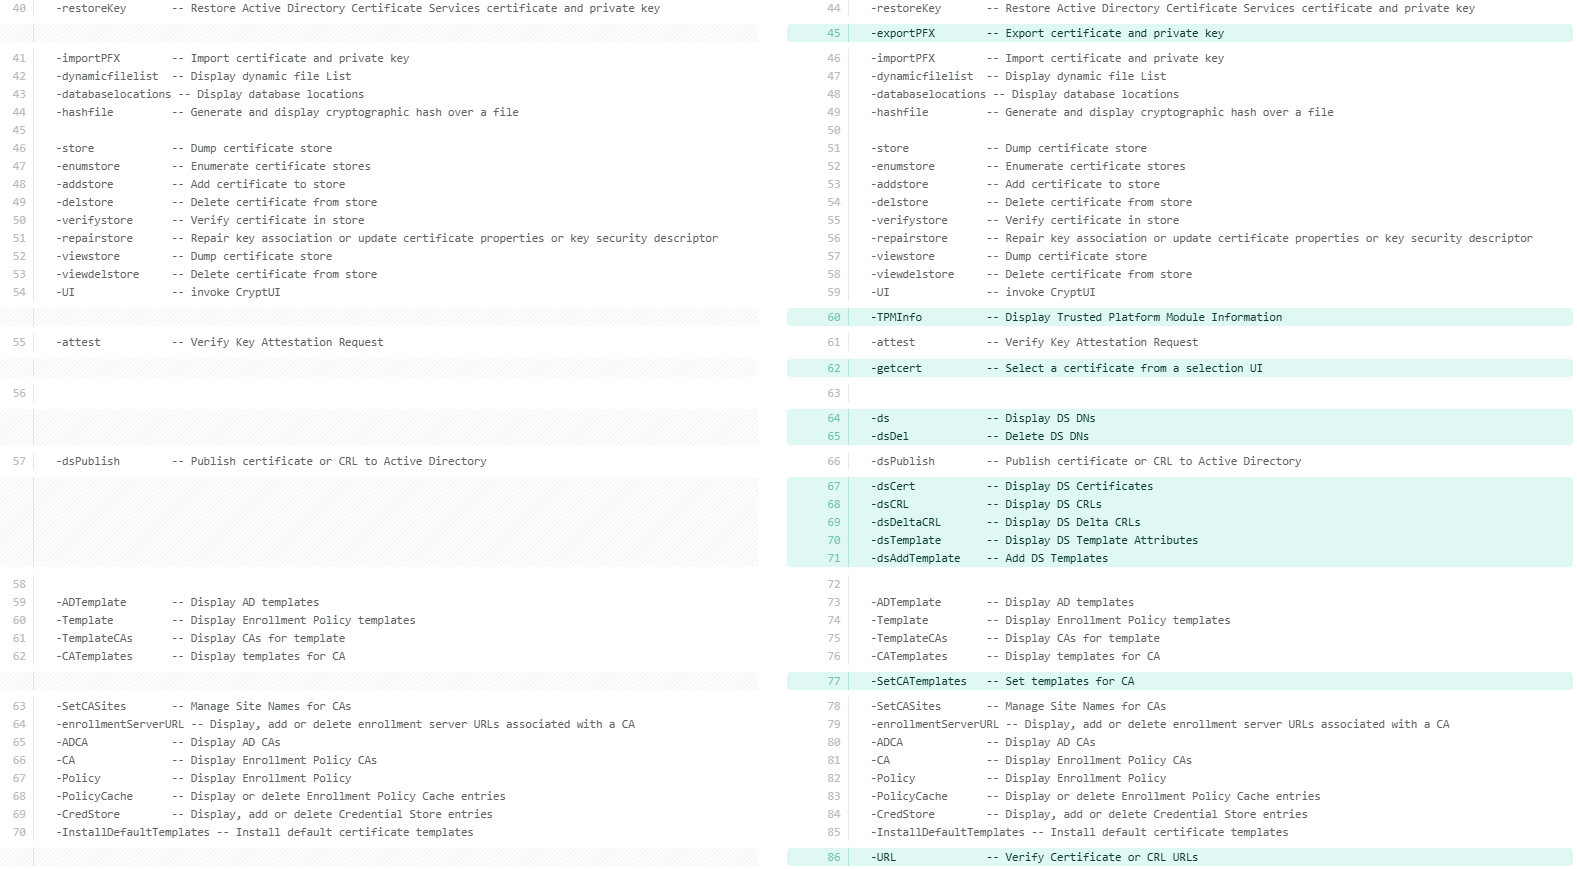
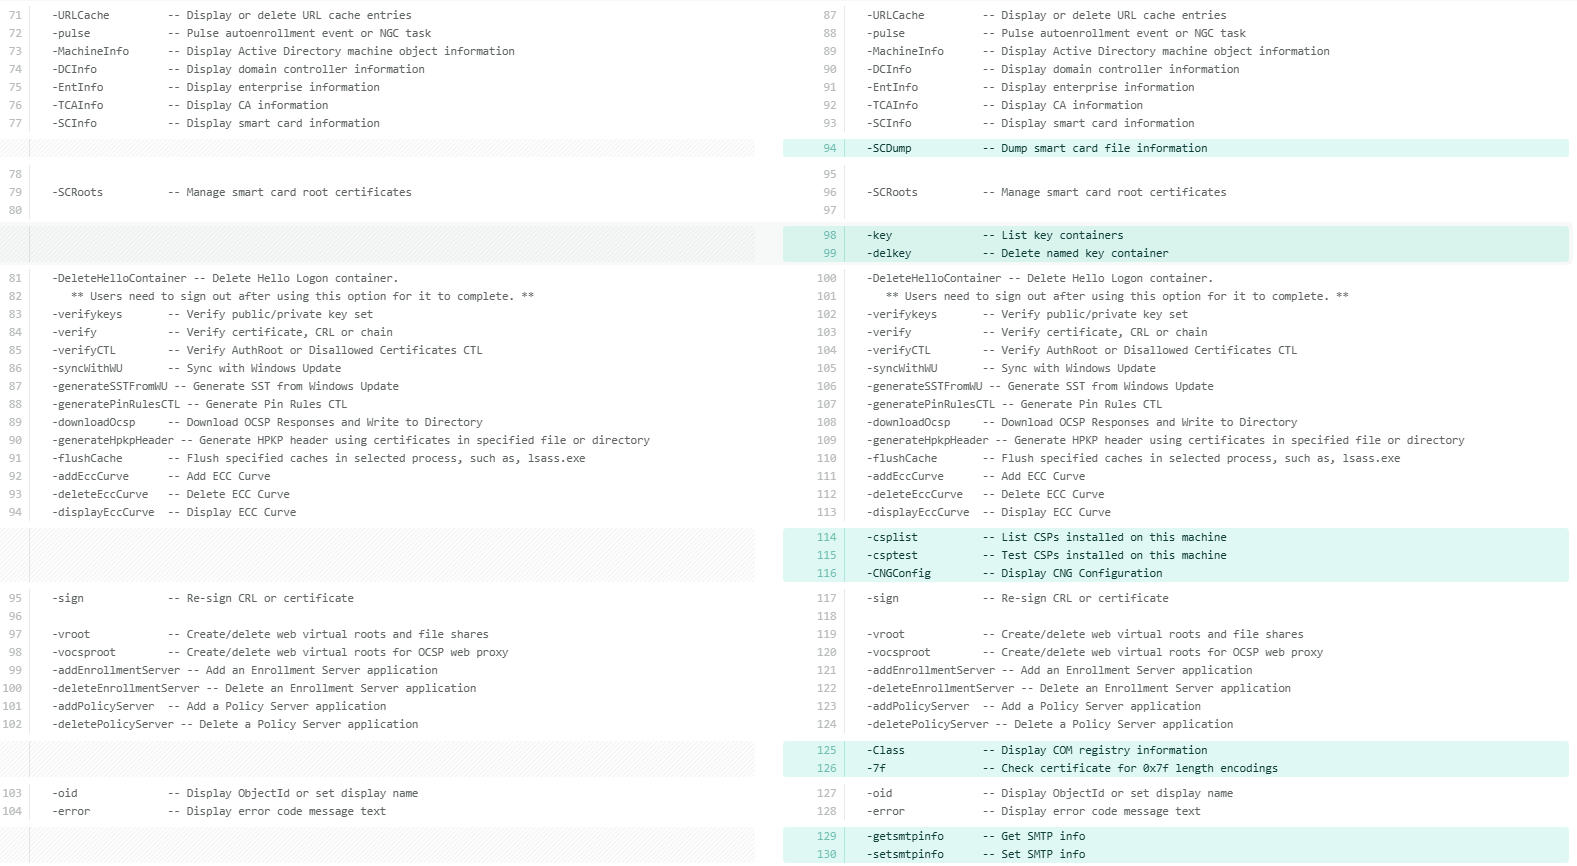
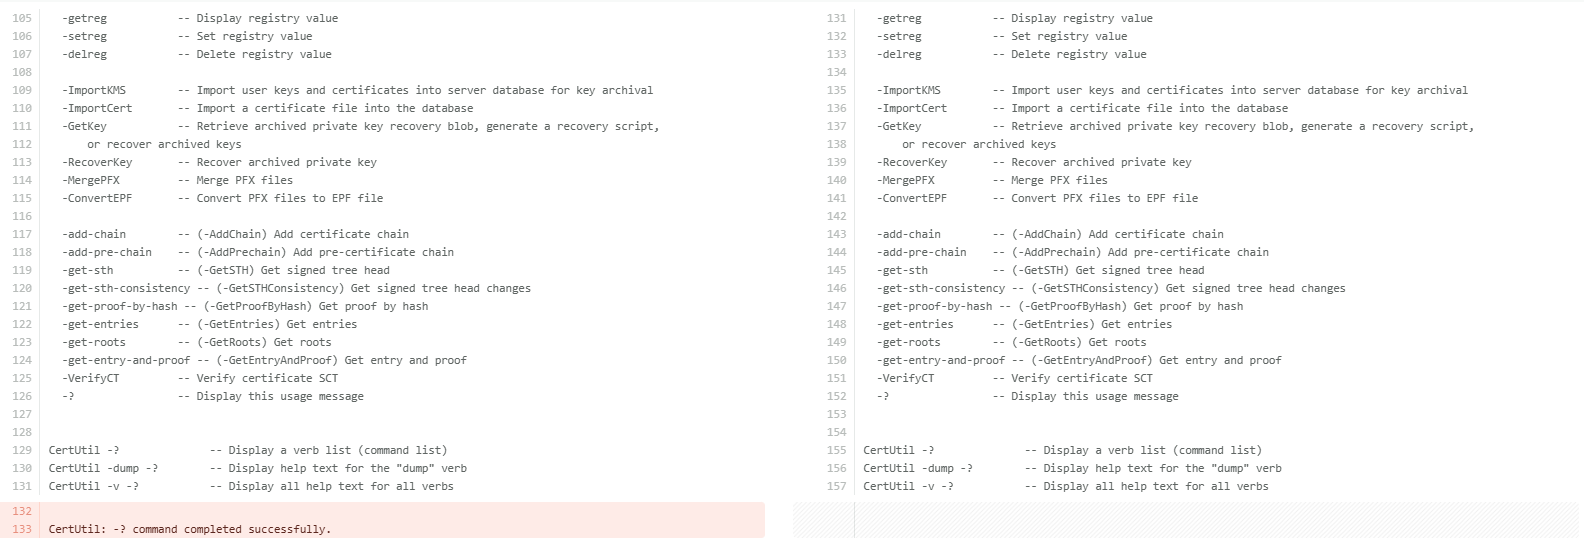
Nachdem die Unterschiede nun deutlich erkennbar sind, wollen wir die einzelnen Befehle unter `certutil -uSAGE` im Detail betrachten. Die folgende Tabelle erläutert jeden versteckten Schalter und dessen Zweck.
| Parameter | Beschreibung |
|---|---|
| -encodehex | Kodiert eine Datei im Hexadezimalformat. |
| -getconfig2 | Ruft die Standard-CA-Konfigurationszeichenfolge über die ICertGetConfig-Schnittstelle ab. |
| -getconfig3 | Ruft die CA-Konfiguration über die ICertConfig-Schnittstelle ab. |
| -CAPropInfo | Zeigt Informationen zum CA-Eigenschaftstyp an, z. B. die Datentypen und Flags jeder vom CA bereitgestellten Eigenschaft. Wird für fortgeschrittene CA-Skripte verwendet. |
| -exportPFX | Exportiert ein Zertifikat und seinen privaten Schlüssel in eine PFX-Datei. |
| -TPMInfo | Zeigt Informationen zum Trusted Platform Module (TPM) an. Darin enthalten sind Version, Hersteller und Funktionen des TPM, was beim Einsatz von TPM-basierten Schlüsseln hilfreich ist. Wird zur Validierung von TPM-basierten Schlüsseln und virtuellen Smartcards (VSC) verwendet. |
| -getcert | Öffnet eine Benutzeroberfläche zur Zertifikatsauswahl, um ein Zertifikat interaktiv auszuwählen. Die vollständige Syntax lautet: certUtil [Optionen] -getcert [ObjectId | ERA | KRA [CommonName]]. |
| -ds | Zeigt die Active Directory Distinguished Names (DNs) für PKI-Container (AIA, CDP usw.) an. Hilft dabei, zu verstehen, wo PKI-Objekte in AD gespeichert sind. |
| -dsDel | Löscht einen bestimmten Eintrag aus einem Active Directory PKI-Container. Vorsicht ist geboten, da AD-Objekte dauerhaft entfernt werden. |
| -dsCert | Zeigt Zertifikate an, die in Active Directory PKI-Containern gespeichert sind. |
| -dsCRL | Zeigt die im Active Directory gespeicherten Zertifikatssperrlisten (CRLs) an. |
| -dsDeltaCRL | Zeigt in Active Directory gespeicherte Delta-CRLs an. Wird verwendet, wenn eine Zertifizierungsstelle inkrementelle Sperrlisten veröffentlicht. |
| -dsTemplate | Zeigt Zertifikatvorlagenattribute aus Active Directory an. Fügen Sie „-v“ davor hinzu, um Registrierungsflags, Flags für private Schlüssel, Ausstellungsrichtlinien und EKU-OIDs vollständig anzuzeigen. Wird für die Vorlagenprüfung und Sicherheitsüberprüfung verwendet. |
| -dsAddTemplate | Fügt Zertifikatvorlagen zu Active Directory hinzu. Wird bei der Einrichtung der Zertifizierungsstelle oder beim Veröffentlichen neuer Vorlagen verwendet. |
| -SetCATemplates | Legt die Liste der Vorlagen fest oder beschränkt sie, die eine Zertifizierungsstelle ausstellen darf. |
| -URL | Überprüft Zertifikats- und CRL-URLs (Certificate Revocation List), um sicherzustellen, dass sie erreichbar sind und gültige Daten zurückgeben. Hilft bei der Fehlerbehebung von Erreichbarkeitsproblemen in Zertifikatsketten, CRLs und OCSP. |
| -SCDump | Gibt die Informationen der Smartcard-Datei aus. Wird bei Anmelde- und Bereitstellungsproblemen mit Smartcards verwendet. |
| -Schlüssel | Listet alle kryptografischen Schlüsselcontainer auf dem Rechner auf. Zeigt sowohl CryptoAPI- (Legacy-) als auch CNG-Schlüsselcontainer an. |
| -delkey | Löscht einen bestimmten kryptografischen Schlüsselcontainer von der Maschine (dauerhaft). |
| -csplist | Listet alle auf dem System installierten Kryptografie-Dienstleister (CSPs) und Schlüsselspeicheranbieter (KSPs) auf. Nützlich zur Überprüfung der Verfügbarkeit von HSM-/Smartcard-Anbietern. |
| -csptest | Testet einen CSP/KSP durch Laden und Überprüfen kryptografischer Operationen. Wird häufig zur Fehlerbehebung bei HSMs und Smartcards verwendet. |
| -CNGConfig | Zeigt die CNG-Konfiguration (Cryptography Next Generation) an, z. B. registrierte Algorithmen, Anbieter und CNG-Einstellungen. |
| -Klasse | Zeigt COM-Registrierungsinformationen für zertifikatsbezogene COM-Klassen an. |
| -7f | Prüft ein Zertifikat auf 0x7f Längenkodierungen. |
| -getsmtpinfo | Zeigt die auf der Zertifizierungsstelle konfigurierten SMTP-Benachrichtigungseinstellungen (E-Mail) an. |
| -setsmtpinfo | Konfiguriert die SMTP-Benachrichtigungseinstellungen auf der Zertifizierungsstelle, z. B. das Einrichten von E-Mail-Benachrichtigungen für Ereignisse der Zertifizierungsstelle wie Zertifikatsausstellung, -ablauf oder -fehler. |
Hinweis: Diese Befehle greifen auf sensible administrative Funktionen zu. Die unsachgemäße Verwendung von Parametern wie -dsDel, -delkey oder -SetCATemplates kann Zertifikatsdienste beeinträchtigen, Vertrauensketten unterbrechen oder kritische PKI-Objekte aus Active Directory entfernen. Überprüfen Sie daher stets das Ziel und die Auswirkungen, bevor Sie diese Befehle in einer Produktionsumgebung ausführen.
Nun wollen wir uns einige der am häufigsten verwendeten versteckten Schalter genauer ansehen, die für PKI-Administratoren im täglichen Betrieb und bei der Fehlersuche am nützlichsten sind.
- -csplist und -csptest: Diese beiden Funktionen arbeiten am besten zusammen. Führen Sie zuerst `-csplist` aus, um alle auf dem System registrierten CSPs und KSPs anzuzeigen. Verwenden Sie anschließend `-csptest`, um einen bestimmten Provider zu laden und zu überprüfen. Dies ist die schnellste Methode, um Probleme mit HSMs oder Smartcards zu diagnostizieren: Wird der Provider nicht in `-csplist` angezeigt, ist der Treiber nicht registriert. Wird er angezeigt, aber `-csptest` schlägt fehl, liegt das Problem an den Berechtigungen, der PIN oder dem Bibliothekspfad. Jeder Parameter kann auch einzeln erweitert werden, um weitere Details zu erhalten.
certutil -v -csplist -? certutil -v -csptest -?
- -dstemplate mit -v: Das Hinzufügen von `-v` vor `-dstemplate` bewirkt einen wesentlichen Unterschied. Ohne diese Option erhalten Sie nur die Vorlagennamen. Mit `-v` erhalten Sie die vollständige Ausgabe, einschließlich Registrierungsflags, Flags für private Schlüssel, Ausstellungsrichtlinien und EKU-OIDs. Dies ist der Befehl, der bei der Überprüfung von Vorlagen auf Sicherheitsfehlkonfigurationen ausgeführt wird:
certutil -v -dstemplate certutil -v -dstemplate WebServer
Wichtig zu wissen ist außerdem, dass jeder versteckte Schalter, genau wie die öffentlichen, einzeln erweitert werden kann. Dies funktioniert für jeden Schalter in der -uSAGE-Liste:
certutil -URL -? certutil -v -SCDump -?
Zusammengenommen bieten diese Schalter PKI-Administratoren eine Transparenz und Kontrolle, die über die MMC-Konsole oder die Standardhilfe von certutil nicht verfügbar ist. Je besser Sie mit ihnen vertraut sind, desto schneller können Sie Probleme in Ihrer PKI-Umgebung diagnostizieren und beheben.
Certreq.exe
Certreq.exe ist ein leistungsstarkes, in Windows integriertes Befehlszeilentool zur Verwaltung des gesamten Zertifikatsregistrierungszyklus. Während certutil.exe die Zertifikatsprüfung und die Verwaltung von Zertifizierungsstellen übernimmt, konzentriert sich certreq.exe auf die Anforderungsseite: das Generieren, Einreichen, Abrufen und Installieren von Zertifikaten von einer Zertifizierungsstelle.
Um die offizielle Dokumentation aufzurufen, folgen Sie diesem Link: certreq-Dokumentation
Certreq erkunden
Im Kern fungiert certreq.exe als Bindeglied zwischen einem Zertifikatsanforderer und einer Zertifizierungsstelle. Es verarbeitet jeden Schritt des Registrierungsprozesses über eine einzige Befehlszeilenschnittstelle und ist daher besonders wertvoll in Serverumgebungen, in denen eine GUI-basierte Registrierung nicht verfügbar oder unpraktisch ist.
Hier erfahren Sie, was certreq leisten kann und wie die einzelnen Funktionen in reale PKI-Operationen integriert werden:
- Fordern Sie ein Zertifikat von einer Zertifizierungsstelle an: Mithilfe einer INF-Richtliniendatei generiert certreq eine Zertifikatsignierungsanforderung (CSR) und ein privates Schlüsselpaar. Die INF-Datei definiert den Betreff, den Schlüsselalgorithmus, die Schlüssellänge, den Verwendungszweck und alle angeforderten Erweiterungen und ermöglicht Administratoren so die präzise Kontrolle über die angeforderten Informationen.
certreq -new request.inf request.csr
- Stellen Sie eine Anfrage an eine Zertifizierungsstelle: Sobald ein CSR fertig ist, übermittelt certreq ihn direkt über RPC/DCOM an eine unternehmenseigene Zertifizierungsstelle oder über eine Datei an eine externe Zertifizierungsstelle. Der Parameter „-config“ gibt an, welche Zertifizierungsstelle verwendet werden soll, wenn mehrere Zertifizierungsstellen in der Umgebung vorhanden sind.
certreq -submit -config "ServerName\CAName" request.csr issued.cer
- Ein ausstehendes Zertifikat abrufen: Wenn eine Zertifizierungsstelle die Genehmigung durch einen Manager benötigt, wird das Zertifikat nicht sofort ausgestellt. certreq kann die Zertifizierungsstelle abfragen und das ausgestellte Zertifikat nach der Genehmigung mithilfe der bei der Einreichung zurückgegebenen Anforderungs-ID abrufen.
certreq -retrieve -config "ServerName\CAName"
ausgestellt.cer - Das ausgestellte Zertifikat akzeptieren und installieren: Nach dem Abruf installiert certreq das Zertifikat im entsprechenden Windows-Zertifikatspeicher und verknüpft es mit seinem privaten Schlüssel, wodurch der Registrierungsprozess abgeschlossen wird.
certreq -accept issued.cer
- Erstellen Sie einen Antrag auf gegenseitige Zertifizierung oder qualifizierte Unterordnung: Für Organisationen, die PKI-Hierarchien aufbauen, kann certreq Kreuzzertifizierungsanfragen aus einem bestehenden CA-Zertifikat erstellen. Dies wird verwendet, um Vertrauen zwischen zwei unabhängigen PKI-Hierarchien herzustellen oder um eine qualifizierte untergeordnete CA mit eingeschränkten Namensräumen und Richtlinienbeschränkungen zu erstellen.
- Unterzeichnen Sie einen Antrag auf gegenseitige Zertifizierung oder qualifizierte Unterordnung: certreq kann auch eine ausstehende Cross-Zertifizierungsanforderung mit einem vorhandenen CA-Zertifikat signieren und so die Vertrauensstellung zwischen PKI-Hierarchien abschließen, ohne dass die MMC CA-Konsole benötigt wird.
Certreq-Befehlsparameter
| Parameter | Beschreibung |
|---|---|
| -einreichen | Stellt eine Anfrage an eine Zertifizierungsstelle |
| -abrufen | Ruft die Antwort einer Zertifizierungsstelle auf eine vorherige Anfrage ab. |
| -Neu | Erstellt eine neue Anfrage aus einer .inf-Datei |
| -akzeptieren | Akzeptiert und installiert eine Antwort auf eine Zertifikatsanfrage. |
| -Politik | Legt die Richtlinie für eine Anfrage fest |
| -Zeichen | Unterzeichnet einen Antrag auf gegenseitige Zertifizierung oder qualifizierte Unterordnung |
| -einschreiben | Meldet sich für ein Zertifikat an oder verlängert es |
| -? | Zeigt eine Liste der certreq-Syntax, Optionen und Beschreibungen an. |
| Zeigt Hilfe für den angegebenen Parameter an. | |
| -v -? | Zeigt eine ausführliche Liste der certreq-Syntax, Optionen und Beschreibungen an. |
Unter diesen sind die Parameter -submit und -retrie die am häufigsten verwendeten, um über die Befehlszeile eine Zertifikatsanforderung zu stellen und die ausgestellten Zertifikate von der Zertifizierungsstelle abzurufen.
Erkundung der versteckten Schalter von Certreq
Genau wie certutil verfügt auch certreq über eine eigene Reihe versteckter Optionen, die mithilfe des gleichen, zwischen Groß- und Kleinschreibung unterscheidenden Parameters -uSAGE angezeigt werden:
certreq.exe -uSAGE
Die folgenden Screenshots vergleichen die Ausgabe von `certreq -?` links mit der Standardausgabe von `certreq -uSAGE` rechts. Die zusätzlichen, ausgeblendeten Optionen sind nur rechts sichtbar.
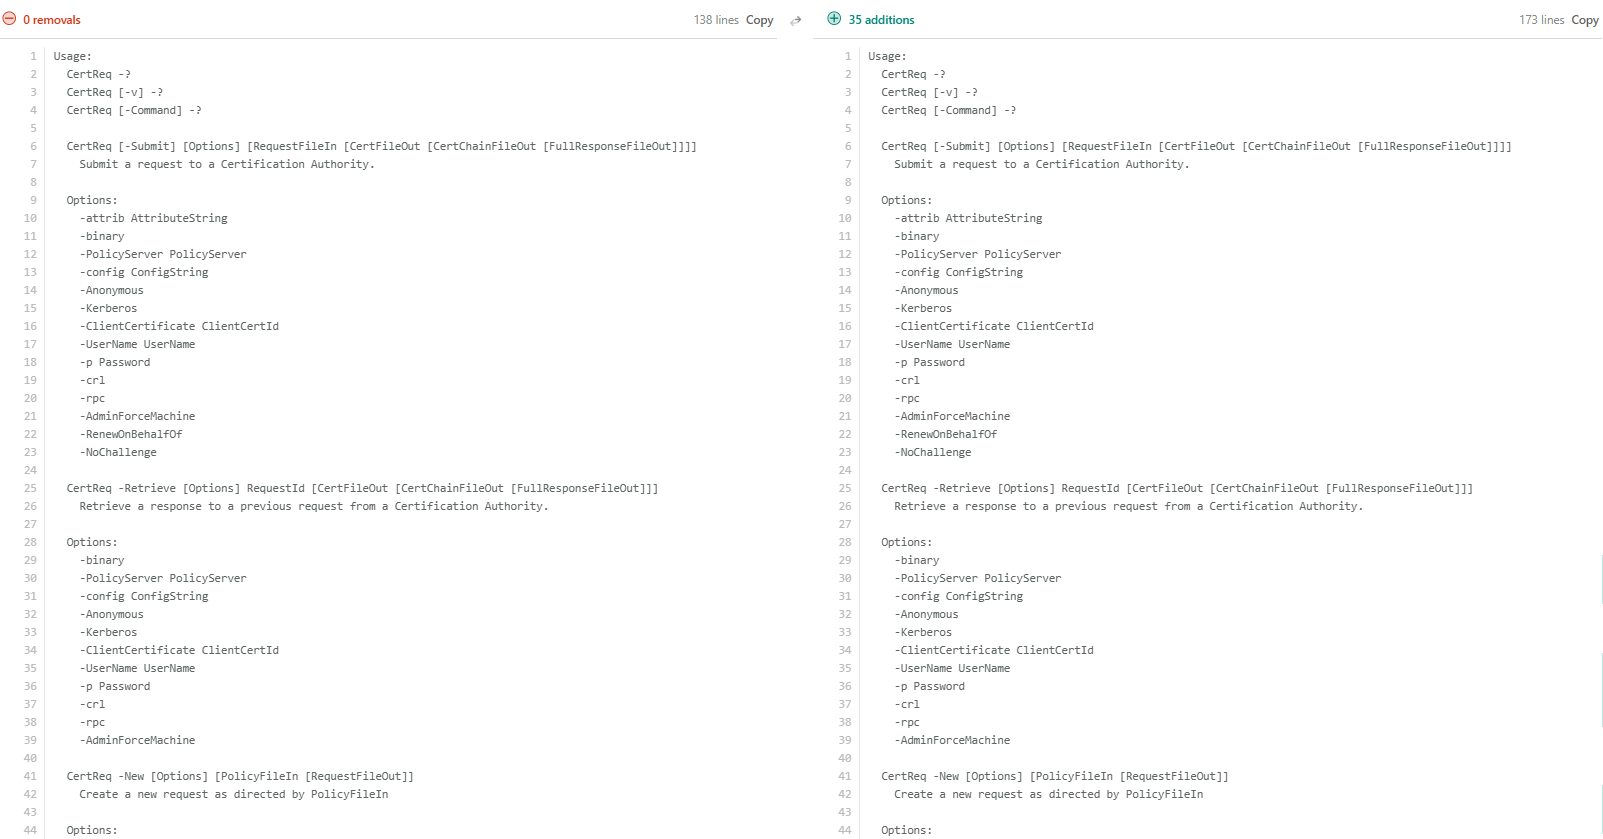
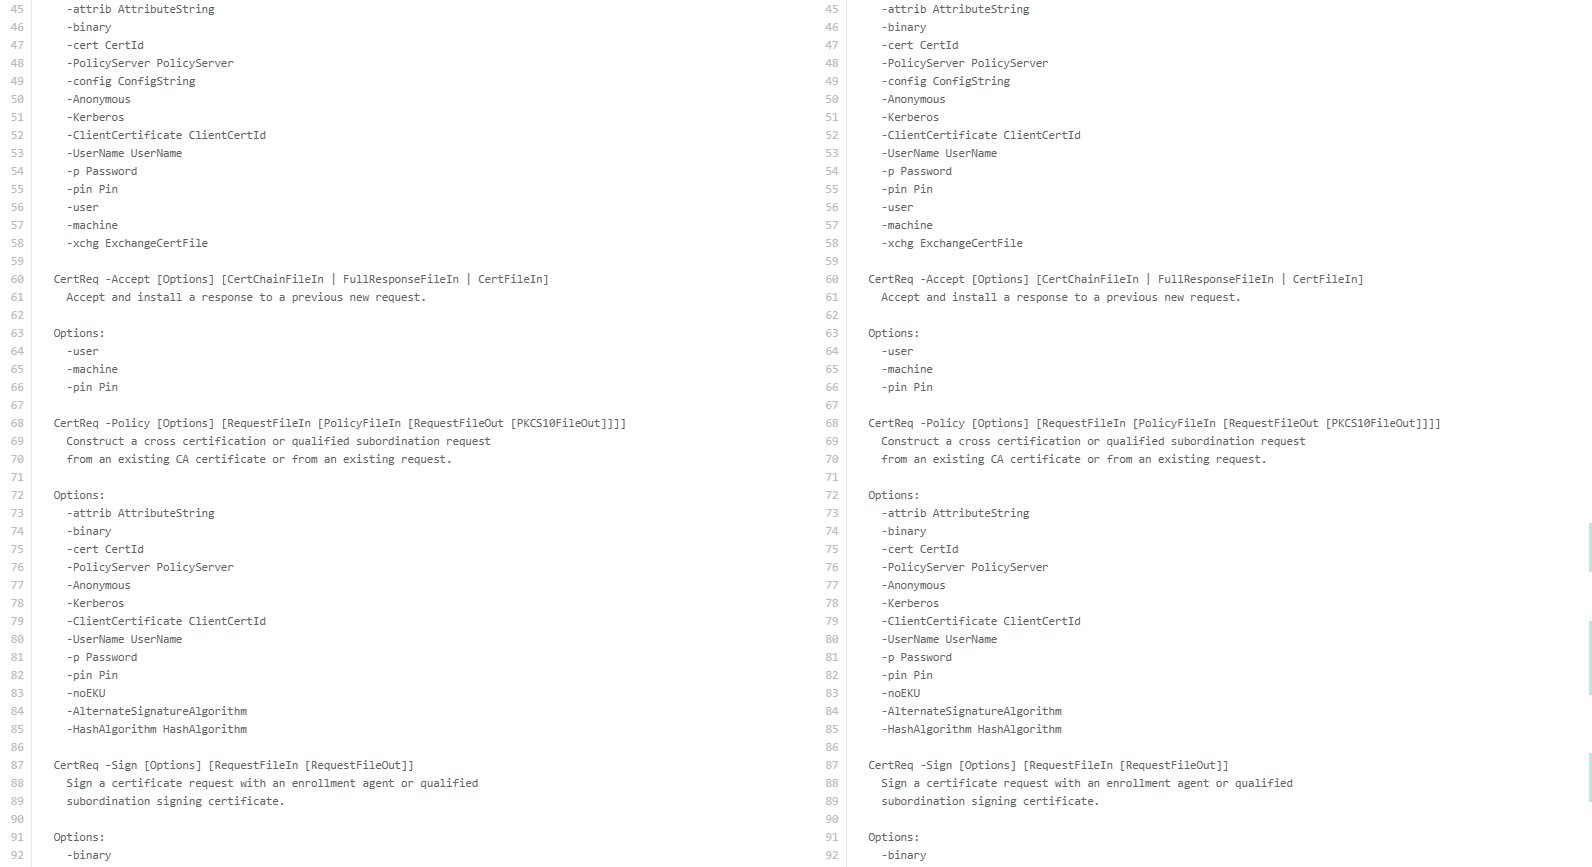
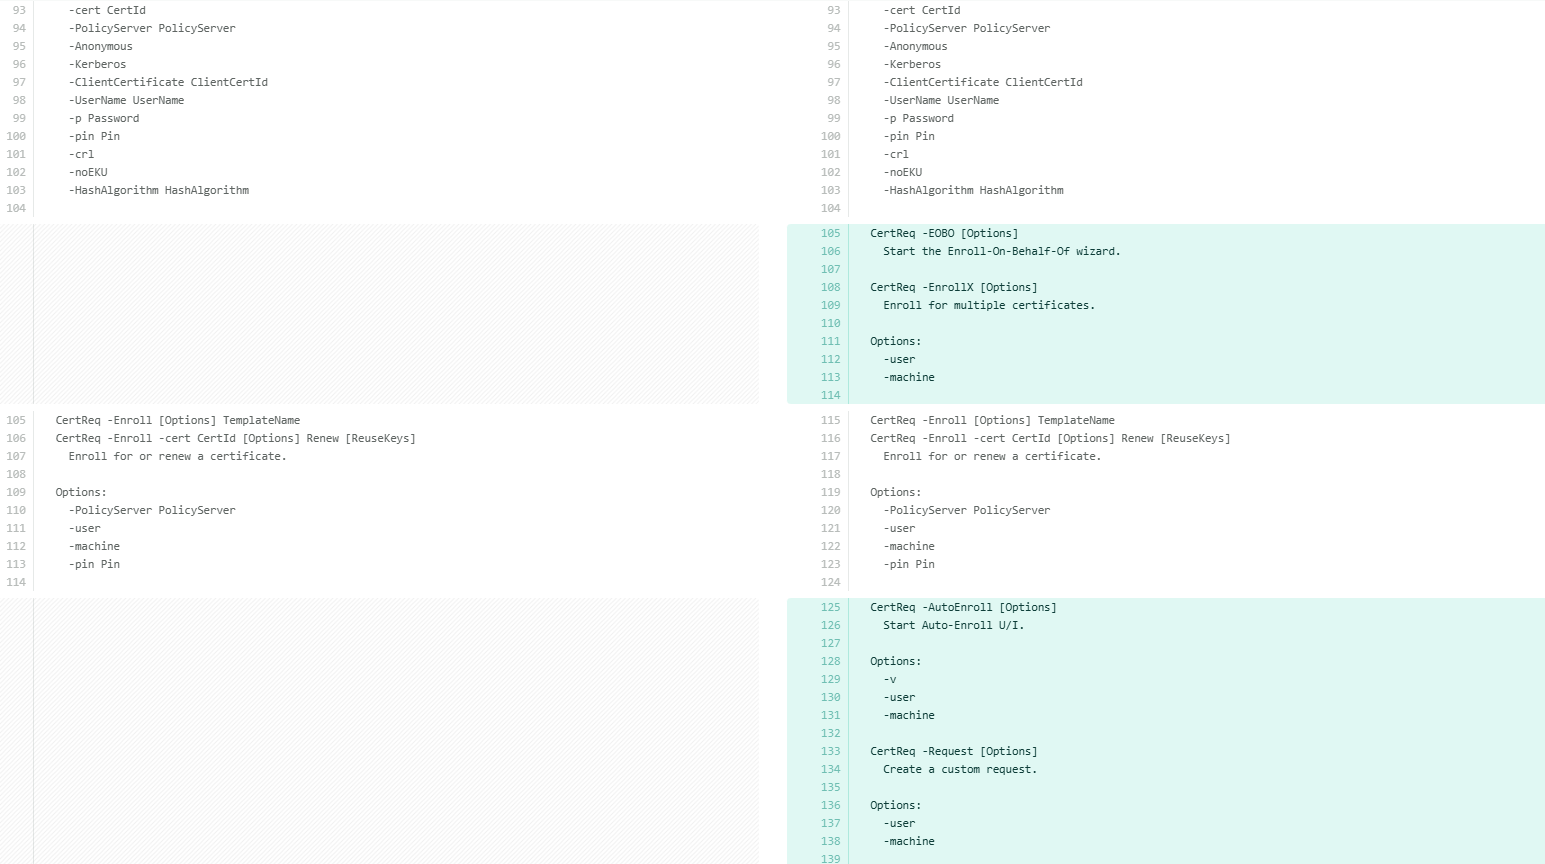
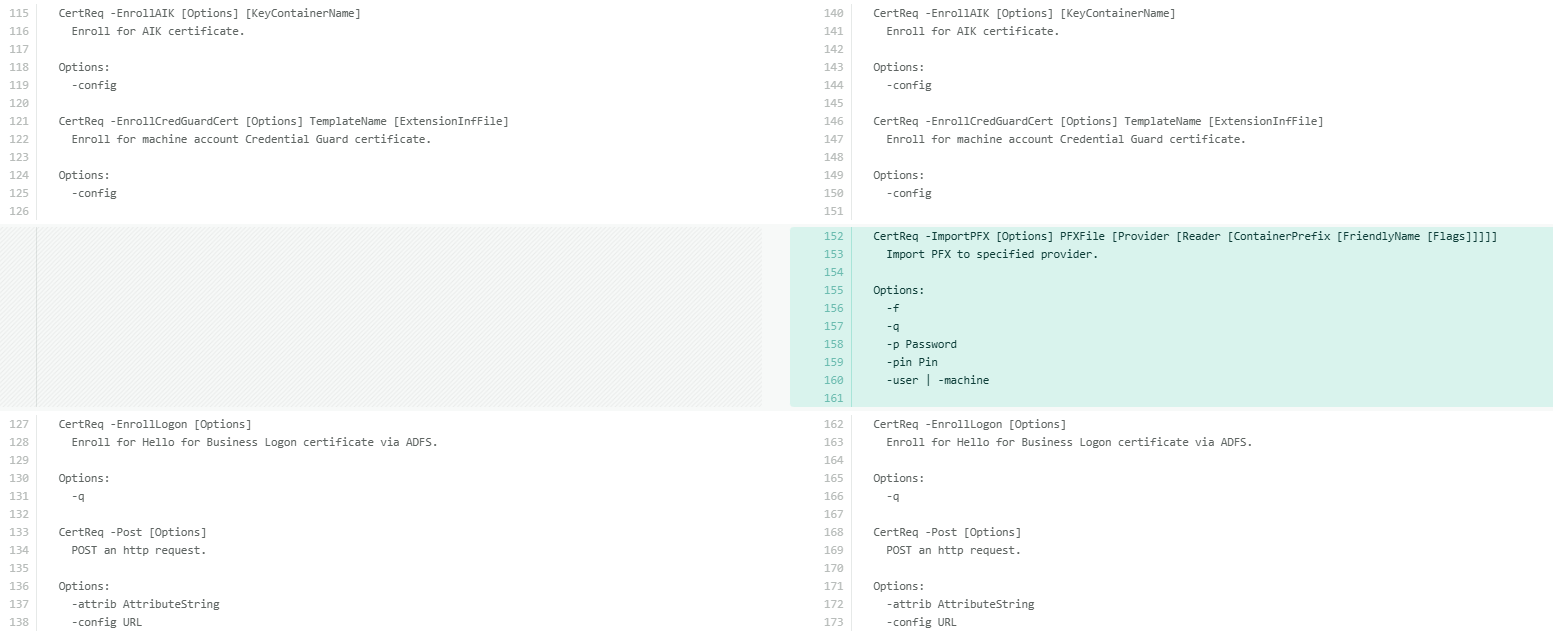
Nachdem die Unterschiede erläutert wurden, wollen wir nun jeden weiteren Befehl, der unter `certreq -uSAGE` verfügbar ist, detailliert untersuchen. Die folgende Tabelle erläutert jeden versteckten Schalter und dessen Zweck zur besseren Übersicht.
| Versteckter Schalter | Was es macht |
|---|---|
| -EOBO | Startet den Assistenten „Registrierung im Namen von“. Ermöglicht einem Registrierungsagenten, Zertifikate im Namen eines anderen Benutzers anzufordern. Erfordert die Konfiguration eines Registrierungsagentenzertifikats. |
| -EnrollX | Registriert mehrere Zertifikate in einem einzigen Vorgang. Akzeptiert die Optionen „-Accept user“ und „-machine“, um den Zielzertifikatspeicher zu steuern. |
| -Automatische Anmeldung | Startet die Benutzeroberfläche für die automatische Registrierung. Unterstützt die Optionen -v, -user und -machine. |
| -Anfrage | Erstellt eine benutzerdefinierte Zertifikatsanforderung mit erweiterter Kontrolle über den Anforderungsinhalt. Unterstützt die Kontextflags -user und -machine. |
| -ImportPFX | Importiert eine PFX-Datei direkt in einen bestimmten kryptografischen Anbieter, einschließlich Hardwareanbieter wie HSMs und Smartcards. |
Jeder dieser Punkte kann einzeln zur vollständigen Syntax erweitert werden:
certreq -ImportPFX -? certreq -AutoEnroll -? certreq -EOBO -?
Von diesen verdient -ImportPFX einen genaueren Blick, insbesondere aufgrund der Unterschiede zu den entsprechenden Funktionen in certutil.
-ImportPFX in Certreq vs -importPFX in Certutil
Von allen versteckten Optionen sind certreq -importPFX und certutil -importPFX besonders interessant. Obwohl beide mit PFX-Dateien arbeiten, dienen sie unterschiedlichen Zwecken und verhalten sich in der Praxis ganz anders.
Der entscheidende Unterschied liegt in der Art und Weise, wie sie das Ziel anvisieren. certutil -importPFX arbeitet mit benannten Windows-Zertifikatspeichern und bietet eine umfangreiche Liste von Modifikatoren, darunter AT_SIGNATURE, AT_KEYEXCHANGE, NoExport, NoChain, NoRoot, Protect, ProtectHigh, Pkcs8, VSM und mehr, wodurch eine detaillierte Kontrolle darüber ermöglicht wird, wie Zertifikat und Schlüssel genau importiert werden.
certutil [Optionen] -importPFX [CertificateStoreName] PFXFile [Modifiers]
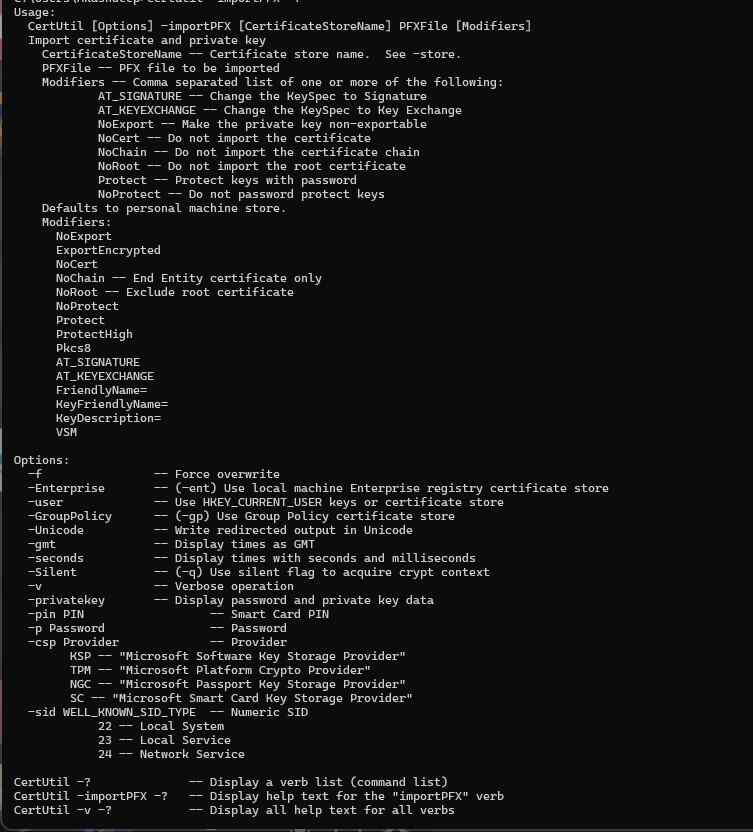
certreq -ImportPFX hingegen zielt direkt über den Namen auf einen bestimmten kryptografischen Anbieter ab, darunter Hardwareanbieter wie HSMs und Smartcard-Lesegeräte. Die Syntax ist positionsbasiert und nicht modifikatorbasiert:
certreq -ImportPFX PFXFile [Provider [Reader [ContainerPrefix [FriendlyName [Flags]]]]]
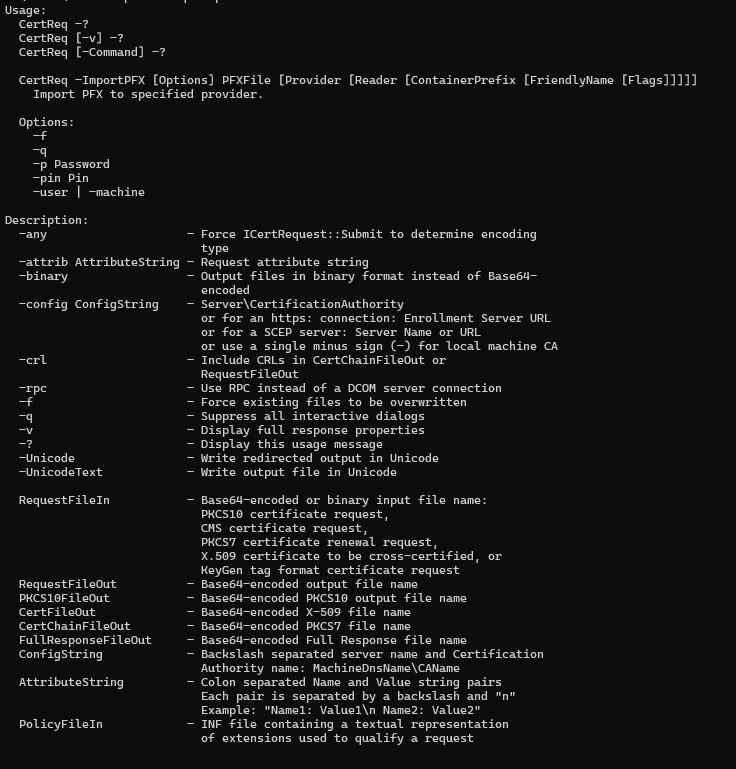
Hinweis: Die Option `-importPFX` in `certutil` ist ein vollständig dokumentierter und unterstützter Schalter. Im Gegensatz dazu ist `-ImportPFX` in `certreq` nicht in der Standardhilfe aufgeführt und gilt als undokumentierte oder weniger bekannte Funktion. Verwenden Sie diese Option mit Vorsicht und überprüfen Sie das Verhalten stets in Nicht-Produktionsumgebungen.
Verwenden Sie in der Praxis `certutil -importPFX` für Standardimporte aus Windows-Zertifikatspeichern, bei denen die Kontrolle von Modifikatoren wichtig ist. Verwenden Sie `certreq -ImportPFX`, wenn Sie direkt in einen benannten Hardwareanbieter, einen HSM-KSP oder einen bestimmten Smartcard-Leser importieren.
Wie Verschlüsselungsberatung helfen kann
Encryption Consulting bietet spezialisierte Dienstleistungen zur Identifizierung von Schwachstellen und zur Risikominderung durch PKI-Services . Unsere strategische Beratung richtet PKI-Lösungen an den Unternehmenszielen aus, steigert die Effizienz und minimiert Kosten. Durch die Partnerschaft mit Encryption Consulting können Unternehmen das volle Potenzial von PKI-Lösungen ausschöpfen und konkrete finanzielle Vorteile erzielen, während gleichzeitig hohe Sicherheitsstandards gewährleistet werden.
Encryption Consulting bietet mit PKIaaS eine flexible und sichere PKI-Lösung, die auf Ihre spezifischen Bedürfnisse zugeschnitten ist. Zu den Vorteilen zählen anpassbare Optionen, hohe Sicherheitsstandards und ein risikoarmes Management. PKIaaS automatisiert die Schlüssel- und Zertifikatsverwaltung, reduziert den Betriebsaufwand und minimiert das Risiko menschlicher Fehler. Darüber hinaus verbessert es die Netzwerktransparenz durch die Zertifikatspflicht für den Zugriff. Wir übernehmen den Aufbau der PKI-Infrastruktur und die Führung und Verwaltung der PKI-Umgebung (Cloud, Hybrid oder On-Premises) Ihres Unternehmens.
CertSecure Manager bietet umfassende Funktionen für das Lebenszyklusmanagement. Von der Erkennung und Inventarisierung über die Ausstellung, Bereitstellung, Verlängerung und den Widerruf bis hin zum Reporting bietet CertSecure eine Komplettlösung. Intelligente Berichtserstellung, Benachrichtigungen, Automatisierung, automatische Bereitstellung auf Servern und Zertifikatsregistrierung sorgen für zusätzliche Funktionen und machen CertSecure zu einem vielseitigen und intelligenten Werkzeug. Für vollständige kryptografische Transparenz in allen PKI-Umgebungen, einschließlich Cloud-nativer und hybrider Zertifizierungsstellen, erstellt CBOM Secure die kryptografische Stückliste, die die Befehlszeilendiagnosetools certutil und certreq durch eine kontinuierliche, automatisierte Inventarisierungsebene ergänzt.
Fazit
Certutil und certreq sind leistungsstarke Werkzeuge zur Zertifikatsverwaltung in Windows-Umgebungen. Obwohl ihre grundlegenden Funktionen weithin bekannt sind, offenbart die Auseinandersetzung mit ihren ausgefeilten Funktionen und versteckten Optionen eine Fülle erweiterter Möglichkeiten.
Diese Tools bieten eine Transparenz und Kontrolle über die Zertifikatsverwaltung , die weit über die Möglichkeiten der MMC-Konsole hinausgeht. Serveradministratoren, die sich eingehend mit den Funktionen von certutil und certreq auseinandersetzen, insbesondere mit den über -uSAGE zugänglichen versteckten Parametern, können PKI-Probleme deutlich schneller diagnostizieren und beheben. Benötigen Sie für die Verwaltung und Sicherung Ihrer Zertifikatsinfrastruktur weiterführende Expertise, steht Ihnen das PKI-Team von Encryption Consulting gerne zur Verfügung.
Häufig gestellte Fragen
Was ist die wichtigste Erkenntnis aus der Untersuchung der versteckten Schalter von Certutil und Certreq?
Sowohl certutil.exe als auch certreq.exe bieten über den Parameter `-uSAGE` (Groß-/Kleinschreibung beachten) deutlich erweiterte Funktionen, die in der Standardhilfe nicht angezeigt werden. Certutil bietet 24 zusätzliche, versteckte Optionen für die Verwaltung von Active Directory PKI-Containern, HSM- und Smartcard-Diagnose, CNG-Konfiguration und CA-Benachrichtigungseinstellungen. Certreq bietet fünf zusätzliche Optionen, darunter `-ImportPFX` für den direkten Import von Hardware-Anbietern. Diese Optionen ermöglichen PKI-Administratoren eine Transparenz und Kontrolle, die über die MMC-Konsole oder die Standardhilfe nicht verfügbar ist.
Warum sind die versteckten Schalter von certutil und certreq für PKI-Teams in Unternehmen wichtig?
PKI-Teams in Unternehmen, die Microsoft AD CS-Umgebungen verwalten, stehen regelmäßig vor Problemen, die die Standardhilfe von certutil und certreq nicht abdeckt: Fehler bei der HSM-Anbieterregistrierung, Sicherheitsüberprüfung von Zertifikatvorlagen, Inspektion von Active Directory PKI-Containern und Überprüfung der CNG-Konfiguration. Die in diesem Leitfaden beschriebenen versteckten Optionen bieten genau die Diagnose- und Verwaltungsfunktionen, die für diese Szenarien erforderlich sind. Da die Gültigkeit von Zertifikaten gemäß CA/Browser Forum Ballot SC-081v3 bis März 2029 auf 47 Tage verkürzt wird, benötigen PKI-Teams schnellere und präzisere Tools, um Registrierungs- und CA-Integritätsprobleme in kürzeren Erneuerungszyklen zu diagnostizieren und zu beheben.
Welche Risiken erhöhen sich, wenn certutil und certreq verwendet werden, ohne die versteckten Schalter zu verstehen?
Ohne Kenntnis der versteckten Parameter stehen PKI-Administratoren vor folgenden Problemen: langsamere Störungsbehebung, da Diagnoseparameter wie `-csplist`, `-csptest`, `-URL` und `-dstemplate` unbekannt sind; Fehlersuche bei HSM und Smartcards durch Ausprobieren; Sicherheitsüberprüfungen von Zertifikatvorlagen, bei denen die für die Anzeige von Registrierungsflags und EKU-OIDs erforderliche ausführliche Ausgabe nicht berücksichtigt wird; und die Verwendung von `certutil -importPFX` für Hardwareanbieterimporte, obwohl `certreq -ImportPFX` das richtige Werkzeug für die gezielte Ansteuerung eines benannten HSM-KSP oder Smartcard-Lesegeräts ist. Gefährliche Parameter wie `-dsDel`, `-delkey` und `-SetCATemplates` können ebenfalls ausgeführt werden, ohne dass deren dauerhafte und irreversible Auswirkungen auf Active Directory-PKI-Objekte verstanden werden.
Welche Teams sollten über fundierte Kenntnisse der Befehlszeilenprogramme certutil und certreq verfügen?
PKI-Administratoren sind für die täglichen Befehlszeilenoperationen mit certutil und certreq verantwortlich: CA-Integritätsprüfungen, Template-Audits über -v -dstemplate, CRL- und AIA-Validierung über -URL, Datenbankbereinigung und HSM-Diagnose über -csplist und -csptest. Sicherheitsarchitekten legen die Richtlinien fest, welche versteckten Parameter für den Produktiveinsatz zugelassen sind und welche eine Änderungskontrolle erfordern (insbesondere -dsDel, -delkey und -SetCATemplates). Active Directory-Teams verwalten die PKI-Containerobjekte und sollten immer dann einbezogen werden, wenn die Parameter -ds, -dsDel, -dsCert, -dsCRL oder -dsTemplate verwendet werden. Compliance-Teams stellen die Audit-Nachweise sicher, dass CA-Konfigurationsänderungen über autorisierte Parameter mit dokumentiertem Vorher-/Nachher-Zustand durchgeführt wurden.
Wie hängen die versteckten Schalter von certutil und certreq mit der Zertifikatslebenszyklusverwaltung zusammen?
Die versteckten Parameter `-dstemplate` und `-csptest` bilden die Diagnose- und Verwaltungsschicht für das Zertifikatslebenszyklusmanagement in Microsoft AD CS-Umgebungen. Der Parameter `-dstemplate` ermöglicht die Anzeige der Vorlagenkonfiguration, die festlegt, welche Zertifikate CLM-Plattformen wie CertSecure Manager registrieren und erneuern können. Der Parameter `-URL` überprüft die Erreichbarkeit von CRL und AIA, die für die CLM-Integritätsüberwachung unerlässlich ist. Die Parameter `-csplist` und `-csptest` verifizieren die Verfügbarkeit des HSM-Anbieters, die für den in CLM integrierten Hardware-Schlüsselschutz erforderlich ist.
Wie sollten Organisationen den Erfolg bei der Beherrschung der Befehlszeilenprogramme certutil und certreq messen?
Wichtige Kennzahlen: Mittlere Zeit zur Diagnose und Behebung von AD CS-Registrierungsfehlern (Ziel: unter 30 Minuten für PKI-Administratoren, die mit den Optionen `-csplist`, `-csptest`, `-URL` und `-dstemplate` vertraut sind); Anteil der Sicherheitsaudits von Zertifikatvorlagen, die die ausführliche Ausgabe von `-v -dstemplate` beinhalten (Ziel: 100 %); und Anteil der HSM-bezogenen Registrierungsfehler, die mithilfe von `-csplist` und `-csptest` diagnostiziert werden, bevor der Support des Herstellers eingeschaltet wird (Ziel: 100 %). Organisationen sollten außerdem überprüfen, ob für die Optionen `-dsDel`, `-delkey` und `-SetCATemplates` formale Änderungskontrollanforderungen definiert sind.
Was sollte bei den Vorgängen von certutil und certreq regelmäßig geprüft bzw. überwacht werden?
Kontinuierliche Überwachung: CA-Audit-Logs auf die Verwendung administrativer Parameter zur Änderung der CA-Konfiguration (-setreg, -SetCATemplates, -dsDel, -delkey) sowie auf Änderungen an Zertifikatvorlagen anhand der Ereignis-IDs 4899/4900 im CA-Audit-Log. Vierteljährliche Prüfung: Führen Sie `certutil -v -dstemplate` für alle veröffentlichten Vorlagen aus und vergleichen Sie diese mit der genehmigten Baseline. Führen Sie `certutil -csplist` aus, um die Registrierung von HSM- und Smartcard-Anbietern zu bestätigen. Führen Sie `certutil -URL` für alle AIA- und CDP-URLs aus, um die Erreichbarkeit von CRL und OCSP zu überprüfen.
Wie wirken sich die versteckten Schalter von certutil und certreq auf Cloud-, Hybrid- oder Multi-CA-PKI-Umgebungen aus?
In Hybridumgebungen arbeiten certutil und certreq ausschließlich mit der lokalen AD CS-Schicht und sind nicht auf Cloud-native CA-APIs anwendbar. Für die kryptografische Bestandsaufnahme über alle CA-Quellen in Hybridumgebungen hinweg bietet CBOM Secure die umgebungsübergreifende Transparenz, die certutil allein nicht gewährleisten kann. In Multi-CA-Umgebungen mit mehreren ausstellenden CAs müssen die Parameter `-dstemplate` und `-SetCATemplates` für jede CA einzeln ausgeführt werden, da die Veröffentlichung von Vorlagen CA-spezifisch ist. Organisationen, die eine verwaltete CA-Schicht evaluieren, können PKI as a Service parallel zu lokalem AD CS für eine hybride Abdeckung nutzen.
Welche Voraussetzungen müssen erfüllt sein, bevor die versteckten Schalter von certutil und certreq verwendet werden können?
Voraussetzungen: Administratorrechte auf dem Ziel-Windows-Server; für CA-bezogene Parameter müssen die Active Directory-Zertifikatdienste installiert sein und der Benutzer muss über CA-Administratorrechte verfügen; für HSM-bezogene Parameter (-csplist, -csptest, certreq -ImportPFX) muss der Treiber des HSM- oder Smartcard-Herstellers als CSP oder KSP registriert sein; die Parameter -uSAGE und -v unterscheiden Groß- und Kleinschreibung und müssen exakt wie angegeben eingegeben werden; alle versteckten Parameter sollten vor der Verwendung in einer produktiven CA in einer Testumgebung geprüft werden, da sie nicht dokumentiert sind und sich je nach Windows-Server-Version unterschiedlich verhalten können.
Auf welche häufigen Fehler sollten Administratoren bei der Verwendung der versteckten Optionen certutil und certreq achten?
Häufige Fehler: -uSAGE gibt die Standardhilfeausgabe zurück, da der Parameter in Kleinbuchstaben eingegeben wurde (-usage statt -uSAGE); certutil -csptest schlägt mit Zugriff verweigert oder Anbieter nicht gefunden fehl, da der HSM-Treiber nicht als KSP registriert ist (zuerst mit -csplist überprüfen); certutil -dsDel entfernt ein AD-PKI-Objekt dauerhaft ohne Wiederherstellungspfad, da vor dem Vorgang keine Sicherung erstellt wurde (führen Sie immer certutil -backupDB aus und exportieren Sie relevante AD-PKI-Objekte, bevor Sie -dsDel, -delkey oder -SetCATemplates verwenden); und certutil -importPFX wird verwendet, obwohl certreq -ImportPFX erforderlich war, da das Ziel ein benannter HSM-KSP und kein Windows-Zertifikatspeicher ist.
- Kurzantwort: Was sind versteckte Schalter von Certutil und Certreq?
- Wichtige Erkenntnisse
- Für wen sind die versteckten Schalter von Certutil und Certreq relevant?
- Voraussetzungen, Befehle, Validierungsprüfungen und Rollback nach Schalterkategorie
- Certutil.exe
- Certreq.exe
- -ImportPFX in Certreq vs -importPFX in Certutil
- Wie Verschlüsselungsberatung helfen kann
- Fazit
- Häufig gestellte Fragen

