
F5 Renewal Agent Integrationshandbuch
Voraussetzungen:
Damit der F5 Renewal Agent reibungslos mit Ihrer bereitgestellten Instanz von CertSecure Manager funktioniert, benötigen Sie einige wichtige Dinge.
-
Administratorrechte
Sie müssen als lokaler Administrator auf dem Zielcomputer angemeldet sein, auf dem Sie den Agenten installieren möchten.
-
F5-Konto mit erweitertem Shell-Zugriff
Zum Einrichten des Erneuerungsagenten benötigen Sie außerdem ein F5-Konto mit erweiterter Shell-Zugriffsberechtigung.
Schritte:
-
Navigieren Sie zur Benutzerliste
- Melden Sie sich als Administrator bei F5 an.
- Klicken Sie in der linken Seitenleiste auf System.
- Gehen Sie zu „Benutzer“ und dann zu „Benutzerliste“.
-
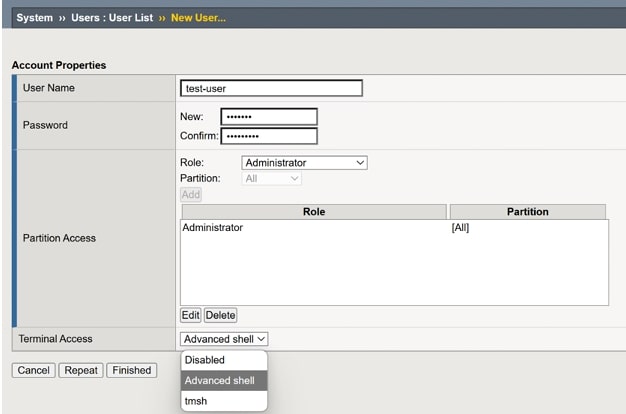
Erstellen Sie ein Konto mit den erforderlichen Berechtigungen
Geben Sie die erforderlichen Details ein, wählen Sie „Erweiterte Shell“ aus dem Dropdown-Menü für den Terminalzugriff und klicken Sie auf „Fertig“.
-
Navigieren Sie zur Benutzerliste
-
Konnektivität
CertSecure Manager muss vom Rechner aus zugänglich sein, auf dem der Webserver läuft. Rufen Sie zur Überprüfung https://your-certsecure-backend-url/check über einen Browser auf.
Sie müssen außerdem in der Lage sein, von der Zielmaschine aus per SSH auf Ihre bereitgestellte F5-Instanz zuzugreifen. Stellen Sie daher sicher, dass Port 22 geöffnet und zugänglich ist.
Installation
Nachdem Sie die Voraussetzungen bestätigt haben, können Sie den Erneuerungsagenten mithilfe des Installationsprogramms einrichten.
-
Konfiguration und Installation
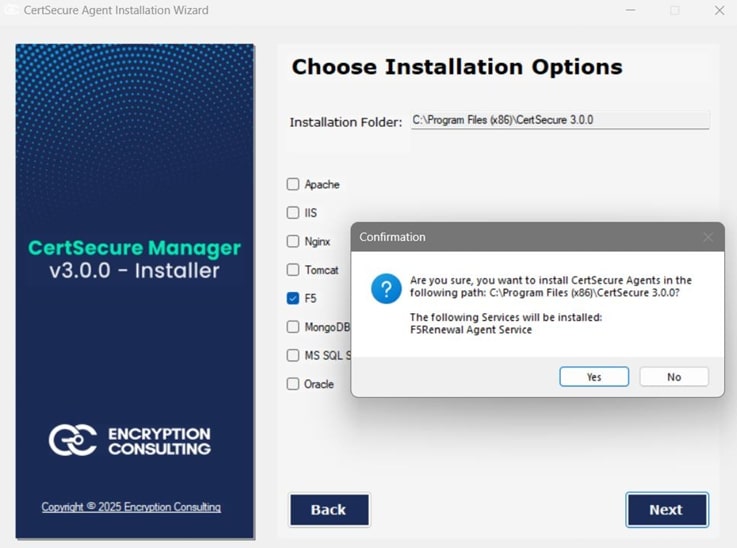
Führen Sie das Installationsprogramm des Erneuerungsagenten als Administrator aus und wählen Sie den F5-Erneuerungsagenten zur Installation aus.
Schritte:
-
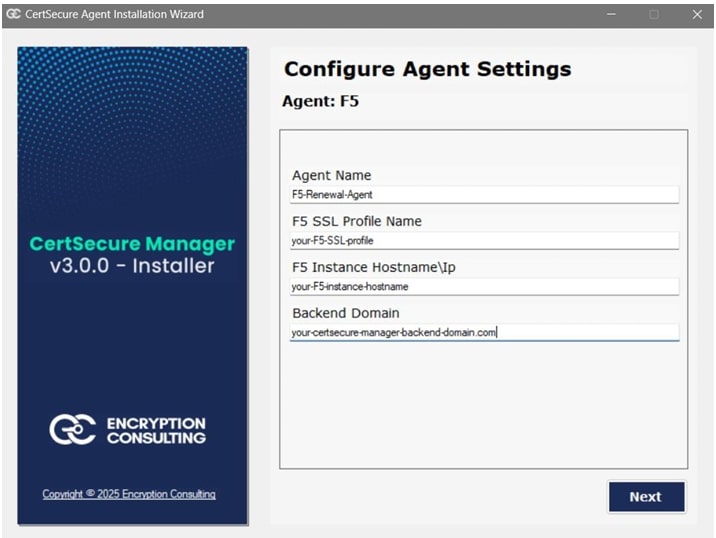
Erwähnen Sie die erforderlichen Details
- Geben Sie einen eindeutigen Namen für den Agenten ein.
- Geben Sie den gewünschten F5-SSL-Profilnamen an, an den das Zertifikat gebunden werden soll.
- Geben Sie den Hostnamen/die IP-Adresse Ihrer bereitgestellten F5-Instanz an.
-
Geben Sie die URL für Ihr CertSecure Manager-Backend an.
-
Registrieren und Ausführen des Agenten
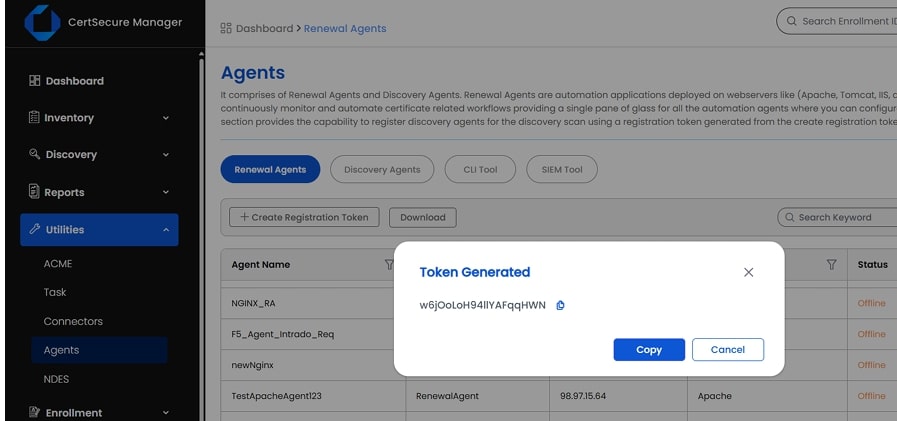
- Gehen Sie in der CertSecure Manager-Benutzeroberfläche zu Dienstprogramme ➡ Agenten und klicken Sie dann auf Registrierungstoken erstellen.
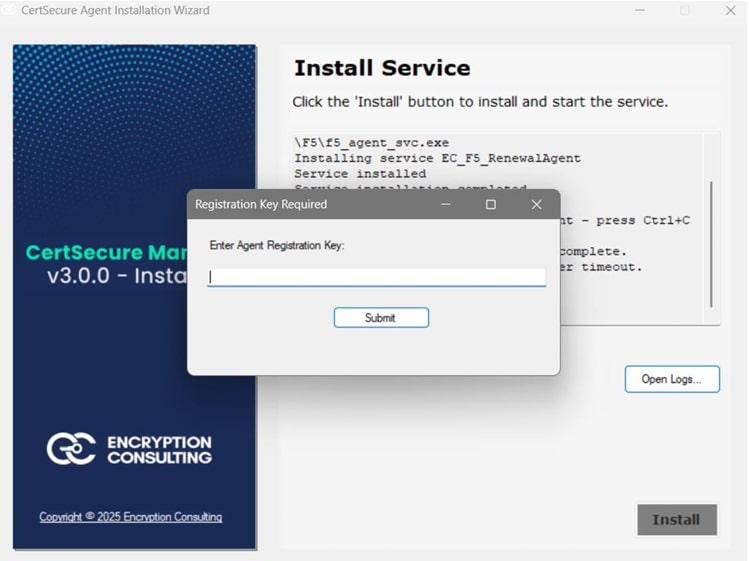
- Geben Sie das Registrierungstoken ein, wenn Sie vom Installationsprogramm dazu aufgefordert werden.
- Geben Sie nun die Anmeldeinformationen für das F5-Konto an.
-
Warten Sie, bis das Installationsprogramm die Installation abgeschlossen hat, und schließen Sie es dann.
-
Erwähnen Sie die erforderlichen Details
Validierung
Nachdem die Installation abgeschlossen ist, können Sie die Installation mit den folgenden Schritten validieren:
-
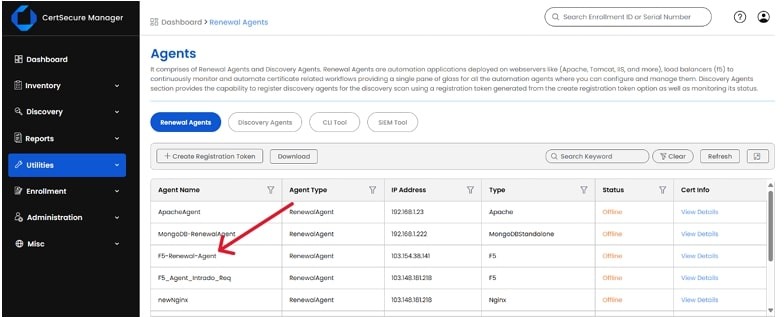
Gehen Sie in der CertSecure Manager-Benutzeroberfläche zu Dienstprogramme ➡ Agenten. Sie sehen einen Erneuerungsagenten mit dem bei der Installation angegebenen Namen.
-
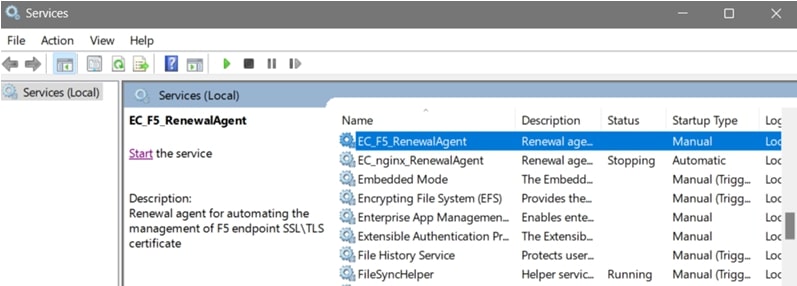
Führen Sie auf dem Zielcomputer services.msc aus und suchen Sie nach EC_F5_Renewal_Agent. Von hier aus können Sie den Erneuerungsagenten überwachen und verwalten.
- Sie können die Agentenprotokolle auch überwachen, indem Sie auf die Protokolldatei unter C:/CertSecure/logs.