- Was ist das „Certbot“-Silo-Problem?
- Zentralisierte ACME-Orchestrierung ist die Lösung, die Sie brauchen!
- Automatisierter Workflow von CertSecure Manager für Let's Encrypt
- Die Dashboard-Metriken von CertSecure Manager bieten Governance-Einblicke auf einen Blick
- Warum dies für Unternehmen wichtig ist
- Wie Verschlüsselungsberatung hilft
- Fazit
In den letzten Jahren hat sich bei nahezu jeder von uns durchgeführten PKI- Analyse in Unternehmen ein wiederkehrendes Muster gezeigt: Die Sicherheitsteams haben ihre kostenpflichtigen, hochsicheren Zertifikate von Zertifizierungsstellen wie DigiCert oder GlobalSign fest im Griff. Sie verfügen über Bestandslisten, Benachrichtigungen zum Ablaufdatum und Budgetgenehmigungen.
Doch wenn wir einen Discovery-Scan ihrer Entwicklungsumgebungen, Cloud-Load-Balancer und Webserver der unteren Ebene durchführen, entdecken wir eine massive Schwachstelle in der weitverbreiteten, unkontrollierten Verwendung kostenloser Let's Encrypt -Zertifikate.
Let's Encrypt hat das Internet revolutioniert, indem es SSL/TLS kostenlos und über das ACME-Protokoll zugänglich gemacht hat. In Unternehmen führt dies jedoch häufig zu einer „Schatten-PKI“. Entwickler installieren Certbot auf einzelnen Servern, richten Cronjobs ein und kümmern sich dann nicht weiter darum. Es gibt keine zentrale Übersicht. Schlägt ein Cronjob fehl, läuft das Zertifikat ab, der Dienst fällt aus, und das Sicherheitsteam hat keine Ahnung, warum oder ob das Zertifikat überhaupt existierte.
Mit der Veröffentlichung von CertSecure Manager v3.2 ändern wir diese Dynamik. Wir bringen den „Wilden Westen“ von Let's Encrypt unter dasselbe Governance-Dach wie Ihre Premium- OV/EV-Zertifikate.
Hier erfahren Sie, wie wir vorgehen und warum diese Integration für Ihre betriebliche Effizienz von entscheidender Bedeutung ist.
Was ist das „Certbot“-Silo-Problem?
Die übliche Vorgehensweise bei der Verwendung von Let's Encrypt besteht darin, einen ACME-Client (wie Certbot) direkt auf dem Endpunkt zu installieren.
- Das Thema: Dadurch entstehen Tausende von isolierten Betriebsinseln. Jeder Server verwaltet seine eigene Aktualisierungslogik. Es gibt keine zentrale Berichtsfunktion, die anzeigt, ob eine Validierung fehlgeschlagen ist oder ein Cronjob während eines Patch-Zyklus gelöscht wurde.
- Das Risiko: Wenn man Tausende von 90-Tage-Zertifikaten verwaltet (und die Branche sich in Richtung 47 Tage bewegt), wird aus „einrichten und vergessen“ irgendwann „es ist kaputt gegangen, und wir wissen nicht warum“.
Zentralisierte ACME-Orchestrierung ist die Lösung, die Sie brauchen!
CertSecure Manager v3.2 führt die native Let's Encrypt-Integration ein . Anstatt dass jeder Server unabhängig mit Let's Encrypt kommuniziert, fungiert CertSecure Manager als zentrale ACME- Befehlsstelle.
Es übernimmt die Kontoverknüpfung, die Validierung von Herausforderungen (z. B. DNS-01) mit Ihren Domainanbietern (z. B. Cloudflare, Amazon Route 53, Linode usw.) und den Zertifikatsabruf. Anschließend werden diese Zertifikate mithilfe unserer etablierten Erneuerungsagenten an die Zielinfrastruktur übertragen.
Dadurch erhalten Sie ein einheitliches Dashboard . Sie können nun ein kostenloses Let's Encrypt-Zertifikat, das auf einem Entwicklungsserver verwendet wird, direkt neben dem hochwertigen DigiCert-Zertifikat sehen, das auf Ihren Unternehmenswebsites zum Einsatz kommt.
Automatisierter Workflow von CertSecure Manager für Let's Encrypt
Schauen wir uns an, wie das in der Praxis funktioniert, insbesondere bei komplexen Endpunkten wie F5 Load Balancern und IIS-Webservern, die bekanntermaßen mit Standard-Certbot-Skripten nur schwer zu automatisieren sind.
-
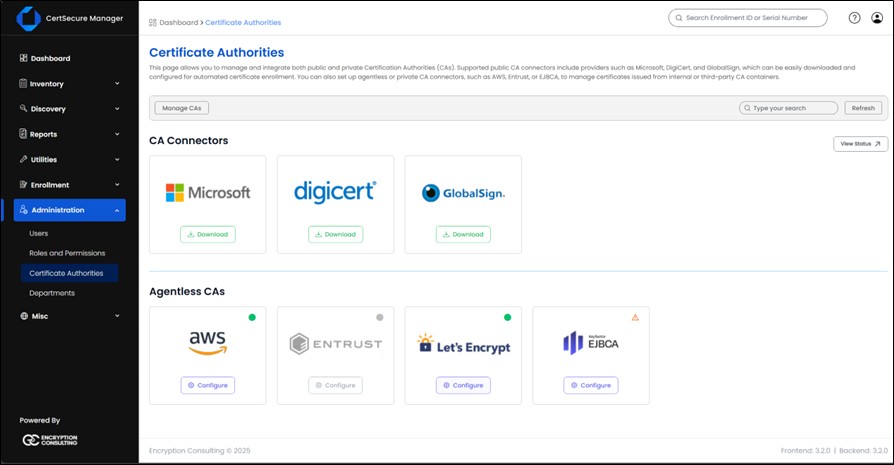
Einrichtung der Ein-Klick-Integration
In Version 3.2 ist das Hinzufügen von Let's Encrypt kein aufwändiger Skriptprozess mehr.
- Navigieren Verwaltung > Zertifizierungsstellen.
- Klicken Sie auf Lass uns verschlüsseln aus der verfügbaren Liste.
- Fügen Sie die erforderliche ACME-URL hinzu. Für Lass uns verschlüsselnGeben Sie https://acme-v02.api.letsencrypt.org/directory ein.
- Klicken Sie auf Lass uns verschlüsseln aus der verfügbaren Liste.
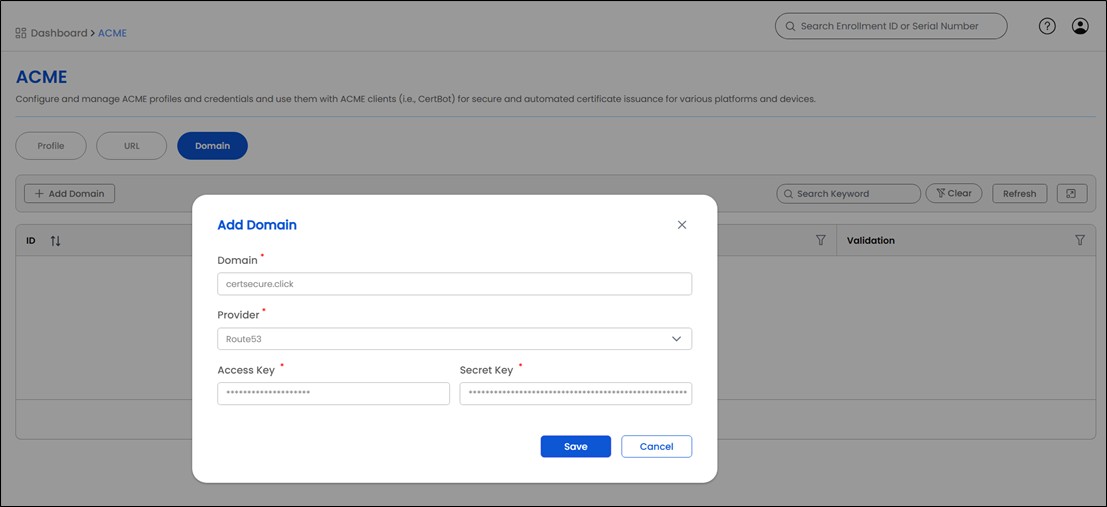
- Fügen Sie Ihre Domains im nächsten Tab „Domains“ hinzu.
- CertSecure initiiert automatisch den Domainvalidierungsprozess bei Ihrem Provider. Je nach Anbieter kann die automatische Validierung 1–3 Minuten dauern.
- Sobald die Validierung abgeschlossen ist, steht die Domain für Zertifikatsanfragen zur Verfügung.



-
Zertifikatsautomatisierung mit CertSecure-Erneuerungsagenten
Hier findet die eigentliche Arbeit statt. Wir beschaffen nicht nur das Zertifikat, sondern beantragen und binden es auch an Ihre Zielgeräte.
-
F5 BIG-IP Load Balancer- Viele Organisationen verwenden Let's Encrypt-Digitalzertifikate auf ihren F5-Geräten, aber das manuelle Beschaffen eines Zertifikats, das Importieren auf das F5-Gerät und das anschließende Aktualisieren des entsprechenden F5-SSL-Profils ist bereits mühsam und wird bei kürzeren Zertifikatslebenszyklen nicht mehr zu bewältigen.
- Der Workflow: CertSecure Manager fordert das Zertifikat von Let's Encrypt an. Nach der Ausstellung überträgt unser F5 Renewal Agent das neue Zertifikat und den Schlüssel auf die entsprechende F5-Partition und aktualisiert das integrierte SSL-Profil.
- Das Ergebnis: Sie erhalten kostenloses, automatisiertes SSL auf Ihrem Load Balancer, ohne es jedes Mal manuell installieren und binden zu müssen.
- Webserver (IIS / Apache / Nginx / Tomcat)- CertSecure Manager bietet zudem eine nahtlose Zertifikatsautomatisierung für Ihre Webserver. Sobald ein Let's Encrypt-Zertifikat ausgestellt ist, übernimmt unser Agent die vollständige Bereitstellung – er liefert das neue Zertifikat, aktualisiert die SSL-Konfiguration des Servers und stellt die Aktivierung sicher, ohne dass manuelle Schritte erforderlich sind. So erhalten Sie vollautomatisiertes und stets erneuertes TLS in Ihrer gesamten Webserverumgebung.
Wir haben kürzlich eine detaillierte Anleitung für diese F5-Konfiguration aufgezeichnet. Im folgenden Video können Sie genau sehen, wie die Zertifikatserneuerung und -bindung funktionieren:
-
F5 BIG-IP Load Balancer- Viele Organisationen verwenden Let's Encrypt-Digitalzertifikate auf ihren F5-Geräten, aber das manuelle Beschaffen eines Zertifikats, das Importieren auf das F5-Gerät und das anschließende Aktualisieren des entsprechenden F5-SSL-Profils ist bereits mühsam und wird bei kürzeren Zertifikatslebenszyklen nicht mehr zu bewältigen.
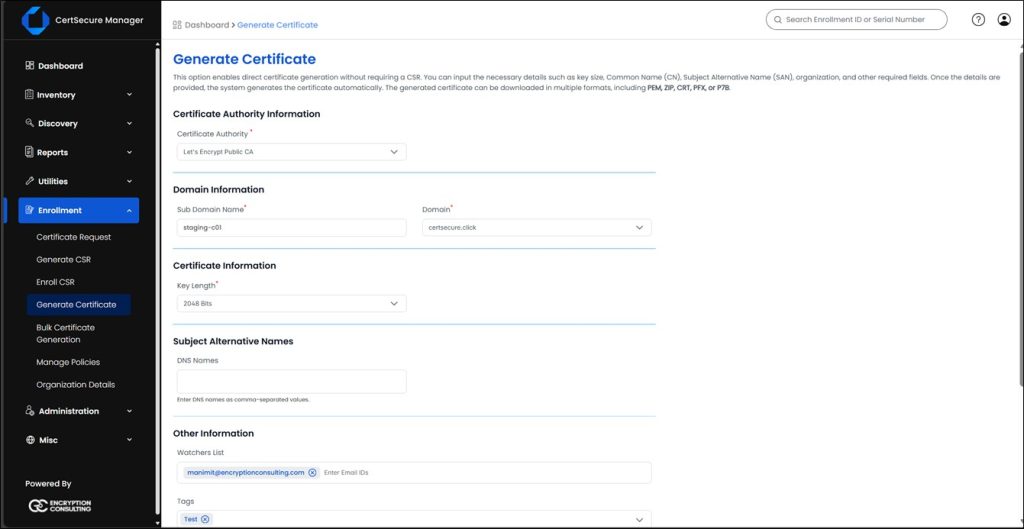
Mit CertSecure Manager können Sie außerdem manuell ein Let's Encrypt-Zertifikat von der CLM-Plattform über das Tool „Registrierung > Zertifikat generieren“ anfordern . Sie können diese Zertifikate jederzeit einsehen, herunterladen und für alle manuellen Anforderungen in Ihrem Unternehmen verwenden.
Die Dashboard-Metriken von CertSecure Manager bieten Governance-Einblicke auf einen Blick
Das Update auf Version 3.2 integriert die Daten zur Ausstellung öffentlicher Let's Encrypt-Zertifikate direkt in die zentrale Berichtsfunktion von CertSecure Manager. Da diese Zertifikate alle 60 bis 90 Tage erneuert werden, ist die Verwendung verstreuter E-Mails, Excel-Dateien oder Cron-Logs bei großem Umfang unzureichend und ineffizient.
CertSecure Manager bietet Einblicke in Zertifikate und Warnmeldungen:
- Einheitliches KPI-DashboardSehen Sie Ihren Let's Encrypt-Bestand zusammen mit Ihren kostenpflichtigen Zertifikaten. Das Dashboard bietet 12 verschiedene KPIs und hebt wichtige Kennzahlen wie aktive, abgelaufene, ausstehende und risikoreiche Zertifikate übersichtlich hervor. So wird sichergestellt, dass kein „kostenloses“ Zertifikat zu einer kostspieligen, unüberwachten Fehlerquelle wird.
- AblaufwarnungenAnstatt sich auf die private E-Mail-Adresse eines Entwicklers zu verlassen, um Fehlermeldungen bei der Zertifikatserneuerung zu erkennen, integriert sich CertSecure direkt in ITSM-Tools wie ServiceNow, Microsoft Teams und den SMTP-Server Ihres Unternehmens. Sie erhalten automatische Benachrichtigungen 7, 30 oder 60 Tage vor Ablauf eines Let's Encrypt-Zertifikats, sodass Ihr Team frühzeitig über mögliche Probleme informiert wird.
Warum dies für Unternehmen wichtig ist
Diese Integration ermöglicht Ihnen die Einführung einer gestaffelten Zertifizierungsstrategie , ohne Ihre Verwaltungstools zu fragmentieren:
- Stufe 1 (Öffentliches Vertrauen/Hoher Wert): Bezahlte Nutzung Zertifizierungsstellen (DigiCert/Entrust) verwaltet von CertSecure.
- Stufe 2 (Internes Vertrauen): Verwenden Sie eine Microsoft-Zertifizierungsstelle / eine private AWS-Zertifizierungsstelle, die von CertSecure verwaltet wird.
- Stufe 3 (Öffentliches Vertrauen/Geringer Wert): Verwenden Sie Let's Encrypt, verwaltet von CertSecure.
Sie erhalten die Kostenvorteile von Let's Encrypt in Kombination mit der Governance-Strenge einer Enterprise-CLM-Lösung.
Wie Verschlüsselungsberatung hilft
Bei der Bekämpfung von „Shadow PKI“ geht es weniger um Software als vielmehr um die richtige Strategie. CertSecure Manager stellt die technischen Kontrollen bereit, und Encryption Consulting gewährleistet deren effektive Implementierung im gesamten Unternehmen.
- Eine Vertrauensstrategie entwickeln: Wir helfen bei der Klassifizierung von Vermögenswerten und der Definition, wo diese liegen. Lass uns verschlüsseln Passt zu den Anforderungen, wo Zertifizierungsstellen mit höherer Sicherheit benötigt werden – die informelle Nutzung wird in eine klare, gestaffelte Zertifizierungsrichtlinie umgewandelt.
- Gewährleistung einer reibungslosen Umsetzung: Unsere Ingenieure implementieren CertSecure Manager, konfigurieren ACME-Integrationen und optimieren die Erneuerungsprozesse, um die Verfügbarkeit während der Umstellung aufrechtzuerhalten.
- Sicherheit und DevOps in Einklang bringen: Wir integrieren die CertSecure-APIs in bestehende Systeme. CI / CD-Pipelines (Jenkins, Ansible, Terraform), um die Auslieferungsgeschwindigkeit beizubehalten und gleichzeitig die Governance zu stärken.
- Bereitstellung von Managed PKI: Unser PKIaaS-Team kann Ihre Zertifikatslebenszyklus-Infrastruktur mit 24/7-Überwachung und Expertenunterstützung betreiben.
Benötigt Ihr Unternehmen mehr Transparenz und Kontrolle über die Zertifikatsnutzung? Dann ist es Zeit für eine Zentralisierung. Kontaktieren Sie uns für eine Demo und beginnen Sie mit dem Aufbau einer robusten, automatisierten PKI-Grundlage.
Fazit
Durch die zentrale Verwaltung von Let's Encrypt mit CertSecure Manager v3.2 kann Ihr Unternehmen Sicherheitslücken und operative Probleme aufgrund unkontrollierter Zertifikate beseitigen. Die Kombination aus automatisierten ACME-Workflows, Erneuerungsagenten und einem einheitlichen Dashboard gewährleistet, dass jedes Zertifikat – ob kostenlos oder kostenpflichtig – korrekt erfasst, erneuert und bereitgestellt wird. Dies reduziert nicht nur das Risiko unerwarteter Ausfälle, sondern stärkt auch die PKI-Governance und gibt Sicherheits- und DevOps-Teams die Gewissheit, dass ihre SSL/TLS-Infrastruktur zuverlässig, konform und skalierbar ist.
- Was ist das „Certbot“-Silo-Problem?
- Zentralisierte ACME-Orchestrierung ist die Lösung, die Sie brauchen!
- Automatisierter Workflow von CertSecure Manager für Let's Encrypt
- Die Dashboard-Metriken von CertSecure Manager bieten Governance-Einblicke auf einen Blick
- Warum dies für Unternehmen wichtig ist
- Wie Verschlüsselungsberatung hilft
- Fazit