- Was versteht das NIST unter Krypto-Agilität?
- Warum dauern kryptografische Übergänge so lange?
- Wie lässt sich Krypto-Agilität auf Kontrollen, Verantwortliche und Nachweise abbilden?
- Was ist das Crypto Agility Maturity Model (CAMM)?
- Welche Schritte sind für die Implementierung von Krypto-Agilität erforderlich?
- Was hat sich geändert, als das NIST diese Richtlinie finalisierte?
- Welche Grenzen haben die Bemühungen um Krypto-Agilität?
- Audit-fähige Checkliste zur Vorbereitung auf Krypto-Agilität
- Wie können die PQC-Beratungsdienste von Encryption Consulting helfen?
- Häufig gestellte Fragen
Die NIST-Leitlinie zur Krypto-Agilität, finalisiert als CSWP 39upd1 „Überlegungen zur Erreichung von Krypto-Agilität: Strategien und Praktiken“, definiert die Fähigkeiten, die Organisationen benötigen, um kryptografische Algorithmen zu ersetzen, ohne ganze Systeme neu aufbauen zu müssen. Dies ist wichtig, da sowohl die Migration nach der Quantenmigration als auch die immer kürzeren Gültigkeitsdauern von Zertifikaten genau diese Fähigkeit erfordern, die den meisten Organisationen jedoch noch fehlt. Empfohlene Vorgehensweise: Nutzen Sie das NIST-Reifegradmodell für Krypto-Agilität, um Ihre aktuellen Systeme ehrlich zu bewerten, bevor Sie sich auf einen Migrationsplan festlegen, den Sie nicht einhalten können.
Wichtige Erkenntnisse
- Das NIST finalisierte sein Whitepaper zur Krypto-Agilität als CSWP 39upd1 am 19. Dezember 2025. Ein Update wurde am 29. Juni 2026 veröffentlicht und ersetzte die frühere Entwurfsversion (ipd), die in diesem Artikel behandelt wurde.
- Kryptoagilität ist die Fähigkeit, kryptografische Algorithmen über Protokolle, Anwendungen, Software, Hardware, Firmware und Infrastruktur hinweg zu ersetzen, ohne ein laufendes System zu unterbrechen.
- Das Crypto Agility Maturity Model (CAMM) des NIST definiert fünf Stufen, von Stufe 0 (Nicht möglich) bis Stufe 4 (Fortgeschritten), um zu beurteilen, wie gut ein System tatsächlich auf die Änderung von Algorithmen vorbereitet ist.
- Historische Beispiele verdeutlichen, warum dies schwierig ist: Triple DES brauchte 23 Jahre, um nach der Standardisierung von AES im Jahr 2001 schrittweise abgeschafft zu werden, vor allem, weil es fest in Anwendungen einprogrammiert und nicht durch eine Krypto-API abstrahiert wurde.
- Post-Quanten-Algorithmen verschärfen das Ressourcenproblem noch: Eine ML-DSA-Signatur (FIPS 204) ist etwa 2,420 Byte groß, im Vergleich zu einer 3072-Bit-RSA-Signatur bei gleichem 128-Bit-Sicherheitsniveau – also mehr als sechsmal so groß.
Veröffentlicht: April 2025. Aktualisiert: August 2026. Geprüft vom PQC-Beratungsteam von Encryption Consulting.
Informationen zum kryptografischen Inventar, auf dem Krypto-Agilitätsbewertungen basieren, finden Sie unter „ Wie sich CBOM von SBOM unterscheidet und warum dies für die Industrie entscheidend ist“ . Wie sich Krypto-Agilität in einen umfassenderen Katalog staatlicher Kontrollen einfügt, erfahren Sie unter „ Erhöhen Sie Ihre Sicherheit mit NIST 800-53“ . Informationen zu den zertifikatspezifischen Folgen langsamer kryptografischer Übergänge finden Sie unter „AWS Certificate Manager (ACM) – Best Practices“.
Was versteht das NIST unter Krypto-Agilität?
Das NIST definiert Krypto-Agilität als die Fähigkeit, kryptografische Algorithmen in Protokollen, Anwendungen, Software, Hardware, Firmware und Infrastrukturen zu ersetzen und anzupassen, ohne ein laufendes System zu unterbrechen, um Ausfallsicherheit zu gewährleisten. Einfacher ausgedrückt: Es ist die Fähigkeit, schnell und ohne Systemneuaufbau auf einen stärkeren Algorithmus umzuschalten, wenn der aktuelle angreifbar wird. Das NIST finalisierte seine Leitlinien zu diesem Thema als CSWP 39upd1 „Überlegungen zur Erreichung von Krypto-Agilität: Strategien und Praktiken“ am 19. Dezember 2025. Eine Aktualisierung folgte am 29. Juni 2026 und ersetzte den Entwurf, auf den sich viele Organisationen bei ihren Planungen stützten.
Warum dauern kryptografische Übergänge so lange?
Triple DES war als Übergangslösung für das veraltete DES gedacht. Selbst nach der Standardisierung von AES im Jahr 2001 wurde Triple DES weiterhin verwendet und erst 2024 offiziell abgeschafft – ein 23-jähriger Übergang für etwas, das nur vorübergehend gedacht war. Die Gründe dafür sind bei jedem langsamen Übergang dieselben: Algorithmen, die direkt in den Quellcode von Anwendungen einprogrammiert werden, anstatt hinter einer Krypto-API abstrahiert zu sein; Anforderungen an die Abwärtskompatibilität, die schwache Algorithmen wie SHA-1 noch Jahre nach ihrer empfohlenen Abschaffung am Leben erhalten; und Kompromisse bei Ressourcen und Leistung, die sich mit dem Aufkommen von Post-Quanten-Algorithmen mit deutlich größeren Schlüsseln und Signaturen verschlechtern statt verbessern.
Wie lässt sich Krypto-Agilität auf Kontrollen, Verantwortliche und Nachweise abbilden?
| Anforderung | Schicht | Kontrolle | Eigentümer | Beweisstück |
|---|---|---|---|---|
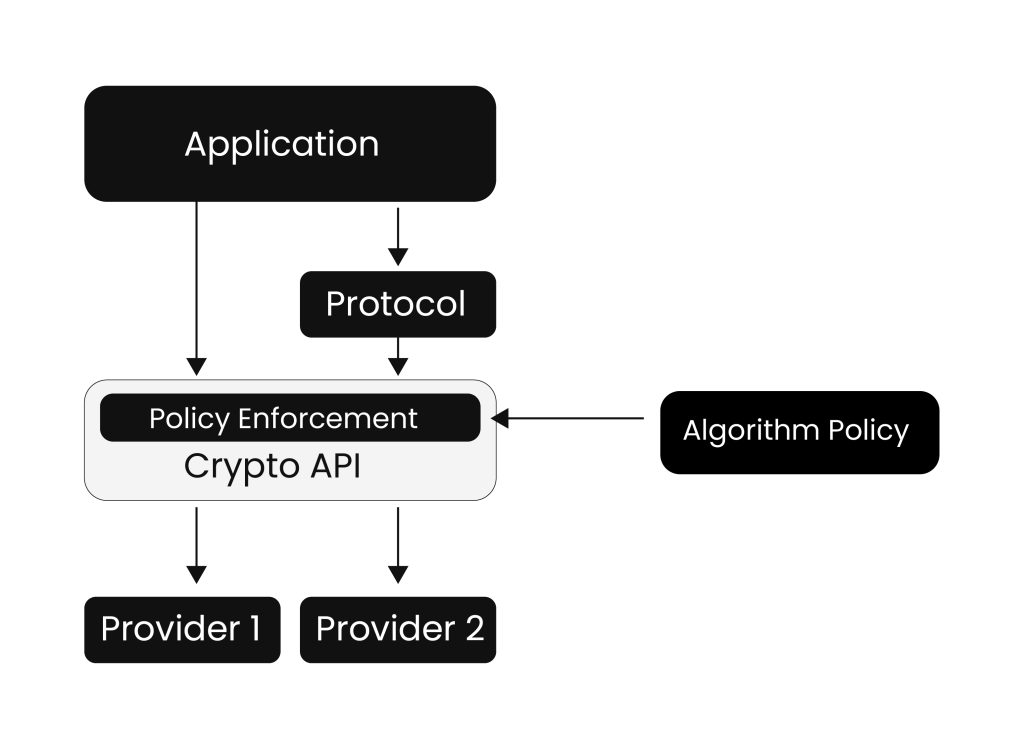
| Abstraktion kryptografischer Operationen aus der Anwendungslogik | Anwendung | Krypto-APIs (keine fest codierten Algorithmusaufrufe) für Verschlüsselung, Signierung und Hashing | Anwendungssicherheit / Engineering | Code-Review bestätigt die Verwendung der Krypto-API, nicht eingebettete Algorithmusaufrufe. |
| Verhandlung des Unterstützungsalgorithmus | Protokoll | Klare, versionierte Algorithmusbezeichner (wie sie in TLS 1.3-Verschlüsselungssammlungen verwendet werden) anstelle von wiederverwendeten oder mehrdeutigen Namen | Protokoll- / Netzwerktechnik | Protokollkonfigurationsdokumentation, Inventar der Verschlüsselungssuiten |
| Kryptorichtlinien zur Laufzeit durchsetzen | Unternehmensrichtlinie | Ein kryptografischer Dienstanbieter (CSP), der die vom CISO definierten Algorithmusbeschränkungen durchsetzt | CISO / Sicherheitsgovernance | Krypto-Richtliniendokument, CSP-Konfiguration und Durchsetzungsprotokolle |
| Systemreife bewerten | Organisationsweit | Formale Bewertung anhand des Crypto Agility Maturity Model (CAMM) des NIST | Sicherheitsarchitektur / PQC-Beratung | CAMM-Bewertungsbericht pro System, Bewertung 0 bis 4 |
Was ist das Crypto Agility Maturity Model (CAMM)?
Das CAMM-Modell des NIST definiert fünf Stufen zur Bewertung der Bereitschaft eines Systems zur Änderung kryptografischer Algorithmen: Stufe 0 (Nicht möglich), Stufe 1 (Möglich), Stufe 2 (Vorbereitet), Stufe 3 (Geübt) und Stufe 4 (Fortgeschritten). Ein System der Stufe 2 kann einzelne kryptografische Komponenten austauschen, ohne den Rest des Systems zu beeinträchtigen; die meisten Altsysteme erreichen bei einer Bewertung tatsächlich Stufe 0 oder 1. CAMM ist heute primär beschreibend und keine Zertifizierung, bietet Organisationen aber eine gemeinsame Terminologie zur Beschreibung von Lücken in der Krypto-Agilität, anstatt das Konzept binär zu behandeln.
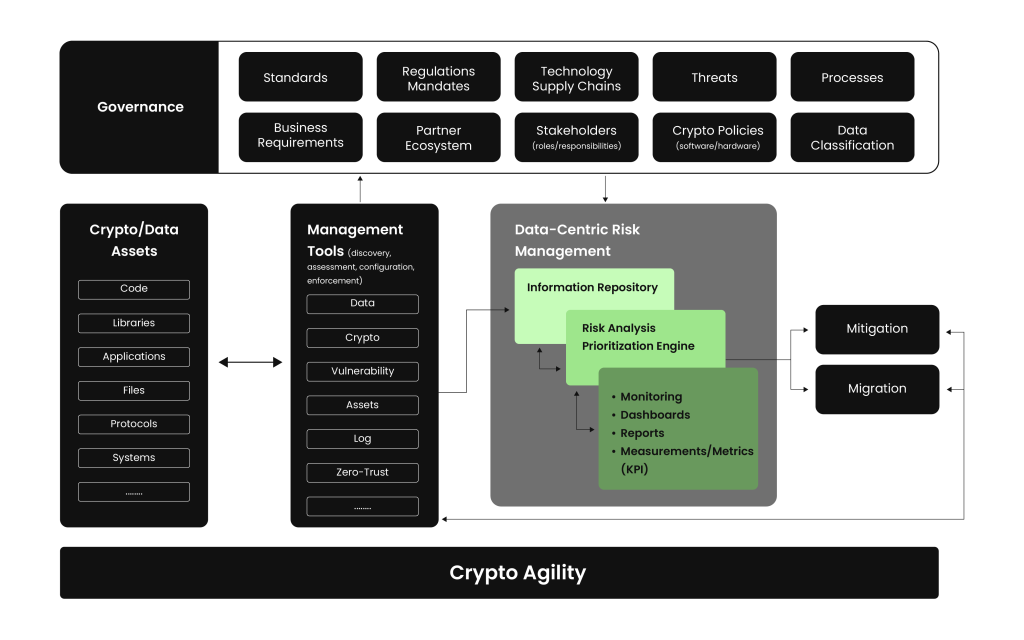
Welche Schritte sind für die Implementierung von Krypto-Agilität erforderlich?
- Erstellen Sie ein kryptografisches Inventar (ein CBOM), damit Sie genau wissen, wo jeder Algorithmus, Schlüssel und jedes Zertifikat verwendet wird, bevor Sie die Agilität bewerten.
- Bewerten Sie jedes in den Geltungsbereich fallende System anhand des Crypto Agility Maturity Model des NIST, um eine ehrliche Ist-Zustands-Ausgangslage und nicht eine angenommene zu ermitteln.
- Ersetzen Sie fest codierte Algorithmusaufrufe durch Krypto-APIs auf der Anwendungsschicht und priorisieren Sie dabei Systeme, die Level 0 oder 1 erreicht haben.
- Verwenden Sie in Protokollen eindeutige, versionierte Algorithmusbezeichner, damit zukünftige Verhandlungen und Rollbacks nicht von mehrdeutigen Namensgebungen abhängen.
- Die Algorithmusrichtlinien sollten zentral über einen kryptografischen Dienstanbieter durchgesetzt werden, der den vom CISO definierten Regeln unterliegt, anstatt die Durchsetzung den einzelnen Anwendungsteams zu überlassen.
- Krypto-Agilität sollte als kontinuierliche Governance-Funktion betrachtet werden, bei der die CAMM-Levels bei der Entwicklung neuer Algorithmen, Standards und Bedrohungen neu bewertet werden, und nicht als einmaliges Projekt.
Was hat sich geändert, als das NIST diese Richtlinie finalisierte?
Die diesem Inhalt zugrunde liegenden Leitlinien wurden von einem Entwurf (IPD) eines Whitepapers, zu dem im Rahmen eines öffentlichen Workshops Feedback eingeholt wurde, zu einer finalen Veröffentlichung (CSWP 39upd1) vom 19. Dezember 2025 weiterentwickelt und am 29. Juni 2026 aktualisiert. Organisationen, die lediglich den früheren Entwurf gelesen haben, sollten den finalen Text direkt erneut konsultieren, da NIST-Whitepapers üblicherweise das Feedback aus Workshops und öffentlichen Kommentaren zwischen Entwurf und finaler Veröffentlichung berücksichtigen. Die Kernkonzepte, die Definition von Krypto-Agilität, die CAMM-Levels und der Schwerpunkt auf Krypto-APIs wurden in die finale Version übernommen.
Welche Grenzen haben die Bemühungen um Krypto-Agilität?
- Die Krypto-Agilität ist auf der Kernel- und Hardwareebene stärker eingeschränkt als auf der Anwendungsebene, da die unterstützten Algorithmen oft schon beim Kompilieren oder Herstellen festgelegt sind.
- Die Unterstützung mehrerer Algorithmusoptionen erhöht die Konfigurationskomplexität und die Angriffsfläche für Downgrade-Angriffe, wenn die Aushandlung selbst nicht geschützt ist.
- Cloud-Umgebungen können die Krypto-Agilität durch Anbieterabhängigkeit bei anbieterspezifischen kryptografischen APIs und Schlüsselverwaltungsdiensten einschränken.
- CAMM ist derzeit beschreibend und kein Zertifizierungsstandard; eine Selbsteinschätzung der Stufe 2 oder 3 beinhaltet keine unabhängige Überprüfung, es sei denn, eine Organisation beauftragt eine solche.
Audit-fähige Checkliste zur Vorbereitung auf Krypto-Agilität
- Ein aktuelles kryptografisches Inventar (CBOM), das Algorithmen, Schlüssel und Zertifikate in jedem erfassten System umfasst.
- Für jedes System im Geltungsbereich wird ein dokumentierter CAMM-Bewertungswert ermittelt, nicht etwa ein angenommener Reifegrad.
- Die Abstraktion der Crypto-API wurde durch eine Codeüberprüfung für Systeme der Stufe 0 oder 1 bestätigt.
- Eine zentral durchgesetzte kryptografische Richtlinie über einen CSP, wobei die vom CISO genehmigten Algorithmusbeschränkungen dokumentiert sind.
- Ein in die Governance integrierter Rhythmus der Neubewertung, kein einmaliges, als abgeschlossen markiertes Krypto-Agilitätsprojekt.
Wie können die PQC-Beratungsdienste von Encryption Consulting helfen?
Die meisten von uns bewerteten Organisationen haben ihre Systeme noch nie formal nach den NIST-CAMM-Stufen eingestuft. Das bedeutet, dass ihr PQC-Migrationsplan auf einer angenommenen Reife basiert, die nicht der Realität entspricht. Unsere PQC-Beratungsdienste führen diese CAMM-Bewertung anhand Ihrer tatsächlichen Umgebung durch, unsere CBOM Secure- Plattform erstellt das kryptografische Inventar, auf dem die Bewertung beruht, und wir bieten Projektmanagement-Kostenschätzungen, interne Schulungen und Validierung nach der Implementierung, sobald die Migration begonnen hat.
Häufig gestellte Fragen
Wurde das Weißbuch des NIST zur Krypto-Agilität bereits fertiggestellt?
Ja. Es wurde am 19. Dezember 2025 als CSWP 39upd1, „Überlegungen zur Erreichung von Krypto-Agilität: Strategien und Praktiken“, finalisiert und am 29. Juni 2026 aktualisiert, wodurch die frühere Entwurfsversion (ipd) ersetzt wurde.
Was ist das Crypto Agility Maturity Model?
Ein fünfstufiges Rahmenwerk (0 bis 4, Nicht möglich bis Hochentwickelt), das NIST definiert, um zu beurteilen, wie gut ein bestimmtes System darauf vorbereitet ist, seine kryptografischen Algorithmen zu ersetzen, ohne den Betrieb zu stören.
Warum dauerte es so lange, bis Triple DES außer Betrieb genommen wurde?
Es war in viele Anwendungen direkt fest einprogrammiert, anstatt über eine Krypto-API aufgerufen zu werden, sodass ein Austausch die Überarbeitung und erneute Prüfung der Anwendungen selbst erforderte – ein 23-jähriger Prozess, selbst nachdem AES im Jahr 2001 standardisiert worden war.
Wie viel größer sind postquantenmechanische Signaturen im Vergleich zu klassischen?
Eine ML-DSA-Signatur (FIPS 204) umfasst etwa 2,420 Bytes, im Vergleich zu etwa 384 Bytes für eine RSA-Signatur auf dem gleichen 128-Bit-Sicherheitsniveau mit einem 3072-Bit-Schlüssel, der mehr als sechsmal so groß ist und Speicherplatz, Verarbeitung und Netzwerkbandbreite stark beansprucht.
Ist Krypto-Agilität nur für die Zeit nach der Quantenmigration relevant?
Nein. Es handelt sich um eine allgemeine Fähigkeit, die auch für die Ablösung schwacher Algorithmen wie SHA-1, die Reaktion auf neue Kryptoanalysen und die Erfüllung sinkender Anforderungen an die Zertifikatsgültigkeit wichtig ist, und zwar unabhängig vom Übergang zur Post-Quanten-Technologie.
Benötigen Sie eine CAMM-basierte Bewertung der Krypto-Agilität Ihrer aktuellen Umgebung, bevor Sie sich auf einen PQC-Migrationszeitplan festlegen? Sprechen Sie mit dem PQC-Beratungsteam von Encryption Consulting.
Referenzen
NIST CSWP 39upd1, Überlegungen zur Erreichung von Krypto-Agilität – csrc.nist.gov
Überlegungen zur Erreichung von Krypto-Agilität: Strategien und Praktiken – nist.gov
- Was versteht das NIST unter Krypto-Agilität?
- Warum dauern kryptografische Übergänge so lange?
- Wie lässt sich Krypto-Agilität auf Kontrollen, Verantwortliche und Nachweise abbilden?
- Was ist das Crypto Agility Maturity Model (CAMM)?
- Welche Schritte sind für die Implementierung von Krypto-Agilität erforderlich?
- Was hat sich geändert, als das NIST diese Richtlinie finalisierte?
- Welche Grenzen haben die Bemühungen um Krypto-Agilität?
- Audit-fähige Checkliste zur Vorbereitung auf Krypto-Agilität
- Wie können die PQC-Beratungsdienste von Encryption Consulting helfen?
- Häufig gestellte Fragen