
- Wichtige Erkenntnisse
- Warum die Browser zuerst umgezogen sind
- Warum ist PQC notwendig?
- Browser-PQC-Unterstützung auf einen Blick
- PQC-Unterstützung in Webbrowsern aktivieren
- Überprüfung der PQC-Unterstützung in Webbrowsern
- PQC-Migration und Herausforderungen
- Was das für Ihr Unternehmen bedeutet
- Wie kann Verschlüsselungsberatung helfen?
- Fazit
- Häufig gestellte Fragen
Kurz gesagt: Ja, die meisten gängigen Webbrowser unterstützen bereits standardmäßig Post-Quanten-Kryptografie: Chrome, Edge und die meisten aktuellen Firefox-Versionen verhandeln automatisch einen hybriden X25519MLKEM768-Schlüsselaustausch. Mehr als zwei Drittel des von Nutzern generierten TLS-Datenverkehrs zum Cloudflare-Netzwerk nutzen diese Technologie bereits (Stand: April 2026). Dies ist wichtig, da dadurch nur der Schlüsselaustausch zwischen Browser und Server gesichert wird, nicht aber die Zertifikate, Codesignaturschlüssel oder internen Systeme eines Unternehmens. Laut einer DigiCert-Umfrage von 2026 haben nur 7 % der Unternehmen quantensichere Kryptografie flächendeckend implementiert, obwohl 87 % einen entsprechenden Plan haben. Wir empfehlen Ihnen, Ihre Browserverbindung unter pq.cloudflareresearch.com in weniger als einer Minute zu überprüfen und anschließend eine kryptografische Bestandsaufnahme (CBOM) für Ihr Unternehmen zu erstellen. Denn genau hier liegt die Lücke, die die Browserakzeptanz über Jahre hinweg nicht schließen kann.
Wichtige Erkenntnisse
- Chrome, Edge und die meisten aktuellen Firefox-Versionen verhandeln nun einen hybriden Post-Quantum-Schlüsselaustausch, der wie folgt dargestellt wird: X25519MLKEM768Dies funktioniert bei den meisten HTTPS-Verbindungen automatisch. Normalerweise müssen Sie nichts aktivieren.
- Stand April 2026 nutzen mehr als zwei Drittel des von Menschen erzeugten TLS-Datenverkehrs im Netzwerk von Cloudflare diesen hybriden ML-KEM-Austausch, gegenüber etwa der Hälfte Ende Oktober 2025 (Cloudflare Blog).
- Sie können Ihre eigene Verbindung in weniger als einer Minute überprüfen unter pq.cloudflareresearch.com oder über die Entwicklertools Ihres Browsers.
- Browserseitiges PQC sichert lediglich den Schlüsselaustausch zwischen Ihrem Browser und einem unterstützenden Server. Es bietet keinen Schutz für die Zertifikate Ihres Unternehmens, interne Systeme oder die Codesignierung, und die meisten Unternehmen sind in diesem Bereich weiterhin gefährdet: Laut DigiCerts „Quantum Readiness Outlook 2026“ planen oder testen 87 % der Unternehmen PQC, aber nur 7 % haben es für den Großteil ihrer digitalen Zertifikate implementiert.
- Die Überprüfung Ihres Browsers dauert fünf Minuten. Die Migration eines Unternehmens dauert Jahre und beginnt mit einem kryptografischen Inventar (einem CBOM), nicht mit einem Browser-Flag.
Warum die Browser zuerst umgezogen sind
Mehr als zwei Drittel des von Menschen erzeugten TLS-Datenverkehrs, den Cloudflare heute in seinem Netzwerk verzeichnet, nutzen bereits einen Post-Quantum-Schlüsselaustausch, und die meisten Menschen, die im Internet surfen, haben keine Ahnung, dass ihr Browser dies tut.
Moderne Internetsicherheit basiert maßgeblich auf Public-Key-Verschlüsselungsalgorithmen wie Rivest-Shamir-Adleman (RSA) und Elliptic-Curve Cryptography (ECC) . Diese Algorithmen schützen alles von Websites und Online-Banking bis hin zu Software-Updates und verschlüsselter Kommunikation. Der rasante Fortschritt im Bereich des Quantencomputings hat jedoch Bedenken hinsichtlich der langfristigen Sicherheit dieser traditionellen Verschlüsselungssysteme geweckt. Kryptografisch relevante Quantencomputer (CRQCs) sind Quantencomputer, die leistungsstark genug sind, um Algorithmen wie den Shor-Algorithmus auszuführen. Dieser kann große ganze Zahlen faktorisieren und diskrete Logarithmusprobleme exponentiell schneller lösen als klassische Computer. Da viele Public-Key-Verschlüsselungssysteme auf der Rechenkomplexität dieser Probleme beruhen, könnte ein ausreichend leistungsstarker Quantencomputer diese weit verbreiteten Verschlüsselungsalgorithmen knacken und somit eine erhebliche Bedrohung für die aktuelle Internetsicherheit darstellen.
Um dieser Bedrohung zu begegnen, entstand das Forschungsgebiet der Post-Quanten-Kryptographie (PQC) . PQC bezeichnet kryptographische Algorithmen, die auch in Gegenwart von klassischen Quantencomputern (CRQCs) sicher bleiben. Im Gegensatz zur traditionellen Kryptographie, die auf mathematischen Problemen basiert, die von Quantencomputern gelöst werden können, verwendet PQC mathematische Probleme, die sowohl für klassische als auch für Quantencomputer als schwierig gelten, aber dennoch unter bestimmten Rechen- und Implementierungsanforderungen auf klassischen Computersystemen implementierbar sind.
Die Forschung im Bereich quantenresistenter Kryptographie läuft seit Jahrzehnten, doch die Bemühungen intensivierten sich, als das Nationale Institut für Standards und Technologie (NIST) 2016 sein PQC-Standardisierungsprojekt startete. Nach mehreren Evaluierungsrunden mit Beteiligung von Forschern aus aller Welt wählte das NIST eine Reihe von Algorithmen zur Standardisierung aus. Einer der wichtigsten Algorithmen für die Schlüsselkapselung ist CRYSTALS-Kyber, der später als Modulgitterbasierter Schlüsselkapselungsmechanismus (ML-KEM) gemäß FIPS 203 standardisiert wurde. Neben Schlüsselkapselungsmechanismen umfasst PQC auch digitale Signaturalgorithmen für Authentifizierung und Integrität, wie beispielsweise ML-DSA (CRYSTALS-Dilithium, FIPS 204), SLH-DSA (SPHINCS+, FIPS 205) und FN-DSA (FALCON). Letzterer befindet sich mit Stand Mitte 2026 noch im Entwurfsprüfungsverfahren des NIST als FIPS 206 und ist noch nicht finalisiert.
Warum ist PQC notwendig?
Die Einführung von Public-Key-Kryptografie (PQC) gewinnt für die gesamte Sicherheitsinfrastruktur von Organisationen zunehmend an Bedeutung, da viele kritische Systeme auf PQC angewiesen sind, um sensible Daten, Kommunikationen und digitale Identitäten zu schützen. PQC-Mechanismen werden in Anwendungen wie sicheren Kommunikationsprotokollen, Software-Updates, Authentifizierungssystemen und digitalen Zertifikaten, die das Vertrauen im Internet stärken, weit verbreitet eingesetzt. Werden diese kryptografischen Systeme angreifbar, könnte dies die Vertraulichkeit, Integrität und Authentizität von Organisationsdaten und -diensten gefährden. Angesichts der fortschreitenden Bedrohung durch Quantencomputer müssen sich Organisationen darauf vorbereiten, anfällige kryptografische Mechanismen durch quantenresistente Alternativen zu ersetzen.
Der Übergang zu PQC ist besonders wichtig für Internetsicherheitsprotokolle wie Transport Layer Security (TLS), das Webbrowser für sichere HTTPS-Verbindungen zu Websites nutzen. Aktuell basiert TLS auf weit verbreiteten Public-Key-Algorithmen wie RSA und ECC für Schlüsselaustausch und Authentifizierung. Diese Algorithmen sind zwar gegenüber klassischen Computern sicher, aber anfällig für Quantenangriffe, die zukünftig von ausreichend leistungsstarken Quantencomputern durchgeführt werden könnten.
Eine der größten Sorgen im Zusammenhang mit dieser Bedrohung ist das Szenario „Erfassen und später entschlüsseln“ (HNDL) . Dabei könnten Angreifer verschlüsselten Internetverkehr abfangen und speichern, um ihn später zu entschlüsseln, sobald Quantencomputer allgemein verfügbar sind. Dies birgt langfristige Risiken für die Vertraulichkeit sensibler Daten wie Finanztransaktionen, persönliche Kommunikation, geistiges Eigentum und Regierungsdokumente.
Um diesem neuen Risiko zu begegnen, integriert die Branche schrittweise Post-Quanten-Kryptografiealgorithmen in bestehende Protokolle. Moderne Webbrowser verwenden mittlerweile hybride Schlüsselaustauschmechanismen , die ein traditionelles Verfahren, das Elliptic-Curve-Diffie-Hellman-Verfahren (X25519), mit einem quantenresistenten Algorithmus, ML-KEM , kombinieren . Hybride Ansätze gewährleisten Abwärtskompatibilität und bieten gleichzeitig zusätzlichen Schutz vor potenziellen Quantenangriffen: Die Verbindung bleibt sicher, solange mindestens einer der beiden Algorithmen funktioniert.
Wie viel des Webs befindet sich bereits im Post-Quantenzeitalter?
Die kurze Antwort: größtenteils, zumindest was den Teil der Verbindung zwischen Browser und Server betrifft. Cloudflare, eines der größten Edge-Netzwerke im Internet, verfolgt diese Verschiebung im eigenen Datenverkehr und veröffentlicht die Zahlen:
- In der letzten Oktoberwoche 2025 berichtete Cloudflare, dass der Großteil des von Menschen initiierten HTTPS-Verkehrs in seinem Netzwerk die 50%-Marke für den Post-Quantum-Key-Exchange überschritten hatte, vor allem weil Chrome, Edge und Firefox diese Funktion standardmäßig aktiviert hatten.Cloudflare-Blog, 28. Oktober 2025).
- Bis Februar 2026 berichtete Cloudflare, dass dieser Anteil auf weit über 60 % des von Menschen generierten TLS-Datenverkehrs in seinem Netzwerk angestiegen war (Cloudflare-Blog, 23. Februar 2026).
- Cloudflare beziffert den Anteil des von Menschen erzeugten TLS-Datenverkehrs in seinem Netzwerk zum 30. April 2026 auf mehr als zwei Drittel (Cloudflare-Blog, 30. April 2026).
Das ist eine schnelle, weitgehend unbemerkte Einführung auf Browserseite. Unternehmensweite Kryptografie hat nicht mithalten können. DigiCerts zweiter jährlicher Quantum Readiness Outlook, basierend auf einer Umfrage unter 1,001 IT- und Cybersicherheitsentscheidern in den USA, Großbritannien und Australien (Mai 2026), ergab, dass 87 % der Unternehmen derzeit PQC-Initiativen planen, testen oder implementieren, aber nur 7 % quantensichere oder hybride Kryptografie für den Großteil ihrer digitalen Zertifikate einsetzen – ein Anstieg von weniger als zwei Prozentpunkten gegenüber der Vorjahresumfrage ( DigiCert, 23. Juli 2026 ). Anders ausgedrückt: Die Browser sind den Unternehmen, deren Server, Zertifikate und interne Systeme sie verbinden, voraus.
Heutzutage unterstützen gängige Webbrowser wie Mozilla Firefox, Google Chrome und Microsoft Edge Post-Quanten-Kryptografie (PQC). Die Aktivierung von PQC in diesen Browsern ist ein wichtiger Schritt, um die Websicherheit auf die Herausforderungen des Quantencomputings vorzubereiten. In diesem Blogbeitrag erfahren Sie, wie Sie PQC in gängigen Webbrowsern aktivieren und überprüfen, wie der aktuelle Stand der einzelnen Browser ist und welche Vorteile und Grenzen browserseitiges PQC für Ihr Unternehmen bietet.
Browser-PQC-Unterstützung auf einen Blick
Bevor Sie Einstellungen ändern, prüfen Sie den aktuellen Stand Ihres Browsers. Die folgende Tabelle fasst das Standardverhalten der vier wichtigsten Browser (Stand: Mitte 2026) zusammen. Da Browser häufig aktualisiert werden und insbesondere die Einführung von Safari auf macOS- und iOS-Versionen uneinheitlich verlief, überprüfen Sie Ihre Verbindung immer anhand der unten verlinkten Testseite und verlassen Sie sich nicht allein auf Versionsnummern.
| Browser | PQC standardmäßig? | Algorithmus ausgehandelt | Manueller Schritt erforderlich? | So bestätigen Sie |
|---|---|---|---|---|
| Google Chrome | Ja. Automatisch seit Chrome 131 (November 2024); ab Chrome 138 können Benutzer und Administratoren diese Funktion nicht mehr deaktivieren. | X25519MLKEM768 (Hybrid ML-KEM + X25519) | Nein | chrome://versiondann auf der Registerkarte „Sicherheit“ der Entwicklertools oder auf der Cloudflare-Testseite |
| Microsoft Edge | Ja. Automatisch seit Edge 131 (Nov. 2024); Microsoft hat die Opt-out-Richtlinie für Unternehmen ab Edge 147 entfernt. | X25519MLKEM768 | Nein | edge://versiondann auf der Registerkarte „Sicherheit“ der Entwicklertools oder auf der Cloudflare-Testseite |
| Mozilla Firefox | Auf den aktuellen Release-Kanälen ist dies zunehmend der Fall, aber einige Builds und Enterprise-Konfigurationen werden immer noch ausgeliefert. | X25519MLKEM768 (über die Kyber/ML-KEM-Hybridgruppe) | Manchmal. Prüfen. about:config → security.tls.enable_kyber bevor Sie annehmen, dass Sie es ändern müssen. |
about:configdann die Cloudflare-Testseite |
| Safari (WebKit) | Die Einführung erfolgt ab Mitte 2026 ungleichmäßig auf macOS- und iOS-Versionen; es gibt keine für den Benutzer sichtbare Option zum Umschalten. | Zum Zeitpunkt der Erstellung dieses Dokuments nicht einheitlich öffentlich dokumentiert. | Keine manuelle Kennzeichnung verfügbar | Die Cloudflare-Testseite ist die zuverlässigste Methode, um jede Safari-Version zu überprüfen. |
Wenn die Testseite im nächsten Abschnitt nur einen klassischen Algorithmus wie beispielsweise X25519 anzeigt, lässt sich das Problem meist durch ein einfaches Browser-Update beheben. Das manuelle Umschalten eines Flags ist bei Chrome und Edge mittlerweile eher die Ausnahme als die Regel und wird auch bei Firefox immer seltener.
PQC-Unterstützung in Webbrowsern aktivieren
In diesem Abschnitt wird erklärt, wie die PQC-Unterstützung in Google Chrome , Microsoft Edge und Mozilla Firefox aktiviert bzw. überprüft werden kann.
Chrome und Edge
Sowohl Chrome als auch Edge basieren auf der Chromium-Browser-Engine. Aufgrund dieser gemeinsamen Architektur ist der Prozess zum Aktivieren oder Überprüfen der PQC-Unterstützung in beiden Browsern sehr ähnlich. Im Folgenden finden Sie die Schritte zum Prüfen oder Aktivieren der PQC-Unterstützung je nach Browserversion.
Für neuere Versionen
In aktuellen Versionen von Chromium-basierten Browsern ist die Unterstützung für den Post-Quantum Hybrid Key Exchange (PQC) integriert und kann nicht deaktiviert werden. Chrome hat die Unternehmensrichtlinie, die Administratoren die Deaktivierung ermöglichte, ab Version 138 entfernt, Edge die entsprechende Richtlinie ab Version 147. Moderne Versionen von Chrome und Edge versuchen automatisch, beim Verbinden mit Servern, die PQC unterstützen , einen hybriden TLS-Schlüsselaustausch (X25519 kombiniert mit ML-KEM) durchzuführen.
Um die Browserversion zu überprüfen, öffnen Sie die folgenden Seiten in der Adressleiste:
Für Chrome:
chrome: // version
Für Edge:
Kante://Version
Bei Verwendung einer aktuellen Version dieser Browser ist die PQC-Funktionalität bereits integriert und wird während des TLS-Handshakes automatisch aktiviert.
Für ältere Versionen
In älteren Versionen von Chromium-basierten Browsern war die PQC-Unterstützung als Funktion verfügbar, die über Browser-Flags aktiviert werden konnte. Im Folgenden sind die Schritte zur Aktivierung aufgeführt.
- Öffnen Sie den Chrome- oder Edge-Browser.
-
Geben Sie Folgendes in die Adressleiste ein und drücken Sie die Eingabetaste:
-
Für Chrome:
chrome :/ / flags
-
Für Edge:
edge: // Flags
-
Für Chrome:
- Suchen Sie in der Suchleiste auf der Flaggenseite nach dem Stichwort kyber.
- Suchen Sie die experimentelle Option, die mit folgendem zusammenhängt TLS 1.3 hybridisierte Kyber-Unterstützung or Post-Quanten-Schlüsselaustausch.
- Ändern Sie die Einstellung von Standard zu Nutzer der Smart‑Spaces‑App mit Google Wallet erhalten berührungslosen Mobile‑Zutritt an jedem NFC‑fähigen HID® Signo™‑Leser..
- Klicken Sie auf Relaunch Um den Browser neu zu starten und die Änderungen anzuwenden, müssen die Änderungen übernommen werden.
Nach dem Neustart versucht der Browser, hybride TLS-Handshakes mit Kyber oder ML-KEM und kompatiblen Servern durchzuführen. Beachten Sie, dass diese Option in Chrome 138 und höher bereits entfernt wurde, da dieses Verhalten nun dauerhaft aktiviert ist. Falls Sie diese Option nicht sehen, ist sie in Ihrer Version nicht erforderlich.
Mozilla Firefox
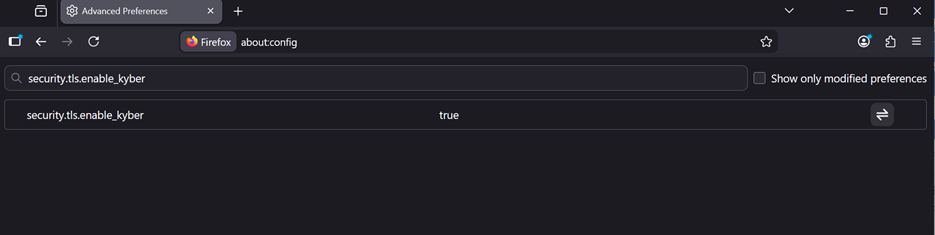
Im Gegensatz zu Chromium-basierten Browsern bietet Mozilla Firefox über erweiterte Konfigurationseinstellungen verschiedene experimentelle kryptografische Funktionen. Viele aktuelle Firefox-Versionen verwenden bereits standardmäßig den hybriden Post-Quantum-Schlüsselaustausch. Überprüfen Sie daher Ihre Verbindung mit der untenstehenden Testseite, bevor Sie Änderungen vornehmen. Falls die Funktion noch nicht aktiviert ist, finden Sie unten die Schritte zur manuellen Aktivierung.
- Öffnen Sie den Firefox-Browser.
-
Geben Sie Folgendes in die Adressleiste ein:
about: config
-
Suchen Sie in der Suchleiste nach der folgenden Einstellung:
security.tls.enable_kyber
- Ändern Sie den Wert auf „true“.
- Starten Sie den Firefox-Browser neu.
- Nach dem Neustart versucht Firefox den Hybrid-Modus. TLS-Handshakes Verwendung von Kyber oder ML-KEM bei der Verbindung zu Servern, die PQC unterstützen.
Überprüfung der PQC-Unterstützung in Webbrowsern
Nachdem Sie die PQC-Unterstützung in Ihrem Browser aktiviert haben, müssen Sie als Nächstes überprüfen, ob der Browser während des TLS-Handshakes einen Post-Quantum-Schlüsselaustausch aushandelt.
Über Cloudflare
Eine der einfachsten Möglichkeiten, dies zu testen, ist die Verwendung der von Cloudflare bereitgestellten PQC-Testseite . Im Folgenden finden Sie die Schritte zur Überprüfung der PQC-Unterstützung.
- Öffne deinen Browser.
- Rufen Sie die folgende Webseite auf: https://pq.cloudflareresearch.com
- Sobald die Seite geladen ist, wird der Schlüsselaustauschmechanismus angezeigt, der während des TLS-Handshakes zwischen Ihrem Browser und dem Server verwendet wird.
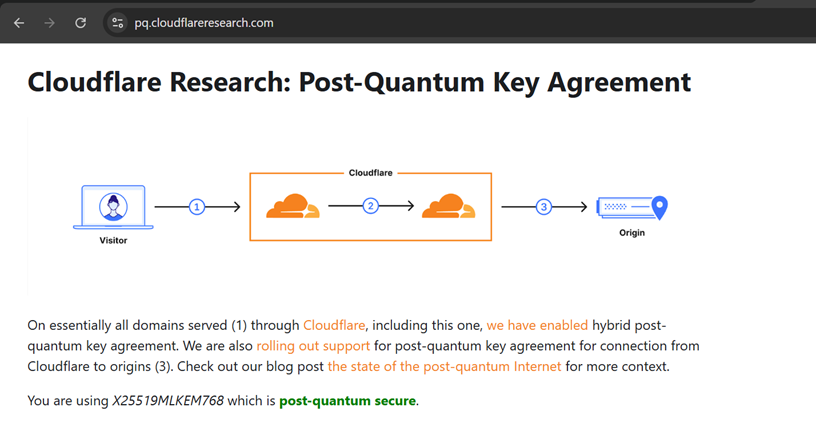
Wenn PQC erfolgreich aktiviert und von Ihrem Browser unterstützt wird, zeigt die Testseite von Cloudflare möglicherweise eine Meldung wie „Sie verwenden X25519MLKEM768, das postquantensicher ist“ an. Dies bedeutet, dass die TLS-Verbindung zwischen Ihrem Browser und dem Server einen hybriden Postquanten-Schlüsselaustauschmechanismus verwendet.
Über Browser
Sie können auch direkt im Browser überprüfen, welche Verschlüsselung für eine Verbindung verwendet wird. Die Schritte sind unten aufgeführt.
- Start Google Chrome.
- Öffnen Sie die URL der Website, die Sie testen möchten.
- Klicken Sie auf die Auslassungspunkte (drei Punkte) in der oberen rechten Ecke des Browsers.
- Navigieren Weitere Tools → Entwicklertools.
- Öffnen Sie den Microsoft Store auf Ihrem Windows-PC Datenschutz und Sicherheit or Sicherheit Registerkarte im Entwicklertools-Bereich.
- Im Verbindungen schaffen Abschnitt, überprüfen Sie die Details, um die Protokoll und Verschlüsselungssuite Wird für die sichere Verbindung verwendet.
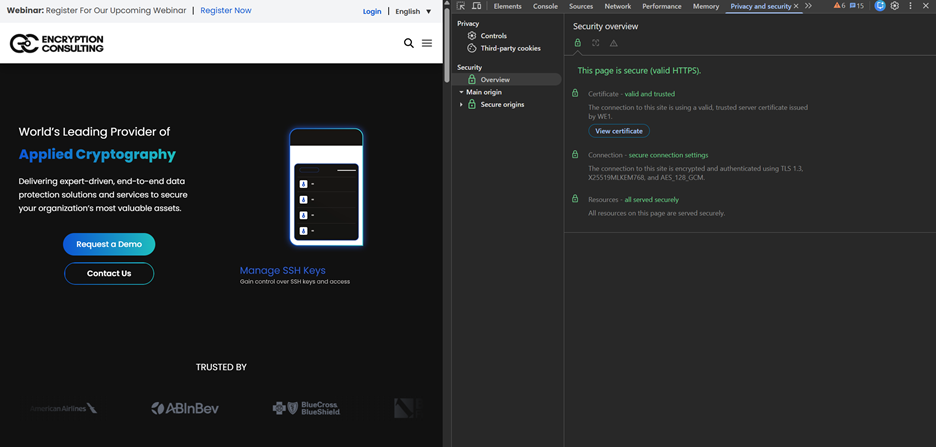
Der Algorithmus X25519MLKEM768 kombiniert zwei kryptographische Techniken: X25519 , ein klassischer Diffie-Hellman-Schlüsselaustauschalgorithmus mit elliptischen Kurven, der häufig in modernen TLS-Implementierungen verwendet wird, und ML-KEM-768 , ein Mechanismus zur Schlüsselkapselung nach der Quantenmechanik.
Hybride Kryptographie wird eingesetzt, da sie Schutz vor aktuellen und zukünftigen Bedrohungen bietet. Die klassische Komponente (X25519) gewährleistet Kompatibilität und Schutz vor aktuellen Angreifern, während die Post-Quanten-Komponente (ML-KEM-768) so konzipiert ist, dass sie auch in Gegenwart von Quantencomputern sicher bleibt. Beim TLS-Handshake wird das gemeinsame Geheimnis aus beiden Algorithmen abgeleitet, wodurch die Verbindung so lange sicher bleibt, wie mindestens einer der Algorithmen intakt ist.
Wenn PQC vom Browser nicht aktiviert oder unterstützt wird, zeigt die Seite möglicherweise stattdessen einen klassischen Schlüsselaustauschalgorithmus wie X25519 an. In diesem Fall ist die Verbindung zwar weiterhin durch traditionelle kryptografische Methoden geschützt, bietet aber noch keinen Post-Quantum-Schutz.
Dies verdeutlicht jedoch auch den Übergangszustand der modernen Kryptographie. Viele Umgebungen arbeiten heute je nach Client- und Serverkapazitäten im Hybrid- oder Fallback-Modus. Daher wird die Gewährleistung der Kompatibilität zwischen Browsern, Bibliotheken und Infrastruktur zu einem entscheidenden Faktor, wenn Unternehmen beginnen, quantenresistente Mechanismen einzuführen.
PQC-Migration und Herausforderungen
Die Migration zu PQC ist ein wichtiger Schritt zum Schutz der digitalen Infrastruktur vor den zukünftigen Risiken des Quantencomputings. Der Übergang von traditionellen Public-Key-Kryptografiesystemen zu quantenresistenten Alternativen birgt jedoch diverse technische, betriebliche und organisatorische Herausforderungen. Diese Herausforderungen müssen sorgfältig bewältigt werden, um einen sicheren und effizienten Migrationsprozess zu gewährleisten. Einige davon werden im Folgenden aufgeführt:
Kryptografische Erkennung und Inventarisierung
Eine der ersten Herausforderungen bei der PQC-Migration besteht darin, zu ermitteln, wo Kryptografie in der Infrastruktur eines Unternehmens eingesetzt wird. Kryptografische Komponenten sind oft tief in Anwendungen, APIs, Netzwerkprotokollen, Datenbanken und Hardwaregeräten eingebettet. Ohne ein umfassendes Inventar kryptografischer Ressourcen wie Schlüssel, Zertifikate, Algorithmen und Abhängigkeiten ist es schwierig festzustellen, welche Systeme anfällig sind und migriert werden müssen. Genau diese Lücke weist die oben erwähnte DigiCert-Studie auf: Unternehmen können keine Kryptografie migrieren, die sie nicht erfassen. CBOM Secure , die Plattform von EC zur kryptografischen Erkennung und Inventarisierung, und unsere Anleitung zur Erstellung eines CBOM beschreiben den Aufbau dieses Inventars als ersten konkreten Schritt.
Kompatibilität mit bestehenden Systemen
Viele bestehende Systeme und Protokolle basieren auf klassischen kryptografischen Algorithmen wie RSA und Elliptischer-Kurven-Kryptografie. Die Integration von PQC-Algorithmen in diese Umgebungen kann Änderungen an Protokollen, Bibliotheken und Infrastrukturkomponenten erfordern. Die Gewährleistung der Abwärtskompatibilität mit bestehenden Systemen bei gleichzeitiger Einführung quantenresistenter Mechanismen kann komplex sein.
Leistungs- und Ressourcenaufwand
Viele PQC-Algorithmen erfordern im Vergleich zu klassischen Algorithmen größere Schlüssellängen, Chiffretexte oder Signaturen. Dies kann den Rechenaufwand, den Speicherbedarf und die benötigte Netzwerkbandbreite erhöhen. Systeme mit begrenzten Ressourcen, wie beispielsweise eingebettete Geräte oder IoT-Systeme, können bei der Einführung von PQC mit zusätzlichen Einschränkungen konfrontiert sein.
Protokoll- und Infrastrukturaktualisierungen
Sicherheitsprotokolle wie TLS und digitale Zertifikatsinfrastrukturen müssen aktualisiert werden, um PQC-Algorithmen zu unterstützen. Dies erfordert häufig die Aktualisierung kryptografischer Bibliotheken, Zertifizierungsstellen und Authentifizierungssysteme. Die Koordination dieser Aktualisierungen über verteilte Systeme und Dienste hinweg kann eine komplexe operative Aufgabe darstellen.
Migrationsplanung und Risikomanagement
Neben der technischen Integration müssen Unternehmen sorgfältig planen, wie und wann sie auf PQC umsteigen. Migrationsentscheidungen müssen Faktoren wie Systemkritikalität, Datensensibilität und die erwartete Lebensdauer der geschützten Informationen berücksichtigen. Beispielsweise kann eine frühere Migration von Daten, die über viele Jahre vertraulich bleiben müssen, aufgrund potenzieller Risiken durch HNDL erforderlich sein. Unternehmen sollten während der Übergangsphase gestaffelte oder hybride Ansätze verfolgen , um Sicherheitsverbesserungen mit Betriebsstabilität in Einklang zu bringen und Störungen bestehender Dienste zu minimieren. Der 9-Phasen-PQC-Migrationsleitfaden von EC und unser Beitrag zum Aufbau kryptografischer Agilität veranschaulichen, wie ein solcher gestaffelter Plan in der Praxis aussieht.
Was das für Ihr Unternehmen bedeutet
Hier ist ein wichtiger Punkt, den man klar ansprechen sollte: Die Tatsache, dass Ihr Browser postquantensicher ist, sagt nichts darüber aus, ob Ihre Organisation es ist. Browserhersteller kontrollieren einen Teil eines Protokolls, den TLS-Schlüsselaustausch zwischen Client und Server, und sie konnten schnell handeln, da dieser Teil unkompliziert und ohne Beeinträchtigung der Systeme zu beheben war. Die Zertifikate Ihrer Organisation, Codesignaturschlüssel, VPN-Tunnel, der interne Datenverkehr zwischen Diensten und die Kryptografie eingebetteter Geräte sind ein anderes Thema, und niemand wird diese Probleme durch ein Browser-Update für Sie lösen.
Genau diese Lücke beschreiben die oben genannten DigiCert-Zahlen: 87 % der Unternehmen haben zwar einen Plan, aber nur 7 % haben quantensichere Kryptografie tatsächlich flächendeckend implementiert. Wir würden es begrüßen, wenn Unternehmen weniger Zeit damit verbringen würden, sich Gedanken über die richtige Browser-Zertifizierung zu machen, und stattdessen mehr Zeit in die beiden Dinge investieren, die diese 7 % tatsächlich verbessern: zu wissen, wo ihre Kryptografie gespeichert ist (ein aktuelles, fortlaufend aktualisiertes Inventar, keine veraltete Tabelle) und die nötige Flexibilität zu entwickeln, um Algorithmen ohne mehrjährige Neuentwicklung bei jeder Standardänderung austauschen zu können. Die Überprüfung Ihres eigenen Browsers dauert mit den oben genannten Schritten nur eine Minute. Die Überprüfung Ihres Unternehmens erfordert hingegen ein umfassendes Analyseprojekt, das jetzt beginnen sollte, nicht erst, wenn die nächste NIST-Frist näher rückt.
Wie kann Verschlüsselungsberatung helfen?
Encryption Consulting ist Ihr zuverlässiger Partner für quantensichere Sicherheit . Wir begleiten Sie durch jede Phase, von der Analyse bis zur Migration, und folgen dabei der gleichen Struktur wie unser 9-phasiger PQC-Migrationsleitfaden – mit Klarheit, Zuversicht und bewährter Expertise.
- Kryptografische Erkennung und Inventarisierung: Der erste Schritt zur Vorbereitung auf Quantencomputer ist die umfassende Erfassung und Bestandsaufnahme der kryptografischen Ressourcen eines Unternehmens. Anschließend beginnen wir mit der Kartierung Ihrer gesamten kryptografischen Landschaft. Dies umfasst die Identifizierung aller Systeme (On-Premise, Cloud, Hybrid) mit kryptografischen Schlüsseln, Zertifikaten, Algorithmen und Abhängigkeiten zwischen Anwendungen, APIs, Netzwerken und Datenbanken.
- PQC-Folgenabschätzung: Als Nächstes bewerten wir Schwachstellen gegenüber Quantenangriffen, indem wir kryptografische Assets analysieren, die auf RSA, ECC und ähnlichen Algorithmen basieren. Wir beurteilen Ihre PKI, HSMsund Anwendungen für PQC-Bereitschaft und einen priorisierten Bericht vorzulegen, der Hochrisikogebiete und Migrationsbedürfnisse hervorhebt.
- PQC-Strategie und -Roadmap: Nachdem die Risiken definiert wurden, entwickeln wir eine maßgeschneiderte, phasenweise Migrationsstrategie, die auf Ihre geschäftlichen, Compliance- und technischen Ziele abgestimmt ist. Dies umfasst Richtlinienaktualisierungen, die Entwicklung agiler Algorithmen und einen klaren Fahrplan mit Pilot-, Hybrid- und vollständiger Implementierungsphase.
- Anbieterbewertung & Machbarkeitsnachweis: Wir unterstützen Sie bei der Auswahl und dem Test von PQC-fähigen Lösungen. Wir helfen Ihnen bei der Definition der technischen und geschäftlichen Anforderungen für RFI/RFP, führen Proof-of-Concepts (PoCs) zur Bewertung der Angebote verschiedener Anbieter durch und erstellen eine Anbietervergleichsmatrix sowie einen Empfehlungsbericht, um die optimale Technologieauswahl für Ihre Umgebung sicherzustellen.
- Pilotversuche und Skalierung: Vor der vollständigen Implementierung validieren wir PQC-Modelle in Pilotumgebungen, um Interoperabilität sicherzustellen und Störungen zu minimieren. Das Feedback von Technik- und Business-Teams optimiert die Einführung hinsichtlich Skalierbarkeit und Effizienz.
- PQC-Implementierung: Schließlich führen wir den vollständigen Test durch. MigrationWir integrieren PQC in Ihre Live-Umgebung und gewährleisten dabei Compliance, Kontinuität und die Unterstützung hybrider Algorithmen. Wir implementieren PQC-Unterstützung für Ihre PKI, Anwendungen, Infrastruktur, Cloud-Dienste und APIs. Ihre Teams erhalten praxisnahe Schulungen sowie detaillierte technische Dokumentationen für die laufende Wartung. Wir richten Überwachungssysteme und Lebenszyklusmanagementprozesse ein, um den kryptografischen Status zu verfolgen, Anomalien zu erkennen und zukünftige Upgrades zu unterstützen.
Die Umstellung auf PQC ist komplex, aber Sie müssen sie nicht allein bewältigen. Encryption Consulting sorgt für einen reibungslosen und sicheren Übergang. Kontaktieren Sie uns unter [email protected] und wir erstellen Ihnen einen individuellen Fahrplan, der genau auf die Bedürfnisse Ihres Unternehmens zugeschnitten ist.
Fazit
Der Übergang zu Post-Quanten-Kryptografie (PQC) gewinnt zunehmend an Bedeutung für das moderne Internet-Ökosystem. PQC bezeichnet kryptografische Algorithmen, die sowohl gegenüber klassischen als auch gegenüber Quantencomputern sicher sind. Diese Algorithmen sollen die derzeitigen Public-Key-Systeme ersetzen oder ergänzen, die angreifbar werden könnten, sobald großflächige Quantencomputer praktikabel sind.
Während sich Forscher und Organisationen weiterhin auf die potenziellen Auswirkungen des Quantencomputings vorbereiten, werden Technologien wie PQC in alltägliche Plattformen und Tools integriert. Gängige Browser wie Google Chrome, Microsoft Edge und Mozilla Firefox verwenden bereits standardmäßig hybride kryptografische Mechanismen, die klassische Algorithmen mit quantenresistenten Verfahren kombinieren. Mehr als zwei Drittel des TLS-Datenverkehrs im Netzwerk von Cloudflare spiegeln diese Umstellung bereits wider.
Die Aktivierung und Überprüfung der PQC-Unterstützung in Ihrem Browser ist in fünf Minuten erledigt und hilft Ihnen, die Funktionsweise dieser Mechanismen in der Praxis zu verstehen. Doch die Browserseite dieser Umstellung ist der einfachere Teil. Der schwierigere und folgenreichere Teil findet innerhalb Ihres Unternehmens statt, wo Zertifikate, Schlüssel und Altsysteme noch immer auf Algorithmen basieren, die ein Quantencomputer irgendwann nicht mehr knacken wird. Beginnen Sie dort und erstellen Sie zunächst eine Bestandsaufnahme, anstatt nur eine Kennzeichnung zu verwenden.
Häufig gestellte Fragen
Muss ich die Post-Quanten-Kryptographie in meinem Browser manuell aktivieren?
Normalerweise nicht. Aktuelle Versionen von Chrome und Edge verhandeln den hybriden Post-Quantum-Schlüsselaustausch automatisch, und ab Chrome 138 gibt es keine Möglichkeit mehr, ihn zu deaktivieren. Firefox führt diese Funktion ebenfalls standardmäßig ein, obwohl sie in einigen Versionen noch nicht deaktiviert ist. security.tls.enable_kyber Flagge in about:configÜberprüfen Sie Ihre Verbindung zunächst mit einer Testseite, anstatt anzunehmen, dass Sie eine Einstellung ändern müssen.
Wie kann ich überprüfen, ob meine Browserverbindung postquantensicher ist?
Am schnellsten geht es über pq.cloudflareresearch.com . Dort erfahren Sie direkt, ob Ihre Verbindung einen Post-Quantum-Key-Exchange verwendet. Alternativ können Sie die Chrome-Entwicklertools öffnen, zum Tab „Sicherheit“ wechseln und unter „Verbindungsdetails“ das Protokoll und die Verschlüsselungssuite der geöffneten Website überprüfen.
Was bedeutet X25519MLKEM768?
X25519MLKEM768 ist ein hybrider TLS-Schlüsselaustausch, der X25519, einen klassischen Diffie-Hellman-Algorithmus für elliptische Kurven, mit ML-KEM-768, einem von NIST als FIPS 203 standardisierten Post-Quantum-Schlüsselkapselungsmechanismus, kombiniert. Beide Algorithmen laufen während des Handshakes parallel, sodass die Verbindung so lange sicher bleibt, wie mindestens einer der beiden Algorithmen intakt ist.
Schützt die browserseitige PQC-Lösung meine Organisation allein vor Harvest-Now-Decrypt-Later-Angriffen?
Dies gilt ausschließlich für die Verbindung zwischen dem Browser eines Besuchers und einem Server, der ebenfalls Post-Quantum Key Exchange (PQC) unterstützt. Es schützt nicht die Zertifikate Ihrer Organisation, Codesignaturschlüssel, VPN-Tunnel, den internen Datenverkehr oder archivierte Daten, die vor der Einführung von PQC verschlüsselt wurden. Diese erfordern eine separate, sorgfältig geplante Migration, die mit einer kryptografischen Bestandsaufnahme beginnt.
Ist Safari schon bereit für die Post-Quanten-Technologie?
Die Einführung von Safari verlief langsamer und weniger einheitlich als bei Chromium-basierten Browsern und Firefox. Die Unterstützung variiert je nach macOS- und iOS-Version (Stand Mitte 2026), und es gibt keine Einstellung für den Benutzer, um dies zu ändern. Wenn Sie Safari verwenden, ist die zuverlässigste Methode zur Überprüfung die gleiche Cloudflare-Testseite, die auch für andere Browser verwendet wird, da Apple keinen einheitlichen, verbindlichen Zeitplan für die vollständige Unterstützung veröffentlicht hat.
- Wichtige Erkenntnisse
- Warum die Browser zuerst umgezogen sind
- Warum ist PQC notwendig?
- Browser-PQC-Unterstützung auf einen Blick
- PQC-Unterstützung in Webbrowsern aktivieren
- Überprüfung der PQC-Unterstützung in Webbrowsern
- PQC-Migration und Herausforderungen
- Was das für Ihr Unternehmen bedeutet
- Wie kann Verschlüsselungsberatung helfen?
- Fazit
- Häufig gestellte Fragen


