
- Executive Summary
- Wichtige Erkenntnisse
- Kurzcheckliste: Haben Sie Ihren Zertifikatslebenszyklus unter Kontrolle?
- SSL-Zertifikate verstehen
- Warum Zertifikatsmanagement jetzt wichtig ist
- Voraussetzungen vor der Implementierung
- Tabelle der Voraussetzungen für die Umsetzung
- Zertifikatserneuerung im CertSecure Manager
- Neuausstellung des Zertifikats
- Zertifikatssperrung mit CertSecure Manager
- Vorher/Nachher-Betriebsablauf
- Rollback-Anleitung und häufige Fehler
- Die Rolle der Zertifizierungsstellen (CAs)
- Verantwortlichkeits-/Aktionsmatrix nach Team
- Überlegungen zu Multi-Cloud- und Hybrid-PKI
- Best Practices für effektives Zertifikatsmanagement
- Erfolgskennzahlen, die nach der Implementierung verfolgt werden sollten
- Was macht man als nächstes
- Wie Verschlüsselungsberatung helfen kann
- Fazit
- Häufig gestellte Fragen
Kurz gesagt: Das Lebenszyklusmanagement von SSL-Zertifikaten umfasst die Nachverfolgung, Erneuerung, Neuausstellung und den Widerruf von TLS/SSL-Zertifikaten vor deren Ablauf oder Validierungsfehler. Dabei werden automatisierte Erkennungs- und Workflow-Tools anstelle manueller Nachverfolgung eingesetzt. Da die Gültigkeitsdauer öffentlicher Zertifikate im März 2026 auf 200 Tage und im März 2029 auf 47 Tage sinkt, können manuelle Prozesse mit der steigenden Erneuerungshäufigkeit nicht mehr Schritt halten. Dieser Leitfaden beschreibt, wie CertSecure Manager Erneuerung, Neuausstellung und Widerruf handhabt und welche Aufgaben PKI-, Sicherheits-, Plattform- und Compliance-Teams vor, während und nach der Implementierung übernehmen müssen.
Executive Summary
Das Lebenszyklusmanagement von SSL-Zertifikaten umfasst die Nachverfolgung, Erneuerung, Neuausstellung und den Widerruf aller TLS-Zertifikate eines Unternehmens, bevor diese ablaufen oder die Validierung fehlschlagen. Es handelt sich dabei nicht mehr um eine optionale Routineaufgabe. Laut der DigiCert Trust Pulse Survey vom Juli 2025 hatten 45 % der Unternehmen im vergangenen Jahr Ausfallzeiten aufgrund von Zertifikaten, wobei 37.5 % dieser Ausfälle direkt auf ein abgelaufenes Zertifikat zurückzuführen waren. Die Abstimmung des CA/Browser Forums vom 11. April 2025 sieht bereits eine schrittweise Reduzierung der maximalen Gültigkeitsdauer öffentlicher TLS-Zertifikate auf 200 Tage ab März 2026 vor, mit dem Ziel, bis März 2029 eine Gültigkeitsdauer von 47 Tagen zu erreichen . Dies bedeutet, dass jedes Zertifikat eines Unternehmens künftig etwa achtmal statt nur einmal jährlich erneuert werden muss. Die Zertifikatserkennung ist die Grundlage für den reibungslosen Ablauf dieser Prozesse: Ein Team kann die Erneuerung eines nicht gefundenen Zertifikats nicht automatisieren. CertSecure Manager wurde speziell für die automatisierte Zertifikatserkennung , -automatisierung und die Erstellung auditfähiger Berichte über eine zentrale Konsole entwickelt . Diese Erkennungsgrundlage unterstützt zudem eine nachhaltige Krypto-Agilität und fließt direkt in die PQC-Bereitschaft und die Planung der kryptografischen Stückliste (CBOM) ein, da die Schlüssel hinter jedem Zertifikat für eine zukünftige Migration nach der Quantenintegration in Frage kommen.
Direkt zu: Kurzübersicht | Voraussetzungen | Verlängerung | Neuausstellung | Widerruf | Vorher/Nachher-Workflow | Rollback & Häufige Fehler | Erfolgskennzahlen | Wie EC helfen kann | FAQ
Wichtige Erkenntnisse
- Laut der DigiCert Trust Pulse Survey vom Juli 2025 erlebte fast die Hälfte der Unternehmen (45 %) im vergangenen Jahr Ausfallzeiten im Zusammenhang mit Zertifikaten, und 37.5 % führten die Ausfälle konkret auf abgelaufene Zertifikate zurück.
- Die Gültigkeit öffentlicher TLS-Zertifikate sinkt im Rahmen der schrittweisen Reduzierung des CA/Browser-Forums auf 200 Tage im März 2026, 100 Tage im März 2027 und 47 Tage im März 2029.
- CertSecure Manager automatisiert die Erneuerung, Neuausstellung und den Widerruf von Zertifikaten über eine einzige Bestandsansicht und beseitigt so die manuelle Nachverfolgung, die die meisten ausfallbedingten Probleme im Zusammenhang mit dem Ablauf von Zertifikaten verursacht.
- Die Teams für PKI, Sicherheit, Plattform und Compliance sind jeweils für einen bestimmten Teil des Lebenszyklus verantwortlich; unklare Zuständigkeiten sind die häufigste Ursache für versäumte Verlängerungen.
- Teams sollten nach der Einführung die Bearbeitungszeit für Erneuerungen, die Anzahl der automatisiert verwalteten Zertifikate und das Volumen manueller Tickets als Erfolgskennzahlen erfassen.
Kurzcheckliste: Haben Sie Ihren Zertifikatslebenszyklus unter Kontrolle?
Gehen Sie dies durch, bevor Sie unten ins Detail gehen. Jedes Kästchen, das Sie nicht ankreuzen können, verweist direkt auf einen Abschnitt weiter unten in diesem Leitfaden.
- Sie verfügen über ein aktuelles, auf Erkennung basierendes Inventar aller Zertifikate öffentlicher, interner und Cloud-nativer Zertifizierungsstellen.
- Jedes Zertifikat hat einen namentlich genannten Besitzer, keine gemeinsame Verteilerliste.
- Verlängerung, Neuausstellung und Widerruf erfolgen alle über CertSecure Manager oder einen gleichwertigen automatisierten Workflow, nicht durch manuelle CSR-Erstellung.
- Für den Fall, dass eine Verlängerung oder Bereitstellung fehlschlägt, bevor Sie das Produkt in der Produktion benötigen, existiert ein getesteter Rollback-Plan.
- Änderungen des Widerrufsstatus werden an OCSP- oder CRL-Antworten und nachgelagerte Systeme weitergegeben und können dort bestätigt werden.
- Ihr Plan berücksichtigt die Meilensteine des CA/B-Forums im März 2027 (100 Tage) und März 2029 (47 Tage), nicht nur das derzeitige Maximum von 200 Tagen.
SSL-Zertifikate verstehen
Bevor wir uns mit Erneuerung, Neuausstellung und Widerruf befassen, ist es hilfreich, genau zu verstehen, was ein SSL/TLS-Zertifikat tatsächlich bewirkt und warum sein Lebenszyklus ein aktives Management erfordert, anstatt eines Ansatzes wie „einrichten und vergessen“.
Was ist ein SSL-Zertifikat?
Ein SSL-Zertifikat ist ein digitales Dokument, das die Identität einer Website oder eines Servers bestätigt und die verschlüsselte Datenübertragung über das Internet ermöglicht. Eine Zertifizierungsstelle (CA) stellt das Zertifikat aus, nachdem sie überprüft hat, ob der Antragsteller die darin genannte Domain oder Organisation kontrolliert. Wenn ein Browser eine Verbindung zu einer Website mit einem gültigen Zertifikat herstellt, wird eine verschlüsselte Sitzung aufgebaut, erkennbar am Schloss-Symbol und dem Präfix „https“. Dadurch bleiben Daten wie Anmeldeinformationen und Zahlungsdetails während der Übertragung vertraulich.
Warum Zertifikatsmanagement jetzt wichtig ist
Jedes SSL-Zertifikat hat eine feste Gültigkeitsdauer, die sich rapide verkürzt. Um zu verhindern, dass ein abgelaufenes Zertifikat einen kundenorientierten Dienst lahmlegt, ist ein aktives Lebenszyklusmanagement unerlässlich. Zwei aktuelle Datenpunkte verdeutlichen die Dringlichkeit.
Die Kosten der manuellen Zertifikatsverwaltung
Die DigiCert Trust Pulse Survey vom 2. Juli 2025 ergab, dass 45 % der Unternehmen im vergangenen Jahr aufgrund von Zertifikatsproblemen Serviceausfälle erlitten haben. 37.5 % führten diese Ausfälle konkret auf abgelaufene Zertifikate zurück – eine der am besten vermeidbaren Ursachen für Störungen in Unternehmensumgebungen. Fast 60 % der Organisationen verwalten zwischen 1,000 und 10,000 Zertifikate, doch mehr als die Hälfte gab an, sich nicht sicher zu sein, ob sie die Ablaufdaten ihrer Zertifikate im Blick behalten können. (Quelle: DigiCert Trust Pulse Survey, Juli 2025 )
Der 47-Tage-Zeitplan für das Zertifikat
Die von Sectigo unterstützte und im April 2025 verabschiedete Abstimmung des CA/Browser Forums reduziert die maximale Gültigkeitsdauer öffentlicher TLS-Zertifikate schrittweise von derzeit 398 Tagen: 200 Tage ab dem 15. März 2026, 100 Tage ab dem 15. März 2027 und 47 Tage ab dem 15. März 2029. Mit jedem Schritt wird auch der Zeitraum für die Wiederverwendung der Domain Control Validation (DCV) verkürzt, auf nur noch 10 Tage, sobald die 47-Tage-Phase in Kraft tritt. (Quelle: Sectigo / CA/Browser Forum, April 2025 )
Bei einer Gültigkeitsdauer von 47 Tagen müsste ein Team, das Zertifikate manuell erneuert, dasselbe Zertifikat etwa achtmal im Jahr bearbeiten, statt nur einmal. Diese Rechnung ist das entscheidende Argument für die Automatisierung, kein bloßes Gedankenspiel. Weitere Informationen zu den praktischen Auswirkungen dieses Zeitraums finden Sie in unserem Leitfaden zur 47-tägigen TLS-Zertifikatsbereitschaft.
Voraussetzungen vor der Implementierung
Bevor Sie automatisierte Workflows für Verlängerung, Neuausstellung oder Widerruf in CertSecure Manager einführen, stellen Sie sicher, dass die folgenden Voraussetzungen erfüllt sind. Das Auslassen dieser Schritte ist die häufigste Ursache für eine verzögerte oder unvollständige Einführung.
- Zertifikatssuche abgeschlossen: Eine aktuelle Bestandsaufnahme aller Zertifikate öffentlicher und interner Zertifizierungsstellen, einschließlich derjenigen, die außerhalb des direkten Einflussbereichs der IT ausgestellt wurden. CBOM Secure falls noch kein vollständiges Inventar existiert.
- CA-Kontozugriff: API-Zugangsdaten oder Kontozugriff für jede verwendete Zertifizierungsstelle (öffentliche Zertifizierungsstellen, interne Microsoft-Zertifizierungsstellen oder Cloud-native Zertifizierungsstellen).
- Domänen- und DNS-Kontrolle: Für die Durchführung der Domain Control Validation (DCV) bei automatisierten Verlängerungen ist ein Zugriff erforderlich, insbesondere für die Challenge-Methoden DNS-01 oder HTTP-01.
- Definierte Zertifikatsinhaber: Für jedes Zertifikat bzw. jede Zertifikatsgruppe muss ein namentlich genannter Eigentümer vorhanden sein, nicht nur eine gemeinsame Verteilerliste.
- Server- und Load-Balancer-Zugriff: Anmeldeinformationen oder Agenten müssen vorhanden sein, um erneuerte Zertifikate an die Endpunkte zu übertragen, die diese verwenden.
- Ausrichtung des Änderungsmanagements: ein Rollback-Plan und ein Wartungsfenster, die mit den Teams, denen die betroffenen Anwendungen gehören, vereinbart wurden.
Tabelle der Voraussetzungen für die Umsetzung
Die folgende Tabelle ordnet jede Voraussetzung der jeweiligen Aktion zu, die ein Team vor der Inbetriebnahme der Zertifikatsautomatisierung durchführen muss.
| Voraussetzung | Handlung erforderlich | Eigentümerteam |
|---|---|---|
| Zertifikatsinventar | Führen Sie einen Discovery-Scan über öffentliche, private und interne Zertifizierungsstellen durch. | PKI / Sicherheit |
| CA API-Zugriff | Stellen Sie API-Schlüssel oder Dienstkonten für jede Zertifizierungsstelle bereit. | PKI |
| DNS/Domänensteuerung | Delegieren des DCV-Automatisierungszugriffs (DNS-01 oder HTTP-01) | Plattform / Netzwerk |
| Zertifikatsbesitz | Weisen Sie jedem Zertifikat oder jeder App-Gruppe einen benannten Besitzer zu. | Compliance / Governance |
| Bereitstellungszugriff | Agenten oder Anmeldeinformationen für Zielserver/Load Balancer konfigurieren | Plattform |
| Rollback-Plan | Dokumentieren Sie Ausweichschritte und Wartungsfenster | Sicherheit / Plattform |
Zertifikatserneuerung im CertSecure Manager
Die Zertifikatserneuerung ersetzt ein ablaufendes Zertifikat durch ein neues mit denselben Identitätsdaten, bevor das alte Zertifikat abläuft. In CertSecure Manager handelt es sich dabei um einen geführten Workflow und nicht um einen manuellen CSR- und Upload-Prozess, der für jeden Server wiederholt werden muss.
So erneuern Sie ein Zertifikat mit CertSecure Manager
Befolgen Sie diese Schritte, um ein SSL-Zertifikat vor dessen Ablauf zu erneuern:
-
Melden Sie sich bei CertSecure Manager an
Greifen Sie mit Ihren Anmeldeinformationen auf Ihr CertSecure Manager-Konto zu.
-
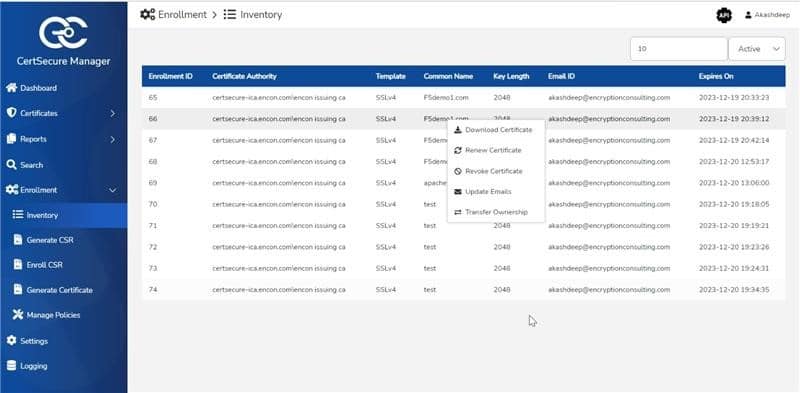
Identifizieren Sie Zertifikate, deren Ablaufdatum bevorsteht.
Öffnen Sie die Zertifikatsinventaransicht, um alle verwalteten Zertifikate und deren Ablaufdatum an einem Ort anzuzeigen.
-
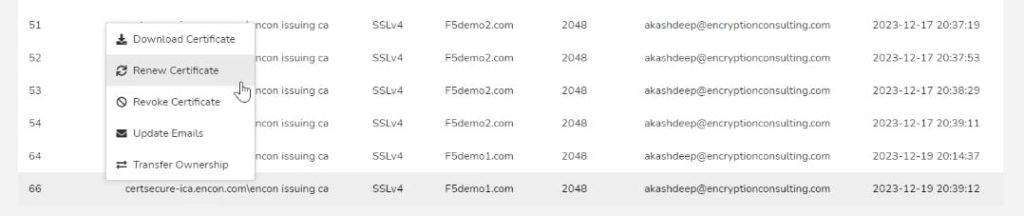
Den Verlängerungsantrag einleiten
Starten Sie die Erneuerung direkt in der Bestandsansicht. Die Anfrage übernimmt dieselben Identitätsdaten wie das ursprüngliche Zertifikat und wird mit dem privaten Schlüssel des bestehenden Zertifikats signiert.
-
Vollständige Validierung
Abhängig von der Zertifizierungsstelle und dem Zertifikatstyp führt Sie CertSecure Manager durch die Domänen- oder Organisationsvalidierung, um die fortlaufende Kontrolle über die Identität im Zertifikat zu bestätigen.
-
Setzen Sie das erneuerte Zertifikat ein.
Sobald die Validierung erfolgreich war, generiert CertSecure Manager das erneuerte Zertifikat und überträgt es an den Server oder Endpunkt, um das ablaufende Zertifikat vor dem Stichtag zu ersetzen.
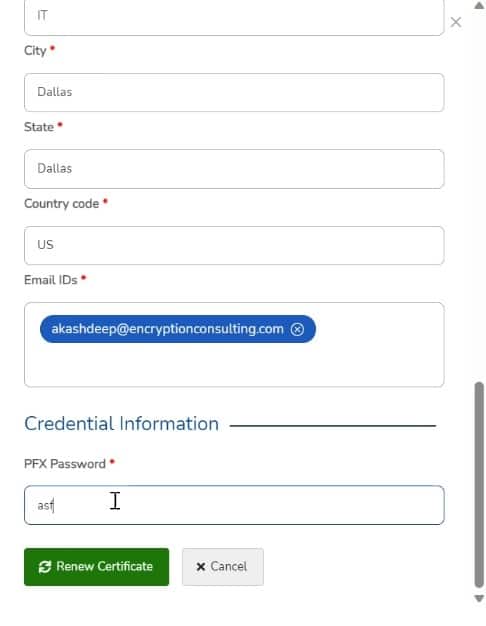
Vorteile der Erneuerung mit CertSecure Manager
-
Wirkungsgrad
Durch die automatisierte Verlängerung entfällt die sich wiederholende Generierung von CSR-Daten und die manuelle Upload-Arbeit, die bei jedem Verlängerungszyklus erforderlich sind. Dies ist umso wichtiger, als sich die Zyklen von 200 Tagen auf 47 Tage verkürzen.
-
Automation
Erinnerungen an die Vertragsverlängerung und die automatische Verlängerung auf Basis der Police verringern die Abhängigkeit davon, dass sich jemand an ein Ablaufdatum in einer Tabelle erinnern muss.
-
Sichtbarkeit
Eine einzige Übersicht über alle Zertifikate und deren Ablaufdatum unterstützt sowohl den täglichen Betrieb als auch die Anforderung von Prüfungsnachweisen.
Neuausstellung des Zertifikats
Die Neuausstellung eines Zertifikats generiert ein neues Zertifikat mit aktualisierten Identitätsdaten, wobei die ursprüngliche Gültigkeitsdauer erhalten bleibt. Teams stellen ein Zertifikat neu aus, wenn sich der Domänenname, der Organisationsname, die alternativen Antragstellernamen oder andere identifizierende Felder während des Gültigkeitszeitraums ändern.
Wie man ein Zertifikat neu ausstellt
-
Neuausstellung beantragen
Administratoren reichen bei der ausstellenden Zertifizierungsstelle einen Antrag auf Neuausstellung mit den aktualisierten Identitätsinformationen ein.
-
Vollständige Validierung
Wie bei der Verlängerung kann die Zertifizierungsstelle eine Validierung verlangen, die die Kontrolle über die mit den aktualisierten Daten verbundene Domain oder Organisation bestätigt.
-
Sie erhalten das neu ausgestellte Zertifikat
Nach erfolgreicher Validierung stellt die Zertifizierungsstelle das aktualisierte Zertifikat aus. Der private Schlüssel des ursprünglichen Zertifikats signiert den Antrag auf Neuausstellung.
-
Installations- und Aktualisierungshinweise
Das neue Zertifikat ersetzt das alte auf dem Server. Aktualisieren Sie alle Konfigurationsdateien, Load-Balancer-Regeln oder Automatisierungsskripte, die auf das vorherige Zertifikat per Fingerabdruck oder Seriennummer verweisen.
Zertifikatssperrung mit CertSecure Manager
Die Zertifikatswiderrufung macht ein Zertifikat vor seinem regulären Ablauf ungültig, typischerweise weil ein privater Schlüssel kompromittiert wurde, sich die Organisation geändert hat oder das Zertifikat fälschlicherweise ausgestellt wurde. Verzögerte Widerrufung stellt ein direktes Sicherheitsrisiko dar, daher muss dieser Prozess schnell und nachvollziehbar sein.
So widerrufen Sie ein Zertifikat mit CertSecure Manager
-
Melden Sie sich bei CertSecure Manager an
Greifen Sie auf Ihr CertSecure Manager-Dashboard zu. Falls Sie noch kein CertSecure Manager-Nutzer sind, können Sie eine Demo anfordern, um den Workflow direkt kennenzulernen.
-
Offene Zertifikatsverwaltung
Navigieren Sie zum Abschnitt Zertifikatsverwaltung, um die vollständige Liste der verwalteten Zertifikate anzuzeigen.
-
Wählen Sie das zu widerrufende Zertifikat aus.
Suchen oder filtern Sie, um das spezifische Zertifikat zu finden, das widerrufen werden muss.
-
Widerruf einleiten
Öffnen Sie die Detailseite des Zertifikats und starten Sie den Widerrufsprozess von dort aus.
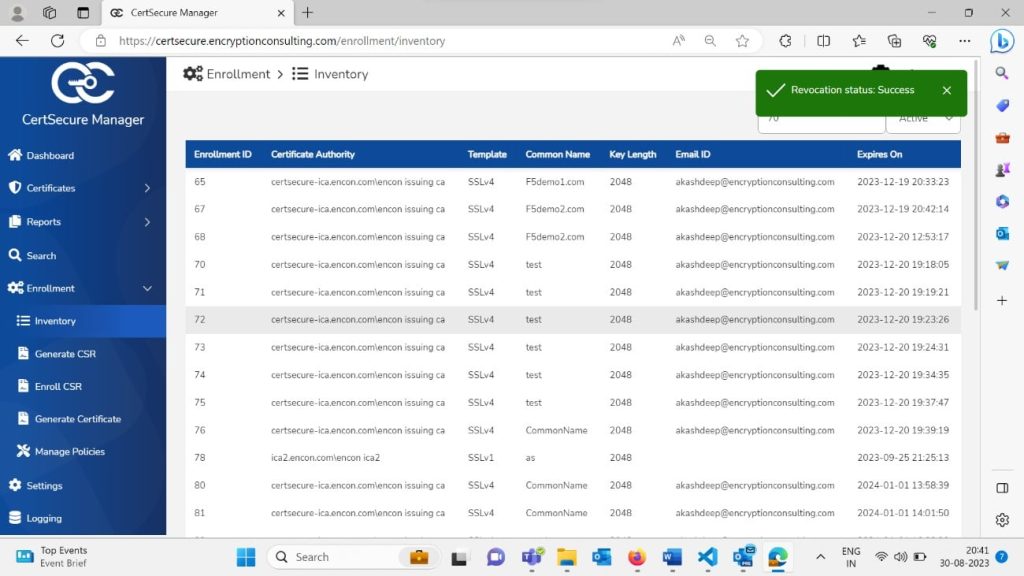
-
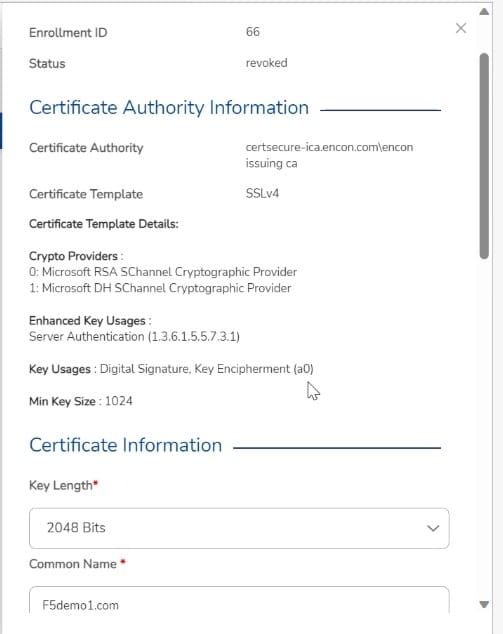
Bestätigen Sie den Widerrufsgrund und authentifizieren Sie sich.
CertSecure Manager fordert vor Abschluss der Anfrage einen Widerrufsgrundcode und gegebenenfalls erforderliche Authentifizierungsdaten an.
-
Widerrufsstatus überwachen
Verfolgen Sie den Widerruf in Echtzeit über das Dashboard, bis er abgeschlossen und wirksam wird.
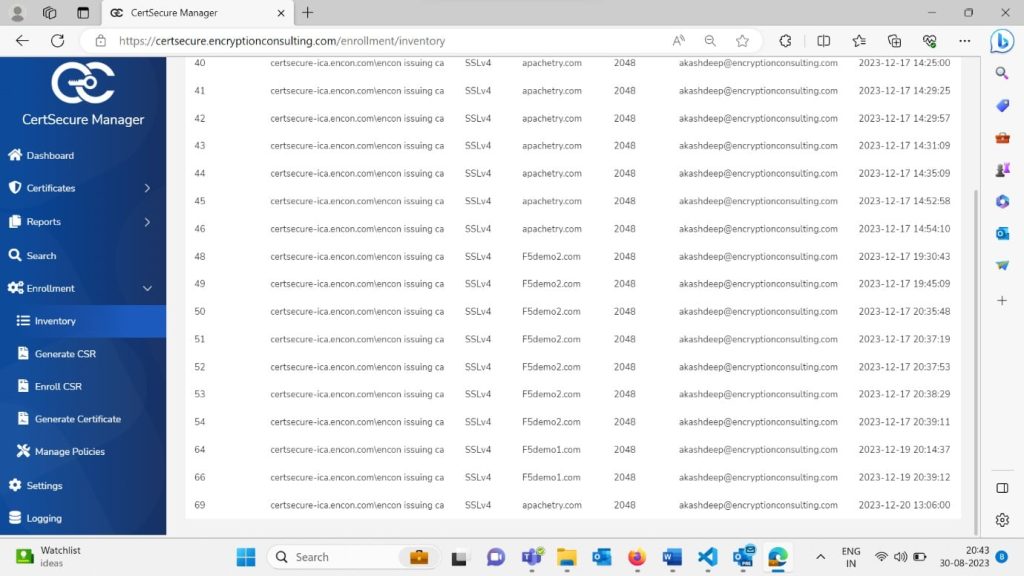
-
Prüfen Sie, ob die nachgelagerten Systeme aktualisiert wurden.
CertSecure Manager aktualisiert die relevanten Systeme und Anwendungen, um den widerrufenen Status widerzuspiegeln und so die weitere Verwendung des kompromittierten oder ungültigen Zertifikats zu verhindern.
Ob Sie ein einzelnes Zertifikat oder ein großes Portfolio verwalten, der gleiche Widerrufs-Workflow gilt, wodurch der Prozess unabhängig vom Umfang konsistent und nachvollziehbar bleibt.
Vorher/Nachher-Betriebsablauf
Die folgende Tabelle stellt manuelle Zertifikatsvorgänge einem automatisierten CertSecure Manager-Workflow für dieselben drei Aktionen gegenüber.
| Aufgabe | Manueller Prozess (Vorher) | CertSecure Manager (Nachher) |
|---|---|---|
| Ablaufdaten verfolgen | Tabellen oder Kalendererinnerungen pro Besitzer | Zentralisierte Bestandsverwaltung mit automatisierten Benachrichtigungen |
| Erneuerung | Manuelle CSR-Generierung und Upload pro Server | Richtlinienbasierte Erneuerung, initiiert aus dem Bestand |
| Validierung | Manuelle Durchführung CA-spezifischer DCV-Schritte | Geführte Validierung innerhalb der Plattform |
| Neuausgabe | Den gesamten Anfrageprozess von Grund auf neu ausführen | Neuausstellungsantrag mit Bezug auf bestehenden Zertifikatsdatensatz |
| Widerruf | Die direkte Kontaktaufnahme mit der CA erfolgt oft unter Zeitdruck. | Widerruf wurde auf der Plattform eingeleitet und nachverfolgt. |
| Prüfnachweis | Manuelle Zusammenstellung vor jedem Prüfungszyklus | Exportierbar, aktueller Lagerbestand auf Anfrage |
Rollback-Anleitung und häufige Fehler
Automatisierte Zertifikatsvorgänge können fehlschlagen, und Teams sollten dies vor der Inbetriebnahme einplanen, nicht erst nach einem Produktionsvorfall.
Rollback-Anleitung
- Das bisher gültige Zertifikat und der zugehörige private Schlüssel müssen so lange archiviert werden, bis die Funktionsfähigkeit des neuen Zertifikats im Produktivbetrieb bestätigt ist.
- Bei Zertifikatserneuerungen, die einen stark frequentierten oder regulierten Dienst schützen, sollte zunächst ein Nicht-Produktionsendpunkt berücksichtigt werden.
- Halten Sie einen dokumentierten manuellen Ausweichweg bereit (die Schritte vor der Automatisierung der Erneuerung), falls der Automatisierungspfad während eines Änderungsstopps fehlschlägt.
Häufige Fehler, auf die Sie achten sollten
- DCV aufgrund von DNS-Propagationsverzögerung fehlgeschlagen: Anstatt die Verlängerung am letzten gültigen Tag auszulösen, sollte ein Pufferzeitraum in die Verlängerungsplanung eingebaut werden.
- Zertifikat bereitgestellt, Dienst aber nicht neu geladen: Prüfen Sie, ob der Zieldienst (Webserver, Load Balancer, API-Gateway) neu geladen oder neu gestartet wird, um das neue Zertifikat zu übernehmen.
- Verwaiste Referenzen nach Neuauflage: Konfigurationsdateien oder Skripte, die an einen alten Zertifikatsfingerabdruck gebunden sind, verwenden diesen weiterhin stillschweigend, sofern sie nicht aktualisiert werden.
- Widerruf ohne Prüfung der Weitergabe an nachgelagerte Empfänger: Bevor Sie den Vorfall als abgeschlossen betrachten, prüfen Sie, ob die OCSP- oder CRL-Antworten den Status „widerrufen“ widerspiegeln.
Die Rolle der Zertifizierungsstellen (CAs)
Zertifizierungsstellen sind die vertrauenswürdigen Institutionen, die für die Validierung von Zertifikatsanträgen, die Ausstellung von Zertifikaten und deren laufende Verwaltung zuständig sind. Bei Verlängerung, Neuausstellung und Widerruf sind Zertifizierungsstellen auf drei spezifische Arten beteiligt:
-
Validierung
Sowohl Verlängerungen als auch Neuausstellungen können eine Validierung erfordern, um die fortgesetzte Kontrolle des Antragstellers über die Domain oder Organisation zu bestätigen.
-
Ausgabe
Die Zertifizierungsstelle stellt das neue Zertifikat nach Abschluss der Validierung sowohl zur Verlängerung als auch zur Neuausstellung aus.
-
Widerrufsstatus
Wird ein Zertifikat widerrufen, aktualisiert die Zertifizierungsstelle ihre Zertifikatssperrliste (CRL) oder antwortet auf OCSP- Anfragen mit dem aktuellen Widerrufsstatus.
Verantwortlichkeits-/Aktionsmatrix nach Team
Das Management des Zertifikatslebenszyklus überschreitet Teamgrenzen. Die untenstehende Matrix verdeutlicht die Zuständigkeiten – die größte Lücke, die dieser Leitfaden in der Praxis aufzeigt.
| Team | Hauptverantwortung | Wichtigstes Risiko bei Auslassung |
|---|---|---|
| PKI-Team | Beziehungen zu Zertifizierungsstellen, Zertifikatsrichtlinien, Ausstellungsvorlagen | Uneinheitliche Zertifikatsarten und Gültigkeitsdauern |
| Sicherheitsteam | Widerrufsentscheidungen, Reaktion auf Vorfälle mit kompromittierten Schlüsseln | Verzögerter Widerruf verlängert das Expositionsfenster |
| Plattform-/Infrastrukturteam | Bereitstellungsautomatisierung, Server- und Load-Balancer-Konfiguration | Das erneuerte Zertifikat wurde ausgestellt, aber nie eingesetzt. |
| Compliance-Team | Prüfnachweise, Zertifikatsinhaberschaftsnachweise, Einhaltung von Richtlinien | Lücken im DORA/PCI DSS-Zertifikatsbestand |
Überlegungen zu Multi-Cloud- und Hybrid-PKI
Die meisten Unternehmen nutzen Zertifikate über verschiedene öffentliche Zertifizierungsstellen (CAs), eine interne Microsoft-CA und Cloud-native Zertifikatsdienste (AWS Certificate Manager, Azure Key Vault, Google Certificate Authority Service). Eine hybride PKI-Landschaft benötigt eine Ergänzung zum oben beschriebenen Workflow: ein einheitliches Inventar, das alle CA-Quellen umfasst, anstatt eines separaten Systems für jede Cloud. CertSecure Manager verbindet sich über eine zentrale Konsole mit öffentlichen und internen CAs, sodass die Richtlinien für Erneuerung, Neuausstellung und Widerruf unabhängig von der ausstellenden CA konsistent bleiben. Ohne diese Konsolidierung besteht die häufigste Fehlerursache darin, dass ein Zertifikat in einer Cloud-Umgebung korrekt erneuert wird, während sein Gegenstück in einer anderen Umgebung stillschweigend abläuft.
Best Practices für effektives Zertifikatsmanagement
Teams, die für die Zertifikatsverwaltung zuständig sind, sollten die folgenden Praktiken anwenden, um die Sicherheit und Verfügbarkeit von Websites und Anwendungen zu gewährleisten:
-
Proaktive Überwachung
Die Ablaufdaten der Zertifikate sollten kontinuierlich überwacht werden, nicht nur zum Zeitpunkt der Einreichung eines Verlängerungsantrags.
-
Automatische Verlängerung
Nutzen Sie automatisierte Tools, um die Verlängerung in der im 47-Tage-Zyklus erforderlichen Frequenz abzuwickeln, anstatt sich auf die manuelle Einleitung zu verlassen.
-
Bestandsverwaltung
Führen Sie ein einziges, aktuelles Verzeichnis aller Zertifikate und ihrer Inhaber über alle verwendeten Zertifizierungsstellen hinweg.
-
Dokumentierte Verfahren
Halten Sie die Verfahren für Verlängerung, Neuausstellung und Widerruf schriftlich fest, damit die Durchführung unabhängig davon, wer den Bereitschaftsdienst hat, einheitlich erfolgt.
-
Bleiben Sie über die Änderungen im CA/B-Forum auf dem Laufenden.
Die Richtlinien für Zertifikatsänderungen folgen einem festgelegten Zeitplan; Teams, die dies im Voraus verfolgen, vermeiden Hektik in letzter Minute.
Erfolgskennzahlen, die nach der Implementierung verfolgt werden sollten
Messen Sie nach der Einführung des automatisierten Zertifikatslebenszyklusmanagements Folgendes, um zu bestätigen, dass es tatsächlich das Risiko und den manuellen Aufwand reduziert:
- Anteil der automatisiert verwalteten Zertifikate am Gesamtbestand
- Durchschnittliche Vorlaufzeit für die Erneuerung vor Ablauf der Gültigkeit (Ziel: deutlich vor den sich verkürzenden Wiederverwendungszeiträumen des DCV)
- Anzahl der Ausfälle im Zusammenhang mit Zertifikaten, Quartalsvergleich
- Manuelles Ticketvolumen für Zertifikatsanträge, -verlängerungen und -widerrufe
- Mittlere Frist für den Widerruf kompromittierter oder falsch ausgestellter Zertifikate
Organisationen, die CertSecure Manager einsetzen, berichten von messbaren Reduzierungen des manuellen Erneuerungsaufwands bei steigendem Zertifikatsvolumen. Fragen Sie Ihren Ansprechpartner im Bereich Verschlüsselungsberatung nach aktuellen Implementierungs-Benchmarks, die speziell auf Ihre Umgebung und die Anzahl Ihrer Zertifikate zugeschnitten sind.
Was macht man als nächstes
Der realistische nächste Schritt hängt davon ab, welches Team dies liest:
- PKI-Teams: Führen Sie eine Zertifikatserkennung über öffentliche, interne und Cloud-native Zertifizierungsstellen durch, um Ihr aktuelles Inventar zu erstellen oder zu bestätigen, und weisen Sie jedem Zertifikat oder jeder Zertifikatsgruppe einen benannten Besitzer zu.
- Sicherheitsteams: Es muss bestätigt werden, dass Widerrufs- und Rücksetzungspläne nicht nur dokumentiert, sondern auch getestet werden und dass die OCSP/CRL-Weitergabe nach jedem Widerruf überprüft wird.
- Plattformteams: Führen Sie eine Pilotphase der automatisierten Zertifikatserneuerung an einer Gruppe nicht kritischer Zertifikate durch, bevor Sie diese auf produktionskritische Dienste ausweiten, und stellen Sie sicher, dass die Bereitstellungs-Hooks den Zieldienst korrekt neu laden.
- Compliance-Teams: einen Überprüfungsrhythmus festlegen, der an Meilensteine des CA/Browser Forums (März 2026, März 2027, März 2029) und nicht an ein willkürliches internes Datum gekoppelt ist, und bestätigen, dass die aktuelle Berichterstattung auch heute noch als Prüfungsnachweis gelten würde.
Wie Verschlüsselungsberatung helfen kann
Die meisten Risiken bei der Erneuerung, Neuausstellung und dem Widerruf von Zertifikaten, die in diesem Leitfaden behandelt werden, lassen sich auf dieselbe Ursache zurückführen: Niemand verfügt über eine aktuelle, auf Erkennung basierende Übersicht darüber, wo sich jedes Zertifikat befindet, wem es gehört und wann es aktualisiert werden muss. CertSecure Manager schließt diese Lücke, indem es die kontinuierliche Zertifikatserkennung mit den in diesem Leitfaden beschriebenen geführten Workflows für Erneuerung, Neuausstellung und Widerruf kombiniert. So ist das Zertifikatslebenszyklusmanagement nicht mehr von der Erinnerung an ein Datum abhängig, sondern basiert auf Richtlinien. Es ist darauf ausgelegt, den gesamten Zertifikatslebenszyklus zu vereinfachen , nicht nur die Erneuerung isoliert zu betrachten.
Von zeitnahen Verlängerungen über reibungslose Neuausstellungen bis hin zu schnellen, nachvollziehbaren Widerrufen bietet CertSecure Manager Cybersicherheitsteams einen einheitlichen, konsistenten Workflow für öffentliche, private und Cloud-native Zertifizierungsstellen.
Das Zertifikatslebenszyklusmanagement beschränkt sich nicht auf Verlängerung, Neuausstellung und Widerruf. Es ist eng mit der umfassenderen kryptografischen Ermittlung und Inventarisierung sowie dem Post-Quantum-Readiness -Programm (PQC) eines Unternehmens verknüpft . Ein Zertifikat, das nicht sichtbar ist, kann weder verlängert, neu ausgestellt, widerrufen noch bei Algorithmusänderungen migriert werden. Daher beginnen Teams, die einen PQC-Readiness -Plan erstellen, typischerweise mit demselben Zertifikatsinventar, das in diesem Leitfaden beschrieben wird. Um dieses Inventar in eine operative Fähigkeit umzuwandeln, lesen Sie, wie eine kryptografische Stückliste Inventar in wertvolle Informationen verwandelt . Encryption Consulting ist nach ISO/IEC 27001:2022 und SOC 2 zertifiziert. Wenn Sie wissen möchten, wie sich die automatisierte Ermittlung, Verlängerung und der Widerruf im Vergleich zu Ihren eigenen Zertifikaten bewähren, ist ein Test des CertSecure Managers der schnellste Weg, dies herauszufinden.
Fazit
Die Integrität und Verfügbarkeit von SSL-Zertifikaten ist eine betriebliche Notwendigkeit und nicht nur eine bewährte Sicherheitsmaßnahme. Da sich die Gültigkeitsdauer von 398 auf 47 Tage verkürzt, müssen die bisher manuell überwachten Prozesse für Erneuerung, Neuausstellung und Widerruf mithilfe von Kalendererinnerungen automatisiert und nachvollziehbar ablaufen. Die korrekte Festlegung der Voraussetzungen, der Zuständigkeiten und des Rollback-Plans vor der Implementierung ist entscheidend für einen reibungslosen Übergang und verhindert vermeidbare Ausfälle.
Häufig gestellte Fragen
Was ist die wichtigste Erkenntnis aus dem Kurs „SSL Certificate Lifecycle Mastery with CertSecure Manager“?
Die wichtigste Erkenntnis ist, dass die manuelle Zertifikatsverwaltung mit den immer kürzeren Gültigkeitsdauern nicht mehr mithalten kann. CertSecure Manager automatisiert Verlängerung, Neuausstellung und Widerruf anhand eines zentralen Inventars und ist damit die praktikable Antwort auf einen bis 2029 prognostizierten Zertifikatslebenszyklus von nur noch 47 Tagen.
Warum ist das für das Zertifikatslebenszyklusmanagement in Unternehmen von Bedeutung?
Zertifikatsbedingte Ausfallzeiten betreffen bereits fast die Hälfte aller Unternehmen, und 37.5 % der Ausfälle lassen sich direkt auf abgelaufene Zertifikate zurückführen. Da die Gültigkeitsdauern immer kürzer werden, steigt die Anzahl der jährlichen Erneuerungen rasant an, wodurch die manuelle Verwaltung zu einem zunehmenden und nicht mehr zu einem statischen Betriebsrisiko wird.
Welche Teams sind für die Umsetzung dieser Vorgaben verantwortlich?
PKI-Teams sind für die Beziehungen zu Zertifizierungsstellen und die Ausstellungsrichtlinien zuständig, Sicherheitsteams für Widerrufsentscheidungen und die Reaktion auf Sicherheitsvorfälle, Plattformteams für die Bereitstellungsautomatisierung und Compliance-Teams für die Prüfnachweise und Eigentumsnachweise. Alle vier benötigen klar definierte Rollen, damit der gesamte Lebenszyklus reibungslos funktioniert.
Welche Risiken erhöhen sich, wenn dieses Thema manuell behandelt wird?
Die manuelle Bearbeitung erhöht das Risiko von verpassten Ablaufdaten, inkonsistenten Validierungsschritten bei verschiedenen Zertifizierungsstellen, verzögertem Widerruf kompromittierter Zertifikate und unvollständigen Prüfnachweisen für Vorschriften wie DORA und PCI DSS, die dokumentierte, aktuelle Zertifikatsbestände erfordern.
Wie kann Automatisierung das Risiko von Zertifikatsausfällen verringern?
Die Automatisierung beseitigt die Abhängigkeit davon, dass sich jemand an ein Ablaufdatum erinnert. Richtlinienbasierte Erneuerung, zentrale Bestandsübersicht und automatisierte Bereitstellung auf Servern und Load Balancern schließen die Lücken, an denen manuelle Prozesse typischerweise scheitern, insbesondere bei der höheren Erneuerungsfrequenz, die der 47-Tage-Zyklus erfordert.
Welche Kennzahlen sollten die Teams nach der Implementierung verfolgen?
Verfolgen Sie den Prozentsatz der Zertifikate, die unter automatisierter Verwaltung stehen, die durchschnittliche Vorlaufzeit für die Erneuerung vor Ablauf, die Anzahl der ausfallbedingten Zertifikate pro Quartal, das Volumen der manuellen Tickets und die durchschnittliche Zeit bis zum Widerruf kompromittierter Zertifikate.
Wie hängt das mit der 47-tägigen TLS-Zertifikatsbereitschaft zusammen?
Die schrittweise Reduzierung der maximalen Gültigkeitsdauer auf 47 Tage durch das CA/Browser Forum bis März 2029 bedeutet, dass jedes Zertifikat in Ihrem Netzwerk etwa achtmal jährlich erneuert werden muss. Ein automatisiertes Lebenszyklusmanagement ist die operative Voraussetzung, um diesen Rhythmus ohne manuelle Aufstockung des Personals für die Zertifikatserneuerung einzuhalten.
Wie sollte dies in Multi-Cloud- oder Hybrid-PKI-Umgebungen gehandhabt werden?
Hybrid- und Multi-Cloud-Umgebungen benötigen eine zentrale Übersicht über alle Zertifizierungsstellen – öffentliche, interne und Cloud-native – anstatt separater Verwaltung pro Umgebung. CertSecure Manager konsolidiert die Richtlinien für Erneuerung, Neuausstellung und Widerruf über alle diese Quellen hinweg in einer einzigen Konsole.
Welche Voraussetzungen müssen vor der Implementierung erfüllt sein?
Vollständige Zertifikatserkennung, Zugriff auf die CA-API, DNS- oder Domänenkontrolle zur Validierung, benannte Zertifikatsinhaber, Bereitstellungszugriff auf Zielserver oder Load Balancer sowie ein dokumentierter Rollback-Plan müssen vor der Aktivierung automatisierter Workflows vorhanden sein.
Welche Screenshots oder Konfigurationsbeispiele sollten beigefügt werden?
Teams, die CertSecure Manager evaluieren oder einsetzen, sollten die Ansicht des Inventar-Dashboards, das Formular für die Verlängerungsanfrage, den Validierungsschritt, den Bildschirm zur Einleitung des Widerrufs und den Statusmonitor für den Widerruf dokumentieren – dieselben Ansichten, auf die in diesem Leitfaden Bezug genommen wird –, damit die internen Runbooks der tatsächlichen Produktoberfläche entsprechen.
- Executive Summary
- Wichtige Erkenntnisse
- Kurzcheckliste: Haben Sie Ihren Zertifikatslebenszyklus unter Kontrolle?
- SSL-Zertifikate verstehen
- Warum Zertifikatsmanagement jetzt wichtig ist
- Voraussetzungen vor der Implementierung
- Tabelle der Voraussetzungen für die Umsetzung
- Zertifikatserneuerung im CertSecure Manager
- Neuausstellung des Zertifikats
- Zertifikatssperrung mit CertSecure Manager
- Vorher/Nachher-Betriebsablauf
- Rollback-Anleitung und häufige Fehler
- Die Rolle der Zertifizierungsstellen (CAs)
- Verantwortlichkeits-/Aktionsmatrix nach Team
- Überlegungen zu Multi-Cloud- und Hybrid-PKI
- Best Practices für effektives Zertifikatsmanagement
- Erfolgskennzahlen, die nach der Implementierung verfolgt werden sollten
- Was macht man als nächstes
- Wie Verschlüsselungsberatung helfen kann
- Fazit
- Häufig gestellte Fragen


