
Die Behebung von LDAP- Problemen kann knifflig sein. Dieser Blog soll Ihnen dabei helfen. Wir besprechen zwei Szenarien, die Ihre LDAP-Fehler lösen sollten.
Szenario 1
Dieses Szenario berücksichtigt, dass Ihr Zertifikat nicht in Active Directory veröffentlicht wurde . Um dieses Problem zu beheben, führen Sie die folgenden Befehle aus:
So beheben Sie AIA-Probleme: certutil -dspublish -f RootCA
So beheben Sie CDP-Probleme: certutil -dspublish -f
Wenn das Problem bei der ausstellenden Zertifizierungsstelle besteht, müssen Sie RootCA durch SubCA ersetzen und den Hostnamen der ausstellenden Zertifizierungsstelle verwenden.
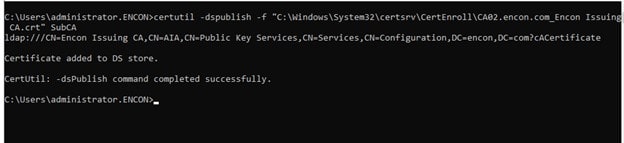
Anschließend können Sie überprüfen, ob das Zertifikat in Active Directory vorhanden ist oder nicht.
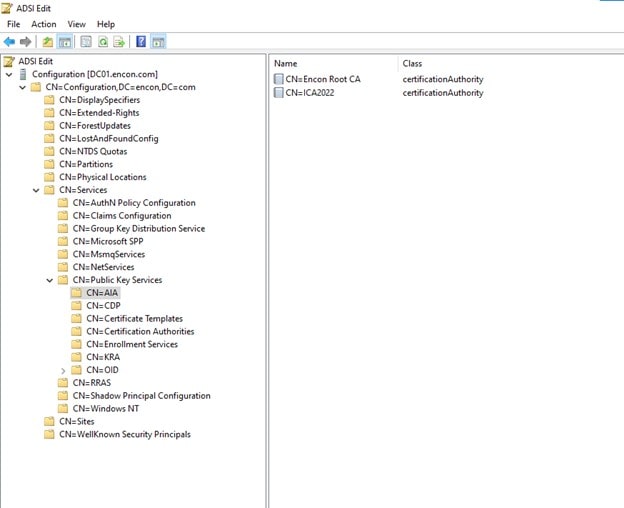
Melden Sie sich dazu beim Domänencontroller an, öffnen Sie adsiedit.msc und verbinden Sie sich mit der Konfiguration. Navigieren Sie anschließend zu Dienste > Public Key Services > AIA und überprüfen Sie die vorhandenen Zertifikate. Wenn die Zertifikate vorhanden sind und Sie weiterhin diesen Fehler erhalten, folgen Sie Szenario 2.
Szenario 2
Falls Szenario 1 das Problem nicht behebt, ist es möglich, dass die LDAP-URL bei der Konfiguration der AIA-Punkte auf Ihrer Stammzertifizierungsstelle falsch konfiguriert wurde.
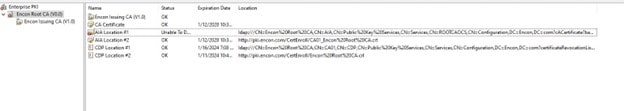
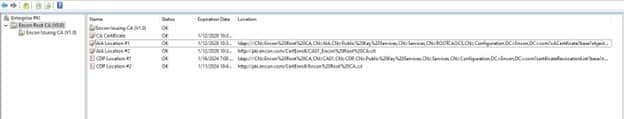
Um dieses Problem zu beheben, öffnen Sie zunächst PKIView.msc, um zu überprüfen, welche LDAP-URL Ihre PKI sucht. In diesem Szenario sucht meine PKI nach Folgendem:
ldap:///CN=Encon%20Root%20CA,CN=AIA,CN=Public%20Key%20Services,CN=Services,CN=ROOTCAOCS,CN=Configuration,DC=Encon,DC=com?cACertificate?base?objectClass=certificationAuthority
Das Zertifikat wird jedoch veröffentlicht auf:
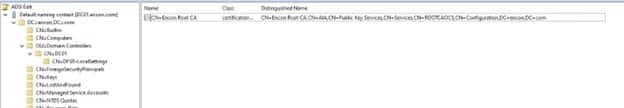
CN=Encon Root CA,CN=AIA,CN=Public Key Services,CN=Dienste,CN=Konfiguration,DC=encon,DC=com
Sie können den Distinguished Name des in ADSIedit.msc vorhandenen Objekts überprüfen.
Um dieses Problem zu lösen, führen wir die folgenden Schritte aus:
-
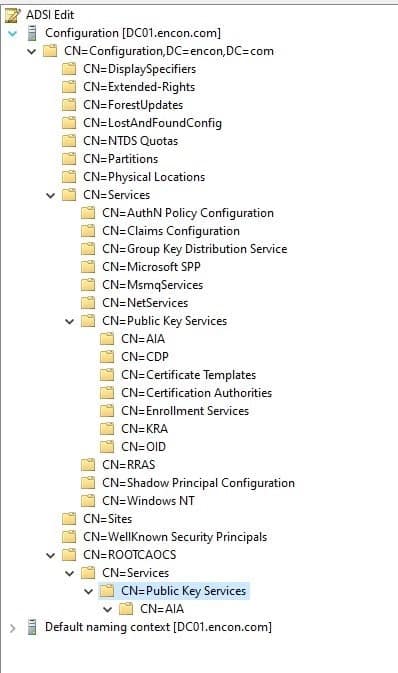
Erstellen Sie eine neue Containerstruktur in Ihrer Domänenpartition
CN=Encon%20Root%20CA,CN=AIA,CN=Public%20Key%20Services,CN=Services,CN=ROOTCAOCS,CN=Configuration,DC=Encon,DC=com
-
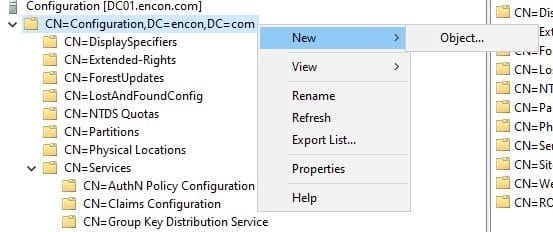
Erstellen Sie unter „Konfiguration“ ein Objekt
-
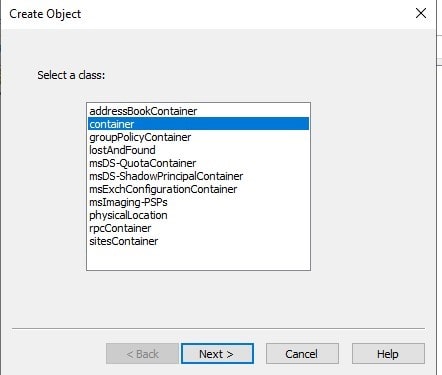
Wählen Sie die Objektklasse „Container“
-
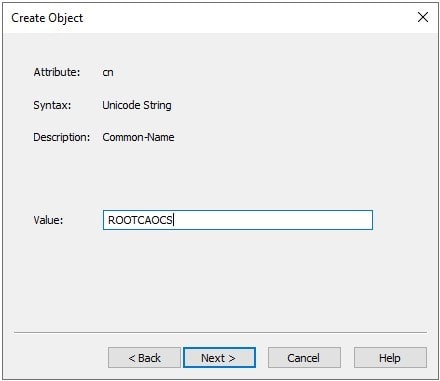
Geben Sie den genauen Wert ROOTCAOCS an, wie oben hervorgehoben
-
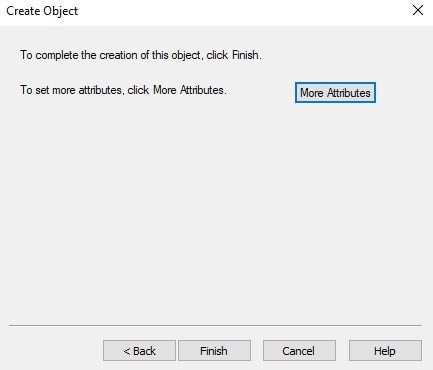
Klicken Sie auf Fertig stellen
-
Befolgen Sie die Schritte 2-5, um weitere Container in ROOTCAOCS > Services > Public Key Services > AIA zu erstellen
-
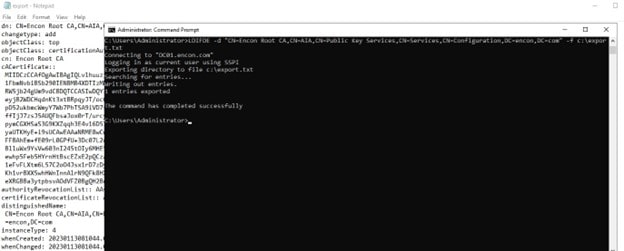
Führen Sie den Befehl auf dem Domänencontroller aus, um das veröffentlichte Objekt zu extrahieren
LDIFDE -d ” CN=Encon Root CA,CN=AIA,CN=Public Key Services,CN=Services,CN=Configuration,DC=encon,DC=com” -fc:\export.txt
-
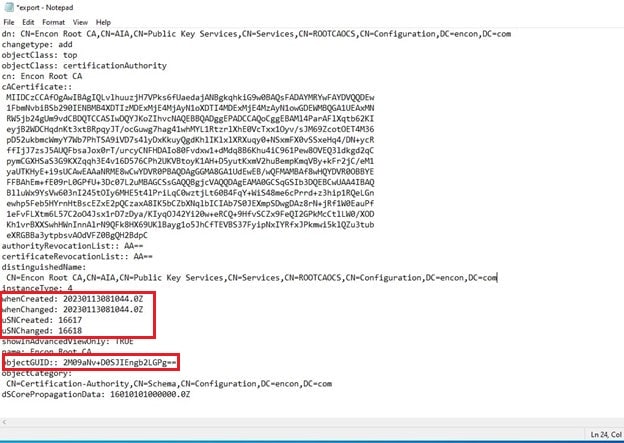
Nehmen Sie Änderungen an export.txt vor, indem Sie den vorhandenen DN durch die LDAP-URL ersetzen, nach der Ihre PKI sucht
CN=Encon Root CA,CN=AIA,CN=Public Key Services,CN=Dienste,CN=ROOTCAOCS,CN=Konfiguration,DC=encon,DC=com
Sie müssen auch GUID, USN-Informationen und andere Details entfernen.
-
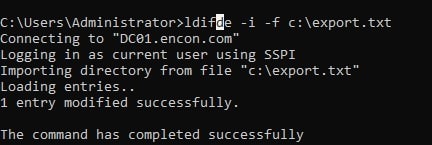
Veröffentlichen Sie die Datei u ldifde -i -fc:\export.txt
-
Das Objekt sollte jetzt an der neuen Stelle sein
-
PKI View sollte keine Fehler anzeigen
Fazit
Probleme mit CDP- und AIA-LDAP-Standorten können knifflig sein. Fehlkonfigurationen können oft Probleme verursachen, die schwerer zu verfolgen sind. Dies sollte alle LDAP-URL-Probleme lösen, die in Ihrer PKI-Umgebung auftreten können. LDAP-Probleme können manchmal knifflig sein, aber wenn Szenario 1 Ihr Problem nicht behebt, wird Szenario 2 es definitiv beheben.

