
- Puntos Clave
- Hallazgos
- ¿Cuál fue el impacto de las infracciones en las industrias?
- ¿Cuáles son los costos involucrados en una violación de datos?
- Ataques a la cadena de suministro y firma de código
- Cuando una clave de firma se ve comprometida: contención, revocación y recuperación.
- Lista de verificación de controles preventivos
- CodeSign seguro
- Otras medidas de seguridad
- Conclusión
- Preguntas frecuentes
Las filtraciones de datos son incidentes de seguridad en los que personas no autorizadas acceden a información confidencial y pueden robarla o exponerla. Son los ciberataques más frecuentes y perjudiciales, pero sus costos siguen siendo difíciles de determinar debido a diversos factores. Estas filtraciones exponen datos confidenciales, tanto físicos como electrónicos, que incluyen información de identificación personal (IIP) , historiales médicos y registros financieros.
Una brecha en la cadena de suministro de software ocurre cuando un atacante compromete un proceso de compilación o firma confiable para distribuir código malicioso como si proviniera de un proveedor legítimo. El costo promedio global de una brecha de datos es de 4.44 millones de dólares (IBM, 2025), pero las brechas en la cadena de suministro conllevan un costo adicional: todos los clientes que confiaron en la firma manipulada también quedan expuestos. La firma de código previene esto al hacer que la cadena de compilación y firma sea verificable, no solo el archivo final.
En resumen: una clave de firma de código comprometida permite a un atacante distribuir malware que supera todas las comprobaciones de confianza que superaría una actualización normal. La contención implica revocar el certificado, volver a firmar las versiones limpias con una nueva clave y confirmar qué firmas con marca de tiempo siguen siendo válidas, no solo corregir la vulnerabilidad que permitió el acceso al atacante.
Puntos Clave
- Las brechas en la cadena de suministro son ahora el segundo vector de ataque más común en el informe de IBM de 2025 (casi el 15 % de las filtraciones), lo que convierte a la propia infraestructura de firma en un objetivo, no solo en una defensa.
- El impacto de una clave de firma comprometida abarca todos los archivos que se hayan firmado con ella, no solo la versión maliciosa específica que introduzca un atacante. Por eso, la revocación y la nueva firma son más importantes que la simple eliminación del malware.
- Las firmas con marca de tiempo se conservan tras la revocación del certificado para las versiones firmadas antes de la vulneración; las firmas sin marca de tiempo no, razón por la cual la política de marca de tiempo afecta directamente a la fiabilidad de la mayor parte del historial de software firmado después de un incidente.
Las organizaciones víctimas de filtraciones de datos se enfrentan a dificultades y cargas financieras para recuperarse. En términos de reputación, el daño puede ser insalvable, ya que los clientes dejan de confiar en los servicios y se limita la adquisición de nuevos clientes.
En términos financieros, las empresas son responsables de muchos costos: pérdida de ventas debido a la interrupción del negocio, costos de notificación a los clientes afectados, posibles demandas y honorarios de abogados, y multas regulatorias. Los gastos de examinar el incidente en su nombre, como las actividades forenses y de remediación, también pueden ser considerables. Estos factores convierten las filtraciones de datos en una preocupación importante para organizaciones de todos los tamaños.
Hallazgos
Los recientes ciberataques de gran repercusión han puesto de manifiesto los desafíos a los que se enfrentan las empresas para minimizar el impacto financiero y operativo de estos incidentes. Cada año, el coste de una filtración de datos aumenta a medida que los hackers encuentran nuevas formas de atacar, surgen nuevas vulnerabilidades y se hacen evidentes nuevos peligros.
- De acuerdo con la Informe sobre el coste de una filtración de datos de 2023 de IBMEl costo promedio de una violación de datos fue de $4.45 millones, un aumento del 2.3% respecto del año anterior.
- En una encuesta realizada por Forrester sobre seguridad y gestión de riesgosCerca de ocho de cada diez (el 78 por ciento) de los encuestados creían que los datos confidenciales de su organización fueron violados o comprometidos al menos una vez durante los últimos 12 meses.
- Además, el 48% de Encuesta de Forrester Los encuestados han sufrido una brecha de seguridad u otro incidente cibernético con un coste superior a 1 millón de dólares. El 27% de estas brechas costaron entre 2 y 5 millones de dólares, mientras que otro 3% superó los 10 millones de dólares (según una encuesta de Forrester de 2023; véanse las cifras actualizadas de IBM de 2025 a continuación).
- Actualizado según IBM Costo de un informe de violación de datos de 2025 (Vigésima edición anual, que abarca de marzo de 2024 a febrero de 2025): el coste medio mundial de una filtración de datos se redujo un 9%, hasta los 4.44 millones de dólares, frente a los 4.88 millones del año anterior. Este es el primer descenso en cinco años, impulsado en gran medida por una detección y contención más rápidas gracias a la inteligencia artificial. El ciclo de vida medio de una filtración se redujo a 241 días, el nivel más bajo en nueve años.
- En el informe de 2025, las brechas en la cadena de suministro fueron el segundo vector de ataque más frecuente, representando casi el 15 % de las filtraciones, solo por detrás del robo o la vulneración de credenciales, lo que las convierte en un elemento directamente relevante para la firma de código como control preventivo.
¿Cuál fue el impacto de las infracciones en las industrias?
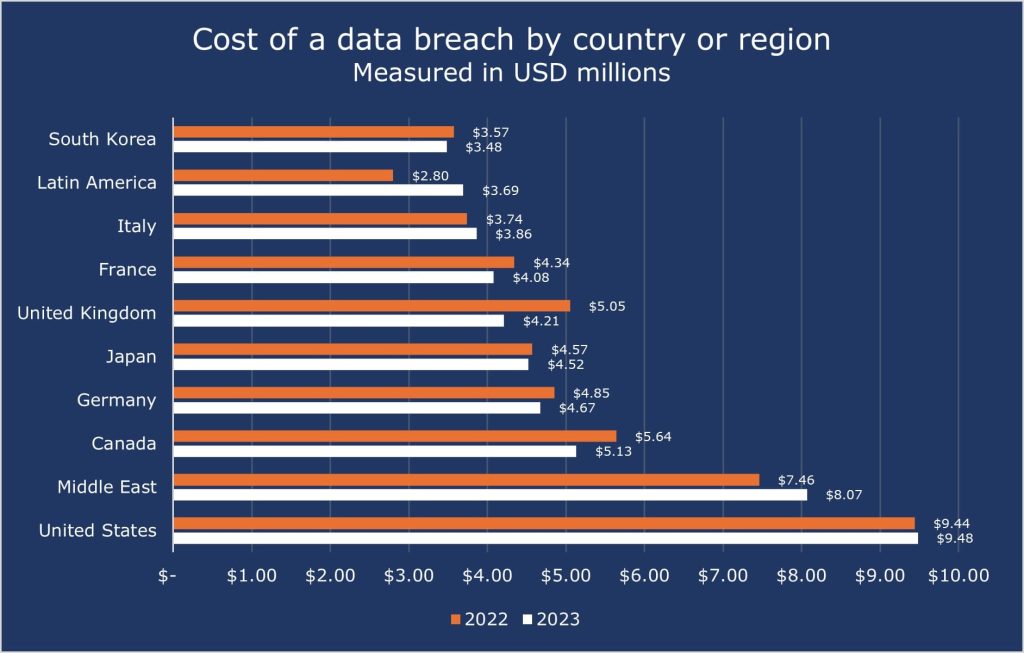
Estados Unidos ha tenido el costo más alto del mundo por filtración de datos durante 15 años consecutivos, según el informe de IBM de 2025. En 2025, el promedio de EE. UU. alcanzó un máximo histórico de 10.22 millones de dólares, más del doble del promedio mundial, debido a las multas regulatorias y los tiempos de detección más lentos. EE. UU. continúa estando entre los países con los costos más altos del mundo.
Un aspecto que debemos destacar es Oriente Medio, que en 2022 tuvo un promedio de 7.46 millones en costes de vulneración de datos, pero en 2023, esa cifra se convierte en 8.07 millones, un aumento de casi el 8%.
Los 5 principales países/regiones con el precio más alto por filtración de datos fueron:
- Estados Unidos – 9.48 millones de dólares
- Oriente Medio – 8.07 millones de dólares
- Canadá – 5.13 millones de dólares
- Alemania – 4.67 millones de dólares
- Japón – 4.52 millones de dólares
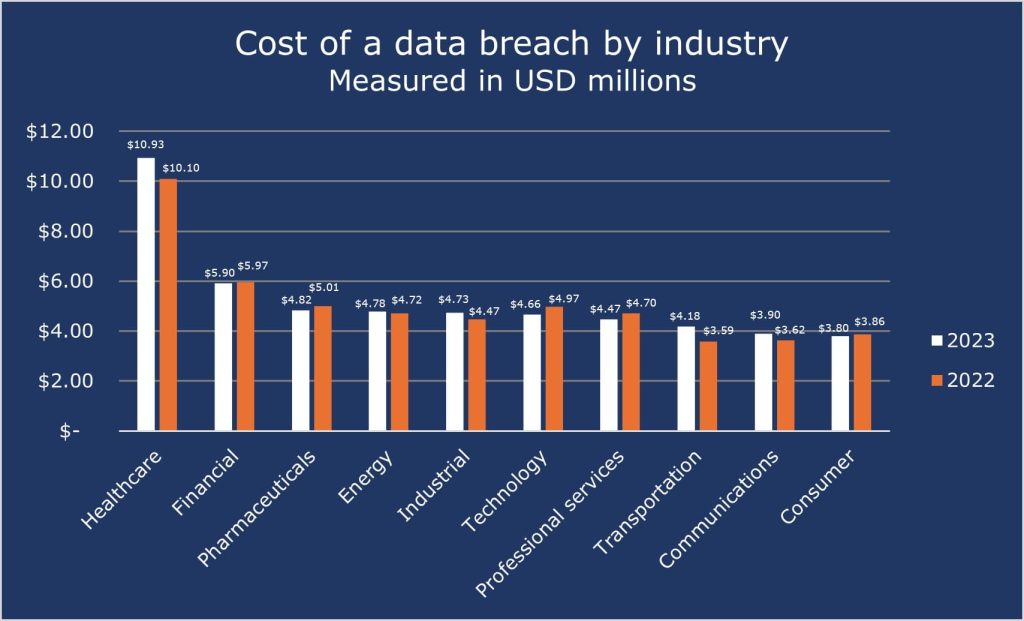
El sector sanitario sigue siendo el más costoso por cada filtración de datos, con 7.42 millones de dólares en el informe de 2025, su decimoquinto año consecutivo a la cabeza, aunque notablemente inferior a la cifra de 10.93 millones de dólares citada en el informe de 2023, gracias a la mejora de la velocidad de detección y contención en todo el sector.
- Atención médica: 10.93 millones de dólares
- Finanzas: $5.9 millones
- Productos farmacéuticos: 4.82 millones de dólares
- Energía – 4.78 millones de dólares
- Industrial – 4.73 millones de dólares
El alto costo de las violaciones de datos en el sector de la salud se puede atribuir a varios factores.
- Información personal: El sector sanitario cuenta con la información más precisa y detallada sobre sus clientes y empleados, lo que convierte estos datos y este sector en un objetivo valioso. La información personal puede incluir historiales médicos, registros financieros y ubicación, que son extremadamente importantes en el mercado negro.
- Reglamentos y Multas: La industria de la salud debe seguir reglas y leyes estrictas, como la Ley de Responsabilidad y Portabilidad del Seguro Médico (HIPAA)con respecto privacidad y seguridad de los datosLa HIPAA exige que la organización proteja y asegure los datos médicos electrónicos. Cualquier incumplimiento de estas regulaciones conlleva multas cuantiosas.
Por lo tanto, las organizaciones sanitarias deben utilizar sistemas informáticos actualizados y menos vulnerables a los robos cibernéticos. También deben invertir más recursos en ciberseguridad y capacitar al personal para responder con rapidez ante las filtraciones de datos.
¿Cuáles son los costos involucrados en una violación de datos?
Además, el costo de una filtración de datos puede ser mayor que el simple pago por la recuperación de los datos perdidos. Por ejemplo, tanto el RGPD (Reglamento General de Protección de Datos) como la CCPA (Ley de Privacidad del Consumidor de California) imponen multas cuantiosas a las empresas que permiten que los datos de sus consumidores se vean comprometidos. Estas multas son muy elevadas, especialmente para las grandes empresas, y pueden incrementar considerablemente el costo total de la filtración de datos.
En caso de mala gestión de la información del consumidor, el RGPD y la CCPA exigen que las empresas notifiquen a todas las personas cuyos datos hayan sido vulnerados durante un periodo determinado. Este proceso es bastante costoso e incluye los honorarios de los abogados y el gasto total en el envío de notificaciones a millones de clientes. Todas las multas y los gastos derivados del cumplimiento de la normativa incrementan aún más el coste de las filtraciones de datos.
Según el estudio Costos económicos e impactos de las filtraciones de datos empresariales , publicado en Issues in Information Systems , el precio de una filtración de datos se compone de gastos directos, indirectos y ocultos, así como de factores de impacto, que pueden dividirse en gastos empresariales y de consumo, tales como:
-
Costos comerciales
Estos costos están relacionados principalmente con aspectos financieros y operativos de la organización y se pueden dividir en dos categorías:
-
Costos directos
Los gastos incluidos en este apartado comprenden los costes de ventas y de interrupción de la actividad, el robo financiero, los gastos legales, los gastos de investigación, las multas regulatorias, el dinero de la extorsión, los gastos de relaciones públicas, los costes de seguimiento y restauración del crédito, y los acuerdos extrajudiciales. Ejemplo : British Airways fue multada con 183.39 millones de libras esterlinas (unos 232 millones de dólares estadounidenses) por una filtración de datos en 2020 por los organismos reguladores del RGPD y la CCPA.
-
Costos indirectos
Estos costos incluyen menor productividad y rentabilidad, pérdida de clientes actuales y potenciales, pérdida de cuota de mercado, menor crecimiento empresarial, interrupciones del sistema, pérdida de consumidores y empleados, y pérdida de competitividad, confianza, seguros y reputación. Ejemplo : La filtración de datos de Experian en 2015 comprometió la información personal de miles de clientes, lo que provocó una pérdida de confianza y un daño a la reputación de la empresa.
-
Costos directos
-
Costos del consumidor
Estos costos están relacionados con los aspectos individuales de usuario y de mercado de la organización, que también incluyen dos categorías:
-
Costos directos
Esto incluye el robo financiero, los honorarios legales, los pagos de extorsión a delincuentes, la caída del precio de las acciones y el costo adicional del seguimiento y monitoreo crediticio que decide la empresa. Ejemplo : En la filtración de datos de Equifax de 2017, millones de números de Seguro Social quedaron expuestos, poniendo a millones de consumidores en riesgo de sufrir pérdidas financieras. Los consumidores también enfrentaron cargos fraudulentos o robo de identidad debido a esta filtración.
-
Costos indirectos
Los costos indirectos para los consumidores incluyen la pérdida de tiempo, la pérdida de crédito, la pérdida de ingresos, la pérdida de conveniencia, el aumento de precios, el desempleo y el sufrimiento emocional. Por ejemplo : los consumidores pueden necesitar dedicar tiempo a gestionar las consecuencias de una violación de seguridad, como cancelar tarjetas de crédito, denunciar fraudes y disputar cargos. En casos graves, el robo de identidad puede provocar la pérdida del empleo, lo cual puede ser estresante y causar angustia emocional.
-
Costos directos
Con tantos factores directos e indirectos que impactan a empresas y consumidores cuando ocurre una filtración de datos, es fácil entender por qué estas filtraciones son tan costosas. Para muchas empresas, el costo de una filtración de datos puede ser devastador, pudiendo incluso resultar en el cierre permanente de la empresa.
Ataques a la cadena de suministro y firma de código
Los atacantes están utilizando técnicas sofisticadas y explotando vulnerabilidades en las cadenas de suministro sin precedentes. Un ataque a la cadena de suministro es un tipo de ciberataque dirigido a las organizaciones, centrándose en los puntos débiles de la red de recursos, actividades y tecnología de la empresa involucrados en el desarrollo y la implementación de un producto.
Al comprometer los sistemas del proveedor, los atacantes pueden inyectar código malicioso en el software, infectando a todos los clientes al instalar actualizaciones o software nuevo. Esto puede tener consecuencias devastadoras, ya que un solo proveedor comprometido puede, sin saberlo, poner en riesgo a innumerables organizaciones.
Esto pone de relieve la urgente necesidad de reforzar los protocolos de seguridad en toda la cadena de suministro de software. El principal objetivo de los ciberdelincuentes es acceder a información sensible y confidencial que puedan utilizar indebidamente para obtener beneficios económicos de las organizaciones o filtrarla en la dark web.
Los ataques a la cadena de suministro se han convertido en un vector de ataque principal. Estos ataques comprometen el código fuente de proveedores y distribuidores, afectando así a una amplia red de sistemas informáticos. Anteriormente, la principal vía de acceso eran las credenciales robadas o las vulnerabilidades del software, pero en los últimos tiempos, la firma de código se ha consolidado como un método eficaz para prevenir este tipo de ataques y brechas de seguridad.
La firma de código es una medida de seguridad vital en la lucha contra los ataques a la cadena de suministro. Es comparable a un sello digital de aceptación. El código se somete a un proceso de firma criptográfica mediante una clave privada en poder de una entidad de confianza, como el desarrollador del software o una autoridad de certificación.
Una firma digital única está vinculada matemáticamente al código, lo que implica la integridad de la fuente. Cuando un sistema recibe un código firmado, examina la firma utilizando la clave pública generada durante el proceso de firma . Si la firma es válida, el sistema confía en el código firmado.
La firma de código impide que código no autorizado o corrupto se ejecute en un sistema, lo que dificulta el acceso de atacantes a la red a través de la cadena de suministro. Una firma válida garantiza que el código provenga de una fuente legítima, lo que impide que los atacantes inyecten código malicioso camuflado en actualizaciones de software o aplicaciones legítimas.
Cualquier modificación del código después del proceso de firma invalidará la firma, alertando al sistema de posibles intentos de manipulación. Esto permite la detección temprana del código comprometido antes de su ejecución.
Cuando una clave de firma se ve comprometida: contención, revocación y recuperación.
Una clave de firma de código comprometida constituye un incidente distinto a una filtración de datos típica. La siguiente secuencia refleja cómo debe desarrollarse la respuesta.
Indicadores de un compromiso de firma
- Firma de eventos desde una ubicación, hora o servidor de compilación inesperados que no coinciden con los patrones de lanzamiento normales.
- Un volumen inusualmente alto de solicitudes de firma, o solicitudes para firmar tipos de archivos que el proceso normalmente no genera.
- Un artefacto firmado que no coincide con el hash esperado del registro de compilación correspondiente.
Determinación del radio de explosión
Todo artefacto firmado con la clave comprometida es sospechoso, no solo el archivo específico que se sabe que el atacante manipuló. Por eso, la pregunta práctica no es "¿qué archivo era malicioso?", sino "¿qué artefactos ha tocado esta clave y se puede verificar cada uno de ellos de forma independiente comparándolo con un registro de compilación confiable?".
Secuencia de contención inmediata
- Suspenda inmediatamente la capacidad de firma de la clave comprometida, antes de realizar una investigación más exhaustiva, para evitar que se generen nuevos artefactos maliciosos.
- Revocar el certificado asociado a través de la CA emisora para que la verificación posterior del certificado comprometido comience a fallar.
- Conserve las pruebas forenses: registros de firmas, registros de acceso al servidor de compilación y los artefactos específicos involucrados, antes de corregir el entorno de compilación, ya que la corrección puede sobrescribir las pruebas necesarias para determinar cómo se produjo la vulneración.
- Genere una nueva clave de firma en una partición HSM nueva en lugar de reutilizar el hardware de la clave comprometida, ya que es posible que aún no se comprenda completamente la causa raíz de la vulneración.
Implicaciones de la marca de tiempo para los certificados revocados
Revocar un certificado no invalida automáticamente todas las firmas realizadas con él. Una firma que incluye una marca de tiempo confiable sigue siendo válida para los artefactos firmados antes de que ocurriera la vulneración, ya que la marca de tiempo demuestra que el certificado era válido en ese momento específico. Los artefactos firmados sin una marca de tiempo pierden toda su confiabilidad una vez que se revoca el certificado, ya que no hay forma de probar que fueron firmados antes de la vulneración y no durante ella. Este es un argumento directo y práctico para incluir una marca de tiempo en cada versión, no una medida de seguridad opcional.
Plan de renovación de la firma
Una vez confirmado un entorno de compilación limpio, cada artefacto que aún se encuentre en distribución activa debe reconstruirse a partir de una fuente verificada y limpia, y volver a firmarse con la nueva clave. Los artefactos con marca de tiempo anterior al período de vulnerabilidad generalmente no necesitan volver a firmarse; cualquier elemento firmado durante dicho período debe considerarse no confiable, independientemente de si se confirma que es malicioso, ya que confirmar un resultado negativo (que esta compilación específica no haya sido manipulada) suele ser más difícil que simplemente volver a firmar desde una fuente confiable.
Lista de verificación de controles preventivos
- Almacene las claves de firma en un HSM; nunca permita que existan como archivos exportables en un servidor de compilación.
- Se debe registrar la fecha y hora de cada firma, sin excepción, para que la revocación no invalide retroactivamente las versiones legítimas anteriores.
- Exigir la autenticación multifactor y el control de acceso basado en roles para cualquier persona o cosa que pueda activar una operación de firma.
- Registre cada evento de firma en detalle y supervise esos registros para detectar los indicadores mencionados anteriormente, en lugar de revisarlos solo después de un incidente.
- Mantenga un manual de procedimientos documentado y probado para la revocación y la nueva firma antes de que ocurra un incidente, no mientras este esté ocurriendo.
CodeSign seguro
Ante el vertiginoso aumento de los costes de las filtraciones de datos y la constante amenaza de código no autorizado, las organizaciones necesitan soluciones potentes para proteger sus sistemas. CodeSign Secure de Encryption Consulting LLC ofrece una sólida defensa proactiva que ayuda a las empresas a minimizar el riesgo de filtraciones y, por consiguiente, a reducir la carga financiera.
CodeSign Secure ofrece una solución segura y flexible que integra a la perfección la firma de código en entornos locales o en la nube . Se integra con diversos módulos de seguridad de hardware (HSM) para garantizar que las claves criptográficas se almacenen siempre en dispositivos de hardware a prueba de manipulaciones, lo que añade una capa adicional de protección contra los riesgos de seguridad relacionados con las claves. CodeSign Secure satisface las necesidades modernas de desarrollo y distribución de software al garantizar la firma de código en diferentes sistemas operativos: Windows, Linux y Macintosh.
CodeSign Secure ofrece protección multicapa que incorpora un robusto análisis de código para encontrar vulnerabilidades e identificar malware potencial oculto en el código. Algunas de sus características son:
- Autenticación multifactor: El proceso de firma de código está limitado únicamente al personal autorizado y requiere MFA para una capa adicional de seguridad.
- Control de acceso basado en roles (RBAC): Permite registrar usuarios a través del Directorio Activo Corporativo y centralizar la gestión de credenciales y permisos. Además, permite flujos de trabajo personalizables para un control granular de los procesos de firma de código, evitando así el acceso no autorizado y minimizando las brechas de seguridad.
- Auditoría e informes: La plataforma genera informes detallados y mantiene registros completos. auditoría Senderos para demostrar el cumplimiento de las políticas y regulaciones.
- Integración y compatibilidad: La plataforma integra la firma de código con herramientas y canales de desarrollo populares, como Azure DevOps, Jenkins, y GitLab, automatizando el proceso y reduciendo el riesgo de errores manuales.
- Construcciones reproducibles: La plataforma CodeSign Secure facilita la creación y verificación de compilaciones reproducibles, garantizando que el software distribuido no sea vulnerable ni esté comprometido. Ofrece al usuario la seguridad de la integridad del código fuente, garantizando que el software no haya sido manipulado.
Otras medidas de seguridad
Hay varios procesos y pasos que se pueden seguir para reducir el posible impacto de una violación de datos, como por ejemplo:
-
Desarrollar y probar un plan de respuesta a incidentes
- Toda organización debe contar con un plan documentado para responder a una filtración de datos. Este plan debe detallar las funciones y responsabilidades, los protocolos de comunicación, los procedimientos de recuperación de datos y las estrategias de notificación.
- Informe de IBM sobre el costo de una violación de datos de 2023 indicó que las empresas que ejecutaron el plan de respuesta sin involucrar a las fuerzas del orden durante incidentes de ransomware tuvieron una diferencia promedio de $470,000 en costos y afectaron una cantidad de registros, lo que incluyó 33 días adicionales en su ciclo de vida de la violación (277 días en promedio).
-
Invertir en formación sobre concienciación en seguridad
- Es importante brindar capacitación en ciberseguridad a los empleados, que cubra temas como la prevención de phishing, prácticas de contraseñas seguras y cómo identificar y denunciar comportamientos sospechosos.
- Las empresas con equipos de respuesta adecuados ahorraron un promedio de 2 millones de dólares en la filtración de datos, en comparación con aquellas que no contaban con equipos de respuesta ni pruebas.
-
Considere el seguro cibernético
- El seguro cibernético puede brindar asistencia financiera luego de una violación de datos, cubriendo los costos asociados con honorarios legales, análisis forenses, notificación y potencialmente monitoreo de crédito para las personas afectadas.
- Las empresas deben utilizar un seguro cibernético que se ajuste a las necesidades y requisitos específicos de la organización y que les ayude a recuperarse de una violación de datos.
Conclusión
Las filtraciones de datos suponen una enorme carga financiera para las empresas, generalmente de millones de dólares. Además de las dificultades económicas, estas filtraciones dañan la imagen de marca, interrumpen las operaciones y conllevan implicaciones legales. Las medidas de ciberseguridad habituales resultan insuficientes para hacer frente a la evolución tecnológica de las amenazas de ransomware . La solución CodeSign Secure de Encryption Consulting ofrece protección completa contra el código no autorizado, que contribuye a un mayor número de incidentes de robo y explotación de datos.
CodeSign Secure garantiza la firma segura de código y facilita la confianza y la transparencia en la cadena de suministro de software. Esto reduce la probabilidad de instalar código comprometido sin saberlo desde una fuente no autorizada. Ayuda a las organizaciones a evitar los enormes costos asociados con interrupciones, daños a la reputación y posibles demandas que suelen surgir tras una filtración importante de datos.
Preguntas frecuentes
¿La revocación de un certificado de firma de código invalida todas las firmas realizadas con él?
No, no si las firmas tenían marca de tiempo. Una marca de tiempo confiable demuestra que el certificado era válido en el momento de la firma, por lo que las firmas con marca de tiempo en documentos firmados antes de la vulneración siguen siendo válidas después de la revocación. Las firmas sin marca de tiempo pierden su validez por completo una vez que se revoca el certificado.
¿Cuál es la primera medida que se debe tomar cuando se sospecha que una clave de firma se ha visto comprometida?
Desactive inmediatamente la capacidad de firma de la llave, antes de completar la investigación. Cada firma adicional que se genere durante la investigación amplía el alcance del problema, ya que cada una contiene una firma aparentemente válida de una llave que ya no es confiable.
- Puntos Clave
- Hallazgos
- ¿Cuál fue el impacto de las infracciones en las industrias?
- ¿Cuáles son los costos involucrados en una violación de datos?
- Ataques a la cadena de suministro y firma de código
- Cuando una clave de firma se ve comprometida: contención, revocación y recuperación.
- Lista de verificación de controles preventivos
- CodeSign seguro
- Otras medidas de seguridad
- Conclusión
- Preguntas frecuentes

