- Respuesta rápida: ¿Qué es HSMaaS y cuándo lo necesita?
- ¿Qué es un HSM y cómo funciona?
- HSM como servicio de EC
- Modelos de implementación: HSM dedicado frente a HSM gestionado
- Límite FIPS: ¿Qué significa para sus claves?
- Alta disponibilidad y ceremonia de entrega de llaves
- Requisitos previos de integración e interfaces de aplicación
- Ventajas de HSM como servicio
- Guía de modos de falla
- Conclusión
- Preguntas frecuentes
HSM como servicio (HSMaaS) proporciona infraestructura de módulos de seguridad de hardware validada según FIPS 140-2 o FIPS 140-3, sin el coste de capital ni la complejidad operativa de gestionar directamente los dispositivos HSM. El proveedor opera hardware HSM dedicado y a prueba de manipulaciones; el cliente conserva el control exclusivo sobre el material de clave en una partición criptográficamente aislada. Las operaciones criptográficas, incluyendo la generación de claves, el cifrado, el descifrado y la firma, se realizan dentro del perímetro del hardware validado por FIPS, y las claves nunca salen de dicho perímetro en texto plano. La acción recomendada es identificar qué cargas de trabajo requieren custodia de claves de hardware, confirmar el nivel FIPS 140 requerido y evaluar si la entrega de HSM dedicado o gestionado satisface sus políticas y necesidades operativas.
Respuesta rápida: ¿Qué es HSMaaS y cuándo lo necesita?
HSMaaS es una infraestructura de módulo de seguridad de hardware que se ofrece como un servicio gestionado. El hardware subyacente proporciona la misma resistencia a la manipulación y custodia de claves validadas por FIPS que un HSM local; el modelo de servicio elimina la adquisición de hardware, las operaciones del centro de datos, la gestión del firmware y los costes de personal. Utilice HSMaaS cuando las cargas de trabajo requieran protección de claves basada en hardware (claves privadas de CA, funciones HSM de pago, claves de firma de código, claves privadas TLS) y cuando la organización carezca de la experiencia o la capacidad para operar el hardware HSM directamente. Para un marco de decisión más amplio, consulte nuestra Guía empresarial de HSMaaS.
¿Qué es un HSM y cómo funciona?
Un módulo de seguridad de hardware (HSM) es un dispositivo físico a prueba de manipulaciones que genera, almacena y gestiona claves criptográficas, y realiza operaciones criptográficas dentro de un entorno de hardware del que las claves nunca se exponen en texto plano. Los HSM se validan según la norma FIPS 140-2 o la actual FIPS 140-3. Los niveles de validación de FIPS 140 van desde el Nivel 1 (algoritmo funcional, equipo de grado de producción) hasta el Nivel 4 (respuesta activa a la manipulación, detección de ataques ambientales).
Para la mayoría de las cargas de trabajo empresariales, el estándar FIPS 140-2 Nivel 3 ofrece protección contra manipulaciones, autenticación basada en identidad y el requisito de que los parámetros de seguridad críticos que salen del HSM estén cifrados. Las claves generadas en el HSM utilizan un generador de números aleatorios por hardware (TRNG) compatible con NIST SP 800-90A. La autorización para usar claves protegidas por el HSM requiere tarjetas inteligentes físicas, PIN o credenciales multifactor equivalentes, lo que impide que los ataques de software accedan al material de clave incluso con acceso privilegiado al host.
Para una mayor protección contra intrusiones, los HSM están aislados de la red informática general, funcionando como un dispositivo físico o conectado a la red independiente. Un atacante sin acceso físico al HSM no puede recuperar el material de clave protegido, incluso con acceso completo al sistema operativo del host.
HSM como servicio de EC
El HSM como servicio de Encryption Consulting proporciona el máximo nivel de seguridad para la gestión de certificados, el cifrado de datos, la protección contra el fraude y las cargas de trabajo de cifrado financiero y de propósito general. Características clave de la oferta HSMaaS de EC:
- Aprobado según FIPS 140-2 Nivel 3 y PCI HSM: Validado a nivel de dispositivo de hardware, no solo a nivel de software.
- Compatible a nivel mundial e independiente del proveedor: EC trabaja con varios proveedores de HSM y selecciona el hardware que mejor se adapta a los requisitos, el presupuesto y las necesidades de cumplimiento normativo del cliente.
- Soluciones HSM personalizables y de alta seguridad: Opciones de implementación local y en la nube diseñadas según las especificaciones organizativas y normativas.
- Máxima disponibilidad: Implementación basada en clústeres con replicación entre dispositivos; redundancia geográfica disponible.
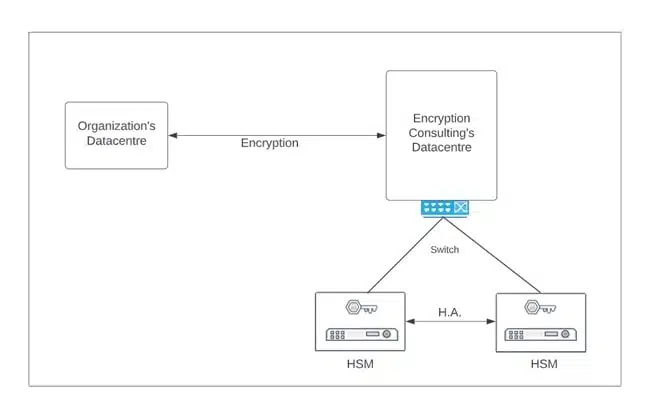
La solución HSMaaS de EC es ideal para organizaciones que ya cuentan con HSM implementados y necesitan soporte de gestión, así como para aquellas que están creando una nueva infraestructura HSM desde cero. Al ser independiente del proveedor, EC ofrece opciones para las principales plataformas HSM empresariales, incluyendo Entrust nShield.
Modelos de implementación: HSM dedicado frente a HSM gestionado
HSM dedicado
El cliente recibe un dispositivo HSM completo de un solo inquilino con control administrativo total. Ideal para:
- Organizaciones que requieren dispositivos validados según la norma FIPS 140-2 Nivel 3 o superior, con control total y exclusivo sobre el dispositivo HSM.
- Cargas de trabajo en las que no se acepta hardware compartido según la política de la empresa.
- Casos de uso de alto rendimiento que requieren un ancho de banda criptográfico dedicado.
- Escenarios de migración en los que la organización se traslada desde otra plataforma HSM y necesita un entorno limpio y aislado.
HSM administrado
EC asume la responsabilidad operativa completa del entorno HSM (en la nube, híbrido o local), incluyendo el aprovisionamiento, la configuración, la aplicación de parches y el mantenimiento. El cliente conserva el control sobre el material clave en sus particiones y establece las políticas de acceso, pero delega la gestión del hardware. Ideal para:
- Organizaciones que ya cuentan con infraestructura HSM y que requieren una gestión experta continua en lugar de la autogestión.
- Organizaciones que desarrollan nuevas implementaciones de HSM donde la experiencia interna en HSM es limitada.
- Cargas de trabajo que requieren custodia de claves validada por FIPS sin necesidad de desarrollar una capacidad interna de operaciones de HSM.
Límite FIPS: ¿Qué significa para sus claves?
El límite FIPS 140 es el perímetro físico y lógico dentro del cual se realizan todas las operaciones criptográficas. Las claves generadas dentro de este límite nunca se exponen en texto plano fuera del mismo. Para HSMaaS, esto significa:
- La generación de claves se produce dentro del hardware del HSM mediante un generador de números aleatorios de hardware.
- Las operaciones de firma y descifrado se realizan dentro del hardware; solo el resultado (firma o texto plano) sale de los límites del sistema.
- Las operaciones de copia de seguridad de claves exportan el material de clave únicamente en formato cifrado, protegido por la clave de copia de seguridad del HSM, que nunca abandona el hardware en texto plano.
- El proveedor no puede acceder al material clave del cliente en texto plano; la arquitectura de particiones garantiza esto a nivel de hardware.
Alta disponibilidad y ceremonia de entrega de llaves
La solución HSMaaS de EC implementa módulos de seguridad de hardware (HSM) en clústeres con material de clave sincronizado en múltiples dispositivos. El fallo de un solo dispositivo es transparente para las aplicaciones conectadas; el clúster continúa prestando servicios de operaciones criptográficas desde los dispositivos que siguen funcionando. Para garantizar la alta disponibilidad geográfica, el material de clave se replica en clústeres ubicados en ubicaciones secundarias mediante el mecanismo de copia de seguridad cifrada del HSM.
Para las claves raíz de CA, las claves maestras de HSM y otras claves de máxima sensibilidad, se requiere una ceremonia de claves durante la inicialización del HSM. Esta ceremonia garantiza que ninguna persona posea el material de clave completo y genera un registro de auditoría firmado. EC ofrece soporte para la planificación y ejecución de la ceremonia de claves como parte del servicio HSMaaS. Las credenciales de la ceremonia se distribuyen entre varios custodios mediante la autorización de quórum M de N; la pérdida de menos de M custodios no compromete el acceso a las claves.
Requisitos previos de integración e interfaces de aplicación
La solución HSMaaS de EC admite interfaces criptográficas estándar para la integración de aplicaciones:
- PKCS#11: La interfaz principal para la mayoría de las aplicaciones empresariales; compatible con Java, C, Python y otros entornos de ejecución de lenguajes a través de las bibliotecas estándar PKCS#11.
- JCE (Extensión de criptografía de Java): Para aplicaciones basadas en Java que requieren operaciones de clave respaldadas por HSM.
- Microsoft CNG / CAPI: Para aplicaciones nativas de Windows e integraciones con Microsoft CA (Servicios de certificados de Active Directory).
- API REST: Para aplicaciones nativas de la nube que no pueden usar una biblioteca HSM nativa.
Pasos de integración: instale el software cliente HSM en los hosts de la aplicación, configure la aplicación para que dirija las operaciones criptográficas a la partición HSM a través de la interfaz seleccionada, pruebe la conexión y verifique que las claves se generen y almacenen en el hardware (sin recurrir a una solución alternativa de software). El equipo de EC ofrece soporte de integración para los principales sistemas PKI, CodeSign Secure y CertSecure Manager.
Ventajas de HSM como servicio
- Resistencia a la manipulación a nivel de hardware: El hardware a prueba de manipulaciones, inviolable y resistente a manipulaciones proporciona una protección física y lógica que los sistemas de almacenamiento de claves de software no pueden igualar.
- Flexibilidad tanto en las instalaciones como en la nube: Despliegue en la ubicación y el modelo que mejor se adapte a los requisitos operativos, sin estar limitado a una única topología.
- Control total de los materiales clave: El cliente conserva la propiedad y el control sobre el material clave, independientemente de dónde se ejecuten las cargas de trabajo de la aplicación.
- Gestión de claves en múltiples nubes: Amplíe la criptografía basada en hardware y la gestión de claves a través de múltiples entornos en la nube mediante un único servicio.
- Escalado elástico: Añada particiones o capacidad sin demoras en la adquisición de hardware.
- Habilitación del cumplimiento: La documentación de validación FIPS, los registros de auditoría y los controles de políticas respaldan la recopilación de evidencia para PCI DSS, HIPAA, NIST SP 800-57 y otros marcos de trabajo.
Guía de modos de falla
- Falta de disponibilidad del servicio HSM: Si el clúster HSM no está disponible, todas las operaciones que requieren claves privadas HSM fallarán. Mantenga un plan de conmutación por error probado; para las claves de CA críticas, se recomienda una topología híbrida con copia de seguridad local.
- Credenciales de quórum perdidas: Si los custodios M-of-N no están disponibles, el acceso a la partición podría bloquearse. Asigne custodios de respaldo; pruebe la recuperación anualmente utilizando credenciales de respaldo en un entorno que no sea de producción.
- Certificados caducados en claves respaldadas por HSM: La clave HSM sigue siendo válida, pero el certificado que la presenta caduca, lo que provoca fallos de conexión. Administrador de CertSecure Automatizar la gestión del ciclo de vida de todos los certificados TLS respaldados por HSM.
- Rescisión del contrato con el proveedor: Confirme la capacidad de exportación de claves en formato cifrado al firmar el contrato; pruebe la exportación y la reimportación antes de que comience la relación.
Conclusión
HSM as a Service ofrece la misma resistencia a la manipulación y custodia de claves con certificación FIPS que un HSM local, en un modelo de servicio gestionado. Esto elimina la necesidad de adquirir hardware y los costes operativos, a la vez que preserva el control total del cliente sobre las claves. HSMaaS de EC ofrece opciones de implementación dedicadas y gestionadas, selección de hardware independiente del proveedor, certificación FIPS 140-2 Nivel 3 y PCI HSM, e integración con PKI , firma de código y gestión del ciclo de vida de los certificados. Para más información, visite hsm-as-a-service o póngase en contacto con nosotros.
Preguntas frecuentes
¿Qué es HSM como servicio?
Modelo de entrega en el que un proveedor opera hardware HSM validado según FIPS 140-2 o FIPS 140-3 en nombre del cliente. El proveedor gestiona el hardware, el firmware y la seguridad física; el cliente conserva el control exclusivo sobre el material clave en una partición criptográficamente aislada.
¿Qué es un módulo de seguridad de hardware y cómo funciona?
Dispositivo físico a prueba de manipulaciones que genera, almacena y gestiona claves criptográficas dentro de un entorno de hardware del que las claves nunca emergen en texto plano. Los HSM se validan según las normas FIPS 140-2 o FIPS 140-3. El nivel 3 (el estándar empresarial más común) añade resistencia a manipulaciones, autenticación basada en identidad y extracción de claves cifradas. Las claves se generan mediante un generador de números aleatorios por hardware compatible con NIST SP 800-90A.
¿Cuál es la diferencia entre un HSM dedicado y un HSM gestionado?
HSM dedicado: dispositivo de un solo inquilino con control administrativo total por parte del cliente; el cliente es propietario de la configuración del hardware. HSM gestionado: EC gestiona el aprovisionamiento, las actualizaciones y las operaciones; el cliente conserva el control de los elementos clave en su partición. El HSM dedicado es adecuado para organizaciones que requieren la propiedad exclusiva del HSM; el HSM gestionado es adecuado para organizaciones que desean externalizar la gestión operativa.
¿Qué nivel FIPS 140 admite HSMaaS de EC?
Configuraciones aprobadas por FIPS 140-2 Nivel 3 y PCI HSM. El hardware validado por FIPS 140-3 está disponible a través del proceso de selección independiente del proveedor de EC. Verifique siempre que la validación FIPS se aplique al dispositivo de hardware específico en uso, no solo a la capa de gestión de software.
¿Cuáles son las ventajas de HSMaaS frente a los HSM internos?
Sin inversión inicial; el proveedor se encarga del firmware, la monitorización y la seguridad física; escalable sin demoras en la adquisición de hardware; el proveedor mantiene la documentación de cumplimiento FIPS; la experiencia en HSM es una función central, no una responsabilidad secundaria de TI. Desventaja: latencia de red en operaciones criptográficas en comparación con los HSM locales conectados mediante PCIe.
¿Cómo se integra HSMaaS de EC con PKI, la firma de código y la gestión de certificados?
Las operaciones de firma de CA se realizan dentro del HSM; la clave privada de la CA nunca sale en texto plano. CodeSign Secure se integra con HSMaaS de EC para proteger las claves de firma de código mientras el flujo de trabajo de firma se ejecuta en una canalización de CI/CD. CertSecure Manager gestiona el ciclo de vida de los certificados TLS respaldados por claves almacenadas en el HSM, cumpliendo con los requisitos de caducidad de certificados y custodia de claves.
- Respuesta rápida: ¿Qué es HSMaaS y cuándo lo necesita?
- ¿Qué es un HSM y cómo funciona?
- HSM como servicio de EC
- Modelos de implementación: HSM dedicado frente a HSM gestionado
- Límite FIPS: ¿Qué significa para sus claves?
- Alta disponibilidad y ceremonia de entrega de llaves
- Requisitos previos de integración e interfaces de aplicación
- Ventajas de HSM como servicio
- Guía de modos de falla
- Conclusión
- Preguntas frecuentes